

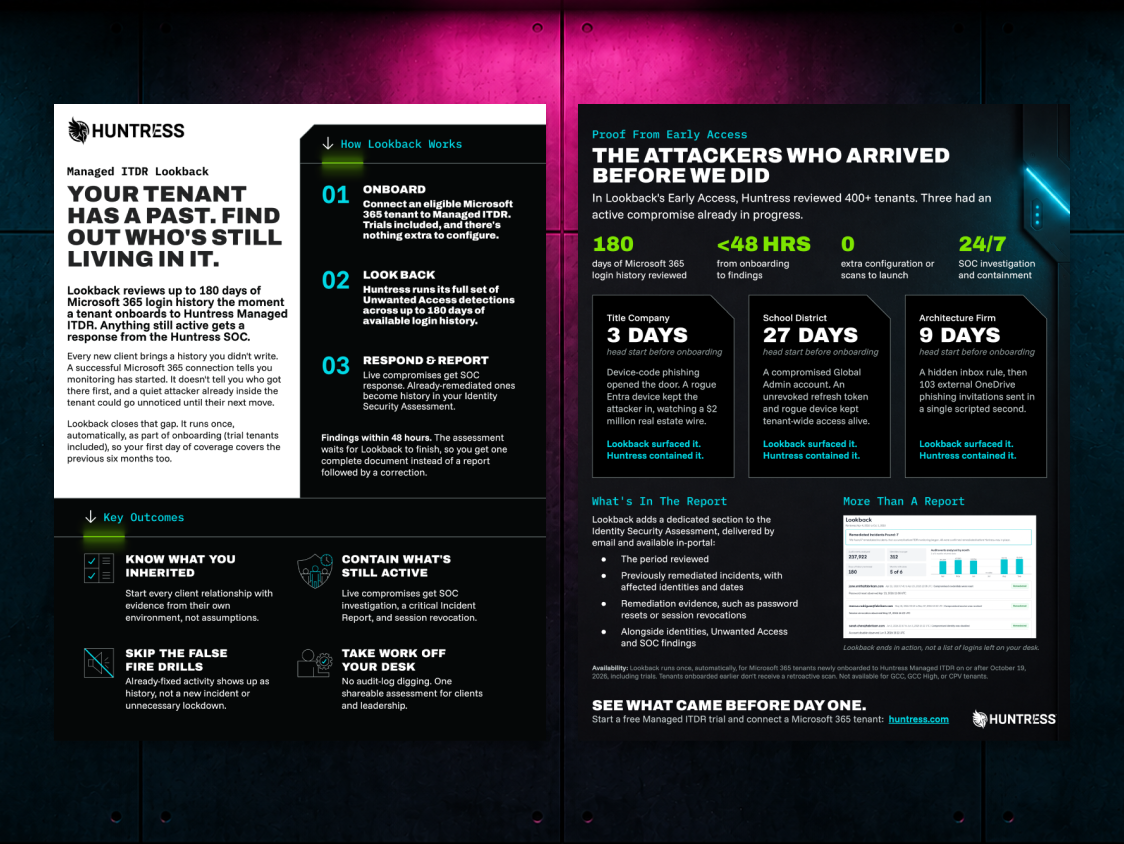
Ficha técnica
Ficha técnica de Managed ITDR Lookback
Conoce nuestra función Huntress Managed ITDR Lookback, que revisa 180 días de inicios de sesión de Microsoft 365, y cómo nuestro SOC actúa ante amenazas activas.
¿Qué pasaría si pudieras detener a los atacantes antes de que todo salga mal?
Para esto está hecho nuestro el centro de operaciones de seguridad (SOC), disponible 24/7, liderado por humanos y asistido por IA. Nuestro SOC investiga una enorme cantidad de actividad de amenazas todos los días, así que cuando las mismas estaciones de trabajo sospechosas repiten su drama, quedan marcadas por comportamiento malicioso en nuestro Managed Security Information and Event Management (SIEM). El manual de nuestro SOC se centra en alertas rápidas ante intentos de autenticación sospechosos, incluso cuando los atacantes cuentan con credenciales válidas.
Para los hackers poco éticos que intentan irrumpir, es el fin del juego. Quedan neutralizados desde el inicio porque nuestro SOC aísla de inmediato el endpoint o la red afectados, deteniendo cualquier avance del compromiso.
¿El resultado? Esa ruta de ataque peligrosa que casi arruina tu negocio ya no representa una amenaza.
Mira el video para ver cómo nuestro SOC detiene a los atacantes en seco y mantiene tu negocio seguro en línea.


Recursos relacionados
Conoce nuestra función Huntress Managed ITDR Lookback, que revisa 180 días de inicios de sesión de Microsoft 365, y cómo nuestro SOC actúa ante amenazas activas.

La nota de rescate no es el comienzo de un ataque: es la línea de meta. La mayoría de las fallas de seguridad ocurren porque los equipos se enfocan en el "estallido" en lugar de los precursores silenciosos. Este evento virtual descubre la ventana crítica entre la vulneración inicial y el bloqueo total.
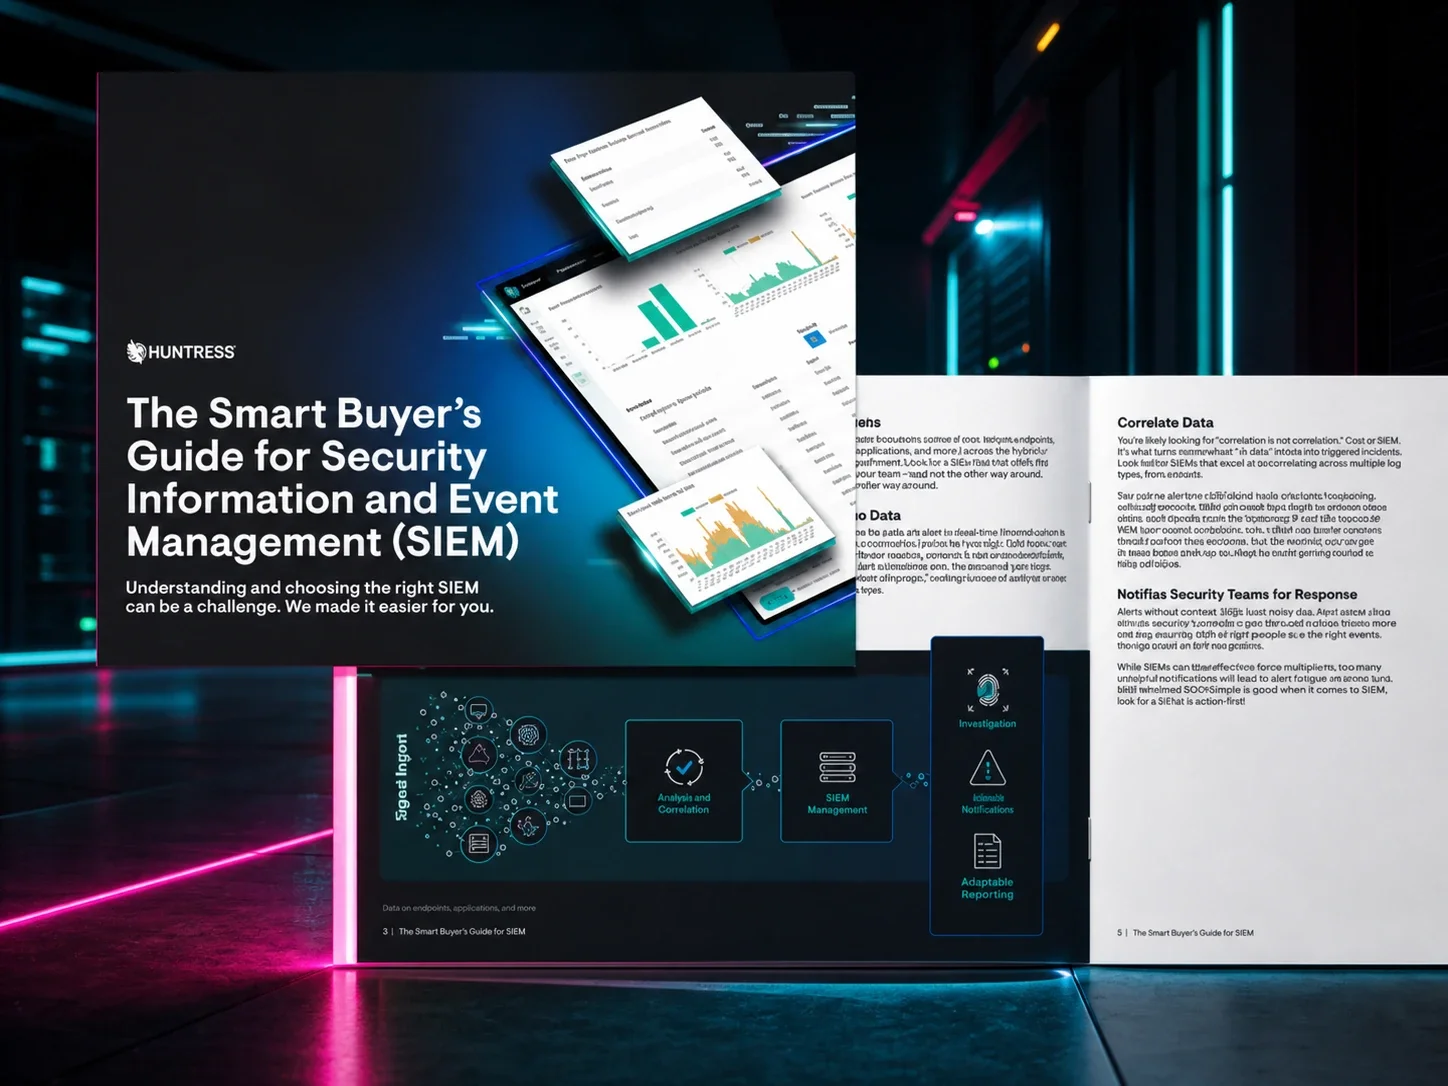
Entender y elegir la solución correcta de gestión de eventos e información de seguridad (SIEM) puede ser un desafío. Deja que Huntress te lo facilite.
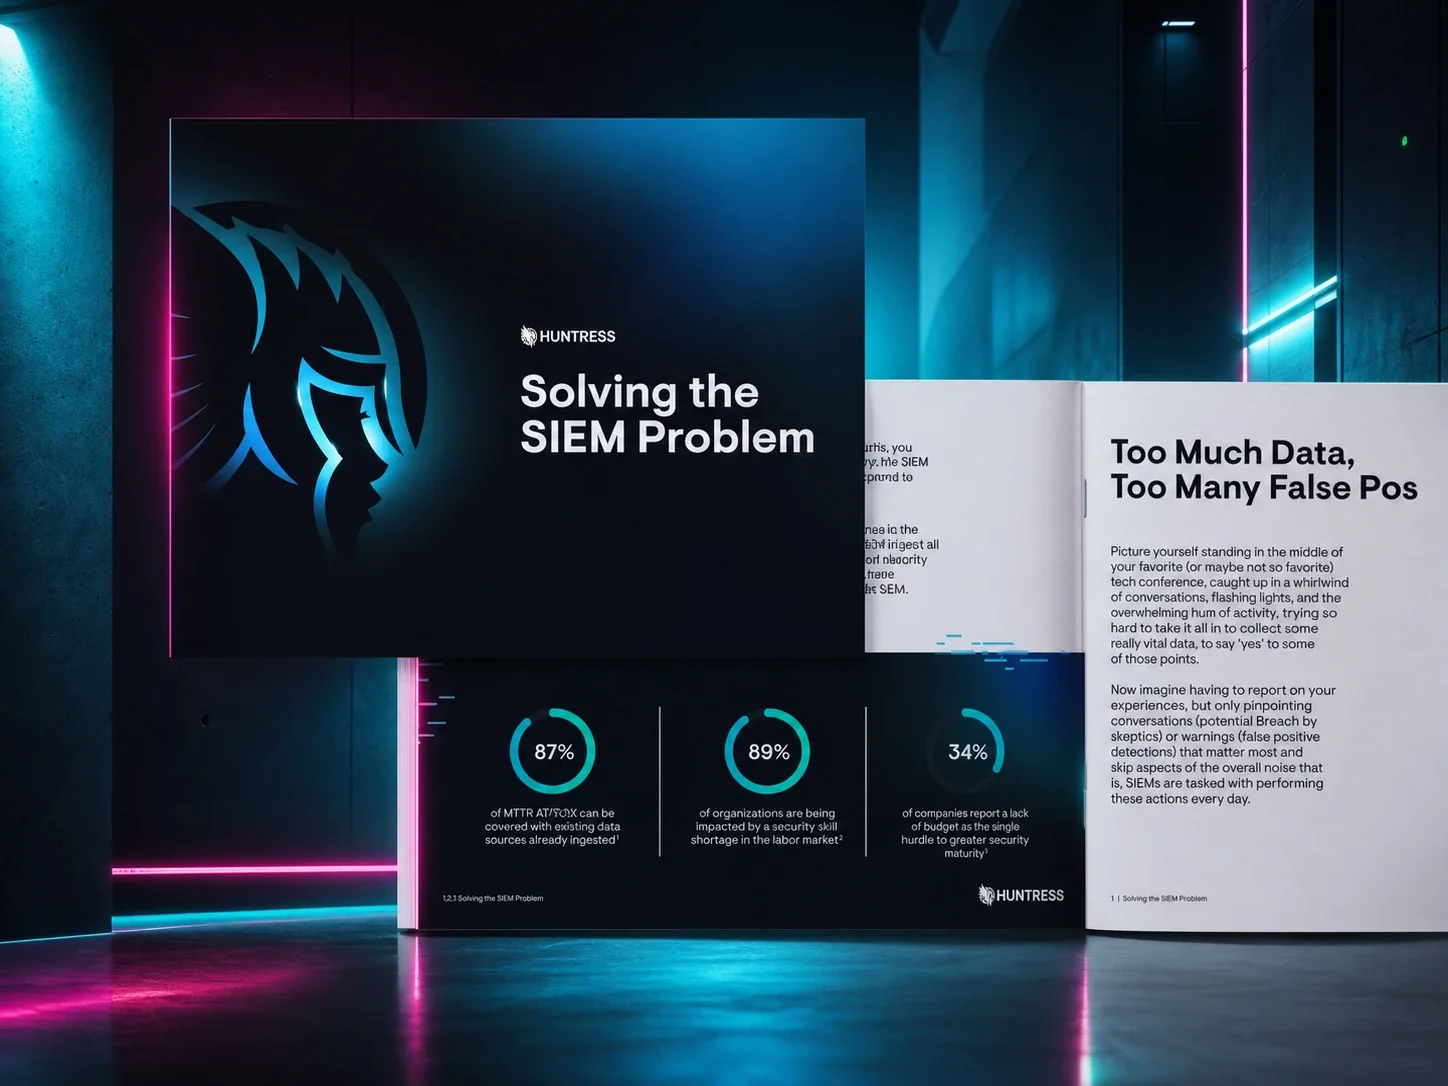
En este eBook, descubre cómo los SIEM resolvieron problemas antiguos pero crearon otros nuevos, y por qué el SIEM necesita un reinicio.
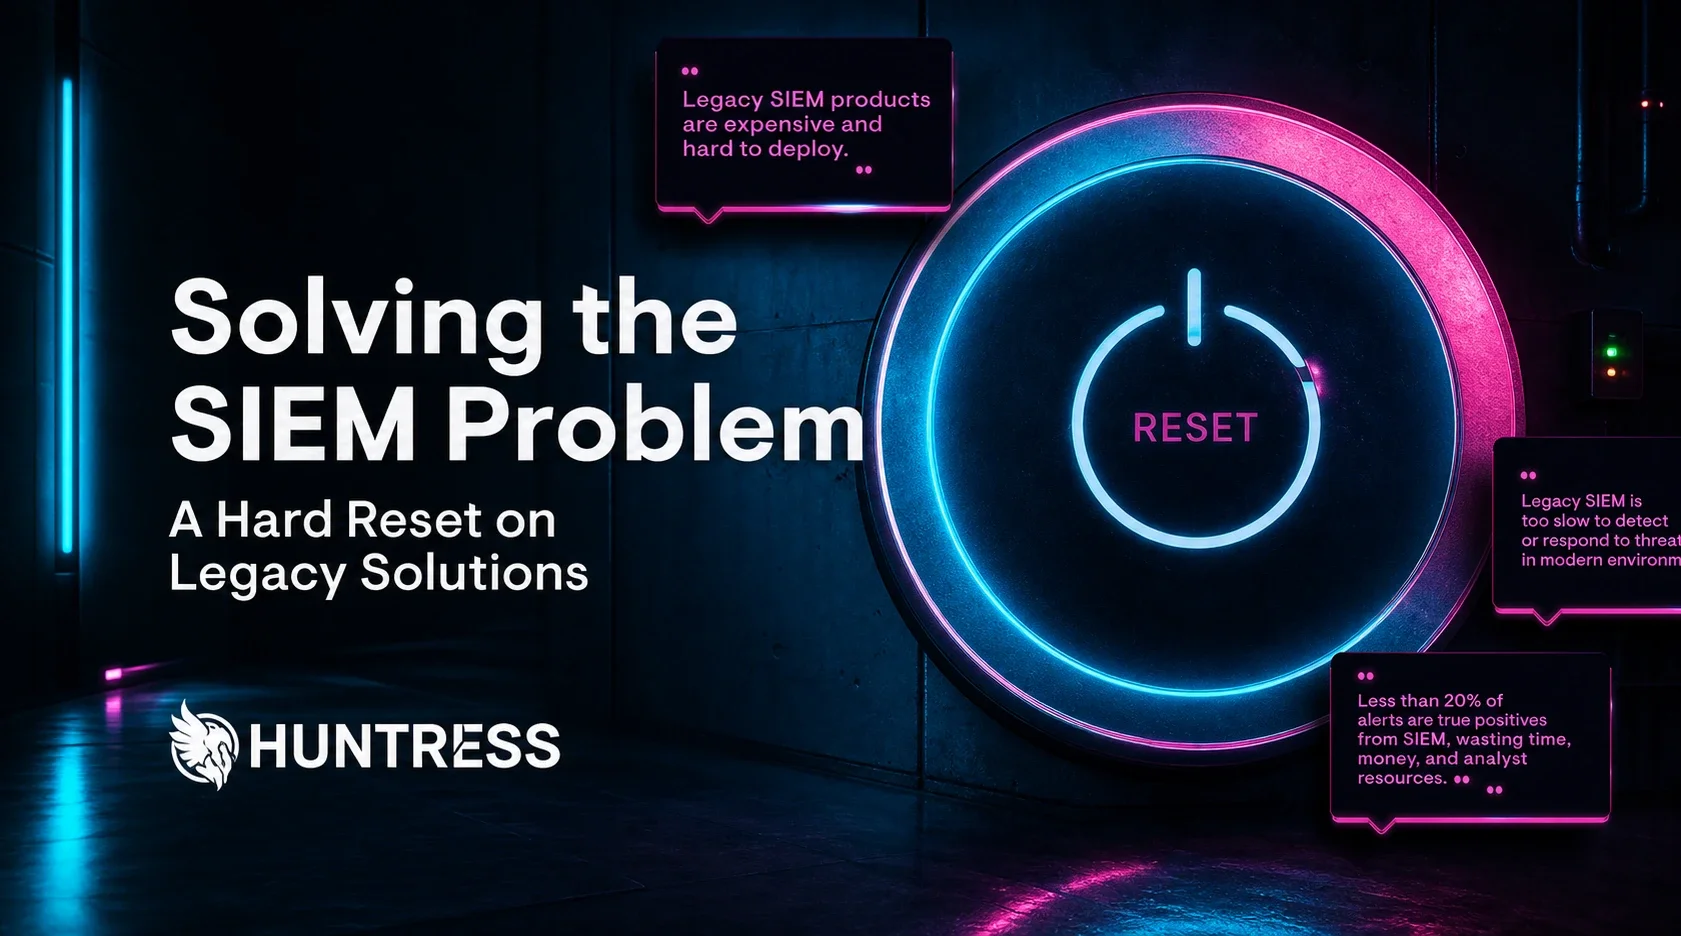
Acompáñanos mientras exploramos los orígenes de SIEM (Security Information and Event Management), los desafíos que enfrenta hoy y cómo Huntress filtra el ruido sin comprometer la seguridad.
El SOC gestionado de Huntress se convierte en la columna vertebral de tu ciberseguridad, encargándose de todo, desde la detección de amenazas hasta la remediación, mientras tú te enfocas en hacer crecer tu negocio. Para eso existimos.
Mira nuestros videos para aprender más sobre nuestro producto SIEM.
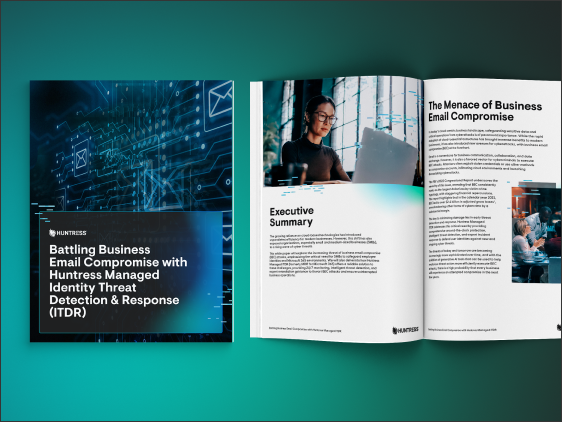
El Compromiso del correo electrónico empresarial (BEC) es una amenaza para empresas de todos los tamaños. Este white paper explora el impacto real de los ataques de BEC y muestra cómo Huntress ITDR (antes conocido como MDR para Microsoft 365) ofrece detección temprana de amenazas y una respuesta rápida para proteger a las empresas de esta creciente amenaza.
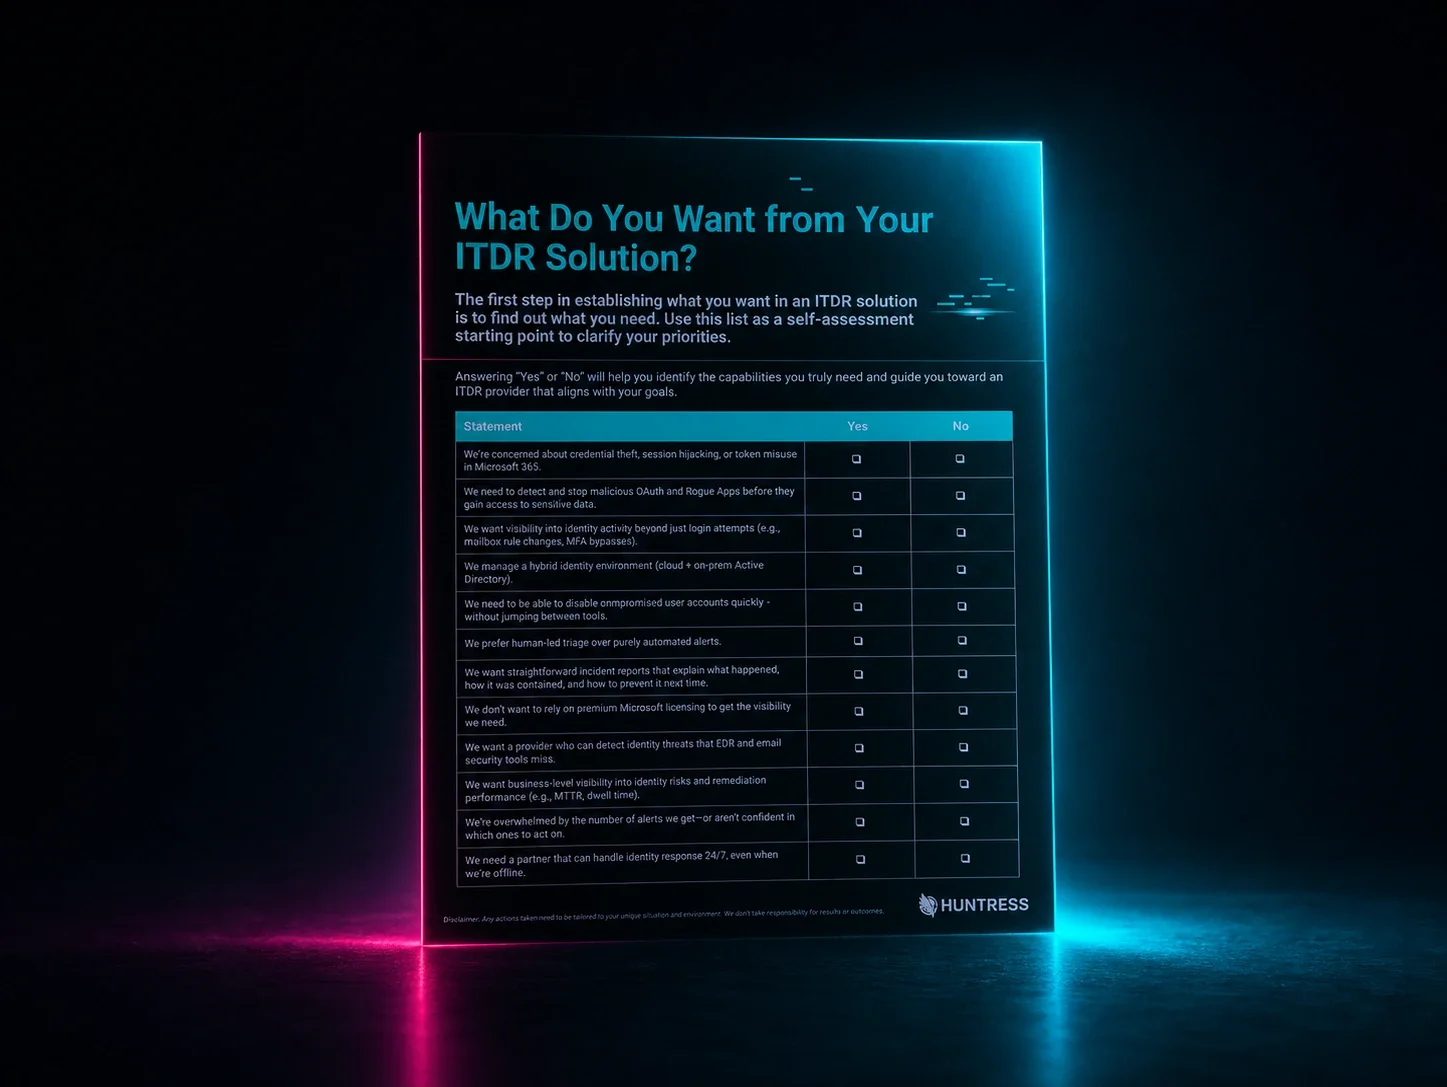
Elegir la solución correcta de detección y respuesta ante amenazas de identidad (ITDR) empieza por entender qué necesitas realmente.
