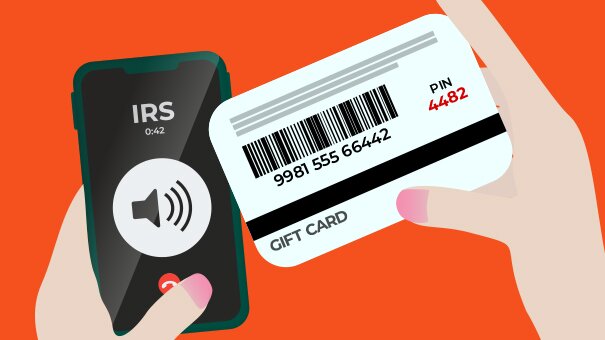
Cuando trabajaba en la división de asuntos estudiantiles, encontré un informe inquietante del departamento de policía de nuestra universidad. Uno de mis estudiantes (llamémoslo 'Jamie') fue víctima de una estafa larga y enrevesada en la que un hacker se hizo pasar por alguien del IRS.
Involucró phishing, vishing, tarjetas de regalo de Apple, Uber, un capitolio estatal, un departamento de policía universitario y... a mí. ¿El daño total? Jamie perdió $10,000 en forma de cinco tarjetas de regalo de $2,000, imposibles de rastrear.
¿Cómo cayó Jamie en esta estafa de tarjetas de regalo por phishing?
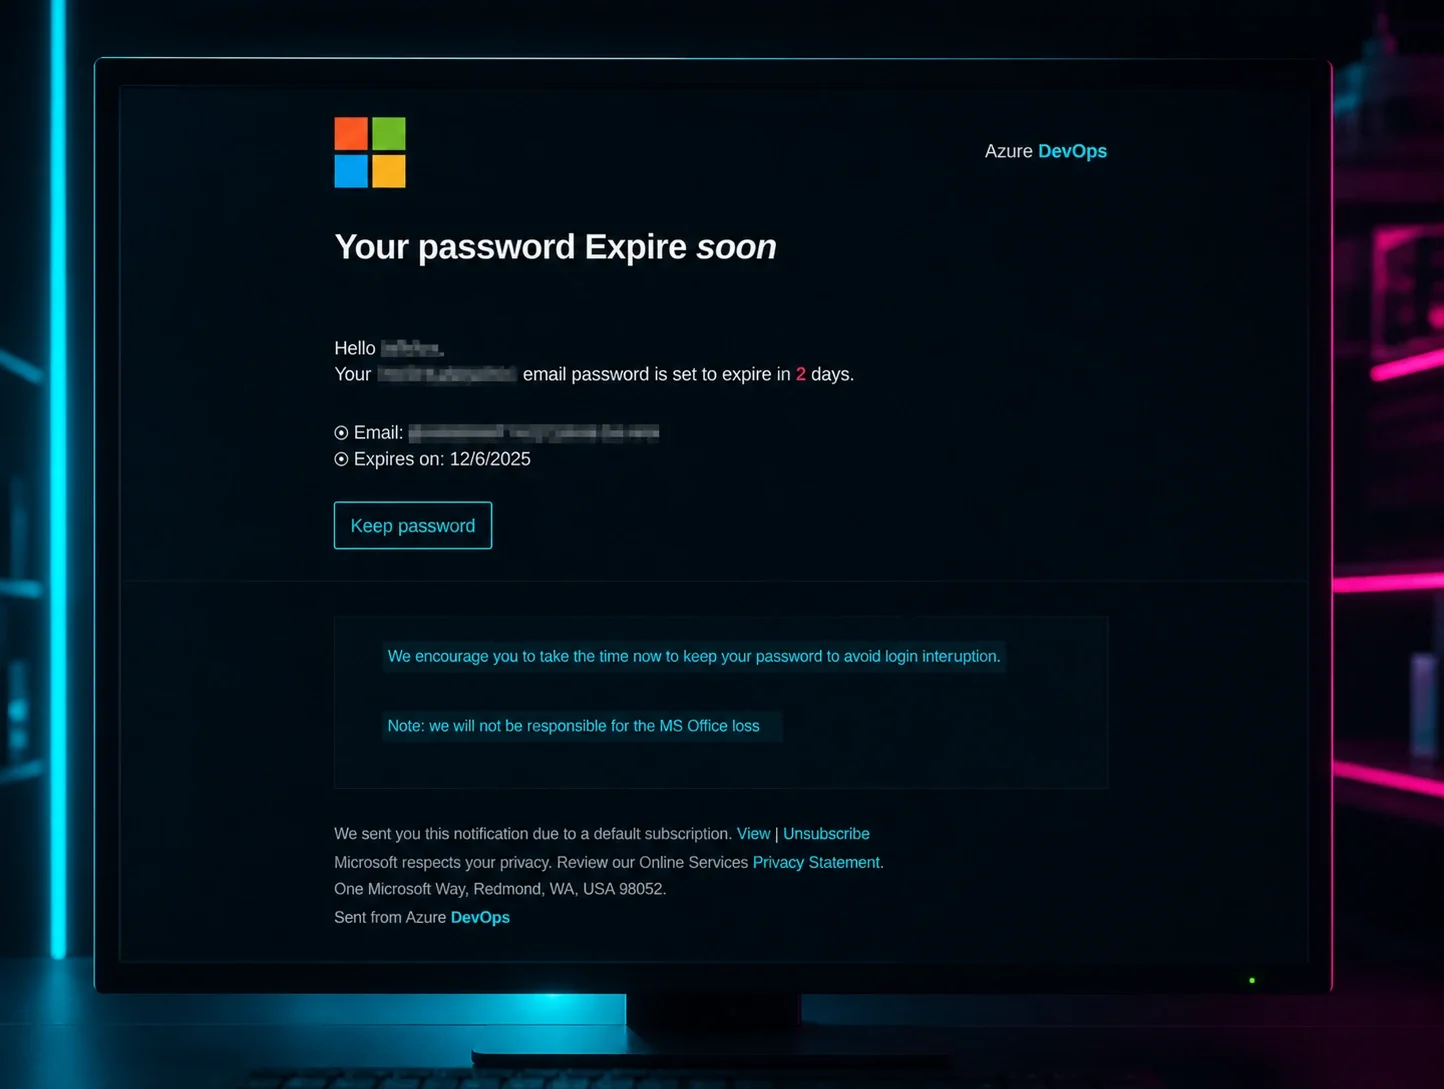
Todo comenzó con un correo que Jamie recibió con el siguiente asunto: "IRS URGENTE: SE REQUIERE ACCIÓN INMEDIATA"
Jamie leyó que "el Servicio de Impuestos Internos" amenazaba con acciones legales y arresto en su contra a menos que actuara rápido para resolver el asunto.
Aquí es donde muchos diríamos "Espera, el IRS no puede arrestarme. Esto es una estafa." Pero Jamie era estudiante de primer año, cuyos padres siempre habían declarado impuestos en su nombre. Seamos honestos: que los padres manejen los impuestos de sus dependientes es bastante común entre estudiantes universitarios.
El cuerpo del correo le indicaba a Jamie hacer clic en un enlace y comenzar a llenar un formulario web. El correo continuaba diciendo que, una vez completado el formulario, debía esperar una llamada de un agente del IRS para cerrar el caso.
Jamie recibió la llamada poco después de enviar el formulario, y era "un agente del IRS" al otro lado de la línea. Tos, tos, estafador.
El estafador dijo que necesitaba recopilar más información, lo que implicó que Jamie revelara su ubicación y dirección actuales, y que Jamie tenía una deuda pendiente con el IRS. El estafador explicó que Jamie podía pagar $20,000 mediante giro postal, o $10,000 en tarjetas de regalo de Apple, ya que "el IRS tiene un acuerdo con Apple" por el cual cubren impuestos vencidos a cambio de crédito, porque es una empresa estadounidense.
...más mentiras... más mentiras...
Además, el estafador le indicó a Jamie que se mantuviera al teléfono todo el tiempo y le dijo:
1. Tomar un Uber a la tienda Apple más cercana [a 10 minutos del campus]
2. Comprar cinco tarjetas de regalo de Apple de $2,000
3. Tomar un Uber al capitolio estatal en el centro [a 40 minutos]
Jamie siguió las instrucciones del estafador, compró $10,000 en tarjetas de regalo en la tienda Apple, y mientras iba en el Uber camino al capitolio, el estafador le dijo a Jamie que pusiera el teléfono en altavoz, comenzara a leer los números de las tarjetas de regalo y rascara el pin en la parte posterior de cada tarjeta.
Recuerda que el conductor de Uber no escuchó nada de esta conversación hasta que Jamie puso el teléfono en altavoz.
El conductor de Uber sintió que algo extraño estaba pasando, entonces le hizo a Jamie algunas preguntas sobre por qué se dirigían al capitolio, indagó con algunas preguntas más, y luego le dijo a Jamie que pensaba que estaban siendo estafados. Cuando el estafador escuchó esto [el teléfono seguía en altavoz], colgó la llamada.
El conductor de Uber canceló amablemente el viaje y regresó al campus, y Jamie contactó al departamento de policía universitario. El oficial que atendió el caso contactó a Apple para ver si podían congelar las tarjetas de regalo, a lo que Apple respondió que los fondos ya habían sido gastados.
Eso fue todo.
¿Cómo tuvo tanto éxito esta estafa de phishing tan extraña y vil?
No fue hasta que más tarde me senté con Jamie que conocí el contexto completo de esta estafa [sigue leyendo para ver nuestra conversación]. Pero cuando leí el informe policial, pensé: "¿Cómo puede un estudiante universitario ser tan susceptible a una estafa tan elaborada?"
Había escuchado de estafas donde la gente termina en una página de destino escribiendo información personal y de cuenta bancaria, pero nunca algo como esto.
Este estafador tuvo éxito porque creó un ambiente de urgencia, e hizo que la primera acción de la estafa fuera increíblemente fácil. Diseñó un umbral bajo para enganchar a Jamie, y también puso a Jamie en el asiento del conductor.
Paso 1: Lograr que Jamie hiciera clic en un enlace. Bastante fácil.
Paso 2: Lograr que Jamie ingresara algo de información personal. También fácil.
Una vez que el estafador logró tener a Jamie al teléfono, Jamie quedó enganchado y luego fue engañado para llevar el asunto hasta el final.
Las consecuencias y la respuesta
Una vez que la policía universitaria remitió el caso a asuntos estudiantiles, se convirtió en un caso cerrado; no había nada que el departamento de policía pudiera hacer. Cuando le di seguimiento al oficial que levantó el reporte, compartió que existía una alta probabilidad de que el agresor estuviera en una región fuera de Estados Unidos. Cuando le pregunté por qué parecía tan convencido, su respuesta me sorprendió. El oficial explicó que el departamento de policía universitario ve varias de estas estafas donde se apunta específicamente a estudiantes, y que sus manos están atadas cuando investigan y descubren que la dirección IP proviene de fuera del país.
Entonces, ¿qué podía hacer yo para ayudar a Jamie? Francamente, no había mucho que pudiera hacer. Perdieron los $10,000, no había forma de recuperarlos. Le pregunté a Jamie qué tenía en mente y analizamos juntos cómo había sucedido esto. Esto fue lo que Jamie compartió:
"Bueno, me siento un poco avergonzado, porque escucho sobre esas estafas del 'príncipe nigeriano' todo el tiempo y me río, pensando en lo ingenuo que alguien debe ser para caer en algo así. Pero cuando realmente pienso en mi situación, sentí que era una emergencia muy importante. Y sentí que necesitaba atenderla. Y el primer paso fue algo fácil, solo tenía que hacer clic en el enlace y escribir algo de mi información en un sitio web. Y después de eso, todo se sintió obligatorio porque ya había comenzado el proceso de 'resolver' la situación."
Se sintió irreal escuchar la historia completa, la secuencia completa de eventos en retrospectiva; desde el formulario web hasta la llamada telefónica, hasta la tienda Apple, hasta recitar los números y rascar los códigos pin en la parte posterior de las tarjetas de regalo, simplemente irreal.
Entonces, ¿qué puedes hacer para evitar que suceda una estafa de tarjetas de regalo?
Todos conocemos a esos padres sobreprotectores que aún ven a sus hijos universitarios como niños. Los profesionales de la educación superior reconocen a los estudiantes como adultos jóvenes, y se necesita de toda una comunidad para ayudar a los estudiantes a desarrollar competencia e independencia. Cualquiera puede ser blanco de un ciberataque, incluso los directores ejecutivos de la industria de la ciberseguridad.
Los adultos jóvenes son un blanco principal para las estafas de phishing del IRS. Es bastante improbable que los estudiantes universitarios de hoy declaren sus propios impuestos, generalmente porque sus padres lo hacen en su nombre [qué suerte la de ellos]. Entonces, ¿qué sucede cuando un correo aterrador de una organización difícil de manejar y omnipresente les dice que deben actuar de inmediato? Bueno, si llegaste hasta aquí, ya conoces el resultado.
Entonces, ¿a dónde nos deja esta historia? ¿Debemos dejar que estos estudiantes fracasen al caer víctimas de estafas de phishing? ¿O podemos educarlos de manera proactiva para que se defiendan de los hackers?
Incluso quienes se ríen de lo absurdo de los príncipes nigerianos pueden caer víctimas de estafas cuando estas se sienten tan reales; esa es la razón por la que tantas personas se ven afectadas por las estafas de phishing.