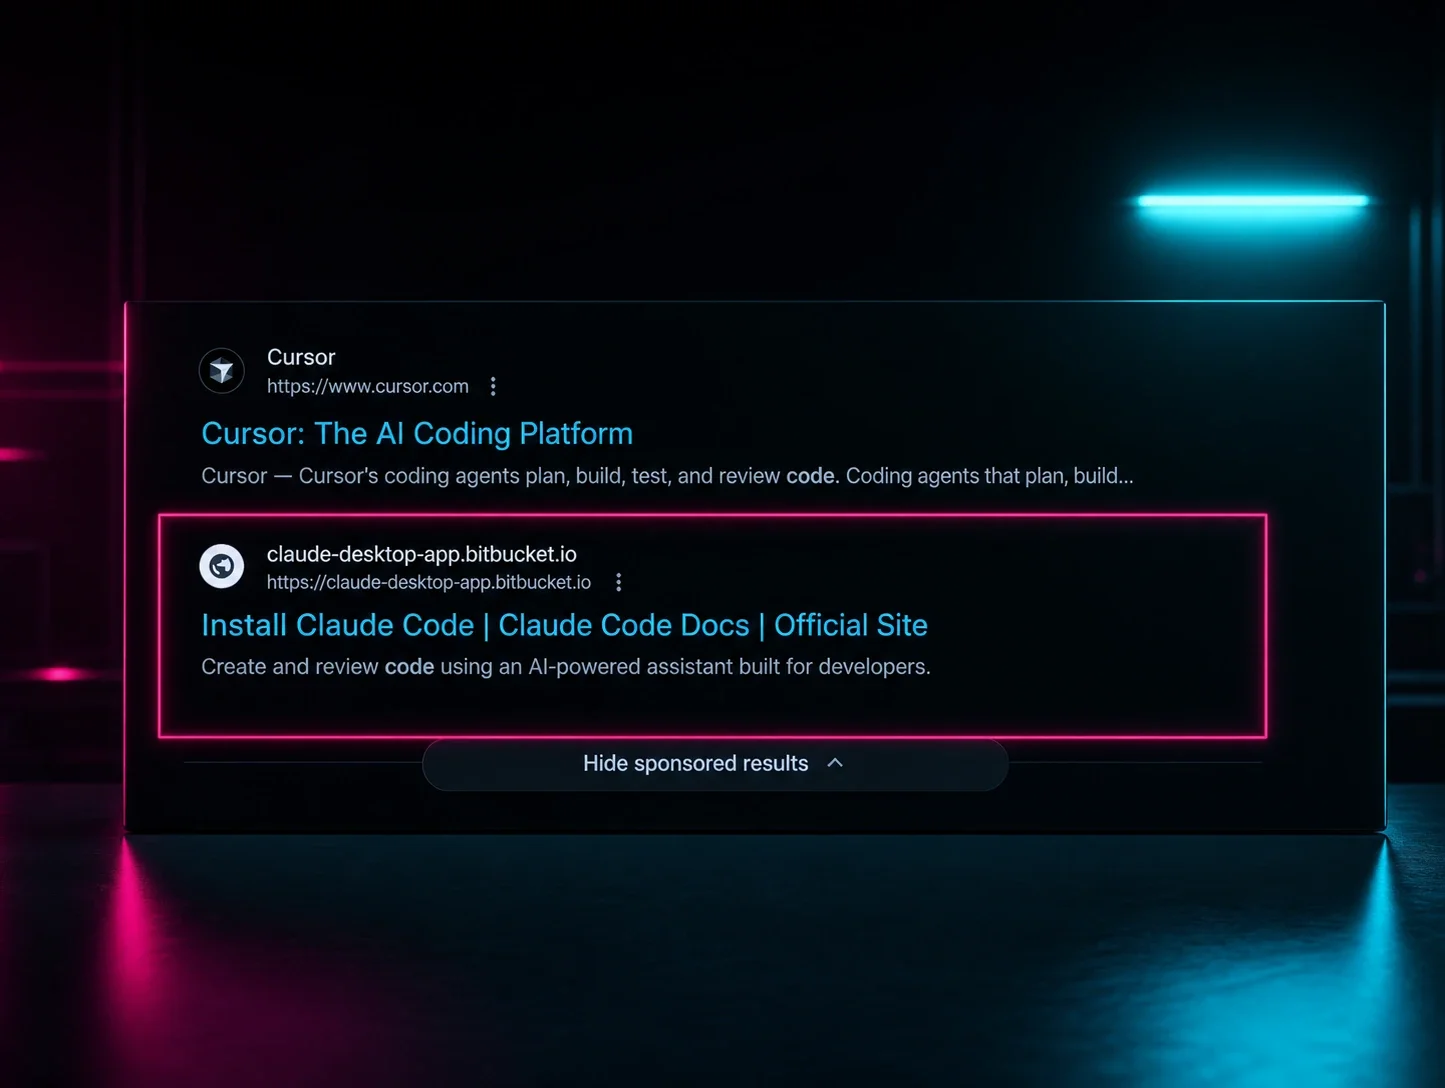


La mayoría de las personas espera que las estafas y los ataques aparezcan en su bandeja de entrada o en sus mensajes directos, no en un lugar que han aprendido a confiar, como la parte superior de la primera página de Google. Pero cuando la trampa aparece en un sitio tan familiar, hasta los más experimentados pueden bajar la guardia.
Hace poco, un ingeniero de Huntress abrió Google y buscó "Claude Code". Dio clic en el primer resultado patrocinado y supo en segundos que algo andaba mal. Cerró su MacBook y lo reportó de inmediato. Para ese momento, el malware ya estaba en ejecución.
Como lo dijo nuestro CSO, Eric Stride:
"La mayoría de las personas no espera que el primer resultado de Google sea malicioso, pero a veces lo es."
Un resultado "patrocinado" en la parte superior de la página todavía transmite mucha credibilidad. Si se ve familiar, muchos asumen que es seguro y siguen adelante.
No es de extrañar que los atacantes conozcan bien ese hábito. Saben que no necesitan engañarte por mucho tiempo. Entienden tu recorrido como usuario y saben que probablemente solo estás revisando por encima los resultados que parecen correctos. Solo necesitan crear una página que se vea lo suficientemente normal como para que confíes en ella en medio de un día ajetreado. Con IA, esto nunca ha sido tan fácil.
La búsqueda legítima y el resultado sospechoso
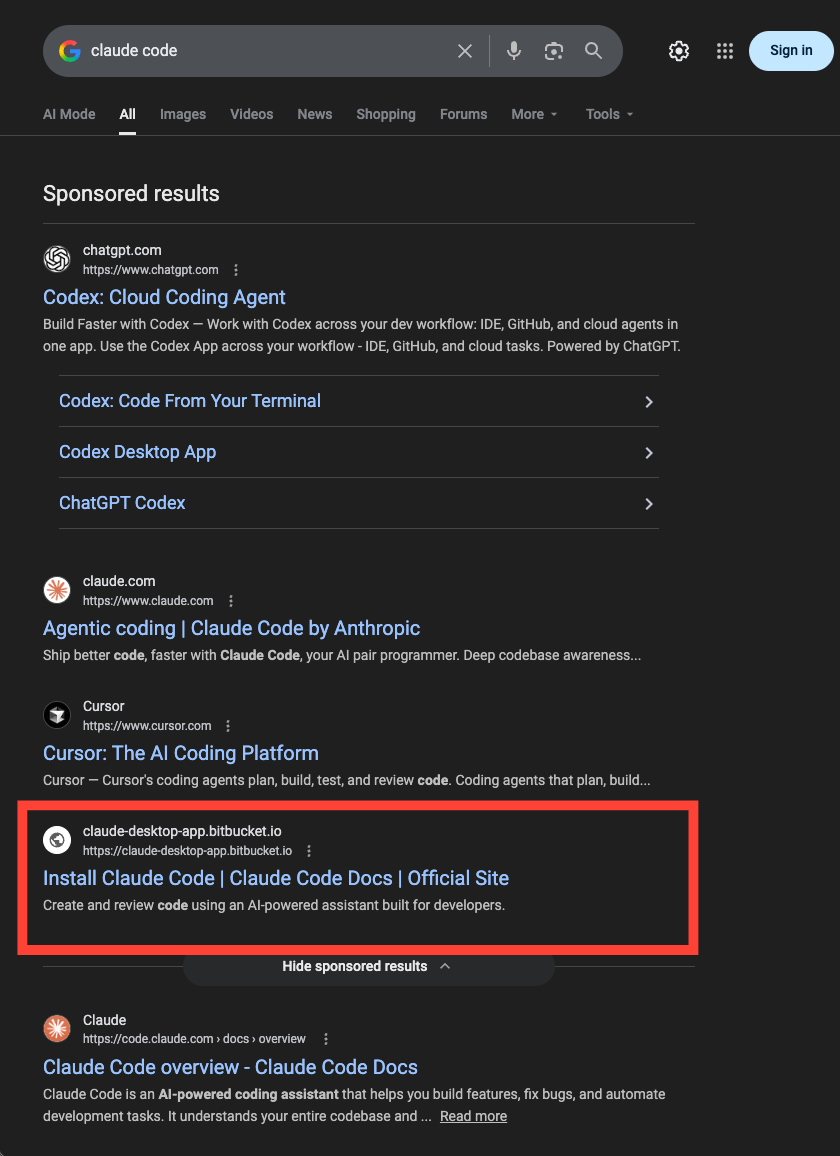
Cuando alguien con amplia experiencia en seguridad puede caer en esta trampa, confirma el alcance, la eficiencia y la calidad cada vez mayor de estas tácticas.
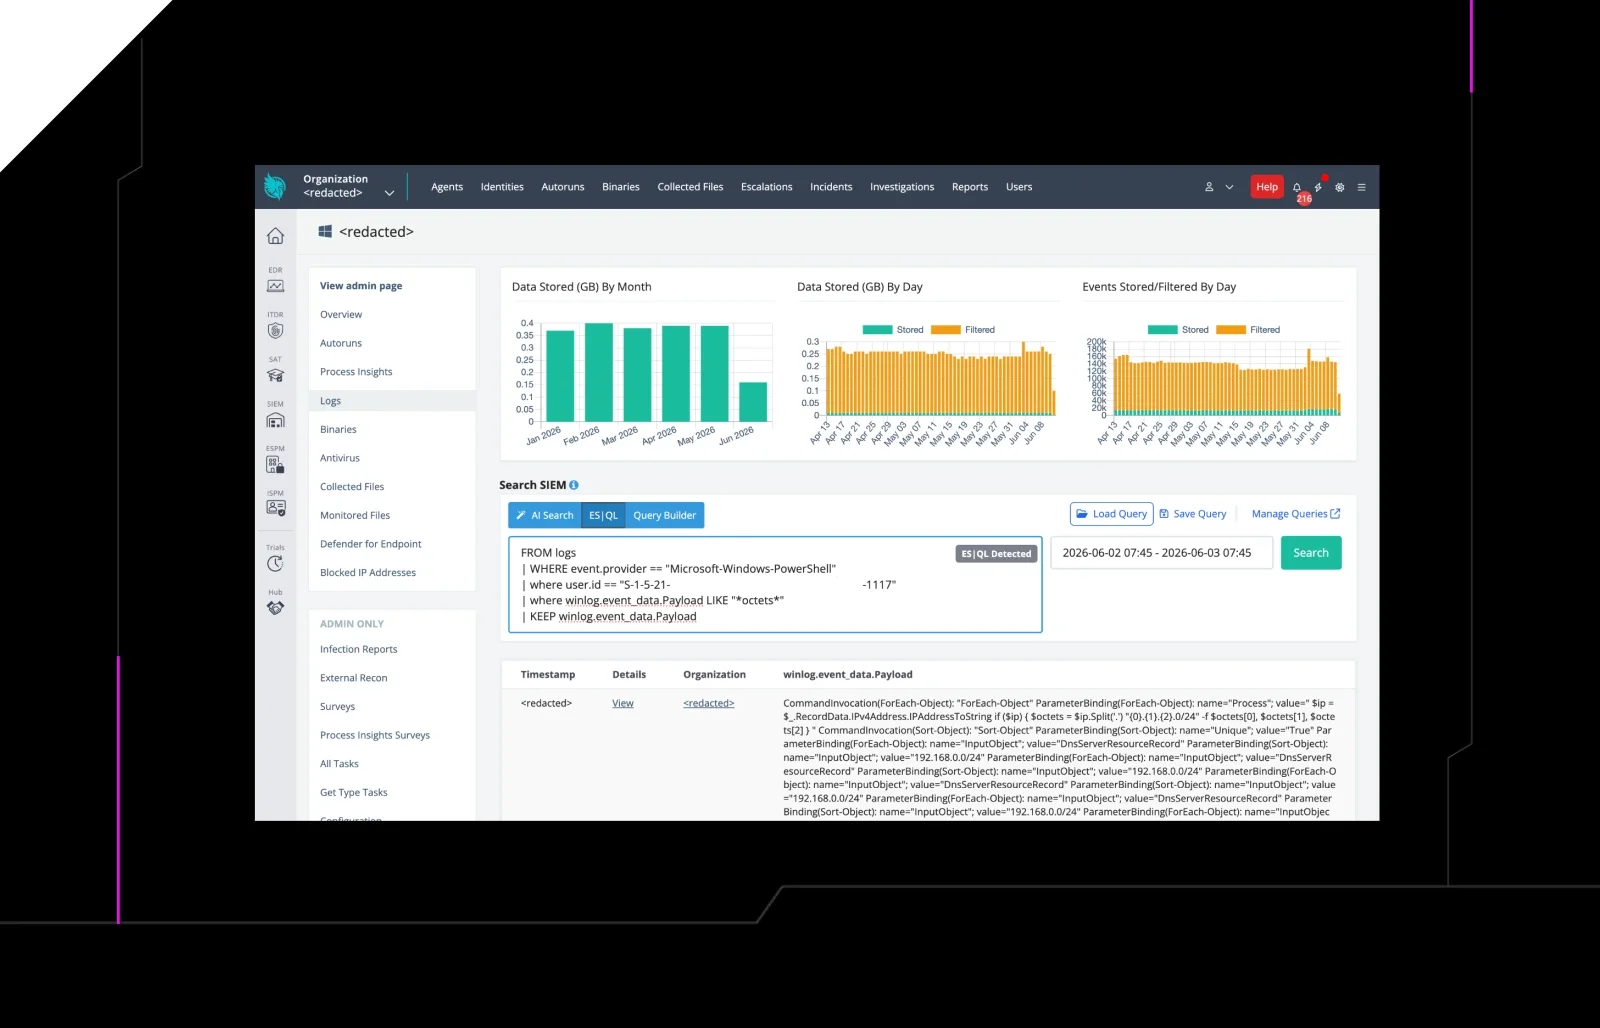
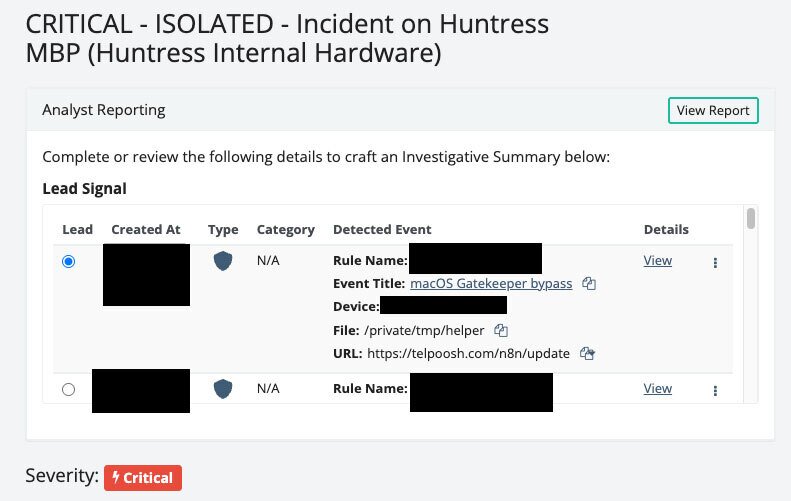
En este caso, un script automatizado diseñado para robar credenciales empezó a ejecutarse en el MacBook del ingeniero, usando codificación base64 y compresión gzip para disfrazar lo que hacía. Una vez decodificado, descargó un segundo payload, lo marcó como ejecutable y lo lanzó.
Ese payload apuntó directo al llavero de macOS, específicamente a las credenciales de Claude Code. Nuestras herramientas marcaron la actividad como ilegítima. El malware también ejecutaba un AppleScript ofuscado para dificultar la lectura de su comportamiento. Cada capa tenía un propósito.
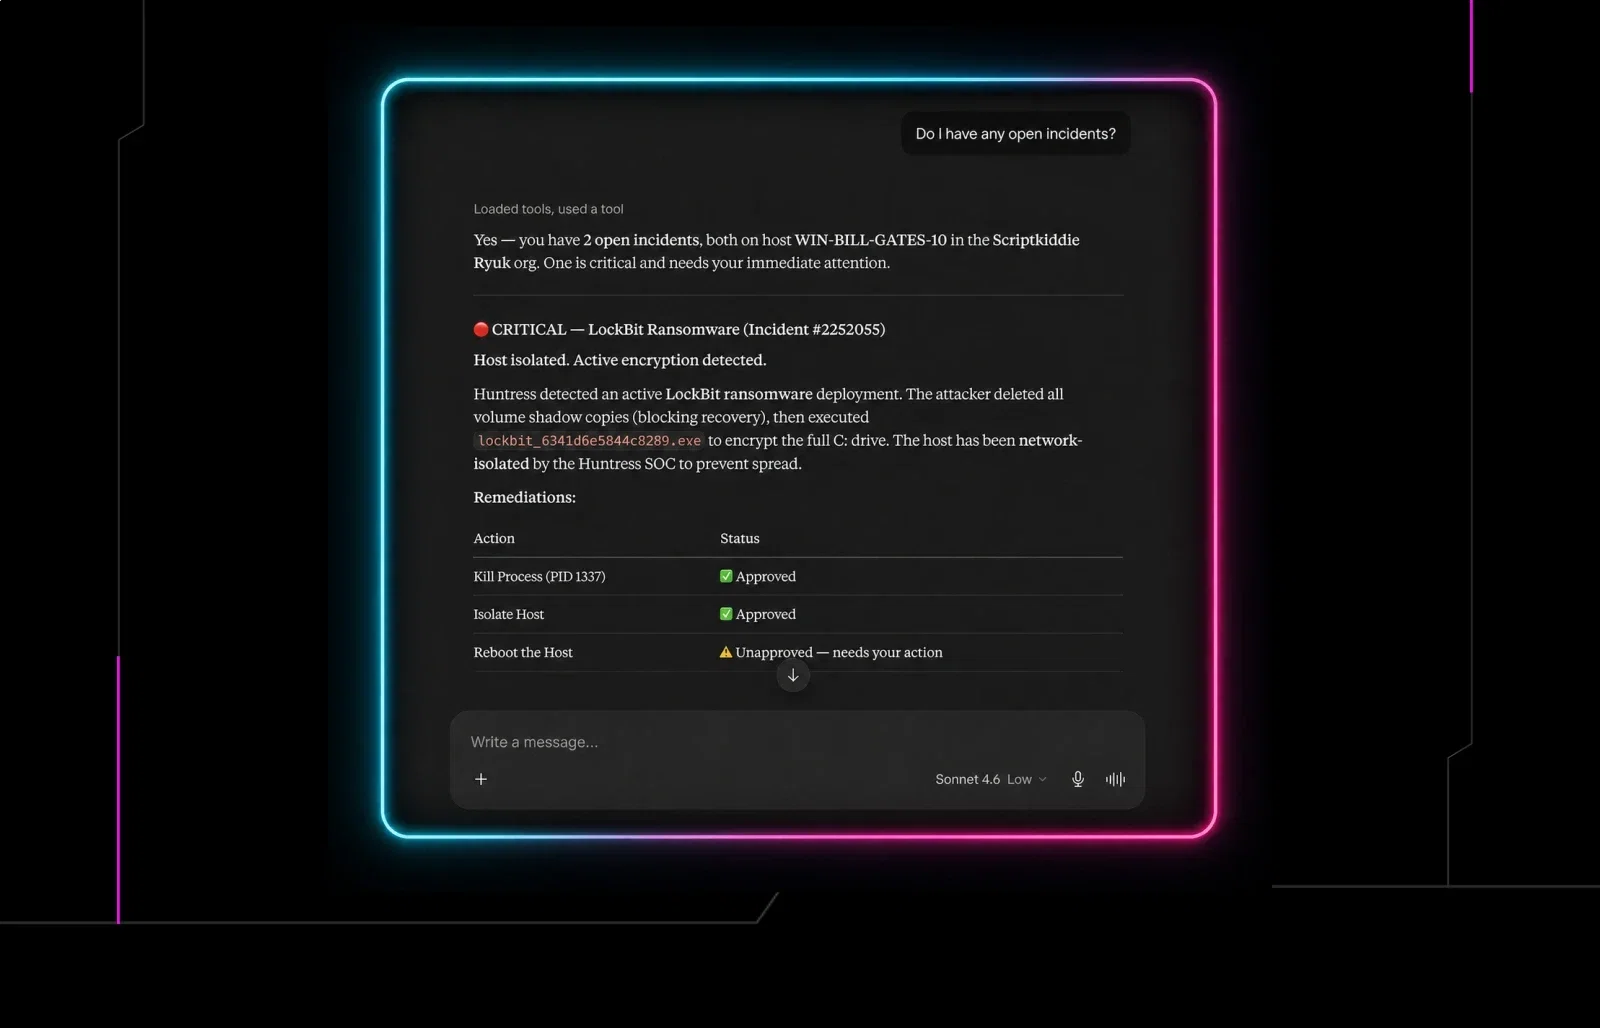
Reporte de incidente de Huntress que muestra la actividad del adversario
Los atacantes buscaban credenciales y el acceso que estas otorgan, como código fuente, datos propios del producto y sistemas internos. No lo lograron. Eso se debe a que el ingeniero detectó y reportó el error de inmediato, y nuestro SOC ya estaba actuando.
Cuando llamó para reportar lo ocurrido, el SOC ya estaba abriendo un ticket a partir de una alerta que el malware había generado. El SOC actuó con rapidez para rotar las credenciales y revisar los registros. Cuando el equipo terminó de analizar lo sucedido, no había señales de que los atacantes hubieran intentado usar las credenciales que buscaban.
Entonces, ¿por qué contamos esta historia? Porque son momentos como este los que ponen a prueba la resiliencia de tu empresa. Porque la transparencia es más útil que una perfección maquillada. Un destacado ingeniero de seguridad dio clic en el enlace equivocado. Pasa. Lo que importa es lo que hace una organización en los segundos, minutos y horas siguientes.
Un programa de seguridad resiliente no asume que las personas no cometerán errores. Asume que sí los cometerán, y está preparado antes de que ocurran. Eso marcó la diferencia aquí: tecnología diseñada con un propósito claro y personas que actúan rápido y sin ego a su alrededor. La misma configuración que protege a una empresa de ciberseguridad es la que protege la tuya.
Hay una frase clásica en seguridad que seguramente ya conoces: "No se trata de si te van a atacar, sino de cuándo". En 2026, eso ya no basta. La exigencia es mayor. Todo se reduce a cómo respondes y a si las personas a tu alrededor son parte de la solución.
Lo que importa es lo que hace una organización en los segundos, minutos y horas siguientes, especialmente ante vectores tan comunes como el malvertising.
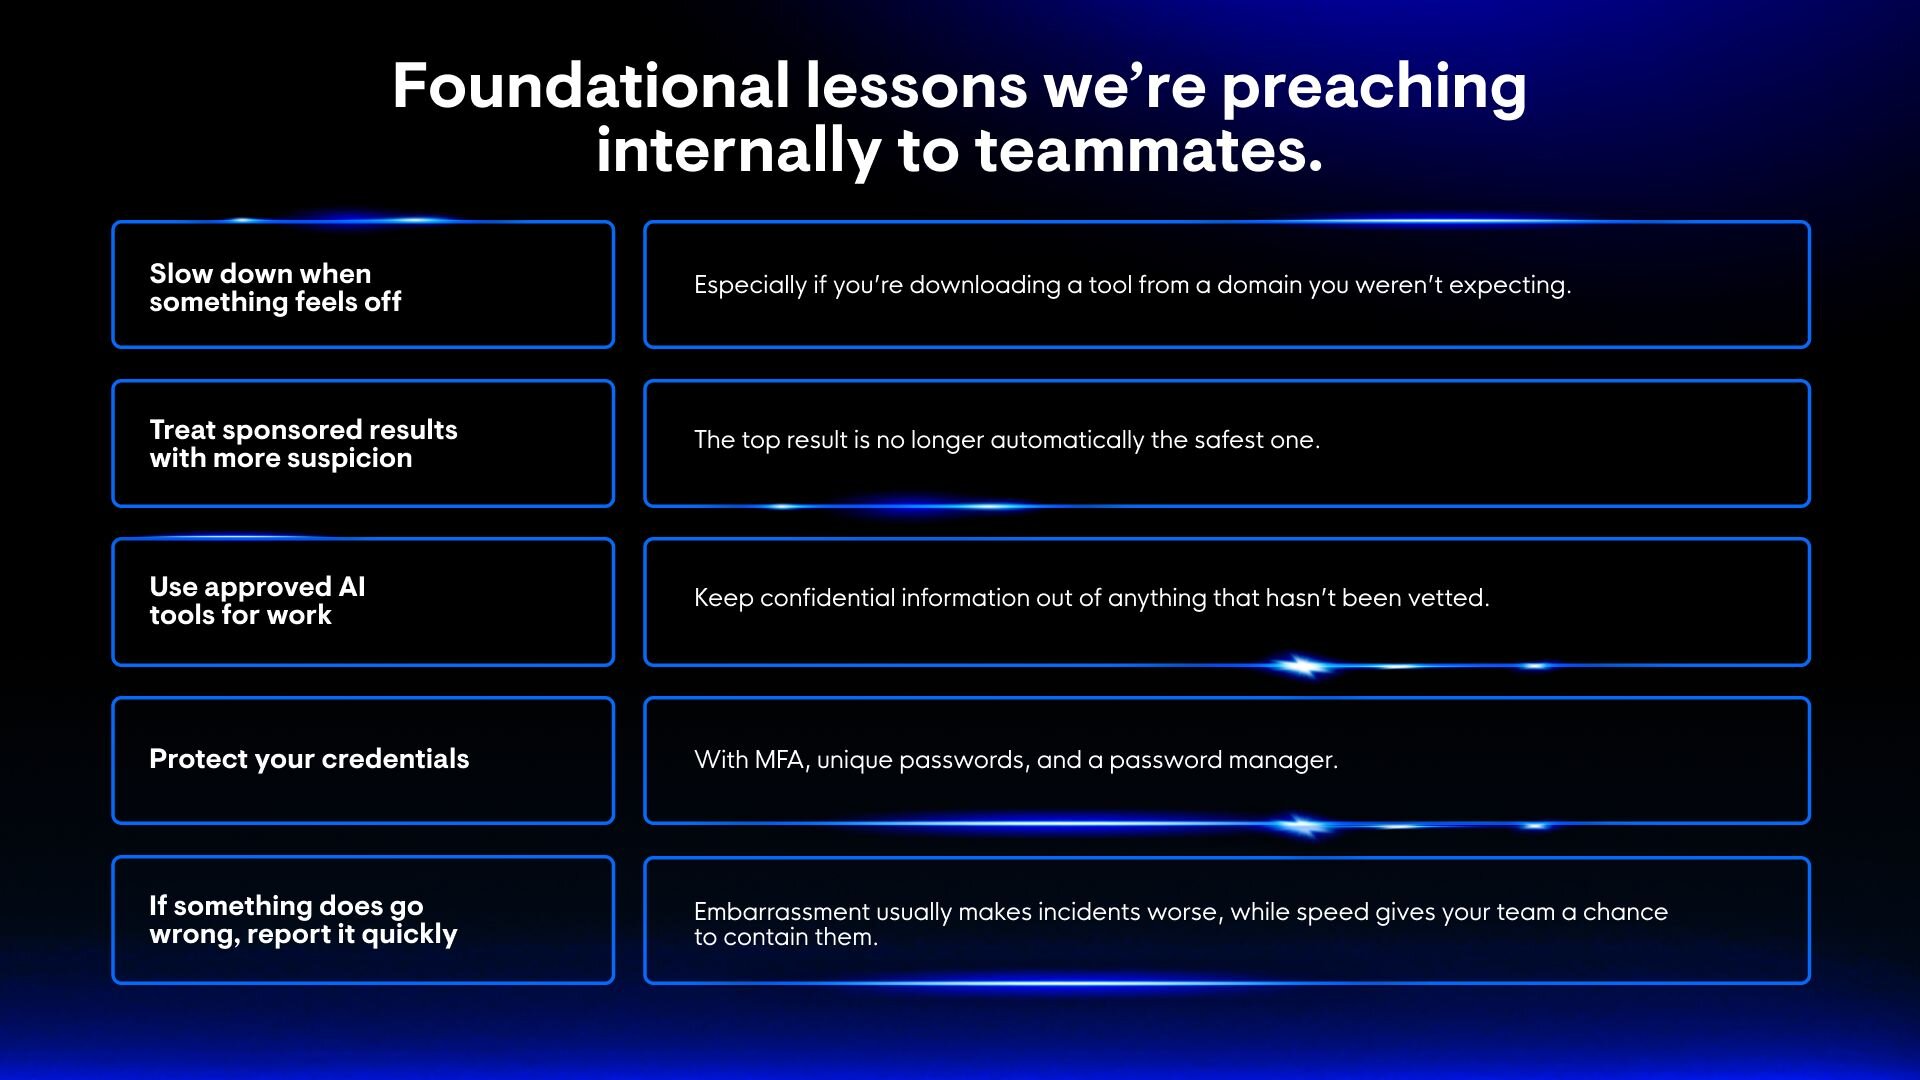
El ingeniero en el centro de esta historia levantó la mano de inmediato, sin dudarlo. A eso le llamamos un "ethical badass" (un rudo ético). No dejó que el ego lo dominara, ni intentó resolverlo discretamente por su cuenta.
Ese instinto importa tanto como cualquier herramienta. Los señuelos de phishing mejoran día con día, y lo único que puede seguirles el ritmo es una cultura donde reportar se celebre de inmediato, no se castigue. Ya era hora de quitarle el estigma al error. Y eso empieza con nosotros.