

Las brechas en Microsoft 365 rara vez se anuncian solas. El riesgo se acumula silenciosamente en segundo plano. Una cuenta de administrador acumula más acceso del que necesita. Una política de acceso condicional recibe una excepción "temporal" que nunca se revoca. Un cambio de licenciamiento modifica una configuración predeterminada, y nadie lo nota durante semanas.
Nada de esto parece un gran problema en el momento. Pero con el tiempo, esas pequeñas brechas se suman hasta crear exactamente el tipo de exposición que los atacantes buscan.
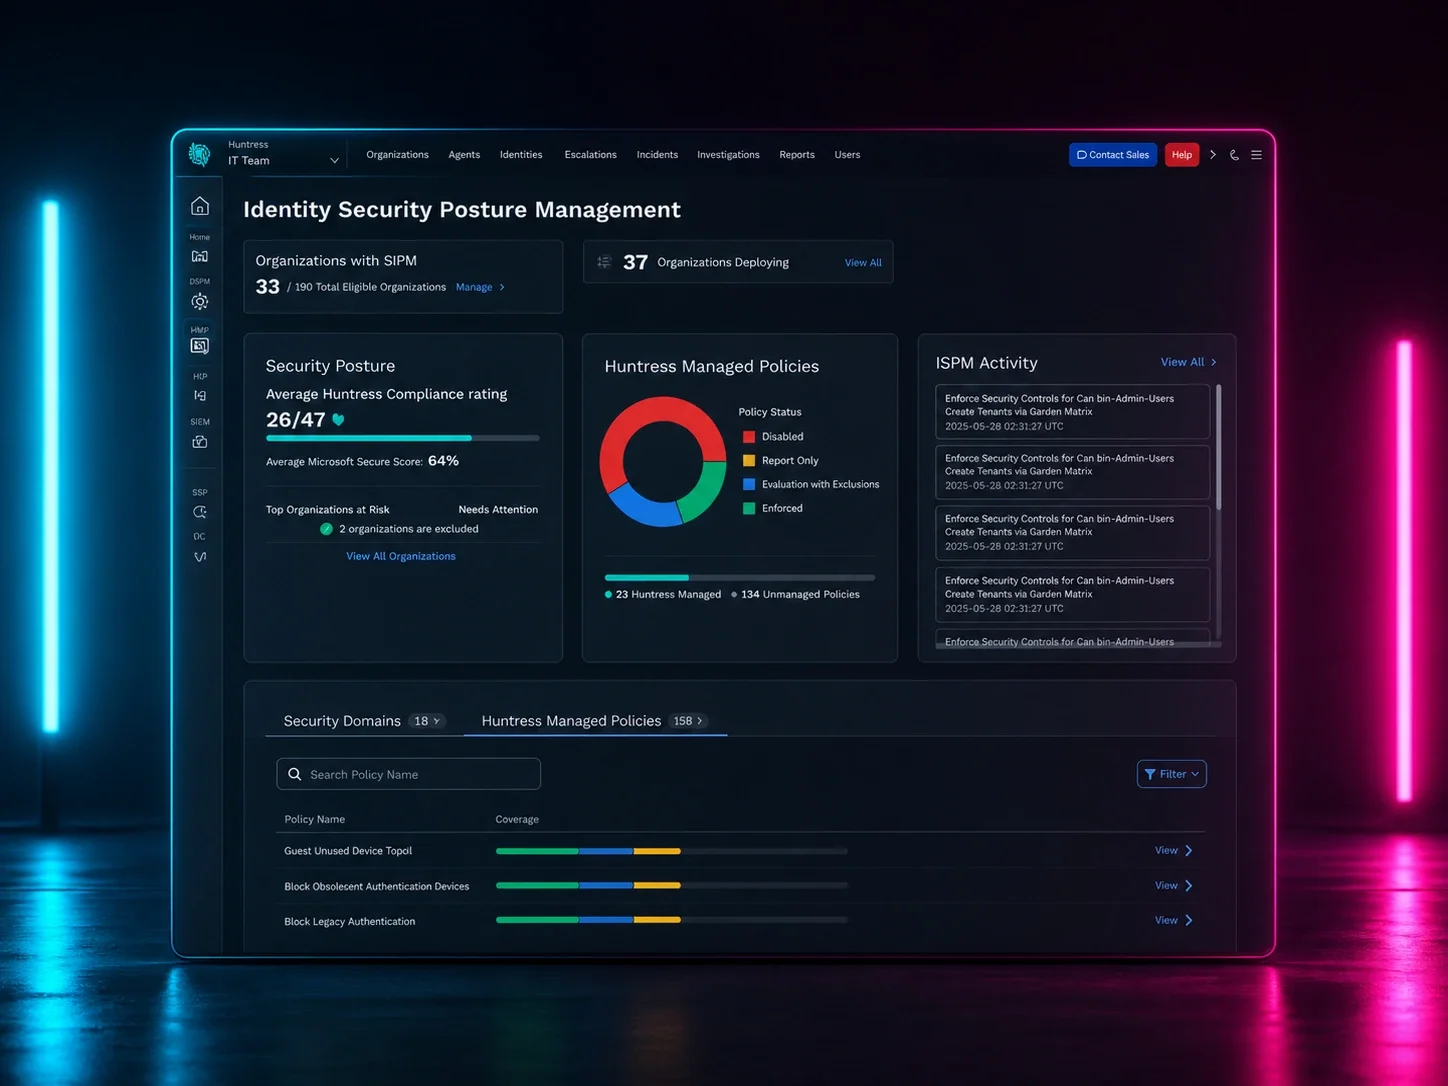
Para eso existe Identity Security Posture Management, o ISPM. ISPM ayuda a los equipos a encontrar esas brechas antes que los atacantes y, más importante aún, a cerrarlas.
¿Qué es ISPM?
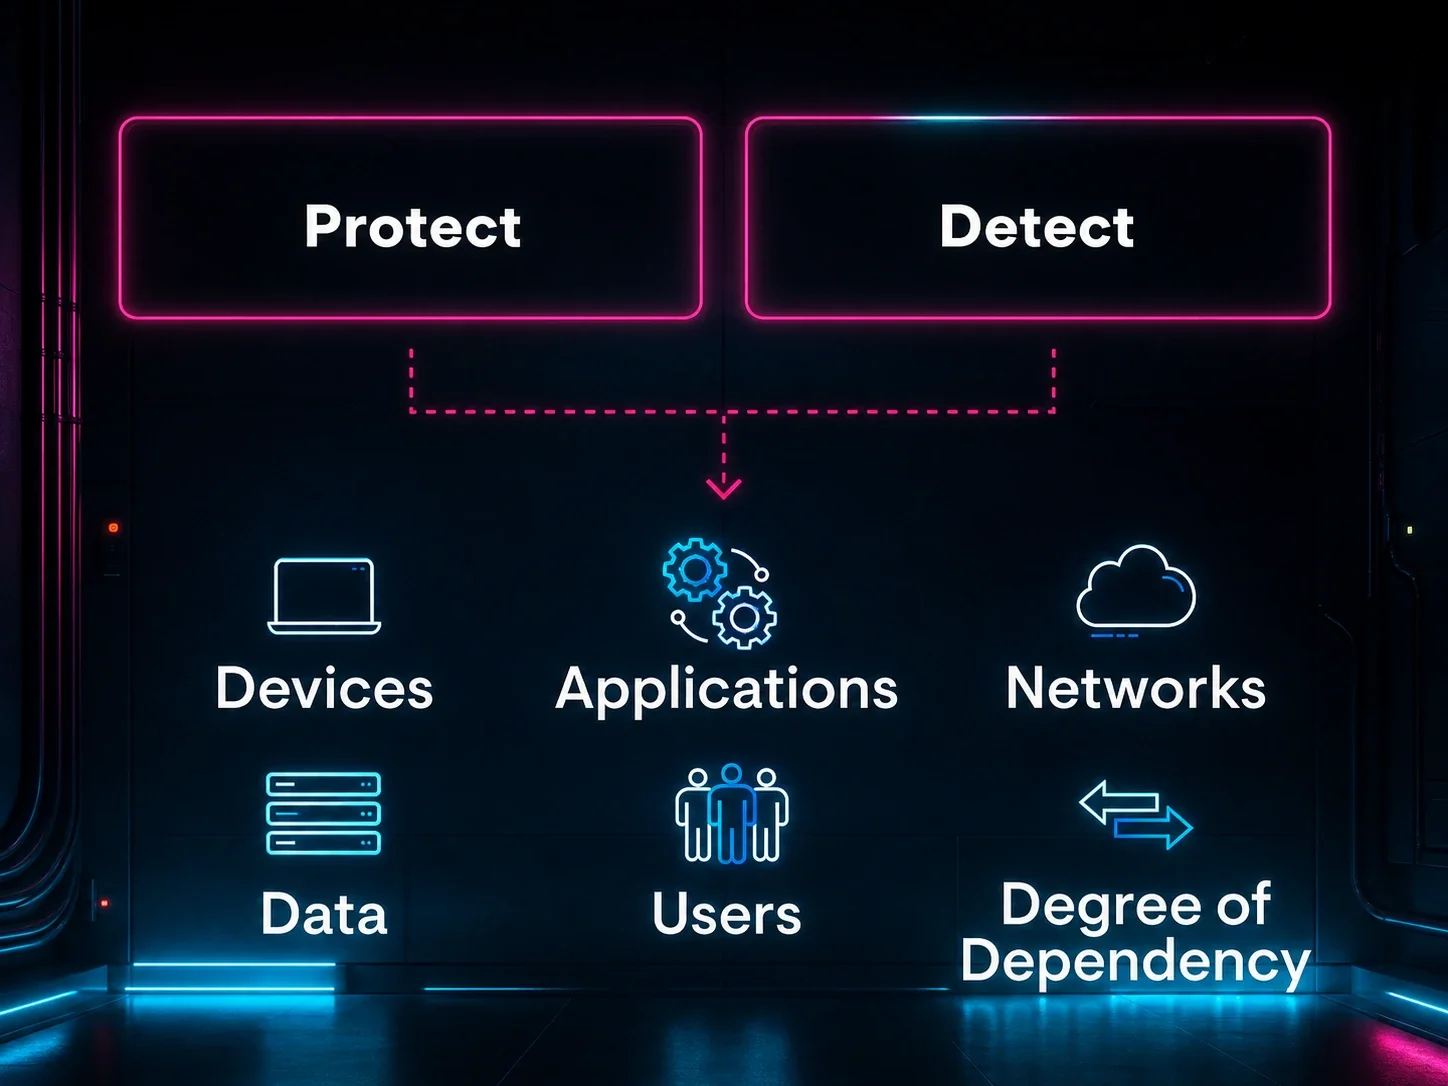
ISPM es la práctica de evaluar y fortalecer continuamente tu entorno de identidad. Analiza tus configuraciones, políticas, permisos y ajustes de cuenta, y los compara constantemente con una base de seguridad definida.
En el caso de Microsoft 365, eso significa evaluar cosas como Entra, SharePoint y Exchange, donde la exposición puede instalarse sin que nadie lo note.
La pregunta central que ISPM se sigue haciendo es: "¿El acceso y la configuración que existen en mi entorno en este momento crean un riesgo de seguridad?".
Una auditoría puntual solo le da a tu equipo una fotografía del momento. Pero ISPM te da una respuesta actualizada constantemente, que evoluciona a medida que cambian tu entorno de Microsoft, tus usuarios y tus configuraciones con el tiempo.
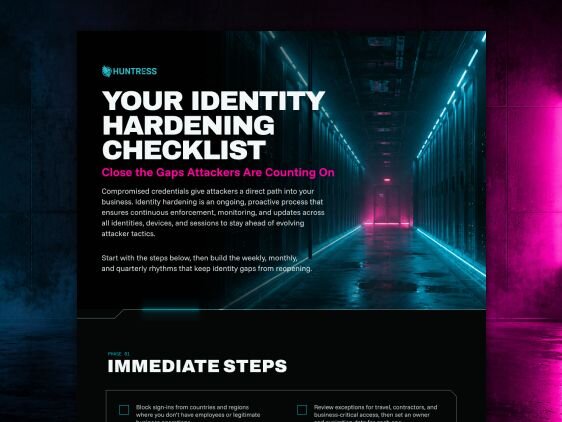
La visibilidad es útil. El verdadero trabajo es el fortalecimiento.
Aquí es donde muchos programas de postura se complican.
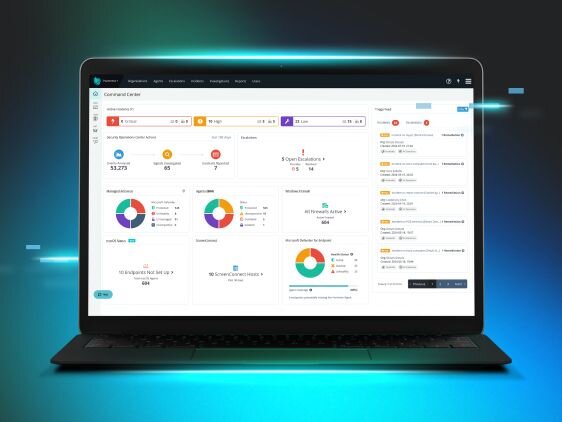
Las herramientas de visibilidad pueden decirte qué está mal configurado, qué controles faltan y en qué falla tu Secure Score. Esa información tiene un valor real. Pero igual no puedes arreglar lo que no puedes ver.
Una lista de hallazgos no arregla nada por sí sola. Después de la visibilidad, tu equipo todavía tiene que priorizar el trabajo. Alguien tiene que decidir qué problemas atender, entender cómo afectará a los usuarios un cambio de política, implementarlo sin romper los flujos de trabajo, vigilar la desviación de configuración y documentar que la mejora realmente se mantuvo.
Pero, como era de esperarse, la mayoría de los equipos ya tiene las manos llenas. Y por eso el fortalecimiento se estanca. No porque a los equipos no les importe, sino porque pasar de "esto está mal" a "está arreglado y seguirá así" requiere más capacidad y experiencia de la que da un panel de control.
Un ISPM eficaz ayuda a los equipos a pasar de la conciencia a la acción, y luego sigue verificando que esas acciones se mantengan.
Desviación de configuración: por qué fortalecer Microsoft 365 es más difícil de lo que parece
Microsoft 365 no se queda quieto. Los usuarios se unen y se van. Los roles cambian. Los administradores crean excepciones para que el trabajo siga avanzando. Y, además, Microsoft actualiza regularmente los valores predeterminados, las funciones y los niveles de licenciamiento. Cada uno de esos cambios puede reabrir silenciosamente el tipo de brechas que aparecen en las evaluaciones de postura.
Esto se llama "desviación de configuración". Tu entorno se aleja poco a poco de la postura de seguridad que tu equipo tenía prevista, hasta que existe una exposición importante que nadie sabía que estaba ahí.
Huntress encontró esto de forma constante en los entornos que evaluamos:
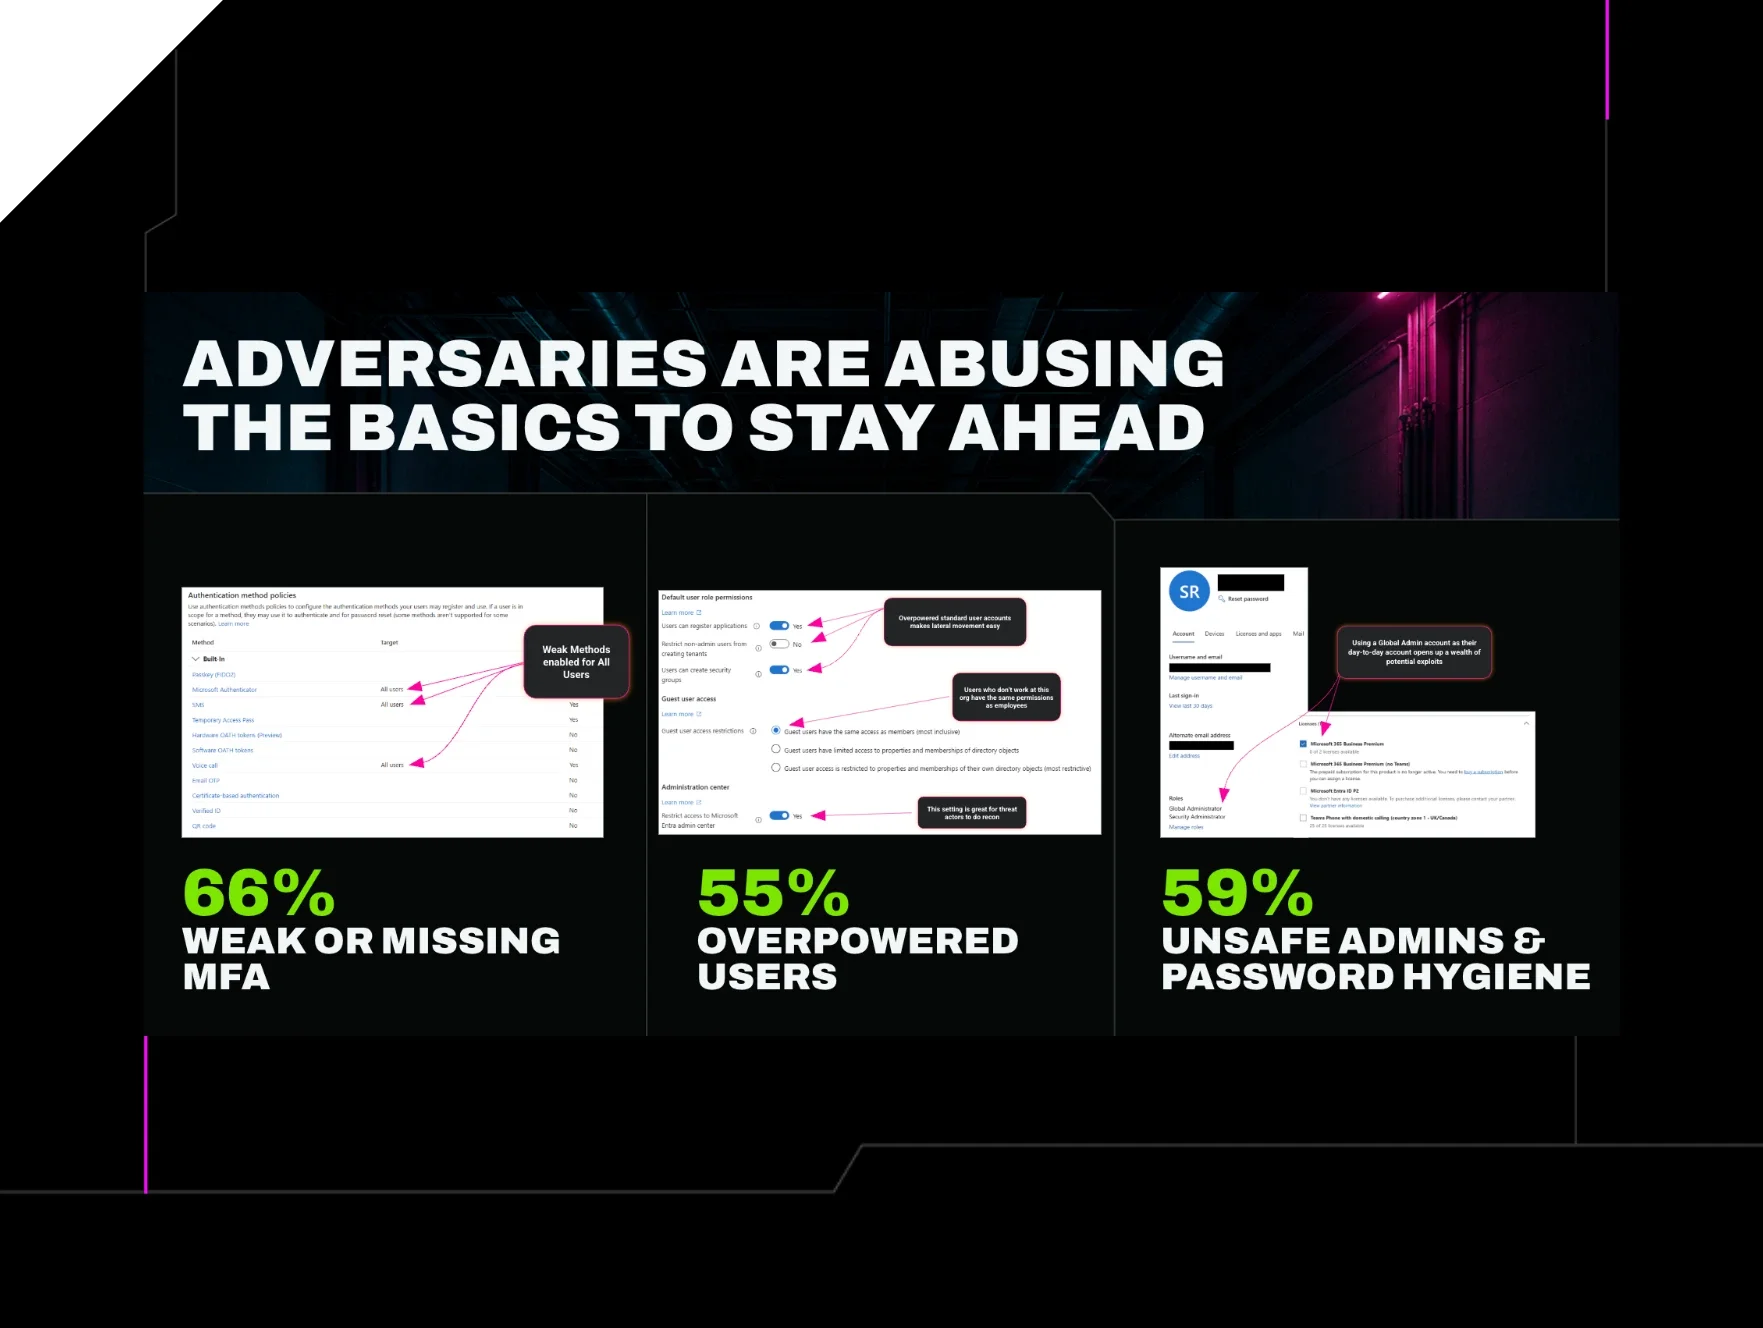
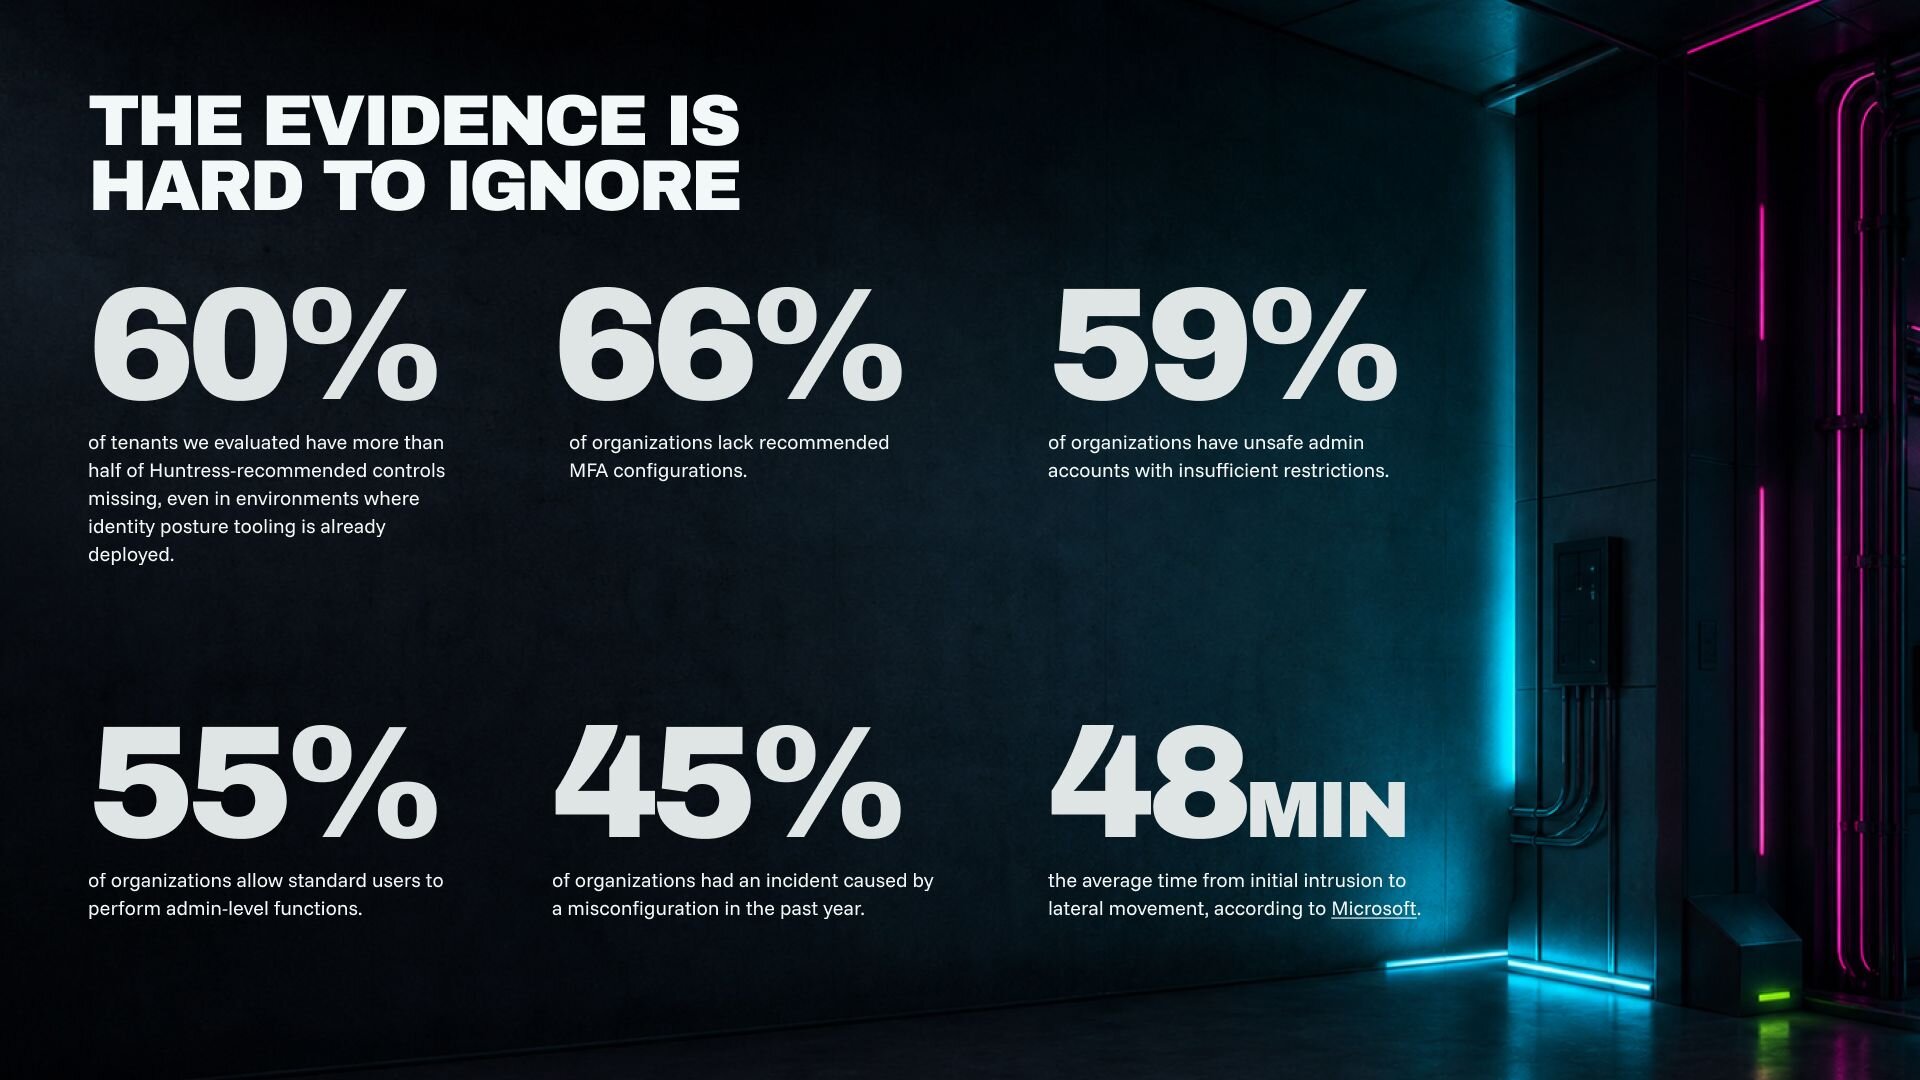
- Más del 60% de los inquilinos no tenían más de la mitad de los controles recomendados por Huntress.
- El 55% de las organizaciones permitía que usuarios estándar realizaran funciones de nivel administrativo.
- En una investigación de mercado, descubrimos que el 45% había sufrido un incidente de seguridad causado por una mala configuración en el último año.
Estos no eran entornos descuidados. Muchos tenían herramientas implementadas. El problema es que la postura requiere mantenimiento constante, y la mayoría de las herramientas solo muestran el trabajo pendiente en lugar de realizarlo.
El riesgo de saber y no actuar
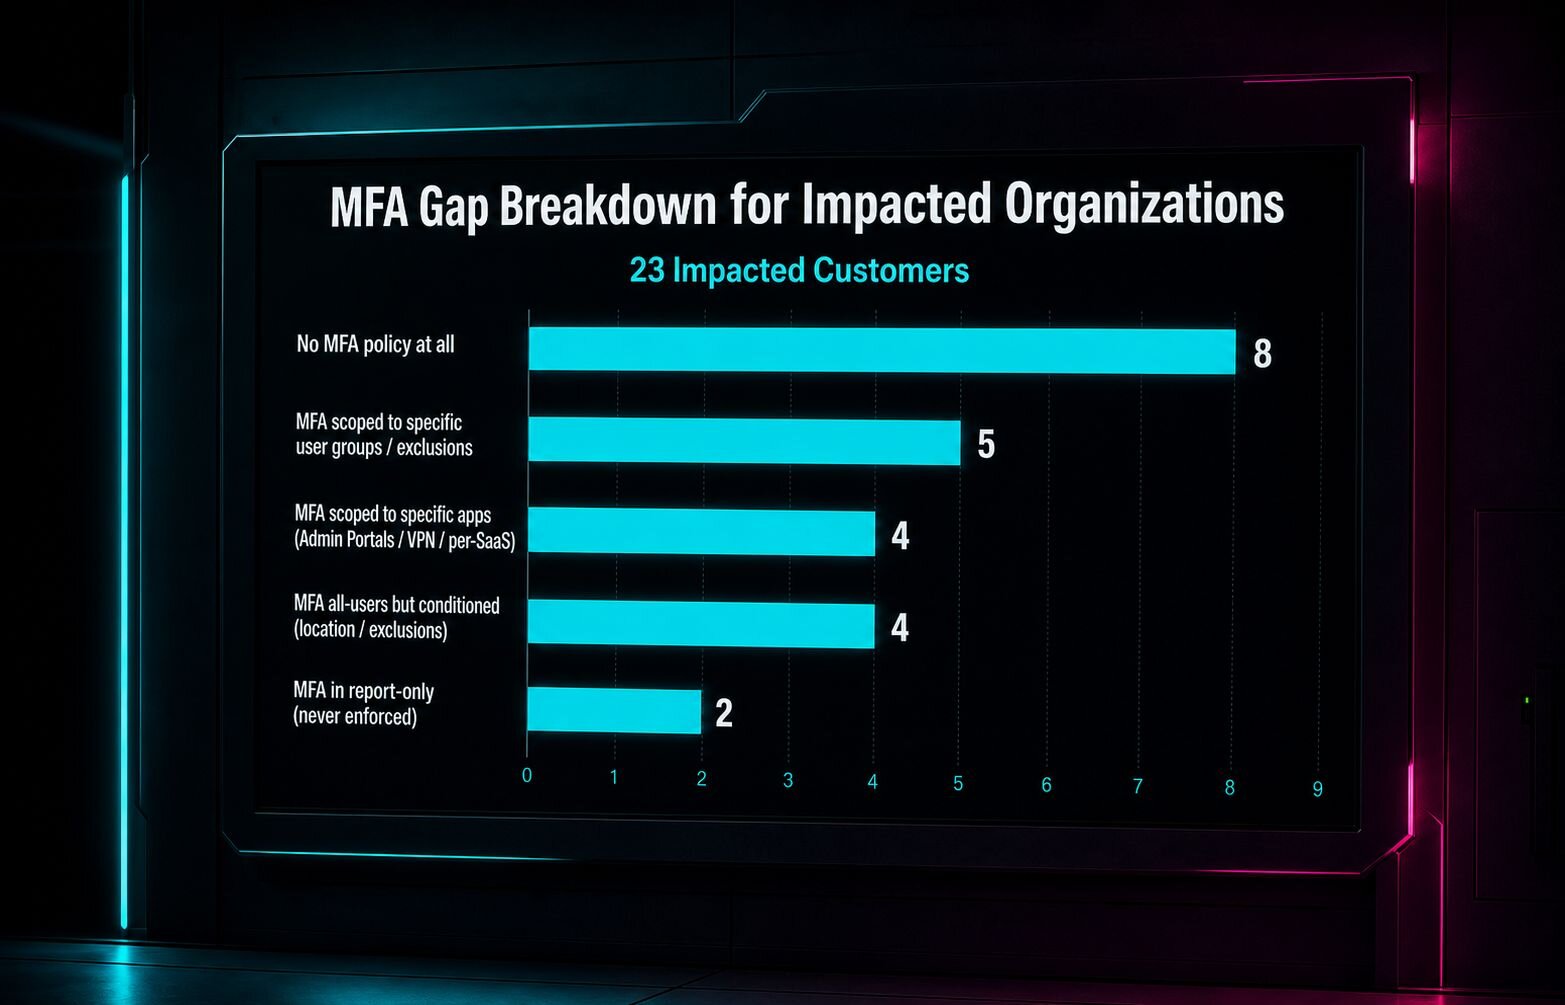
Las brechas de identidad son una superficie de ataque activa. La autenticación multifactor (MFA) débil, las cuentas con privilegios excesivos, la desviación de políticas y los permisos obsoletos crean rutas que los atacantes usan todos los días. Los ataques que siguen —toma de control de una cuenta, compromiso de correo empresarial (BEC), escalada de privilegios— no requieren técnicas sofisticadas. Solo requieren encontrar las aberturas que ya existen.
El problema de los tiempos agrava esto. Los datos de Microsoft muestran que el tiempo promedio desde la intrusión inicial hasta el movimiento lateral es de 48 minutos. Si tu equipo ejecuta escaneos de postura diarios o semanales, te enteras de los cambios riesgosos mucho después de que el atacante pudo haber ganado un punto de apoyo persistente.
También está la brecha de experiencia. Fortalecer adecuadamente la postura de identidad requiere un conocimiento profundo de Microsoft. La mayoría de los equipos no cuenta con un especialista dedicado en identidad de Microsoft 365. E incluso los equipos que sí lo tienen a menudo no pueden seguirle el ritmo a cada actualización de Microsoft, cada excepción que se coló y cada cambio de licenciamiento que modificó un valor predeterminado.
El miedo a las interrupciones agrava el problema. Cuando los equipos no están seguros de cómo un cambio de política afectará a los usuarios, retrasan la implementación. Las brechas conocidas permanecen abiertas porque aplicar la solución parece más arriesgado que dejar las cosas como están. Es una vacilación razonable que silenciosamente estanca los programas de seguridad durante meses.
Y, cada vez más, está el problema de la evidencia. Las renovaciones de seguros cibernéticos, las auditorías de cumplimiento, las preguntas de los líderes y las conversaciones con clientes de MSP requieren evidencia de que la postura de identidad se gestiona activamente. Sin automatización, recopilar esa evidencia es un proyecto manual cada vez que se necesita.
De la conciencia al fortalecimiento real
Si tu Secure Score indica brechas de identidad pero tu equipo no puede cerrarlas de forma consistente ni mantenerlas cerradas, eso no es un problema de visibilidad. Es un problema de fortalecimiento.
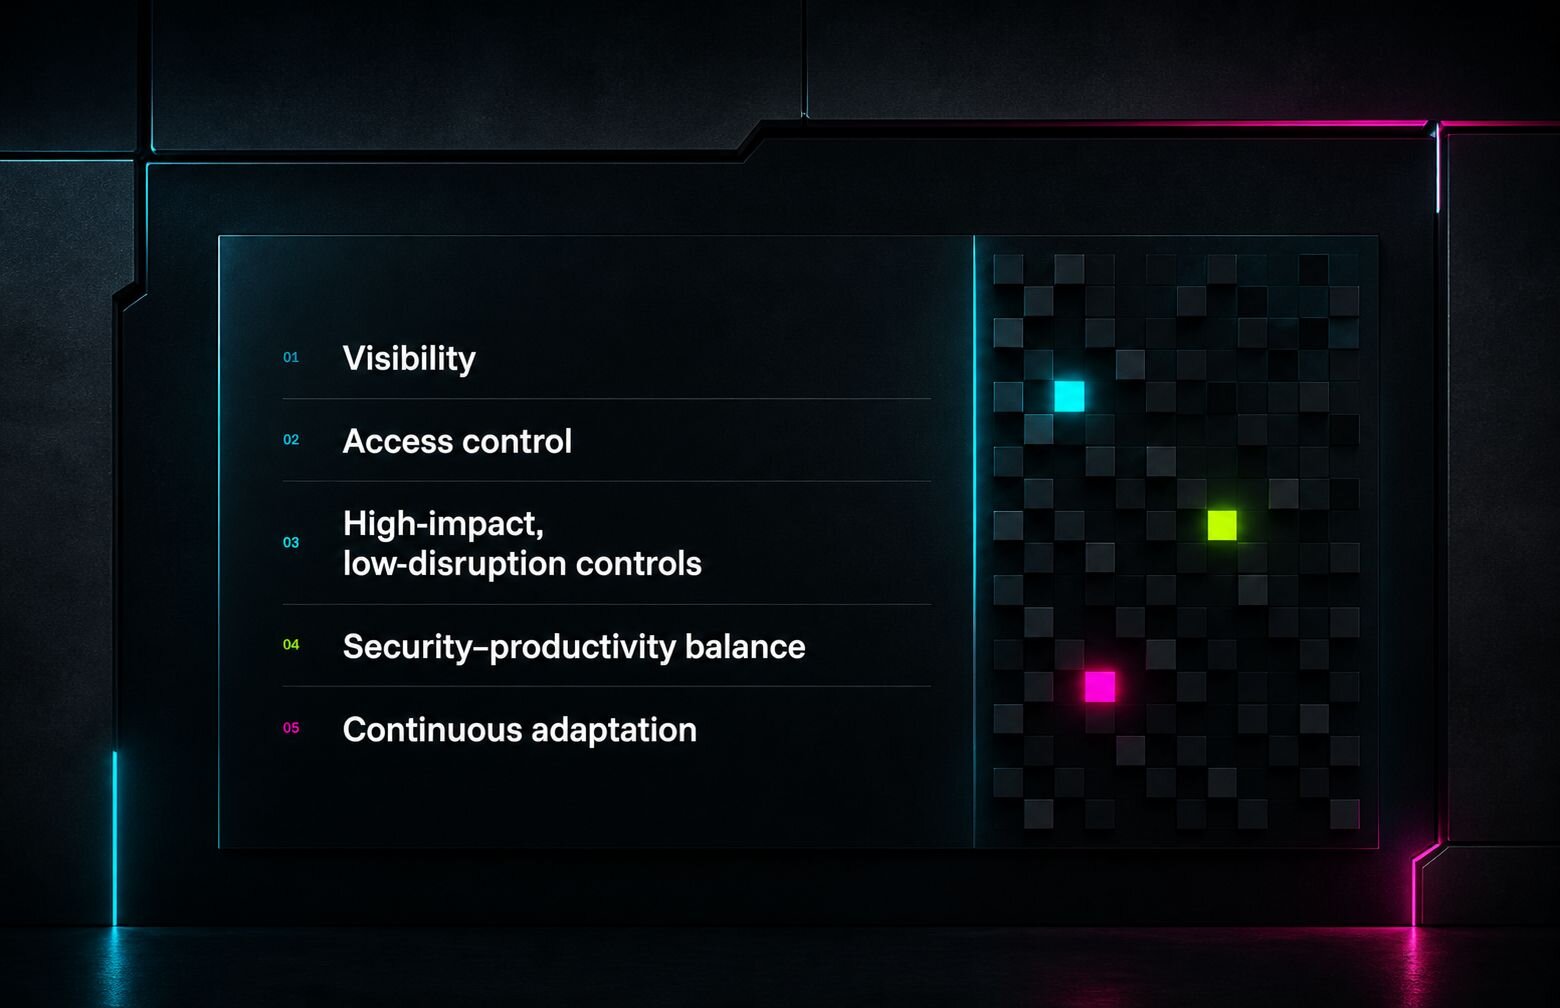
La resiliencia de la identidad significa encontrar brechas antes que los atacantes, cerrarlas de forma segura y mantener esa postura mientras tu entorno sigue cambiando. Requiere trabajo continuo, no solo una herramienta de automatización con líneas base estáticas.
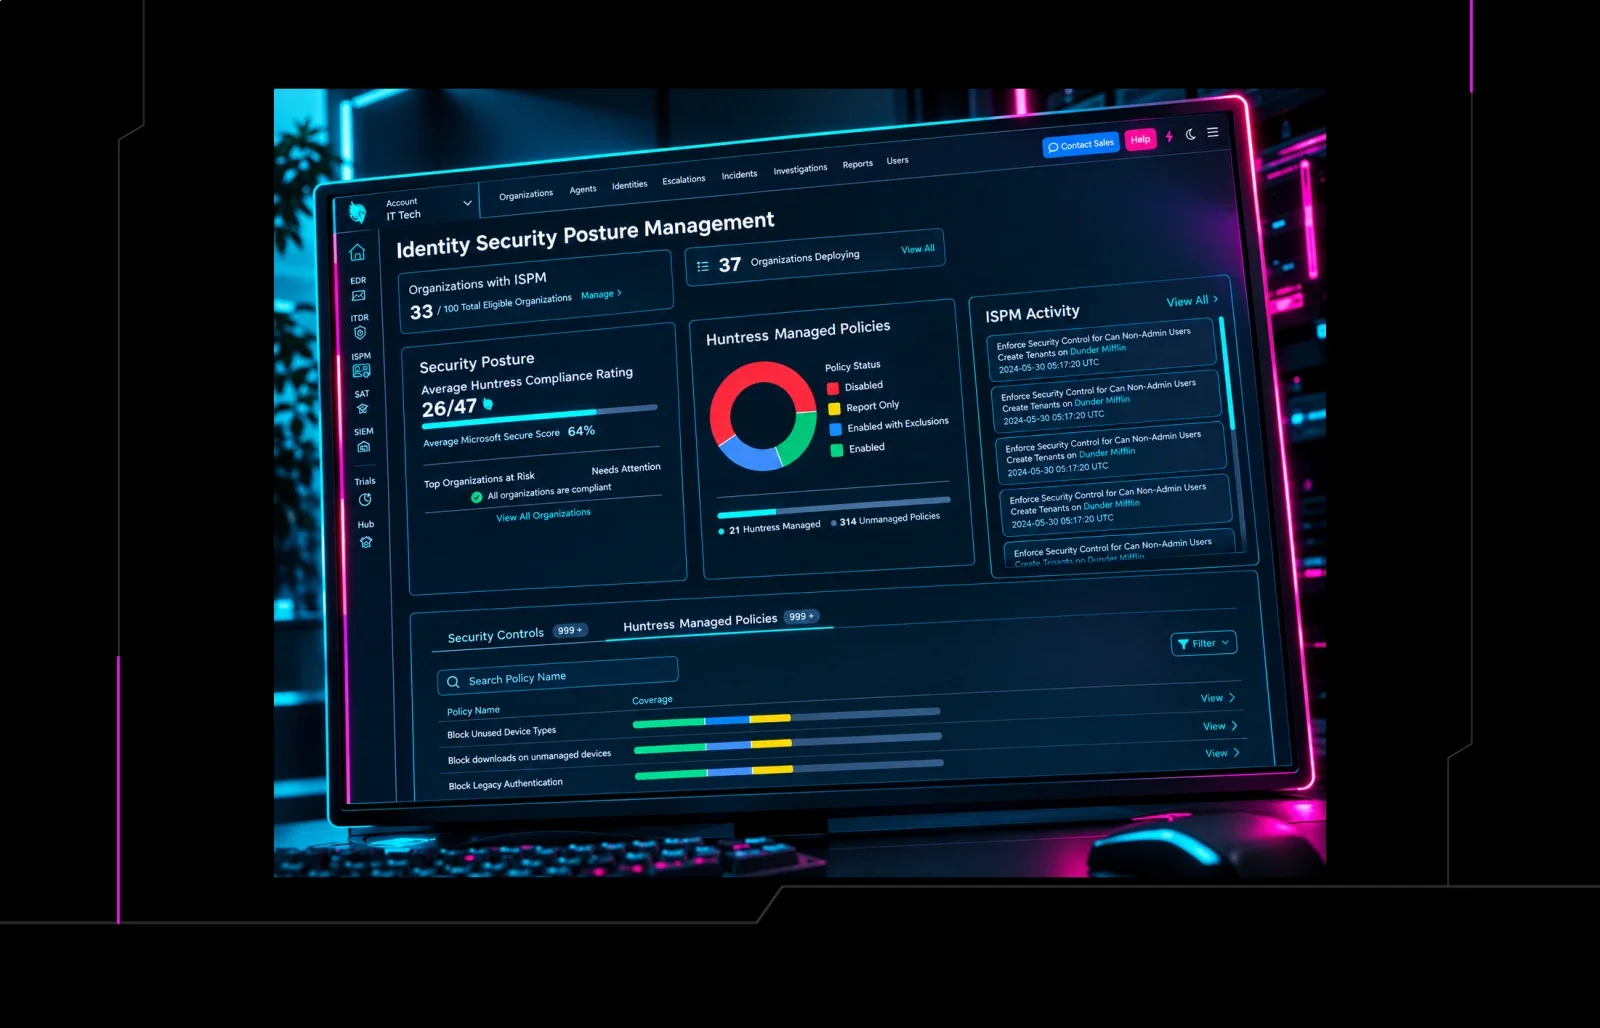
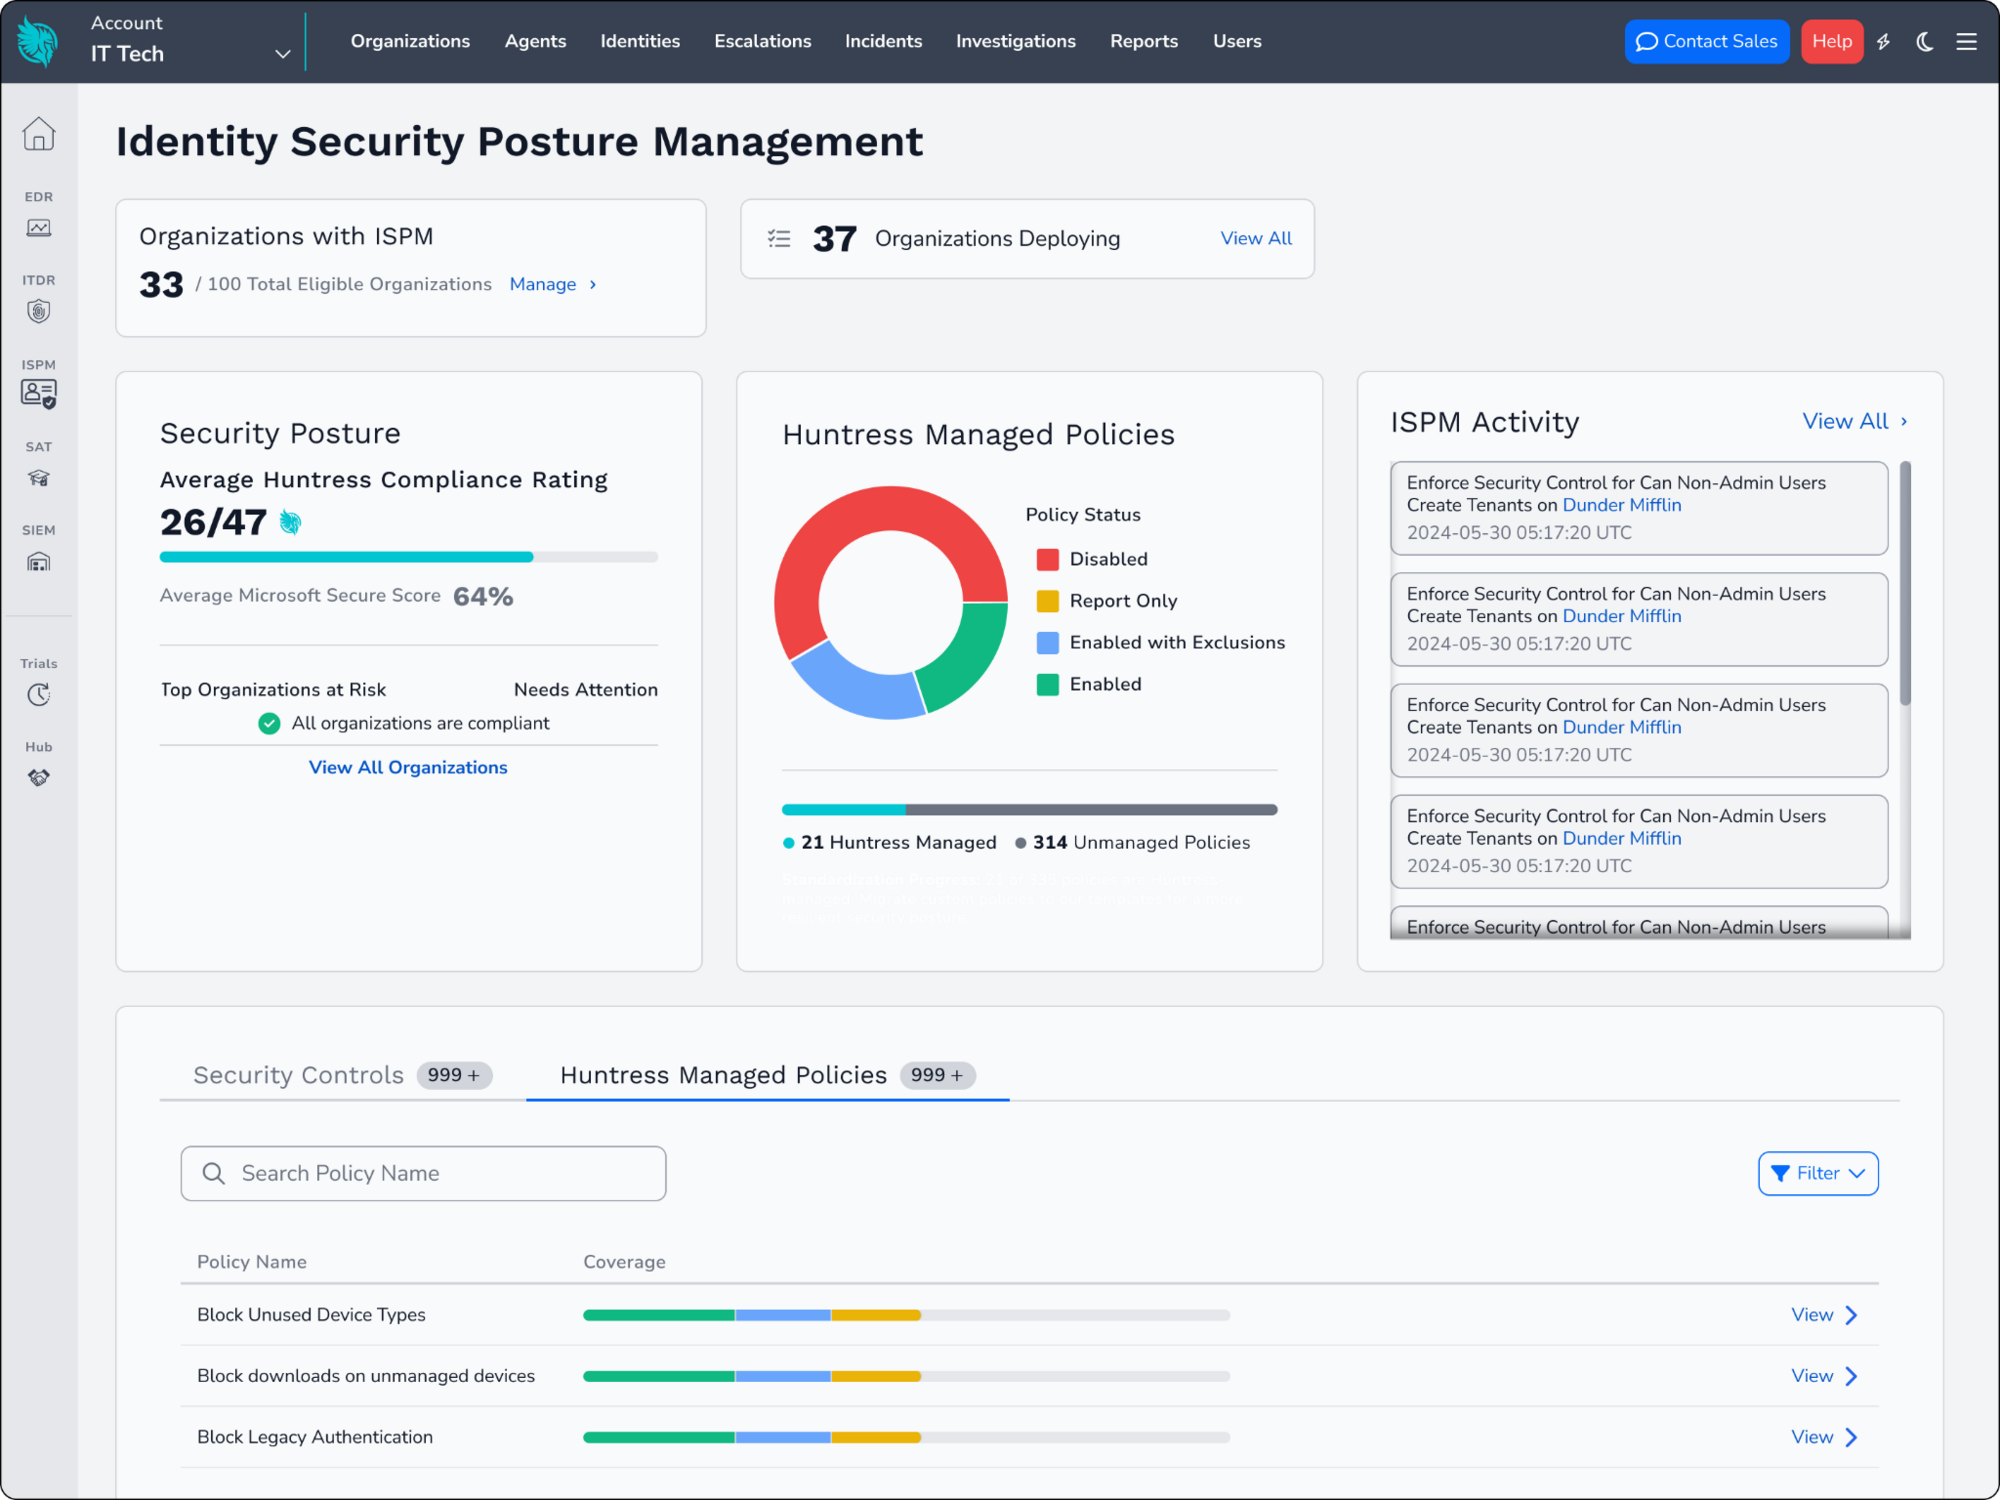
Huntress Managed ISPM está diseñado para resolver los desafíos que mantienen los Secure Score estancados por debajo de los objetivos. En lugar de solo exponer una lista de pendientes y devolvértela, define el estándar de referencia para fortalecer Microsoft 365, despliega los controles correctos y los aplica de forma continua.
La detección de desviación de configuración se ejecuta minutos después de que un cambio llega a los registros de Microsoft, no en un ciclo de escaneo de 24 horas como otras soluciones del mercado.
Y Learning Mode muestra el impacto en los usuarios antes de que una política entre en vigor, para que los controles que han estado pendientes en tu lista puedan activarse sin miedo a bloquear a la gente.
Si tu Secure Score se ha estancado y la lista de pendientes sigue creciendo, el problema probablemente no es el esfuerzo. Es la brecha entre saber qué hay que cambiar y tener la capacidad de mantener la postura de identidad fortalecida con el tiempo.
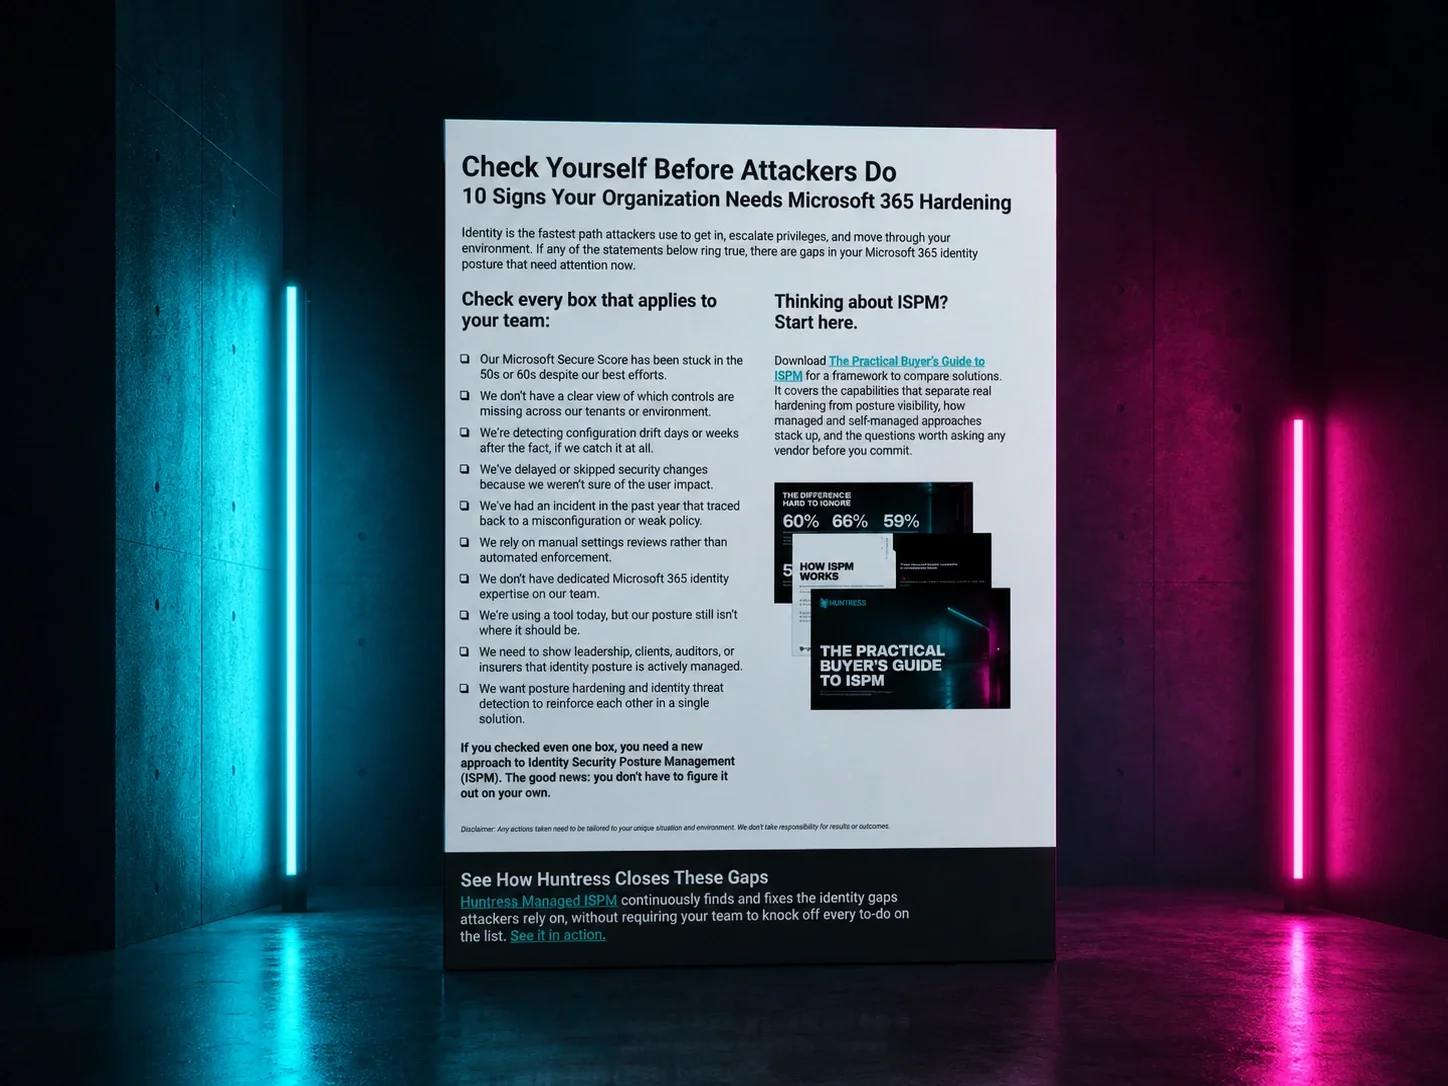
¿Estás pensando en ISPM? Empieza aquí.
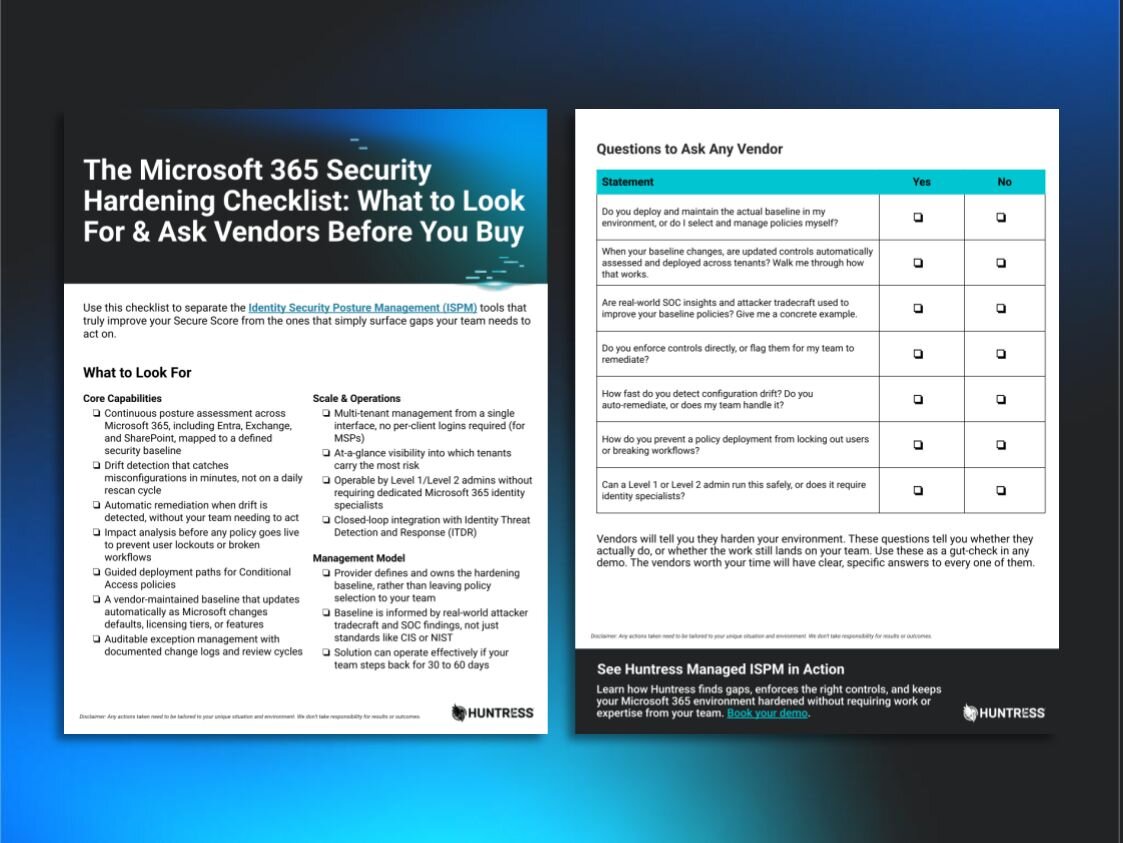
Descarga The Practical Buyer's Guide to ISPM para obtener un marco lógico que te ayude a comparar soluciones. Cubre las capacidades que diferencian el fortalecimiento real de la simple visibilidad de postura, cómo se comparan los enfoques gestionados y autogestionados, y las preguntas que vale la pena hacerle a cualquier proveedor antes de decidirte.
Y si ya estás listo para verlo en tu entorno, solicita una demo de Managed ISPM hoy mismo.