

Las contraseñas son parte de la vida hoy en día. La persona promedio probablemente tiene cientos de ellas, y todas son únicas, ¿verdad? ¡¿VERDAD?!
Entonces, ¿cómo se espera que las mantengas organizadas? Bueno, podrías escribir todas tus contraseñas en un archivo, guardarlo en tu escritorio y asegurarte de nombrarlo "Mis contraseñas" para tenerlas a salvo.
Aunque esto pueda parecer una broma (y por favor, NUNCA hagas esto), nuestra experiencia nos dice que algunos usuarios realmente lo hacen. Guardan contraseñas en texto plano en sus escritorios como una forma fácil de llevar el control de sus credenciales. Parte de esto se debe a que no cuentan con el security awareness training adecuado para entender el riesgo al que se exponen, pero hay otros que saben que no deberían hacerlo y aun así ignoran esa recomendación.
Sabemos que esto sucede. Lo hemos visto suceder. Pero lo que más le interesaba saber a las mentes curiosas del equipo de producto de Huntress era con qué frecuencia sucede esto. Resulta que es mucho más común de lo que pensábamos.
Archivos con contraseñas expuestas: ¿qué tan comunes son?
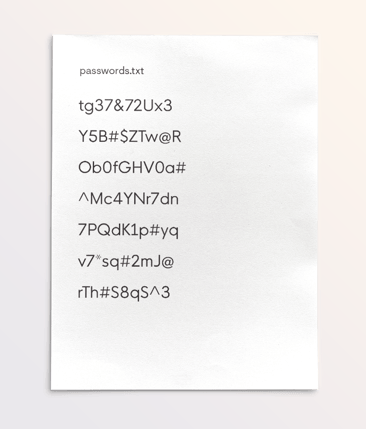
A principios de octubre, Huntress respondió a un incidente en el que había múltiples archivos de contraseñas sin proteger que podrían haber sido accedidos por atacantes. Después de responder a este incidente, empezamos a preguntarnos: ¿cuántos otros documentos en texto plano (piensa en la app de Notas, documentos de Word, archivos de Excel, etc.) en nuestros endpoints administrados podrían contener contraseñas expuestas?
Entonces, nuestro equipo decidió hacer una evaluación de nuestros endpoints administrados para detectar archivos que creemos que contienen contraseñas almacenadas en texto plano (nota: Huntress no descarga ni escanea el contenido de los archivos). La evaluación se realizó en más de 4.000 cuentas de socios, lo que equivale a más de 2 millones de endpoints en total. La mayoría de los endpoints analizados pertenecían a pequeñas y medianas empresas.
Nos sorprendió un poco la alta tasa de contraseñas en texto plano expuestas que encontramos. Esto es lo que descubrimos:
- Aproximadamente el 1,6 % de todos los endpoints tenía un archivo de contraseñas en texto plano expuesto
- Más de 200 socios tenían archivos de contraseñas expuestos en el 5 % o más de sus endpoints totales
- Más de 100 socios tenían más de 50 endpoints con archivos de contraseñas expuestos
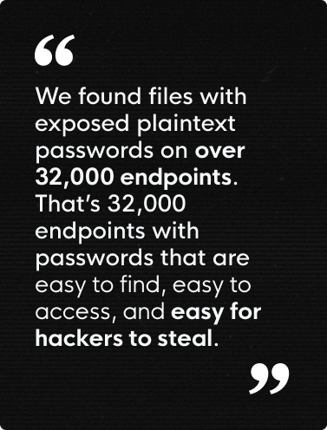
Para poner esto en perspectiva, esto significa que encontramos archivos con contraseñas en texto plano expuestas en más de 32.000 endpoints. Eso es 32.000 endpoints con contraseñas que son fáciles de encontrar, fáciles de acceder y fáciles de robar para los hackers. Esto representa un enorme peligro porque estos archivos sin cifrar esencialmente contienen las llaves de cosas como correos electrónicos corporativos, información bancaria, datos sensibles de usuarios, inicios de sesión de software crítico para el negocio, y la lista sigue. Y tener esta información a la vista es justo el blanco fácil que buscan los atacantes.
Cómo protegerte contra el robo de credenciales
Si bien los profesionales de seguridad probablemente entienden bien las buenas prácticas de higiene cibernética, existe una brecha enorme en la educación de los usuarios en pequeñas y medianas empresas. Esto presenta una oportunidad desafortunada para que los hackers encuentren blancos fáciles que explotar.
Afortunadamente, hay pasos simples que puedes seguir para reducir el riesgo de contraseñas expuestas y toma de control de una cuenta.
- Dales a tus usuarios acceso a un administrador de contraseñas cifrado
- Implementa autenticación multifactor (MFA) donde sea posible
- Crea un programa de security awareness training
- Monitorea tu entorno en busca de evidencia de toma de control de una cuenta
Si bien la protección del 100% nunca es posible en ciberseguridad, esta combinación de herramientas y tácticas hará que sea significativamente más difícil para los hackers acceder a tus cuentas.
Con security awareness training, puedes empoderar a los usuarios para identificar y prevenir ataques como el phishing, la ingeniería social y el compromiso de correo empresarial desde la raíz, mientras que los administradores de contraseñas y la MFA agregan capas adicionales de seguridad y protección a las contraseñas y cuentas de los usuarios finales. Si un atacante llega a obtener acceso, contar con una herramienta para monitorear tu entorno te permitirá identificar y detener comportamientos maliciosos antes de que puedan causar daño.
Huntress puede ayudar
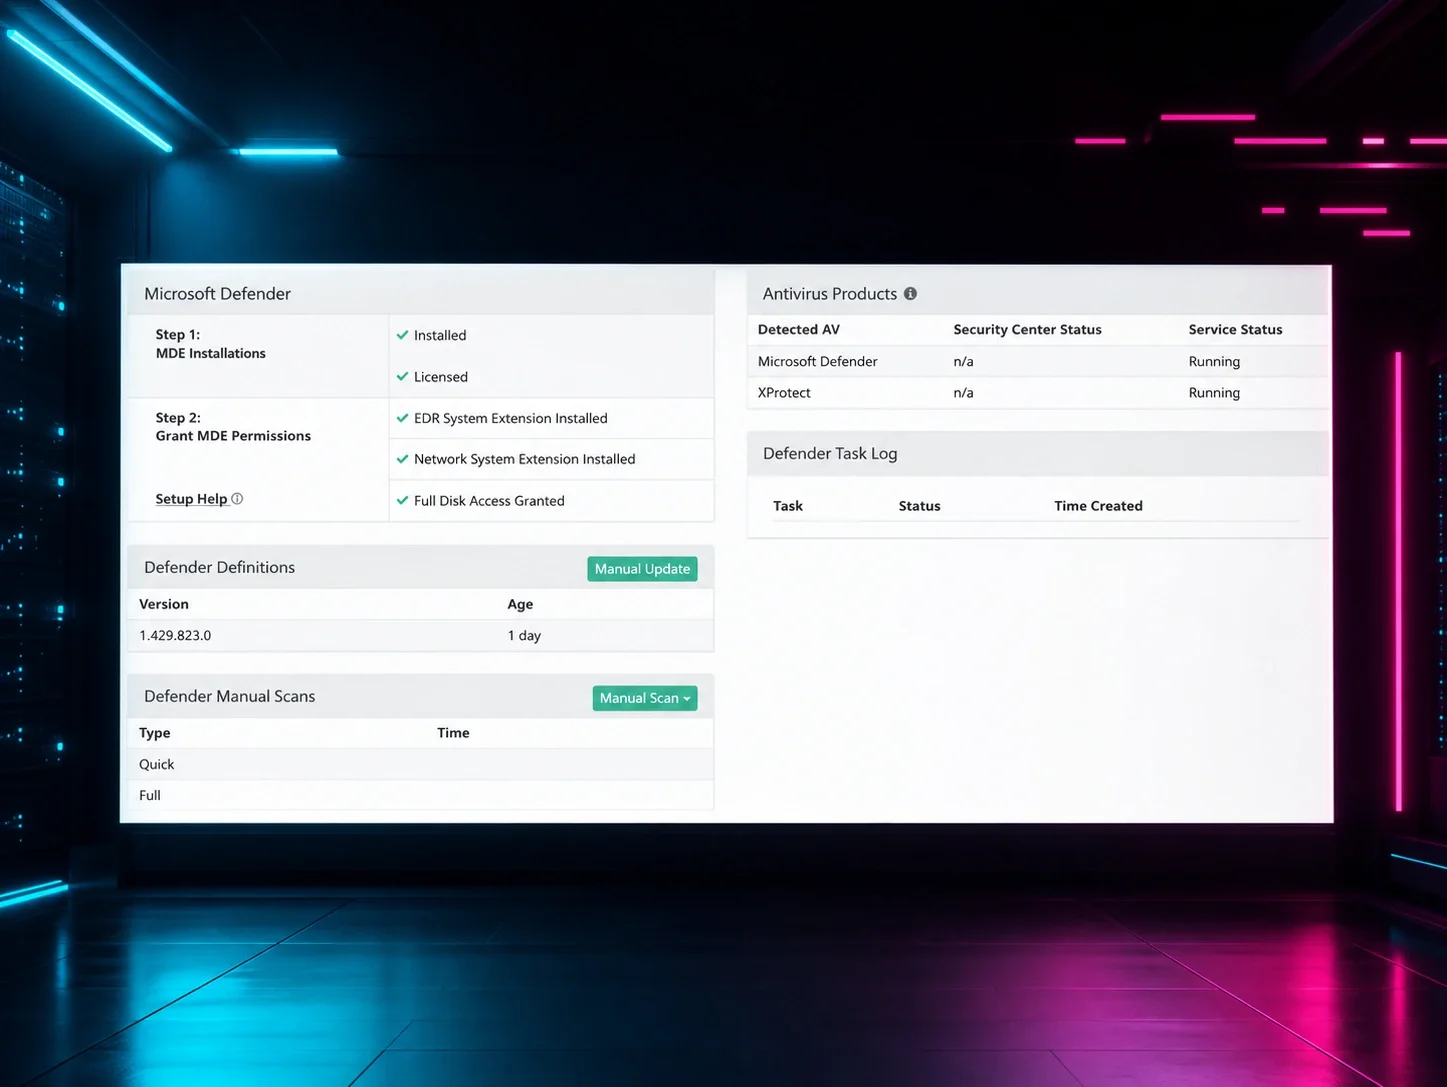
Dada la prevalencia de contraseñas potencialmente expuestas que encontramos en nuestro análisis inicial, nos quedó claro que debíamos convertir esto en una función de producto permanente para nuestros socios. Por eso, ahora hemos incorporado esta función a nuestra oferta de Huntress Managed EDR.
Los socios y clientes que usan Huntress Managed EDR quedarán inscritos automáticamente en los "Informes de credenciales" para recibir alertas cada vez que la Huntress Platform detecte un archivo que pueda contener contraseñas expuestas. Todas las cuentas quedarán inscritas en esta función de forma predeterminada el 8/11, a menos que la desactiven en la Configuración de la cuenta. Puedes encontrar información sobre la función y cómo desactivarla (no recomendado) aquí.
Huntress Security Awareness Training ofrece módulos de aprendizaje efectivos y atractivos para ayudarte a educar a tus usuarios finales sobre las mejores prácticas de higiene cibernética (por ejemplo, la gestión de contraseñas) y cómo identificar señales de alerta como estafas de phishing e ingeniería social.
Cuando los atacantes roban credenciales, una de las formas más comunes de usarlas es reutilizándolas para llevar a cabo un compromiso de correo electrónico empresarial (BEC). Con Huntress Managed ITDR, puedes tener la tranquilidad de saber que un SOC disponible 24/7 de expertos en seguridad está monitoreando tus entornos de Microsoft 365 en busca de BEC y otras amenazas de toma de control de una cuenta.
Huntress Managed SAT
Simulación de contraseñas
Los controles técnicos solo llegan hasta cierto punto. Descubre cómo Huntress SAT resuelve el lado humano del problema de las contraseñas con una vista previa gratuita de la simulación.
Empieza gratis hoy
¿Quieres saber si tienes contraseñas expuestas en tu entorno? Prueba Huntress Managed EDR (con la función de informes de credenciales) y experimenta el poder de la protección, detección y respuesta de endpoints respaldado por nuestro equipo de expertos humanos en seguridad.