

El ransomware es la parte del ataque que recibe más atención.
Son las pantallas bloqueadas, la nota de rescate, los flujos de trabajo interrumpidos, la carrera por descubrir qué pasó, y los titulares públicos que siguen.
Pero para cuando los atacantes hacen su gran movimiento, la verdadera historia usualmente empezó mucho antes.
Cuando solo nos enfocamos en el final, perdemos de vista todo lo que lo preparó: la línea de ensamblaje del cibercrimen moderno, construida para la velocidad, la repetición y la escala.
No tenemos que buscar lejos para encontrar un ejemplo real. A principios de este mes, nuestro equipo rastreó seis intrusiones de ransomware no relacionadas hasta el mismo punto de partida: una puerta de enlace Citrix NetScaler expuesta y un único truco reutilizable para robar una sesión activa. El mismo movimiento de escalación de privilegios, el mismo nombre de cuenta desechable, la misma herramienta de acceso remoto lista para usar, caso tras caso. Un ejemplo de libro de texto de un operador ejecutando el mismo manual de jugadas una y otra vez, con el ransomware DragonForce esperando al final de la línea para la única víctima que no lo detectó a tiempo. Es un adelanto a pequeña escala del manual de jugadas del ransomware: acceso primero, paciencia segundo, ransomware al final.
El acceso es solo el comienzo
Muchos ataques comienzan con otra persona haciendo el trabajo sucio primero.
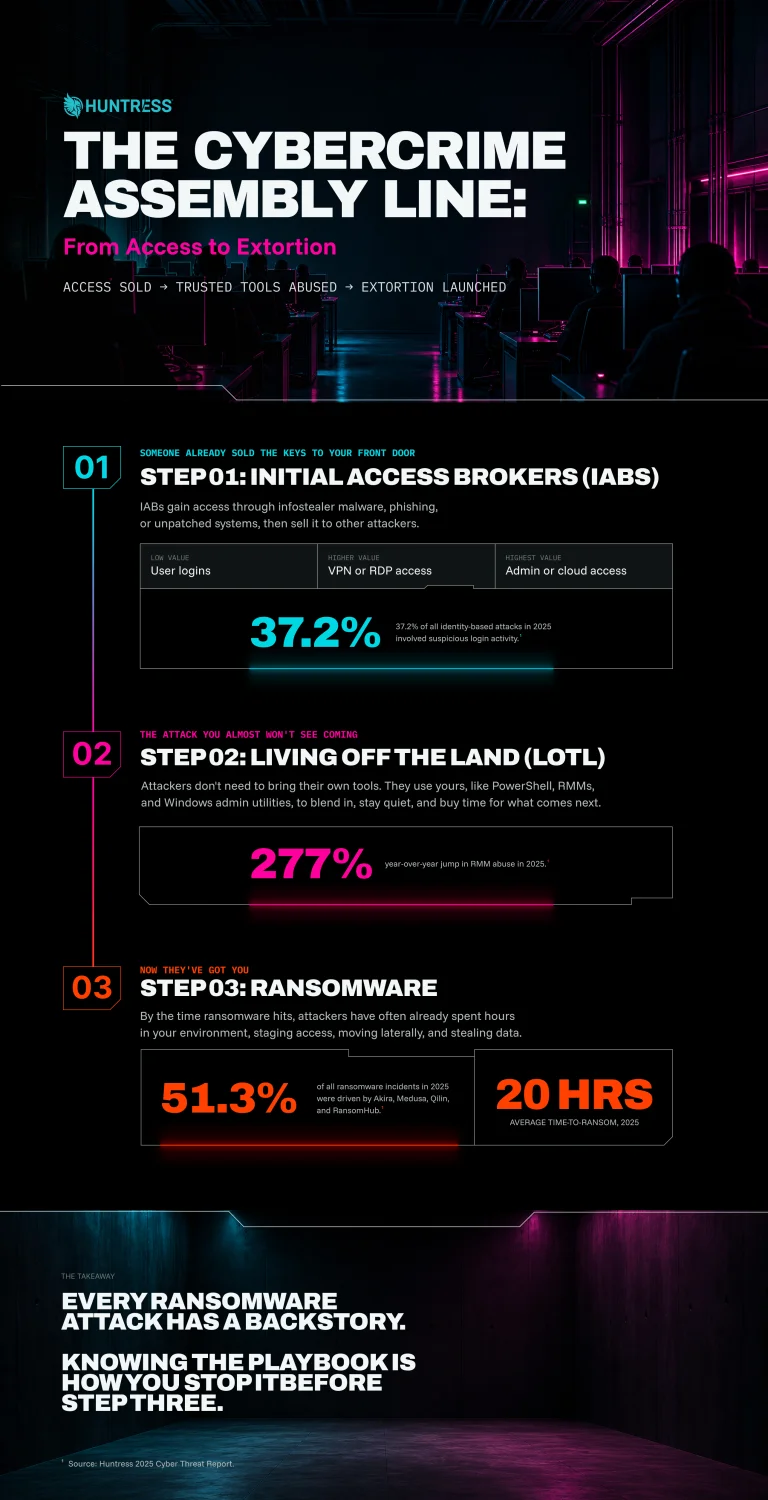
Los corredores de acceso inicial, o IAB, son las personas que entran a los entornos y luego venden ese acceso a otros atacantes. No se quedan para desplegar el ransomware ellos mismos. En cambio, actúan como proveedores. Encuentran una manera de entrar, empaquetan el acceso y lo venden al siguiente cibercriminal en la cadena.
¿Cómo entran? A menudo a través de malware para robo de información, phishing, ingeniería social o sistemas sin parches. A veces es una sesión de navegador robada, una contraseña reutilizada o un sistema expuesto a internet con una actualización pasada por alto. Los atacantes explotan los flujos de trabajo cotidianos en los que tu equipo ya confía. Nada llamativo, y en eso está la gracia.
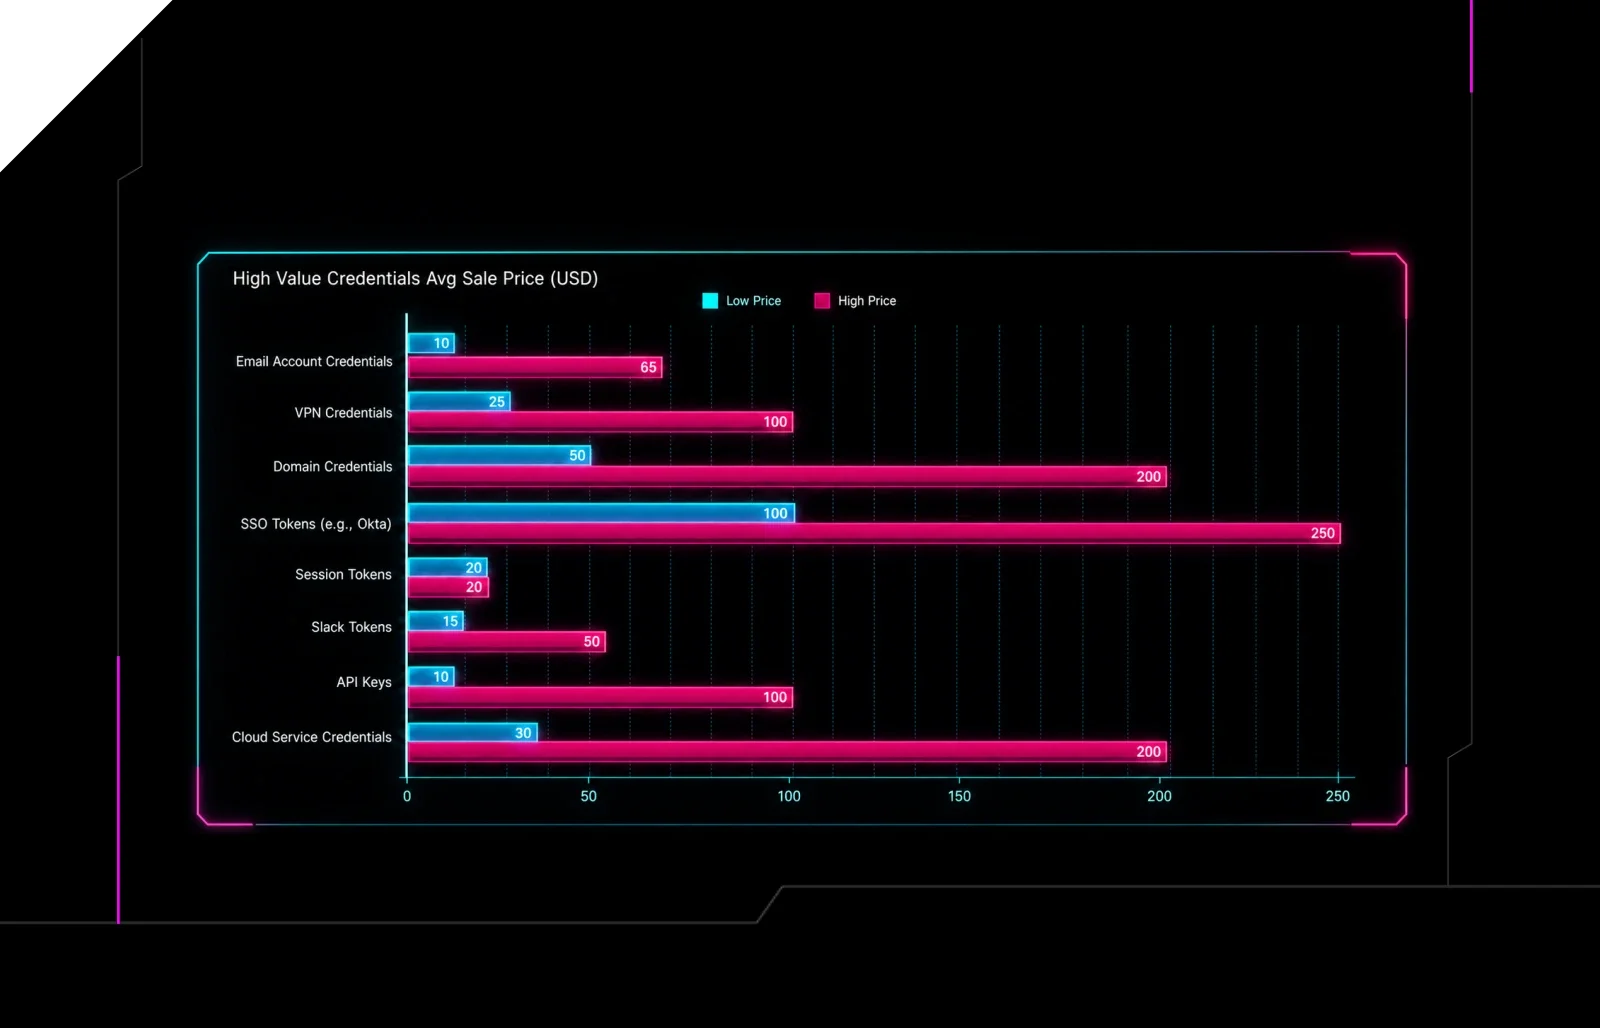
Tampoco todo acceso es igual. Los inicios de sesión de usuario están en el extremo inferior de la escala de valor. El acceso por VPN o RDP vale más. El acceso de administrador o de cloud es la versión premium, porque le da a los atacantes un camino mucho más rápido hacia el control y los datos sensibles.
El abuso de identidad sigue apareciendo por una razón. Según el Huntress 2026 Cyber Threat Report, el 37.2% de todos los ataques basados en identidad en 2025 involucraron actividad de inicio de sesión sospechosa. Eso es un recordatorio de que las primeras señales de problemas no se ven dramáticas.
Si ese acceso temprano pasa desapercibido, el resto de la línea de ensamblaje sigue avanzando.
Cuando el ataque se mezcla perfectamente
Una vez que los atacantes tienen acceso, a menudo se mezclan, se quedan y se mueven por tu entorno sin ser detectados.
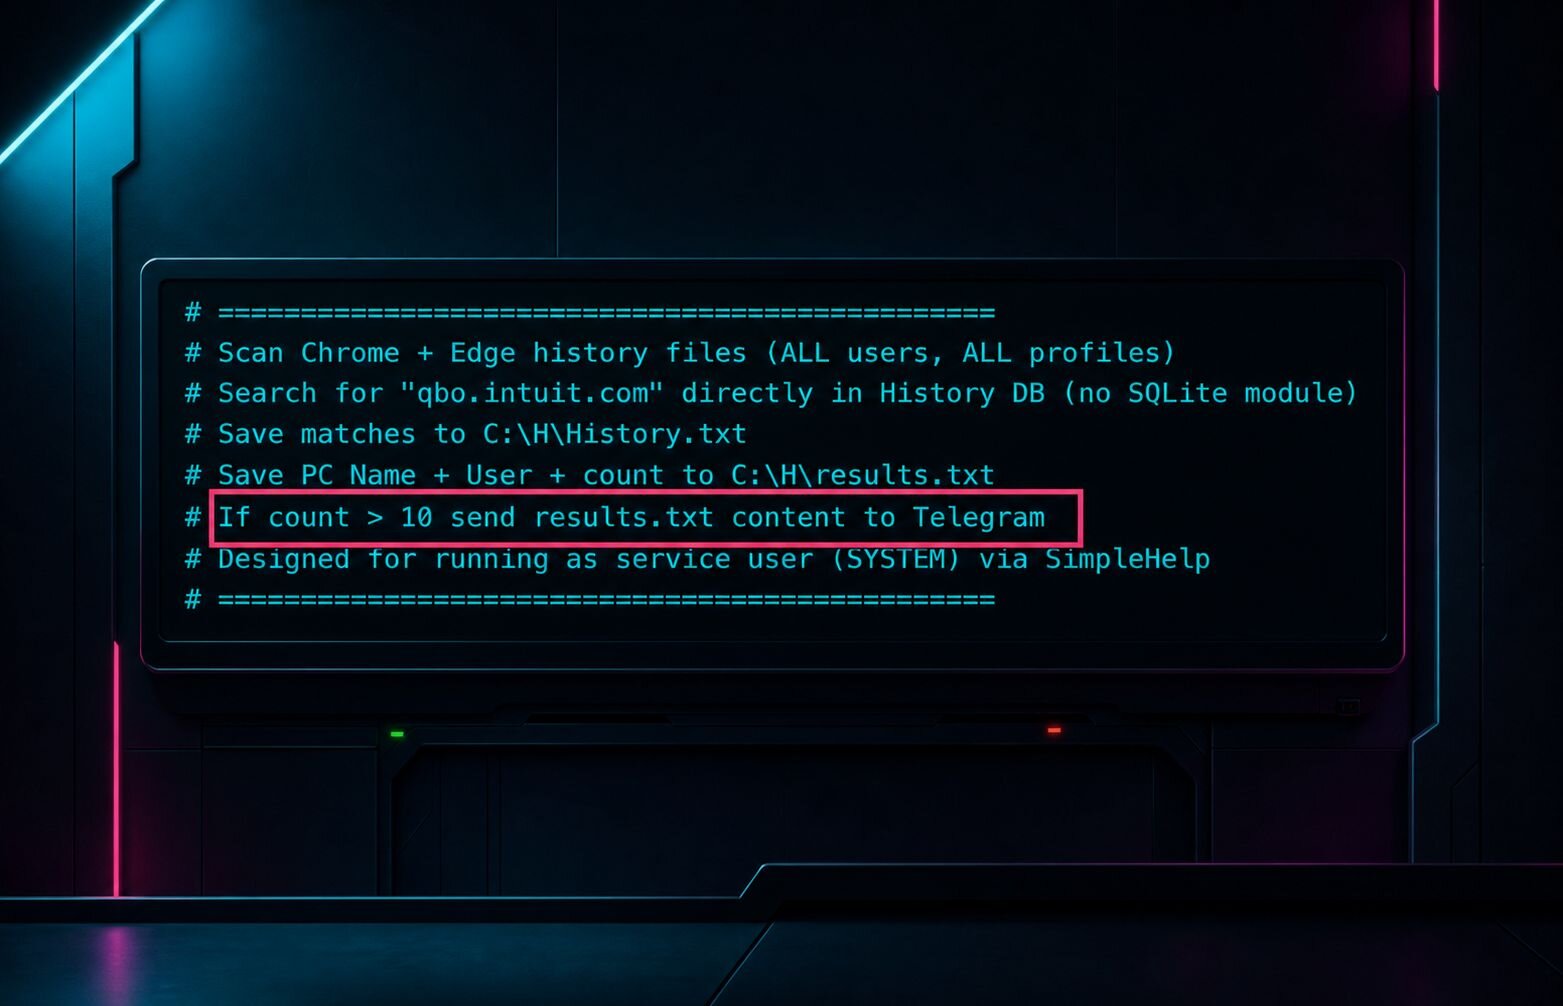
Esto es Living off the Land (LoTL). En lugar de dejar herramientas personalizadas que podrían ser marcadas, los atacantes usan las herramientas confiables y los procesos nativos que tu equipo ya usa. Piensa en PowerShell, herramientas de monitoreo y gestión remota (RMM), y utilidades administrativas integradas de Windows.
Desde afuera, se ve como administración normal. Se ejecuta un script. Se inicia una sesión remota. Se ejecutan comandos. Pero LoTL les da tiempo a los atacantes al abusar del software en el que tu equipo ya confía.
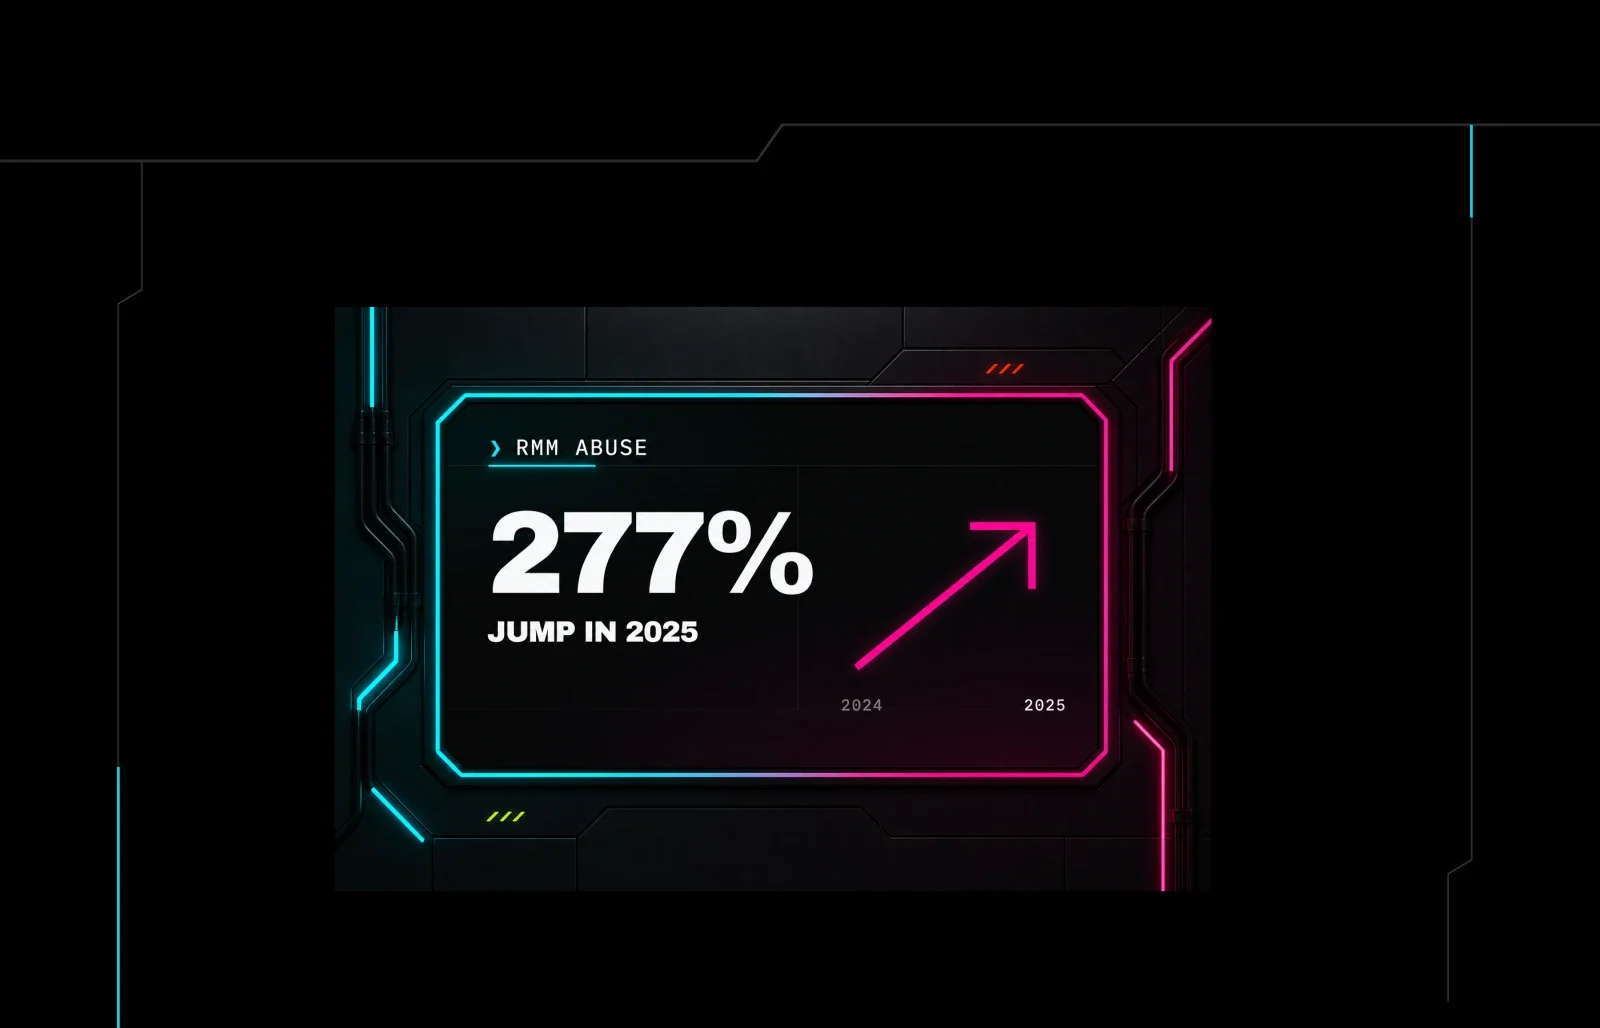
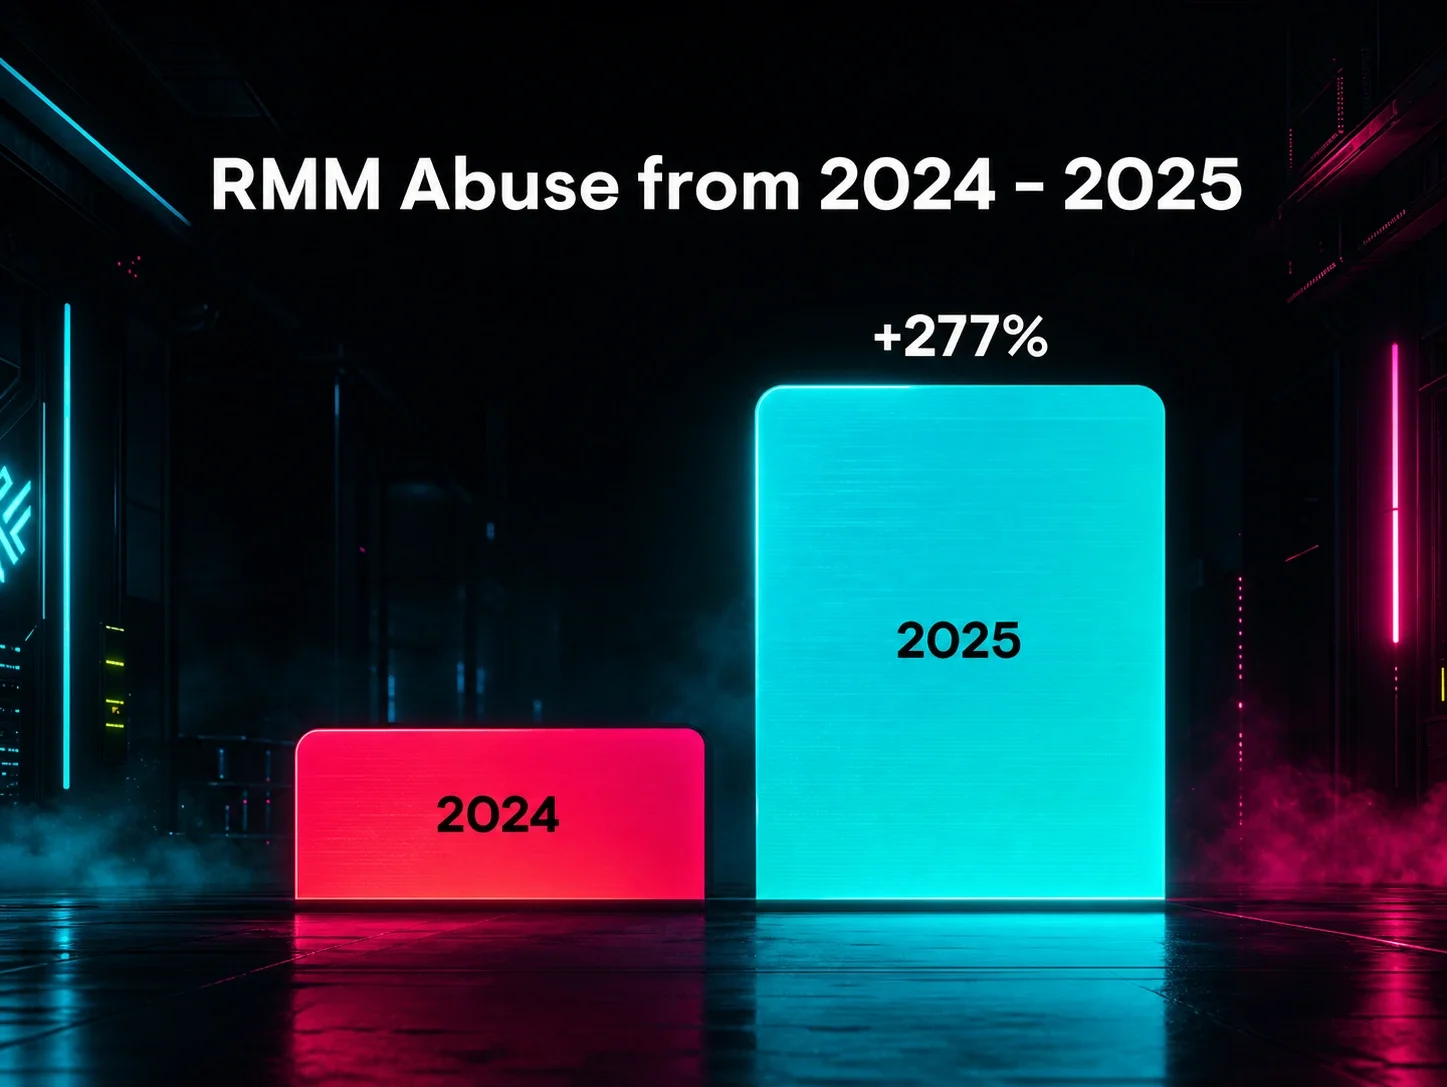
Un aumento interanual del 277% en el abuso de RMM en 2025 muestra qué tan rápido está ganando terreno esta táctica y ayuda a explicar por qué abusar de herramientas legítimas se ha convertido en una de las formas más fáciles de permanecer oculto a plena vista.
El acceso sospechoso se convierte en el uso sospechoso de herramientas confiables. El ataque se desarrolla en etapas, y cada etapa hace que la siguiente sea más fácil y más sigilosa.
Cuando llega la interrupción
Luego viene el ransomware.
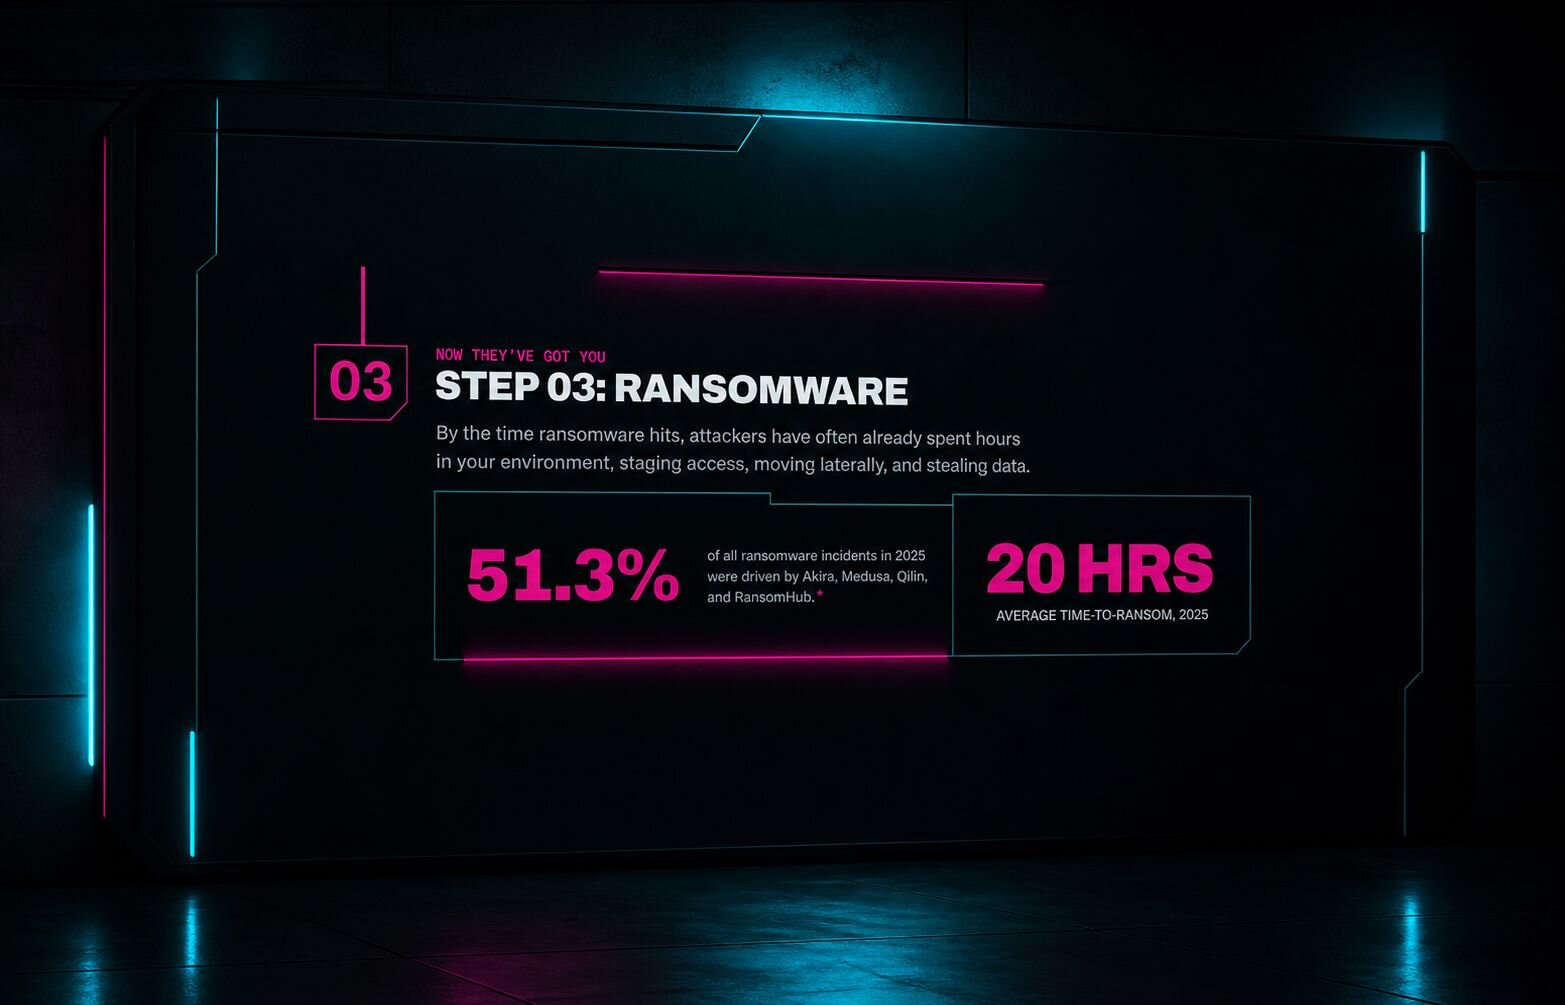
Para cuando llega el ransomware, los atacantes a menudo ya han pasado horas dentro de tu entorno preparando el acceso, moviéndose lateralmente y robando datos. En 2025, los atacantes pasaron un promedio de 20 horas en un entorno objetivo antes de lanzar el ransomware. Así que, aunque el cifrado se siente repentino, en realidad es solo el final visible de una cadena de eventos que se ha estado desarrollando detrás de escena.
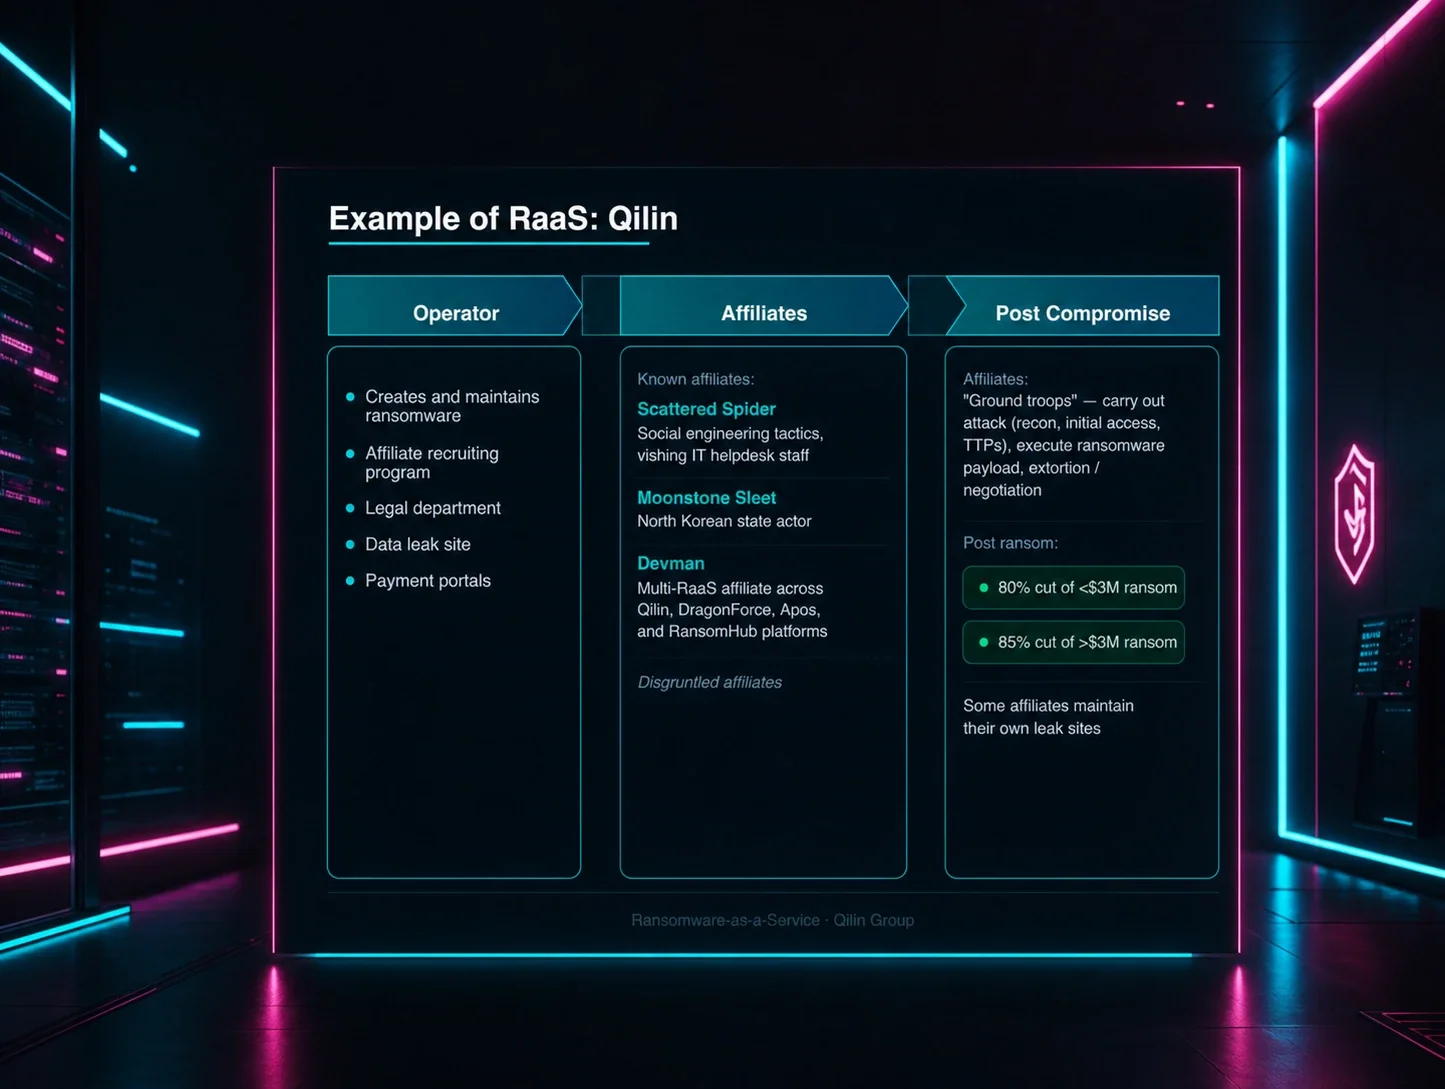
El panorama del ransomware en sí también muestra qué tan concentrada se ha vuelto la presión. Cuatro grupos —Akira, Medusa, Qilin y RansomHub— impulsaron el 51.3% de todos los incidentes de ransomware en 2025. Nombres diferentes, el mismo resultado para la víctima: interrupción, tiempo de inactividad, decisiones difíciles, y una interrupción no deseada que desvía el rumbo del negocio y ejerce una presión real sobre las personas que intentan mantenerlo funcionando.
Rompe la cadena a tiempo
Entender cómo se mueve un atacante a través de un entorno cambia tu perspectiva.
Tal vez sea el inicio de sesión sospechoso. Tal vez sea una herramienta de acceso remoto apareciendo donde no debería. Tal vez sea actividad administrativa en el momento equivocado, desde la cuenta equivocada, en el lugar equivocado. Los detalles varían, pero la lección más grande es la misma: mientras antes reconozcas el patrón, mejores serán tus probabilidades de interrumpirlo antes de que se convierta en extorsión.
Los atacantes cuentan con que los defensores traten cada fase como un evento separado. Esa es la brecha de la que dependen. Conocer el manual de jugadas es cómo lo detienes antes del final de la línea de ensamblaje.
Analizamos el manual de jugadas del atacante cada mes en Tradecraft Tuesday. Reserva tu lugar para unirte a nosotros en el próximo.