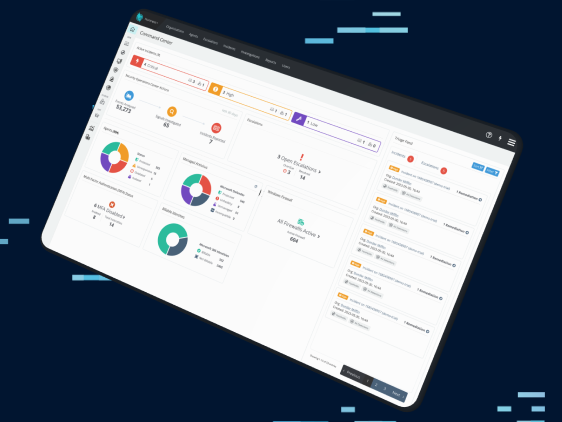


En un mundo lleno de herramientas ruidosas, Huntress siempre ha tenido presente cómo las personas luchan todos los días contra los ciberataques. Nuestro objetivo es hacerte la vida más fácil (y la de los hackers más difícil). Por eso, estamos felices de comenzar este nuevo año con una nueva interfaz para la plataforma de Huntress.
Para potenciar tus flujos de trabajo, sabíamos que debíamos unificar todo en un solo panel. ¿Y cómo decidimos qué actualizaciones hacían falta? Hicimos investigación con usuarios de todos los niveles: directores ejecutivos, administradores, analistas del SOC, MSP, ingenieros de seguridad, arquitectos de soluciones y los técnicos que están en el día a día de este trabajo. Queríamos saber qué les importaba realmente a cada uno de ustedes y cómo podíamos hacer que la plataforma de Huntress funcionara mejor para todos. Y nos respondieron.
Sabe qué está haciendo tu SOC
Una pregunta frecuente que recibimos es: "¿Qué ha hecho Huntress por mí últimamente?". Por eso quisimos mostrarte todo el trabajo que Huntress hace detrás de escena. Mientras otras herramientas demuestran su valor con mucho ruido y te dejan a ti resolver el desorden, nosotros hacemos el trabajo pesado por ti.
Las Acciones del centro de operaciones de seguridad (SOC) son una nueva sección de la página principal de la plataforma que te muestra la enorme cantidad de eventos que revisamos para encontrar las señales que necesitan investigación y, de ese grupo más reducido, la lista corta de incidentes reportados que realmente debes atender.
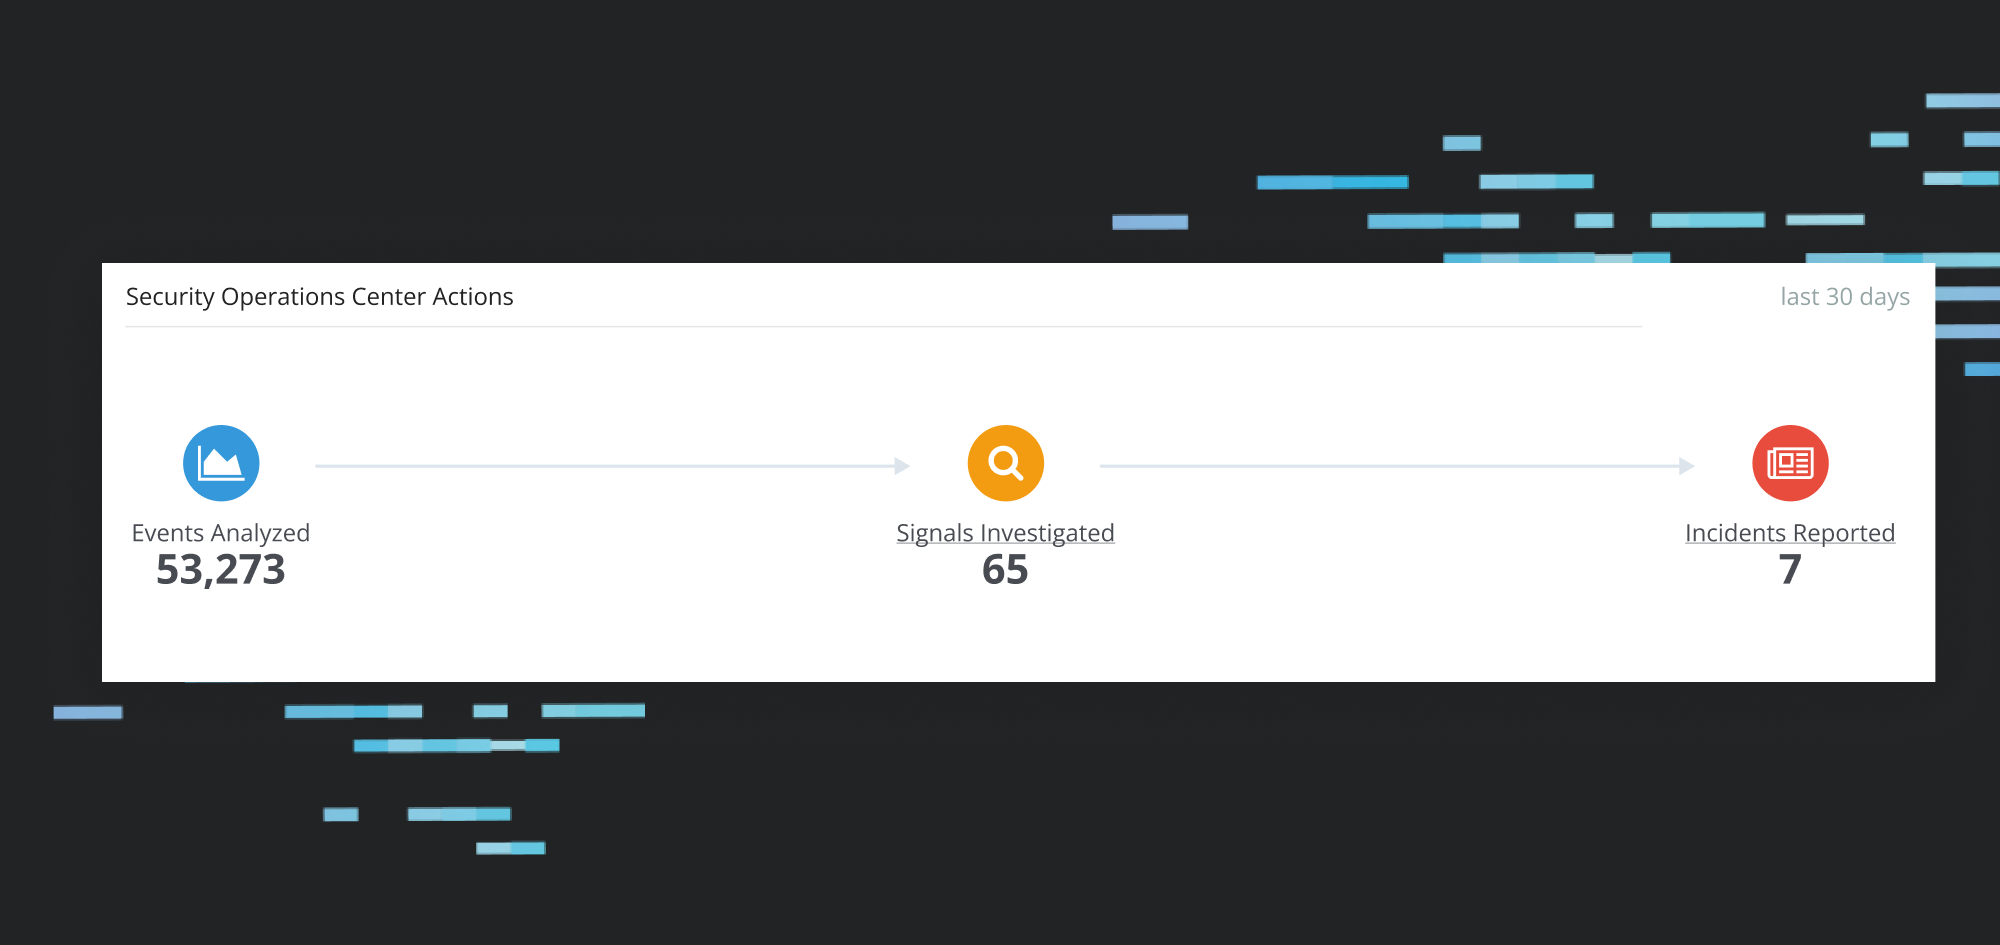
Entonces, ¿qué es una señal? Entre todos los eventos que ocurren dentro de una red, los analistas del SOC encuentran que algunos eventos son más interesantes que otros. Por sí solos, estos eventos no representan una amenaza de seguridad, y la mayoría no requiere investigación. Sin embargo, cuando ocurren junto con otros comportamientos sospechosos, sí necesitan más investigación. El Huntress SOC revisa miles de estas señales cada mes para encontrar las que deben reportarse.
En el pasado, como solo destacábamos los incidentes reportados y las investigaciones específicas de autorun, era difícil notar que Huntress trabajaba arduamente en todas las fuentes de datos que monitoreamos. Ahora puedes ver que estamos en la tarea las 24 horas, porque queremos que duermas mejor por las noches.
Todos tus productos, en un solo lugar
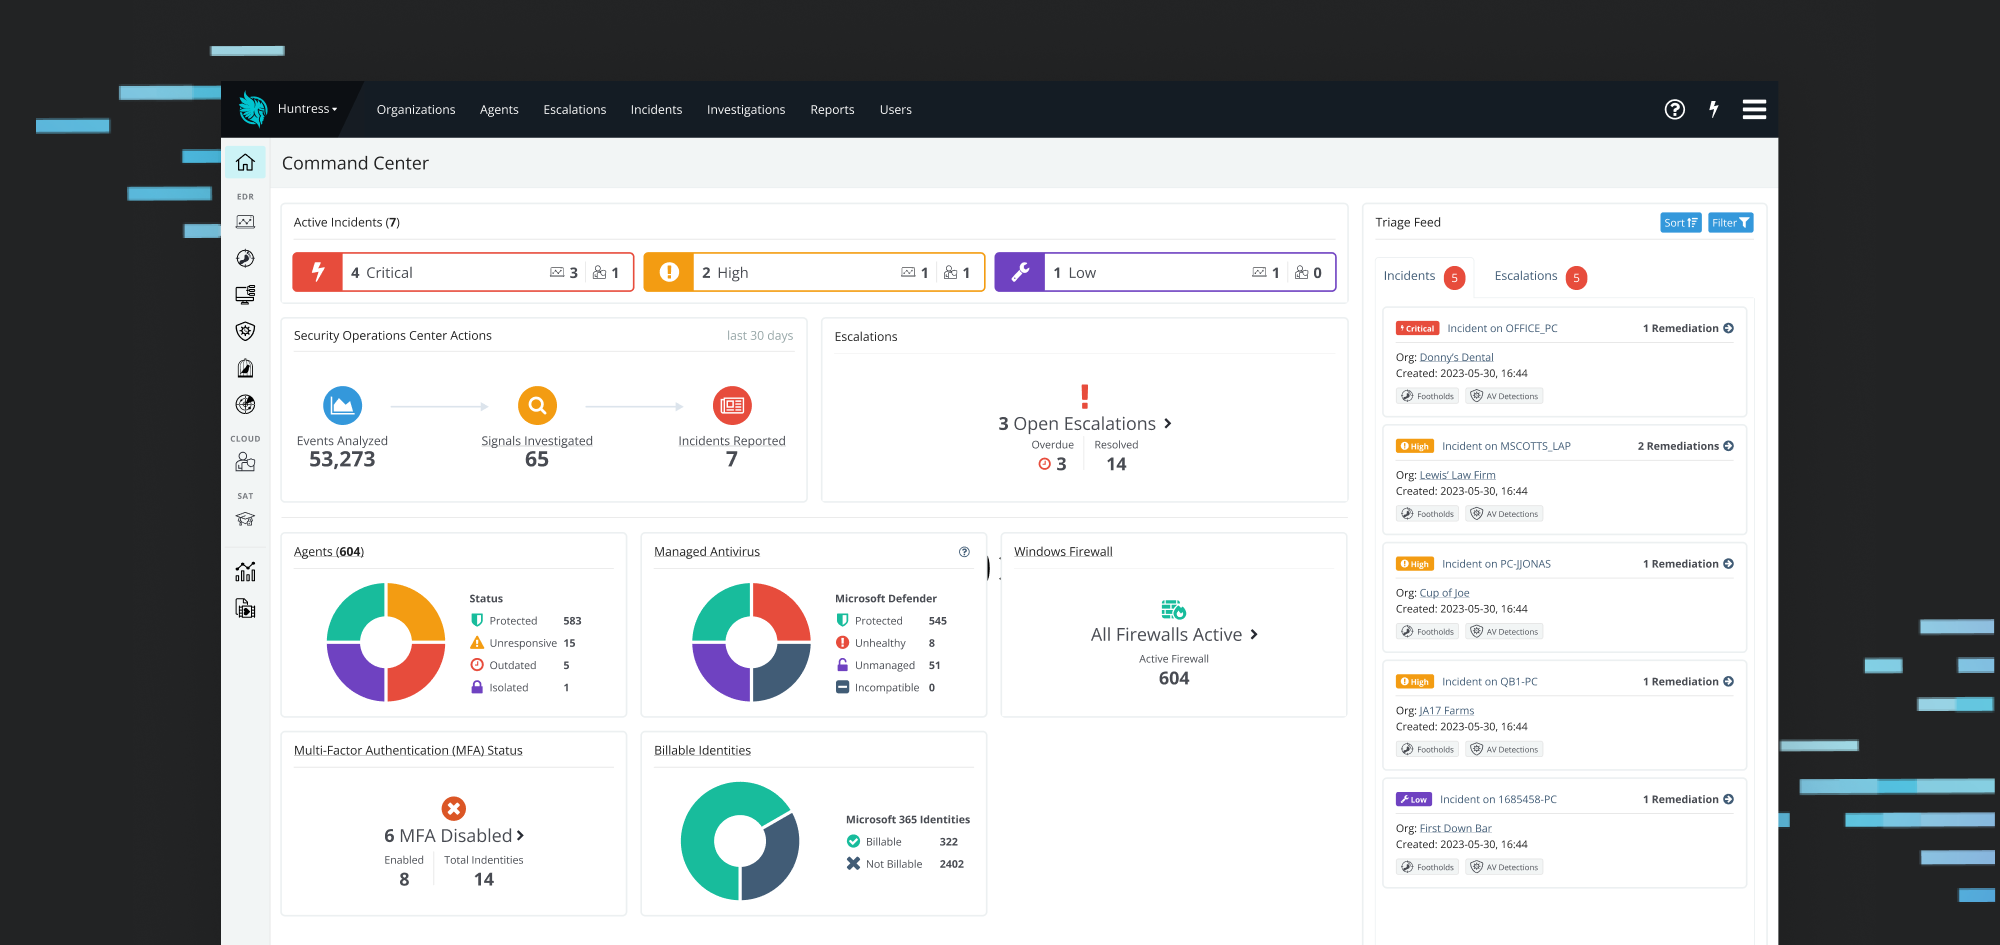
Antes, la página principal de la plataforma giraba solo en torno a EDR, pero eso no refleja los servicios ni las perspectivas de seguridad que te ofrecemos. Esta nueva sección contempla todas las suscripciones que tienes y lo que nos has dicho que es más importante para ti sobre cada uno de estos productos.
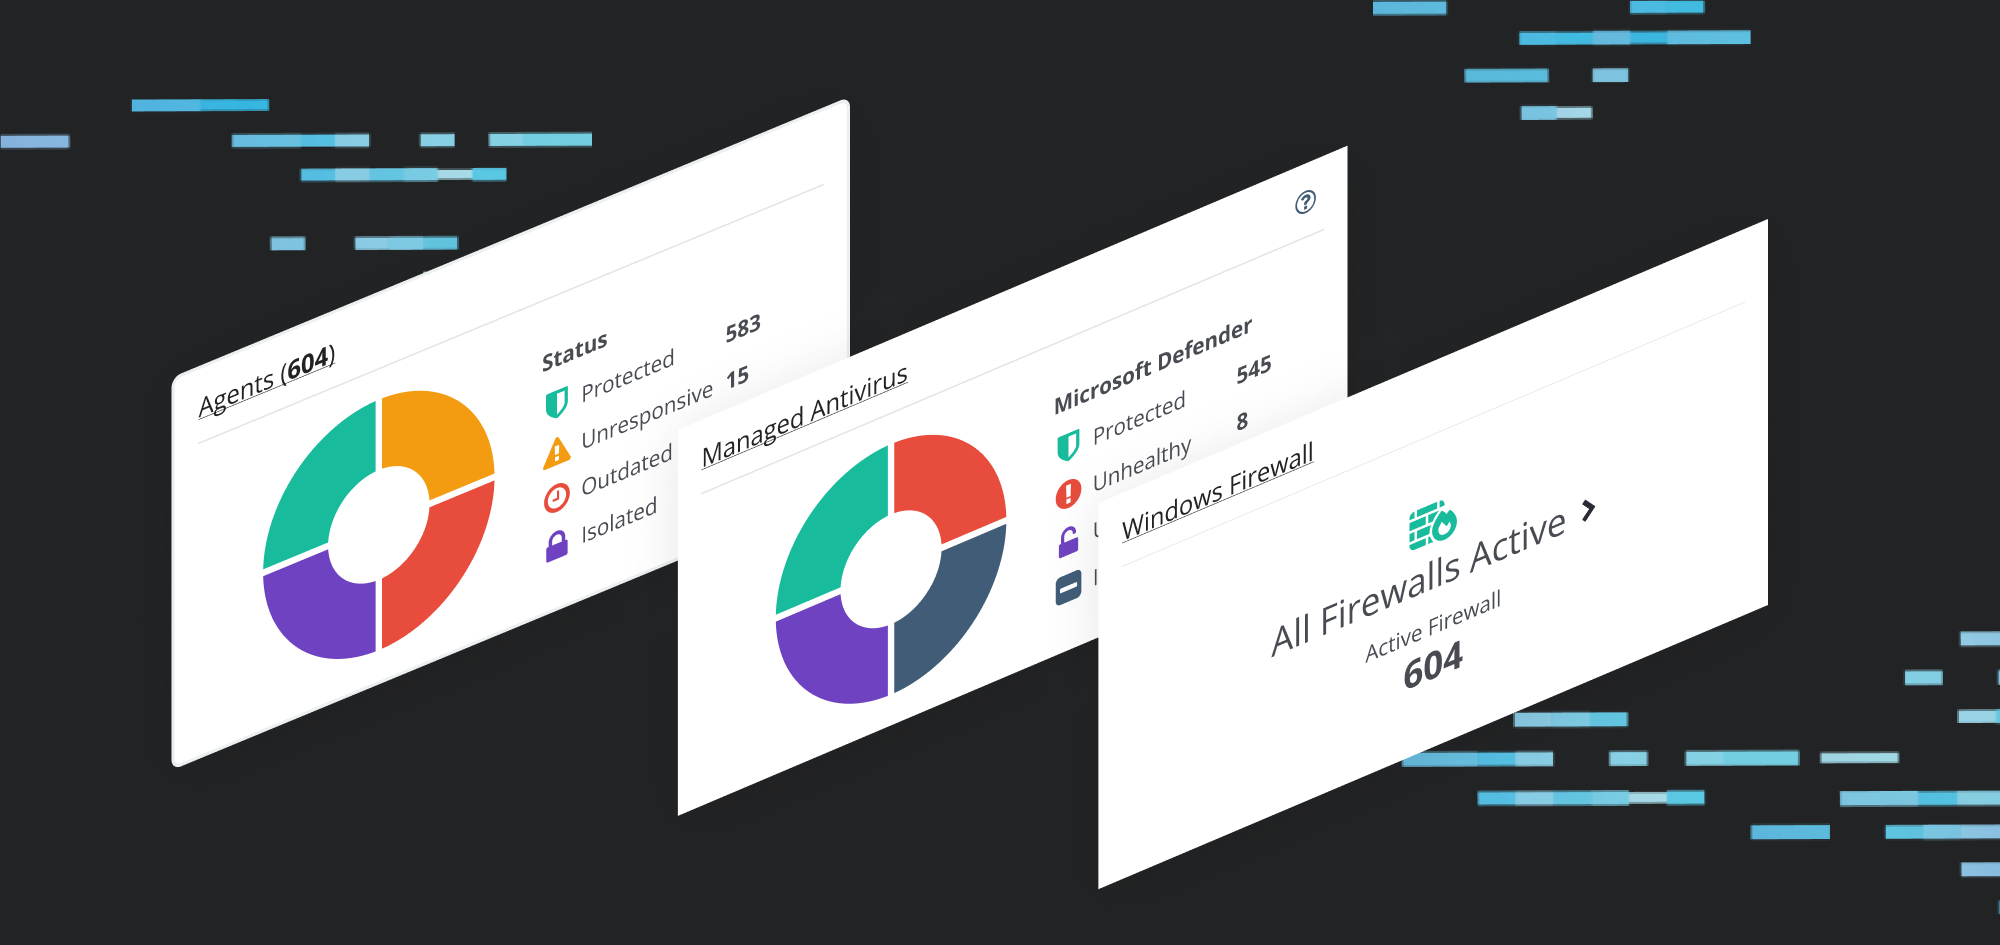
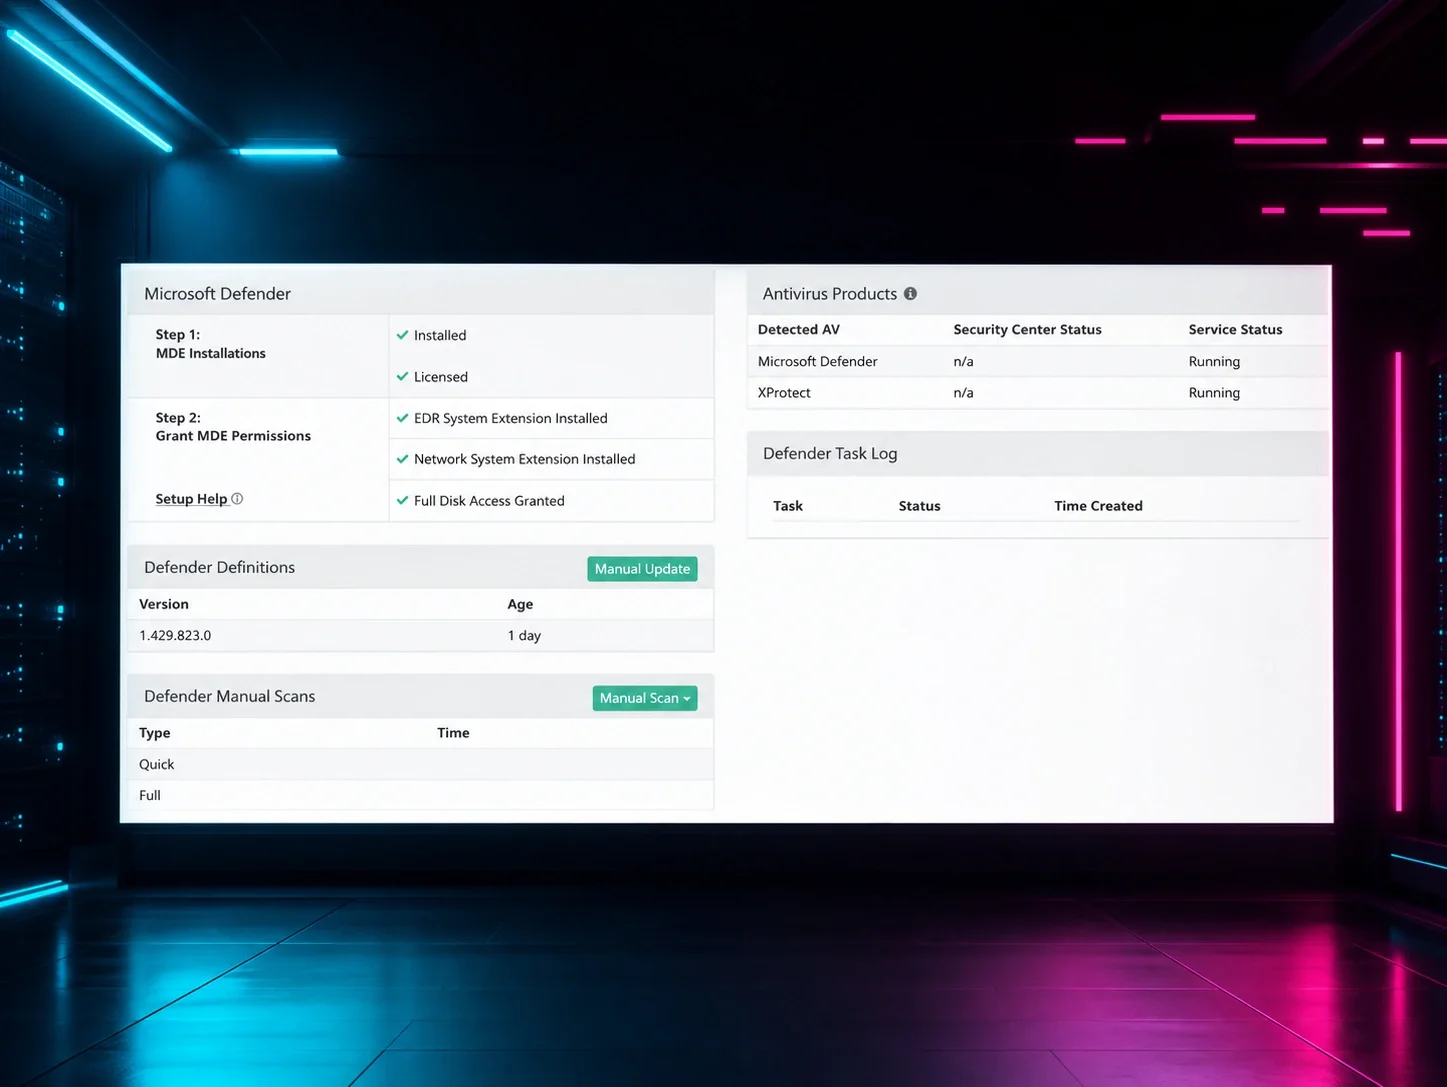
Managed EDR es el producto que ya conoces y que te encanta, y ahora le estamos agregando aún más. El nuevo Command Center sigue mostrando de un vistazo el estado de tus Huntress Agents, pero ahora también te ayuda a llegar más rápido a lo que importa. Puedes ver el estado del Managed Antivirus de Microsoft Defender y del Windows Firewall para todos esos agentes.
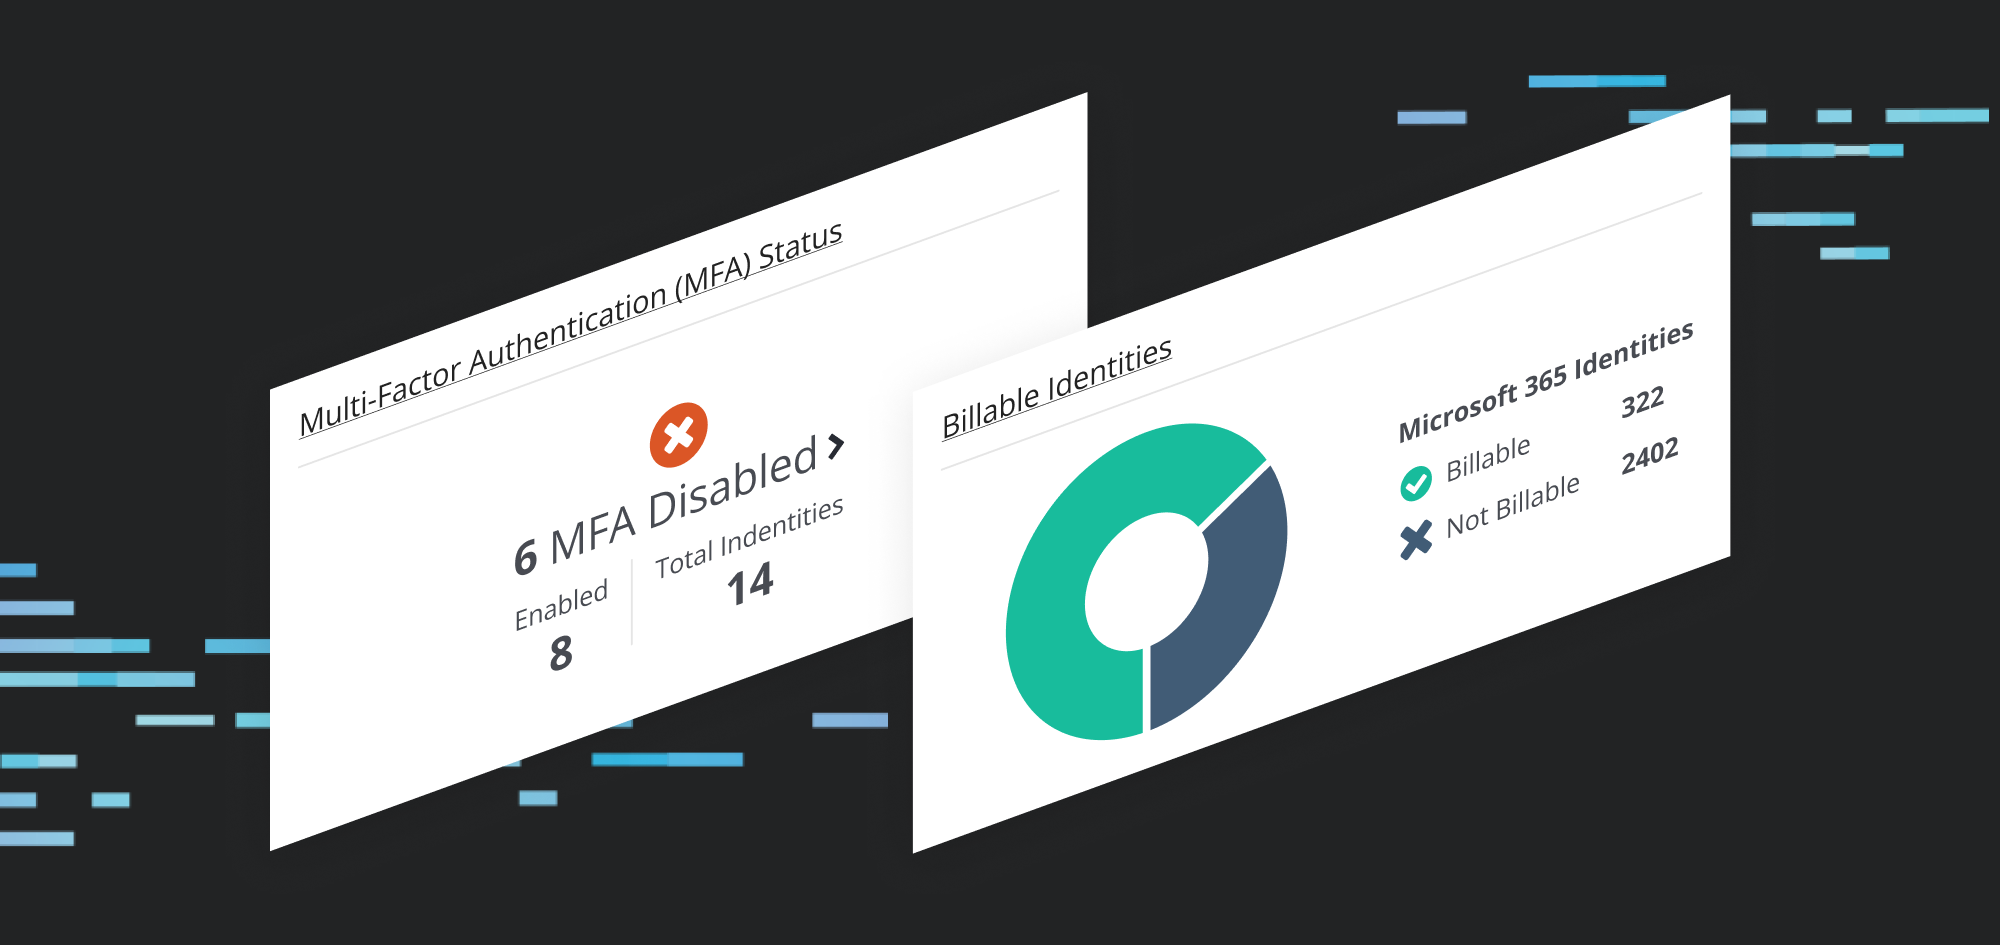
Sabemos que muchas organizaciones tienen dificultades para gestionar la seguridad de identidades en la cloud; a veces parece imposible abarcar el problema. Nos han dicho que el principal problema es necesitar saber el estado de MFA, y ahora es fácil ver quién tiene MFA activado y quién no. Como paralelo al contador de agentes de EDR, los Billable Users te muestran el alcance de tu cobertura, de entrada y al centro. Mantente atento a más cambios en este conjunto de datos: a medida que esta oferta madure, tendremos aún más novedades para ti.
Lista de pendientes simplificada con el Triage Feed, incluidas las escalaciones
¿Recuerdas esa lista breve de cosas que debías atender? Antes, los incidentes aparecían como un número que tenías que abrir para conocer cualquier detalle más allá de la severidad. Si había alguna escalación, quedaba enterrada varios clics más abajo. Bueno, ya lo solucionamos.
Ahora ambas listas importantes están disponibles como el Triage Feed, desde el Command Center, dejando tu lista de pendientes al alcance de la mano.
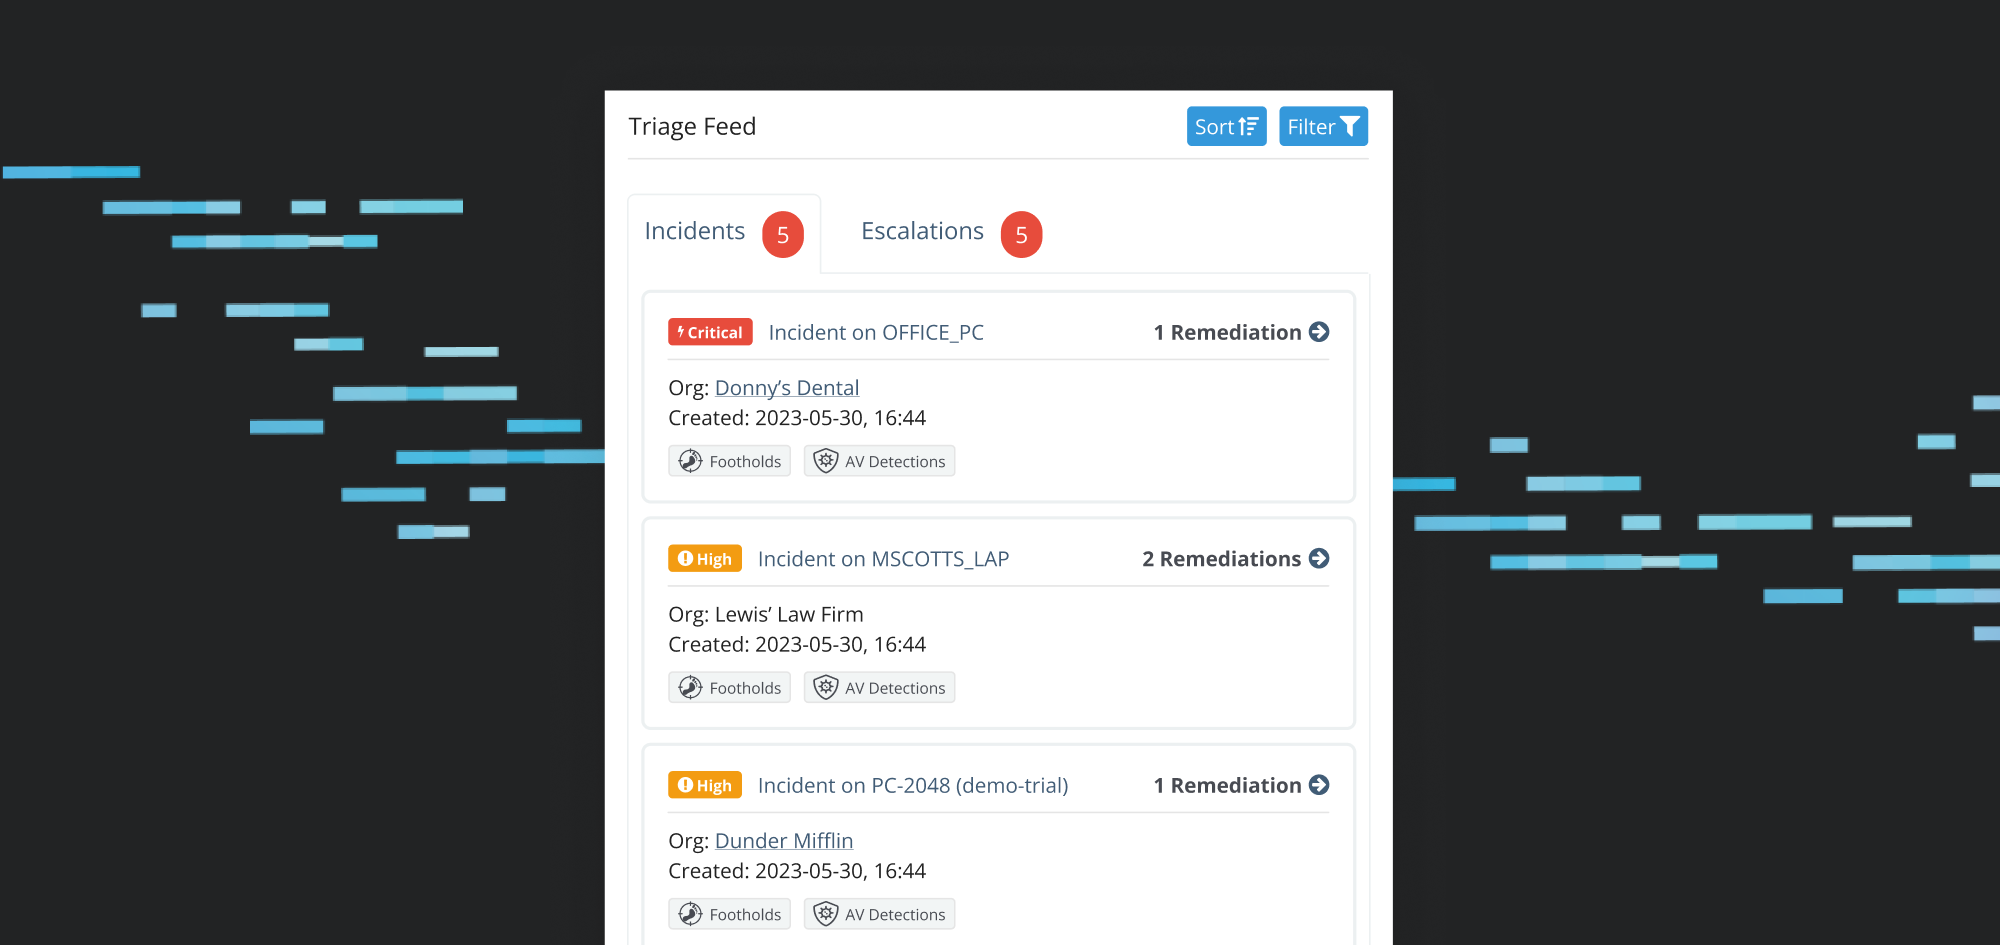
La pestaña de Incidentes te muestra mucho más que la severidad: puedes ver los detalles más importantes y hacer clic para llegar a las remediaciones recomendadas. Y la pestaña de Escalaciones hace que esas acciones que no son un incidente pero siguen siendo importantes sean fáciles de encontrar y marcar como resueltas.
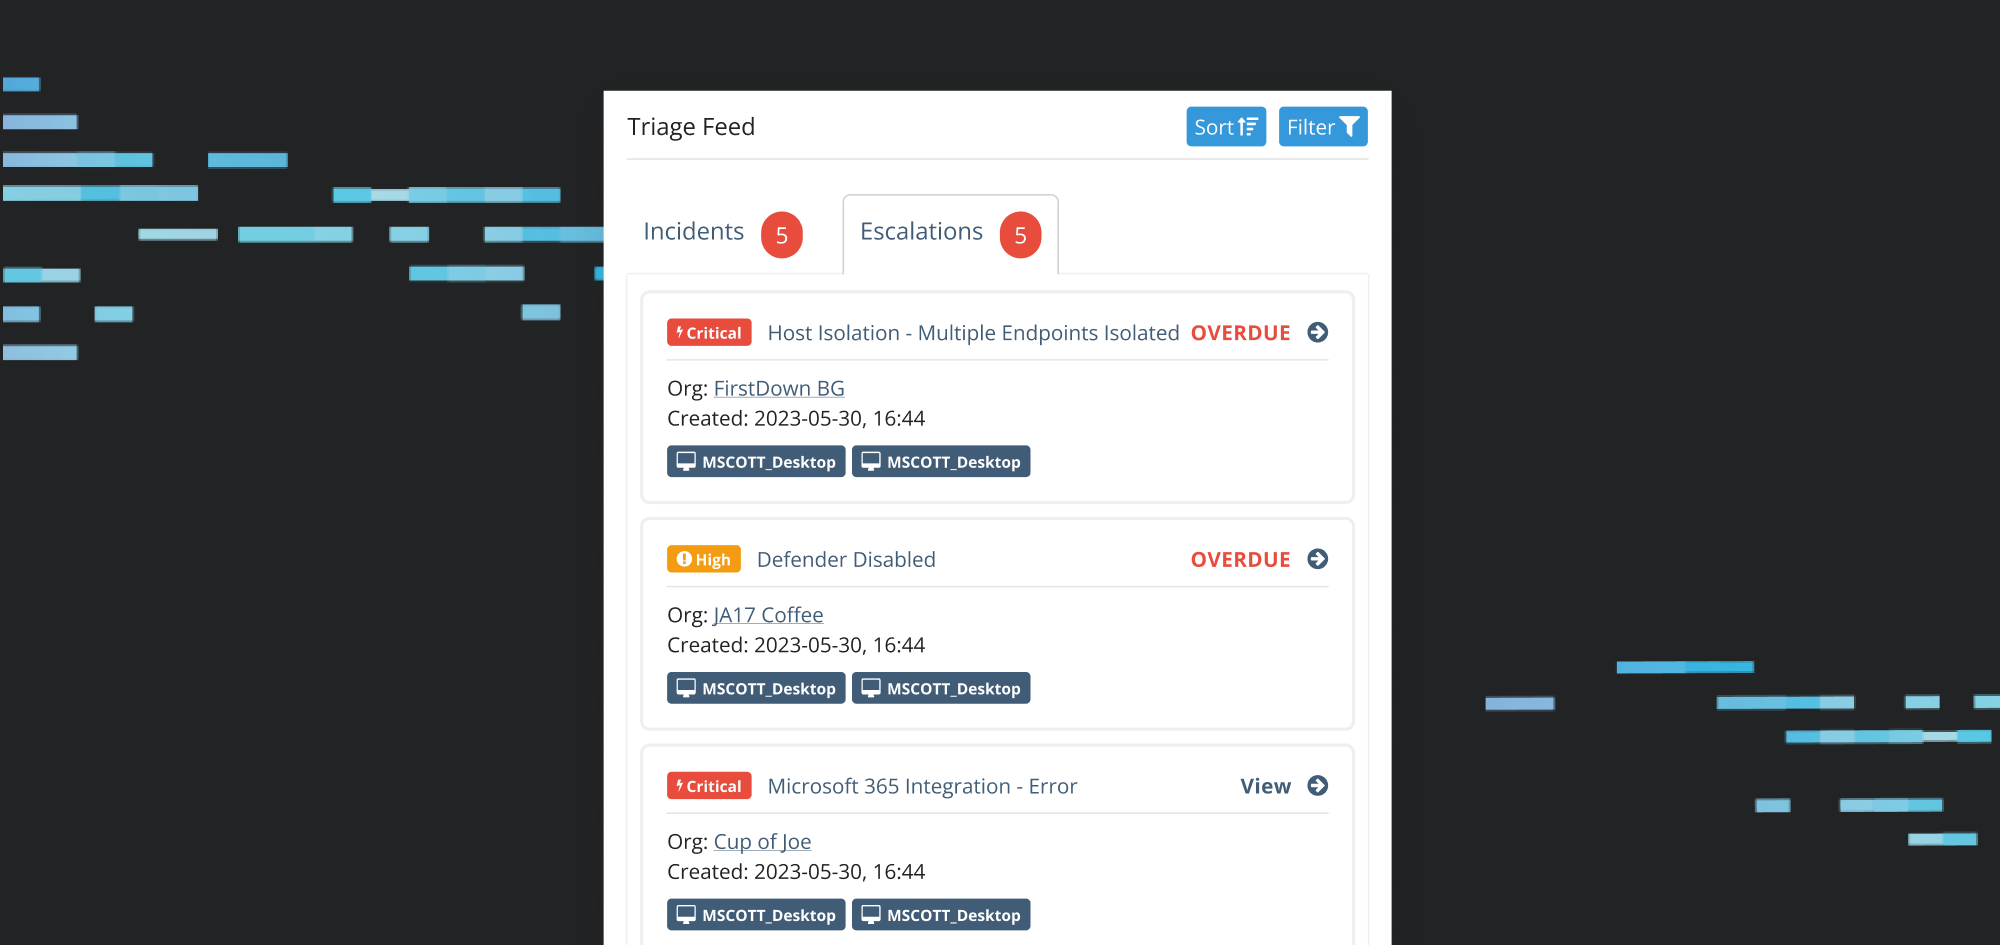
Si eres de los que les encanta tener la bandeja de entrada en cero, vas a disfrutar muchísimo vaciar tu Triage Feed.
El final, pero no realmente
Huntress siempre se ha esforzado por crear productos que entreguen el mayor valor posible y ponerlos en tus manos lo antes posible. Este flamante nuevo Command Center te da visibilidad del SOC, simplifica la clasificación de incidentes y muestra las métricas importantes de un vistazo.
Gracias a todos nuestros partners y usuarios que se tomaron el tiempo de ayudarnos a guiar esta última evolución de la plataforma de Huntress. No podríamos haberlo logrado sin ustedes.
Pero… nuestro trabajo nunca termina. Los hackers no descansan y nosotros tampoco. Si quieres formar parte de lo próximo que viene y ayudar a definir hacia dónde vamos, contáctanos si te gustaría que te contactemos para futuras investigaciones de UX.