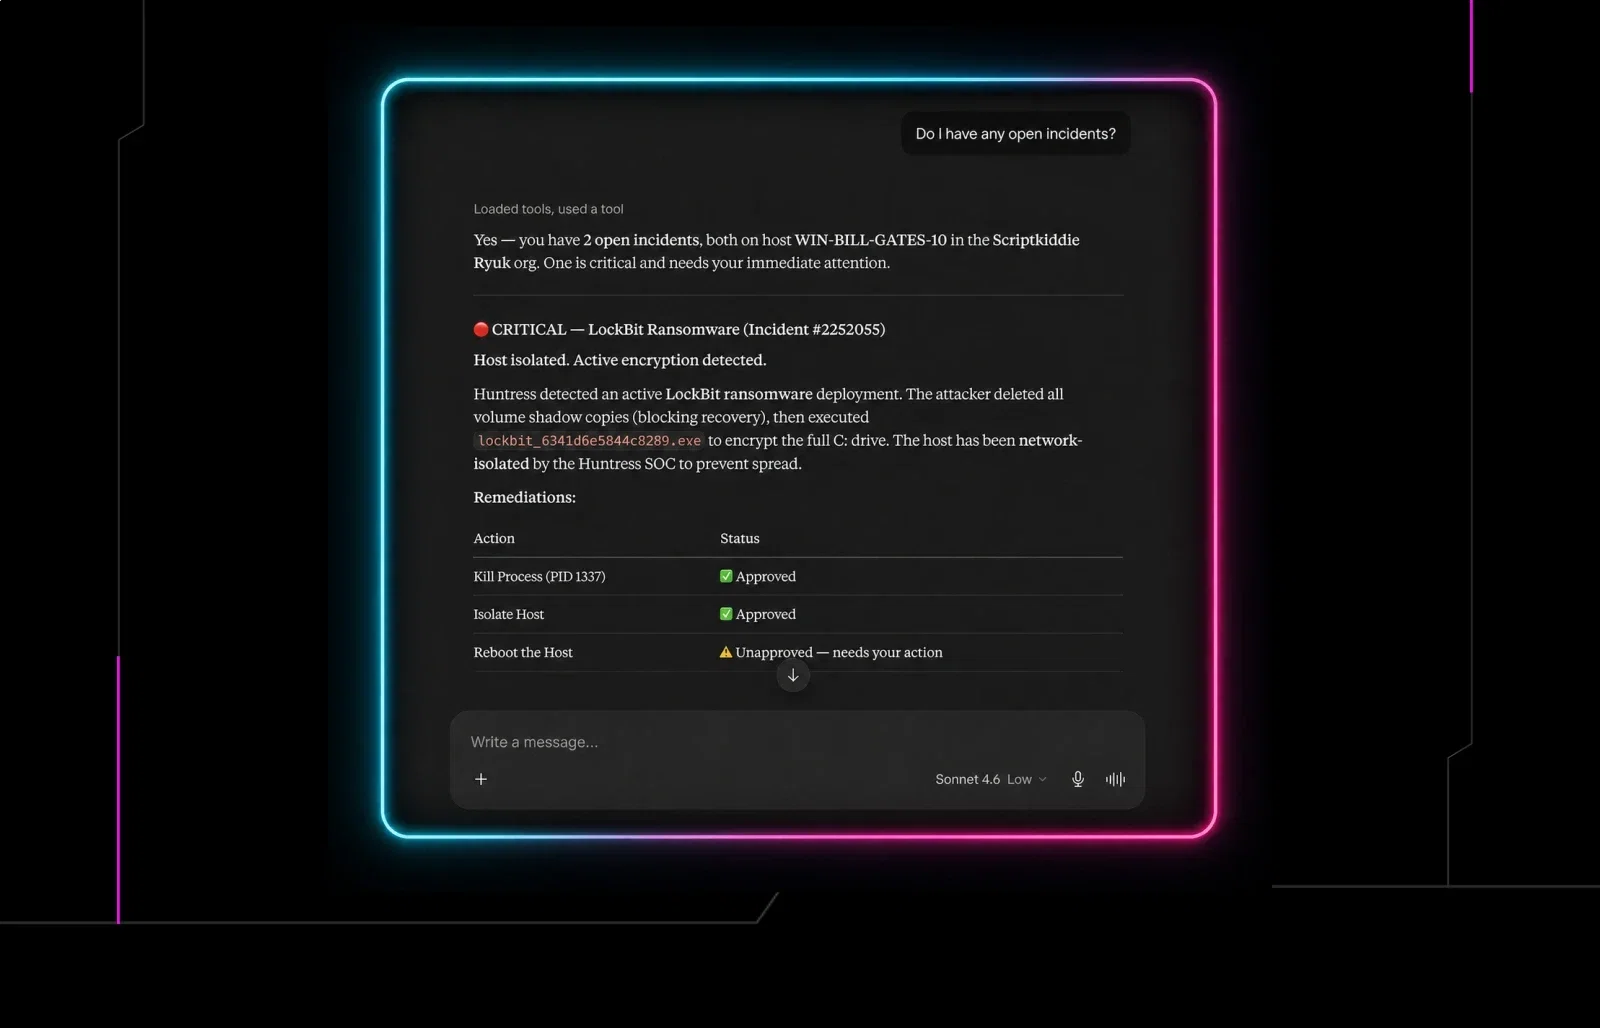


Los datos de seguridad solo sirven si puedes acceder a ellos cuando los necesitas. Para la mayoría de los partners y clientes, eso significa iniciar sesión en el portal de Huntress, navegar hasta la pantalla correcta y extraer manualmente lo que buscas, ya sea un reporte de incidente, el estado de un agente, un conteo de facturación o una escalación de cliente. Funciona, pero toma tiempo y asume que sabes a dónde ir.
Para facilitarte la vida, hemos ampliado las formas en que puedes acceder a los datos de Huntress en las herramientas que tu equipo usa todos los días, a través de nuestra API y de los Webhooks para notificaciones en tiempo real. Y ahora tienes otra opción, creada para la era de la IA: el Servidor MCP de Huntress.
¿Qué es MCP?
MCP significa Model Context Protocol, un estándar abierto que permite que asistentes de IA como Claude y ChatGPT se conecten directamente a fuentes de datos y herramientas externas. Piénsalo como una forma estructurada de que tu IA se comunique de forma segura con otros sistemas.
Una vez que conectas el Servidor MCP de Huntress a tu asistente de IA, puedes hacer preguntas sobre tus datos de Huntress en lenguaje sencillo. Sin navegar por el portal, sin llamadas a la API, sin escribir consultas. Solo pregunta.
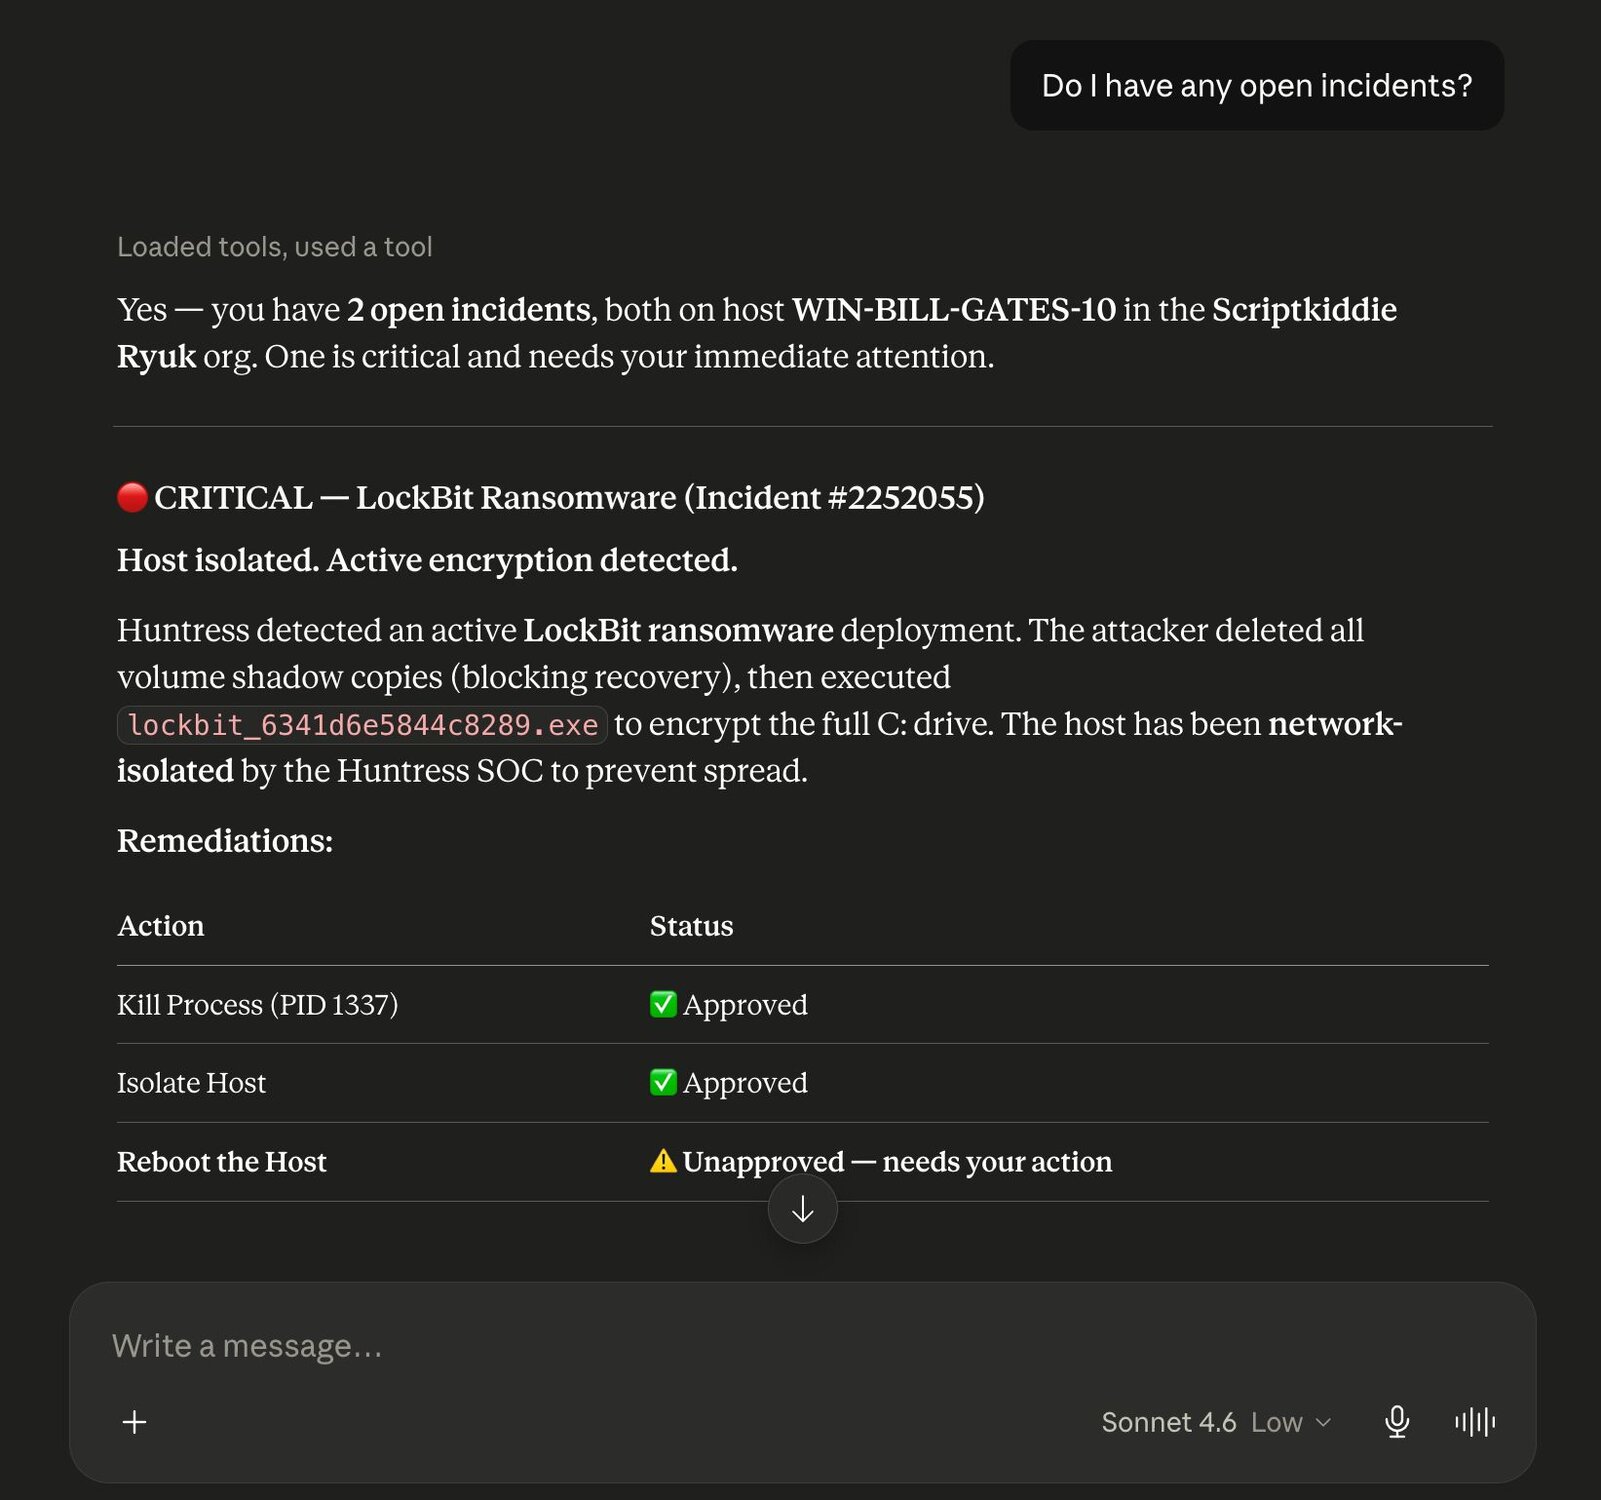
Configuración del conector del Servidor MCP de Huntress
Por ejemplo, podrías preguntar: "¿Qué organización de mi cuenta ha tenido más reportes de incidente en los últimos 30 días?" y recibir un resumen clasificado con el conteo de incidentes por organización, el tipo de respuesta que normalmente requeriría varios clics y trabajo manual para armar.
¿Qué puedes hacer con Huntress MCP?
El Servidor MCP de Huntress ofrece acceso de solo lectura a los datos de tu cuenta, incluidos agentes, organizaciones, reportes de incidente, señales, escalaciones, remediaciones, facturas, informes y reconocimiento externo. Solo lectura significa exactamente eso: la IA puede mostrar tus datos, pero no puede hacer cambios en tu cuenta, así que no hay riesgo de que un asistente de IA toque algo sin querer. Aquí hay algunas formas de aprovecharlo.
Obtén un resumen de seguridad de todos tus clientes: pídele a tu asistente de IA que extraiga los reportes de incidente abiertos y las escalaciones activas de toda tu cartera. Obtén una vista general de lo que necesita atención sin revisar cada panel de organización por separado.
Detecta discrepancias de facturación más rápido: ¿Necesitas conciliar el conteo de agentes o revisar partidas de facturas? Extrae esos datos a través del MCP y pídele a tu IA que señale anomalías o que los resuma en el formato que requiera tu proceso de facturación.
Genera informes listos para el cliente: pídele a tu IA que resuma la actividad reciente de incidentes de una organización específica, que extraiga los resultados de remediación o que arme una narrativa a partir de tus datos de Huntress para incluir en un QBR de cliente o una sesión informativa ejecutiva.
Responde preguntas sin cambiar de pestaña: "¿Cuántos agentes tiene Acme Corp?" "¿Llegó alguna escalación durante la noche?" "¿Cuál es el estado del último reporte de incidente de esta organización?" En lugar de navegar para encontrar la respuesta, solo pregunta.
Da acceso a datos de seguridad a usuarios no técnicos: no todos en tu equipo necesitan acceso al portal de Huntress. El MCP permite que los miembros del equipo consulten tus datos de Huntress a través de una interfaz de chat conocida, sin necesitar acceso al portal ni conocimientos técnicos.
Cómo empezar
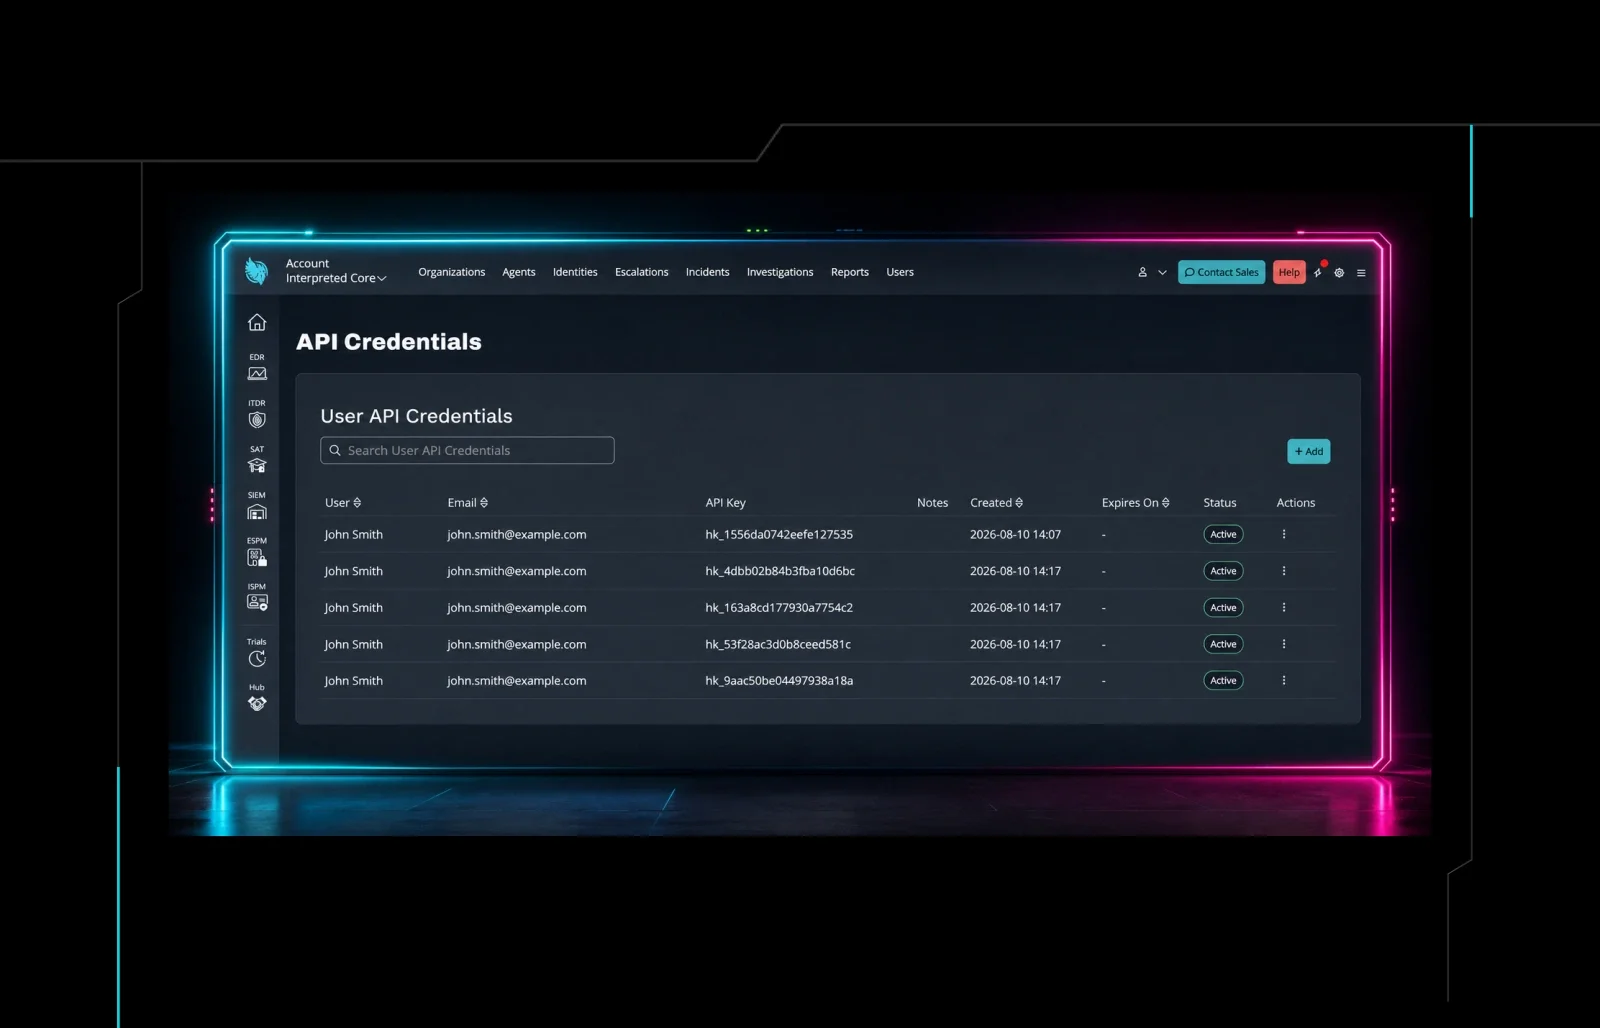
Conectar el Servidor MCP de Huntress toma solo unos minutos. Necesitarás tus credenciales de Huntress API y un cliente de IA compatible con MCP, como Claude Desktop, Claude Code o ChatGPT. Se admiten dos métodos de autenticación: OAuth (recomendado) y credenciales codificadas en Base64.
Para instrucciones detalladas de configuración, revisa nuestra documentación de soporte. Para un resumen rápido de la conexión con Claude Web/Teams, mira este video:
¿Qué sigue?
El Servidor MCP es parte de un esfuerzo más amplio para que los datos de Huntress sean más accesibles y útiles, sin importar dónde trabajes ni cómo construyas. Junto con nuestra API (ahora con capacidades de escritura, endpoints de facturación para resellers, acceso a identidades y más) y los Webhooks para la entrega de eventos en tiempo real, el MCP completa una plataforma que los partners pueden integrar a fondo en sus propias herramientas y flujos de trabajo.
Apenas estamos comenzando. Vienen más funciones en camino, y nos encantaría saber cómo estás usando las herramientas que ya lanzamos. Déjanos tu opinión en nuestro tablero de comentarios sobre integraciones, Webhooks y APIs.