

Para los profesionales médicos, los datos salvan vidas. Para los hackers, los datos generan ganancias. Sin embargo, cuando uno tiene los datos, el otro no los tiene. Esta batalla constante por el acceso mantiene alerta a los proveedores de atención médica. Los cibercriminales intentan sin descanso obtener de todo, desde la información de salud protegida (PHI) de tus pacientes hasta tus credenciales de correo electrónico y los registros financieros de tu organización. Y si bien el aumento explosivo de endpoints en toda la industria te ha facilitado el acceso a los datos que necesitas, también les ha facilitado lo mismo a los hackers.
Esta proliferación de endpoints digitales en el sector salud —desde los registros médicos electrónicos (EHR) hasta los servicios de telesalud y las aplicaciones de salud móviles— sin duda ha generado mayor eficiencia y mejoras en la atención remota y presencial. Pero estos avances también han ampliado las superficies de ataque, lo que da a los actores de amenazas más oportunidades de acceder a tus dispositivos y explotarlos.
Pérdida de datos por pérdida accidental o robo de equipos
Las organizaciones de atención médica y su personal deben mantenerse al tanto de todos los dispositivos. Ya sea por negligencia o robo deliberado, la pérdida de teléfonos celulares, tablets, laptops, unidades USB y otros dispositivos interconectados puede tener consecuencias desastrosas. Un dispositivo perdido no solo significa hardware perdido: significa que datos confidenciales potencialmente cayeron en las manos equivocadas.
Escenario: datos sensibles y café frío
Imagina a una doctora sentada en una cafetería, revolviendo con calma su espresso matutino mientras revisa las historias clínicas de sus pacientes en su laptop. Después de un par de sorbos, recibe una llamada urgente que le dice que debe ir al hospital de inmediato. Toma su abrigo y sale corriendo del café, pero en su apuro no solo deja su café, sino también su laptop. Cuando se da cuenta de su error una hora después, vuelve corriendo a la cafetería, solo para encontrar el café frío y ninguna computadora.
La decisión que toma la doctora a continuación es crucial. Ignorar la pérdida deja los datos confidenciales expuestos a cualquiera con intenciones maliciosas. Pero si reporta la laptop perdida, el equipo de TI puede deshabilitar el dispositivo e impedir el acceso no autorizado a los datos. Esto es importante porque, aunque la doctora de alguna manera recupere su laptop, sus datos ya podrían haberse visto comprometidos. Por ejemplo, un atacante podría haber:
- Extraído el disco duro y subido historias clínicas, información de pacientes, facturación del hospital y otros datos confidenciales
- Instalado un troyano de puerta trasera en la laptop y la devolvió al consultorio de la doctora con la esperanza de que se vuelva a conectar, exponiendo así el resto de la red del hospital a ese acceso de puerta trasera
- Instalado un keylogger o un software de intermediario para rastrear pulsaciones de teclas o capturar comunicaciones entre la laptop y cualquier aplicación o sitio utilizado
En resumen, los actores de amenazas quieren datos porque son como dinero. Se pueden extorsionar a cambio de un rescate elevado, vender en línea al mejor postor o explotar para cometer robo de identidad. Aunque se originen en un error honesto, las repercusiones para la doctora y su consultorio pueden ir más allá de las cargas financieras, incluyendo:
- Que ella y otros profesionales de la salud tengan dificultades para brindar una atención segura y adecuada a los pacientes
- Mayor ineficiencia en las operaciones, lo que podría aumentar las tasas de mortalidad
- Pacientes que reciben tratamientos o medicamentos incorrectos debido a errores en los datos
Pérdida de datos por amenazas internas
Una amenaza interna puede ser accidental o intencional. Una filtración accidental de datos puede resultar de una simple negligencia. Las amenazas intencionales, en cambio, implican a personas que buscan robar datos con fines de lucro o que buscan causar daño deliberadamente a tu organización.
Escenario: una buena enfermera. Una enfermera corrupta. Dos malos resultados.
Supongamos que eres una enfermera dedicada, que siempre pone a sus pacientes primero, pero que una mañana está un poco distraída. Le pasa a cualquiera. Presionas sin querer las teclas equivocadas y escribes mal la dirección de correo electrónico de un paciente. El nombre parece correcto a simple vista, pero el correo llega al destinatario equivocado. Como resultado de un error aparentemente pequeño, difundiste datos personales a un completo desconocido. Fue un error honesto, y no lo cometiste con ninguna intención de causar daño. Este es un ejemplo de una amenaza interna accidental, y aunque se puede atribuir a un simple descuido humano, las consecuencias pueden seguir siendo graves. Si el destinatario actúa con intenciones maliciosas, podría:
- Reunir la mayor cantidad posible de información de la PHI o información de identificación personal (PII) e intentar un vishing con el paciente real, haciéndose pasar por el hospital o la aseguradora, con la esperanza de explotar los datos para beneficio personal
- Intentar extorsionar al paciente objetivo, amenazando con divulgar sus registros personales a menos que pague
Pero las amenazas internas no siempre son accidentales. Los internos malintencionados con acceso legítimo a tus sistemas pueden robar datos deliberadamente para obtener ganancias rápidas. Imagina a un enfermero descontento, que se siente sobrecargado de trabajo, mal pagado y poco valorado, que roba copias de los registros médicos de los pacientes, las duplica y las vende en línea, donde cada registro puede alcanzar hasta $1000 por unidad. Las amenazas internas son especialmente nefastas porque son premeditadas por personas que podrías conocer y en quienes podrías confiar, aunque quizás no te des cuenta de su intención de causar daño y comprometer la seguridad del paciente.
Ya sea que la pérdida de datos sea accidental o intencional, el resultado puede ser igual de desastroso. Ambos tipos de pérdida resaltan la necesidad de contar con medidas de seguridad sólidas, capacitación de los empleados y controles de acceso estrictos para proteger la información confidencial en entornos de salud.
Por qué el sector salud es susceptible a la pérdida y el robo de datos
Según el Departamento de Salud y Servicios Humanos (HHS), los errores más comunes en la seguridad de los datos de salud son:
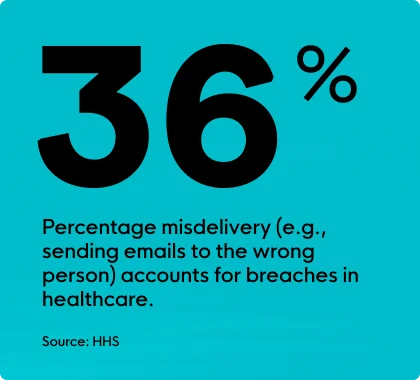
- Envío incorrecto: enviar correos a la persona equivocada (36%)
- Errores de publicación: hacer públicos datos confidenciales (21%)
- Configuración incorrecta: no configurar los sistemas de manera adecuada (21%)
- Pérdida: extraviar dispositivos y datos (17%)
En el sector salud, la gran cantidad de personas involucradas (empleados de tiempo completo, contratistas y más) hace que sea fácil perder el control de quién tiene acceso a la información confidencial y cómo se maneja esa información. Esto hace que la industria sea particularmente vulnerable a las amenazas internas, y se amplifican si tu organización tiene:
- Conciencia limitada: fallas de seguridad física, como dejar oficinas abiertas o permitir sin saberlo que personas no autorizadas deambulen por el lugar.
- Salvaguardas débiles: pasar por alto medidas de seguridad básicas como la autenticación multifactor (MFA) y el cifrado.
- Procesos insuficientes de fin de vida útil para dispositivos: no borrar correctamente los datos de los dispositivos que tu organización ya no usa.
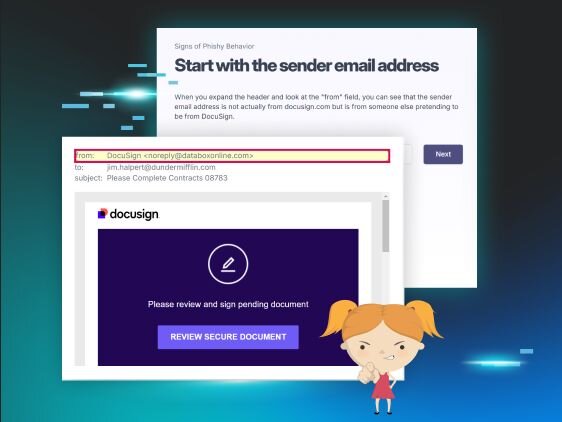
- Capacitación deficiente en ingeniería social: el personal no está capacitado para detectar intentos de phishing u otras estafas.
- Puntos ciegos en el monitoreo: no llevar un control de quién accede a la información de los pacientes y a los sistemas de historia clínica electrónica.
- Exceso de acceso compartido: dar a afiliados externos y contratistas un acceso excesivo a áreas y datos que no necesitan.
- Controles de datos descuidados: mala gestión de cómo se carga, difunde y comparte la información confidencial.
Qué puedes hacer
Mantenerse alerta siempre es el mejor paso para proteger los datos confidenciales. Por supuesto, pueden ocurrir errores. Y peor aún, sin importar lo atentos que seamos, las personas con intenciones maliciosas aún podrían pasar desapercibidas y salirse con la suya al robar.
- Reporta dispositivos perdidos o robados: avisa a tu departamento de TI o a tu supervisor lo antes posible si algo ha desaparecido.
- Cifra los datos confidenciales: mantén tus datos seguros al enviarlos a otros dispositivos. Y si alguien encuentra tu dispositivo, el cifrado les bloquea el acceso.
- Borra los datos por completo: establece protocolos estrictos para eliminar datos de los dispositivos al final de su vida útil.
- Implementa security awareness training: capacita regularmente al personal para detectar posibles amenazas como la ingeniería social y el compromiso de correo empresarial (BEC).
- Lleva un control de tus activos: mantén un inventario detallado de los dispositivos de tu organización para garantizar la rendición de cuentas.
- Reporta de inmediato cualquier actividad sospechosa: confía en tu instinto. Si algo se siente sospechoso, probablemente lo sea. Informa tus inquietudes a Recursos Humanos, TI o a la alta dirección.
- Verifica a tus proveedores: confirma que los proveedores externos sean quienes dicen ser y limita su acceso según sus roles y responsabilidades específicas.
- Supervisa el equipo de cerca: vigila de cerca quién accede a la información de los pacientes, las salas de servidores y los sistemas de historia clínica electrónica. Revoca el acceso de inmediato cuando alguien ya no lo necesite.
Haz que la conciencia de seguridad sea algo natural en tu organización
En cualquier entorno de alta tensión, las personas cometerán errores. Pero mantener la seguridad presente puede mitigar los riesgos. Por eso un programa sólido de security awareness training (SAT) es esencial. Puede ayudar a todos en tu organización a identificar posibles amenazas y a entender las graves consecuencias de la pérdida de datos. Al mantener a tu personal alerta y proactivo, tu organización de salud puede proteger los datos confidenciales y mantener la confianza de sus pacientes.
Huntress Security Awareness Training es una solución única que combina animaciones vibrantes con principios de aprendizaje basados en la ciencia para ayudar a mejorar la postura de seguridad de tu organización. A través de episodios narrativos enfocados en la protección de datos, Huntress SAT ayuda a impulsar cambios de comportamiento significativos para ti y tus colegas. Entre los episodios destacados están:
- HIPAA: Resume las salvaguardas administrativas, técnicas y físicas para ayudarte a seguir cumpliendo con HIPAA
- Locking Devices: Revela las consecuencias de dejar los dispositivos sin bloquear
- Confidential Info: Demuestra la importancia de los comportamientos de acceso según necesidad de saber
- Insider Threat: Analiza los tipos de amenazas internas y sus consecuencias
- Removable Media: Descubre los riesgos asociados con medios extraíbles como las memorias USB
- Physical Security: Te ayuda a reconocer las tácticas de los hackers y destaca tu papel en la protección de áreas seguras
- Clean Desk: Revela técnicas para proteger tus dispositivos del robo de información
- Storing Passwords: Demuestra las mejores prácticas para almacenar contraseñas y mantenerlas fuera del alcance de actores malintencionados
Profesionales reales de ciberseguridad del Centro de Operaciones de Seguridad de Huntress (SOC) diseñan cada episodio, basándolos en las tácticas más recientes de los hackers que observan en el mundo real. Así, a medida que surgen nuevas amenazas para la industria de la salud, Huntress SAT se adapta a ellas, manteniéndote a ti y a tu personal un paso adelante.
Huntress puede ayudar a mantener tus datos seguros frente a la pérdida accidental o intencional de datos
Los datos dentro de tus sistemas son una mina de oro para los cibercriminales. Si caen en las manos equivocadas, las consecuencias pueden ser catastróficas: desde la ruina financiera hasta un daño reputacional severo y, lo peor de todo, el riesgo de comprometer la atención al paciente. Por eso tu equipo debe mantenerse vigilante ante posibles amenazas cibernéticas.
Con nuestro SOC disponible 24/7 y una neutralización rápida de amenazas, las soluciones administradas de Huntress están diseñadas para proveedores de salud. De hecho, ya protegemos a más de 10.000 organizaciones de salud. Gracias a nuestro historial comprobado de protección de millones de endpoints a nivel global, te ayudamos a priorizar lo que más importa: la seguridad del paciente.