

Hubo un tiempo en que existía honor entre ladrones. Cuando se trataba de amenazas cibernéticas, los hackers consideraban al sector salud como el "intocable", protegido por un entendimiento tácito de que ciertas líneas no debían cruzarse. Sin embargo, los tiempos han cambiado. El sector salud ahora es un objetivo prioritario para las amenazas cibernéticas, lo que pone en riesgo los datos de los pacientes y los servicios críticos.
Entonces, ¿cómo pueden las organizaciones de salud navegar esta nueva normalidad? Si trabajas en esta industria vital, sigue leyendo. Este blog explorará los desafíos particulares que enfrenta tu organización y presentará estrategias efectivas para superar estos obstáculos.
Obstáculos del sector salud en ciberseguridad
La mayoría de las organizaciones de salud luchan por "hacer más con menos" en materia de seguridad. ¿Por qué? Tres razones principales: las amenazas se vuelven más agresivas, las superficies de ataque crecen y los presupuestos se reducen.
Con el auge del ransomware como servicio y bandas cibercriminales que orquestan ataques masivos, queda claro que las operaciones cibercriminales están madurando. Además, las organizaciones de salud son objetivos prioritarios porque manejan una enorme cantidad de información sensible de pacientes. Los cibercriminales ansían la información de identificación personal (PII), y las instituciones de salud son una mina de oro.
Además, los avances tecnológicos como el trabajo remoto y la adopción de la cloud están ampliando el terreno de juego para los atacantes. Al mismo tiempo, muchas organizaciones de salud lidian con sistemas operativos obsoletos. Como quizás sabes, este fue uno de los últimos sectores en "volverse remoto", y hoy vemos más consultas de telesalud y más enfermeros y profesionales trabajando desde casa para atender las necesidades y consultas de los pacientes. Y el costo y la complejidad de mantenerse al día con estas demandas, o de reemplazar estos sistemas obsoletos, suma una capa más de vulnerabilidad a un panorama ya desafiante.
Luego, con la incertidumbre económica en el horizonte, las organizaciones están recortando el gasto en ciberseguridad. Las organizaciones de salud ya luchan con recursos limitados para cubrir sus necesidades de seguridad, tanto en términos de restricciones de presupuesto como de escasez de personal. Esto añade presión a organizaciones como la tuya para optimizar sus recursos de ciberseguridad de manera efectiva. Esto significa lograr estrategias de ciberseguridad que generen el máximo impacto sin gastar de más.
Y para colmo, las organizaciones de salud operan bajo regulaciones estrictas y en un entorno donde lo que está en juego es muy alto. Toma como ejemplo la Ley de Portabilidad y Responsabilidad de Seguros de Salud (HIPAA). Las consecuencias de no proteger los datos de los pacientes van más allá de pérdidas financieras; incluyen multas cuantiosas, repercusiones legales y daño a la reputación. Solo en 2022, el 55% de las sanciones financieras impuestas por la OCR (Oficina de Derechos Civiles) recayeron sobre pequeñas prácticas médicas. Este nivel elevado de responsabilidad añade una capa adicional de complejidad a los esfuerzos de ciberseguridad en el sector salud.
Entonces, ¿qué puedes hacer para mantener tus sistemas saludables? Puede ser tan simple como educar, mantenerte proactivo y adoptar las tecnologías adecuadas.
No te rindas ante la nueva normalidad de las amenazas cibernéticas en el sector salud
Con el sector de la salud enfrentando ahora una avalancha constante de ciberamenazas, es más importante que nunca proteger los datos de tus pacientes y garantizar que los servicios críticos sigan funcionando sin interrupciones. Sin embargo, los desafíos son múltiples: desde defenderse contra ataques cada vez más frecuentes hasta ser estratégico con el gasto. Para enfrentar esta nueva normalidad, las organizaciones de salud deben priorizar la protección de sus entornos.
Consejos para superar estos desafíos
Capacitación de los empleados:
- Fomenta una cultura de conciencia en ciberseguridad para que el personal entienda el papel crítico que desempeña en la protección de los datos de los pacientes.
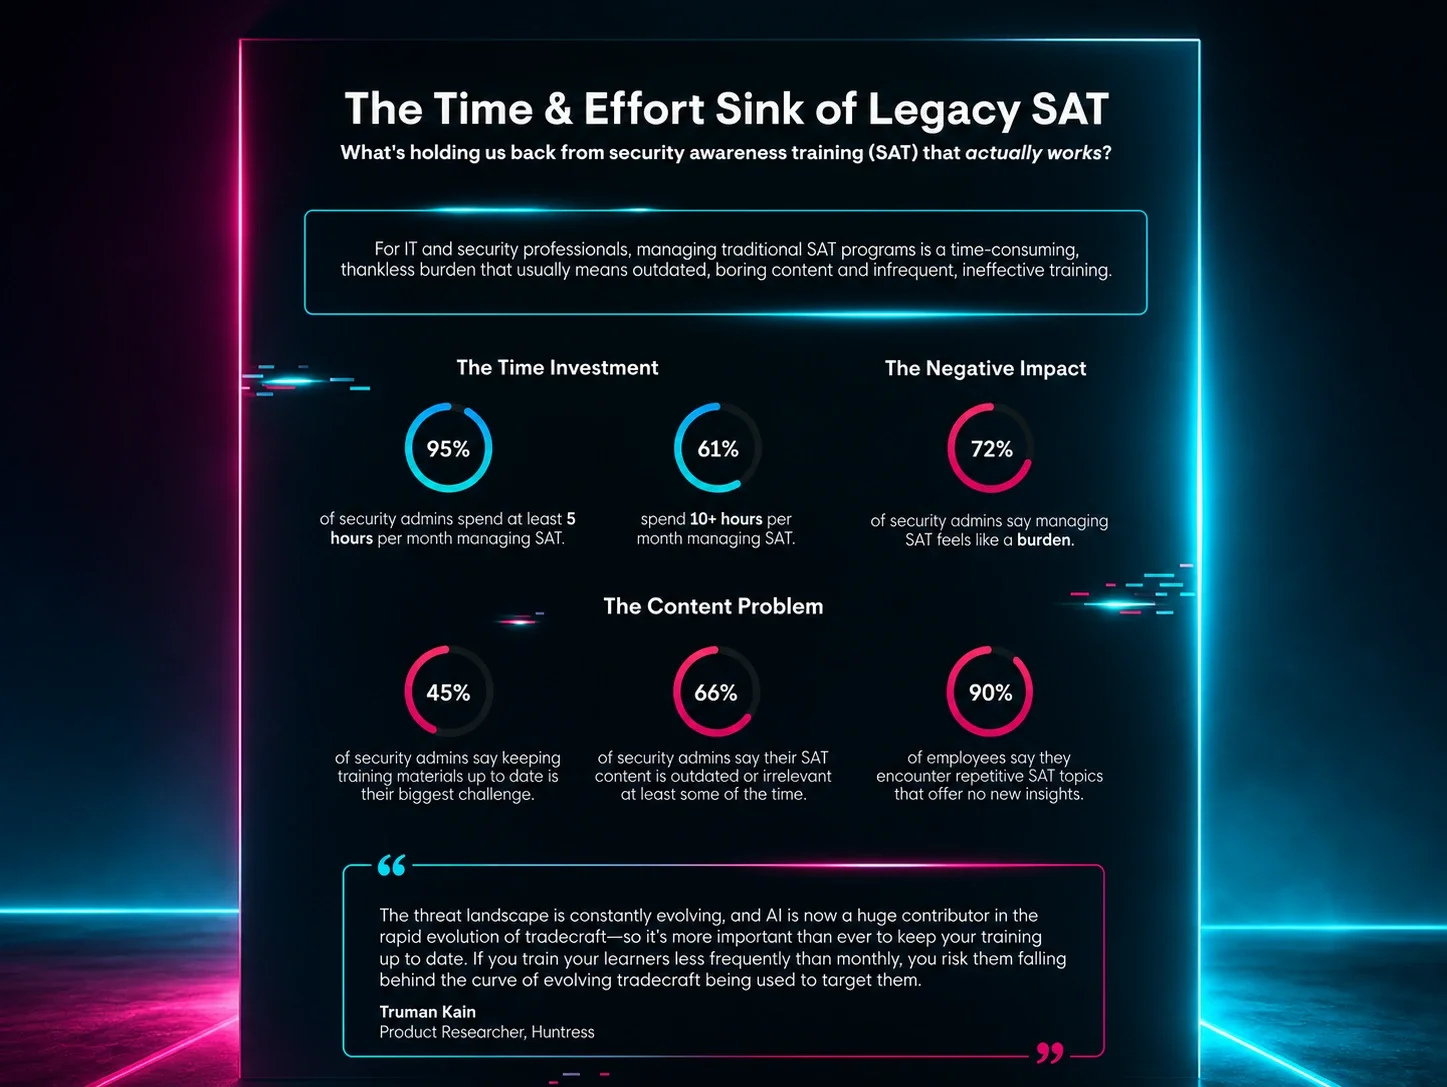
- Impulsa una capacitación continua en ciberseguridad, como el security awareness training mensual, para dar a los empleados las herramientas y el conocimiento que necesitan para detectar y combatir las ciberamenazas.
Adopta una postura proactiva:
- Asegúrate de cubrir todos los frentes antes de que los hackers ataquen, usando marcos como el NIST Cybersecurity Framework para asegurarte de contar con las soluciones adecuadas.
- Prioriza las medidas proactivas por encima de los enfoques reactivos o estrictamente preventivos, asegurándote de tener la combinación correcta de procesos, personas y tecnología.
- Considera una solución de EDR administrada para liberar a los equipos internos y que se enfoquen en tareas estratégicas, lo que te permite ser proactivo incluso con recursos limitados.
Aprovecha la tecnología:
- Implementa tecnologías adaptadas, como la autenticación multifactor (MFA) y el inicio de sesión único (SSO), para optimizar el control de acceso y resolver los desafíos específicos que presentan los dispositivos IoT en el sector de la salud.
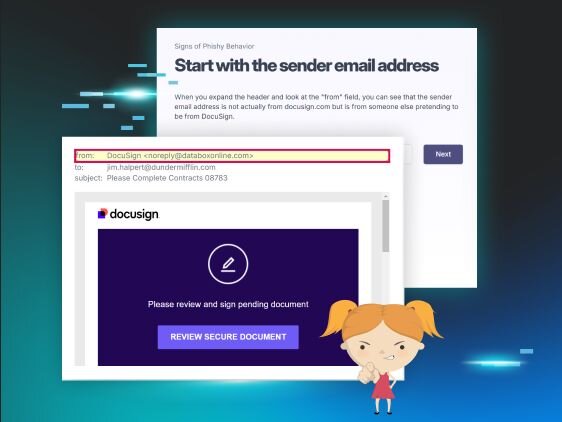
- Dado el mayor riesgo en el sector de la salud, utiliza controles avanzados de correo electrónico para combatir amenazas como el phishing o el business email compromise (BEC).
- Invierte en tecnologías como la Detección y respuesta para endpoints (EDR) o la detección y respuesta administradas (MDR) para automatizar la detección y respuesta ante amenazas, aliviando la carga sobre los recursos internos limitados.
En el maratón de la ciberseguridad en el sector de la salud, enfrentar estos desafíos de frente no es una opción. Es una necesidad. Para abordarlos, las organizaciones de salud necesitan un enfoque práctico: educar, colaborar, adoptar la tecnología correcta y ser proactivas.
En resumen, mantener la calma, la organización y estar bien informado es la clave para enfrentar con éxito este panorama en constante evolución y garantizar la protección de los datos sensibles del sector de la salud.
Por todo el bien que haces, mereces estar seguro. Por eso Huntress está a tu lado las 24 horas, los 7 días de la semana, protegiendo tus registros de salud sensibles y tus endpoints vulnerables de amenazas maliciosas. Descubre más sobre cómo Huntress puede ser parte esencial de tus sistemas de TI en el sector salud.