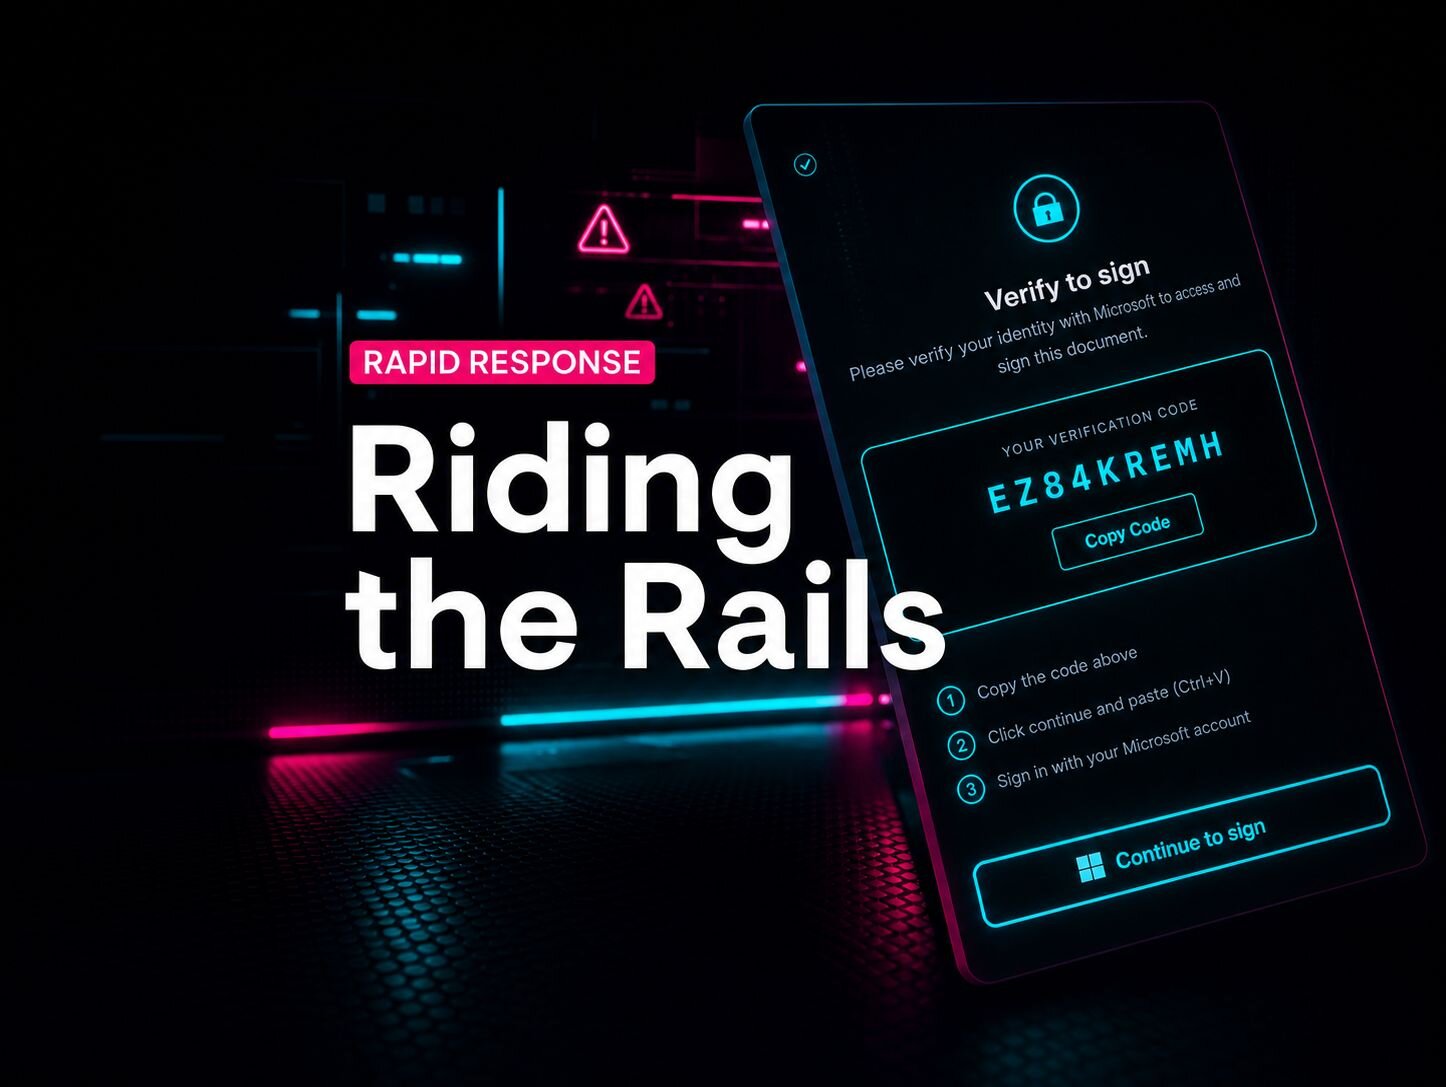


Las primeras alertas aparecieron el 19 de febrero. Luego otra vez, el 24 de febrero. Al principio, eran solo pequeños indicios en un mar de alertas. Del tipo que no suele significar gran cosa.
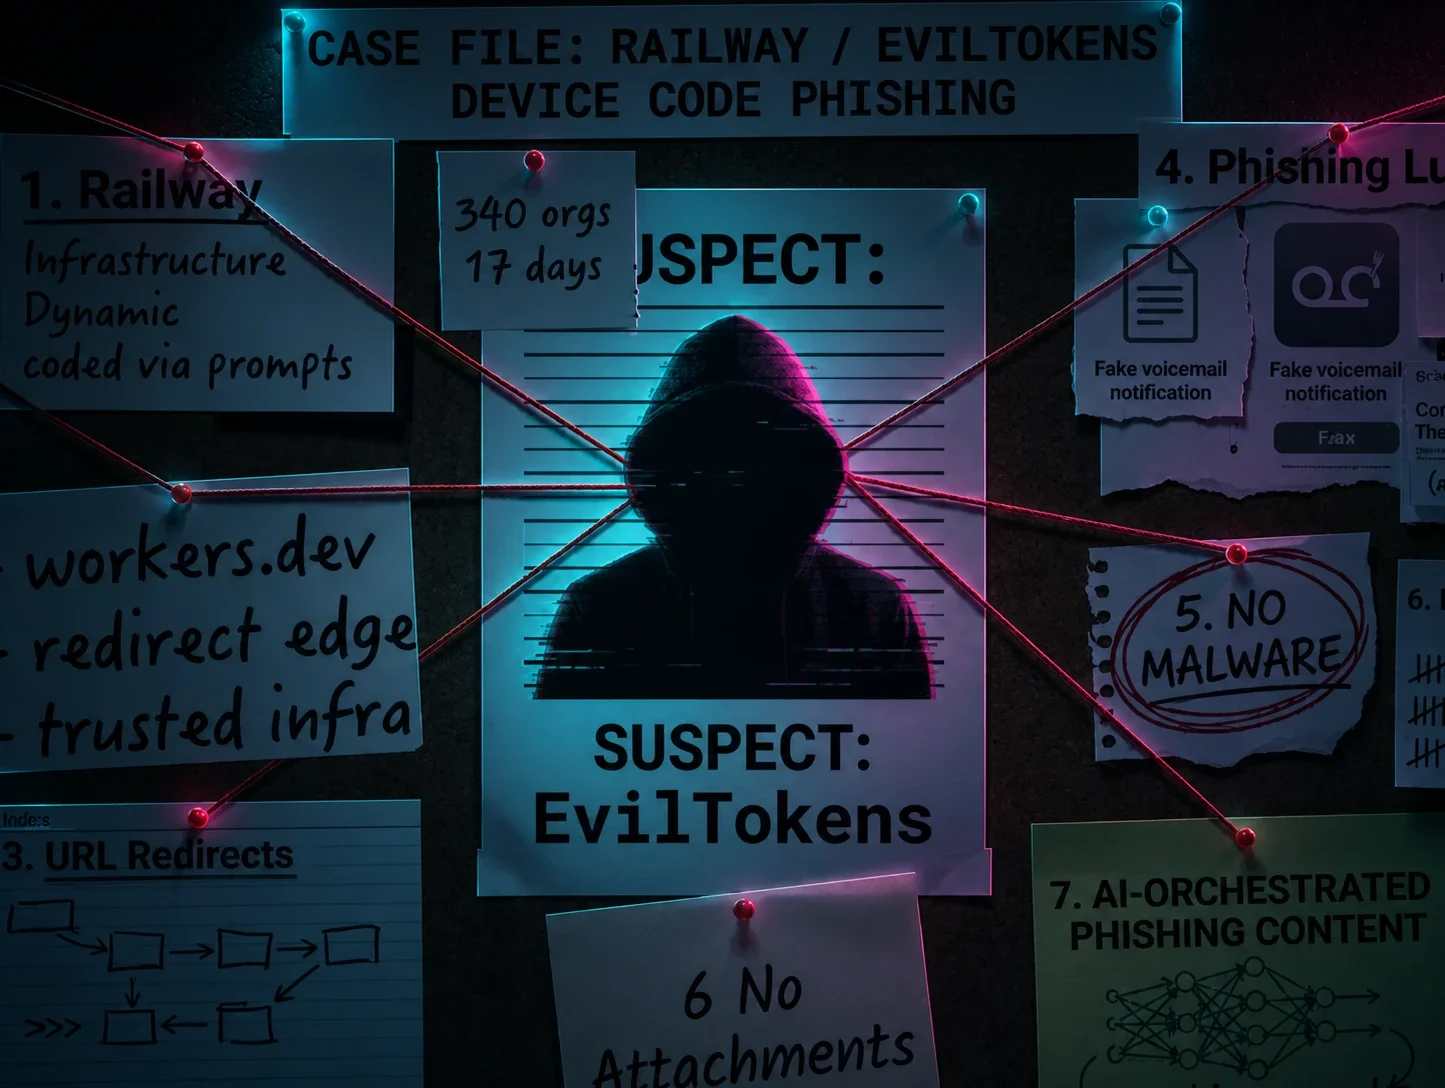
Todo cambió el 2 de marzo. Lo que empezó como un goteo se convirtió en una avalancha de 16 días que afectó a 344 organizaciones en cinco países. En cuestión de horas, Huntress gestionaba cientos de reportes de incidentes, advirtiendo a nuestros socios y clientes que el mismo patrón de ataque de phishing mediante código de dispositivo estaba golpeando organizaciones en todas partes a velocidad de máquina.
Esa campaña fue EvilTokens, y quedó claro que no era solo otra campaña de phishing más.
En una conversación reciente con expertos de Microsoft, EvilTokens: Big Cybercrime’s AI Platform Built to Bypass Your MFA, analizamos la mecánica de la campaña y lo que revela sobre la próxima fase del cibercrimen impulsado por IA.
Cómo se detectó la campaña de phishing mediante código de dispositivo de EvilTokens
Cuando nuestros analistas del centro de operaciones de seguridad (SOC) empezaron a tirar del hilo, siguieron llegando a Railway, una plataforma legítima de Platform-as-a-Service (PaaS) creada para vibe coding. Había cientos de eventos de inicio de sesión, todos enrutados a través de la misma infraestructura de Railway. Ahí fue cuando el equipo supo que esto era más que un simple indicio. Algo sospechoso estaba pasando cuando la misma dirección IP en la cloud golpeaba a 50 organizaciones en una sola semana.
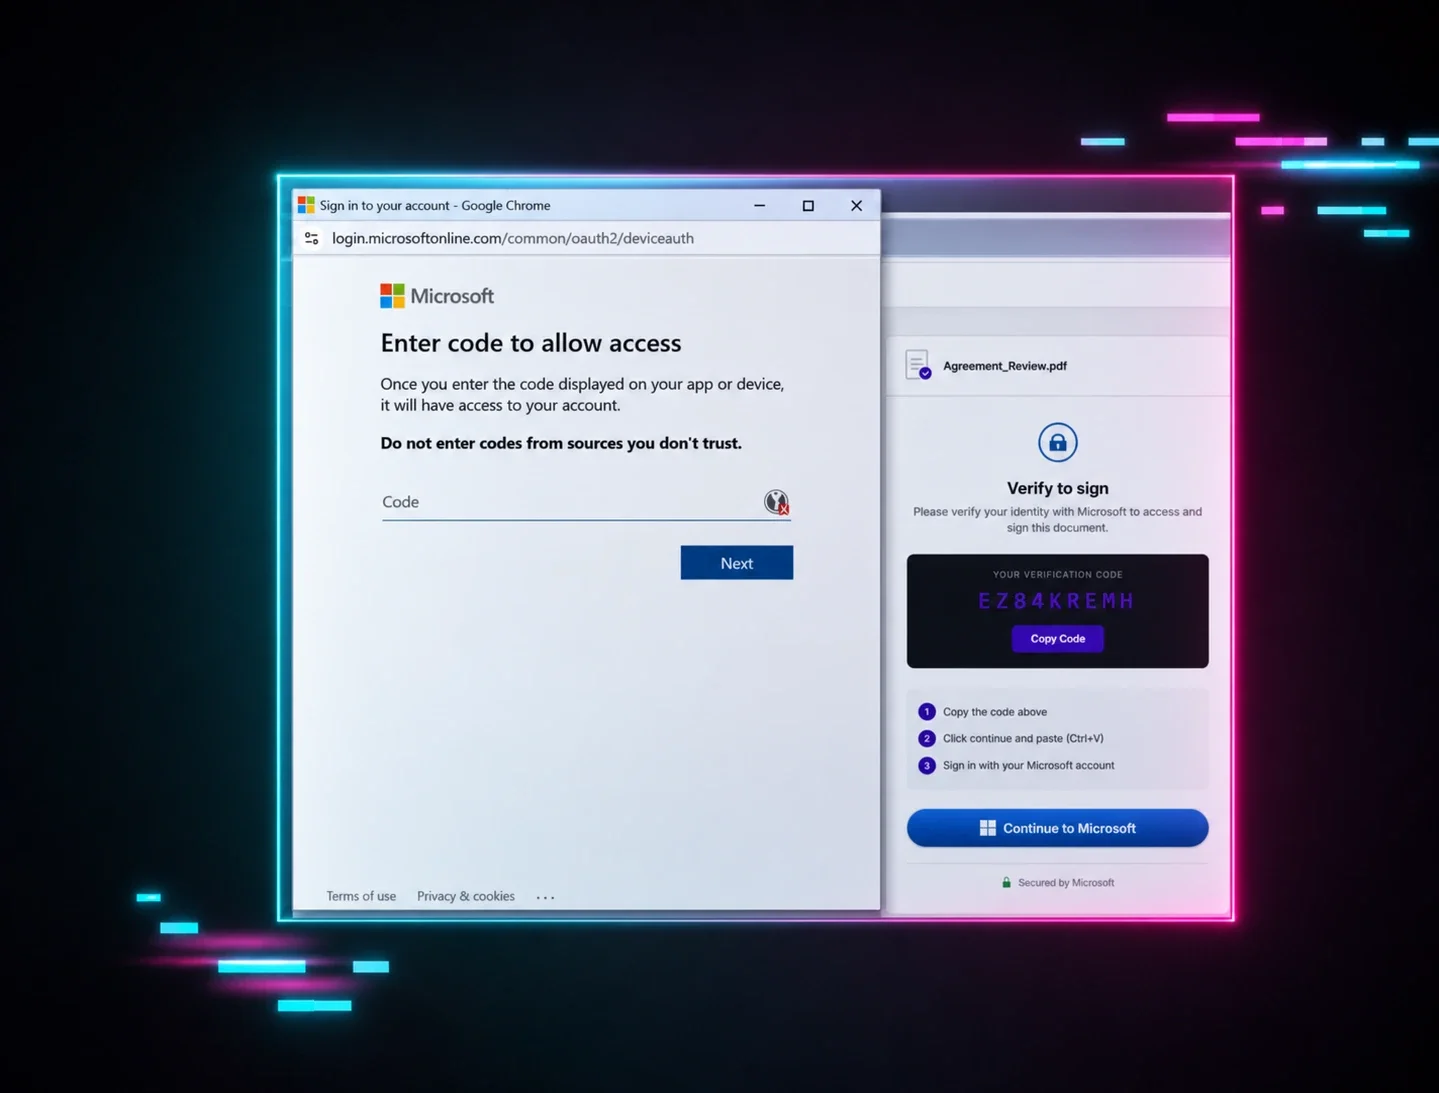
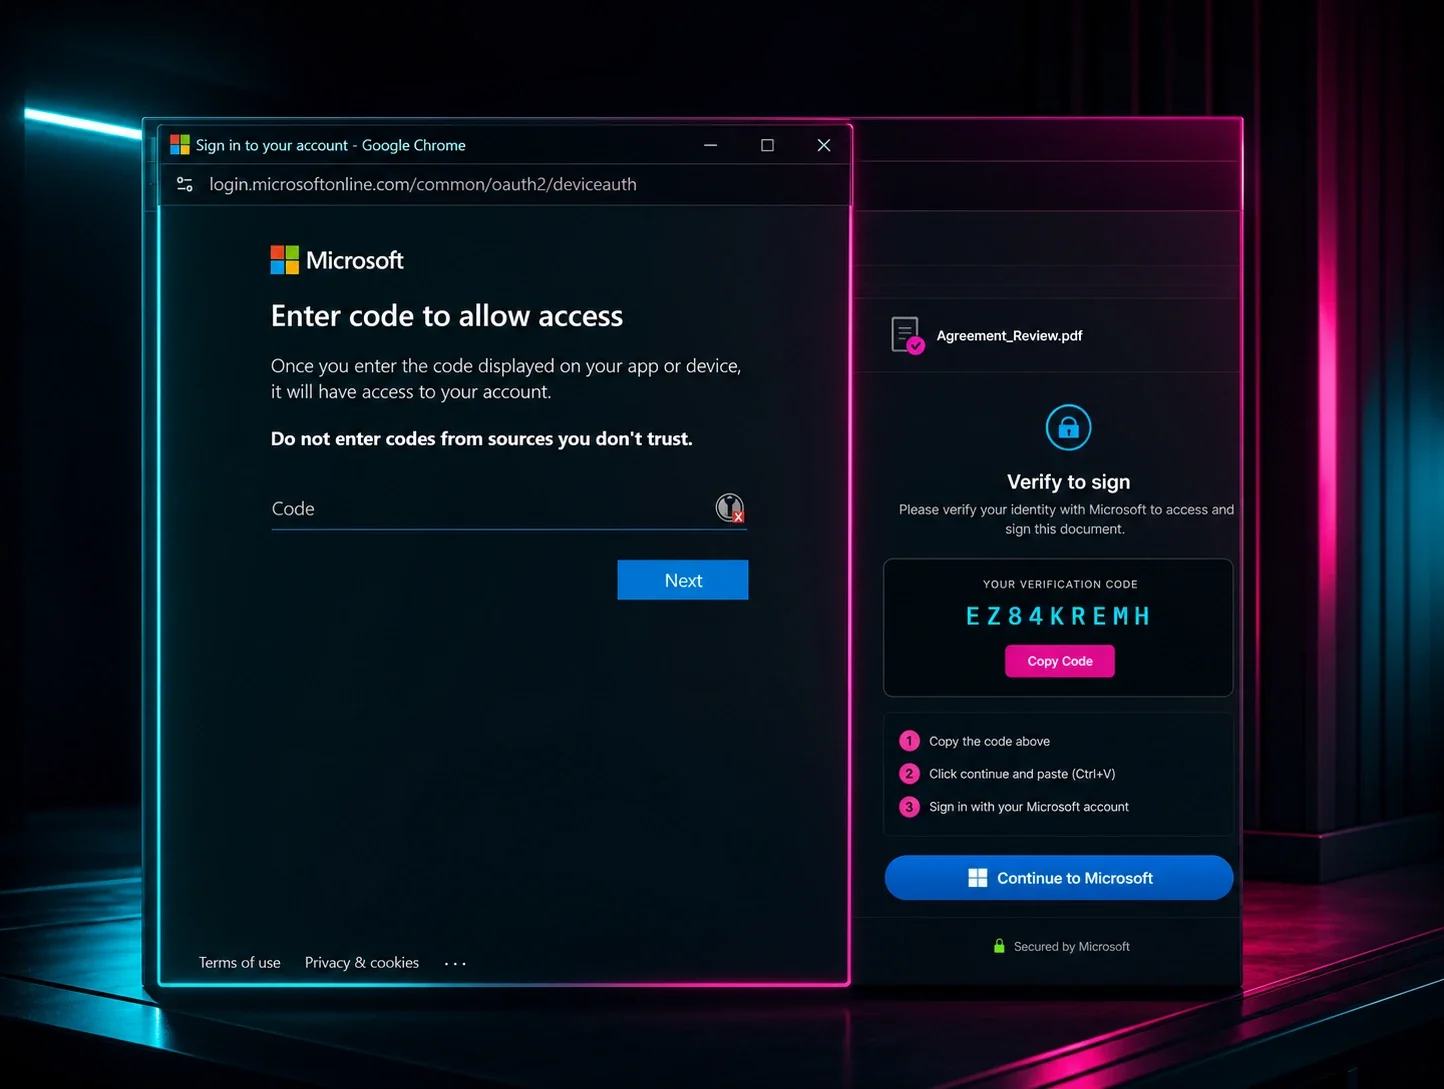
La técnica de ataque en el centro de todo esto fue el phishing mediante código de dispositivo, que explota un flujo de autenticación completamente legítimo. Si alguna vez configuraste Netflix en un smart TV e ingresaste un código en tu teléfono para autorizar la aplicación, entiendes exactamente cómo funciona esto. Haces clic en un enlace e ingresas un código de autenticación estándar.
En un ataque de phishing mediante código de dispositivo, los atacantes se insertan en este proceso. Primero inician el proceso de autenticación y luego lo siguen con un correo de phishing. Terminas entregándole al atacante un token de autenticación de sesión totalmente válido al ingresar el código. Sin contraseña robada, sin malware, sin autenticación multifactor (MFA) que vencer.
Sherrod DeGrippo, General Manager for Global Threat Intelligence at Microsoft, dice:
"El usuario está haciendo algo que se siente completamente normal. Nada en esto parece sospechoso ni como un robo de credenciales".
Eso también es lo que hizo que valiera la pena construir un producto alrededor de EvilTokens.
EvilTokens es una plataforma de modelo de phishing como servicio. Esto es lo que eso significa.
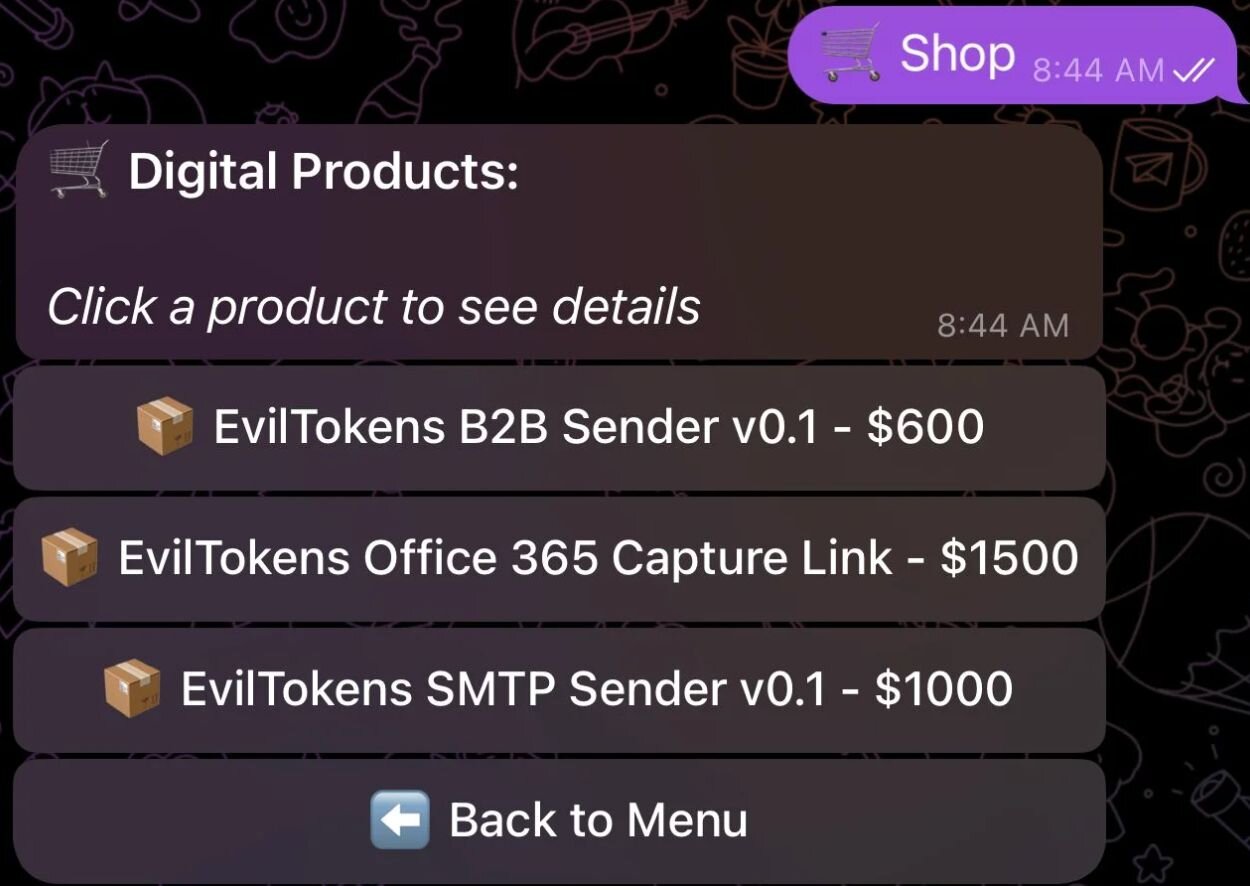
EvilTokens es una plataforma de modelo de phishing como servicio (PhaaS) que vende ataques de phishing a escala y a velocidad de máquina. Piénsalo como un producto SaaS, salvo que el producto es un kit de ataque completo. Los cibercriminales aspirantes pueden comprar acceso total por alrededor de $1.500 más una cuota de mantenimiento de $500. Las páginas de phishing, los señuelos, la captura de tokens en el backend y el relevo a través de Railway vienen todos empaquetados en un solo producto conveniente vendido en Telegram.
Los señuelos de esta campaña eran sofisticados y estaban altamente personalizados según los flujos de trabajo exactos de las víctimas. Propuestas de licitación de construcción. Suplantaciones de DocuSign. Formularios falsos de Microsoft. Todos con nombres reales de empresas, lenguaje familiar y un contexto que tenía sentido.
Eso es lo que hace tan efectivo a EvilTokens. Como el ataque no parece un ataque, no necesita ser sofisticado para tener éxito. Pero EvilTokens fue varios pasos más allá.
Figura 1: Tienda del producto EvilTokens
Cómo la IA hizo que EvilTokens fuera más rápido, más inteligente y más difícil de detectar
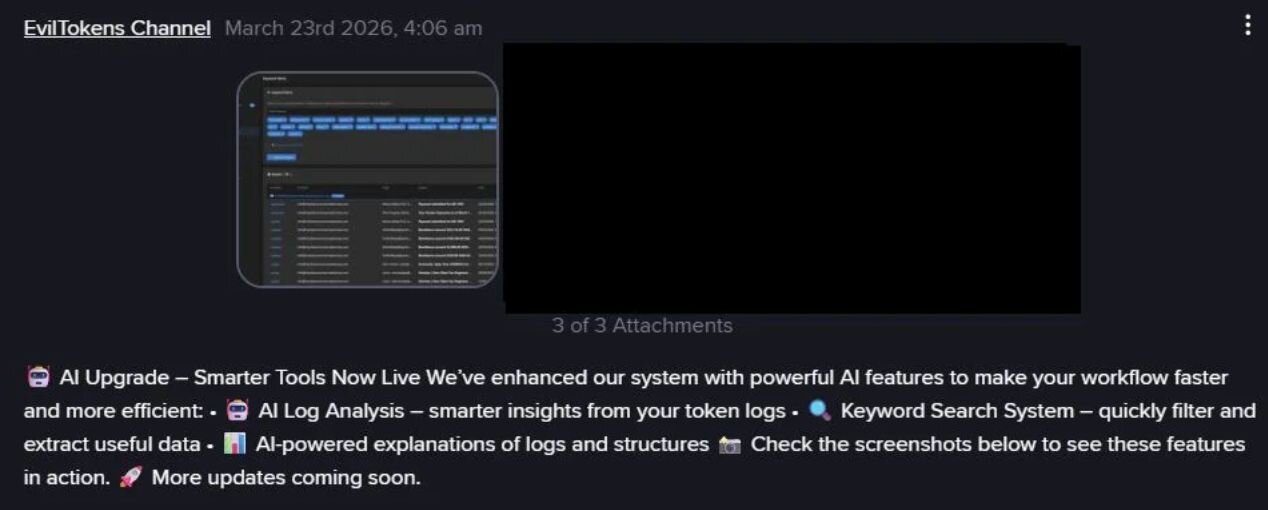
Si investigas los canales de Telegram donde se promocionaba EvilTokens, encontrarás referencias explícitas a flujos de trabajo de IA integrados en la plataforma. IA para evadir filtros de correo, personalizar señuelos de phishing e identificar objetivos financieros de alto valor.
DeGrippo dice:
"Los actores de amenazas están usando IA en toda la cadena de ataque. Desde el reconocimiento hasta la automatización de las negociaciones de ransomware".
Los señuelos eran específicos según el rol, contextualmente relevantes y generados por IA para coincidir con el flujo de trabajo exacto de cada víctima. Y el código de dispositivo en sí se generaba dinámicamente en el momento en que un usuario llegaba a la página de phishing, eliminando la ventana de tiempo que antes limitaba este tipo de ataque. La madurez operativa que se mostraba era sorprendente.
Una vez capturado el token de una víctima, la plataforma podía escanear su bandeja de entrada, invitaciones de calendario y documentos, y usar ese contexto para generar ataques de seguimiento convincentes. Cosas como correos de fraude electrónico escritos con la propia voz de la víctima, redactados y enviados automáticamente en minutos tras la captura del token. Jamie Levy, Senior Director of Adversary Tactics at Huntress, lo expresó así:
"Normalmente esto es algo que tendrías que hacer revisar por una persona, un ingeniero social que pudiera descifrar cómo redactarlo en el tono correcto. Puedes imaginar que eso toma horas, y aquí lo estamos reduciendo a minutos".
Y para cuando alguien se dio cuenta, el daño ya estaba hecho, porque la infraestructura por la que operaba EvilTokens parecía completamente limpia.
Por qué las defensas de correo tradicionales fallaron contra el phishing mediante código de dispositivo
Los correos viajaban a través de controles de seguridad legítimos de Cisco Secure Email, Trend Micro y Mimecast. Las URL estaban limpias. Los flujos de autenticación eran reales. La infraestructura era confiable.
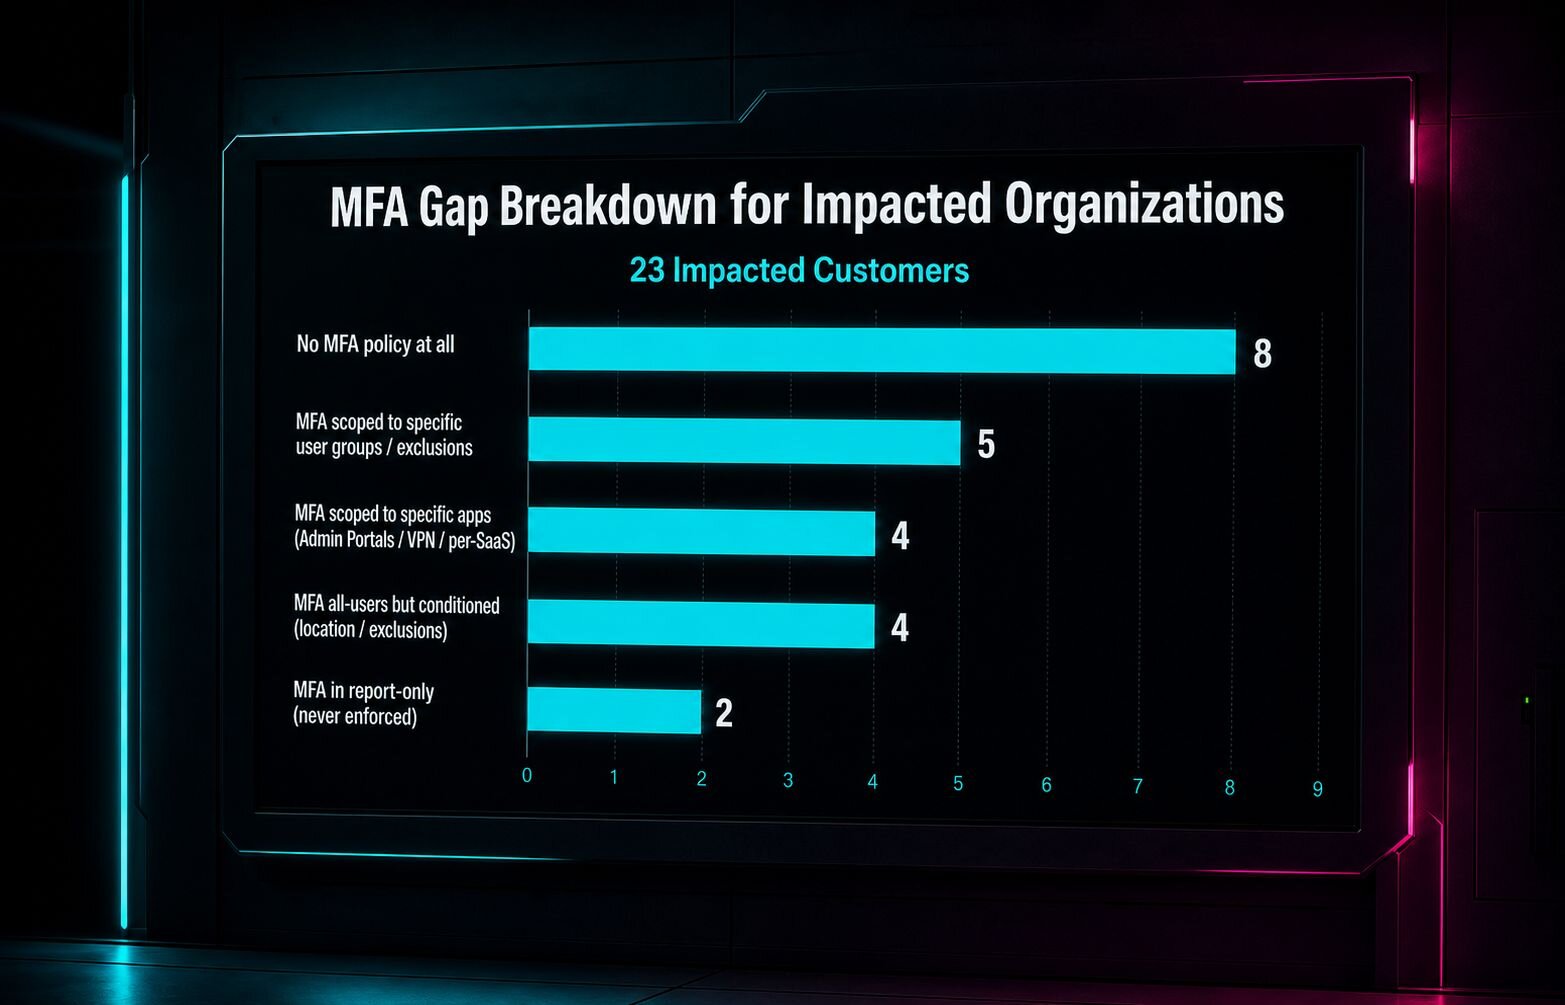
Por eso gran parte de este ataque se filtró a través de las defensas. Las listas de bloqueo de dominios no lo detectaron. Los filtros de spam no lo marcaron. Incluso la MFA se veía bien, porque el usuario completaba la MFA correctamente. Hicieron exactamente lo que fueron entrenados para hacer. Solo que lo hicieron para la sesión equivocada.
El ecosistema de modelo de phishing como servicio detrás de EvilTokens
La parte aterradora es que EvilTokens está lejos de ser un evento aislado, según Levy y DeGrippo. Es una señal de lo que vendrá.
El ecosistema más amplio de modelo de phishing como servicio está prosperando. Otros kits como Tycoon2FA, BlueKit y Kali365 operan con niveles similares de infraestructura y sofisticación. Algunos actores de amenazas tienen operaciones completas de atención al cliente en Telegram, ofreciendo soporte de incorporación y descuentos de fidelidad. DeGrippo explicó:
"El panorama de amenazas con motivación financiera es un ecosistema. No son grupos individuales aislados. Es gente que vende kits, vende infraestructura, compra y comercia credenciales".
Y la IA está acelerando todo esto. La barrera para lanzar un ataque de phishing dirigido, convincente y a escala es más baja que nunca.
Cómo defenderte contra el phishing mediante código de dispositivo y los ataques que evaden la MFA
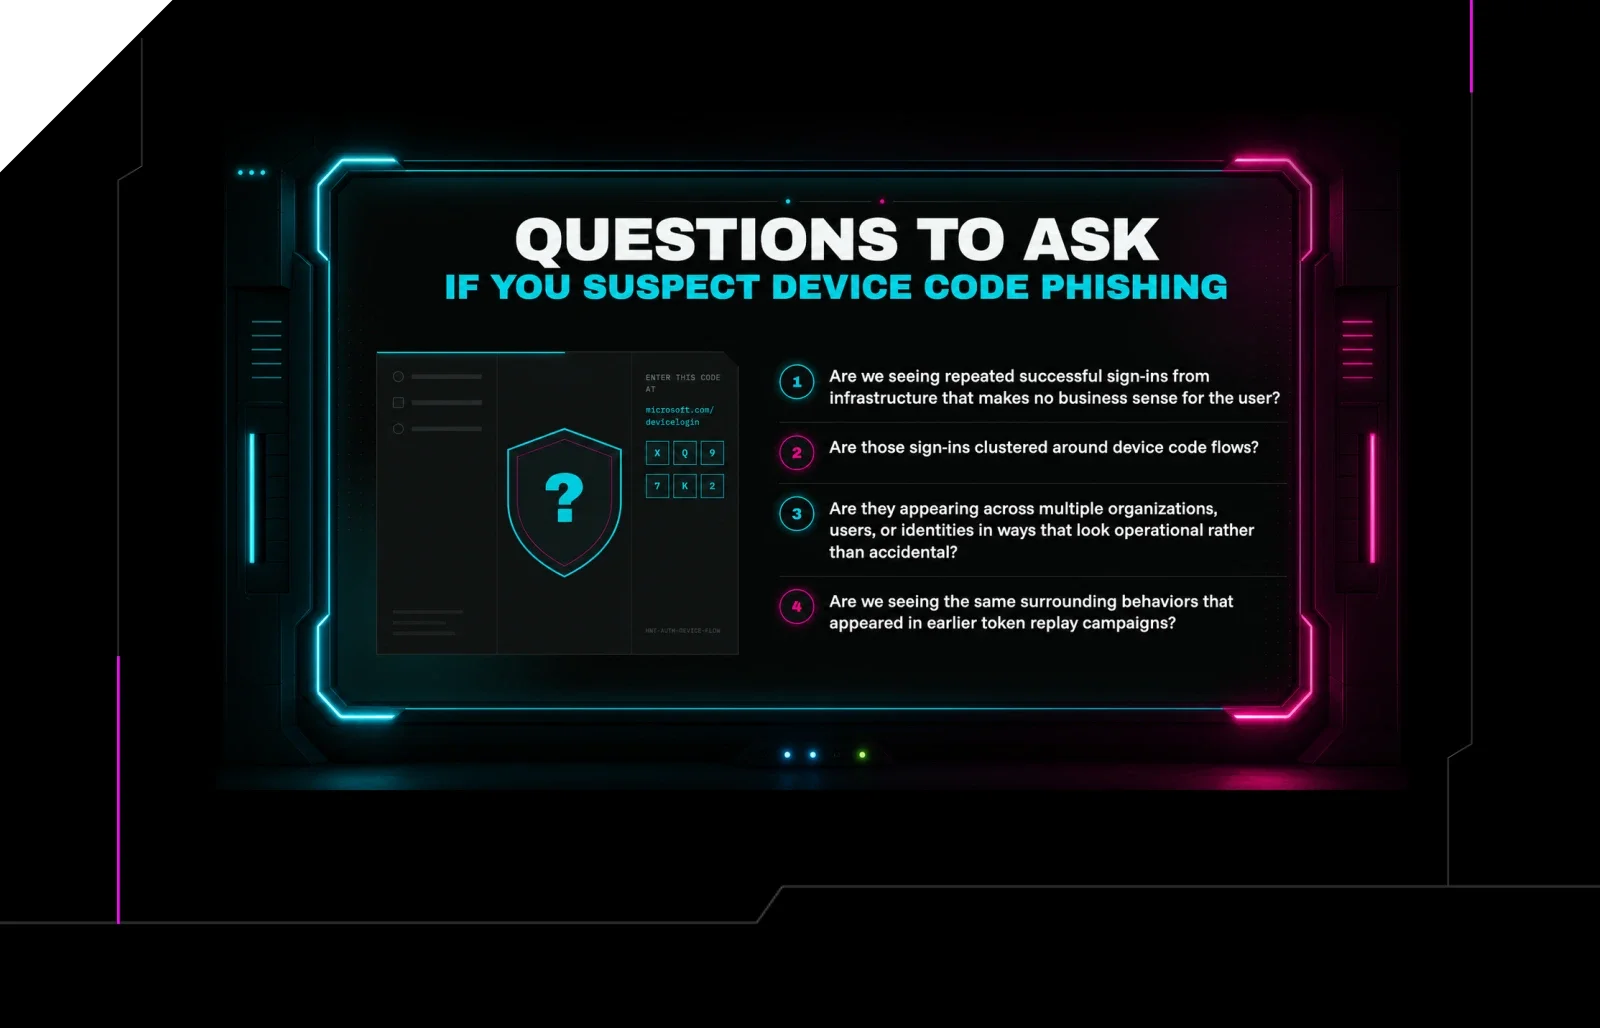
La respuesta no es más alertas. Es un contexto más inteligente.
No se trata solo de preguntar si un evento de autenticación fue exitoso, sino si tiene sentido. ¿Es este el dispositivo desde el que el usuario normalmente se autentica? ¿Es este flujo de autenticación coherente con su rol? Herramientas como Microsoft Entra Conditional Access pueden aplicar estas restricciones contextuales y limitar el flujo de código de dispositivo a escenarios específicos aprobados.
DeGrippo dice:
"Agregar más alertas no resuelve este problema. Así que, como defensor, realmente necesitas contexto sobre quién es el usuario, a qué está tratando de acceder y si eso es coherente con su flujo de trabajo normal. Tienes que pensar en la detección basada en el comportamiento".
La MFA resistente al phishing, específicamente FIDO2 y las passkeys, también es fundamental. La MFA basada en SMS no es suficiente.
La buena noticia es que los defensores no trabajan solos. Esta campaña se detectó porque Huntress vio patrones en miles de organizaciones simultáneamente. Cuando el patrón se hizo evidente, implementamos una política de acceso condicional en más de 60 mil inquilinos para bloquear por completo la infraestructura de Railway. Esta respuesta igualó la velocidad de la propia campaña. Esa visibilidad es lo que hace que la escala también juegue a favor de los defensores.
Levy y DeGrippo recomiendan estos pasos prácticos que puedes empezar a tomar ahora:
- Ajusta las políticas de acceso condicional, especialmente en torno a los flujos de autenticación por código de dispositivo
- Monitorea los nuevos registros de dispositivos y revoca los tokens de actualización si se sospecha de un compromiso
- Avanza hacia una MFA resistente al phishing. FIDO2 y las passkeys usan criptografía de clave pública, lo que significa que no hay un token que los atacantes puedan robar y reproducir
- Deja de culpar a los usuarios por hacer clic en cosas que parecían completamente legítimas, porque en ataques como este, no hicieron nada mal
EvilTokens es un momento decisivo. Individualmente, estas técnicas no son nuevas. Pero combinadas con orquestación, automatización y escala asistida por IA, representan algo genuinamente distinto. Las reglas del phishing han cambiado. Los atacantes tienen una hoja de ruta de producto. Es hora de que los defensores también construyan una.