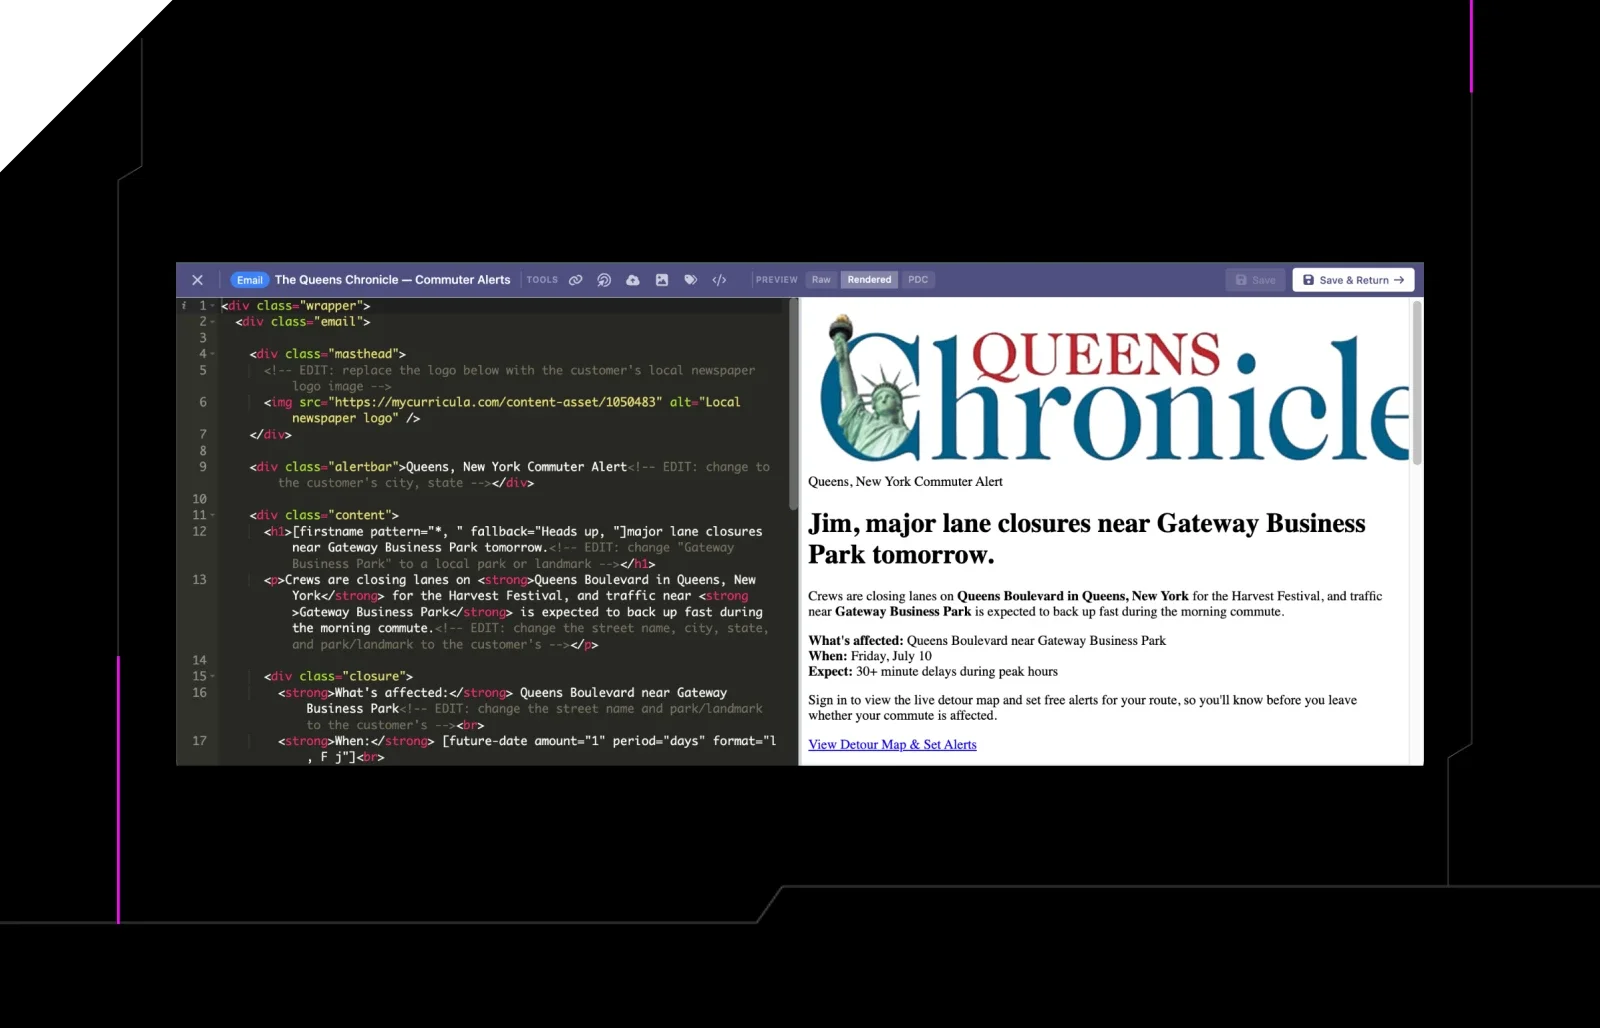


Durante años, el Security Awareness Training (SAT) estándar ha condicionado a los usuarios a buscar las mismas señales de alerta de siempre: un nombre de dominio mal escrito, una dirección de remitente sospechosa y un llamado a la acción urgente que lleva a una página de inicio de sesión de Microsoft mal clonada.
Los adversarios de hoy en día han dejado atrás, en gran medida, el simple robo de credenciales. ¿Para qué perder tiempo intentando forzar o evadir la autenticación multifactor (MFA) cuando puedes simplemente engañar al usuario para que la evada por ti? Los ataques de phishing modernos aprovechan una manipulación sofisticada del navegador, solicitudes maliciosas de consentimiento de aplicaciones en la nube y atajos de ingeniería social ingeniosos que hacen que las tácticas tradicionales de "revisa la URL" sean insuficientes como defensa única frente a campañas de phishing sofisticadas.
En Huntress, creemos que tus defensas simuladas deben reflejar las ofensivas del mundo real. Nuestro SOC gestiona millones de endpoints e identidades a través de Managed EDR e ITDR, lo que nos da visibilidad directa de las tácticas y el oficio que los atacantes usan activamente para comprometer organizaciones. Estas amenazas han evolucionado mucho más allá de lo que cubren la mayoría de los escenarios de phishing simulado. Por eso hemos poblado nuestra biblioteca de SAT con escenarios "destacados" que replican este oficio altamente evolucionado y complejo de los actores de amenazas.
Aquí tienes un vistazo a las tácticas avanzadas que estamos simulando, y cómo ayudamos a tus usuarios a detectar la trampa antes de que un atacante real los tenga en la mira.
1. ClickFix
Los atacantes se han dado cuenta de que convencer a un usuario de descargar y ejecutar un archivo .exe cada vez es más difícil. En cambio, manipulan a los usuarios para que ejecuten código malicioso mediante herramientas estándar del sistema, bajo la apariencia de una prueba CAPTCHA falsa para "demostrar" que son usuarios humanos. Consulta aquí.
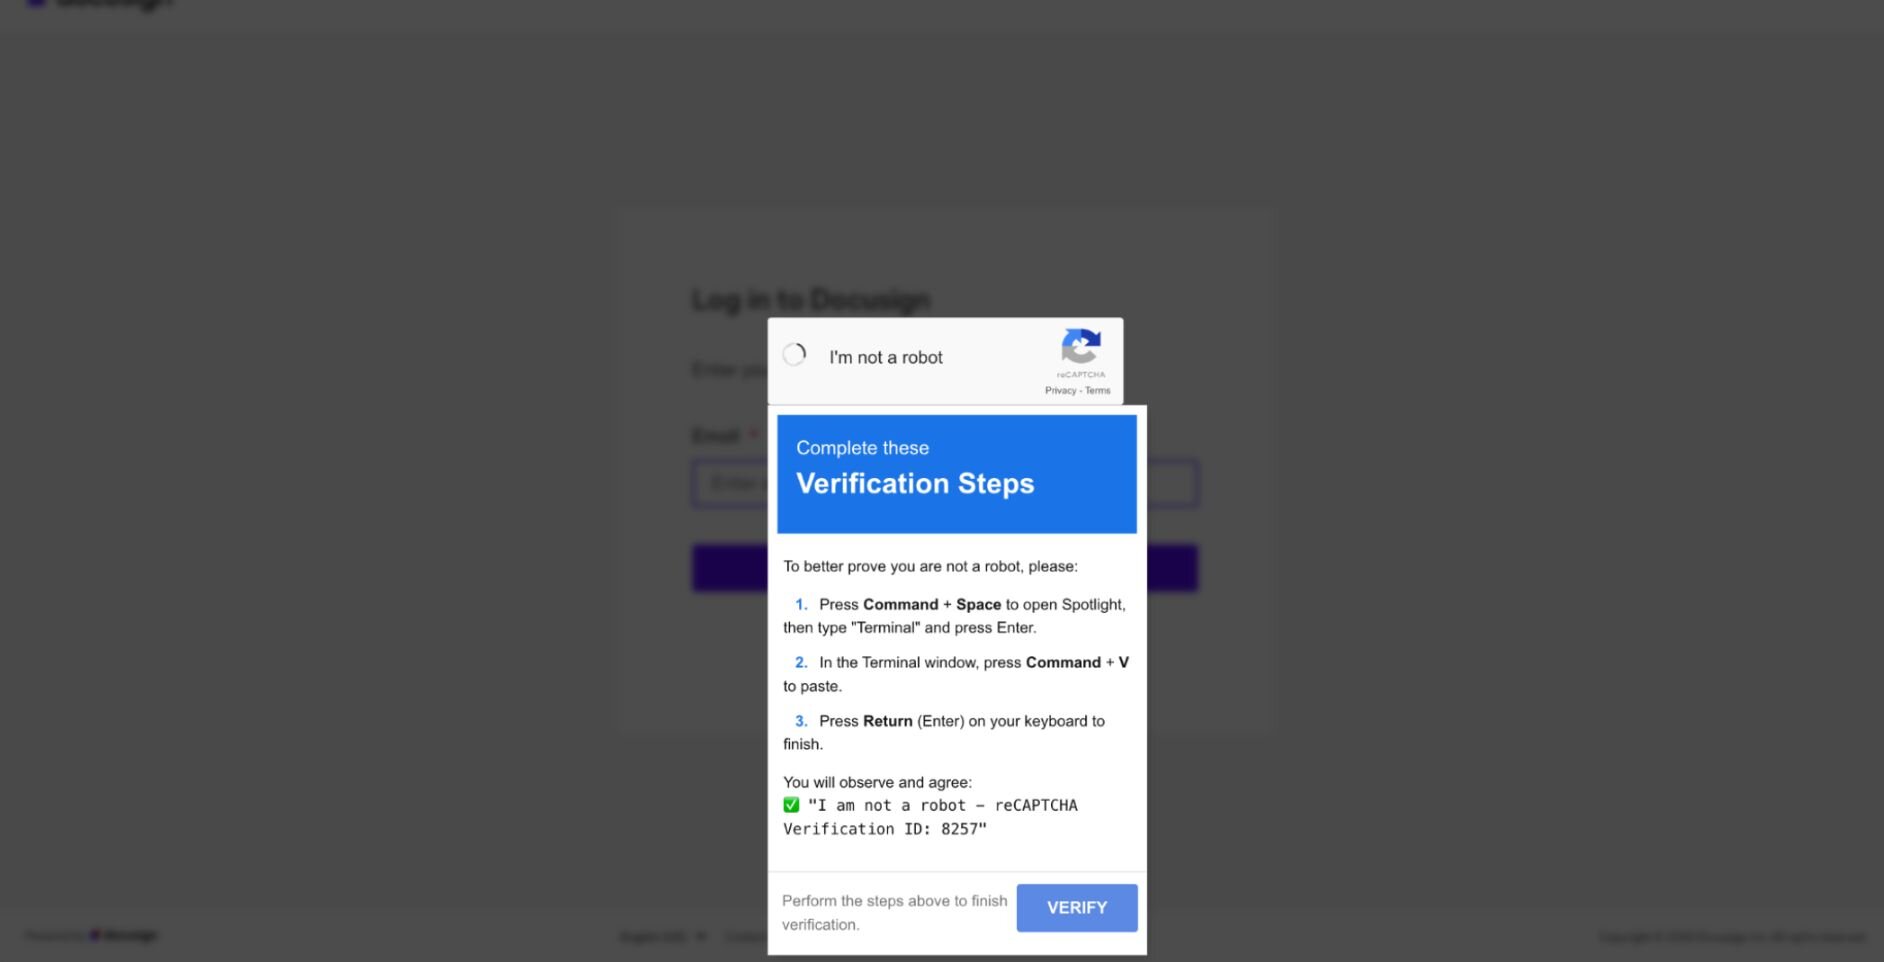
La amenaza real: ClickFix es una técnica de ingeniería social altamente engañosa que evade por completo las defensas tradicionales del navegador al convertir en arma la memoria muscular del usuario y sus hábitos rutinarios de solución de problemas. El ataque intercepta a la víctima con una prueba CAPTCHA simulada. En lugar de forzar la descarga de un archivo .exe sospechoso que activaría advertencias del navegador y ansiedad en el usuario, manipula al usuario para que ejecute una secuencia precisa de atajos de teclado estándar (Win + R, Ctrl + V y Enter) para pegar y ejecutar manualmente el comando malicioso directamente en su terminal nativa.
Cómo lo replicamos: El escenario comienza con un correo de phishing dirigido, disfrazado como un documento de DocuSign que requiere una firma electrónica inmediata. Cuando el usuario hace clic en el enlace incrustado para ver el documento, es dirigido a una página de destino simulada donde una superposición de verificación fraudulenta lo intercepta y muestra estas instrucciones:
Para demostrar mejor que no eres un robot, por favor:
- Presiona y mantén la tecla Windows + R.
- En la ventana de verificación, presiona Ctrl + V.
- Presiona Enter en tu teclado para finalizar.
Luego se les pide que peguen este comando en su terminal usando una serie de combinaciones de teclas. Los cibercriminales convierten en arma estos atajos estándar del sistema para hacer que las víctimas descarguen, sin saberlo, infostealers, malware y herramientas RAT/RMM maliciosas.
Ver demo aquí: https://phishingdefense.org/phishing/command-execution-demo?trial=1
Por qué funciona:
- Explota los hábitos de solución de problemas: Los usuarios están profundamente condicionados a seguir instrucciones técnicas paso a paso para resolver cualquier obstáculo de acceso.
- Evita la "ansiedad por descargas": La formación estándar en concientización de seguridad ha enseñado con éxito a los usuarios a temer descargar y abrir archivos .exe aleatorios. Este ataque elude por completo ese reflejo, ya que ofrece una combinación de teclas que se ejecuta en la terminal y provoca una descarga sin interfaz gráfica.
Ayuda a los usuarios a cuestionar instrucciones sospechosas
El phishing moderno elimina muchas de las señales de advertencia obvias que se enseñó a los usuarios a identificar. Mira cómo Huntress usa simulaciones interactivas para ayudar a los empleados a cuestionar indicaciones inusuales, flujos de trabajo familiares y solicitudes de alta presión antes de que se conviertan en filtraciones.
2. Browser-in-the-Browser (BitB)
La formación estándar en seguridad les dice a los usuarios: "Revisa la barra de direcciones para asegurarte de que estás en un sitio legítimo". Los ataques Browser-in-the-Browser convierten por completo ese consejo en un arma.
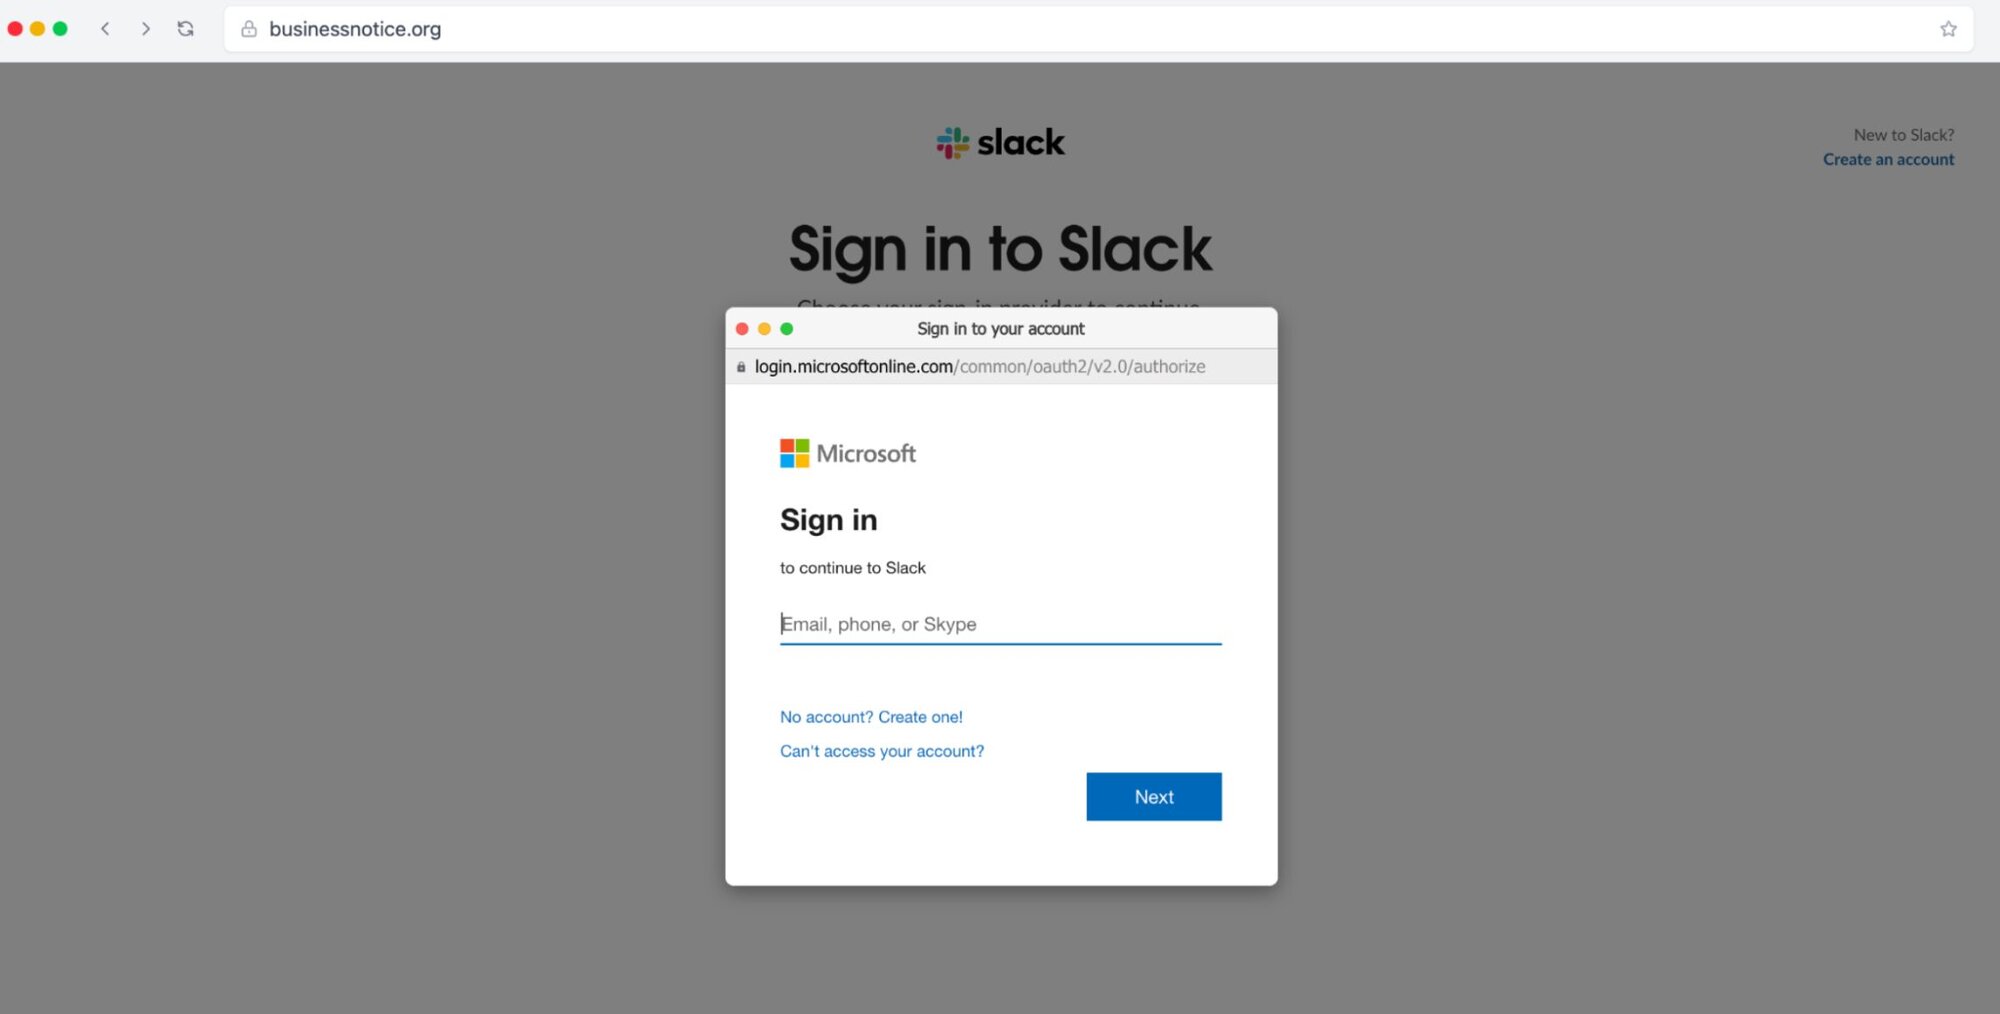
La amenaza real: El atacante crea una ventana de navegador completamente simulada dentro de una página web legítima existente. Cuando el usuario hace clic en un botón de "Iniciar sesión con Google" o "Iniciar sesión con Microsoft", aparece una ventana emergente. Se ve exactamente como una ventana de navegador nativa, con un candado verde, una URL perfectamente falsificada y una barra de direcciones interactiva. En realidad, es solo un elemento HTML renderizado que roba credenciales y tokens de autenticación multifactor (MFA) en tiempo real.
Cómo lo replicamos: Nuestros escenarios de BitB presentan a los usuarios ventanas emergentes de autenticación de terceros con apariencia auténtica dentro de un contexto confiable. Enseña a los usuarios a buscar anomalías, como intentar arrastrar la ventana emergente fuera del límite principal del navegador (una ventana falsa no puede salir del lienzo).
Mira la demo aquí: https://phishingdefense.org/phishing/browser-slack?trial=1
Por qué funciona:
- Convierte en arma la formación sobre cumplimiento normativo: Durante una década, el estándar de oro de los consejos de seguridad ha sido: "Revisa la barra de direcciones y busca el candado". Este ataque replica perfectamente esas señales visuales de confianza exactas, volviendo la formación sobre cumplimiento normativo del usuario en su contra.
- Desensibilización por SSO: Los usuarios encuentran ventanas emergentes de "Iniciar sesión con Google, Apple o Microsoft" docenas de veces por semana. Como este flujo de trabajo es tan común y omnipresente, los usuarios inician sesión en piloto automático sin cuestionar el contexto de la ventana.
- Fidelidad visual impecable: Como la ventana falsa se renderiza usando HTML/CSS de alta calidad, es visualmente indistinguible de una ventana de navegador nativa legítima, sin dejar ninguna pista a simple vista.
3. Phishing de consentimiento de OAuth (ConsentFix)
¿Para qué robar una contraseña cuando puedes simplemente pedir acceso permanente a toda la aplicación? Con el auge de MFA, los adversarios se han inclinado fuertemente hacia las concesiones de consentimiento ilícitas.
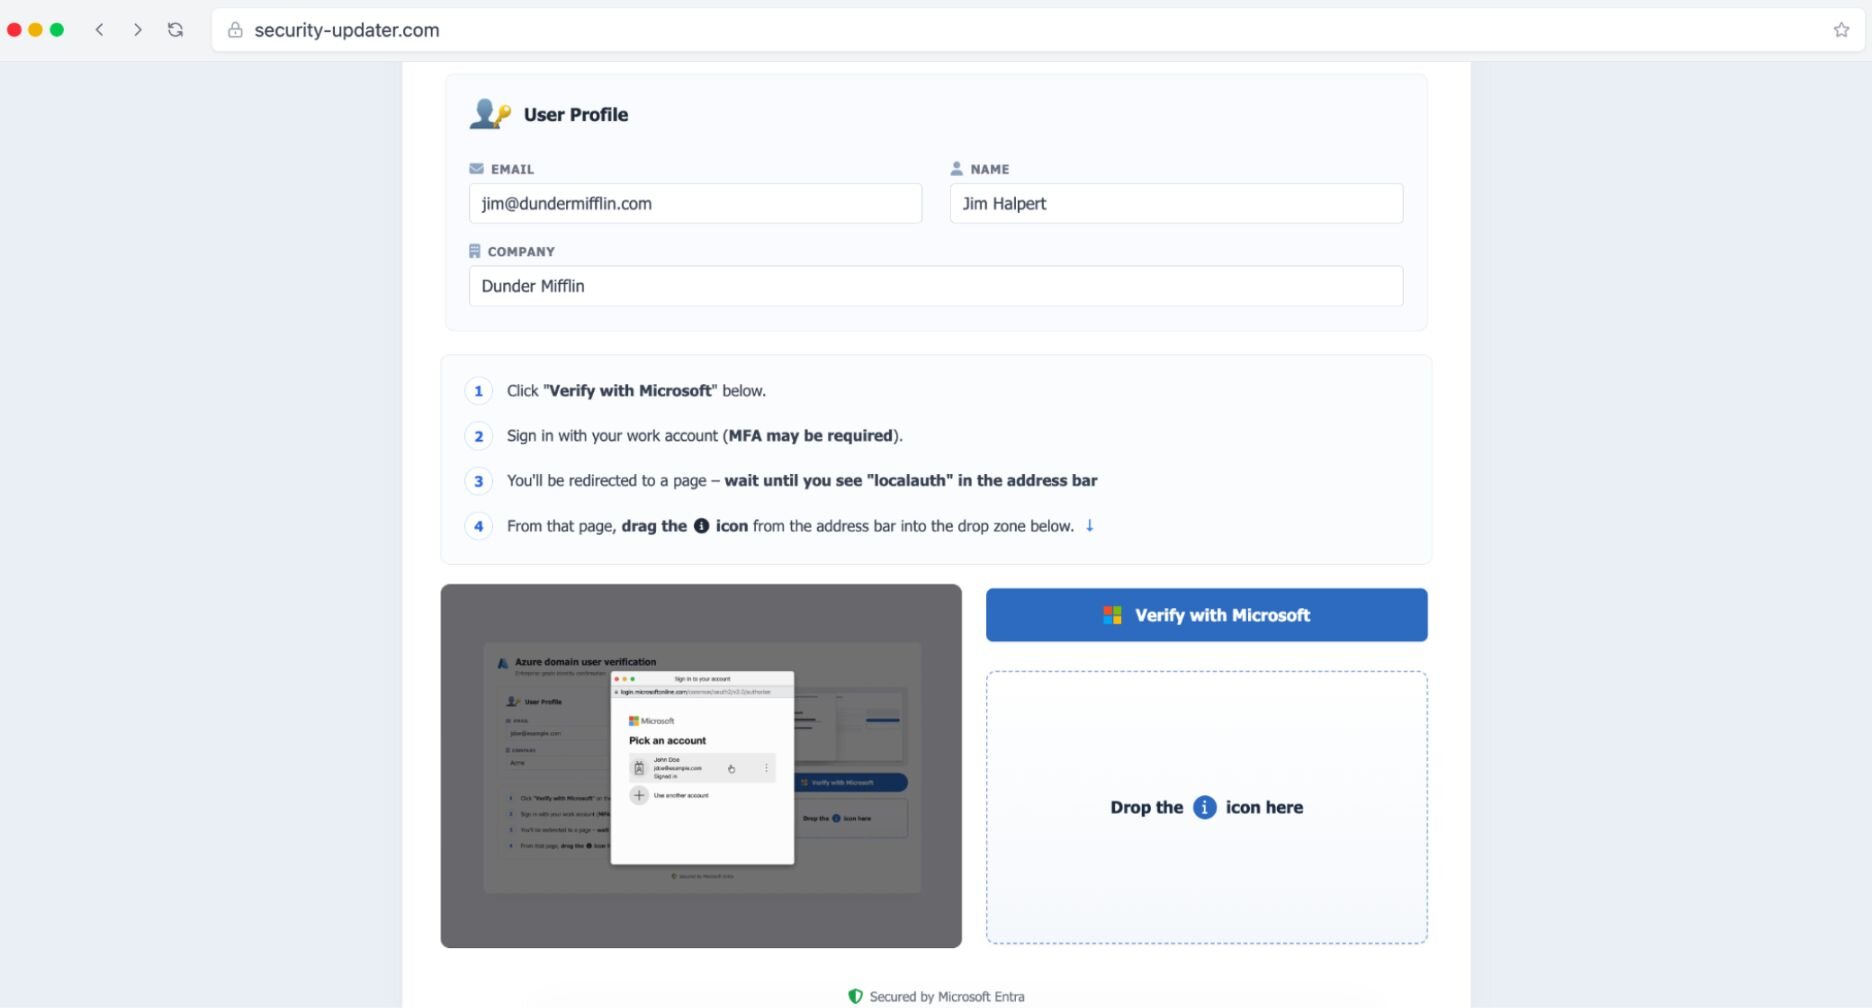
La amenaza real: ConsentFix es una técnica avanzada de phishing nativa del navegador que combina la ingeniería social estilo "ClickFix" (CAPTCHAs falsos o pantallas de verificación) con el robo de códigos de autorización de OAuth. Apunta principalmente a entornos de Microsoft Entra ID (Azure AD).
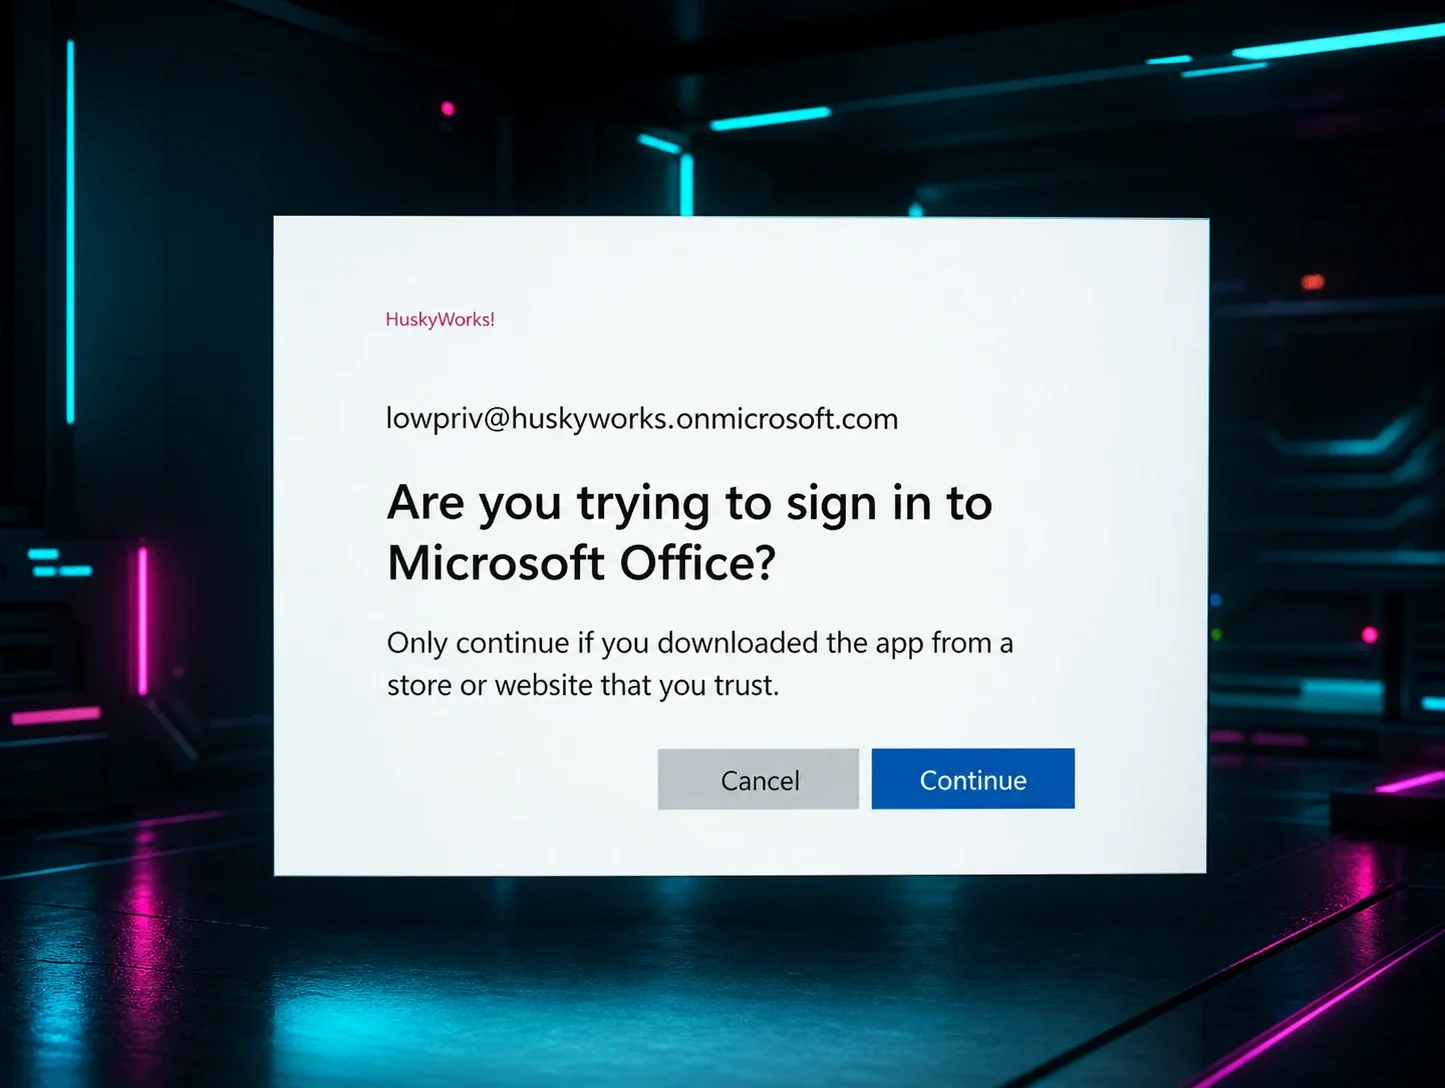
Cómo lo replicamos: En nuestro escenario de ConsentFix, el "atacante" burla los límites de seguridad del navegador al engañar al usuario para que arrastre el ícono de identidad desde una ventana legítima de Microsoft hacia una zona falsa de verificación de usuario de dominio de Azure. Al realizar esta simple acción, la víctima entrega sin saberlo el texto completo de la URL de redirección, que contiene su código de autorización activo de Microsoft. La infraestructura del atacante extrae luego este parámetro y envía una solicitud al endpoint de tokens de Microsoft. Una vez que Microsoft la acepta, el actor de amenazas recibe tokens de acceso y de actualización reales. Mientras la víctima arrastra físicamente un código de autorización temporal, en realidad está entregando la llave maestra que el atacante canjea al instante por acceso completo y a largo plazo a la sesión.
Mira la demo aquí: https://phishingdefense.org/phishing/consentfix-demo?trial=1
Por qué funciona:
- Cero sensación de robo de credenciales: Como el aviso no pide al usuario que escriba una contraseña ni ingrese un código de MFA, no se siente como una trampa de inicio de sesión.
- Combate la "fatiga de avisos": En los entornos de nube modernos, los usuarios reciben un bombardeo de consentimientos de cookies, actualizaciones de privacidad y permisos de aplicaciones. La mayoría sufre fatiga de clics y hará clic instintivamente en "Aceptar" o "Permitir" solo para que la barrera desaparezca.
- Confianza inherente en la infraestructura: La pantalla de consentimiento no es una réplica, la publica genuinamente Microsoft o Google. Como la plataforma que aloja el aviso es legítima, el usuario confía implícitamente en la solicitud maliciosa incrustada en ella.
4. Phishing mediante código de dispositivo
Si alguna vez te autenticaste en una cuenta o aplicación con un código único, ya entiendes la mecánica de este ataque. Esta técnica no roba credenciales, sino que agrega un nuevo dispositivo autorizado a la cuenta de la víctima al abusar de un flujo de OAuth diseñado originalmente para dispositivos con entrada limitada. En Huntress, hemos visto un aumento del phishing mediante código de dispositivo; este tipo de ataque se ha integrado en ofertas de modelo de phishing como servicio (PhaaS) como EvilTokens. Consulta aquí.
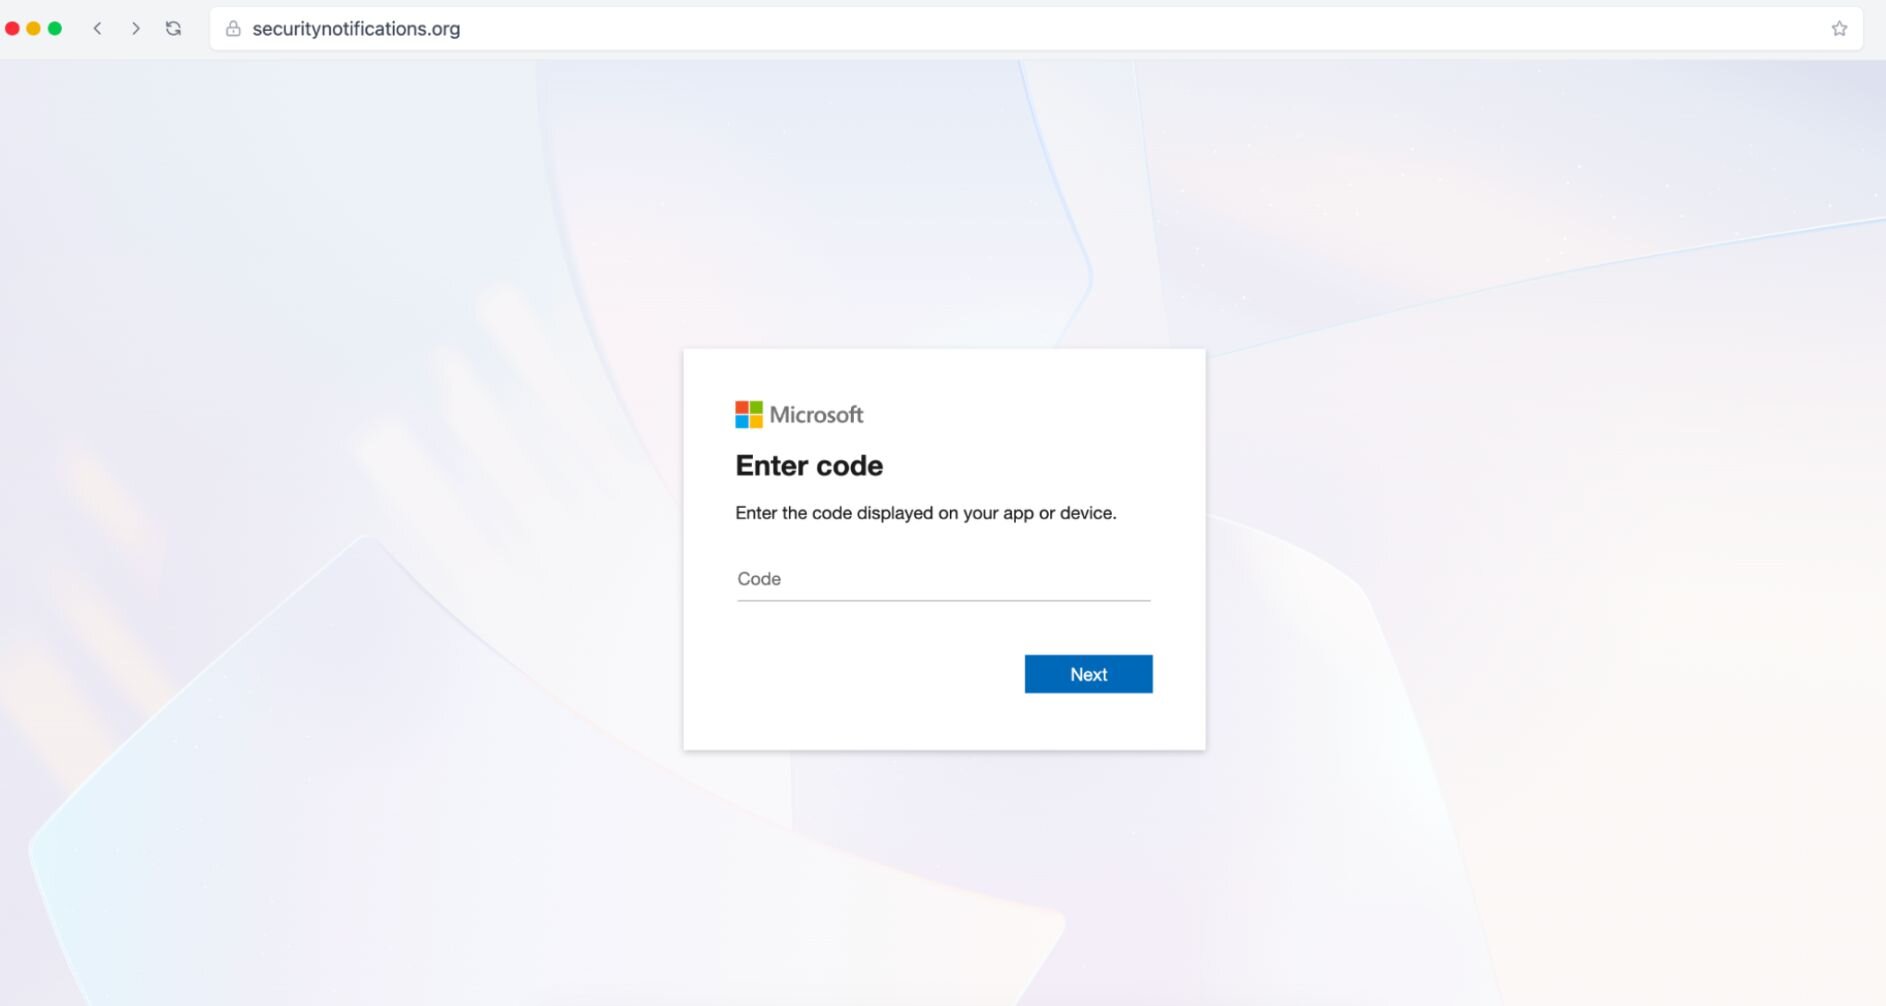
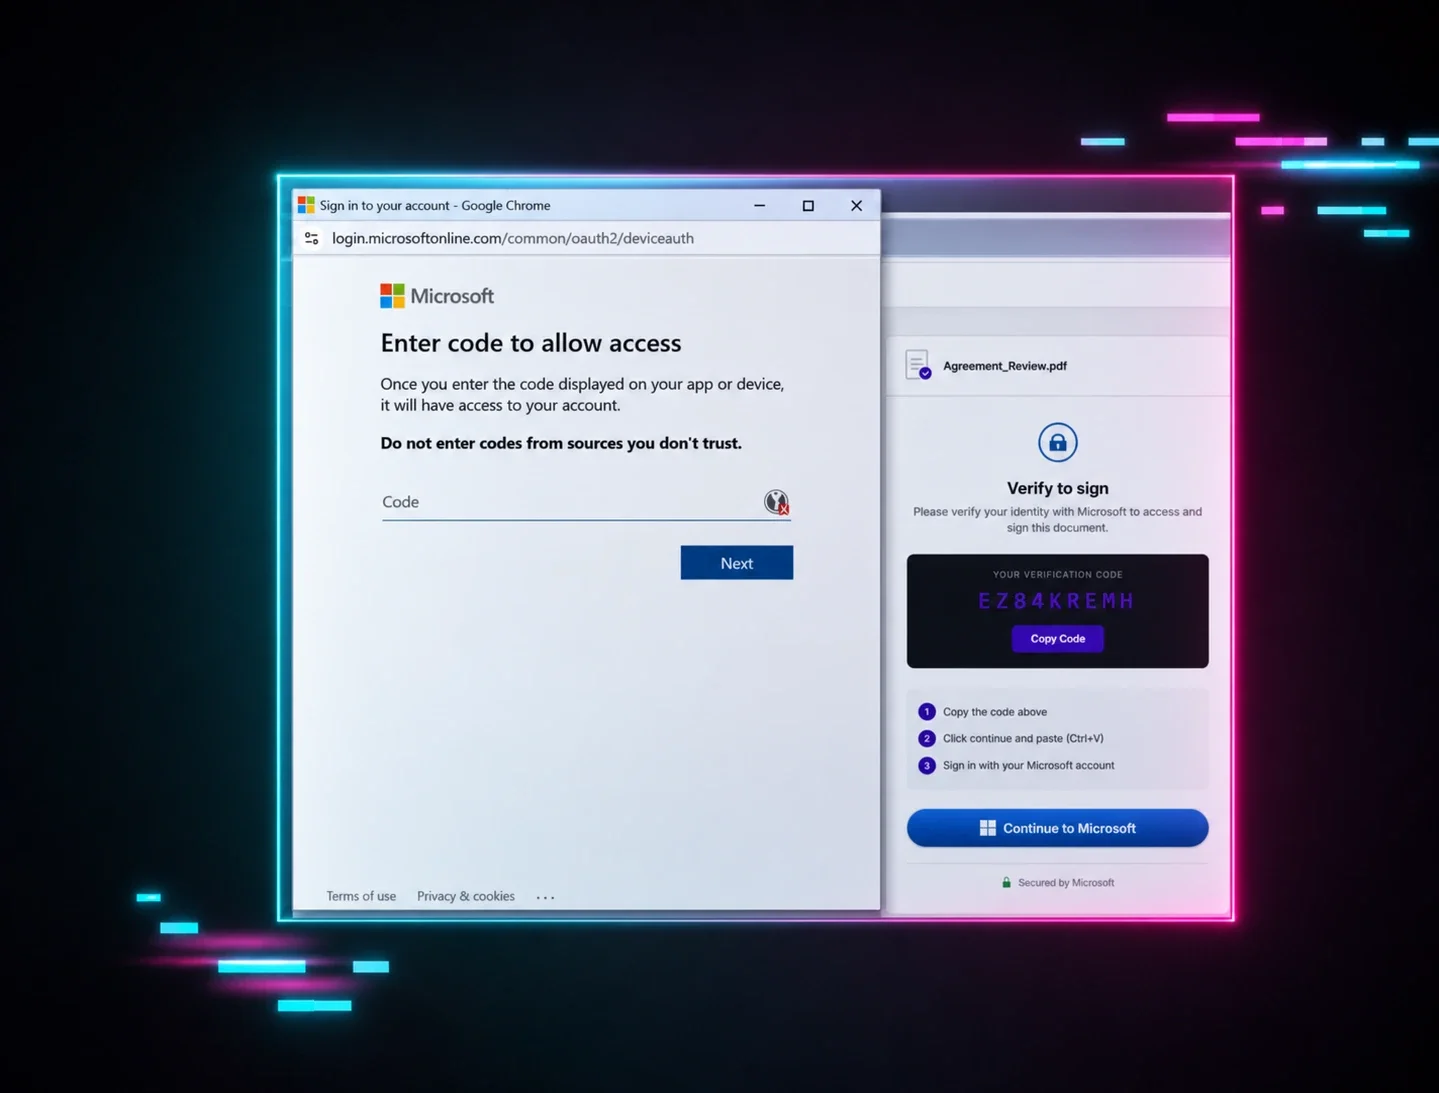
La amenaza real: El atacante envía un correo electrónico o mensaje de chat (muchas veces disfrazado de notificación urgente de TI o invitación de Microsoft Teams) que dirige al usuario a una URL de inicio de sesión completamente legítima (como microsoft.com/devicelogin). Como la URL es 100% auténtica, los filtros de correo no la bloquean, y el instinto del usuario de "revisar la barra de direcciones" le dice que es segura. Se le pide al usuario que ingrese un código específico incluido en el anzuelo de phishing. En el momento en que lo escribe e inicia sesión—incluso si pasa correctamente un desafío de MFA—no está iniciando sesión él mismo. En realidad, está autorizando un token de OAuth para el dispositivo del atacante. El adversario ahora tiene acceso persistente a todo el espacio de trabajo en la nube del usuario sin necesidad de conocer su contraseña.
Profundiza más: El phishing mediante código de dispositivo es más fácil de entender con un ejemplo concreto. Nuestro nuevo informe repasa paso a paso una campaña documentada, incluyendo la infraestructura, la experiencia de la víctima y recomendaciones específicas de protección. Léelo →
Cómo lo replicamos: Nuestra biblioteca incluye simulaciones que imitan estas solicitudes de autorización fuera de banda. A los usuarios se les presentan alertas realistas de mantenimiento de TI o sincronización de aplicaciones que incluyen un código y un enlace a portales de inicio de sesión reales. El momento de capacitación ocurre de inmediato si el usuario intenta ingresar el código, enseñándole la regla de oro de la autorización de dispositivos: Nunca ingreses un código que no generaste tú mismo.
Mira la demo aquí: https://phishingdefense.org/phishing/device-code?trial=1
Por qué funciona:
- Legitimidad de URL a prueba de balas: La URL que visita el usuario es 100% auténtica. Pasa fácilmente las puertas de enlace de correo seguro (SEG) y la inspección manual de usuarios expertos en tecnología que revisan la barra de direcciones.
- Comportamiento familiar del consumidor: Los usuarios están muy acostumbrados a usar códigos de dispositivo en su vida personal, como al activar una app de streaming en un smart TV, consola de videojuegos o dispositivo de streaming. Esta familiaridad normaliza un flujo de inicio de sesión corporativo que de otro modo resultaría inusual.
- Falsa sensación de seguridad: Como se le pide al usuario que complete su propia autenticación MFA durante el proceso, asume que la transacción es segura, sin saber que está autenticando una sesión para el hardware de un adversario.
5. Superposiciones falsas de videoconferencias
Nuestra enorme dependencia de plataformas de comunicación virtual como Microsoft Teams, Zoom y Google Meet le ha dado a los actores de amenazas un terreno de juego muy lucrativo. Los atacantes han evolucionado la metodología "ClickFix" para crear páginas de destino falsas de videoconferencia increíblemente inmersivas, que instalan malware bajo la apariencia de una actualización obligatoria de app o de controlador.
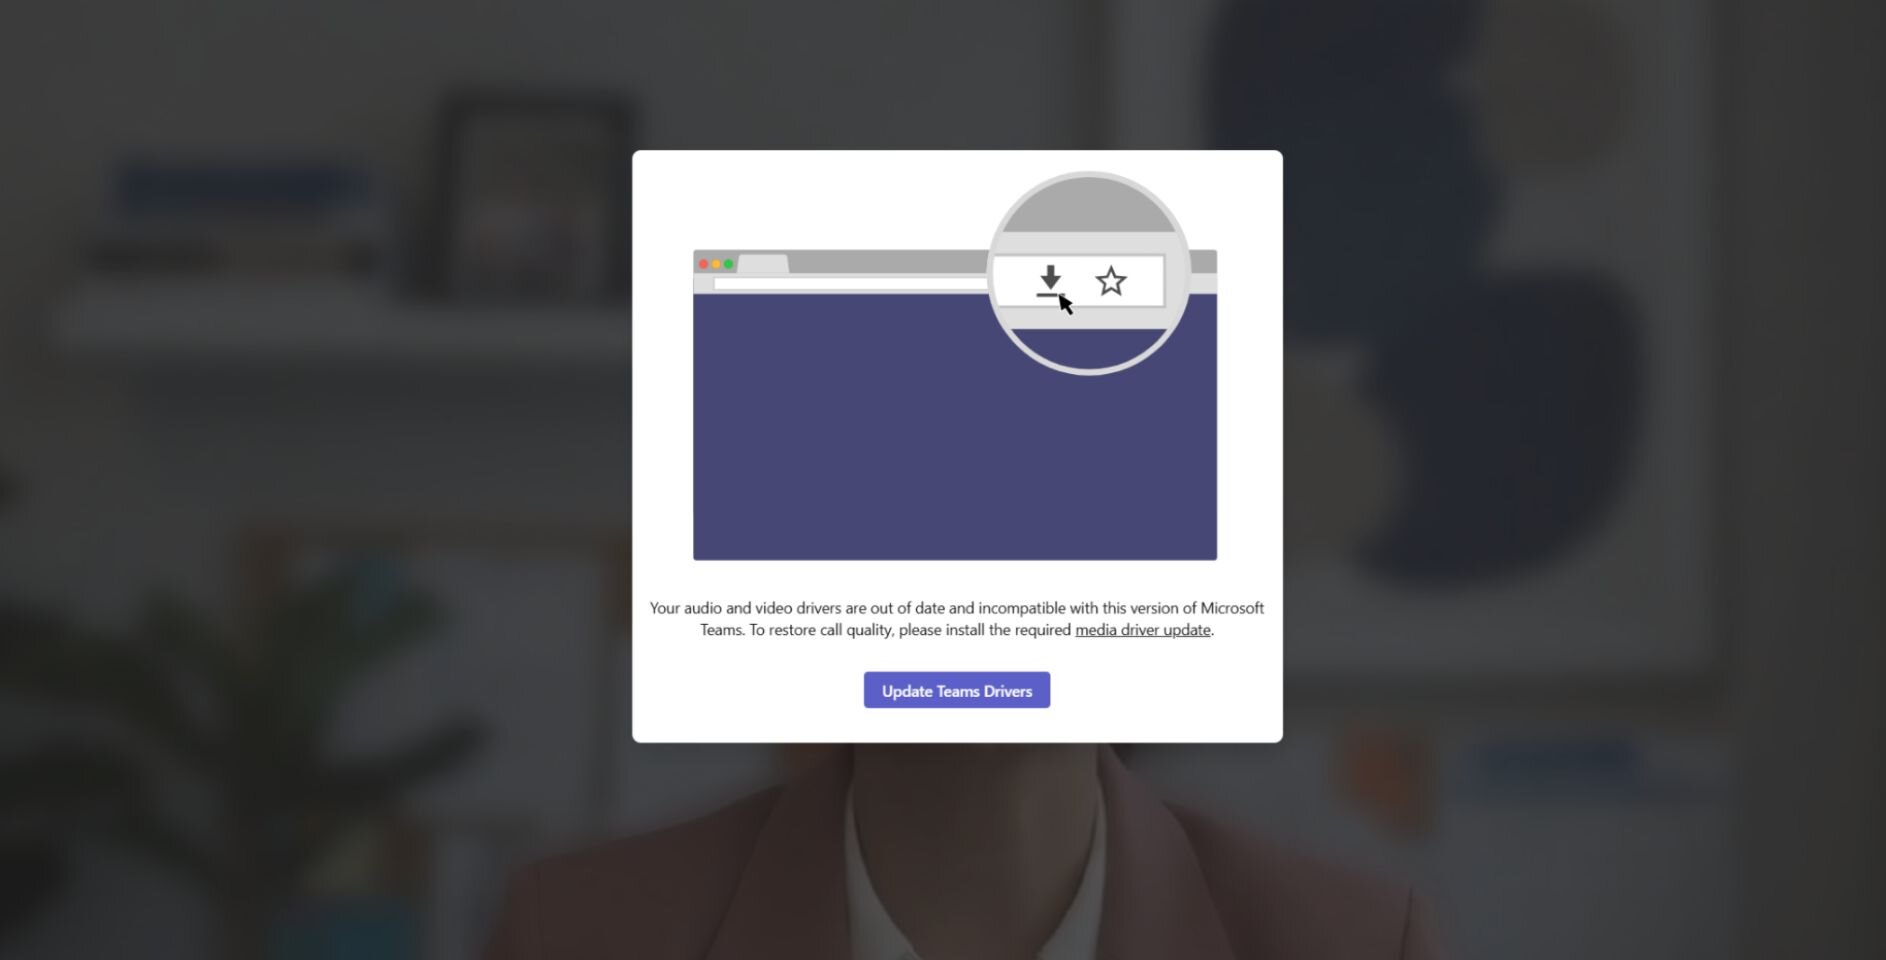
La amenaza real: La víctima recibe una invitación de calendario que luce legítima para una reunión urgente. Al hacer clic en el enlace, llega a una página de destino muy realista. Para reforzar la ilusión, la página simula una sala de espera de video en vivo, con un ícono de carga y una lista de participantes falsos que supuestamente ya "se unieron" a la llamada. Algunas campañas avanzadas incluso adjuntan videos deepfake de participantes en la reunión, con retrasos de audio/video para simular una mala conexión. Poco después de entrar, la interfaz muestra una ventana emergente obligatoria: "Actualización disponible: tu controlador de audio/video está desactualizado. Instala la actualización para unirte a la llamada." Si el usuario accede, descarga un paquete malicioso, a menudo disfrazado de archivo .msi o .scr, o una herramienta comercial de monitoreo y administración remotos (RMM) secuestrada, que otorga a los atacantes control administrativo inmediato sobre su endpoint.
Cómo lo replicamos: Nuestra biblioteca cuenta con simulaciones que colocan a los usuarios directamente en estas salas de espera virtuales de alta confianza y alta presión. Se encuentran con interfaces simuladas de Teams, Zoom o Google Meet, con errores de conectividad falsos y activadores de "actualización requerida". En el momento en que el usuario hace clic en el botón "Actualizar" o "Arreglar audio", se activa el momento de capacitación.
En la primera semana, comprometió a más de 1.000 usuarios de Managed Phishing. Eso significa que un tercio de los usuarios que hicieron clic en el enlace para unirse a una reunión falsa fueron un paso más allá y dieron clic en "descargar controlador", comprometiéndose a sí mismos.
Mira la demostración aquí: https://phishingdefense.org/phishing/fake-meet-teams?trial=1
Por qué funciona:
- Ansiedad social de alta presión: Nadie quiere ser la persona que retrasa una reunión corporativa o que falta a una invitación de calendario urgente. El miedo a parecer poco profesional o técnicamente incompetente crea un entorno de alto estrés donde los usuarios actúan con apuro.
- Normaliza los fallos técnicos: Los problemas de audio, video y controladores son una molestia cotidiana en el trabajo remoto. Descargar un "complemento web" o un "arreglo de audio" rápido se siente como un paso de solución de problemas rutinario e inofensivo, en lugar de un riesgo de seguridad.
- Encuadre psicológico inmersivo: La presencia de íconos de carga, listas de participantes falsas o transmisiones de video simuladas engaña al cerebro para que crea que ya llegó al destino correcto, desarmando por completo la sospecha inicial.
El hilo conductor de estas tácticas avanzadas es claro: los adversarios están eliminando sistemáticamente las señales de alerta tradicionales. Ya no dependen de errores tipográficos obvios o páginas de destino toscas. En cambio, utilizan como arma las herramientas nativas del sistema, la infraestructura en la nube legítima y los flujos de trabajo diarios en los que confía tu equipo. Cuando una amenaza luce idéntica a un paso de solución de problemas de TI de rutina o a una solicitud estándar de OAuth, la capacitación tradicional de "revisa la URL" falla.
Para mantenerse a la vanguardia, el security awareness training moderno debe evolucionar. Al exponer a los usuarios a escenarios interactivos y a asesoría de defensa contra phishing en lugar de texto estático, construyes la memoria muscular conductual que necesitan para cuestionar cómo funciona una interacción, mientras transformas a tu equipo en una línea de defensa resiliente.
Con Huntress Managed SAT, puedes lograr justamente eso. Nuestra biblioteca de Managed Phishing está diseñada para cubrir las amenazas complejas y emergentes que realmente comprometen a los usuarios en el mundo real, y evoluciona continuamente junto con las técnicas de los hackers para poner estas tácticas frente a los usuarios antes de que vean la situación real. ¿Lo mejor? Está totalmente gestionada por nuestro equipo de expertos en seguridad, quienes crean campañas de phishing nuevas y relevantes cada mes para que tú no tengas que hacerlo.
¿Quieres probarlo tú mismo? Inicia tu prueba gratuita de Managed SAT para mantener a tus usuarios a la vanguardia frente a los ataques de phishing modernos.