


Cuando se trata de seguridad de identidades en Microsoft 365, el panorama suele ser confuso, especialmente cuando algunos proveedores recurren a medias verdades o datos convenientemente recortados para promocionar sus productos. Pero aclaremos las cosas.
Aquí en Huntress, creemos en la claridad por encima de la confusión. Así que vamos a desmentir algunos de los mitos más comunes sobre Microsoft 365 y la seguridad de identidades que circulan por ahí. Si has escuchado frases como "los inicios de sesión son solo el 2% de los datos" o "no necesitas más protección si tienes MFA", probablemente ya te topaste con alguno de estos mitos. Vamos a desglosarlos.
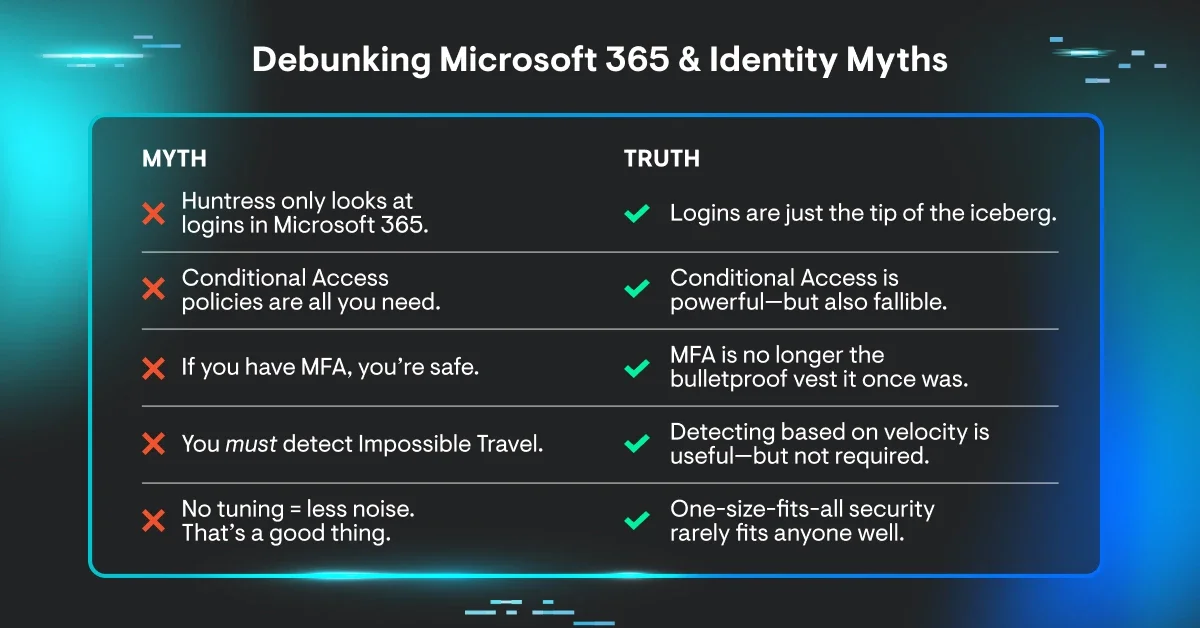
Mito n.º 1: "Huntress solo observa los inicios de sesión en Microsoft 365".
Realidad: los inicios de sesión son solo la punta del iceberg.
Sí, los eventos de inicio de sesión son importantes, pero están lejos de ser la única señal que Huntress Managed ITDR observa. Nuestra telemetría incluye señales de Azure Active Directory y Microsoft Exchange, que abarcan desde cambios en membresías de grupos y escalamientos de roles hasta reglas sospechosas de bandeja de entrada y actualizaciones de permisos de buzones.
De hecho, aunque los eventos de inicio de sesión nos ayudan a detectar las primeras etapas de un compromiso, como los ataques adversary-in-the-middle (AiTM) o el secuestro de sesión, los eventos del buzón suelen darte el contexto posterior, como reglas maliciosas de bandeja de entrada. Pero no nos quedamos ahí. Estamos expandiendo activamente hacia SharePoint, OneDrive y otras categorías de eventos de Microsoft para asegurarnos de que los defensores tengan visibilidad en toda la cadena de ataque, no solo en la puerta de entrada. También detectamos las las aplicaciones fraudulentas (aplicaciones OAuth maliciosas), un nuevo tipo de telemetría que construimos a partir de fuentes de datos dispersas que suelen existir en un inquilino promedio.
¿La verdad? Huntress ve mucho más allá de los inicios de sesión, y siempre lo hará.
Mito n.º 2: "Las políticas de acceso condicional son todo lo que necesitas".
Realidad: el acceso condicional es poderoso, pero también falible.
Las capacidades de acceso condicional de Microsoft (especialmente con licencias P1/P2) ofrecen un control granular impresionante. Puedes bloquear inicios de sesión desde ubicaciones específicas, exigir cumplimiento de dispositivos, aplicar MFA estricta y mucho más.
Pero aquí está el detalle: igual tienes que configurarlo. Descubrimos que el 24% de los titulares de licencias P1 y el 9% de los titulares de licencias P2 no configuran políticas de acceso condicional. Y los errores de configuración son más comunes de lo que crees. Una excepción mal colocada o un descuido pueden crear brechas de seguridad no intencionadas, o incluso bloquearte el acceso a tu propio inquilino.
Hemos visto a administradores con experiencia equivocarse. Por eso Managed ITDR no depende de que tu acceso condicional sea perfecto. Asume que los atacantes buscan grietas en tus políticas y detecta el comportamiento que se escapa.
El acceso condicional es una barrera de contención. Huntress es la red que atrapa lo que se cae.
Mito n.º 3: "Si tienes MFA, estás a salvo".
Realidad: MFA ya no es el chaleco antibalas que solía ser.
Fatiga de MFA. Kits de phishing AiTM. Secuestro de sesión. Los atacantes han evolucionado, y el panorama de amenazas actual trata a MFA como un obstáculo, no como una barrera infranqueable.
El hecho de que a tus usuarios se les pida un segundo factor no significa que estén inmunes a los ataques. Detectamos con regularidad atacantes que evitan MFA por completo robando tokens de sesión, autenticándose como el usuario, saltándose el desafío y asentándose sin que nadie lo note.
Huntress Managed ITDR está diseñado específicamente para detectar estas tácticas, identificando lo que las defensas tradicionales basadas en MFA pasan por alto. Porque "inicio de sesión exitoso" no siempre significa "autorizado".
Mito #4: "Debes detectar los viajes imposibles."
Verdad: Detectar según la velocidad es útil, pero no es obligatorio.
¿Es valioso saber si un usuario inició sesión desde Florida y luego desde Francia en dos minutos? Claro. Pero enfocarse únicamente en los escenarios de viajes imposibles crea puntos ciegos, sobre todo con atacantes que usan redes de proxy residenciales o cloud hosts para simular ubicaciones realistas. Además, NO detectar viajes imposibles ahorra una enorme cantidad de ruido inútil. La ubicación en sí es un dato inútil si no se toman en cuenta otras tecnologías de direcciones de cliente, como centros de datos o VPN.
Les damos a nuestros partners la flexibilidad de rastrear anomalías de viaje cuando sea relevante, pero no basamos toda nuestra lógica de detección en eso. En cambio, observamos el panorama completo: comportamientos de sesión, actividad de consentimiento de aplicaciones, manipulación de bandejas de entrada, escaladas de roles y más.
Porque no todos los ataques vienen con un pase de abordar.
Mito #5: "Sin ajustes = menos ruido. Eso es bueno."
Verdad: La seguridad de talla única rara vez le queda bien a alguien.
Algunos proveedores presentan la "falta de personalización" como una ventaja. ¡Sin ajustes! ¡Sin complicaciones! Pero la realidad es que, a gran escala, los entornos varían. Y el contexto es el rey.
Los partners de Huntress pueden personalizar qué cuenta como acceso esperado versus acceso no autorizado, establecer excepciones a las reglas de viaje y suprimir alertas según sus necesidades. ¿Tienes que configurar algo? No. Pero si administras miles de identidades en diversos inquilinos, agradecerás tener esa opción.
Confía en nosotros. Lo aprendimos de la manera difícil. La primera versión de Managed ITDR tenía poca o ninguna personalización, pero con el tiempo, la escala nos enseñó cuán necesaria es realmente la personalización para reducir el ruido y aumentar la eficacia.
Creemos que un ajuste cuidadoso reduce los falsos positivos y te da el poder de tomar decisiones más inteligentes y rápidas. Sin fatiga por alertas, sin detecciones genéricas. Solo seguridad flexible y rica en contexto que escala.
Pronóstico final: Menos niebla, más datos
En un mundo de "verdades nubladas" y marketing lleno de palabras de moda, es fácil dejarse llevar por afirmaciones de proveedores que suenan impresionantes en la superficie. Pero cuando quitas las capas, la verdadera pregunta es simple: ¿Pueden detectar amenazas reales, en tiempo real, con contexto real, y ayudarte a responder antes de que ocurra el daño?
Huntress Managed ITDR fue creado exactamente para eso. Vemos lo que otros pasan por alto, ofrecemos detecciones de alta fidelidad con respuesta respaldada por humanos, y te damos la flexibilidad y claridad que necesitas para defender identidades en un panorama de amenazas en constante cambio.
¿Cansado de la niebla? Despejémosla juntos.