

El primero en adoptar la IA no fue tu equipo de seguridad. Ni siquiera fue tu proveedor. Fue el adversario.
"Poesía adversarial" es una frase intrigante que circula últimamente en los círculos de investigación de seguridad. Si no la conoces, aquí va la versión corta. Investigadores en Italia descubrieron que los modelos de IA de vanguardia podían engañarse para ignorar sus barreras de seguridad cuando las instrucciones maliciosas se disfrazaban de metáforas poéticas floridas y versos.
Funcionó el 62% de las veces en 25 modelos de lenguaje de vanguardia. Piensa en eso por un momento.
Es el tipo de hallazgo que capta tu atención. Sin duda captó la nuestra. Y cuando lo compartimos en LinkedIn, generó mucha discusión dentro de nuestra comunidad.
Pero también es solo un dato dentro de una historia mucho más grande.
Lo que vemos en el mundo real ya no son solo atacantes experimentando con modelos de IA. Son atacantes construyendo sus flujos de trabajo alrededor de la IA, porque ahí es donde la gente busca, resuelve problemas y trabaja. Estos flujos de trabajo se mueven más rápido, se mezclan con el comportamiento cotidiano y hacen que las acciones maliciosas se sientan normales para las víctimas.
Ese cambio es algo que ya estamos observando en la práctica. Como señaló John Hammond, Investigador de Seguridad Principal Sénior en Huntress, en una sesión reciente de _declassified :
“Creo que los actores de amenazas y los cibercriminales organizados fueron de los primeros en adoptar y quizás los pioneros en aprovechar la inteligencia artificial… Ahora tenemos amenazas que se mueven casi a velocidad de máquina. Están aprovechando la IA para llevar a cabo estos ataques.”
En Huntress, hemos visto este patrón repetirse en varios incidentes recientes. Técnicas distintas y puntos de entrada distintos, pero el mismo cambio de fondo.
Mira: Grabado en vivo en Black Hat USA 2026, el gerente de asesores de ciberseguridad de Huntress, Ben Bernstein, traza la historia del cibercrimen desde el ransomware en disquetes de los años 80 hasta los ataques impulsados por IA de hoy, y muestra cómo la IA está cambiando la forma en que trabajan los atacantes y qué es lo que no ha cambiado en absoluto.
Trucos viejos, blancos nuevos: herramientas falsas de IA en las búsquedas
Sabemos que los atacantes siempre han seguido el comportamiento de los usuarios y se han adaptado para explotarlo. Ahora mismo, los usuarios buscan y descargan herramientas de IA, como Claude Code, integraciones de ChatGPT y asistentes para desarrolladores, muchas veces varias veces al día. Cosas que hacen que sus flujos de trabajo sean más rápidos y eficientes.
Entonces los atacantes también se mudaron ahí. En lugar de inventar algo nuevo, están escalando lo que ya funciona: SEO poisoning, malvertising y páginas de descarga convincentes ubicadas justo donde los usuarios esperan encontrar herramientas legítimas.
En un caso, un ingeniero de Huntress buscó “Claude Code” y hizo clic en el primer resultado patrocinado, que parecía completamente legítimo. Mismo nombre, misma posición, nada fuera de lugar a primera vista.
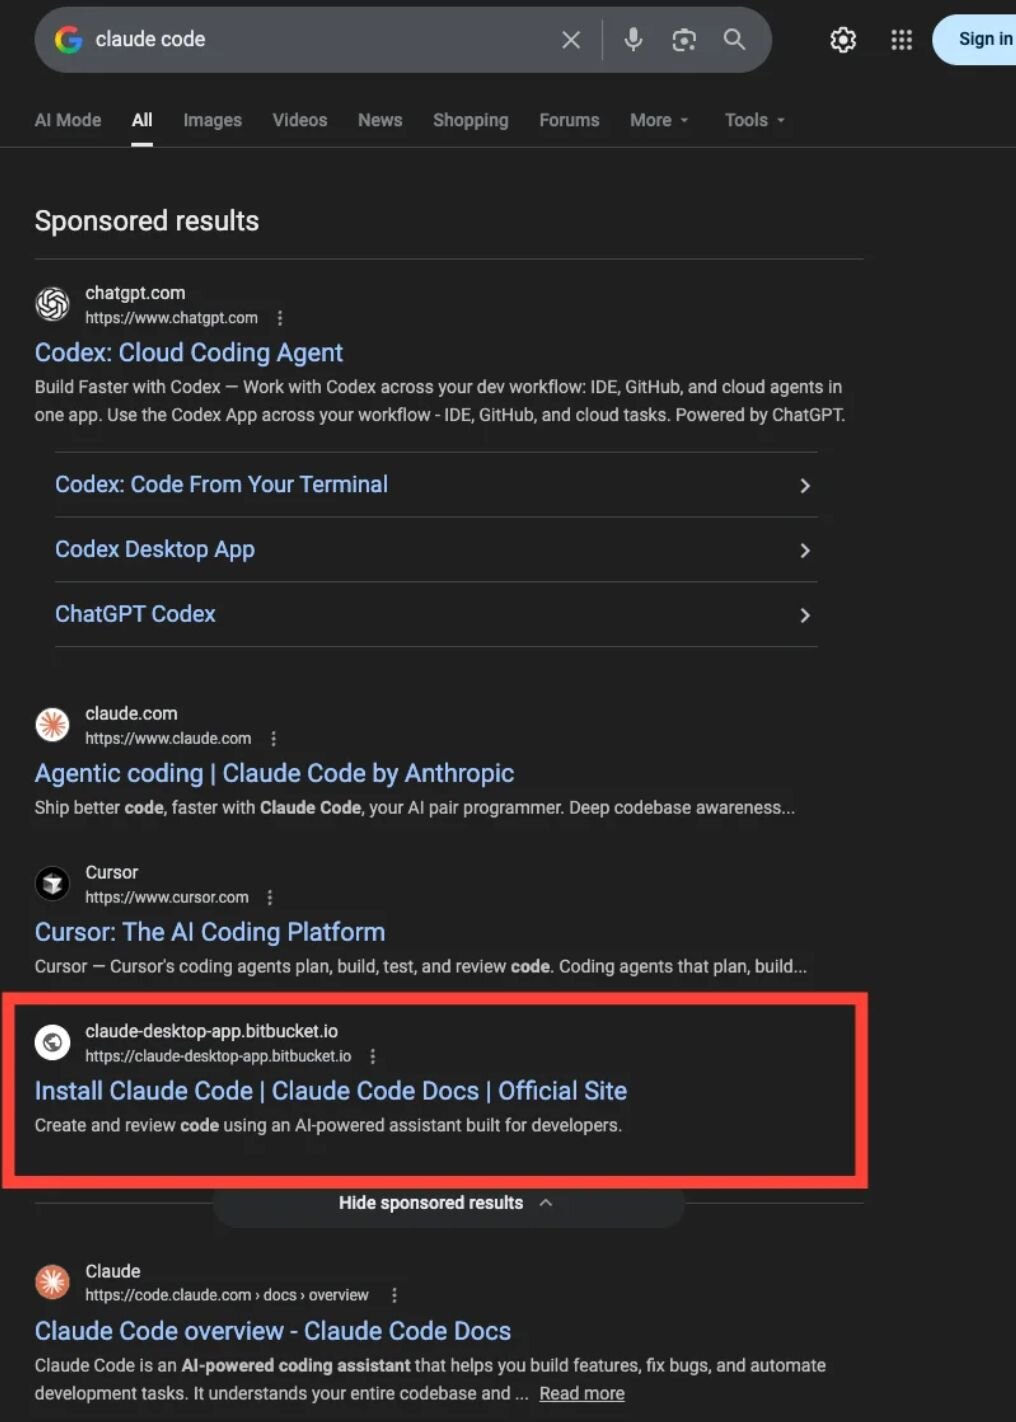
Figura 1: La búsqueda legítima y el resultado cuestionable
Lamentablemente, no era legítimo. La descarga instaló malware diseñado para robar credenciales sin ser detectado. Los detalles técnicos eran los que esperaríamos ver: ofuscación, cargas útiles por etapas, enfocadas en datos confidenciales. Pero la forma de entrega sí era algo nuevo.
Como dijo nuestro director de Seguridad (CSO), Eric Stride:
"La mayoría de la gente no espera que el primer resultado de Google sea malicioso, pero a veces lo es."
El atacante no necesitaba engañar a un usuario al azar. Solo necesitaba aparecer justo en el momento en que alguien, dentro de su flujo de trabajo, empezaba a buscar una herramienta de IA en la que ya confiaba.
El ingeniero detuvo todo rápidamente, y nunca se convirtió en un incidente completo gracias a la rápida respuesta del centro de operaciones de seguridad (SOC). Pero esta historia es un claro ejemplo de que los atacantes se están insertando directamente en la adopción de la IA.
Cuando las respuestas “útiles” de la IA se convierten en el ataque
El siguiente paso no es solo lograr que los usuarios descarguen herramientas de IA falsas. También se trata de lograr que confíen en las instrucciones que esas herramientas dan.
En una campaña reciente del stealer AMOS, los usuarios que buscaban algo tan rutinario como “liberar espacio en disco en macOS” recibían resultados que parecían conversaciones de ChatGPT o Grok. Las páginas estaban estructuradas exactamente como la gente espera verlas en su flujo de trabajo: formato limpio, explicaciones paso a paso y comandos de Terminal presentados como mantenimiento normal del sistema.
Nada en la respuesta parecía sospechoso. Un usuario siguió las instrucciones, ejecutó el comando, y eso bastó para exponer credenciales, comprometer el sistema e instalar malware persistente.
Lo importante aquí no es que un sistema de IA haya hecho algo mal. Es que los atacantes han recreado la experiencia de recibir ayuda de uno para lanzar un ataque.
Como dijo Chris Henderson, CISO en Huntress:
“La mayoría de los incidentes no parecen ataques al principio. Parecen actividad normal, hasta que el contexto deja de tener sentido.”
Eso es exactamente lo que está pasando aquí. El ataque no se destaca porque se mezcla con la actividad en línea normal de un usuario. Parece el tipo de respuesta de IA que esperarías, entregada en el formato en el que confías, para una tarea que realizas todo el tiempo.
Phishing como producto: infraestructura a velocidad de máquina
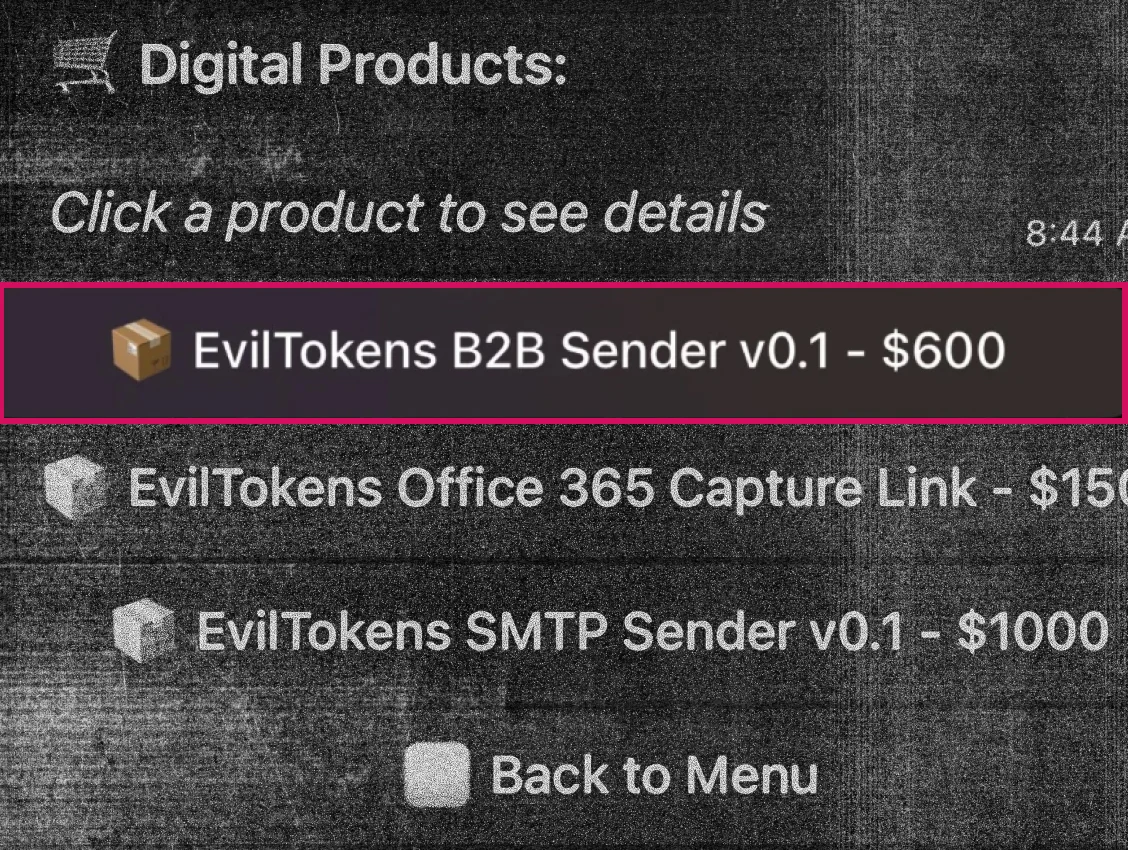
Ya no se limitan a hackear. Los atacantes están lanzando productos a gran escala, creando y vendiendo sistemas que se pueden reutilizar, escalar y adaptar en tiempo real. Operaciones como EvilTokens muestran ese cambio.
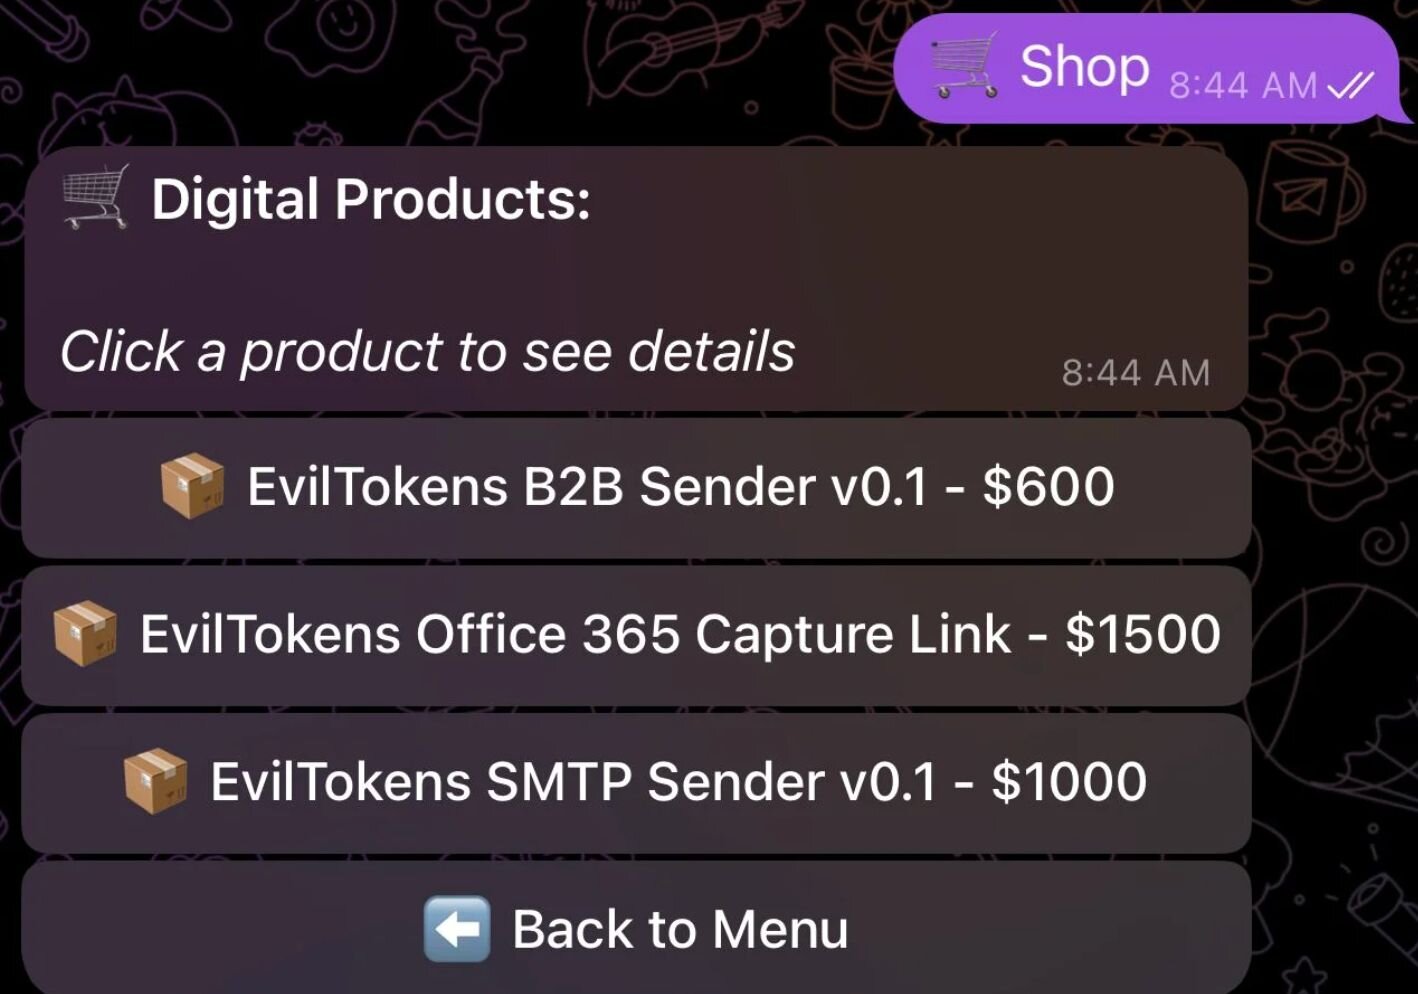
Figura 2: tienda de productos EvilTokens
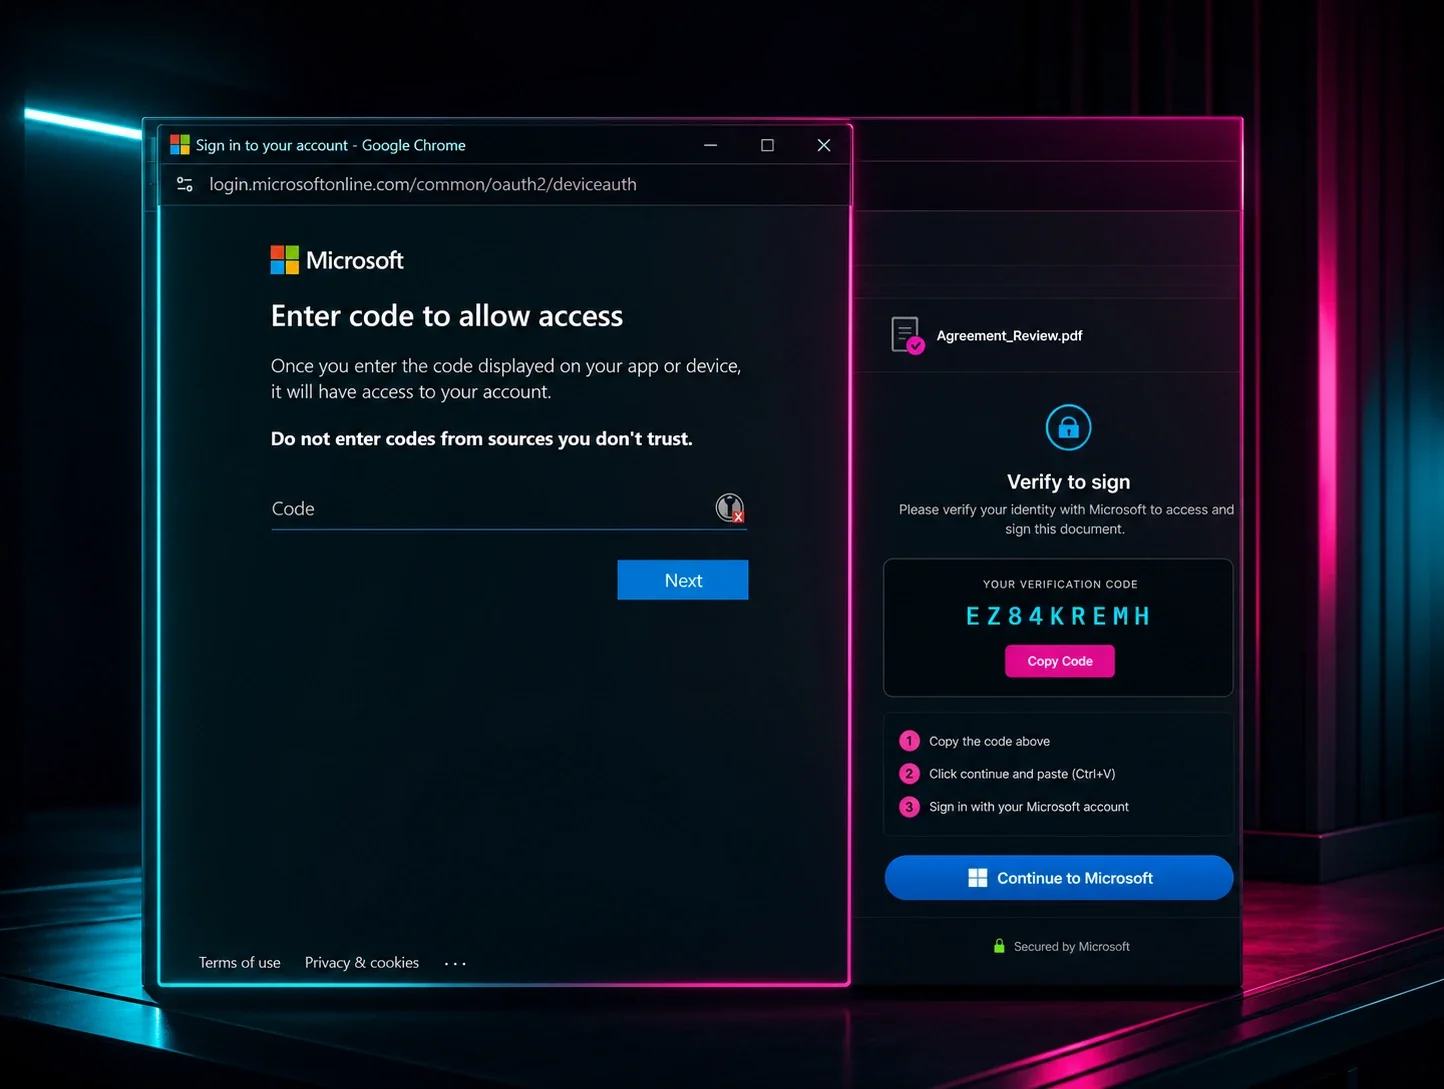
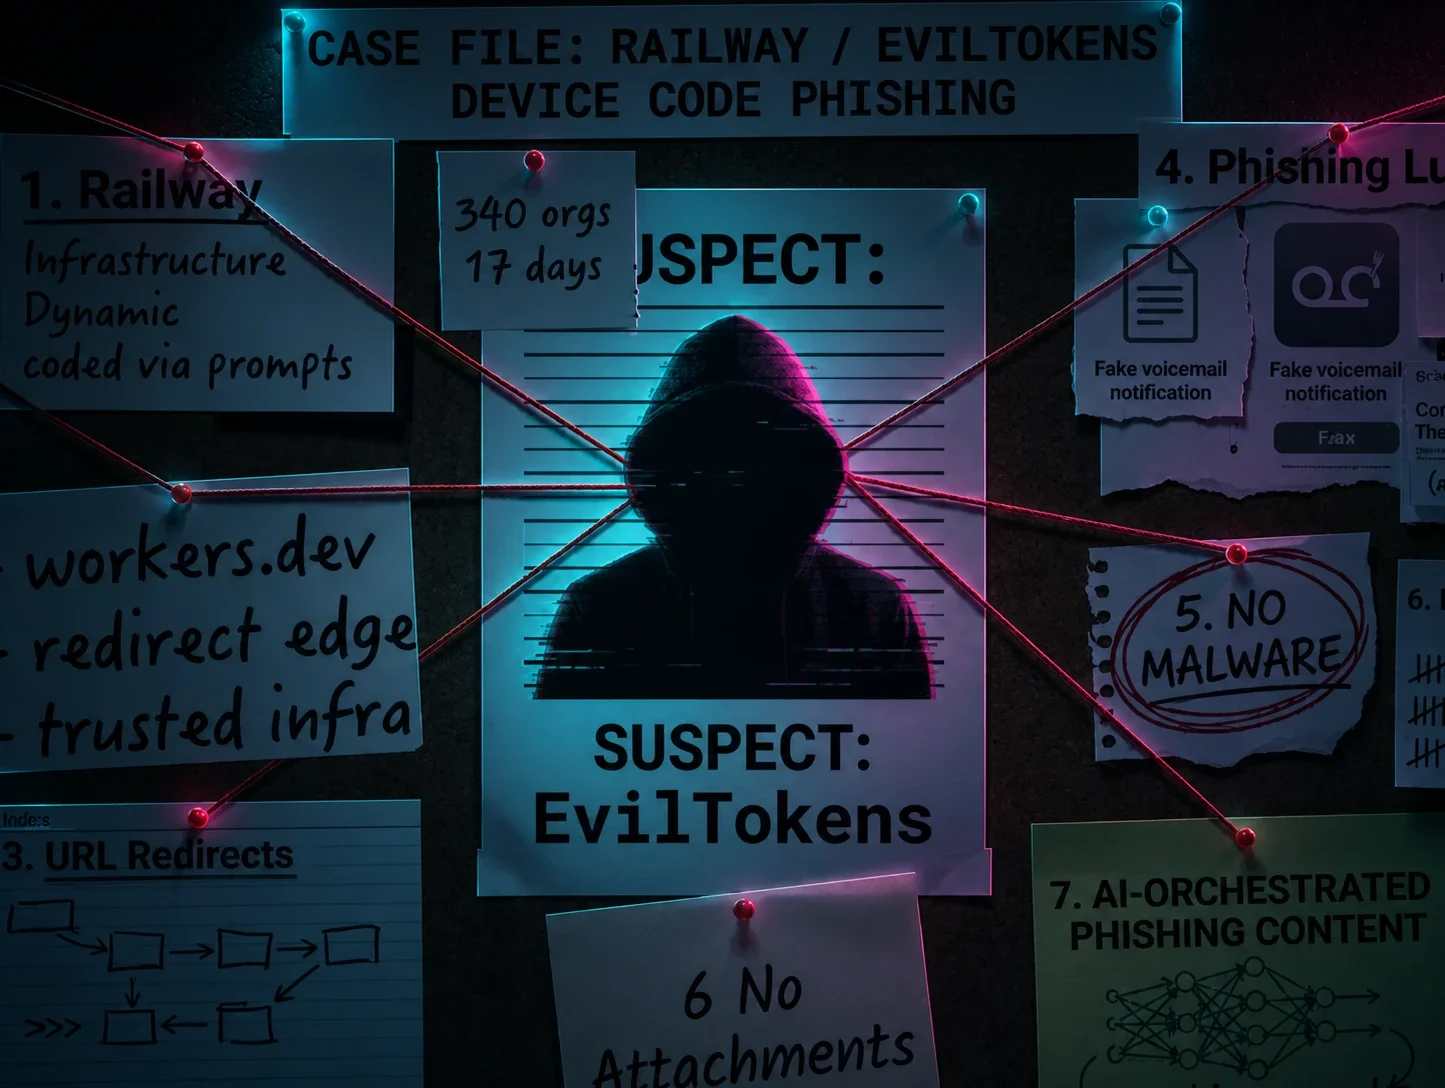
A principios de 2026, los atacantes ya usaban plataformas como Railway para montar infraestructura de robo de tokens de autenticación de sesión bajo demanda, afectando a cientos de organizaciones en todo el mundo en cuestión de semanas.
Pero la infraestructura es solo una parte de la historia. A medida que los ataques se convierten en productos, los señuelos de phishing también evolucionan igual de rápido.
En vez de depender de plantillas reutilizables que los filtros de correo detectan, los atacantes generan mensajes adaptados a cada objetivo, alineados con roles, herramientas, organizaciones y flujos de trabajo. Por ejemplo, tanto el producto B2B Sender como Capture Link de EvilTokens incluyen flujos de trabajo con IA que ayudan a evadir los filtros de correo, personalizar señuelos de phishing y encontrar correos sensibles para fraude electrónico o actividades de exfiltración de datos. Así es como los atacantes logran que cada interacción parezca normal, porque imita de cerca cómo realmente funcionan los flujos de trabajo de las víctimas.
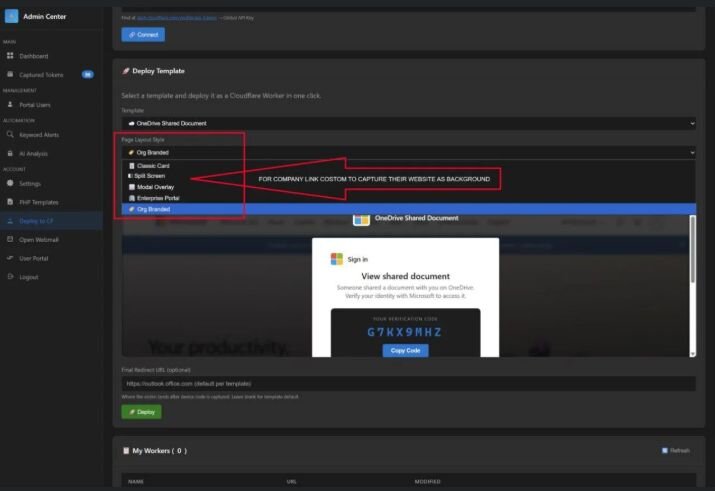
Figura 3: panel de EvilTokens con opciones de marca personalizada para señuelos de phishing
La IA también ayuda a los atacantes a correlacionar señales como el comportamiento de los usuarios, los flujos de autenticación, la actividad en SaaS y la infraestructura confiable en tiempo real, empaquetándolas en experiencias que lucen y se comportan como operaciones empresariales normales.
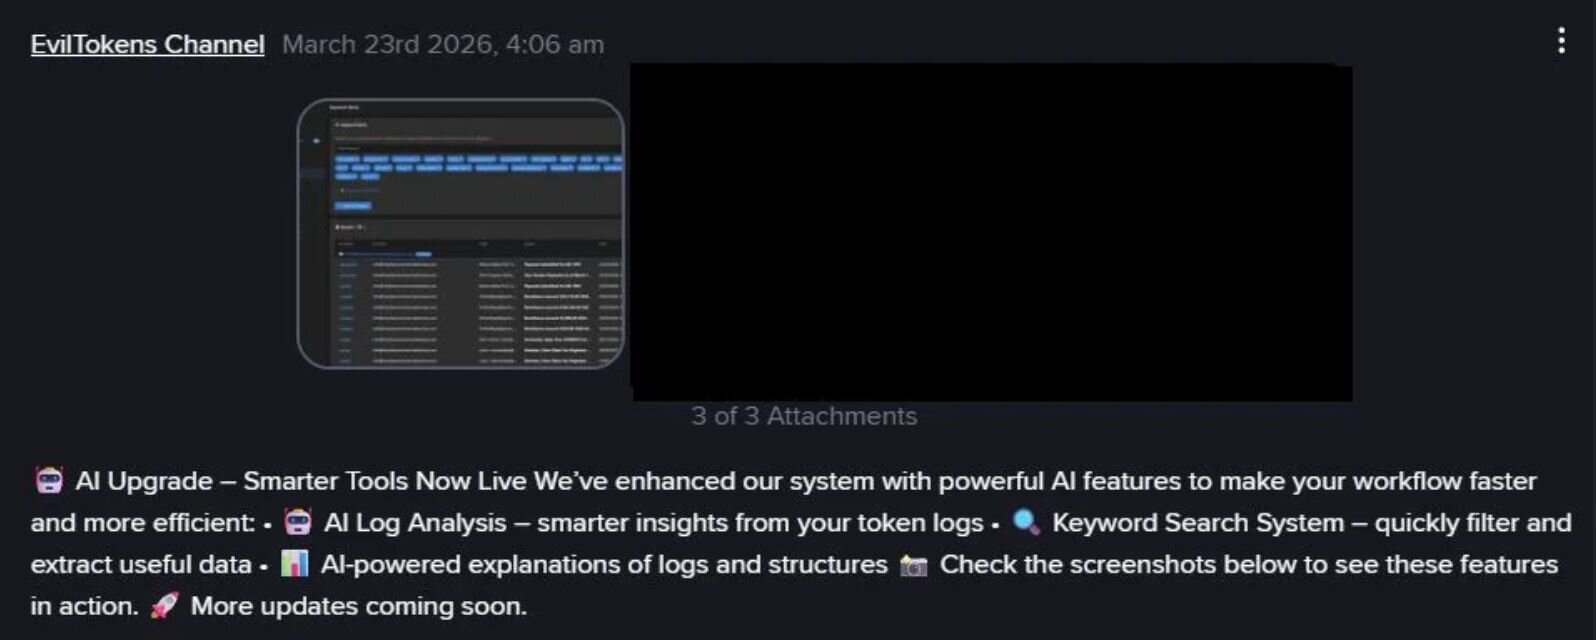
Figura 4: actualización de producto de EvilTokens con el anuncio de herramientas de IA integradas
Cuando los ataques se construyen sobre plataformas confiables y se entregan a través de flujos de trabajo esperados, la línea entre la actividad legítima y la maliciosa se difumina. En ese entorno, el ataque no necesita romper la autenticación. Solo necesita operar dentro de ella.
Y cuando la infraestructura, los señuelos y la ejecución se pueden generar bajo demanda a gran escala, el phishing deja de ser una campaña y se convierte en un sistema que funciona a velocidad de máquina, diseñado para integrarse tan bien que nada parece estar mal hasta que ya es demasiado tarde.
El hilo conductor
Es tentador describir todo esto simplemente como "ataques impulsados por IA". Pero hay más de fondo.
La IA no es el arma en estas historias. Los atacantes están moldeando flujos de trabajo alrededor de sistemas en los que la gente ya confía, y la IA acelera la rapidez con la que esos flujos de trabajo pueden escalar y adaptarse.
Vemos esto en distintas formas. A veces se trata de imitar respuestas generadas por IA. A veces significa aparecer en los resultados de búsqueda de herramientas de IA. Y a veces se trata de abusar de los sistemas de identidad a gran escala usando infraestructura que se mezcla con el tráfico normal.
Los enfoques son distintos, pero los resultados son los mismos: rutas de compromiso más rápidas, escalables y sigilosas que no parecen ataques en absoluto.
La meta para los defensores es construir equipos resilientes que puedan detectar lo que las herramientas pasan por alto y responder antes de que se convierta en una crisis.
Únete a nosotros en una sesión especial con Microsoft
El 5 de mayo a las 3:00 p. m. hora del Este, presentaremos EvilTokens: Big Cybercrime’s AI Platform Built to Bypass Your MFA, una sesión virtual especial sobre este tema con:
Casey Smith, Principal Researcher, Identity Threats, Huntress
Sherrod DeGrippo, Partner GM of Global Threat Intelligence, Microsoft
Analizaremos la campaña de phishing mediante código de dispositivo de Railway, lo que significa para la seguridad de identidad y cómo los defensores pueden adelantarse a la infraestructura de ataque acelerada por IA. Regístrate ahora.