

¡Llegó esa época del año otra vez! No, no es el mes de concientización sobre ciberseguridad, ni "Black October", ni como quieran llamarlo ahora. Es la cuarta edición de la competencia Huntress Capture the Flag (CTF).
En los últimos tres años, este evento ha despertado una competencia feroz. Este año no fue la excepción, con 2.715 usuarios registrados y 1.602 equipos.
Pero, ¿qué fue distinto este año? Si tu respuesta no es IA, probablemente vivas debajo de una roca. A estas alturas, la IA puede resolver un desafío de CTF clásico antes de que termines de servirte el café. Así que este año asumimos esa realidad y construimos el Huntress CTF en torno a ella: a través de una Arena de IA especial.
Los participantes podían traer Claude, otro modelo, o nada de IA, y luego decidir cuánto querían poner a trabajar su nueva herramienta. Nosotros pusimos el escenario, con tokens incluidos, para que los competidores pudieran experimentar sin terminar con una factura enorme.
Pero lo más importante: nuestro objetivo no era simplemente dejar que los modelos enviaran flags. Queríamos ayudar a los jugadores a perfeccionar sus habilidades para dirigir, validar y trabajar junto a la IA durante investigaciones técnicas. Y, como destacaremos más adelante, los participantes lograron resultados bastante interesantes.
Pero primero, ¿qué es Capture the Flag?
Capture the Flag, o CTF, es una competencia de ciberseguridad basada en resolver desafíos técnicos y encontrar una "flag" oculta, por lo general una cadena de texto única. Los jugadores ganan puntos al localizar y enviar esas flags. Pero llegar hasta ahí es el verdadero trabajo, e implica un buen nivel de experiencia técnica, algo de creatividad y mucha determinación.
El Huntress CTF en su conjunto comenzó con una pregunta simple durante la planificación del mes de concientización sobre ciberseguridad hace cuatro años: ¿cómo le damos a la gente algo más que otro recordatorio de activar MFA o dejar de reutilizar contraseñas? Queríamos crear algo en lo que la gente pudiera realmente meterse, de lo que pudiera aprender, y a lo que pudiera volver durante todo octubre. La respuesta fue un CTF que reunió a los defensores durante un mes entero de resolución práctica de problemas.
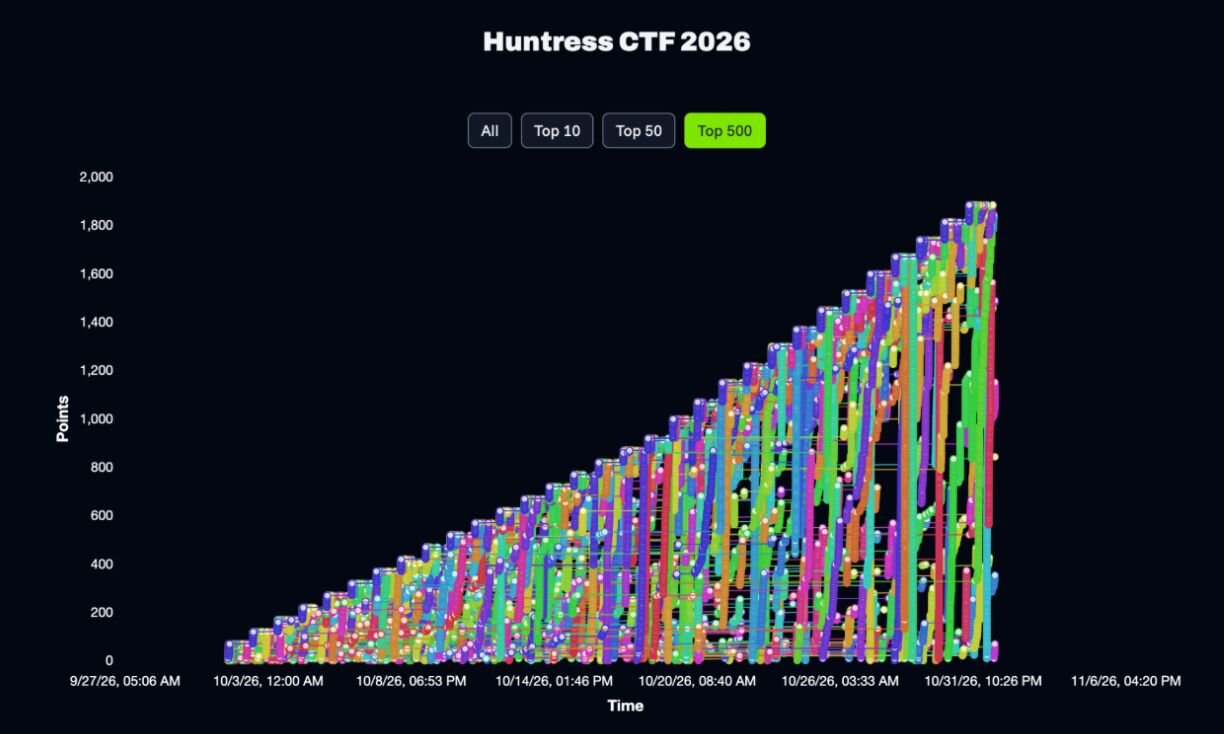
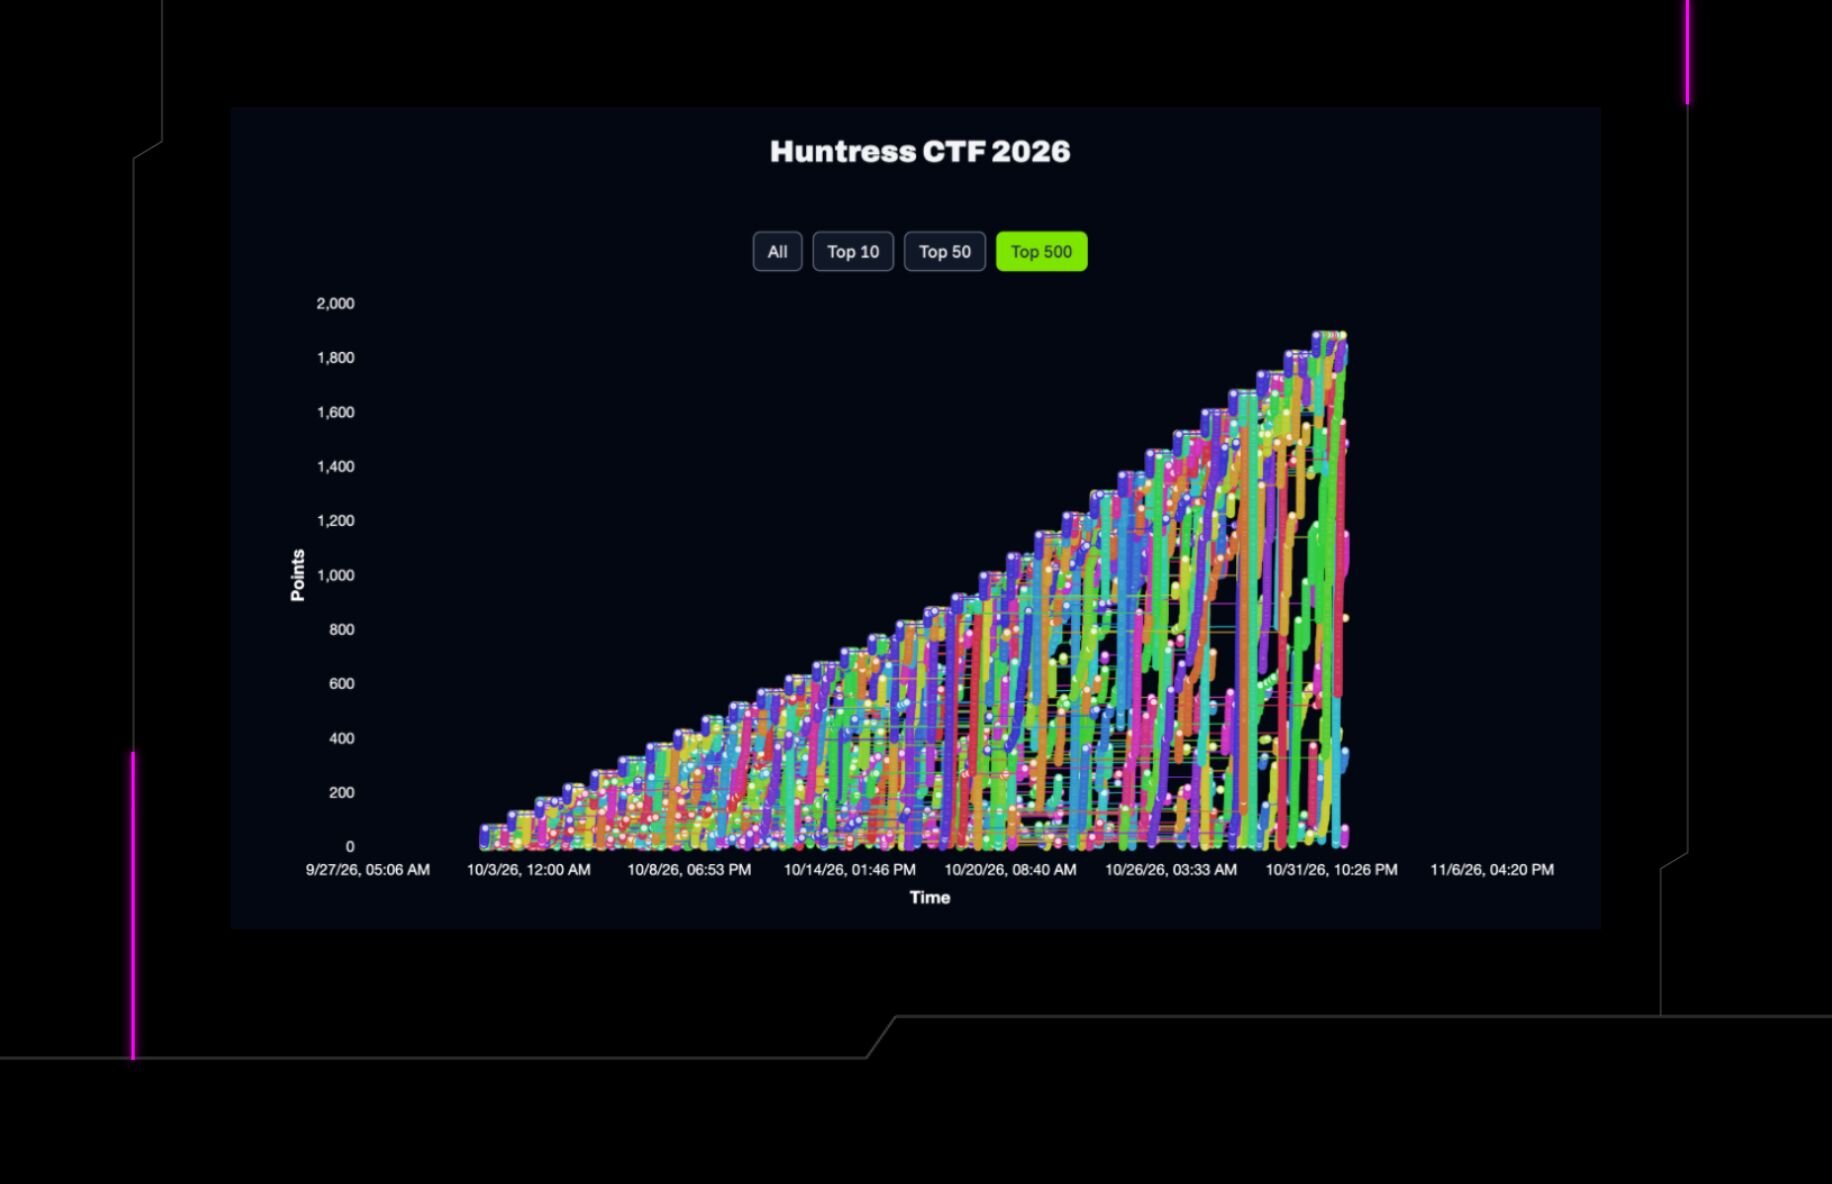
Figura 1: La tabla de posiciones del CTF de este año
Un desafío podría pedirles a los competidores que desentrañen una muestra de malware ofuscada, que desarmen un ejecutable, que rastreen actividad sospechosa en registros, o que encuentren la pista escondida en una aplicación web. El objetivo es que los jugadores sientan que están resolviendo el mismo tipo de acertijos que aparecen en investigaciones reales.
Los CTF son un buen lugar para desarrollar instintos técnicos sin la presión de un incidente en vivo. Recompensan la persistencia, la curiosidad y la disposición a cambiar de rumbo cuando una idea no lleva a ningún lado. Algunas personas compiten por puntos, premios y un lugar en la tabla de posiciones. Otras están ahí para perfeccionar sus habilidades y aprender de la comunidad.
¿Cómo cambia la IA todo el concepto de CTF?
Los equipos usan cada vez más modelos de IA en los CTF para entender código desconocido, probar ideas y automatizar análisis rutinarios. Algunas competencias incluso ahora ponen agentes autónomos en la tabla de posiciones.
Este año, Huntress apostó de lleno por el uso de IA, pero tratamos de hacerlo con cuidado. Si bien la IA está transformando las competencias de CTF, no ha dejado obsoletos a los competidores humanos. Los modelos de IA pueden ayudar a un equipo a destrabarse o avanzar en un análisis rutinario, pero no garantizan una flag. Las herramientas de IA todavía pueden malinterpretar un desafío, producir código con errores o encaminar con confianza a los jugadores por el camino equivocado. El uso más sólido suele ser colaborativo, con un operador humano tomando las decisiones de criterio, aportando contexto importante al desafío y verificando la información.
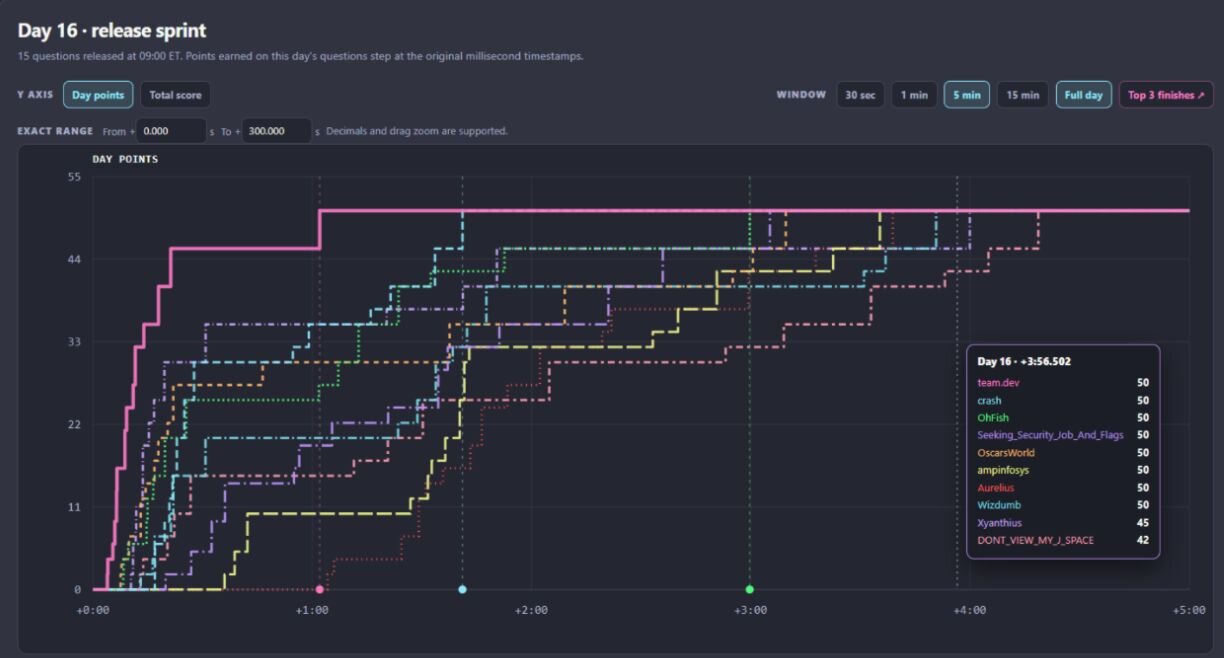
Figura 2: Un fragmento del tablero de puntuación personalizado de un participante (team.dev) que rastrea pequeñas diferencias de tiempo entre sus soluciones y envíos, y los de otros equipos
Como una forma de ayudar a los jugadores a ver la velocidad a la que los equipos resolvían los desafíos, incluimos un "Salón de la fama" que mostraba los tiempos de resolución más rápidos de cada jugador en el modo "Time Trial". El objetivo aquí era animar a los jugadores a optimizar aún más sus motores.
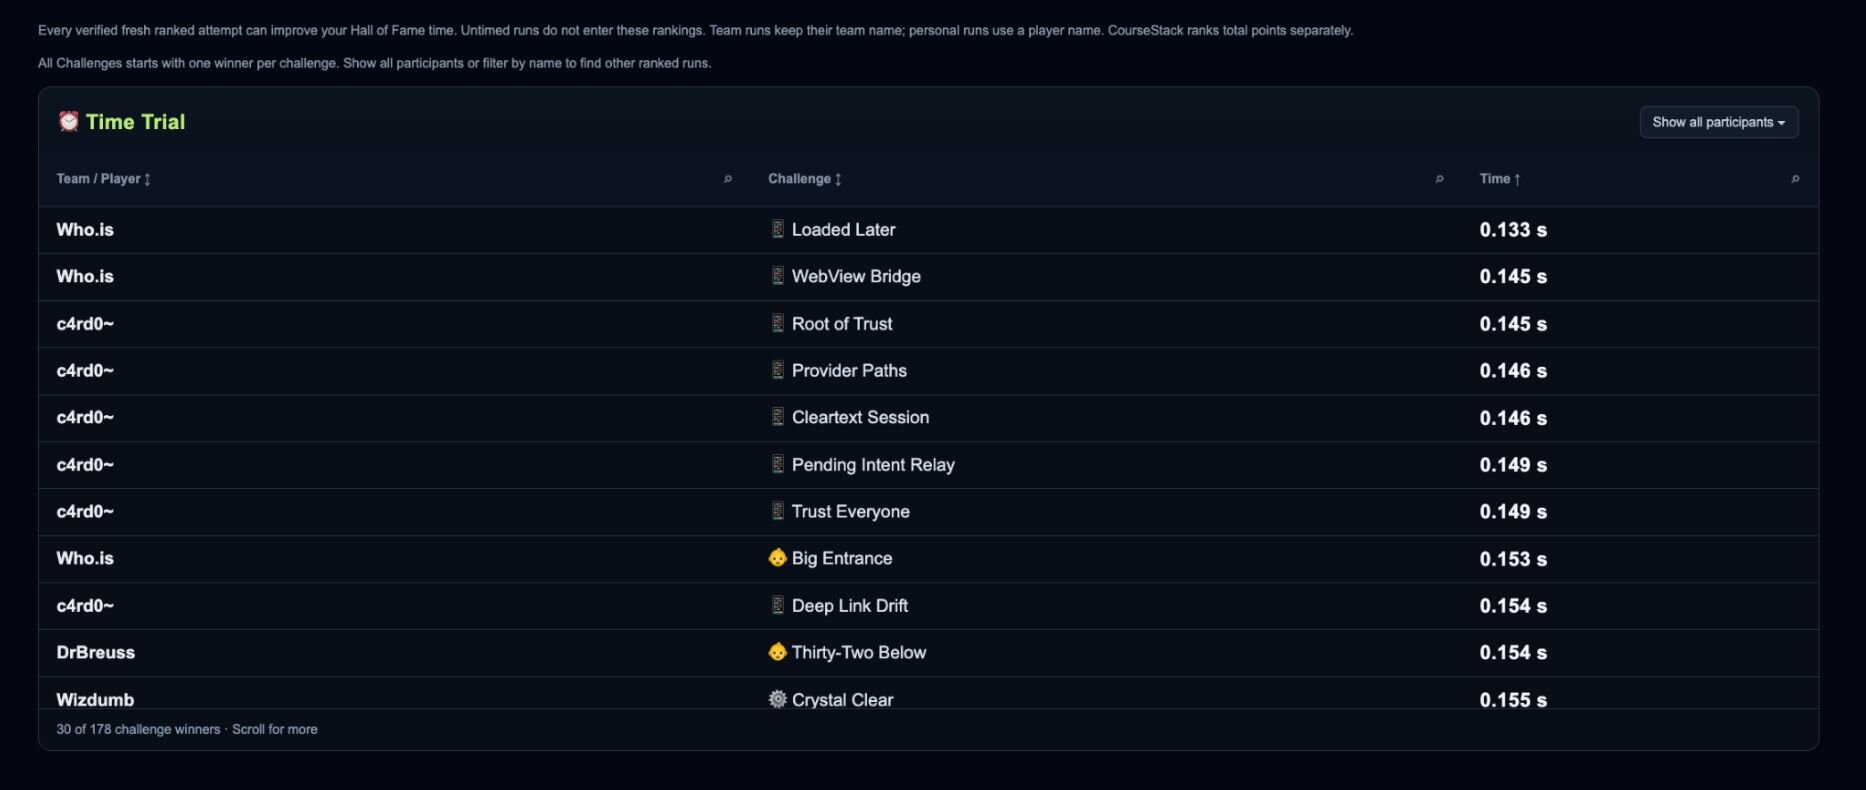
Figura 3: El modo "Time Trial" mostrando las velocidades del Salón de la Fama
Lo más destacado de Huntress Capture the Flag 2026
La competencia de este año incluyó análisis de malware práctico, caza de amenazas y otros ejercicios basados en muestras reales de malware, CVE y exploits activos. Algunos de nuestros desafíos favoritos fueron:
SHA1-Hulud: "SHA1-Hulud" (de Nordgaren) es un desafío de CTF de ingeniería inversa. Quienes lo resolvían recibían un ZIP protegido con contraseña con un único ejecutable, y debían reconstruir una flag generada en tiempo de ejecución mientras sorteaban técnicas antidepuración y código automodificable.
En este desafío, la flag no estaba encriptada en ninguna parte del binario: solo se almacenaba una cadena de nonces "minados" con SHA-1, y volver a ejecutar la cadena de hashes en tiempo de ejecución regeneraba los bytes.
La mayoría de los atajos clásicos de ingeniería inversa (como la extracción estática de cadenas, los breakpoints o los volcados de memoria) estaban bloqueados a propósito. En cambio, quienes resolvían el desafío debían observar el panorama completo de todo el proceso de derivación de claves y reproducirlo sin alterar el programa.
Framework Roulette: Este fue un desafío de CTF de seguridad web de varias etapas. Los jugadores debían encontrar y explotar una vulnerabilidad distinta en cada una de seis aplicaciones en vivo, adaptándose a varios frameworks y lenguajes.
Framework Roulette funcionó como el examen final del Web Track del CTF, reuniendo en un solo desafío clasificatorio las clases de errores vistas durante el mes. Como se ve en la Figura 4, cada jugador enfrentó seis stacks distintos, cada uno con una falla diferente.
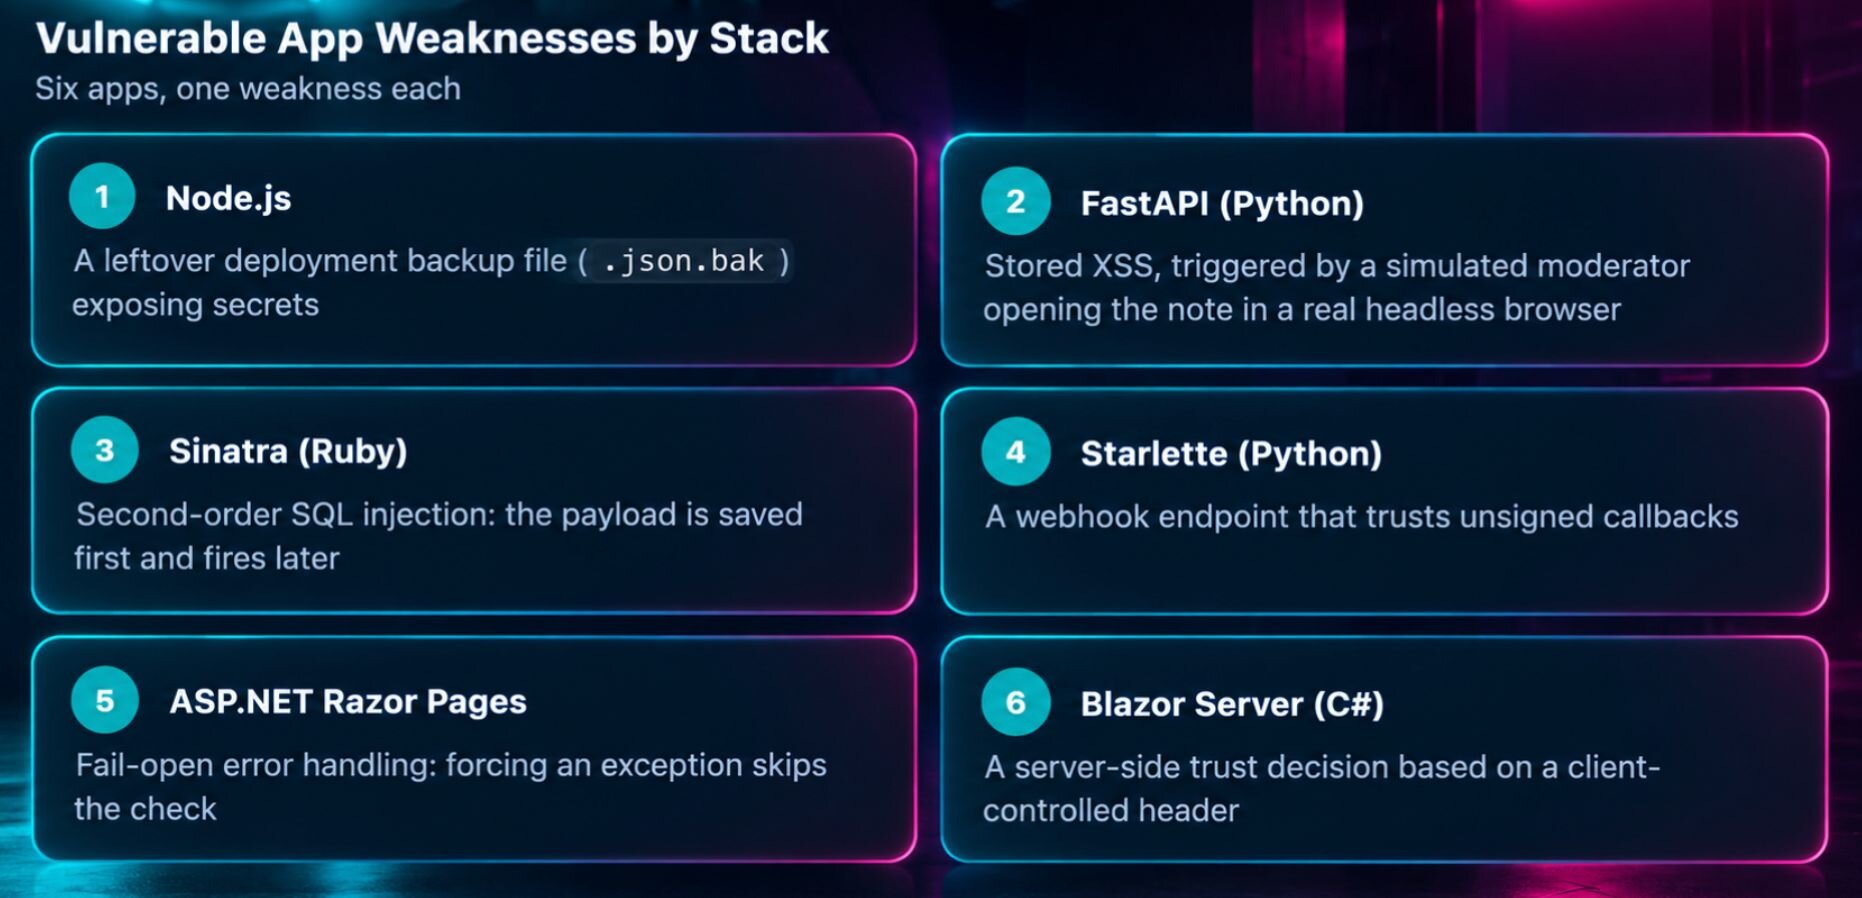
Figura 4: Cada una de las aplicaciones vulnerables con distintas debilidades en el desafío Framework Roulette
Cada aplicación arrojaba un fragmento de flag, que los jugadores debían armar en orden. La dificultad aquí surgía de tener que adaptarse rápidamente.
Reseñas únicas de este año: Otra parte interesante de la Arena de IA fue ver a los competidores documentar no solo sus respuestas, sino los sistemas que construyeron para llegar a ellas. Esas reseñas se convirtieron en extensiones útiles del CTF mismo: les dieron a otros jugadores una forma de comparar enfoques, volver a los desafíos después del evento y aprender de las decisiones detrás de cada solución. Aquí hay algunas reseñas que se destacaron:
Integris incluso creó un video genial sobre el desafío Sha1-Hulud:
Juntos, estos recursos creados por los jugadores muestran qué hizo diferente el formato de este año. El AI Arena premió la velocidad y la automatización, pero los equipos más fuertes también construyeron flujos de trabajo duraderos, verificaron sus resultados y compartieron lo que aprendieron con la comunidad más amplia de CTF.
Un año exitoso de CTF
Gracias a todos los que jugaron el Huntress CTF 2026 y ayudaron a hacer de la competencia de este año un lugar tan animado para aprender, experimentar y competir. El AI Arena mostró que las nuevas herramientas pueden cambiar la rapidez con la que trabajamos, pero la curiosidad, la validación cuidadosa y compartir lo que aprendes siguen marcando la diferencia. Desde soluciones creativas hasta reseñas detalladas de los jugadores, la comunidad hizo de este CTF algo más que una tabla de posiciones. Te agradecemos que te hayas unido a nosotros, y ya estamos esperando con ganas construir sobre lo que aprendimos juntos el próximo año.