

El 1 de octubre de 2024, más de seis mil personas abrieron la aplicación Calculadora en su computadora—todas al mismo tiempo.
Pero no estaban resolviendo ecuaciones ni haciendo ningún tipo de cálculo… de hecho, estaban empezando a analizar qué proceso realmente abrió el inocente ábaco digital. Harían ingeniería inversa del código, desentrañarían y desofuscarían la sintaxis, y buscarían encontrar cualquier cosa fuera de lo común: tal vez un payload malicioso, una puerta trasera o algún secreto especial que estuviera oculto.
Este fue el verdadero comienzo del Mes Nacional de Concientización sobre Ciberseguridad, y también el inicio del evento Huntress Capture the Flag (CTF) 2024.
Muy pronto, ingenieros, técnicos, profesionales de seguridad y estudiantes de todo el mundo descubrieron la respuesta a esa curiosa pregunta: “¿Qué pasa con esta extraña calculadora?”
¿Y la respuesta?
flag{e55ef8d0e8da0f20e187e102832f6513}
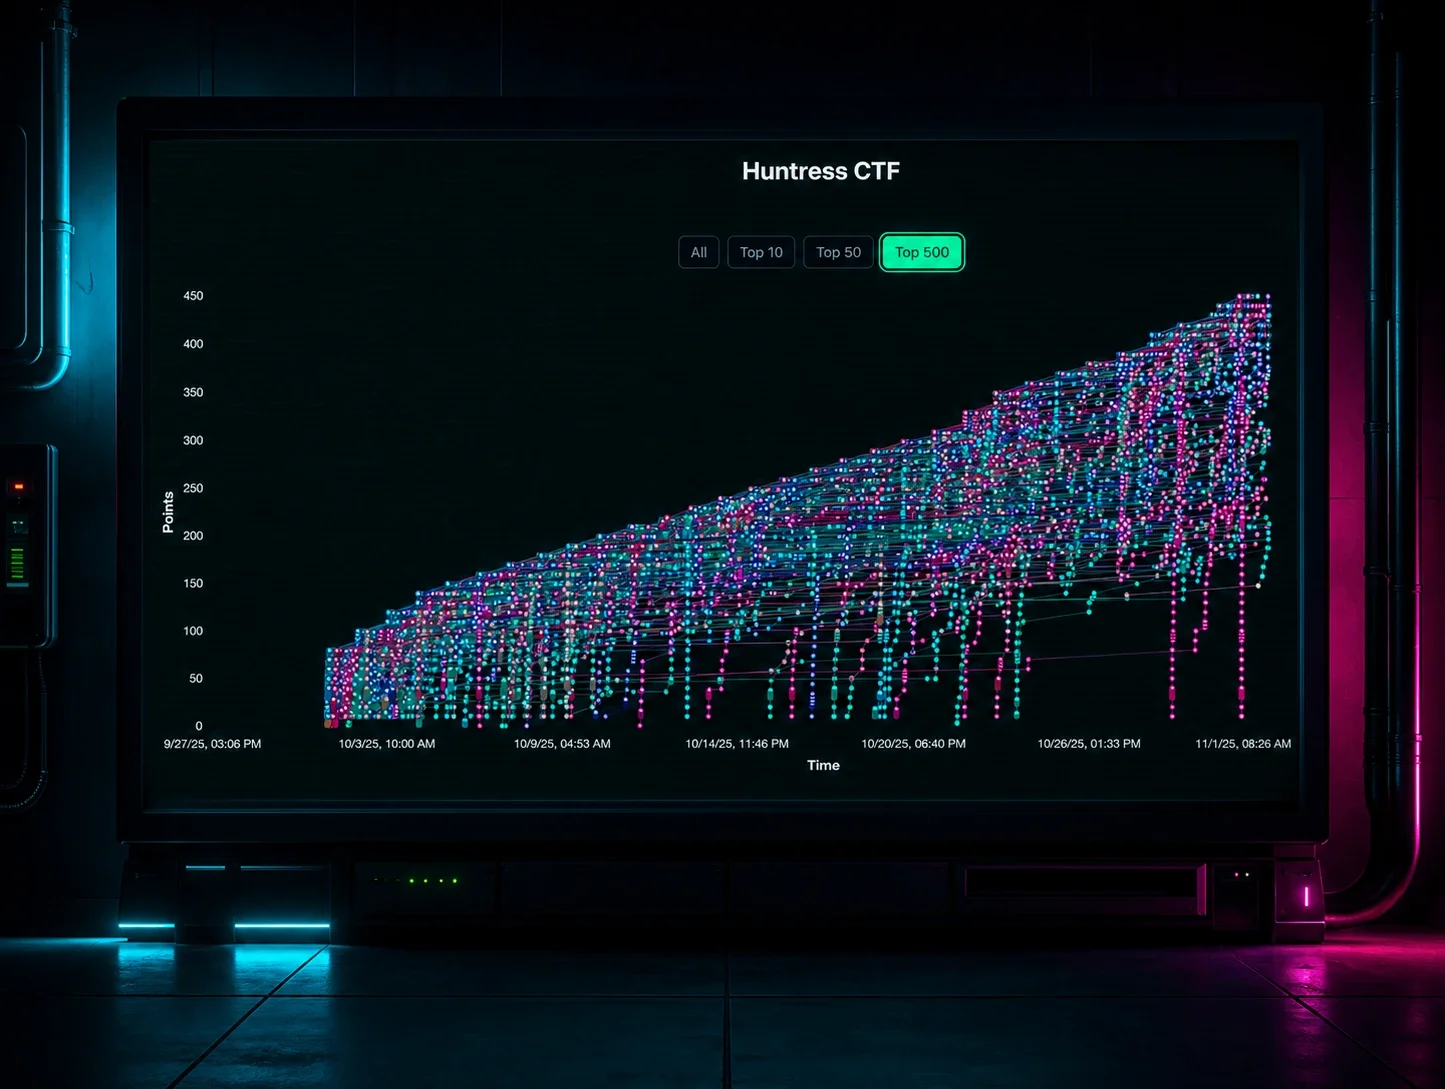
Para muchas personas, esta cadena de texto y caracteres aleatorios tal vez no signifique nada, pero para los participantes del Huntress CTF al inicio del mes, esto significó 500 puntos en el juego—¡y un lugar en la tabla de posiciones!
Pero esto fue solo el primer día… tal vez no mantendrían su posición por mucho tiempo, porque cada día de la competencia Huntress CTF se lanzaban nuevos desafíos. En solo 24 horas habría nuevos ejercicios, tareas y actividades para practicar análisis de malware, ingeniería inversa y seguridad de las aplicaciones.
Este blog es un repaso del gran Huntress CTF 2024. 🚩
¿Qué es un CTF?
Por si no estás familiarizado, un evento “Capture the Flag” (abreviado CTF) es un juego digital. No es como un videojuego donde mueves un joystick en un control—sino que, en cambio, tus manos vuelan por el teclado para jugar de verdad un deporte de hackers.
En lo que se conoce como un evento de “estilo Jeopardy”, hay un puñado de categorías para distintos temas de seguridad, cada una con un conjunto de desafíos diferentes—y los competidores, ya sea como individuos o en equipo, trabajan para resolver cada ejercicio y descubrir la “bandera” que valide y demuestre que completaron la tarea.
Los eventos CTF son un pilar de la cultura hacker—y nos referimos a los buenos hackers, los profesionales de seguridad que siguen siendo siempre curiosos y buscan una comprensión más profunda de la tecnología.
El Huntress CTF
Tradicionalmente, los eventos Capture the Flag se desarrollan a lo largo de un fin de semana, o incluso en un solo día, con un plazo corto para que los jugadores corran a resolver tantos desafíos como puedan. Para celebrar el Mes de Concientización sobre Ciberseguridad, Huntress quiso darle un toque especial a una competencia CTF: el juego dura todo el mes, con nuevos desafíos cada día. 😎
Basándonos en lo que hicimos el año pasado, quisimos fomentar una comunidad de aprendizaje, con algo de espíritu competitivo, pero manteniendo un ambiente relajado donde los jugadores puedan tomarse su tiempo, hacer una pausa y volver a aún más desafíos para disfrutar.
La cosa es que las competencias CTF realmente ponen a prueba tu temple… los desafíos pueden variar en tema, complejidad y dificultad. Los jugadores se enfrentan a nuevas tecnologías o temas con los que tal vez nunca habían tenido experiencia, así que luchar y aprender de los errores es parte del juego. Después de todo, eso es lo que pasa con la ciberseguridad: hay demasiado por saber como para conocerlo absolutamente todo, ¡así que todos estamos siempre aprendiendo!
Pero nuestro Huntress CTF es un poco más especial: traemos a la mesa una gran cantidad de tareas enfocadas en el trabajo del “equipo azul”: forense digital, respuesta a incidentes, análisis de malware, ingeniería inversa y más. Por supuesto, también hay algunos desafíos tradicionales enfocados en pruebas de seguridad ofensiva, pero nuestro objetivo es mostrarles a los jugadores el tradecraft real de las amenazas que existen allá afuera.
¿Y desde nuestra perspectiva? ¡Fue un jonrón total! 💥
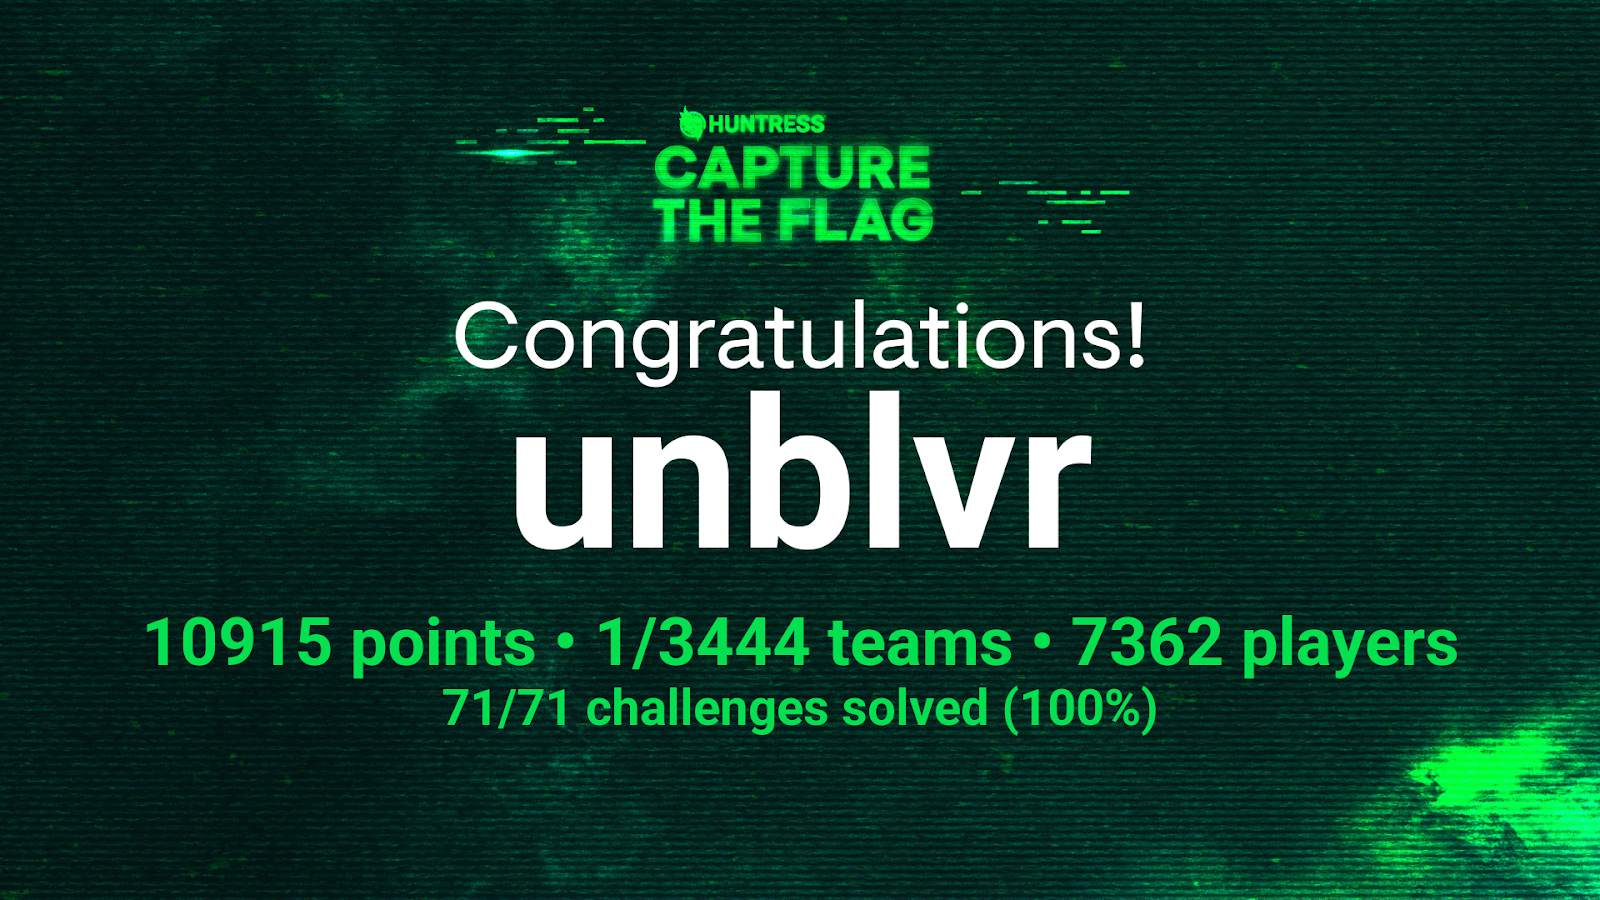
- Más de 70 desafíos en total a lo largo de octubre
- Más de 7 mil jugadores participantes en total de todo el mundo
- Más de 3 mil equipos compitiendo por premios, gloria y derecho a presumir
Felicidades enormes a nuestro ganador principal, y un enorme agradecimiento a todos los que se unieron a nosotros.
A lo largo del juego hubo un puñado de desafíos inspirados en, y que reflejaban, casos reales de vulnerabilidades y respuesta a incidentes. En muchos casos, para las tareas de la categoría “Malware”, tomábamos un payload de un endpoint realmente comprometido, lo “desactivábamos” y escondíamos una bandera adentro—para que los jugadores tuvieran desafíos tan reales como se pueda.
Algunos de los desafíos favoritos tanto de los jugadores como del equipo de desarrollo:
- “MOVEable”, un homenaje a la explotación de MOVEit Transfer
- “Zippy”, un tributo a la vulnerabilidad de SysAid
- “HelpfulDesk”, un guiño a las crónicas de “SlashAndGrab” de ScreenConnect
Y otras tareas de respuesta a incidentes de múltiples partes, de primer nivel:
- “Little Shop of Hashes”, una recreación de una intrusión real de tipo Pass the Hash
- “Nightmare on Hunt Street”, el trabajo diario de un analista del SOC en análisis de registros
Desafíos más difíciles y exigentes como “OceanLocust”, “Rustline” y “GoCrackMes” mantuvieron a los jugadores despiertos hasta tarde haciendo ingeniería inversa de binarios compilados complejos. Otros perseguían hallazgos de OSINT para encontrar a hackers con “Ran Somewhere”, descifraban cifrados con “Base-p-”, descubrían pistas en el desafío “Mystery”, o se enfrentaban a “Discount Programming Devices”.
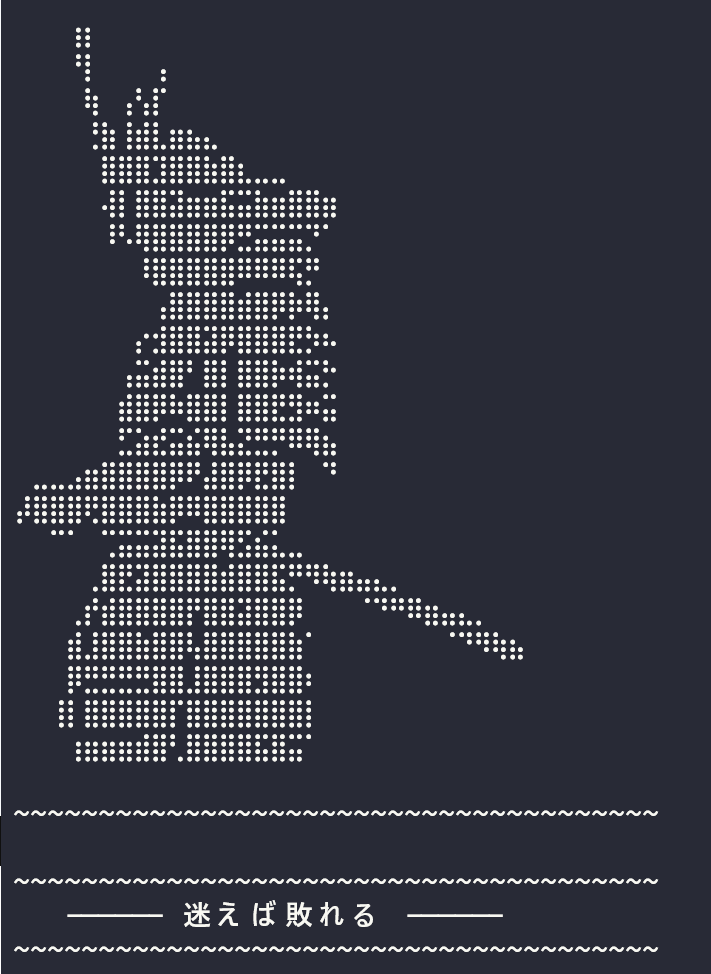
Y aun así, dejamos espacio para los desafíos más extravagantes y fuera de lo común que son tan queridos en la cultura CTF. Batallar contra un samurái en la terminal en Sekrio, regar plantas por encima del agua para obtener una shell inversa en Plantopia, y mirar fijamente los profundos cuadrados negros en The Void. Una buena mezcla de desafíos reales y ligereza ayuda mucho. Después de todo, nunca nos tomamos demasiado en serio.
Para el final y el desafío cumbre, Adam Rice cerró el juego con su obra maestra, “Palimpsest.” Tomando su nombre de un antiguo tipo de manuscrito que fue borrado para volver a escribir encima, este desafío hizo que los jugadores compitieran por el primer lugar. Analizando un conjunto de registros de eventos de Windows repletos de secretos por descifrar, los jugadores aseguraron sus posiciones finales en la tabla de clasificación y cerraron un mes lleno de acción.
Hasta pronto, ¡y gracias por todos los phish!
El objetivo al participar en un evento Capture the Flag no siempre debería ser "solo ganar": se trata de aprender algo nuevo y, en última instancia, de divertirte.
Los CTF reúnen a la comunidad hacker y nos ayudan a todos a crecer juntos. Incluso si no resuelves todos los retos, puedes leer las explicaciones y soluciones después del evento y ver todos los trucos y herramientas que no conocías antes. Esa es la mejor parte: difundir la educación y la concientización, y ayudar a elevar el nivel de toda nuestra industria.
Esperamos que el Huntress CTF 2024 haya sido una gran iniciativa para eso. Y esperamos con ansias subir la vara para el próximo año.