

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
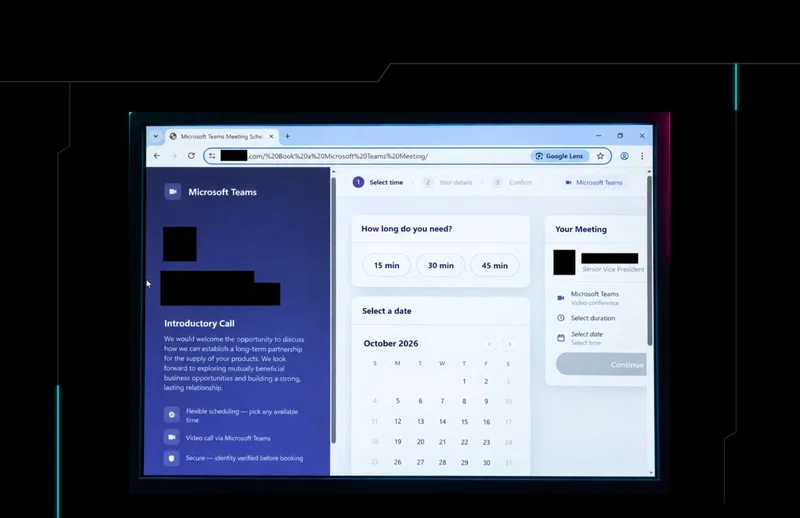
Los actores de amenazas usaron un señuelo convincente de reserva de reuniones de Microsoft Teams para ocultar un phishing mediante código de dispositivo y engañar a las víctimas para que autorizaran el acceso del atacante.

Los atacantes están usando paneles de ScreenConnect alojados en la nube para instalar clientes no autorizados en cientos de endpoints administrados.
Las técnicas de ClickFix están evolucionando. Huntress desglosa cuatro cadenas de ataque: movimiento lateral, cargas útiles ocultas en PNG, RATs de Node.js y siembra de caché.
ACTUALIZACIÓN: N-able desconectó N-central después de que se revelaran 33 fallas críticas, incluidas cadenas que permiten ejecución remota de código y escalada de privilegios.
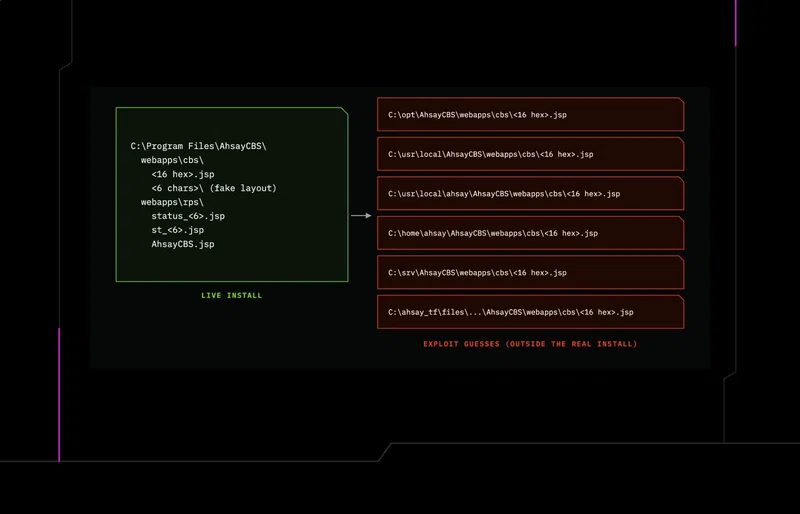
Seguimiento de la intrusión en AhsayCBS: nuevos webshells, un segundo minero y un implante en Python vinculado al endpoint, encontrados en servidores de respaldo vulnerados.
Conoce a Sasha Roshan, ingeniero de ventas sénior en Huntress, un defensor apasionado de la ciberseguridad. Descubre cómo marca la diferencia cada día.
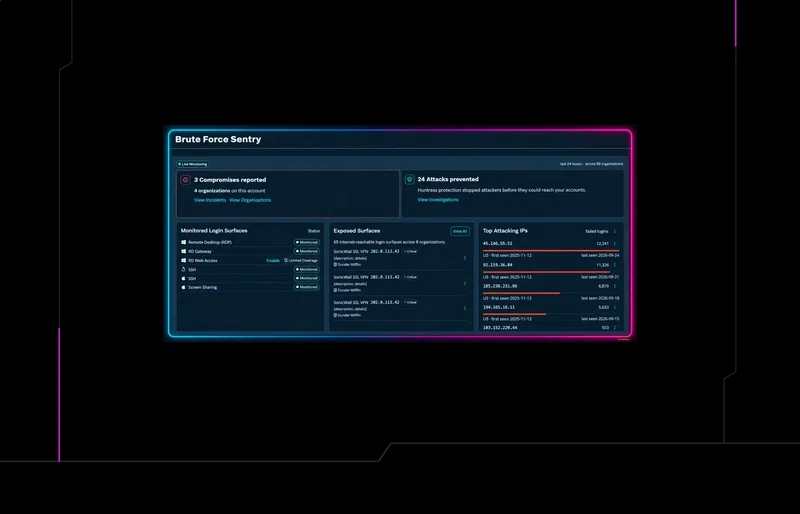
Brute Force Sentry de Huntress Managed SIEM convierte los ataques de fuerza bruta que nuestro SOC ve en el campo en detecciones que se activan antes, con la evidencia y la guía de endurecimiento de la seguridad que los socios necesitan para cerrar la brecha.
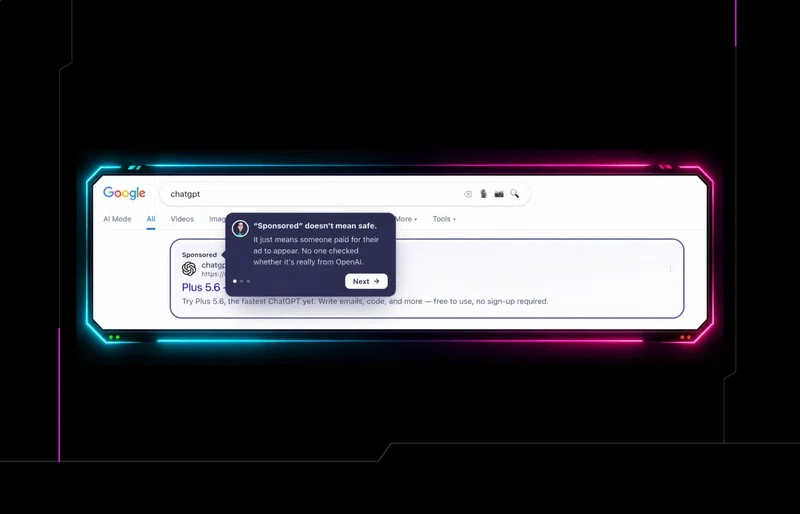
Defense Drill Interventions combina Managed EDR con capacitación de SAT justo a tiempo, para que los usuarios aprendan en el momento en que caen en ClickFix.
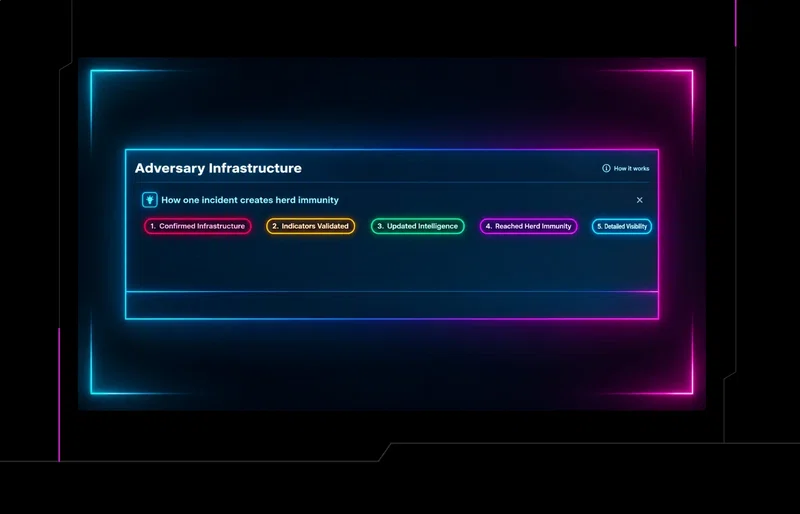
Adversary Infrastructure es una nueva función de Managed ITDR que bloquea a los atacantes en el inicio de sesión de Microsoft 365, convirtiendo el ataque de un inquilino en protección para toda la red.
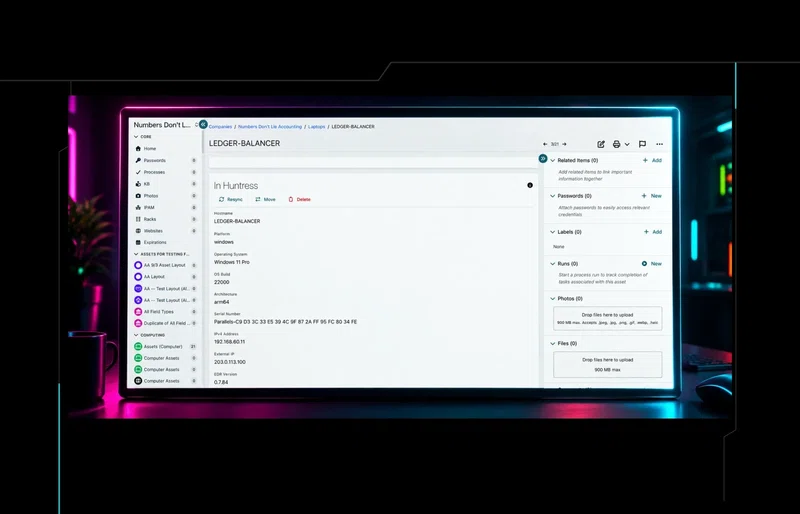
La nueva integración de Hudu con Huntress incorpora tus organizaciones, agentes, membresías e identidades de Huntress en Hudu. Descubre qué hace, cómo configurarla y cómo Hudu la construyó sobre la Huntress API.
Un perro de juguete con IA de $30 llevó a Mastercard a más de 250 sitios de la estafa. Descubre cómo los cargos pequeños y los pagos de ransomware siguen el mismo rastro del dinero, y cómo cortarlo.
SIEM no está muerto... su modelo de precios inflado sí. Descubre por qué los modelos antiguos deben desaparecer, cómo encaja la IA y cómo crear una estrategia de registro de seguridad más inteligente y rentable.
Los atacantes abusan de plataformas MDM legítimas para implementar herramientas de RMM no autorizadas, convirtiendo la gestión de dispositivos en una vía para el acceso remoto y la persistencia.
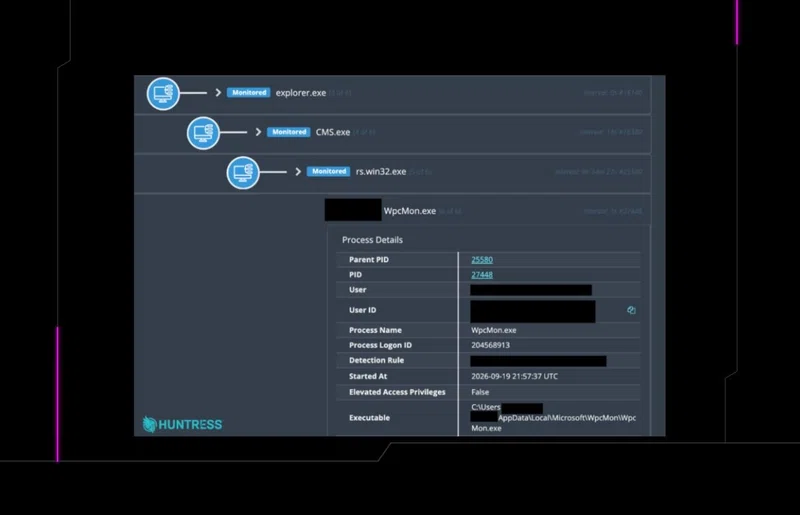
Los atacantes comprometieron software de gestión de cámaras para desplegar malware, establecer persistencia y hacer beaconing hacia C2. Huntress desglosa la cadena de ataque y los IOC.
Microsoft afirma que un agente de IA impulsó el ataque a ConnectWise. La telemetría de Huntress coincide con eso: herramientas con scripts, dirigidas por un operador.

