

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Cuatro brechas universitarias, una sola causa raíz: una mala configuración. Mira el patrón detrás de los ciberataques de 2026 en la educación superior y cómo corregir la brecha.
Los ataques de ransomware, BEC e ingeniería social cada vez más comienzan con un simple inicio de sesión, no con malware. Conoce los cinco patrones de amenazas que los equipos de TI y seguridad deben vigilar, y cómo detectarlos a tiempo.
Descubre cómo el secuestro de sesión transformó las amenazas cibernéticas. Aprende cómo los tokens de autenticación robados permiten brechas rápidas, evaden la seguridad e impactan la protección empresarial.
Los atacantes están construyendo flujos de trabajo alrededor de la IA: herramientas falsas, respuestas suplantadas y phishing a velocidad de máquina. Mira cómo Huntress sigue este cambio y qué significa para los defensores.
Mohammad creía que viajaba a Laos para un trabajo legítimo de TI. En cambio, quedó atrapado, obligado a estafar a personas vulnerables para quitarles los ahorros de toda su vida. Escucha la historia directamente de él.
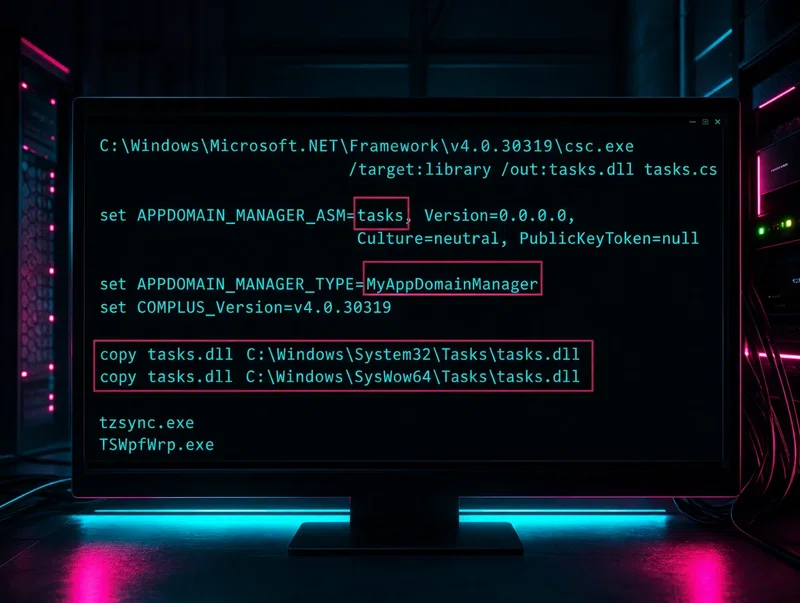
Una función poco conocida de .NET permite a los atacantes ejecutar código malicioso dentro de aplicaciones confiables firmadas por Microsoft sin explotar ni una sola vulnerabilidad. Descubre exactamente cómo funciona.
Los hackers no necesitan exploits de élite cuando Microsoft 365 tiene funciones integradas que pueden encadenar para eludir todo tu stack de seguridad. Kyle Hanslovan muestra exactamente cómo se hace.
Cada año, durante el Mes de Concientización sobre Ciberseguridad, alguien en tu oficina hace algo que hace que TI quiera tirar una laptop. Esta es esa lista, y qué hacer al respecto.
Ya conoces el consejo: usa contraseñas fuertes, no hagas clic en enlaces, parchea tus sistemas. Ya lo tienes memorizado, y es comprensible. Esto es lo que realmente funciona.
Veintiún años del Mes de Concientización sobre Ciberseguridad y todavía seguimos hablando de la higiene de contraseñas. Es hora de ponerse a la ofensiva: descubre cómo se ve realmente la seguridad proactiva.
Ransomware, vulnerabilidades de día cero, ataques a la cadena de suministro — la última década exigió más que nunca a los defensores. Huntress mira hacia atrás a las amenazas cibernéticas más influyentes y lo que le enseñaron a la comunidad de seguridad.
Los analistas de Huntress han rastreado incidentes con múltiples herramientas RMM en el mismo entorno: algunas heredadas, otras instaladas por los propios atacantes. Esta es la razón por la que tener demasiadas RMM es un problema de seguridad real.
Una mala gestión de credenciales, configuraciones incorrectas y cuentas olvidadas son el tapete de bienvenida que buscan los atacantes. Huntress documenta las fallas de higiene cibernética que ve con más frecuencia. Y cómo solucionarlas de verdad.
El 47% de los usuarios reutiliza contraseñas en cuatro o más cuentas. Esa es solo una cifra incómoda. Aquí están los diez peores lugares donde la gente realmente guarda sus contraseñas, y cómo se ven los mejores hábitos.
Los hackers no sueltan malware y se van. Se instalan y permanecen el mayor tiempo posible. Así es como detectar y eliminar el malware persistente antes de que cause daños, y por qué la mayoría de las herramientas tradicionales no lo detectan.

