

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
¿De dónde vienen realmente los ataques a la identidad? No de donde crees. La respuesta no es un país, una VPN ni un centro de datos, y equivocarte en esto te deja expuesto.
Si administras un inquilino de Microsoft 365, audita tus aplicaciones de OAuth ahora mismo. Huntress pasó seis meses investigando cómo las aplicaciones maliciosas persisten dentro de Microsoft 365. Según las estadísticas, el tuyo podría estar infectado.
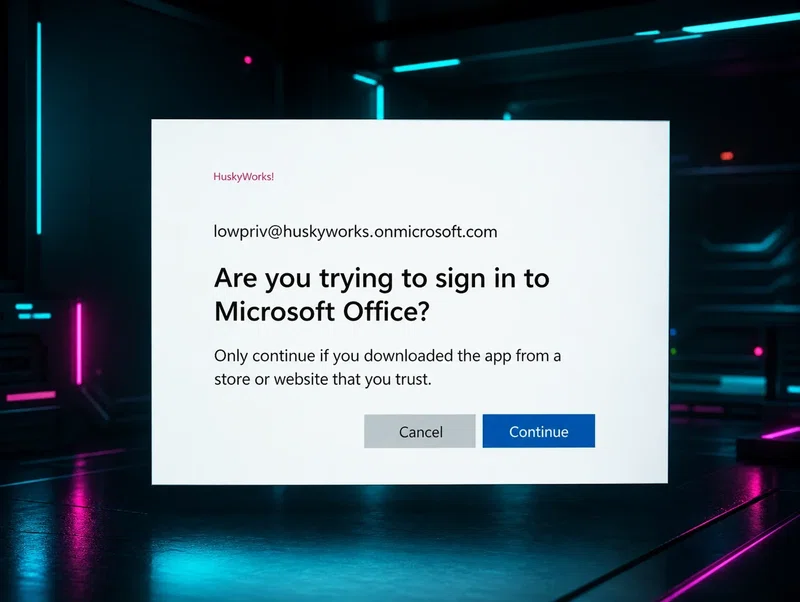
OAuth 2.0 está en todas partes, y sus diferentes implementaciones en Google Cloud y Azure tienen superficies de ataque radicalmente distintas. Huntress recorre un caso práctico de phishing mediante código de dispositivo en ambas plataformas.
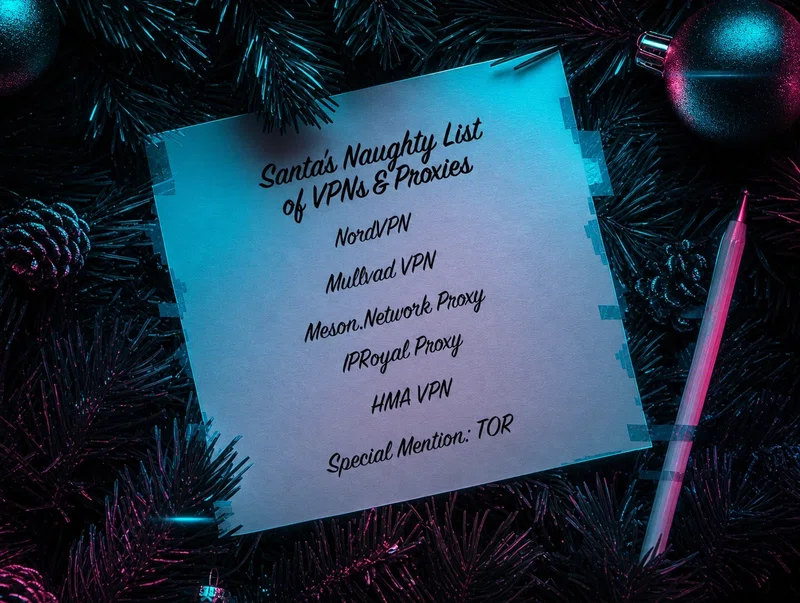
El taller de Santa tiene una política estricta contra la lista de traviesos. Algunas VPN y proxies están en ella. Así es como las empresas pueden distinguir entre herramientas de red seguras y aquellas que generan riesgo.
MFA parece una Molestia Frecuentemente Absurda hasta que entiendes con qué claridad divide la superficie de ataque de identidad. Esto es lo que sucede con los intentos de toma de control de una cuenta cuando hay MFA, y cuando no la hay.
Seis mil personas abrieron la Calculadora al mismo tiempo, y ninguna estaba haciendo matemáticas. Esta es la historia detrás de cómo Huntress convirtió las TTPs reales de atacantes en retos para el CTF 2024.
En toda película de artes marciales, el último oponente es el callado. Los ataques de AiTM funcionan igual: pasan desapercibidos hasta que ya ganaron. Huntress desenmascara cómo funcionan realmente los ataques de adversary-in-the-middle.
Huntress descubrió una campaña de phishing masiva que usa HTML smuggling, iframes inyectados y robo de sesión para evitar la MFA. Lee el desglose técnico completo de una técnica genuinamente novedosa.
Las RMM y el comando y control son lo mismo desde la perspectiva de un hacker. El director del Huntress SOC desglosa el abuso de RMM a gran escala, incluida la cadena de ataque con ScreenConnect más disparatada que ha visto.
Huntress se despierta cada mañana preguntándose cómo convertir a los cibercriminales en ejemplos. Últimamente, eso significa rastrear el nuevo Tradecraft de acceso inicial en Microsoft 365. Esto es lo que el equipo encontró y construyó.
Un atacante tiene credenciales válidas, pero la MFA se interpone en su camino. ¿Cómo termina la historia? La retrospectiva del CTF de Huntress repasa los desafíos que hicieron que los jugadores se ganaran cada bandera.

