

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
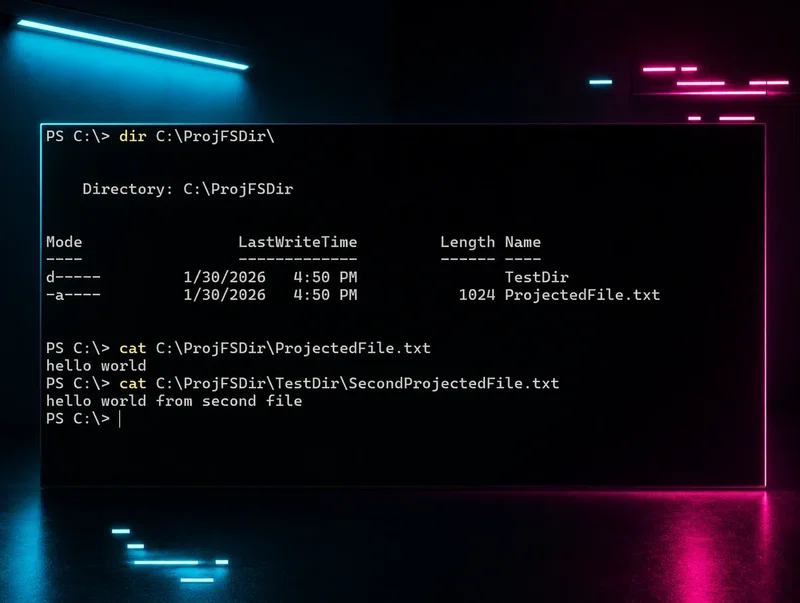
Casi nadie ha oído hablar de Windows ProjFS. Los atacantes están empezando a notarlo. Este análisis a fondo explica exactamente cómo funciona el Projected File System y por qué eso importa para la seguridad.
La paridad de funciones entre Windows, macOS y Linux suena simple en una hoja de ruta de producto. Construirla de verdad implica conciliar sistemas operativos fundamentalmente distintos. Así es como Huntress lo está abordando.
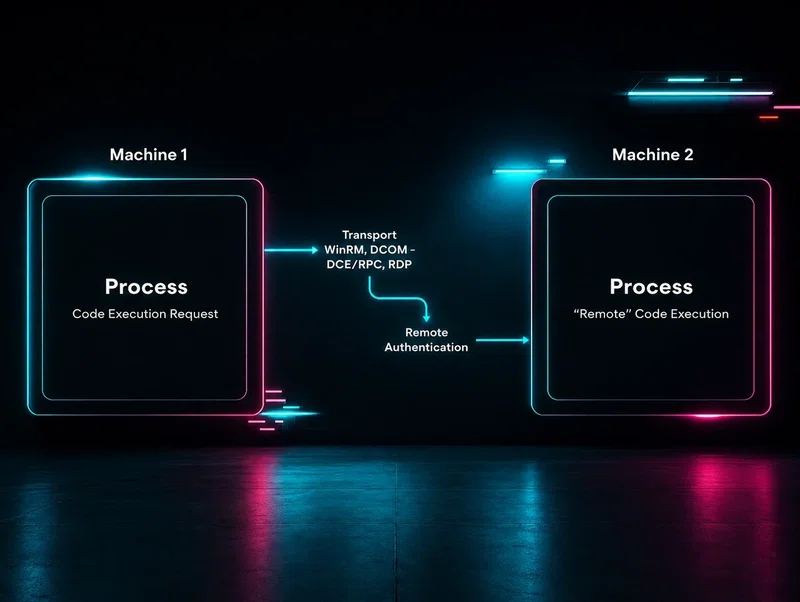
Una vez que los atacantes están dentro, el movimiento lateral es cómo profundizan un compromiso y hacen que la eliminación sea mucho más difícil. Esto es exactamente cómo Huntress lo detecta y lo interrumpe antes de que se propague.
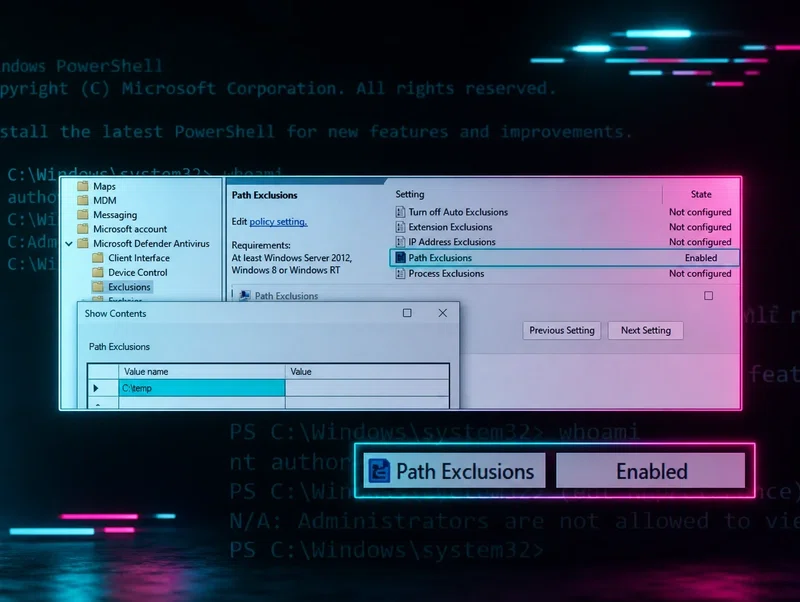
Los atacantes saben que agregar una exclusión de MDAV para su binario malicioso es más fácil que deshabilitar Defender por completo. Huntress explica cómo funciona esta técnica pasada por alto y cómo detectarla.
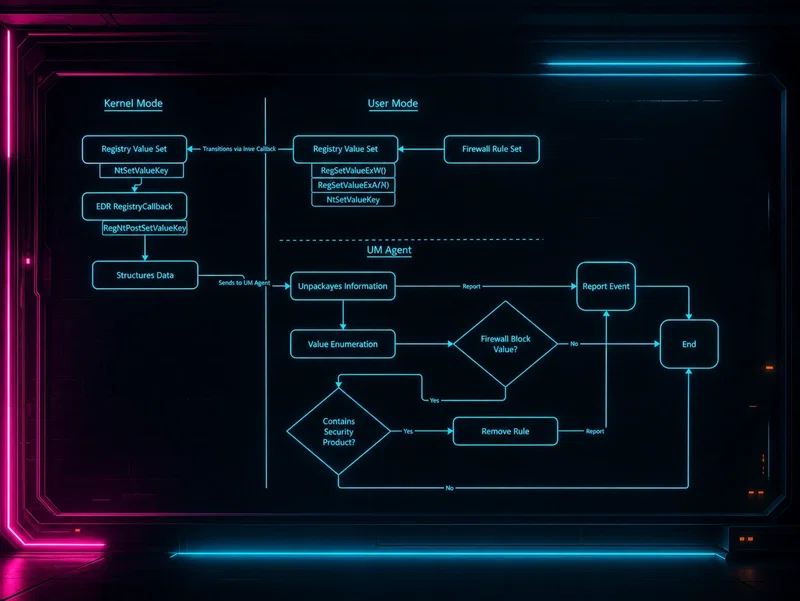
La manipulación de EDR es una de las capacidades más deseadas por los atacantes, y los proveedores en gran medida la han ignorado. Un investigador de Huntress explica las técnicas usadas para cegar los productos de EDR, y qué se puede hacer al respecto.

