

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.

Los actores de amenazas están explotando fallas de AhsayCBS, incluidas CVE-2026-105133 y CVE-2026-105134, para implementar webshells y criptomineros XMRig. Actualiza a la versión 10.3.4 y restringe el acceso ahora.
Los actores de amenazas ahora usan IA para generar scripts personalizados de PowerShell para ataques a Active Directory. Nuestro equipo analizó malware real generado con IA y lo que significa para los defensores.
Las herramientas creadas para monitorear empleados y dar soporte a trabajadores remotos están siendo reutilizadas para operaciones de ransomware. Net Monitor for Employees y SimpleHelp son las últimas en sufrir este abuso: así es como ocurre.
Entraron a través de SonicWall y luego desplegaron el driver firmado de una herramienta forense para eliminar la seguridad de endpoints desde el modo kernel. Huntress detuvo el ataque antes de que se desplegara el ransomware. Aquí está el desglose completo.
El apocalipsis de ciberataques impulsados por IA no ocurrió en 2025. Lo que sí ocurrió fue más silencioso y más peligroso: los atacantes se volvieron más rápidos y más baratos en el mismo tradecraft que ya venían usando.
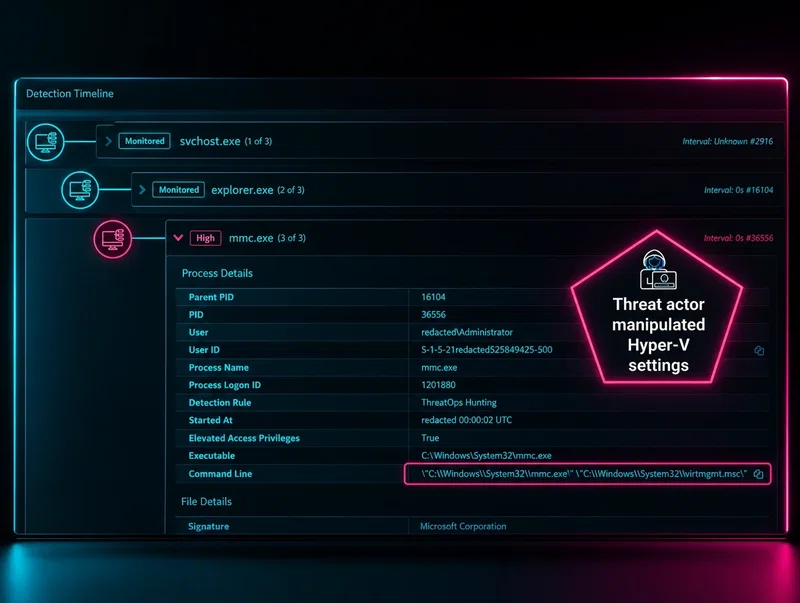
Una sola brecha en la capa del hipervisor pone en riesgo simultáneamente a todas las máquinas virtuales y la mayoría de las herramientas de seguridad son ciegas ante ella. Así es como realmente puedes endurecer la seguridad de ESXi contra el ransomware.
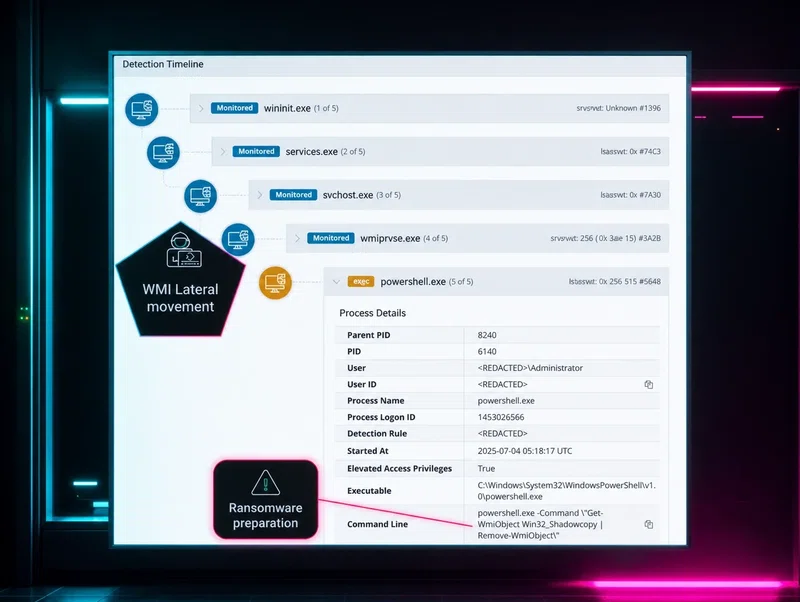
Durante una intrusión de ransomware, Huntress encontró un script lleno de comentarios claros en inglés que explicaban cada paso. Los manuales antiguos no mueren. Los atacantes simplemente los siguen usando.
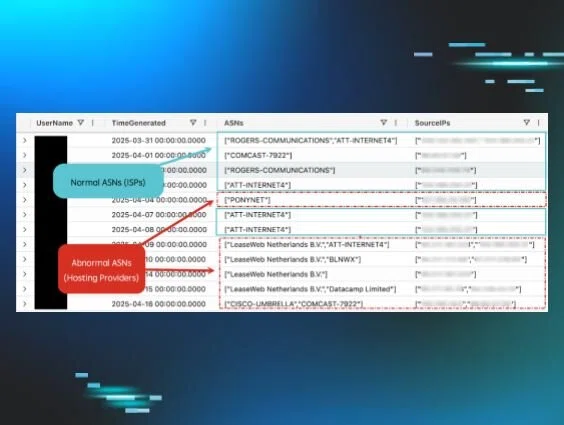
Las direcciones IP son útiles en las investigaciones. Los números de sistema autónomo te dan el panorama completo: origen, propiedad y contexto de red. Así es como Huntress usa los ASN para acelerar la caza y la respuesta.
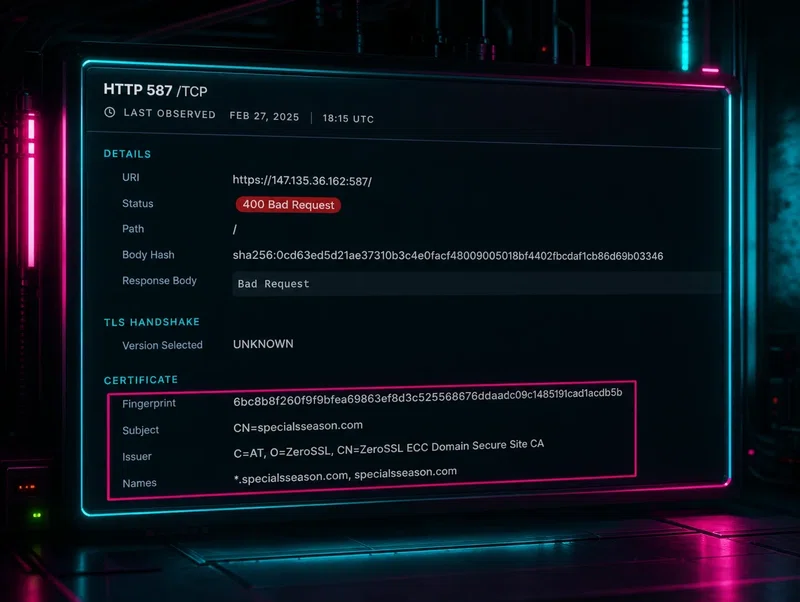
Lo que comenzó como una investigación de fuerza bruta se convirtió en algo más interesante. Huntress documenta cómo operan los agentes de acceso inicial de ransomware y cómo se ven en telemetría del mundo real.
La mayoría de los relatos de incidentes presentan una cronología impecable. Este no lo hace: muestra la perspectiva del analista, incluidos los callejones sin salida, las sorpresas y los momentos de verdadera incertidumbre. Esto fue lo que realmente pasó.
200 millones de estadounidenses compran productos tecnológicos durante las fiestas, y muchos de esos regalos son para niños. Aquí tienes la guía práctica para proteger los dispositivos de los niños antes de que se conecten a internet por primera vez.
Los agentes de usuario en la telemetría de seguridad de Microsoft 365 pueden revelar BEC de formas que la detección basada en credenciales no detecta. Esto mantuvo despierto a un analista del Huntress SOC a las 3 a. m.; esto fue lo que encontró.
Cuando Microsoft bloqueó las macros en los documentos de Office descargados, los actores de amenazas se adaptaron rápidamente. Huntress analiza cómo evolucionaron los métodos de acceso inicial en 2022 y qué deben vigilar ahora los equipos de defensa.
Una alerta vaga de antivirus es tan útil como el analista que la investiga. Huntress repasa una investigación real de Managed AV y muestra las herramientas, técnicas y el razonamiento detrás de convertir una sola alerta de Defender en una imagen clara de un posible movimiento lateral.
La tercera parte de la serie de evasión de defensas de Huntress se pone intensa. Los atacantes tienen que entrar y ejecutar código en algún lugar, y los defensores pueden atraparlos. Aquí te mostramos exactamente cómo detectar técnicas de evasión en acción.

