

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Huntress ha observado una serie de intrusiones sorprendentemente similares que comienzan con la explotación de CitrixBleed 2, emplean técnicas novedosas de escalada de privilegios y terminan en el ransomware Dragonforce.
Las herramientas creadas para monitorear empleados y dar soporte a trabajadores remotos están siendo reutilizadas para operaciones de ransomware. Net Monitor for Employees y SimpleHelp son las últimas en sufrir este abuso: así es como ocurre.
El apocalipsis de ciberataques impulsados por IA no ocurrió en 2025. Lo que sí ocurrió fue más silencioso y más peligroso: los atacantes se volvieron más rápidos y más baratos en el mismo tradecraft que ya venían usando.
Las investigaciones de incidentes reales no se parecen a los informes de amenazas pulidos. Faltan registros, los tiempos no coinciden y los analistas deben trabajar con vacíos de información. Se trata de hacer una buena respuesta a incidentes con datos imperfectos.
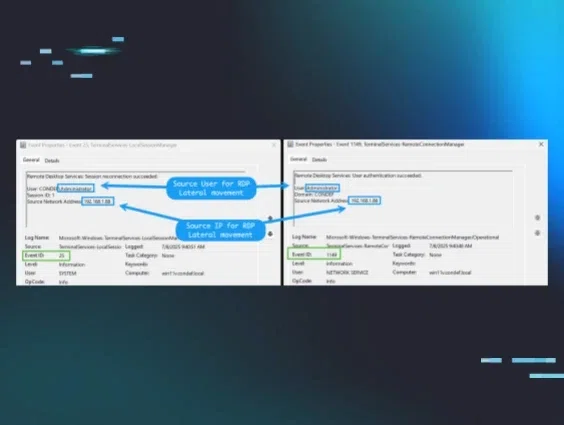
Cientos de ID de eventos de Windows en miles de endpoints: la mayoría de los artículos te dicen cuáles importan. Esta publicación trata sobre cómo desarrollar una metodología para encontrar la aguja en el pajar.
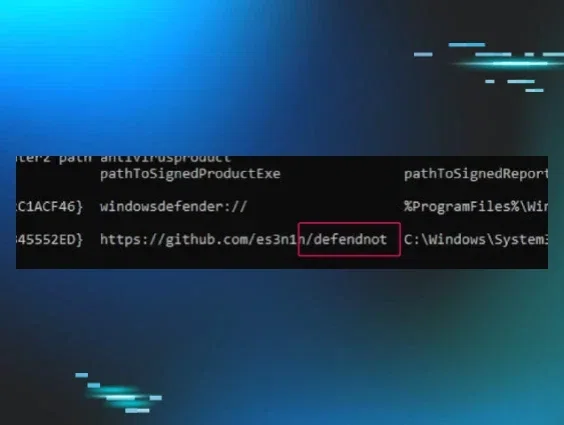
Una herramienta llamada 'defendnot' desactiva Windows Defender al registrar un antivirus falso mediante API no documentadas de Windows Security Center. Huntress explica la técnica y cómo detectarla.
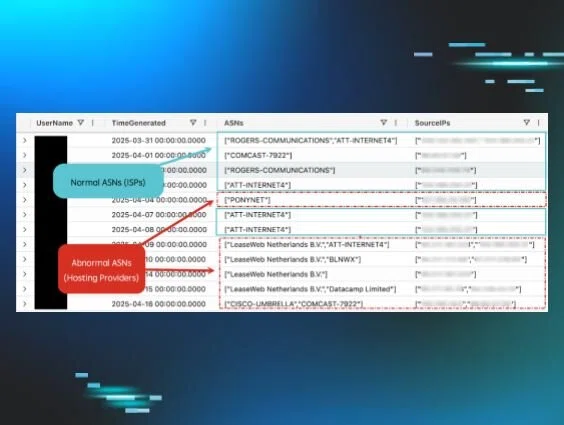
Las direcciones IP son útiles en las investigaciones. Los números de sistema autónomo te dan el panorama completo: origen, propiedad y contexto de red. Así es como Huntress usa los ASN para acelerar la caza y la respuesta.
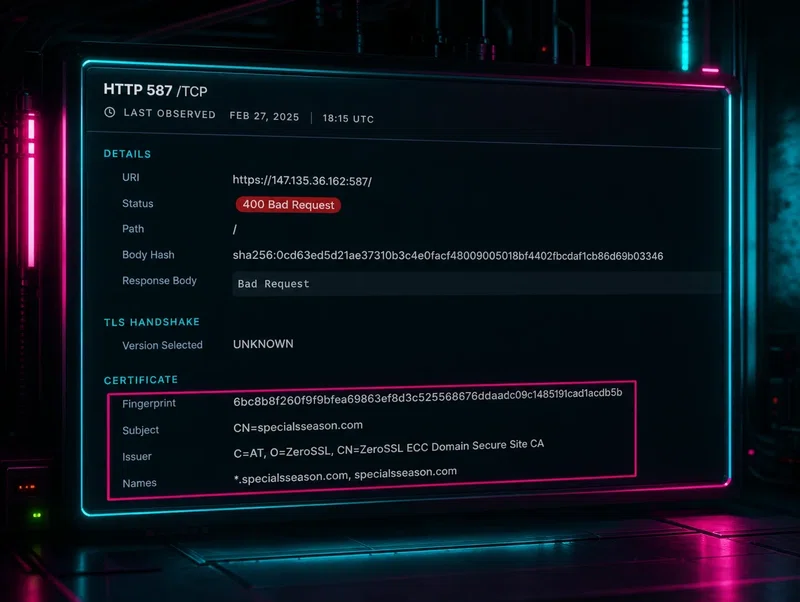
Lo que comenzó como una investigación de fuerza bruta se convirtió en algo más interesante. Huntress documenta cómo operan los agentes de acceso inicial de ransomware y cómo se ven en telemetría del mundo real.
La mayoría de los relatos de incidentes presentan una cronología impecable. Este no lo hace: muestra la perspectiva del analista, incluidos los callejones sin salida, las sorpresas y los momentos de verdadera incertidumbre. Esto fue lo que realmente pasó.
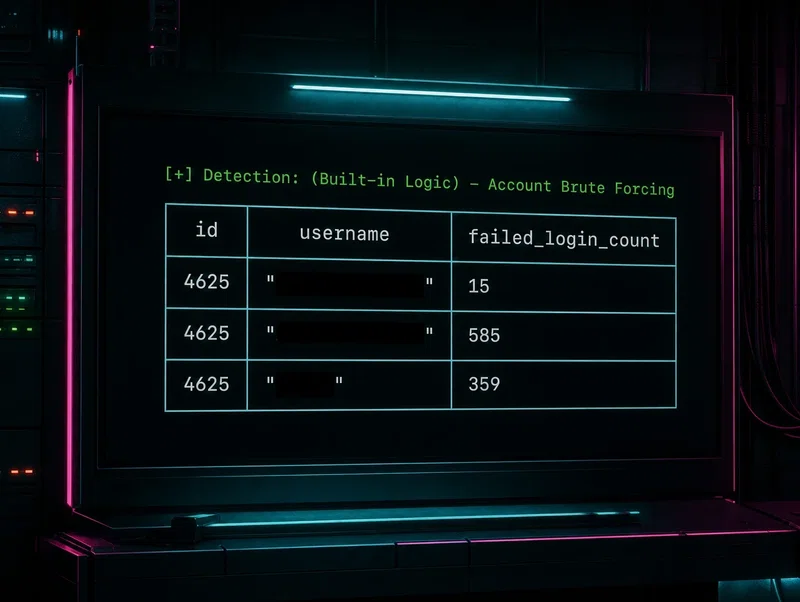
El acceso inicial es la fase más importante de cualquier ataque. Nada más ocurre sin él. Huntress analiza las 10 técnicas de acceso inicial de MITRE ATT&CK y qué instrumentar en realidad.
Microsoft mismo fue víctima del ataque de pulverización de contraseñas de Midnight Blizzard. Huntress explica cómo se ve esta técnica en la telemetría de Microsoft 365 y cómo detectarla en tu propio entorno.

