

Por qué la seguridad de endpoints necesita un enfoque más amplio
Cómo los atacantes secuestran las herramientas en las que confías

El abuso de RMM aumentó 277% interanual, y apareció en el 24% de los incidentes de 2025; los atacantes no necesitan malware cuando las herramientas de confianza ya funcionan.

PowerShell, los scripts y las herramientas de administración se convierten en armas para camuflarse con la actividad normal. Windows Management Instrumentation (WMI) es un ejemplo común de un LOLBIN del que se abusa de esta manera.

Los esquemas de ClickFix y prueba CAPTCHA falsa impulsaron más de la mitad de la actividad de cargadores de malware que Huntress observó en 2025. Este suele ser el primer paso hacia el ransomware.

La IA comprime las intrusiones de meses a horas, pero el endpoint sigue siendo donde se ejecutan las cargas útiles y donde se puede detectar esa actividad.
Profundiza en la resiliencia de endpoint
Un análisis a fondo de cómo los atacantes explotan las brechas de endpoint y cómo cerrarlas antes de que las usen en tu contra.
Descubre cómo Huntress detecta y cierra la brecha del abuso generalizado de RMM.
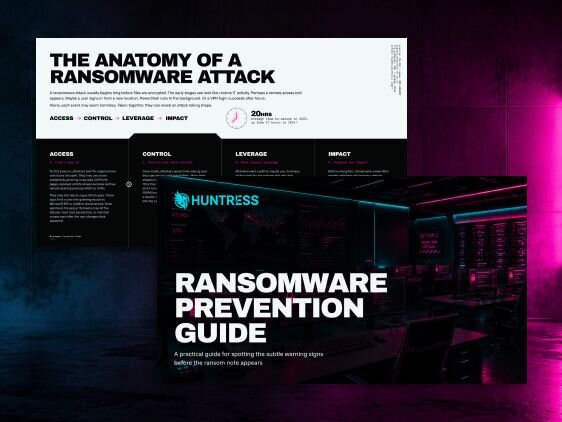
Una visión general de cómo los atacantes actuales usan el ransomware y cómo detenerlos estratégicamente antes de que afecten tus operaciones.

Cómo Huntress ofrece resiliencia de endpoint
Huntress ofrece integridad de endpoints mediante el endurecimiento de la seguridad de los endpoints, la detección y el bloqueo de lo que logra pasar, y el mantenimiento de esa protección las 24 horas, los 7 días de la semana.
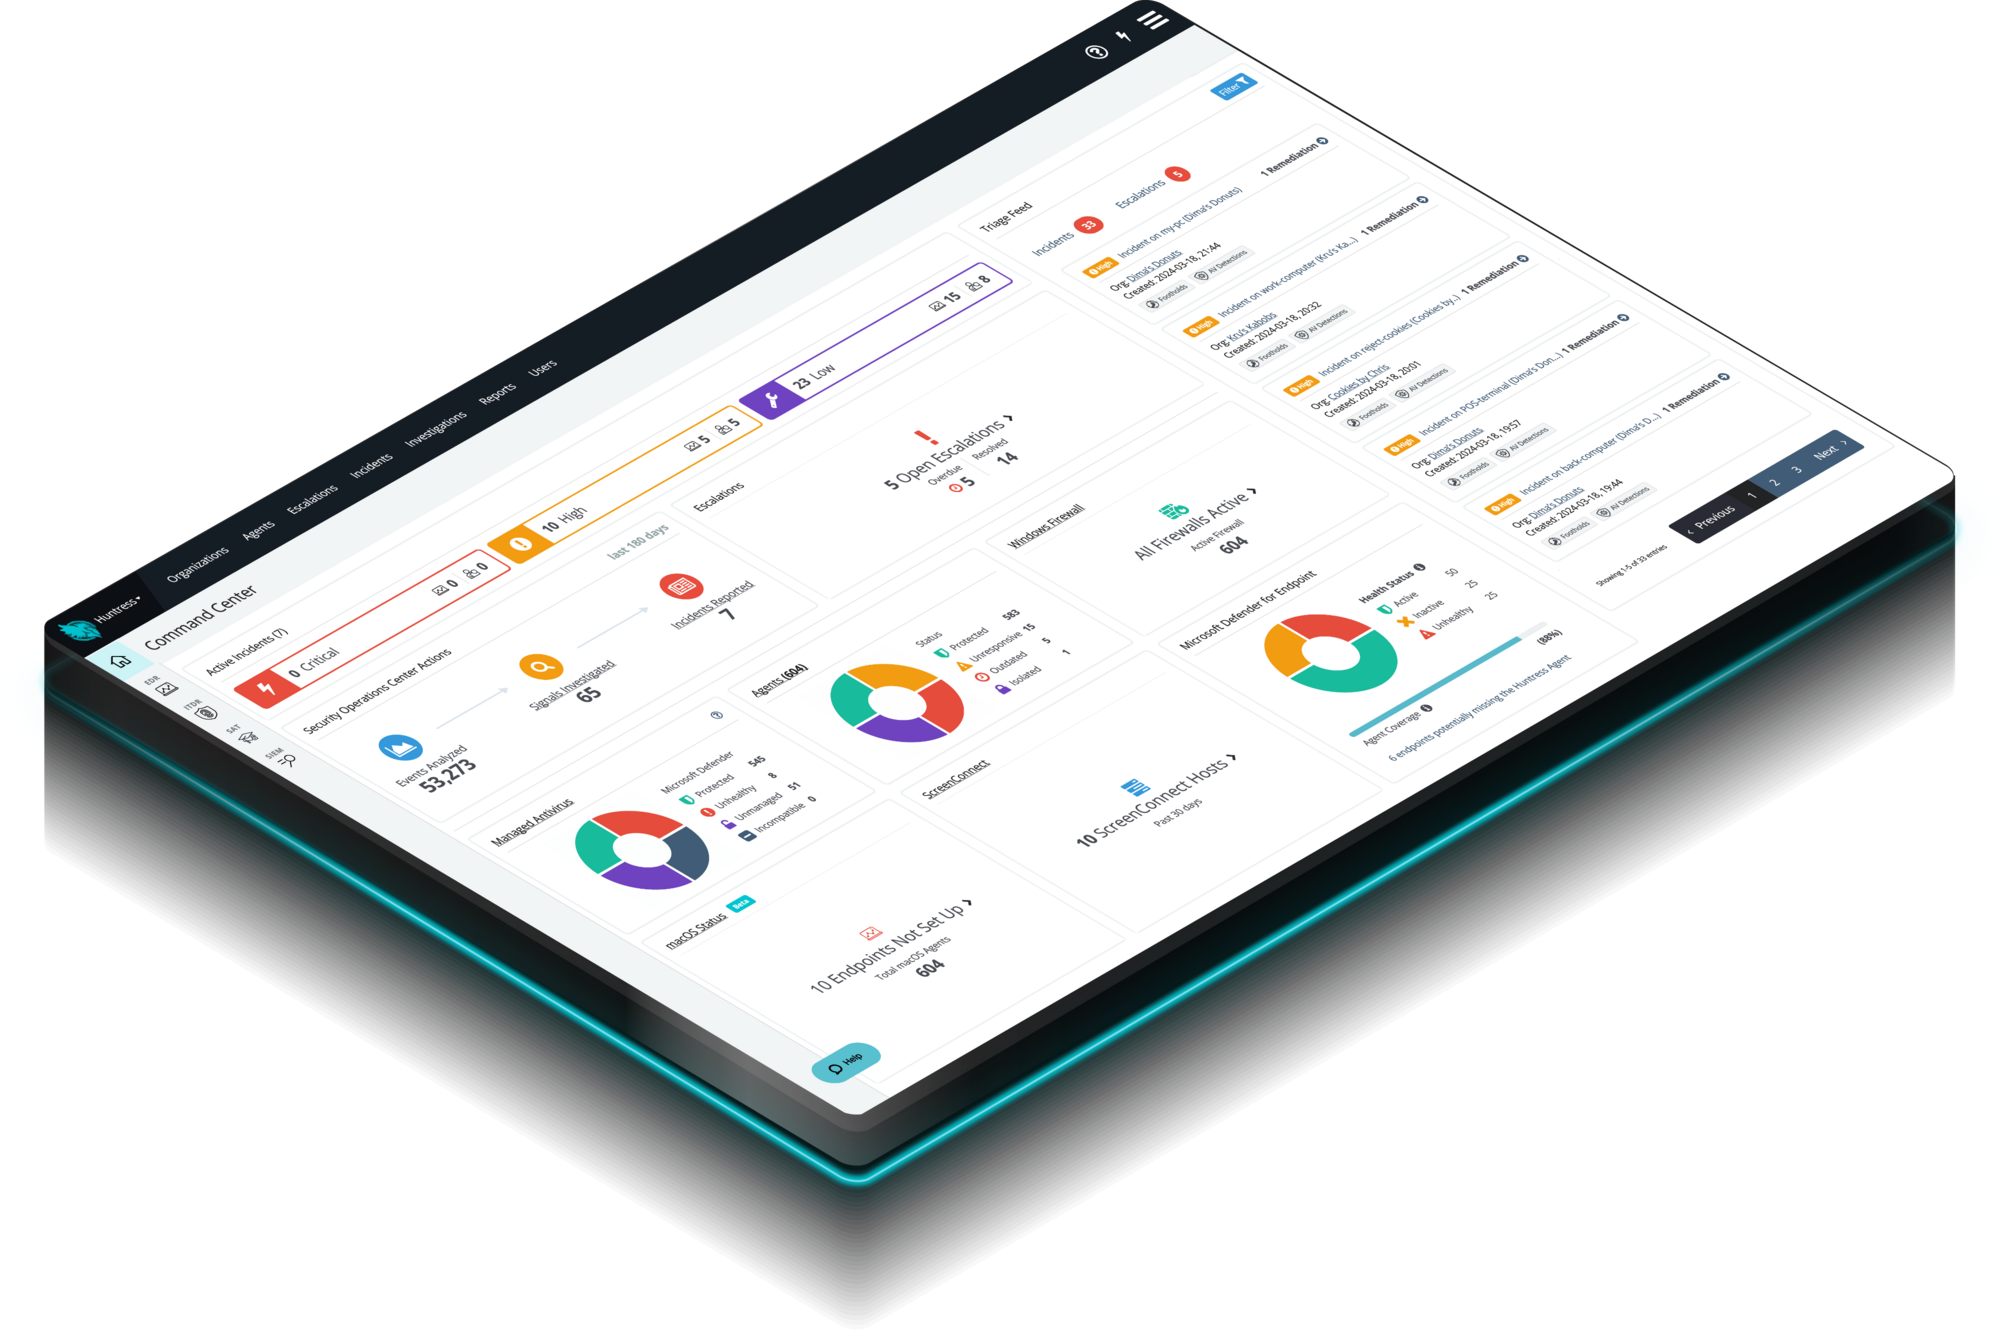



Endurece los endpoints antes de un ataque al controlar aplicaciones riesgosas y herramientas de RMM, exponer vulnerabilidades y centralizar la visibilidad de la postura de seguridad.
- Reduce la superficie de ataque para quitarle la ventaja al hacker
- Un enfoque administrado para menos carga de trabajo y menos dolores de cabeza
Preguntas frecuentes
Huntress Endpoint Integrity establece el estándar para la seguridad integral de endpoints. Fortalecemos proactivamente la postura de seguridad, exponemos vulnerabilidades ocultas y neutralizamos rápidamente las amenazas sofisticadas que logran evadir las defensas tradicionales.
EDR detecta y responde a las amenazas después de que llegan a un endpoint. Endpoint Integrity es un enfoque más integral: aplica el endurecimiento de la seguridad de los endpoints antes de un ataque mediante herramientas como Managed ESPM, para que EDR tenga menos que detectar desde el principio.
Los atacantes modernos no solo usan malware; también usan credenciales válidas, software legítimo y herramientas nativas del sistema para pasar desapercibidos. Las herramientas tradicionales a menudo pasan por alto estas tácticas de "living off the land". La integridad de endpoint reduce la superficie de ataque, ofrece visibilidad profunda de estas técnicas sigilosas y combina la automatización con la caza de amenazas humana para detenerlas a tiempo.
