Mantente un paso adelante de los atacantes
Huntress te ofrece Detección y respuesta para endpoints (EDR) totalmente gestionada, así que cuentas con soporte 24/7 de expertos en seguridad listos para responder ante amenazas.
Qué es el acceso inicial y por qué es clave para entender las amenazas de ciberseguridad
Qué es el acceso inicial y por qué es clave para entender las amenazas de ciberseguridad

El primer paso de un ciberataque suele ser el más importante y, lamentablemente, también el más pasado por alto. Esta fase, conocida como "acceso inicial", es donde los atacantes logran su primer punto de apoyo en una red o sistema. Marca el inicio de toda la cadena de ataque, dándoles a los actores de amenazas la oportunidad de explotar vulnerabilidades, robar datos o causar estragos.
Para los profesionales de ciberseguridad, entender y defenderse del acceso inicial es indispensable. Esta guía detallada explica el concepto de acceso inicial, destaca su importancia y te muestra cómo lo usan los atacantes, cómo prevenirlo y por qué cumple un papel tan importante en el panorama actual de la ciberseguridad.
El acceso inicial se refiere al punto de entrada del atacante a la red, el sistema o el entorno de una víctima. Piénsalo como el proverbial "pie en la puerta". Una vez que entran, los atacantes pueden avanzar en la cadena de ataque cibernético, escalar privilegios, moverse lateralmente por los sistemas y ejecutar sus objetivos maliciosos.
Esta fase es central en marcos como la Cyber Kill Chain y MITRE ATT&CK, donde se clasifica dentro de la táctica de "reconocimiento". Al estudiar esta etapa, los defensores pueden analizar las tácticas, técnicas y procedimientos (TTPs) que usan los atacantes para infiltrarse en los sistemas, lo que les permite fortalecer sus defensas.
Por qué importa el acceso inicial
Es la base de un ataque: sin un punto de entrada, el resto de la cadena de explotación no puede ocurrir.
La detección temprana evita la escalada: detectar el acceso inicial a tiempo puede reducir el daño y prevenir nuevas vulneraciones.
Los atacantes usan una variedad de métodos para infiltrarse en las redes. Estos son los más comunes, según las tendencias reales de ataques y el marco MITRE ATT&CK.
Qué es: Son correos de ingeniería social diseñados para engañar a los usuarios y hacer que hagan clic en enlaces maliciosos o descarguen archivos adjuntos dañinos.
Ejemplo: Un atacante que se hace pasar por soporte de TI envía un correo a un empleado pidiéndole que restablezca su contraseña usando un enlace malicioso.
Cómo mitigarlo: Implementa filtros de correo y realiza capacitaciones periódicas para empleados para que puedan reconocer los intentos de phishing. Inicia una prueba gratuita con Huntress Managed Security Awareness Training para ver cómo podemos ayudarte.
Qué es: Consiste en atacar vulnerabilidades sin parchar en aplicaciones expuestas a internet, como servidores web o API, para obtener acceso.
Ejemplo: Explotar una vulnerabilidad de zero-day en la aplicación web de una empresa para distribuir malware.
Mitigación: Para mitigar estos riesgos, contar con un equipo de respuesta táctica, como el SOC de Huntress AI, ofrece un punto de escalamiento clave para gestionar intrusiones.
3. Compromisos tipo drive-by
Qué es: Usar sitios web o scripts maliciosos para obtener acceso cuando un usuario visita una página infectada.
Ejemplo: Un usuario entra a un sitio comprometido, que ejecuta de forma silenciosa scripts dañinos en su navegador.
Cómo mitigarlo: Mantén los navegadores actualizados e implementa herramientas sólidas de detección de endpoints.
Qué es: Robar o usar credenciales filtradas de empleados para infiltrarse en los sistemas.
Ejemplo: Ataques de credential stuffing que usan nombres de usuario y contraseñas filtrados previamente.
Cómo mitigarlo: Exige contraseñas fuertes y únicas e implementa autenticación multifactor (MFA).
Qué es: Atacar proveedores externos o de software para obtener acceso a los sistemas de un objetivo.
Ejemplo: La brecha de SolarWinds, donde los atacantes inyectaron malware en actualizaciones legítimas de software.
Cómo mitigarlo: Evalúa cuidadosamente a tus proveedores, monitorea el acceso de terceros y segmenta las redes.
Qué es: Dejar memorias USB o discos infectados en lugares públicos para engañar a los usuarios y hacer que los conecten a sus dispositivos.
Ejemplo: Se deja en el estacionamiento de una empresa una memoria USB marcada como "Planes confidenciales del proyecto", que contiene malware de ejecución automática.
Sin este punto de apoyo inicial, los ciberdelincuentes no pueden avanzar con actividades como el movimiento lateral, la escalada de privilegios o la exfiltración de datos. Piensa en el acceso inicial como abrir la puerta; los atacantes no pueden saquear la casa a menos que entren primero.
Detectar brechas a tiempo reduce los costos de respuesta, evita el tiempo de inactividad y protege los datos sensibles. Los estudios muestran que identificar ataques en las etapas iniciales puede ahorrar millones de dólares en comparación con responder más tarde en la cadena de ataque.
Tanto la defensa en profundidad como los enfoques Zero Trust priorizan fortalecer cada capa de tu seguridad, empezando por proteger los puntos de entrada. No puedes ignorar el acceso inicial si te tomas en serio la ciberseguridad integral.
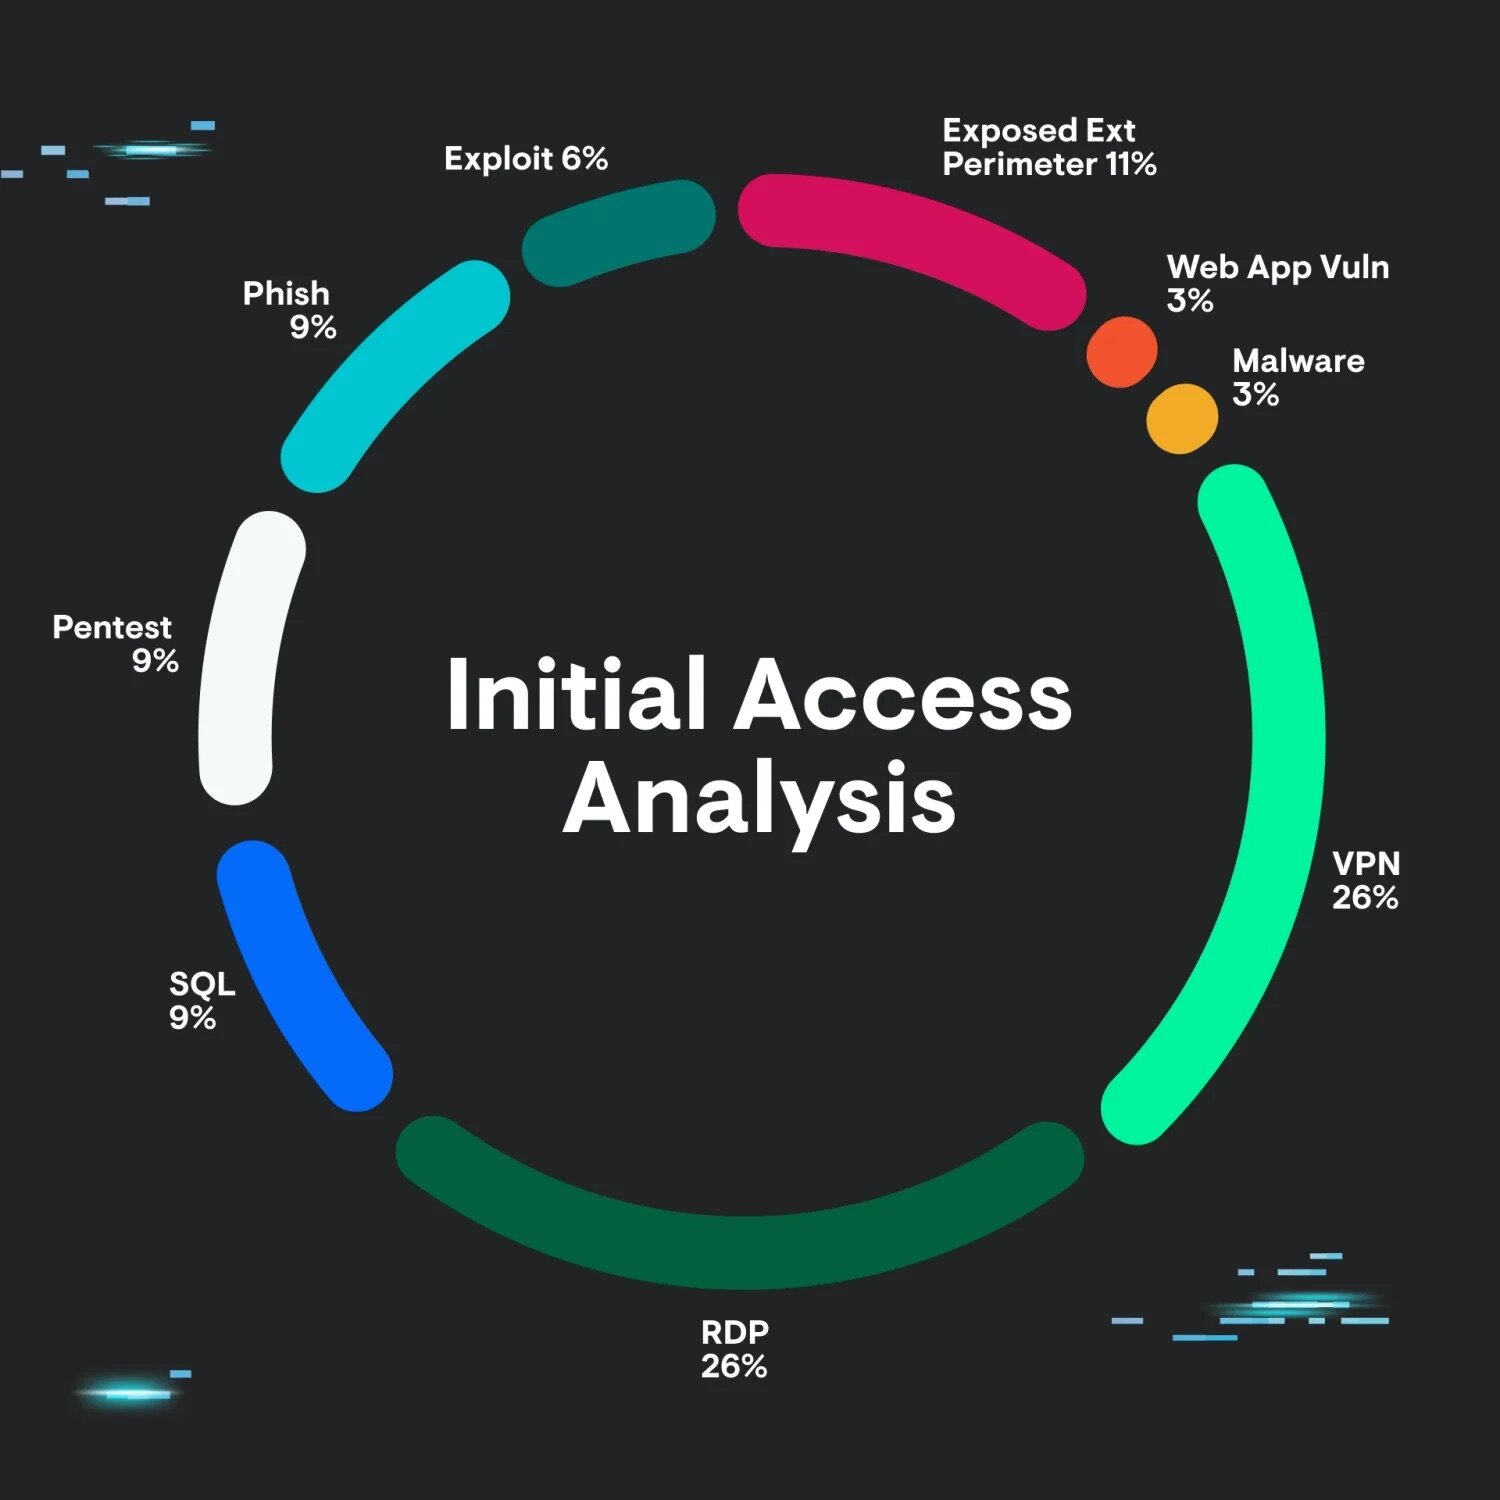
Un vistazo rápido a los datos que se muestran arriba revela que los inicios de sesión mediante el protocolo de escritorio remoto (RDP) y VPN encabezan la lista de métodos de acceso inicial, seguidos de cerca por los perímetros externos expuestos.
Estas cifras vienen con algunas salvedades:
Se excluyen los casos en los que no se pudo determinar el vector de acceso inicial (debido a telemetría faltante o incompleta).
En cuanto al acceso relacionado con VPN, solo contamos los inicios de sesión que usan credenciales robadas o comprometidas, no exploits.
Así que, aunque esta muestra no es estadísticamente representativa de cada ataque, pinta un panorama convincente.
A pesar del enfoque intenso de la industria en exploits de día cero (zero-day), phishing y vulnerabilidades, estos representaron una porción relativamente pequeña de las intrusiones que observamos. Eso podría parecer sorprendente, hasta que lo consideras desde la perspectiva de un actor de amenazas.
Los hackers se infiltraron en la red de SolarWinds y enviaron actualizaciones maliciosas a los clientes, lo que permitió el acceso a innumerables organizaciones a nivel mundial, incluyendo entidades gubernamentales.
Los actores de amenazas suelen depender de correos de phishing como vector de acceso inicial. En Huntress, hemos observado atacantes que envían un correo de phishing haciéndose pasar por una marca legítima, como DocuSign, que engaña a los usuarios para que entreguen sus credenciales, tal como lo describimos en esta publicación.
Como se destaca aquí, dos de los métodos de acceso inicial más comunes que usan los actores de amenazas son el protocolo de escritorio remoto (RDP) y VPN. Al lidiar con incidentes relacionados con RDP, es esencial entender cómo los atacantes explotan los sistemas perimetrales expuestos. Descubre cómo el equipo de Huntress Tactical Response identifica y detiene estas amenazas
Detección y respuesta de endpoints (EDR): Herramientas como Huntress Managed EDR pueden identificar anomalías y bloquear actividad maliciosa.
Filtros de correo: Los detectores avanzados pueden señalar mensajes de phishing o archivos adjuntos con malware.
Análisis de comportamiento: Las soluciones impulsadas por IA pueden detectar patrones de inicio de sesión inusuales o accesos a archivos fuera de lo común.
Realiza capacitación continua para empleados para identificar y generar un informe sobre las tácticas de ingeniería social.
Mantén una gestión de parches constante para corregir vulnerabilidades antes de que los atacantes las exploten.
Implementa la segmentación de redes para limitar el posible movimiento lateral.
Usa MFA para añadir una capa adicional de protección.
MITRE ATT&CK organiza varias técnicas de ciberataque, siendo "Acceso inicial" el primer paso. Las técnicas destacadas incluyen phishing, explotación de aplicaciones de cara al público (T1190) y cuentas válidas (T1078). Los equipos rojos y los analistas del SOC pueden usar MITRE ATT&CK para mapear y simular amenazas del mundo real, fortaleciendo las estrategias de prevención y respuesta.
Acceso inicial frente a escalada de privilegios: el acceso inicial brinda entrada; la escalada de privilegios otorga mayor acceso a sistemas sensibles.
Acceso inicial frente a movimiento lateral: el acceso inicial lleva a los atacantes adentro, mientras que el movimiento lateral les permite explorar la red.
El acceso inicial se refiere a los métodos que usan los hackers para infiltrarse en la red de una organización como primer paso en un ciberataque. Esto puede incluir técnicas como phishing, explotación de vulnerabilidades o uso de credenciales comprometidas.
Algunas técnicas populares incluyen correos de phishing con archivos adjuntos maliciosos, explotación de vulnerabilidades de software sin parchar, explotación de acceso remoto o uso de datos de inicio de sesión robados.
Los agentes de acceso inicial (IABs) se especializan en comprometer redes y vender el acceso a otros cibercriminales. Esto permite ataques más rápidos y específicos, lo que hace crucial que las organizaciones protejan sus sistemas a fondo.
“Estos agentes de acceso inicial vulneran redes, buscan credenciales y luego venden esas credenciales a otras partes para que no tengan que preocuparse por la difícil tarea de entrar realmente a tu red; ya cuentan con esas credenciales gracias al agente de acceso inicial”, dijo Anton Ovrutsky, principal threat hunting and response analyst de Huntress, en un video de un caso práctico del SOC.
El acceso inicial suele ser el punto de entrada de los ataques de ransomware. Una vez que los atacantes obtienen acceso, pueden desplegar ransomware para cifrar archivos críticos y exigir un pago de rescate.
Las empresas pueden prevenir las amenazas de acceso inicial implementando defensas de red sólidas, como firewalls, medidas de seguridad de correo electrónico, MFA, actualizaciones regulares de sistemas y capacitación de empleados para identificar intentos de phishing.
Comprender las técnicas de acceso inicial ayuda a las organizaciones a desarrollar estrategias de defensa efectivas. Al enfocarse en las amenazas en el punto de entrada, las empresas pueden reducir el riesgo de ciberataques a gran escala.
Sí, herramientas como Detección y respuesta para endpoints (EDR), sistemas de detección de intrusos (IDS) y escáneres de vulnerabilidades pueden ayudar a identificar y mitigar las amenazas de acceso inicial a tiempo.
Recursos adicionales
Aprende sobre el estándar de cifrado avanzado (AES), un protocolo de cifrado de primer nivel confiable para proteger datos sensibles. Explora su historia, funcionalidad, características y aplicaciones prácticas.

Descubre por qué los vectores de inicialización son fundamentales para la seguridad de los datos en esta guía de Huntress. Comprende cómo funcionan, su papel en la criptografía y las mejores prácticas para administrarlos.

Descubre qué es la seguridad del correo electrónico, cómo protege contra amenazas cibernéticas y por qué es esencial para la ciberseguridad. Información para principiantes de Huntress.
Huntress te ofrece Detección y respuesta para endpoints (EDR) totalmente gestionada, así que cuentas con soporte 24/7 de expertos en seguridad listos para responder ante amenazas.