

Qué son las TTPs

Qué son las TTPs

Escrito por: Lizzie Danielson
Publicado: 7/9/2025

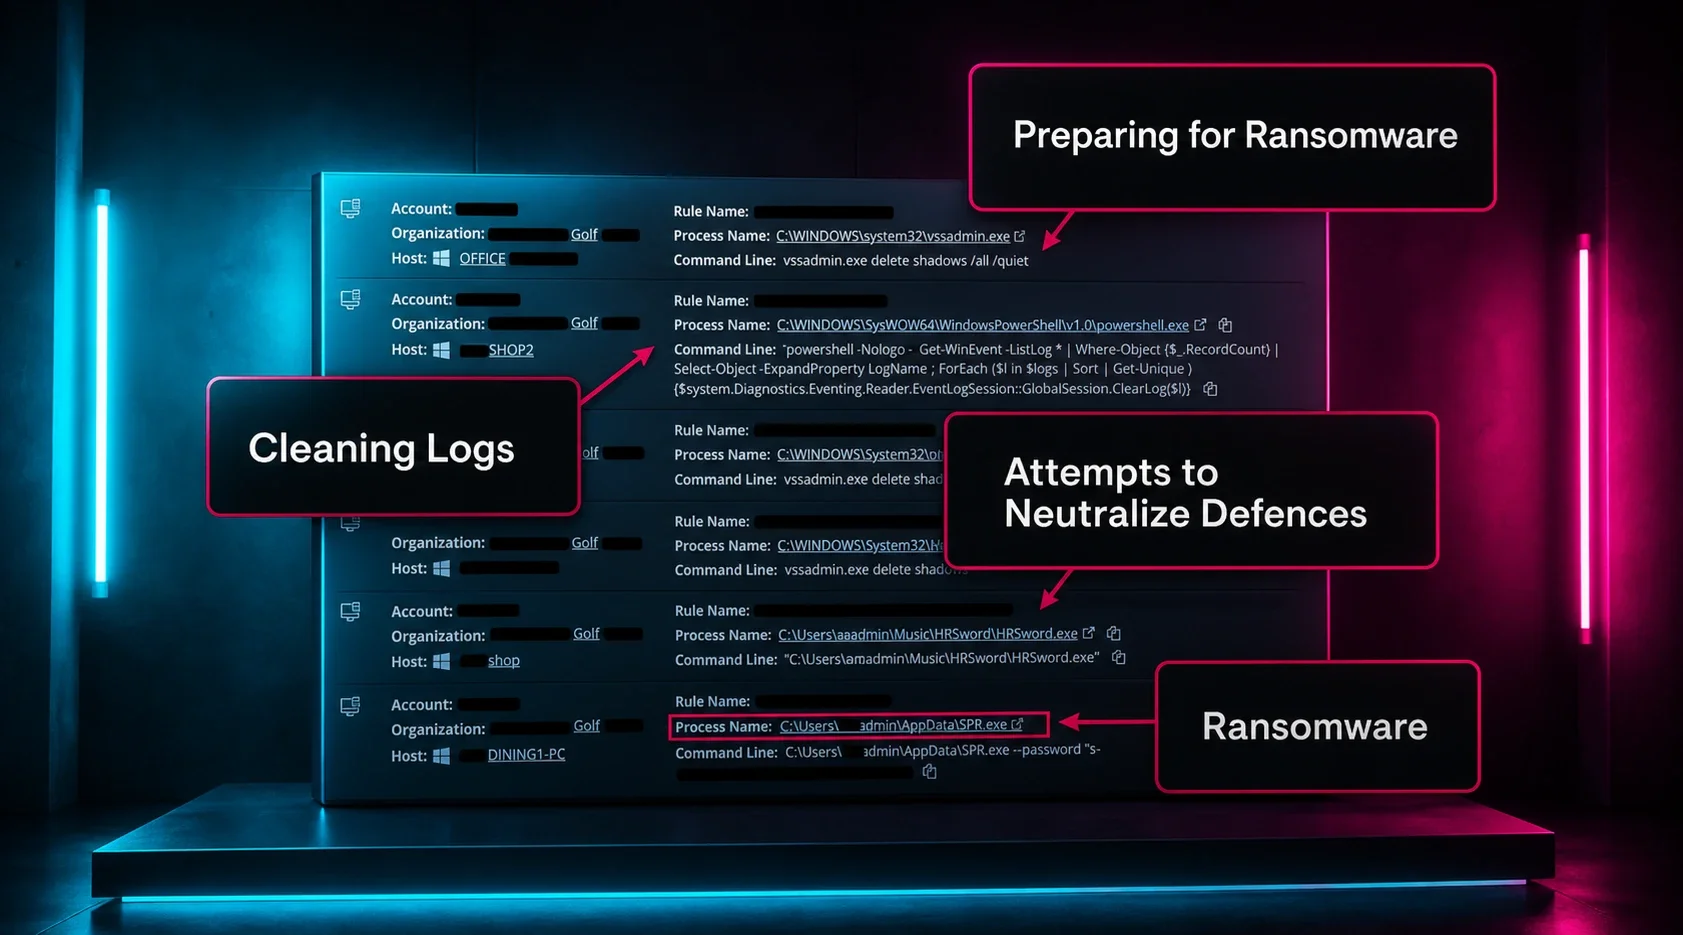
Captura del manual de ataques de Huntress EDR


Las TTPs, o Tácticas, Técnicas y Procedimientos, se refieren a los métodos que los atacantes usan para planear, ejecutar y lograr sus objetivos en un ciberataque. Describen cómo operan los actores de amenazas, dándoles a los profesionales de ciberseguridad información clave sobre el ciclo de vida de un ataque.

Comprender las TTPs ayuda a las organizaciones a reconocer señales tempranas de actividad maliciosa y a construir defensas proactivas que mitiguen posibles daños.

Puntos clave

  • Aprende qué son las TTPs (Tácticas, Técnicas y Procedimientos) y por qué importan.

  • Comprende cómo estudiar las TTPs ayuda a la detección de amenazas y la defensa.

  • Explora ejemplos reales de cómo las TTPs revelan el comportamiento de los atacantes.

  • Aprende cómo las TTPs encajan en marcos de ciberseguridad como MITRE ATT&CK.

  • Obtén información útil para fortalecer la postura de seguridad.

Profundizando en las TTPs

Desglosando las TTPs

Las TTPs son, en esencia, el manual de los cibercriminales. Así se desglosan:

  • Tácticas: el objetivo general de un ataque. Por ejemplo, una táctica podría ser el robo de datos o la implementación de ransomware.

  • Técnicas: los métodos usados para lograr ese objetivo. Una técnica podría ser correos de phishing dirigidos a empleados para obtener credenciales de inicio de sesión.

  • Procedimientos: los pasos o procesos específicos realizados durante un ataque. Por ejemplo, un actor de amenazas que use un correo de phishing podría redactar un mensaje haciéndose pasar por un proveedor de confianza.

Al analizar las TTPs, los equipos de ciberseguridad pueden predecir futuras acciones de los atacantes, identificar vulnerabilidades y priorizar defensas.

¿Por qué importan las TTPs?

La ciberseguridad consiste en mantenerse un paso adelante de los malos. Las TTPs ofrecen una hoja de ruta de cómo operan los atacantes, lo que permite a los profesionales de seguridad:

  • Analizar patrones de comportamiento y anticipar movimientos.

  • Detectar actividad inusual en redes o sistemas.

  • Enfocarse en defensas proactivas como la caza de amenazas.

Por ejemplo, usando un marco como MITRE ATT&CK, los equipos pueden mapear las TTPs para comprender mejor las estrategias criminales.

Ejemplo del mundo real

En un ataque de ransomware, la táctica es el impacto: negar la disponibilidad de datos y sistemas para presionar a la víctima a pagar. Una técnica común es la explotación de servicios remotos, como abusar del protocolo de escritorio remoto (RDP) para obtener acceso inicial. El procedimiento puede implicar implementar ransomware que cifre archivos del sistema con algoritmos robustos, elimine copias de seguridad y deje una nota de rescate. Detectar señales tempranas de esta cadena, como actividad sospechosa de RDP o cifrado rápido de archivos, puede ayudar a detener el ataque antes de que tenga éxito.

Las TTPs en la inteligencia de amenazas

Estudiar las TTPs no se trata solo de reaccionar a los ataques; se trata de mantenerse preparado. Soluciones como Detección y respuesta para endpoints (EDR) administrada y Gestión de eventos e información de seguridad (SIEM) usan el análisis de TTPs para señalar comportamientos a menudo vinculados a ciberamenazas.


Por ejemplo, un intento de inicio de sesión a las 3 a. m. desde una dirección IP inusual podría estar vinculado a un procedimiento de fuerza bruta alineado con un perfil de TTP conocido. Sabiendo esto, tu equipo puede investigar y detener al atacante antes de que ocurran daños.

Reflexiones finales

Las TTPs son una ventana a las estrategias y comportamientos de los actores de amenazas actuales. Al comprender estos patrones, los profesionales de ciberseguridad obtienen la ventaja, detectando actividades inesperadas y frustrando ciberataques antes de que escalen. Ya sea que administres una red extensa o protejas un pequeño negocio, comprender las TTPs es un paso innegociable en la ciberseguridad moderna.


Este conocimiento les da a las organizaciones las herramientas para reconocer a los actores de amenazas que acechan y superarlos en cada momento.

Preguntas frecuentes sobre las TTPs

TTP significa Tácticas, Técnicas y Procedimientos, que describen cómo los actores de amenazas planean y ejecutan ataques.

Los analistas estudian las TTPs para anticipar amenazas, detectar actividad sospechosa y defenderse de los ataques.

Las TTPs se enfocan en cómo se llevan a cabo los ataques, mientras que los IOCs son la evidencia de que ocurrió un ataque, como direcciones IP o archivos maliciosos.

Sí, MITRE ATT&CK organiza las TTPs en un marco integral para comprender el comportamiento de los adversarios.

Invierte en sistemas de inteligencia de amenazas, capacita a los empleados y adopta marcos como confianza cero y MITRE ATT&CK para predecir y bloquear ataques basados en TTPs.

Recursos adicionales

Más información sobre Qué es un LAN ID y su importancia en la ciberseguridad
Qué es un LAN ID y su importancia en la ciberseguridad
Ciberseguridad 101

Descubre qué es un LAN ID, su propósito en la autenticación de red y cómo fortalece la ciberseguridad en redes locales.

Más información sobre ¿Qué es la supervisión de servidores? Guía completa
¿Qué es la supervisión de servidores? Guía completa
Ciberseguridad 101

Descubre qué es la supervisión de servidores, por qué es fundamental para la ciberseguridad y cómo implementar estrategias de supervisión eficaces para proteger tu infraestructura de TI.

Más información sobre ¿Qué hace un gerente de ciberseguridad?
¿Qué hace un gerente de ciberseguridad?
Ciberseguridad 101

Conoce los roles, responsabilidades, habilidades y perspectivas de carrera de un gerente de ciberseguridad. Descubre cómo estos líderes protegen a las organizaciones de las amenazas cibernéticas.

Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis