

Los equipos de TI y de seguridad gastan cada vez más en security awareness training (SAT). Pero, ¿esta inversión mejora la efectividad del SAT?
Nuestro último informe de investigación, Mind the (Security) Gap: SAT in 2025, analiza si las organizaciones realmente obtienen los resultados que necesitan a partir de su creciente gasto en SAT. Y las respuestas son… un poco incómodas.
Encuestamos a más de 500 administradores y usuarios de soluciones de SAT en todo el mercado para conocer la verdadera historia detrás del SAT. Y lo que encontramos es una enorme desconexión entre lo que las organizaciones creen que su capacitación logra y los resultados que realmente ven.
Analicemos esta disonancia cognitiva.
La paradoja del gran presupuesto y el gran problema
Aquí está el punto: los equipos de seguridad están invirtiendo más dinero que nunca en SAT. Un asombroso 93% de los administradores de SAT dice que sus presupuestos de SAT aumentaron en los últimos tres años, y el 83% dice que conseguir recursos adicionales para SAT es relativamente sencillo. Entonces, si es fácil convencer a sus equipos directivos de darles más presupuesto, esperarías que hayan visto mejoras en sus niveles de riesgo humano, ¿verdad?
¡INCORRECTO!
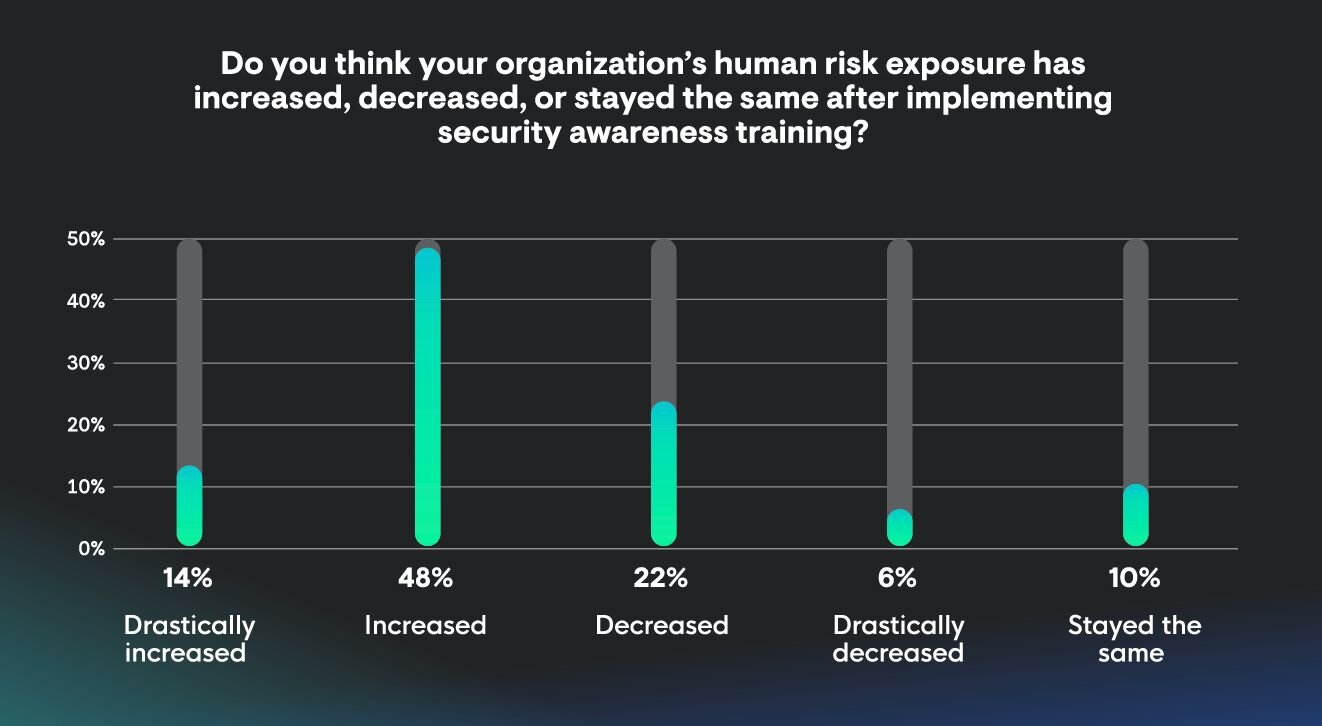
Durante ese mismo período, el 94% de esos mismos administradores informó que los incidentes de seguridad causados por error humano van en aumento. Y lo más revelador: el 62% admite que la exposición al riesgo humano de su organización aumentó después de implementar un programa de SAT.
Si bien la correlación no implica causalidad, y no afirmaríamos que el SAT realmente está empeorando su postura de seguridad, está claro que una mayor inversión en los mismos programas de SAT de siempre no está produciendo los resultados que estos equipos necesitan ver. Algo no cuadra.
A pesar de esto, todos parecen bastante conformes con el statu quo. Más del 90% de los administradores de SAT y el 88% de los usuarios creen que su programa actual de SAT es efectivo. Esto podría significar que hemos bajado por completo nuestros estándares sobre lo que podría ser un programa de SAT efectivo, o que los equipos han desarrollado sin darse cuenta una peligrosa falsa sensación de seguridad gracias a una capacitación ineficaz.
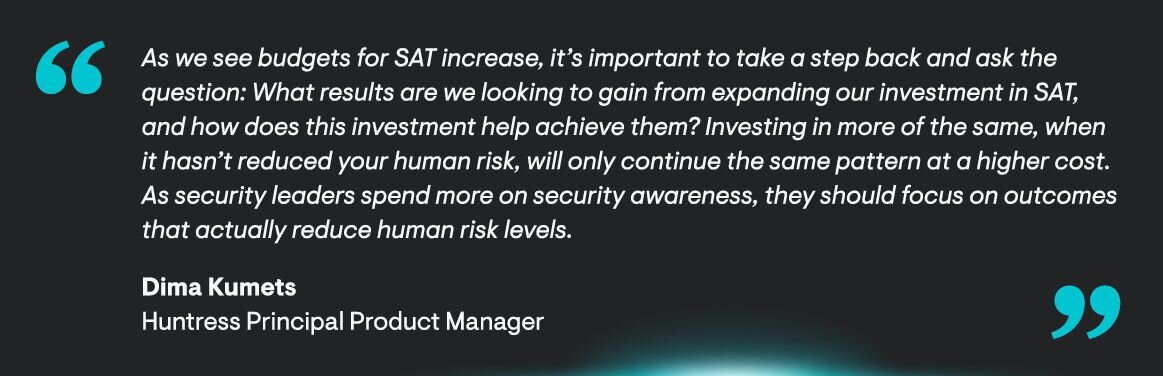
Como dice nuestro Principal Product Manager para Managed SAT, Dima Kumets: “Invertir más en lo mismo, cuando eso no ha reducido tu riesgo humano, solo prolongará el mismo patrón a un costo más alto. A medida que los líderes de seguridad gastan más en concientización de seguridad, deberían enfocarse en resultados que realmente reduzcan los niveles de riesgo humano”.
La confianza es alta, pero la realidad golpea
Otro hallazgo importante del informe revela otra brecha entre la percepción y la realidad: mientras los administradores y los usuarios confían en la efectividad del SAT, los datos cuentan una historia diferente.
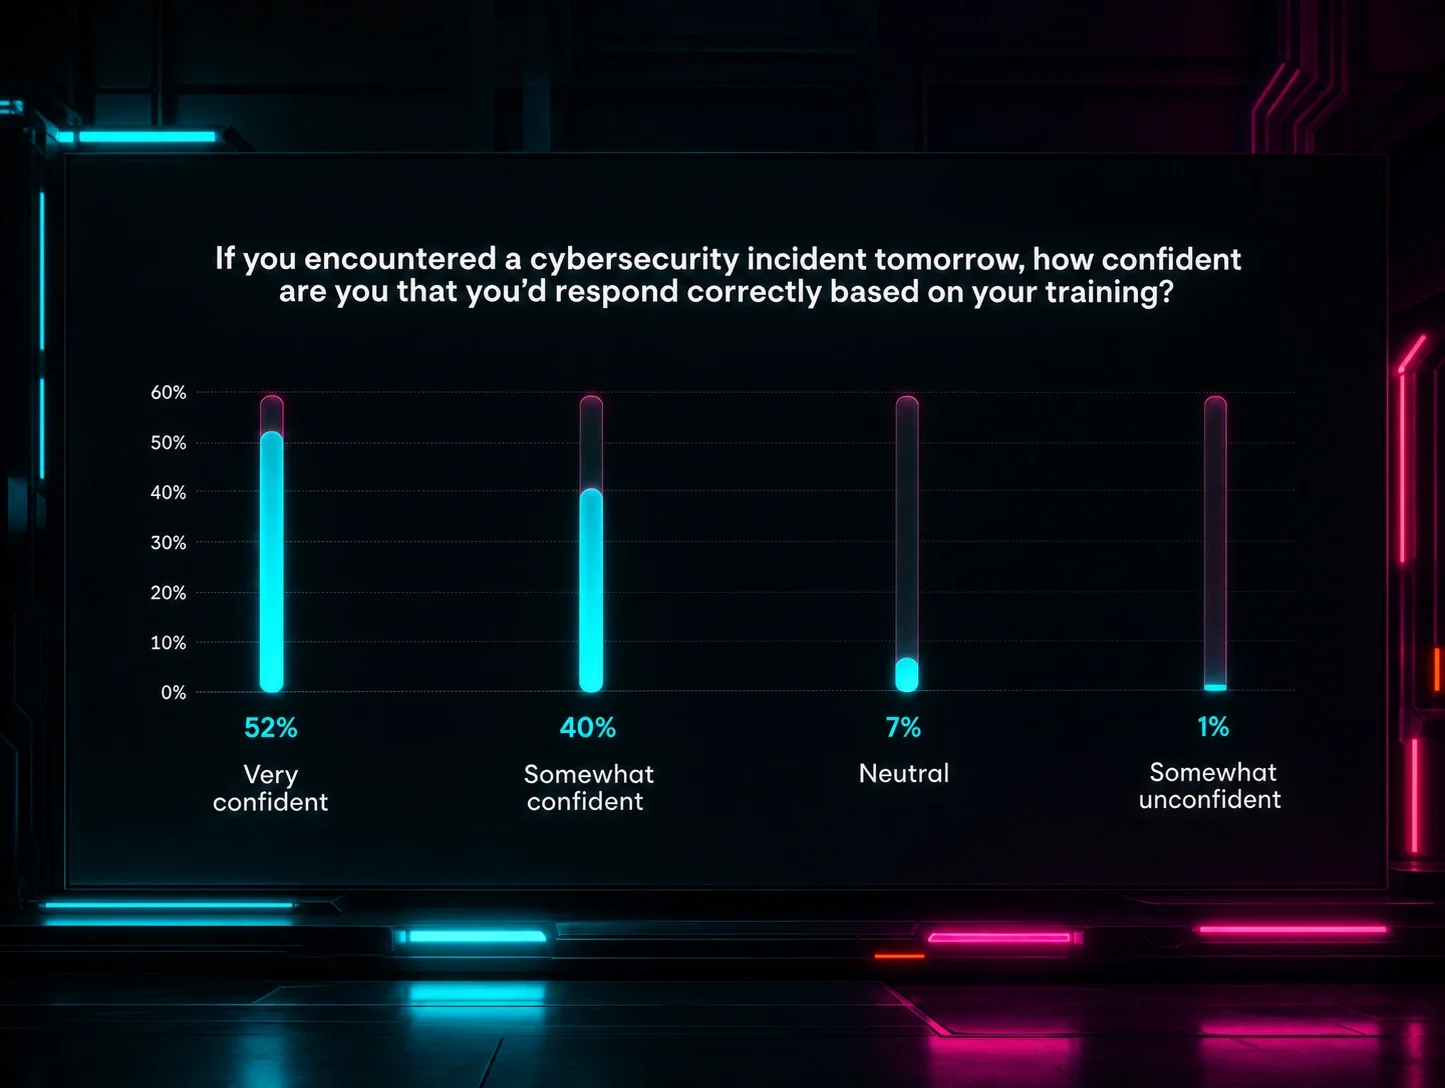
Por ejemplo, el 86% de los empleados afirma que su SAT los ayudó a reconocer o evitar una amenaza real. Y el 92% se siente seguro de que respondería correctamente ante un incidente de ciberseguridad. Eso suena genial sobre el papel.
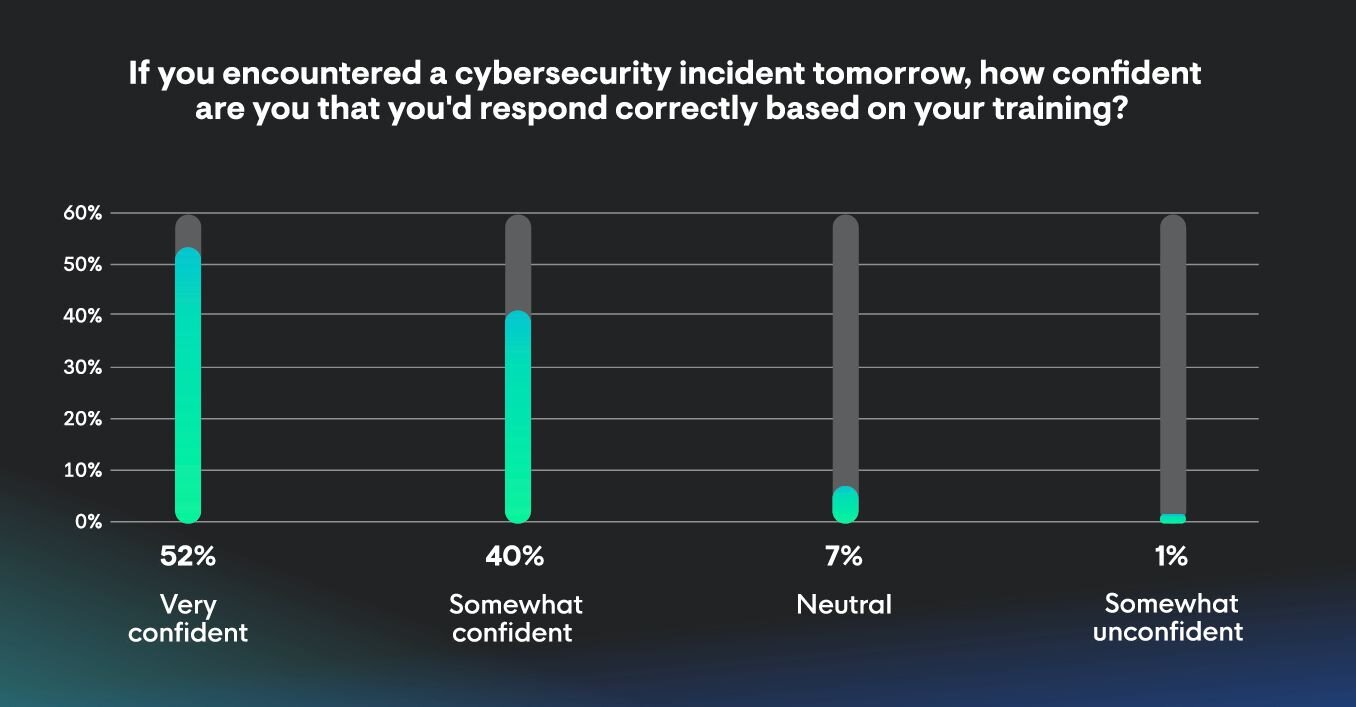
Pero, como mostró el informe 2025 Data Breach Investigation Report de Verizon, el 60% de todas las brechas todavía involucran el elemento humano. Entonces, si todos están tan bien preparados, ¿por qué estos incidentes relacionados con el factor humano siguen siendo tan comunes?
“La confianza después de la capacitación no siempre se traduce en preparación para el mundo real”, dice Truman Kain, Principal Product Researcher en Huntress. “Justo después de completar un módulo de SAT, los empleados están en un estado mental claro y piensan activamente con un enfoque de seguridad. Pero los atacantes tienen éxito al atacar en el momento correcto, cuando alguien está cansado, distraído o bajo presión”.
Esta confianza mal ubicada es un gran problema. Los programas de SAT tradicionales no logran mantenerse al día con las amenazas modernas ni inculcar una sensación duradera de sospecha saludable en los usuarios. En cambio, los usuarios terminan la capacitación pensando que han aprendido una lista exhaustiva de amenazas a tener en cuenta, sin darse cuenta de que los hackers siempre están innovando. Pero las tácticas evolucionan a una velocidad vertiginosa. El clásico correo del “príncipe nigeriano” ahora es una broma porque las amenazas actuales son sofisticadas, impulsadas por IA e hiperpersonalizadas.
Si la capacitación en seguridad no logra mantenerse al día, son los usuarios quienes terminan sufriendo las consecuencias.
La carga de los programas “manejables”
Entonces, ¿qué está causando este fracaso? Gran parte se reduce a cómo se gestionan los programas de SAT.
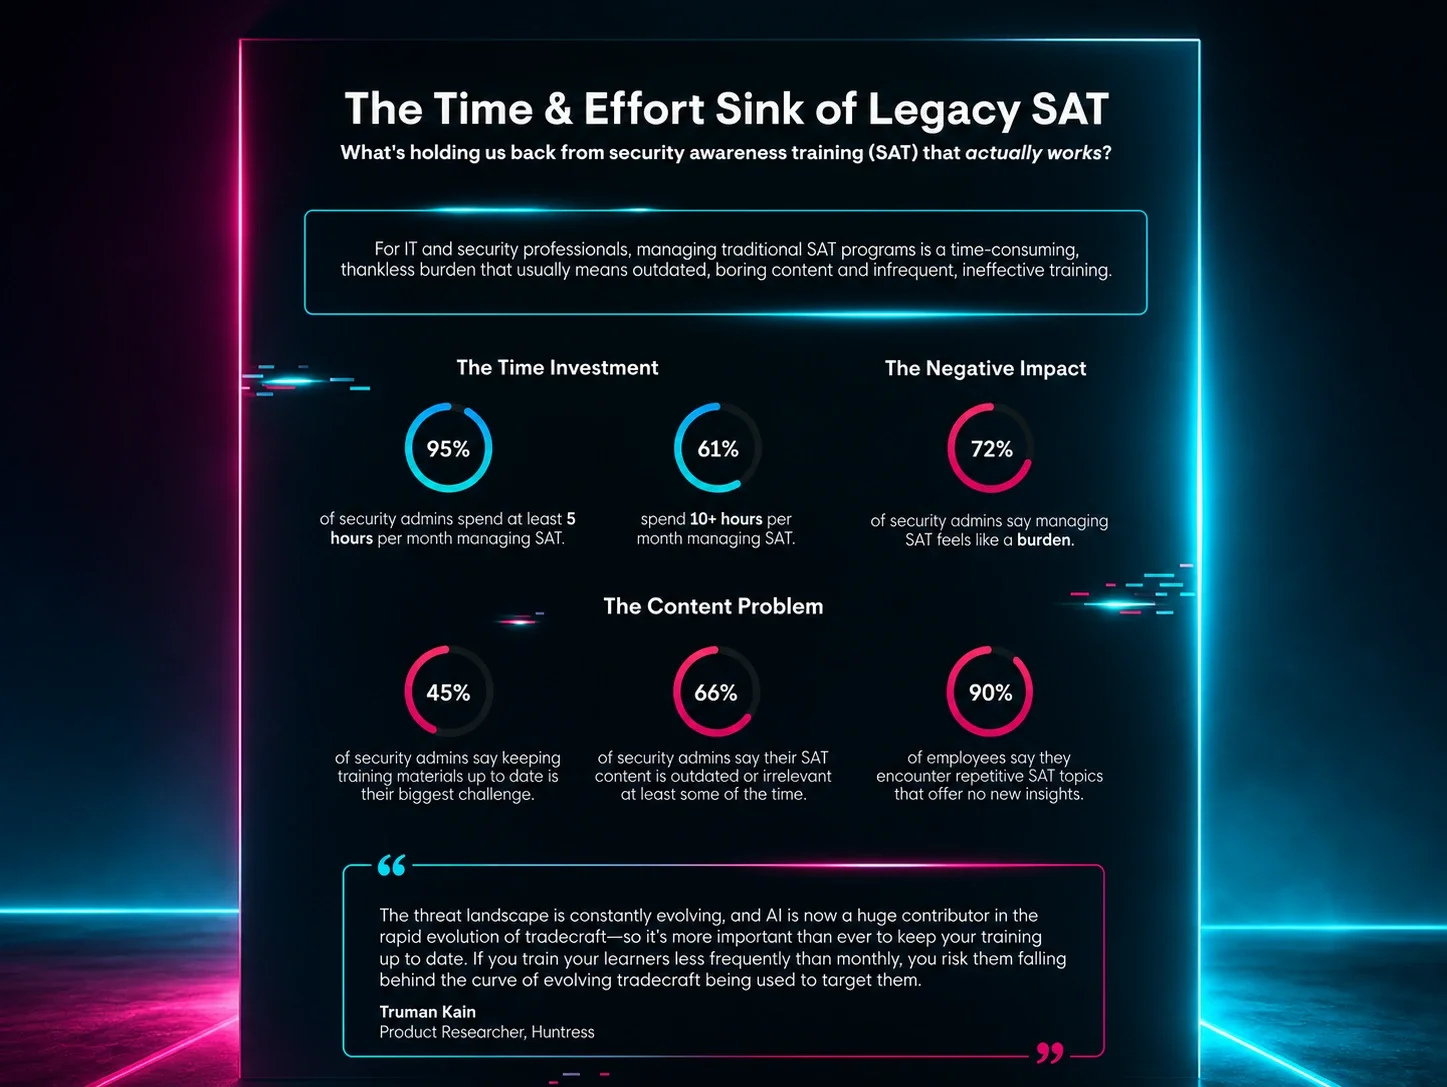
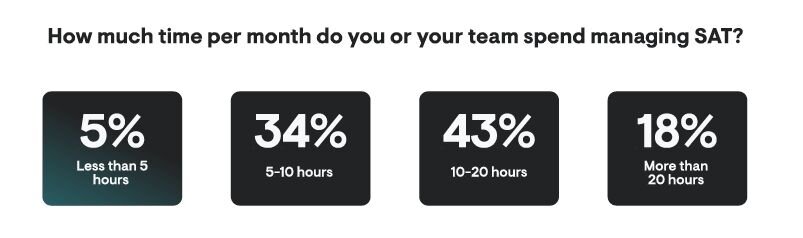
Si bien el 95% de los administradores de seguridad dice que su programa es “manejable”, el 61% sigue dedicando más de 10 horas al mes a esta tarea. ¿Y el principal desafío que enfrentan? Mantener actualizado el material de capacitación. Hacerlo requiere un profesional de seguridad capaz (es decir, costoso) que se encargue de crear, curar y entregar el contenido. Eso es muchísimo tiempo y recursos (hablamos de miles de dólares solo en nómina para un analista de seguridad junior) dedicados a gestionar el SAT, cuando ese talento podría aprovecharse mejor en tareas de seguridad de mayor impacto. Sin mencionar los costos que implica capacitar y retener a este talento de seguridad tan codiciado.
La mayoría de los programas de SAT ni siquiera son mantenidos por estos expertos en seguridad. En cambio, los crean generalistas que no pueden mantenerse al día con el panorama de amenazas y dependen de contenido obsoleto y repetitivo. La capacitación suele ser poco frecuente, y muchas organizaciones todavía están atascadas en ciclos trimestrales o incluso anuales. Al final, los usuarios quedan sin preparación ante las amenazas que más probablemente enfrenten hoy.
¿Cuál es la solución?
Si el SAT tradicional está fallando, ¿qué opciones tienes? Mejorar la efectividad del SAT no se trata de abandonar la capacitación por completo, sino de hacerla más inteligente, más relevante y menos pesada.
El futuro del SAT está en un enfoque gestionado y respaldado por expertos. Esto significa:
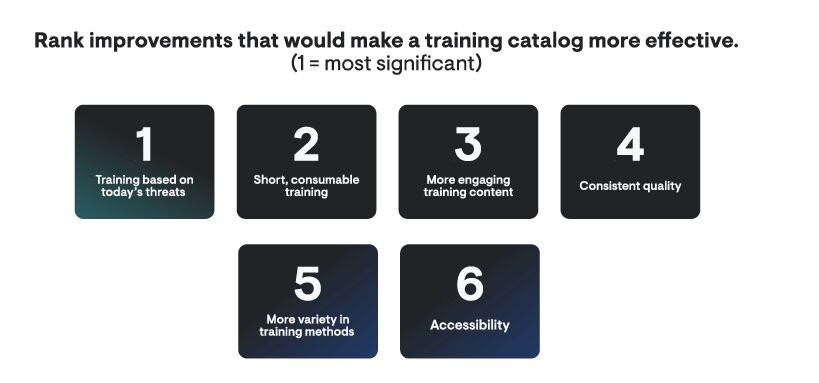
- Capacitación basada en amenazas reales y modernas: el contenido debe ser desarrollado por expertos en seguridad que están en primera línea, analizando las tácticas de los hackers reales a medida que surgen.
- Lecciones frecuentes y breves: deja atrás las sesiones trimestrales o anuales de una hora que dan sueño. La capacitación breve, atractiva y continua mantiene la seguridad presente.
- Contenido interactivo y personalizado: las personas aprenden de forma diferente. Los programas efectivos usan una variedad de enfoques, desde experiencias prácticas y simulaciones realistas hasta contenido en video que realmente resulta atractivo.
Es hora de ir más allá de simplemente marcar una casilla de cumplimiento y empezar a enfocarse en lo que realmente importa: reducir de verdad el riesgo humano.
Ve el panorama completo
Solo hemos rasguñado la superficie aquí. El informe completo está lleno de más datos sobre el estado de la security awareness training y el camino hacia una verdadera gestión del riesgo humano.
¿Listo para ver qué más descubrimos? Descarga ahora el informe completo Mind the (Security) Gap: SAT in 2025.