

Si has seguido a Huntress durante un tiempo, ya sabes que históricamente, nuestro lugar en las pilas de ciberseguridad ha sido detectar las amenazas que otras herramientas preventivas pasan por alto.
Cuando nuestros fundadores idearon el concepto detrás de Huntress, el espacio de la ciberseguridad estaba repleto de herramientas diseñadas para mantener a los atacantes afuera. Para ser justos, en años anteriores, un firewall sólido, un buen antivirus, filtrado de correo y filtrado de DNS podían mantener a la mayoría de las empresas razonablemente seguras. Pero el enfoque estaba casi exclusivamente en la prevención, que—como todos sabemos ahora—es solo parte de la batalla de la ciberseguridad.
Había pocas herramientas para ayudar a las empresas a reaccionar una vez que los atacantes lograban eludir esas herramientas preventivas. Y por eso surgió Huntress: para ayudar a las pequeñas y medianas empresas (SMB) a sobrevivir a los ciberataques.
En ese momento, Huntress cubría una necesidad que muchas empresas pasaban por alto: una red de seguridad en la que apoyarse si ocurría lo peor.
Pero las cosas son diferentes ahora.
Detección y respuesta para endpoints (EDR) se ha vuelto tan importante como tener un plan de acción para cuando los actores maliciosos logran infiltrarse en tu entorno. Esta solución integrada de seguridad para endpoints detecta, investiga y responde a las ciberamenazas. Poder monitorear activamente los endpoints, recopilar datos para su análisis, alertar rápidamente cuando se detecta una amenaza y ayudar con la remediación son solo algunos de los beneficios de EDR.
Es una funcionalidad que nuestros partners han estado pidiendo—y es una funcionalidad que nos enorgullece ofrecer al mercado de las SMB.
Clear Guidance Partners
Uno de nuestros partners que ha estado en busca de una solución sólida de EDR es Clear Guidance Partners.
Son un proveedor de servicios administrados (MSP) con sede en Texas que se asoció con nosotros en 2019 para añadir una capa extra de ciberseguridad a sus ofertas para sus clientes.
Con el tiempo, se dieron cuenta de que, para mantener el ritmo de los atacantes actuales, necesitaban añadir una capa que incluyera un servicio de EDR administrado a su pila. Pero una solución sólida que realmente cumpla sus promesas a un precio razonable es difícil de encontrar en el espacio de EDR.
Llega Huntress Managed EDR
Mientras Anthony investigaba las capacidades de detección y respuesta para endpoints administradas, el equipo de Huntress hacía su propia investigación. Esa investigación finalmente llevó al desarrollo de Huntress Managed EDR.
Esta funcionalidad permite a nuestros partners expulsar a los hackers de sus entornos más rápido con EDR casi en tiempo real y una visibilidad y detección sin igual de amenazas avanzadas. Ayuda a nuestros partners a…
- Entender los comportamientos y motivos de los actores de amenazas mapeando procesos maliciosos o sospechosos al popular marco MITRE ATT&CK
- Identificar sistemas activamente explotados, incluyendo el rastreo hasta la causa
- Capturar la actividad de los actores de amenazas que ocurre entre el acceso inicial a un dispositivo y el impacto final deseado (por ejemplo, ransomware, robo de datos, etc.)
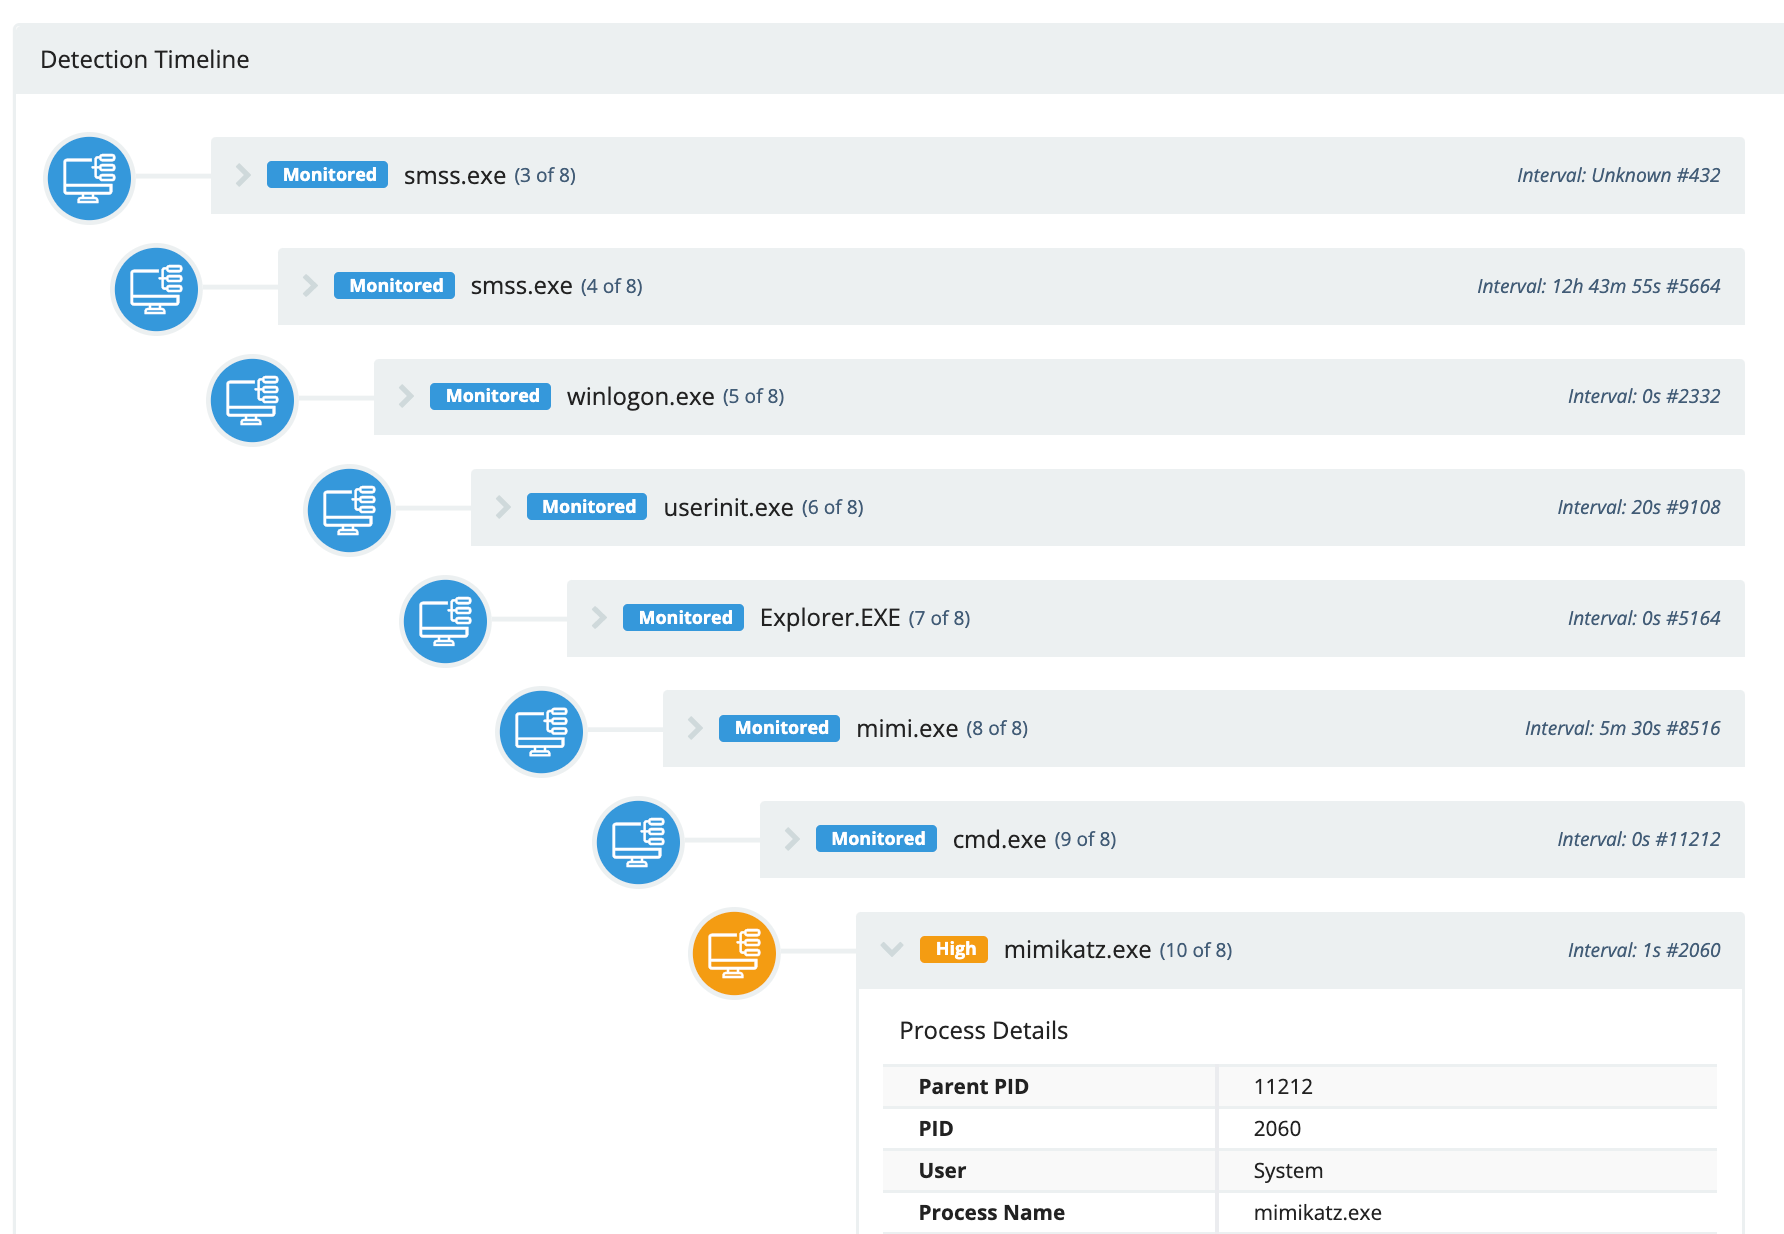
Y en caso de un incidente, nuestros analistas del SOC usarán Huntress Managed EDR para realizar análisis forenses casi en tiempo real y buscar amenazas en las redes de nuestros partners. Como uno de nuestros partners, Anthony y su equipo fueron de los primeros en saber sobre Huntress Managed EDR. Una vez que la funcionalidad entró en beta pública en febrero de 2022, Anthony estaba ansioso por implementarla en su base de clientes.
Y como quiso el destino, Anthony y su equipo de seguridad implementaron Huntress Managed EDR justo a tiempo.
Huntress Managed EDR frente a un ataque de ransomware activo
Una de las capacidades de Huntress Managed EDR que más nos entusiasma es que puede realizar análisis forenses casi en tiempo real mediante el monitoreo de ejecuciones de procesos y metadatos asociados en los endpoints. Como resultado, nuestro equipo del SOC, disponible 24/7, cuenta con la inteligencia de amenazas para actuar más rápido que nunca.
Mientras nuestro equipo del SOC investigaba tráfico anormal y actividad sospechosa que ocurría en algunas redes de los partners de Clear Guidance, Anthony investigaba alertas que aparecían en su antivirus sobre intentos de instalación de troyanos en esos mismos dispositivos de clientes.
Con la noticia de actividad maliciosa confirmada para compartir, los analistas del SOC de Huntress se pusieron en contacto de inmediato con Clear Guidance para verificar sus sospechas de un ciberataque y brindar pasos de remediación personalizados, que incluyeron activar la funcionalidad de Huntress de Aislamiento del Host para aislar los endpoints infectados y evitar un mayor acceso para los actores maliciosos.
Una vez contenida la infección, Clear Guidance pudo eliminar al actor malicioso de la red y ayudar a sus clientes a reanudar las operaciones normales del negocio dentro de las 30 horas posteriores al ataque.
Mira el siguiente video para escuchar nuestra entrevista con Anthony de Clear Guidance Partners mientras relata el ataque con sus propias palabras.
Análisis posterior al evento
Huntress Managed EDR recopila datos forenses para llevar la respuesta a las amenazas un paso más allá. Estos datos forenses le permitieron a Anthony y a nuestro equipo del SOC retroceder en el tiempo e identificar el punto de acceso del atacante. Resultó que las credenciales robadas sirvieron como el punto de acceso inicial del actor malicioso.
Por suerte para todos los involucrados, Huntress Managed EDR le permitió a los equipos de Huntress y de Clear Guidance trabajar juntos para detener este ataque de raíz.
Más información
Para leer la historia completa de Clear Guidance Partners, consulta este caso de estudio. Para obtener más información sobre Huntress Managed EDR, visita esta página.