

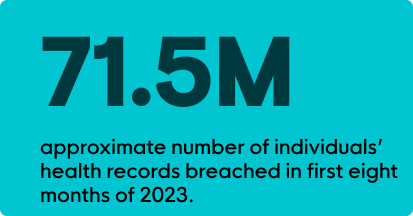
En los primeros ocho meses de 2023, casi 71.5 millones de registros de salud de personas habían sido vulnerados. Además de esta cifra alarmante, el 88 % de las organizaciones de salud encuestadas sufrió un ciberataque en el último año. Esto representa un aumento interanual del 244 % respecto a agosto de 2022. Y 612.000 beneficiarios de Medicare se vieron afectados en la vulneración de MOVEit hasta mayo de 2023. Es evidente: el sector de la salud está bajo ataque.
Hoy, gran parte de la conversación sobre ciberseguridad en el sector de la salud gira en torno a la tecnología anticuada, la falta de recursos (tanto humanos como financieros) y la vulnerabilidad única del sector ante las interrupciones. Si sumamos a esto el hecho de que las organizaciones de salud almacenan información personal de salud (PHI) y registros electrónicos de salud (EHR), queda claro por qué el sector de la salud es un blanco tan atractivo para los ciberdelincuentes.
En el sector de la salud, un ciberataque de verdad puede ser cuestión de vida o muerte
Si observamos solo el compromiso de correo empresarial (BEC)—uno de los tipos de ataque más frecuentes contra las organizaciones de salud—, tenemos un problema grave. The HIPAA Journal encuestó a 653 organizaciones de salud, y el 71 % de los participantes informó que los ataques de BEC provocaron malos resultados en los pacientes debido a procedimientos retrasados. Estos retrasos generaron complicaciones en los procedimientos, estadías más largas y mayores tasas de reingreso. Aún más alarmante, el 23 % de los encuestados reportó un aumento en las tasas de mortalidad.
Estos fueron solo algunos de los factores detrás de la orden ejecutiva del presidente Biden en marzo de 2023. Después de casi un año, por fin se está dando el cambio. Pero no lo suficientemente rápido. Por eso, el Departamento de Salud y Servicios Humanos de EE. UU. (HHS) ahora está acelerando el paso. A partir de la primavera de 2024, el HHS planea:
- Publicar las Metas voluntarias de desempeño en ciberseguridad para el sector de Salud y Salud Pública (HPH CPG) para ayudar a las organizaciones de salud a planificar y priorizar la implementación de prácticas de ciberseguridad de alto impacto.
- Dar recursos para incentivar e implementar prácticas de ciberseguridad al trabajar con el Congreso para obtener nueva autoridad y financiamiento, con el fin de administrar apoyo financiero e incentivos para que los hospitales nacionales implementen prácticas de ciberseguridad de alto impacto.
- Implementar una estrategia a nivel de todo el HHS para respaldar una mayor aplicación y rendición de cuentas. El HHS propondrá nuevos estándares de ciberseguridad exigibles, basados en las Metas de desempeño en ciberseguridad. Estos se incorporarán a programas existentes, incluidos Medicare, Medicaid y la Regla de Seguridad de la HIPAA.
- Expandir y madurar la ventanilla única dentro del HHS para la ciberseguridad del sector salud al profundizar la asociación entre el HHS y el gobierno federal con la industria, mejorar el acceso y la adopción del apoyo y los servicios gubernamentales, y aumentar las capacidades de respuesta a incidentes del HHS.
¿Esto aplica a las organizaciones pequeñas y medianas?
Sí aplica. Las sanciones de la Ley de Portabilidad y Responsabilidad de Seguros de Salud (HIPAA) no están reservadas solo para las grandes organizaciones de salud. En 2022, el 55 % de las sanciones financieras impuestas por la Oficina de Derechos Civiles (OCR) del HHS recayeron sobre consultorios médicos pequeños.
De hecho, no faltan organizaciones de salud que actualmente están bajo investigación por parte de la OCR. Algunas de estas instalaciones tienen tan solo 25 empleados.
La conclusión es esta: vienen estándares exigibles. Las Reglas de Seguridad de la HIPAA se actualizarán a partir de la primavera de 2024. Y es hora de prepararse.
¿Qué significa esto para las organizaciones de salud más pequeñas?
El HHS identifica las cinco amenazas de mayor impacto:
- Ingeniería social
- Ataques de ransomware
- Pérdida o robo de equipos o datos
- Pérdida de datos interna, accidental o maliciosa
- Ataques contra dispositivos médicos conectados a la red que puedan afectar la seguridad del paciente
Dentro de cada una de estas amenazas, el HHS identifica las diez principales Prácticas de Ciberseguridad (o lo que ellos llaman CSP) para mitigarlas. Para obtener la información completa, el HHS hace un gran trabajo al describir las vulnerabilidades, el impacto y las mejores prácticas a considerar. Puedes consultarlas aquí.
Si observas las cinco amenazas de mayor impacto, también verás algunos culpables recurrentes entre las vulnerabilidades.
- Falta de herramientas de detección y remediación de malware
- Falta de controles de seguridad de red, como la segmentación y el control de acceso
- Falta de monitoreo, seguimiento y auditoría adecuados del acceso a la información de los pacientes en los sistemas EHR
- Falta de recursos de TI para gestionar correos sospechosos
- Falta de capacitación en concientización
Con recursos de TI limitados y equipos reducidos, hay mucha presión por hacer más con menos. Son pocas las organizaciones que ofrecen herramientas diseñadas específicamente para organizaciones más pequeñas, con menos de 50 médicos, menos de 500 proveedores o menos de 300 camas. Y son aún menos las que ofrecen múltiples soluciones y una persona a quien llamar (o que te llame) si surge algo sospechoso.
¿Entonces, qué puedes hacer?
Sistemas de protección de endpoints
En concreto, una solución de Detección y respuesta para endpoints (EDR) puede monitorear, detectar, investigar y responder a actividad maliciosa. Un Managed EDR, como Huntress Managed EDR, puede ser una forma rentable de ampliar las capacidades de tu equipo con un centro de operaciones de seguridad (SOC) activo las 24 horas, los 7 días de la semana, con personal completo de expertos en ciberseguridad que pueden responder según corresponda ante comportamientos sospechosos. Con más pacientes en triaje y administradores trabajando de forma remota, es importante asegurarte de que, sin importar la solución que elijas, pueda gestionar entornos de trabajo híbridos.
Sistemas de protección de correo electrónico
Estos servicios pueden monitorear, identificar y responder a actividad de inicio de sesión sospechosa, configuraciones de reenvío de correo sospechosas e intentos de escalada de privilegios. En 2023, solo hasta agosto, los ataques BEC habían aumentado un 279% (en comparación con los niveles de 2022). Por eso necesitas un equipo que pueda apoyarte las 24 horas, los 7 días de la semana.
Security Awareness Training (SAT)
Un programa de SAT atractivo puede educar a tu personal clínico y administrativo sobre amenazas cibernéticas. Pero es importante asegurarte de que el programa sea relevante para tu negocio y tus desafíos. Busca cursos que profundicen en cómo:
- identificar prácticas de ingeniería social
- identificar estafas de phishing
- resaltar el valor de los datos de los pacientes
- cumplir con las regulaciones de HIPAA
- mantener la "higiene" de contraseñas
Un SAT eficaz permite que tu equipo sea tu primera línea de defensa. Después de todo, es mejor no enfrentar las amenazas cibernéticas solo.
Personas
Cuando se trata de ciberseguridad, tu organización es el paciente. No deberías tener que autodiagnosticarte. Por eso necesitas un equipo de confianza que pueda guiarte, contactarte directamente y educarte sobre cómo mantener tu organización saludable y libre de hackers.
Huntress está a tu lado las 24 horas, los 7 días de la semana, protegiendo tus registros de salud sensibles y tus endpoints vulnerables de amenazas maliciosas. Obtén más información sobre cómo Huntress puede ser una parte esencial de tus sistemas de TI en el sector salud.
Al final del día, las organizaciones de salud hacen mucho bien. Mereces las zanahorias del HHS. No sus palos. Obtén más información sobre qué puedes hacer para prepararte para estas nuevas pautas en nuestro webinar: Dissecting the New Health and Human Services Regulations.
O habla directamente con los expertos de Huntress y agenda una demo en vivo.