


Los atacantes recurren cada vez más al software confiable del que ya depende tu empresa, en lugar de usar malware o exploits personalizados.
En una investigación reciente del Centro de Operaciones de Seguridad de Huntress (SOC), un señuelo de documento seguro ocultaba la instalación de una herramienta de monitoreo y gestión remota (RMM). El empleado no sabía que el archivo que abrió provocaría la intrusión exitosa de un atacante, lo que terminó instalando un cliente fraudulento de ITarian, seguido de una sesión de ScreenConnect para mantener acceso persistente.
En otros dos casos, los correos de phishing mencionaban ScreenConnect por nombre. Pero la víctima esperaba ver un documento, no instalar un cliente de acceso remoto persistente controlado por un atacante.
En los tres incidentes que investigó nuestro SOC, el phishing abrió la puerta a un acceso remoto malicioso a través de las mismas herramientas de RMM confiables que probablemente usa tu equipo de TI para dar soporte a los dispositivos de tu organización. Una vez que los atacantes lograron el acceso inicial, agregaron rápidamente más clientes RMM fraudulentos para crear rutas redundantes y persistentes de reingreso.
El phishing ya no se trata solo de robar credenciales
El phishing todavía roba credenciales y distribuye malware. Pero también puede engañar a una víctima para que instale el mismo software de gestión remota que usa su equipo de TI. Eso les da a los atacantes acceso práctico a través de herramientas remotas legítimas y tiempo para establecer persistencia antes de que alguien se dé cuenta de que el "documento" era en realidad un instalador fraudulento.
Una vez abierta esa puerta, los atacantes pueden agregar rutas de acceso, escalar privilegios, mantenerse conectados y moverse por tu entorno a su propio ritmo. Lo que empieza con un solo clic puede darles a los atacantes el tiempo y el acceso para convertir un único dispositivo comprometido en un incidente mucho más amplio.
Por qué las RMM fraudulentas funcionan tan a menudo
Las RMM son herramientas reales de las que las empresas dependen para administrar, dar soporte y solucionar problemas de dispositivos de forma remota. Eso es justo lo que aprovechan los atacantes. Una instalación fraudulenta puede usar el mismo instalador, los mismos procesos y la misma infraestructura del proveedor que una aprobada, lo que dificulta determinar solo con la telemetría si pertenece a tu entorno.
En un ataque escalonado, la primera RMM le da al atacante control práctico. La segunda, o incluso la tercera, le da una ruta de reingreso separada y persistente si se detecta y elimina el primer cliente. Los atacantes incluso usan técnicas de evasión defensiva para intentar evitar la detección por parte del software de seguridad.
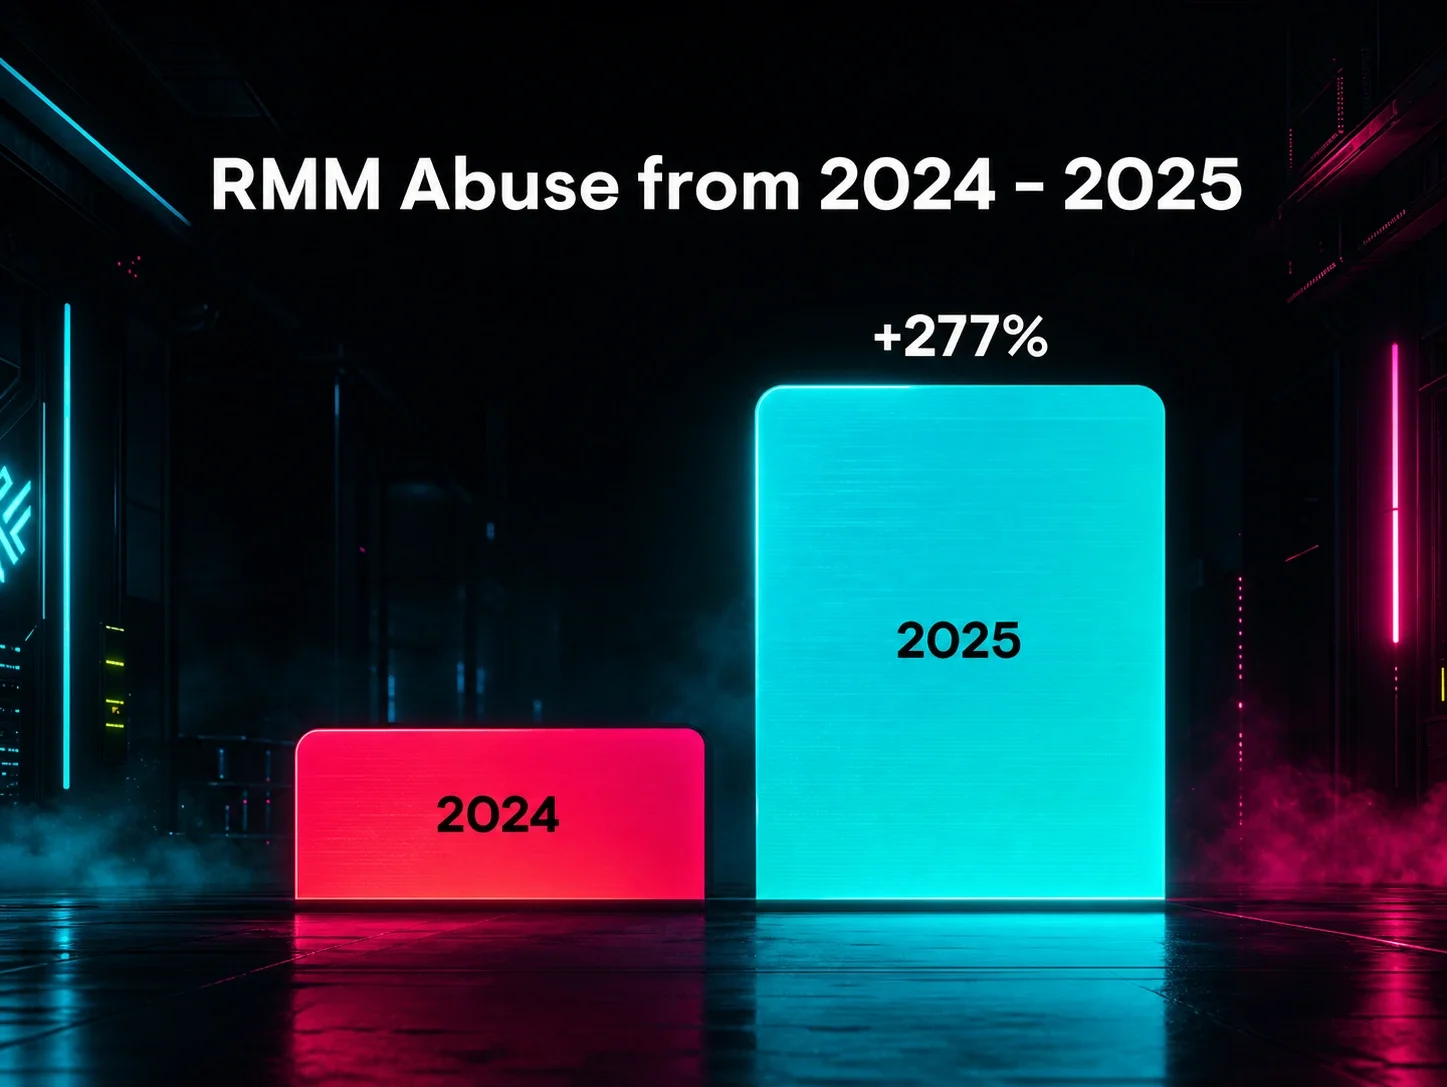
Por eso el abuso de RMM aparece con tanta frecuencia en nuestras investigaciones. Registramos un aumento del 277% en el abuso de RMM en 2025, y nuestro equipo de Respuesta Táctica ahora lo ve en casi el 40% de los incidentes que investigamos.
Y como las RMM pueden parecer parte del funcionamiento normal del negocio, una instalación fraudulenta puede pasar desapercibida durante meses antes de que un atacante regrese. En un incidente, un atacante usó un cliente de ScreenConnect no detectado, instalado inicialmente cinco meses antes, para acceder al navegador de un usuario y configurar reglas maliciosas en la bandeja de entrada del correo de la víctima.
El señuelo de documento que instaló dos RMM fraudulentos
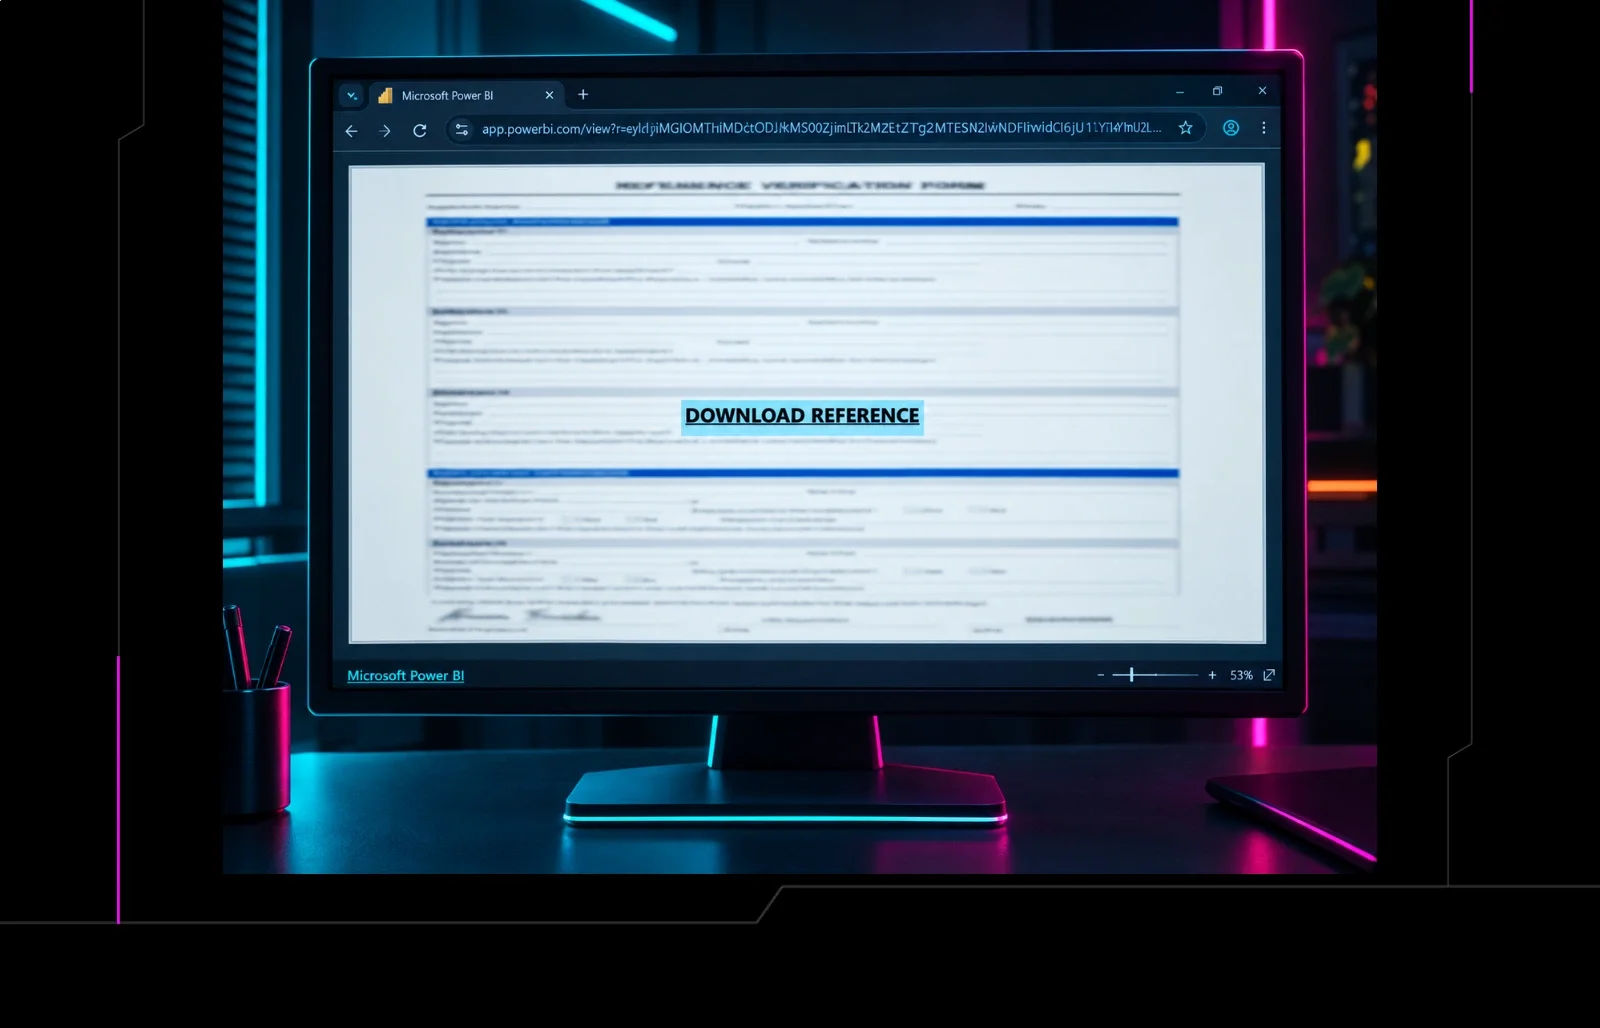
Un incidente reciente que investigó nuestro SOC comenzó con un correo de documento seguro de TransferXL. Llevaba a la víctima a un archivo ZIP, que luego extraía un PDF. Todo se veía y se sentía normal. Pero por debajo, el PDF había sido diseñado para engañar al empleado y hacer que instalara una instancia fraudulenta de ITarian, una herramienta RMM. Al usar un enlace incrustado y anidar el PDF malicioso dentro de un archivo ZIP alojado en un sitio legítimo de almacenamiento en la nube, el atacante buscaba evadir la detección del navegador y de las herramientas antivirus (AV) comunes.
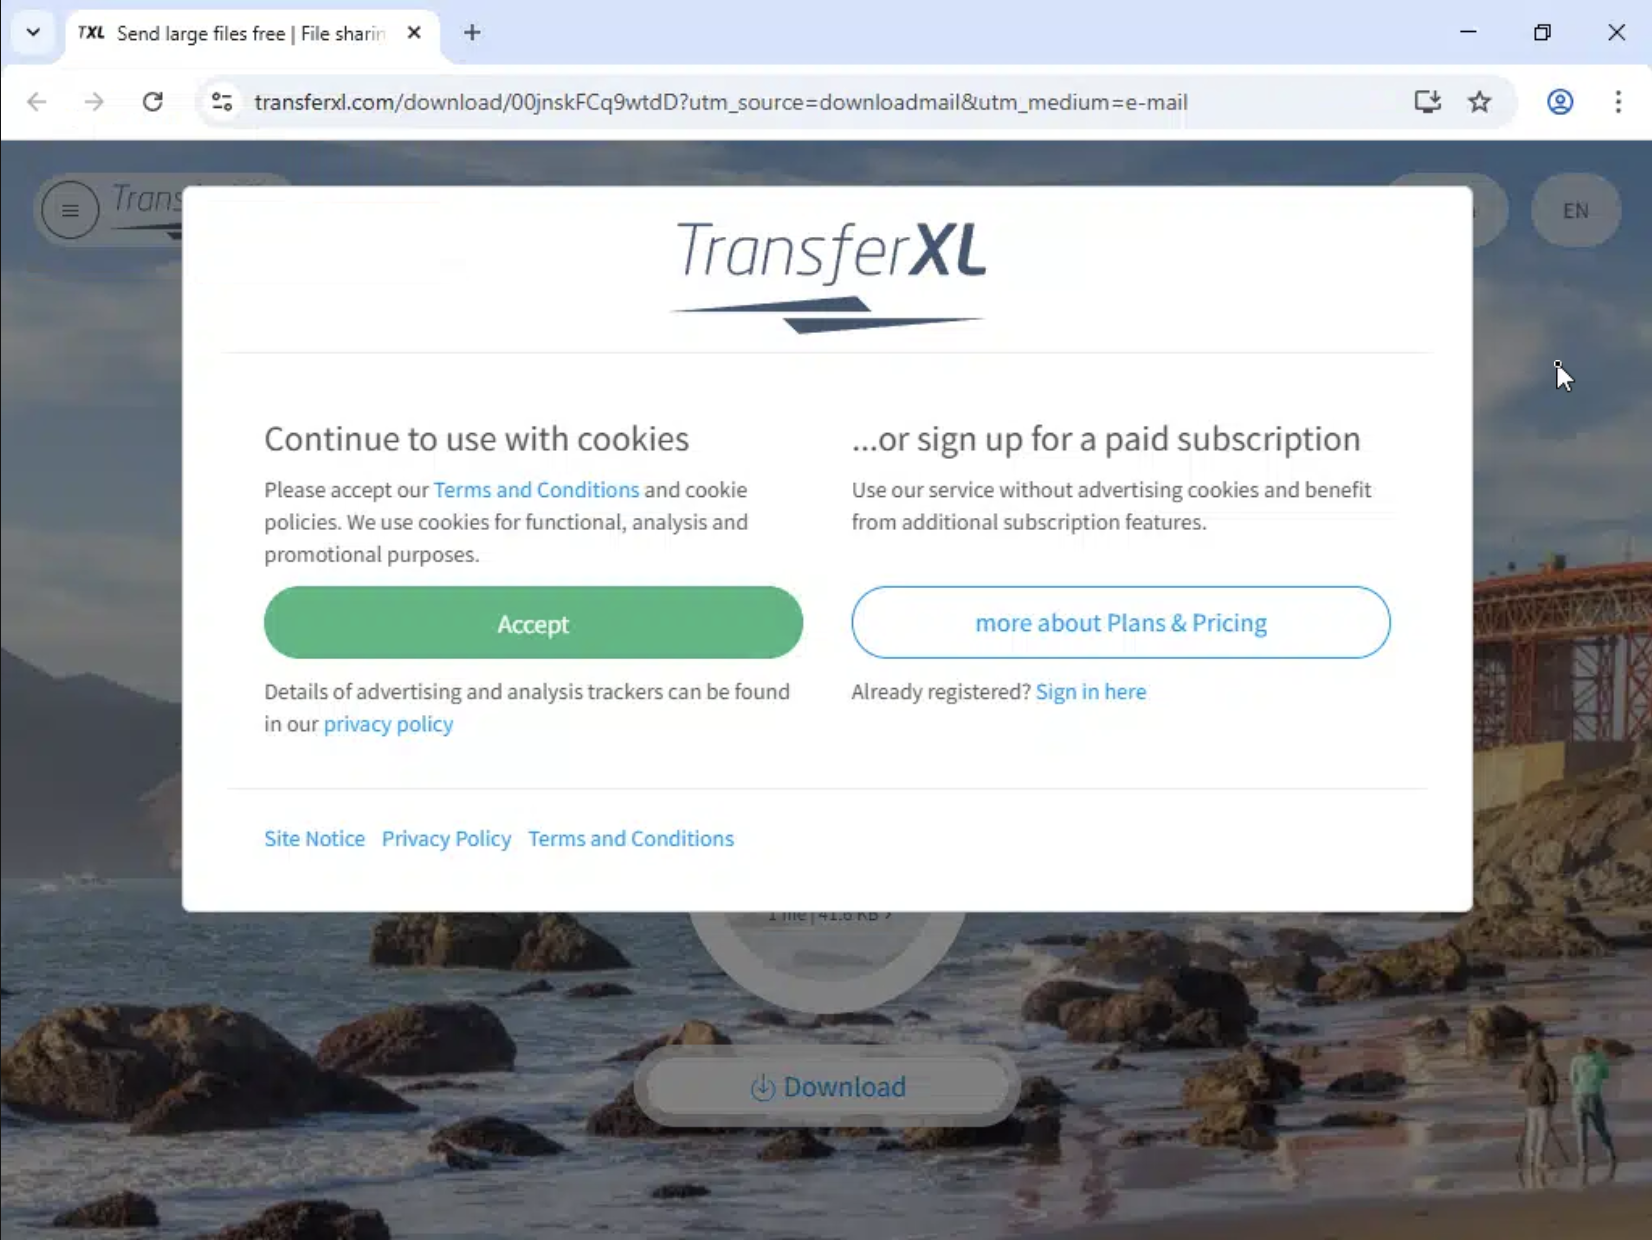
Figura 1: Sitio legítimo de almacenamiento en la nube usado por un atacante para alojar un PDF malicioso con un enlace incrustado de instalador de RMM fraudulento
Esa fue solo la primera capa. Poco después de instalar ITarian, se dejó caer en el mismo dispositivo una segunda herramienta de acceso remoto: ScreenConnect. Ambas se configuraron para persistir con privilegios a nivel SYSTEM. El atacante ahora tenía no una, sino dos vías de regreso al entorno comprometido que parecían flujos de trabajo normales y cotidianos de TI.
Las siguientes dos investigaciones usaron un tipo distinto de disfraz. Los correos no ocultaban el nombre de ScreenConnect, pero sí disimulaban el hecho de que el supuesto documento compartido estaba siendo abusado como primer paso en una configuración de acceso remoto maliciosa y persistente.
Un documento compartido de ScreenConnect que instaló dos RMM fraudulentos
Nuestro SOC observó el mismo flujo de ataque de abuso de RMM en otros dos incidentes vinculados a una misma campaña de phishing. Así es como ocurrió:
Las víctimas recibieron un correo de phishing que parecía ser un documento compartido "a través de ScreenConnect"
Los enlaces de phishing llevaban a un dominio legítimo (pero abusado) de una página señuelo alojada en Adobe InDesign que suplanta un documento compartido y le pide al usuario hacer clic en el botón "Ver documento"
Al hacer clic en "Ver documento" se redirige a una infraestructura C2 controlada por el atacante que despliega el payload malicioso que instala el primer cliente fraudulento de ScreenConnect con persistencia
Después de instalar el cliente inicial de ScreenConnect, el atacante usa la conexión para ejecutar binarios de evasión de defensas como
HideUL_x64.exe, en un intento de ocultar la actividad posteriorEn esa misma sesión inicial de ScreenConnect, el actor de amenazas deja caer e instala RMM fraudulentos adicionales en el endpoint comprometido para lograr persistencia redundante
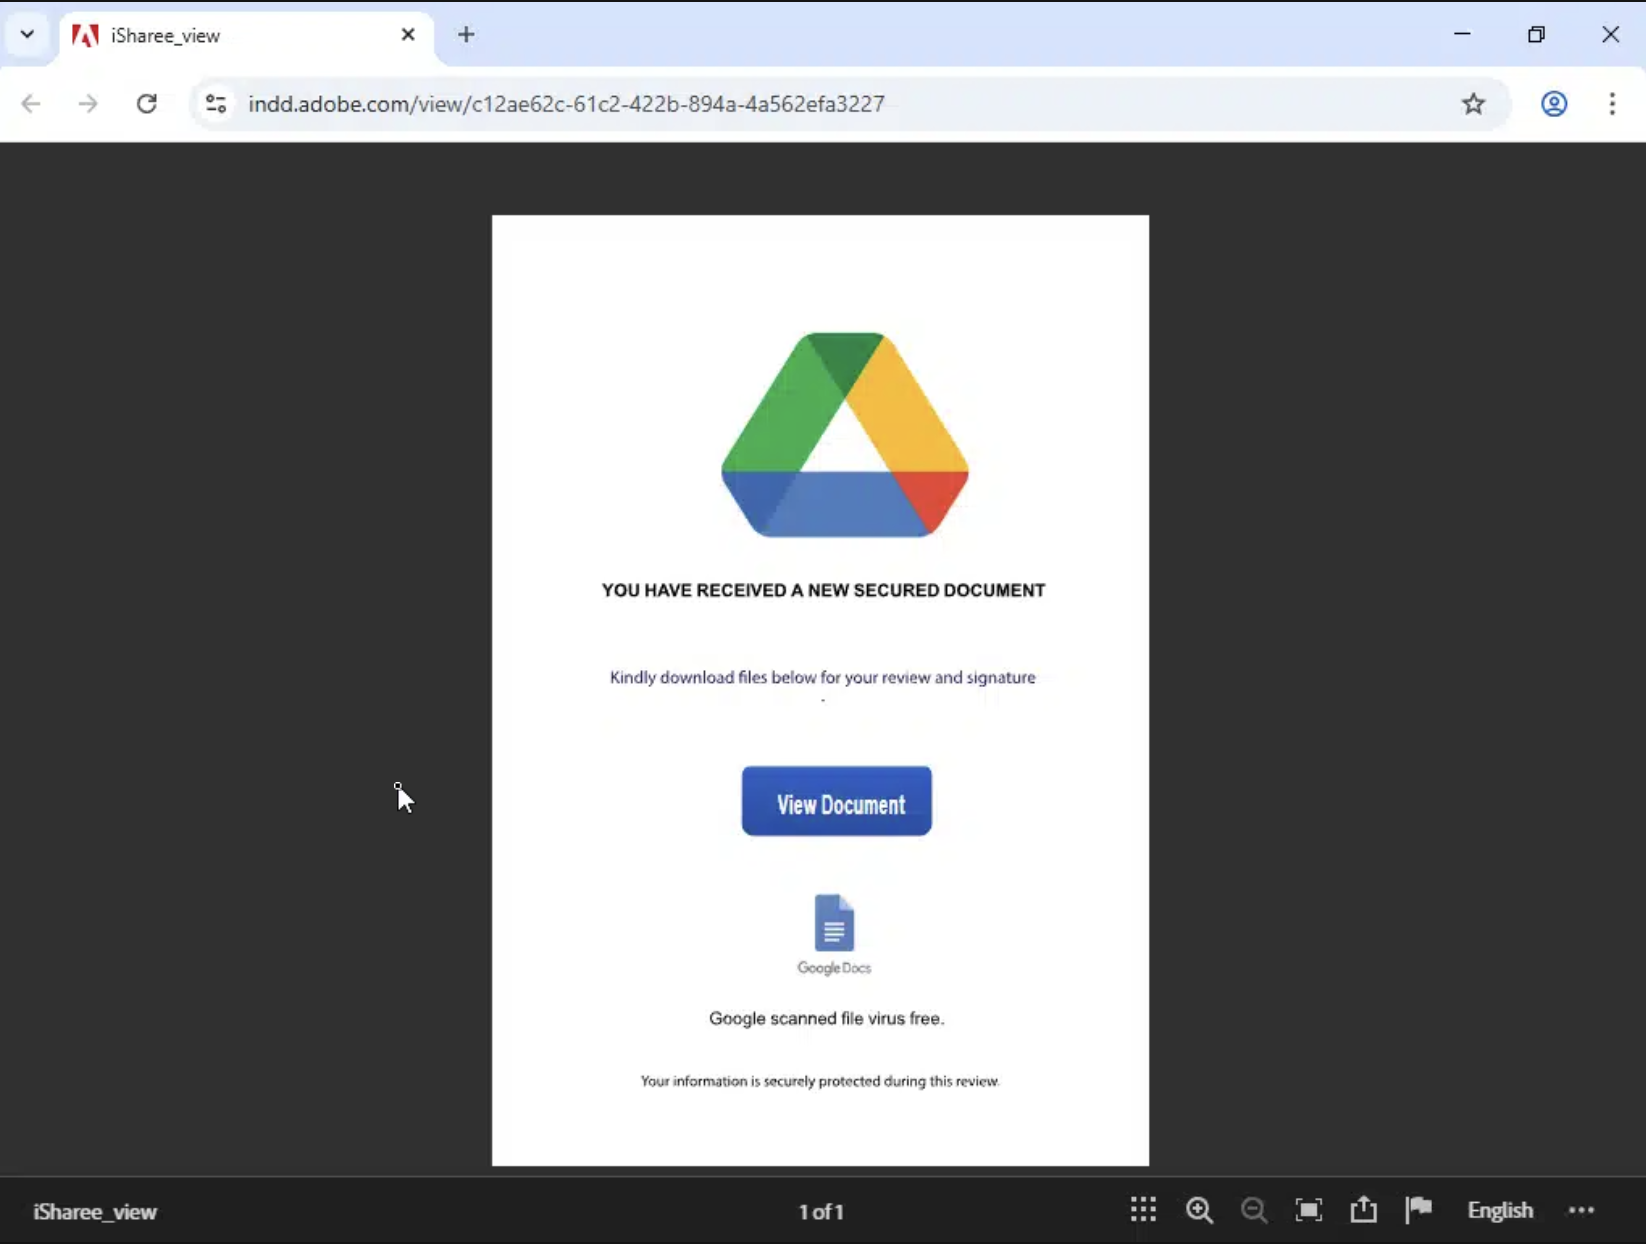
Figura 2: Una página señuelo alojada en Adobe InDesign que suplanta un documento compartido
De nuevo, una sola RMM fue solo el comienzo en estos incidentes. Cada entorno terminó con dos instalaciones no autorizadas de ScreenConnect antes de que Huntress interviniera. Aunque los señuelos y los sitios de payload cambiaron, el desenlace fue el mismo: el atacante tenía más de una ruta de regreso al endpoint.
Vimos el mismo patrón en las tres investigaciones; el phishing explotó la confianza de alguien para establecer la primera capa de la pila de RMM del atacante.
Conoce cada RMM en tu entorno
Las herramientas de RMM les dan a los equipos de TI una forma sencilla de brindar soporte remoto a los dispositivos desde cualquier lugar. Pero se sabe que los atacantes abusan de esa misma facilidad de acceso práctico sin depender de firmas de malware o exploits ruidosos. Las señales de alerta están en el contexto: cómo llegó, quién la instaló, a qué se conecta y si pertenece al entorno.
Por eso una segunda RMM no autorizada complica la respuesta. Eliminar el primer cliente podría no cerrar la puerta. Los equipos deben identificar los componentes restantes de la pila para remediar por completo y cerrar las rutas de acceso del atacante.
El primer paso es saber qué RMM hay en tu entorno y cuáles ha aprobado tu equipo. Nuestro RMM Guard ayuda a tu equipo a inventariar las herramientas de RMM en los endpoints Windows e identificar los clientes que no pertenecen, incluidas instancias no autorizadas de software por lo demás aprobado.
Para aprender cómo los atacantes convierten herramientas confiables en rutas de acceso persistentes, obtén el RMM Abuse Report.