La ciberseguridad siempre se ha basado en la confianza. Cada actualización de software, compra de hardware e integración en la nube depende de la creencia implícita de que los proveedores protegerán a sus clientes. Esa confianza les da a ambas partes fluidez operativa, lo que permite a los equipos adoptar nuevas capacidades y mantener sistemas sin cuestionar la integridad de cada componente. Pero también crea un blanco valioso para los atacantes: comprometer a un proveedor y obtener acceso a todos los clientes confiados e interconectados detrás de él.
Las empresas de hoy operan en una red enmarañada de plataformas, soluciones SaaS, herramientas y servicios administrados. La confianza es el pegamento que mantiene unido este ecosistema, y a menudo les otorga a los proveedores acceso privilegiado, permisos automatizados y una línea directa hacia sistemas críticos.
En este blog, exploraremos las grietas de este modelo basado en la confianza y profundizaremos en por qué la cadena de suministro de software está adoptando un enfoque de confianza cero.
Una breve historia, aún vigente, de los ataques a la cadena de suministro
El primer gran ataque a la cadena de suministro se basó en la confianza. En 1989, Joseph Popp distribuyó el troyano AIDS en disquetes en la conferencia sobre el SIDA de la Organización Mundial de la Salud. Los disquetes supuestamente contenían información introductoria sobre la enfermedad, pero al instalarlos, en realidad introducían malware que cifraba archivos y exigía un pago.
En 2025, marcas como Hertz y Sam's Club reportaron brechas que implicaron la exfiltración de datos de clientes. Los incidentes se remontaron a una plataforma de transferencia de terceros comprometida usada en múltiples industrias. Los componentes maliciosos permanecieron en el entorno del proveedor durante meses antes de ser detectados, un compromiso que se propagaría río abajo.
En 1989, la gente depositó su confianza en un disquete de una fuente confiable y sufrió las consecuencias. En 2025, las empresas confían en un proveedor externo, y la historia se repite. Lo que ha cambiado en la era moderna de los ataques a la cadena de suministro es la escala. Los proveedores de servicios administrados (MSP) y las pequeñas y medianas empresas (SMB) dependen en gran medida de herramientas de proveedores e integraciones automatizadas. Cada nuevo producto que se suma a su pila tecnológica aumenta la cantidad de sistemas externos con acceso privilegiado, lo que amplía directamente la superficie de ataque de una empresa. Reportes recientes de la industria reflejan esta expansión de la confianza como motor de explotación. Cowbell Cyber reporta un aumento del 431% en los ataques a la cadena de suministro entre 2021 y 2023, y el Informe de investigaciones de brechas de datos (DBIR) 2024 de Verizon indica que el 15% de las brechas involucró a un tercero.
La nueva geografía de las cadenas de suministro digitales
La cadena de suministro de seguridad ya no se trata solo de software: ha evolucionado. Las empresas ahora dependen de aplicaciones de terceros, servidores construidos con componentes de innumerables fabricantes, proveedores de nube para el almacenamiento de datos y MSP para gestionar las operaciones de seguridad.
Estas múltiples y extensas dependencias han transformado la forma de la cadena de suministro digital. Lo que antes era una larga cadena secuencial ahora es una red de servicios interconectados. Con esta malla viene un ecosistema diverso y difícil de gestionar, uno donde los socios confiables con acceso privilegiado, conexiones automatizadas o credenciales podrían ser el origen de una brecha.
En los últimos años, este exceso de confianza otorgada ha cobrado su precio:
- Brechas en la cadena de suministro de software: SolarWinds, Log4j y Codecov revelaron cómo actualizaciones comprometidas, bibliotecas vulnerables o herramientas de compilación corruptas pueden infectar al instante a miles de organizaciones conectadas.
- Vulnerabilidades en la cadena de suministro de hardware: Las vulnerabilidades de Supermicro y los exploits a nivel de firmware muestran cómo se pueden introducir debilidades en los dispositivos incluso antes de que lleguen a una organización. Al actuar por debajo del sistema operativo, las vulnerabilidades de hardware son difíciles de rastrear y pueden existir durante años sin ser detectadas.
- Exposición de la nube y SaaS: Las brechas que afectaron a Okta, los problemas vinculados a GitHub Actions y el componente troyanizado de 3CX demuestran cómo los atacantes pueden explotar API, comprometer integraciones y abusar de credenciales. Como herramienta de centralización masiva, un incidente dentro de las plataformas en la nube puede extenderse mucho más allá del objetivo original.
- Compromiso de MSP y proveedores de TI: Los eventos relacionados con Kaseya y los intentos de explotación contra ConnectWise demostraron cómo los atacantes pueden abusar de las plataformas de gestión remota para moverse lateralmente hacia los ecosistemas de los clientes. Cuando se compromete un servicio privilegiado, como un MSP, sus empresas conectadas se convierten en blancos.
La cadena de suministro actual plantea una amenaza multidireccional, facilitada y acelerada por la confianza que las empresas depositan en sus proveedores de software, hardware y soluciones.
Cómo los atacantes están transformando el panorama de la cadena de suministro de software
La compleja red de confianza entre proveedores y empresas significa que los atacantes ya no necesitan atacar directamente a las empresas. En cambio, al enfocarse en vectores, proveedores e integraciones en los que las organizaciones ya confían, los cibercriminales pueden eludir por completo las defensas de seguridad de una empresa. Entender quién está detrás de estos ataques ayuda a explicar por qué la amenaza sigue escalando.
Los grupos patrocinados por estados son actores sofisticados que explotan las debilidades de la cadena de suministro. Equipos como APT29, UNC2452 y Lazarus usan el compromiso en origen para establecer un acceso encubierto y a largo plazo a redes de alto valor. La intrusión de SolarWinds demostró esta estrategia, con atacantes que se infiltraron en el pipeline de compilación de la empresa e insertaron código malicioso en actualizaciones firmadas digitalmente. El exploit afectó a 425 empresas de Fortune 500 que, sin saberlo, instalaron el software comprometido, eludiendo todos los controles de seguridad internos.
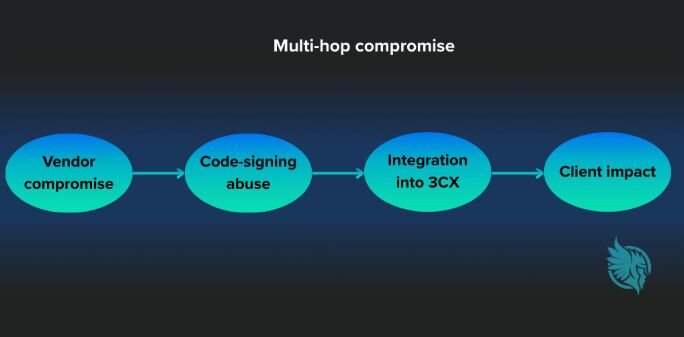
Los grupos cibercriminales han adoptado una táctica similar de atacar a proveedores, pero se enfocan en monetizar sus exploits en lugar de recopilar información de ellos. La intrusión de 3CX reforzó esta tendencia cuando una aplicación de trading de terceros comprometida, cuyo certificado de firma de código fue robado, permitió a los atacantes insertar un componente malicioso en 3CX. Cuando el instalador se envió a los clientes, miles de entornos y MSP implementaron, sin saberlo, el software infectado.
A menor escala, los hacktivistas y los atacantes oportunistas también juegan un papel en los ataques a la cadena de suministro. Los ecosistemas de código abierto, especialmente los paquetes NPM y las bibliotecas ampliamente usadas, son un sitio común de ataque. Al publicar paquetes maliciosos, apropiarse de proyectos abandonados e inyectar código dañino en dependencias ampliamente confiables, roban credenciales o plantan mensajes ideológicos.
Estas tendencias revelan un panorama de amenazas de la cadena de suministro cambiante y peligroso. Un solo exploit de un proveedor puede desencadenar una cascada hacia miles de sistemas conectados. El informe M-Trends 2024 de Mandiant reporta un aumento significativo en las intrusiones derivadas de compromisos en la cadena ascendente, con un incremento constante durante los últimos cinco años.
Pasando desapercibido: exploits en la cadena de suministro de hardware
Mientras la cadena de suministro de software domina los titulares, las vulnerabilidades de hardware suelen ser más difíciles de detectar y pueden causar daños a largo plazo. La controversia de las placas base Supermicro, reportada por primera vez por Bloomberg en 2018, demostró cómo los componentes de fabricantes no verificados podían ser alterados antes del ensamblaje.
Para las organizaciones en los sectores de manufactura e industrial, donde la integridad del hardware sostiene los sistemas de producción, los controles de seguridad y la automatización, los riesgos son especialmente graves.
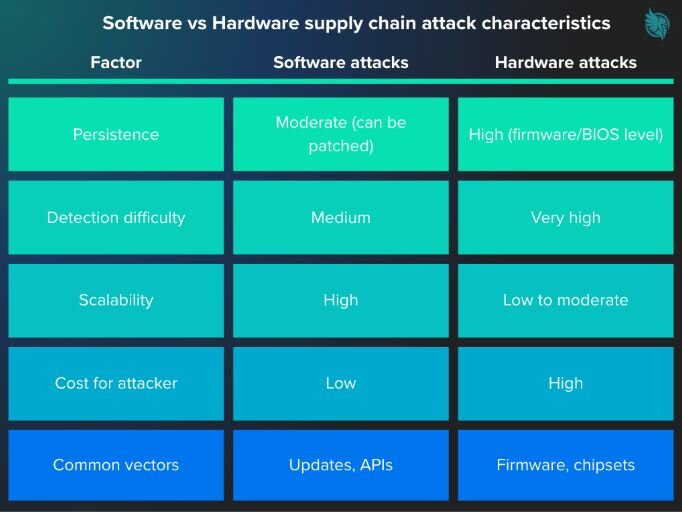
Los ataques a nivel de firmware son problemáticos, ya que persisten a través de reinstalaciones del sistema operativo y reinicios, además de ser extremadamente difíciles de identificar. Una vez implantadas a nivel de chipset o BIOS, estas vulnerabilidades pueden permanecer en su lugar durante años, invisibles para las herramientas de monitoreo y remediación tradicionales.
Los ataques a la cadena de suministro de hardware se presentan de forma distinta a los ataques de software, pero suelen ser más persistentes, difíciles de detectar y de alto riesgo.
La nube y la cadena de suministro de SaaS: ¿responsabilidad compartida o vulnerabilidad compartida?
El modelo de “responsabilidad compartida” que usa la mayoría de los proveedores de nube establece que el proveedor asegurará toda su infraestructura, mientras el cliente maneja los datos y el acceso. Si bien esto funciona para la mayoría de los entornos, crea un vacío que oscurece quién asume la responsabilidad cuando se compromete una integración en la cadena ascendente.
Las canalizaciones de CI/CD mal configuradas, los tokens de API y los conectores de terceros pueden permitir que actores maliciosos inyecten código en entornos que de otro modo serían seguros. Esto fue lo que pasó en 2023 con Okta, cuando un compromiso en su sistema de soporte dio a los atacantes acceso a datos de clientes, creando una cascada de exposición en la cadena descendente.
Aunque ni el proveedor de nube ni el cliente actuaron con negligencia, la naturaleza interconectada de la cadena de suministro moderna causó una filtración. Los datos de clientes en la cadena descendente quedaron expuestos debido a la falla de sistemas e integraciones en la cadena ascendente.
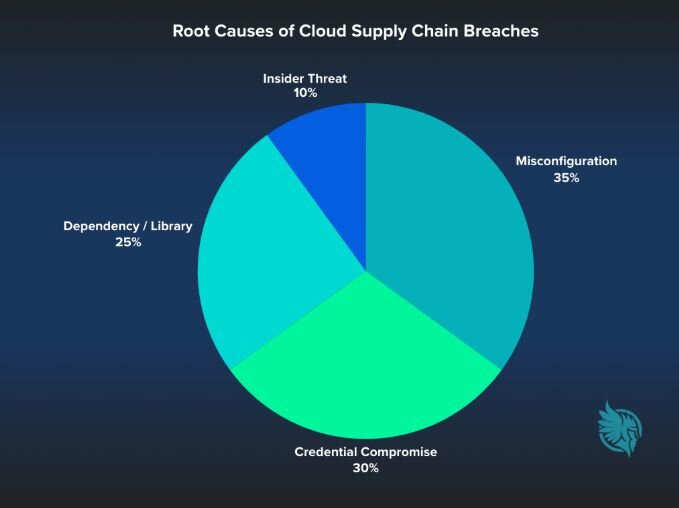
Los porcentajes mostrados en el gráfico circular son conceptuales; las distribuciones exactas de las filtraciones en la cadena de suministro en la nube no se divulgan públicamente.
Objetivos de alto valor: la realidad de las SMB y los MSP
El modelo de negocio de un proveedor de servicios administrados depende de herramientas de proveedores, acceso privilegiado y confianza total en su pila tecnológica. Debido al acceso elevado que tienen en las empresas de sus clientes, los MSP son un objetivo particularmente valioso para los ciberdelincuentes.
Cuando los grupos obtienen acceso a una herramienta que usa un MSP, el compromiso se puede propagar rápidamente. El incidente de Kaseya VSA de 2021, en el que una actualización maliciosa se entregó a través de un mecanismo legítimo, propagó ransomware a 1.500 organizaciones en todo el mundo. Una capa operativa confiable se convirtió en un túnel directo que los actores maliciosos pudieron usar para apoderarse de sistemas.
Si un MSP opera con un equipo pequeño, recursos limitados y telemetría restringida, puede tener menos visibilidad sobre las herramientas en la cadena ascendente. Al asociarse con clientes SMB, esto se intensifica, ya que las SMB pueden asumir que los MSP tienen visibilidad completa de su entorno. En realidad, las plataformas de terceros en la cadena ascendente pueden crear puntos ciegos que el MSP no puede mitigar fácilmente.
El informe DBIR 2024 de Verizon señala que el tiempo de permanencia promedio para un compromiso en la cadena de suministro supera los 200 días, en comparación con solo 25 para las intrusiones directas. La disparidad entre estas estadísticas muestra cuán profundamente pueden infiltrarse los atacantes que se incrustan dentro de infraestructura confiable antes de ser detectados.
Construyendo resiliencia en la cadena de suministro mediante visibilidad, verificación y responsabilidad de los proveedores
Si bien los ataques a la cadena de suministro son complejos y multidireccionales, las empresas pueden protegerse enfatizando tres pilares: visibilidad, verificación y responsabilidad de los proveedores.
Así es como estas medidas convierten la confianza pasiva en garantías activas:
- Visibilidad: Mantén un mapa completo y actualizado continuamente de todos los proveedores, integraciones, dependencias y sus privilegios asociados. Usa fuentes de inteligencia de amenazas para monitorear las notificaciones de filtraciones de proveedores.
- Verificación: Valida la integridad de cada actualización y componente mediante requisitos de lista de materiales de software (SBOM), verificaciones de firma digital y monitoreo de integridad en tiempo de ejecución.
- Responsabilidad de los proveedores: Exige a los proveedores el cumplimiento de estándares de seguridad definidos mediante expectativas de divulgación transparente, obligaciones contractuales y umbrales claros de desvinculación.
Para las SMB y los MSP que quieran evaluar su postura de seguridad actual en la cadena de suministro, aquí hay un marco útil a seguir.
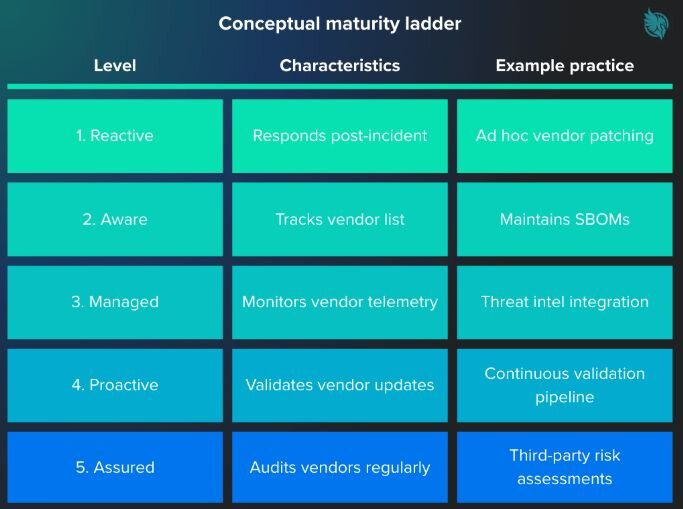
Esta tabla es un marco conceptual creado con fines ilustrativos. Se basa en prácticas recomendadas ampliamente reconocidas de seguridad en la cadena de suministro y no proviene de datos de encuestas ni de investigaciones publicadas.
El futuro: políticas, automatización y verificación asistida por IA
Entendiendo la gravedad de la amenaza a la cadena de suministro, las políticas y la tecnología están corriendo para mantenerse al día.
Desde una perspectiva regulatoria, la política federal busca reformar la cadena de suministro de software. La Orden Ejecutiva 14028 sobre la Mejora de la Ciberseguridad de la Nación exige a los proveedores de software producir SBOM y seguir prácticas de desarrollo seguro. Coordinado a través de CISA y NIST, este enfoque está impulsando la adopción más amplia de precauciones de seguridad en la cadena de suministro de software.
En el frente de la automatización, las organizaciones están comenzando a pasar de evaluaciones periódicas a garantías continuas. La telemetría en tiempo real, la firma criptográfica y la certificación automatizada están reemplazando los cuestionarios estáticos para proveedores. Estos cambios buscan asegurar que la integridad del software se valide en cada etapa, en lugar de basarse únicamente en la confianza. El Marco de Desarrollo Seguro de Software de NIST y el OpenSSF scorecard están ayudando a estandarizar estas prácticas.
La inteligencia artificial también ayuda en la detección de anomalías que pueden indicar un posible compromiso en la cadena de suministro. Los sistemas de aprendizaje automático en etapa inicial pueden marcar comportamientos de firma irregulares, desviaciones de firmware y cambios inesperados en builds, mucho antes de que el monitoreo tradicional diera la alerta. Aunque todavía está en evolución, la capacidad de complementar el análisis humano con un monitoreo continuo e impulsado por IA que entiende el contexto es un gran avance para la seguridad de la cadena de suministro de software.
De la política a la automatización y la integración de la IA, todos los caminos apuntan a una cadena de suministro más segura y basada en la verificación. Mientras que la confianza alguna vez fue la moneda de la cadena de suministro, rápidamente se está convirtiendo en validación.
Replantear Zero Trust en la cadena de suministro
Aunque el vector exacto que se usa en la explotación de una vulnerabilidad de la cadena de suministro cambia, lo que se mantiene constante es una confianza mal depositada. Desde SolarWinds hasta Kaseya, estos eventos demuestran que la confianza debe ser un proceso continuo, no un contrato único. Zero Trust significa que no se otorga ninguna confianza implícita a los activos o cuentas de usuario únicamente por su ubicación física o de red. Aunque se aplica principalmente a redes e identidades, Zero Trust debe extenderse a la cadena de suministro de software.
Replantear Zero Trust en la cadena de suministro implica seguir estas reglas:
- Nunca confíes ciegamente en el código: Verifica todos los componentes mediante firmas criptográficas y validación de la lista de materiales de software.
- Verifica continuamente la integridad del proveedor: Usa telemetría y análisis de comportamiento para detectar cambios a lo largo del tiempo.
- Limita el radio de impacto: Segmenta los sistemas para que una integración comprometida no pueda escalar ni moverse horizontalmente por toda la empresa.
Cuando incluso tu proveedor más confiable puede convertirse en un vector de ataque involuntario, Zero Trust es el siguiente paso natural en la seguridad de la cadena de suministro de software.
Aunque esta realidad exige cambios importantes, no tienen que ocurrir todos a la vez. Los MSP y las pymes pueden dar pequeños pasos en la dirección correcta: aplicar el privilegio mínimo en las cuentas de proveedores, verificar las actualizaciones antes de implementarlas y monitorear el comportamiento de los endpoints en busca de ejecución de scripts no autorizados o mecanismos de persistencia.
Es imposible erradicar por completo el compromiso de la cadena de suministro. Pero al tratar las relaciones con los proveedores como alianzas activas de seguridad, y no como contratos pasivos, las empresas pueden tomar una postura activa en la siguiente fase de la resiliencia en ciberseguridad.
Y de nuestra parte en Huntress, mantendremos nuestro compromiso de elevar y fortalecer a quienes nos rodean, y de detener los ciberataques en seco.