

En el año fiscal 2024-25, el Centro Australiano de Seguridad Cibernética de la Dirección de Señales de Australia (ASD's ACSC) respondió a 138 incidentes de ransomware en toda Australia. En el 39% de ellos, la organización se enteró simplemente porque ASD llamó para avisarles.
Eso significa que casi cuatro de cada 10 se enteraron de su propio incidente por una llamada telefónica. Para un minorista, ¿qué pasa si esa llamada llega a las 2 a. m., cuando la persona que contesta no diseñó el entorno y todavía no puede saber si el mensaje es solo ruido o el inicio de un mal día?
Esta pregunta puede golpear con más fuerza a los minoristas porque operan entornos distribuidos. Los sistemas de punto de venta (POS), las plataformas de comercio electrónico, Microsoft 365, los almacenes, las tiendas, las herramientas de soporte y los proveedores externos se conectan todos con el negocio. Además, el personal de temporada, los contratistas y los proveedores siguen agregando accesos, muchas veces mientras los equipos internos ya están al límite.
Cuando los entornos minoristas son atacados, esa exposición puede extenderse río abajo. Las credenciales se comercian, se combinan con información de otras filtraciones y se usan para armar perfiles sorprendentemente completos de personas reales. Eso se traduce en intentos de phishing más convincentes, toma de control de una cuenta en cualquier sitio donde se haya reutilizado el mismo correo y contraseña y, en algunos casos, fraude dirigido. La notificación de la brecha es el momento visible. El daño sigue acumulándose después.
Para evitar eso, el objetivo es entender qué sistemas te mantienen operando y qué tan rápido alguien puede actuar cuando uno de ellos tiene problemas, especialmente fuera del horario de oficina. Así es como se desglosa.
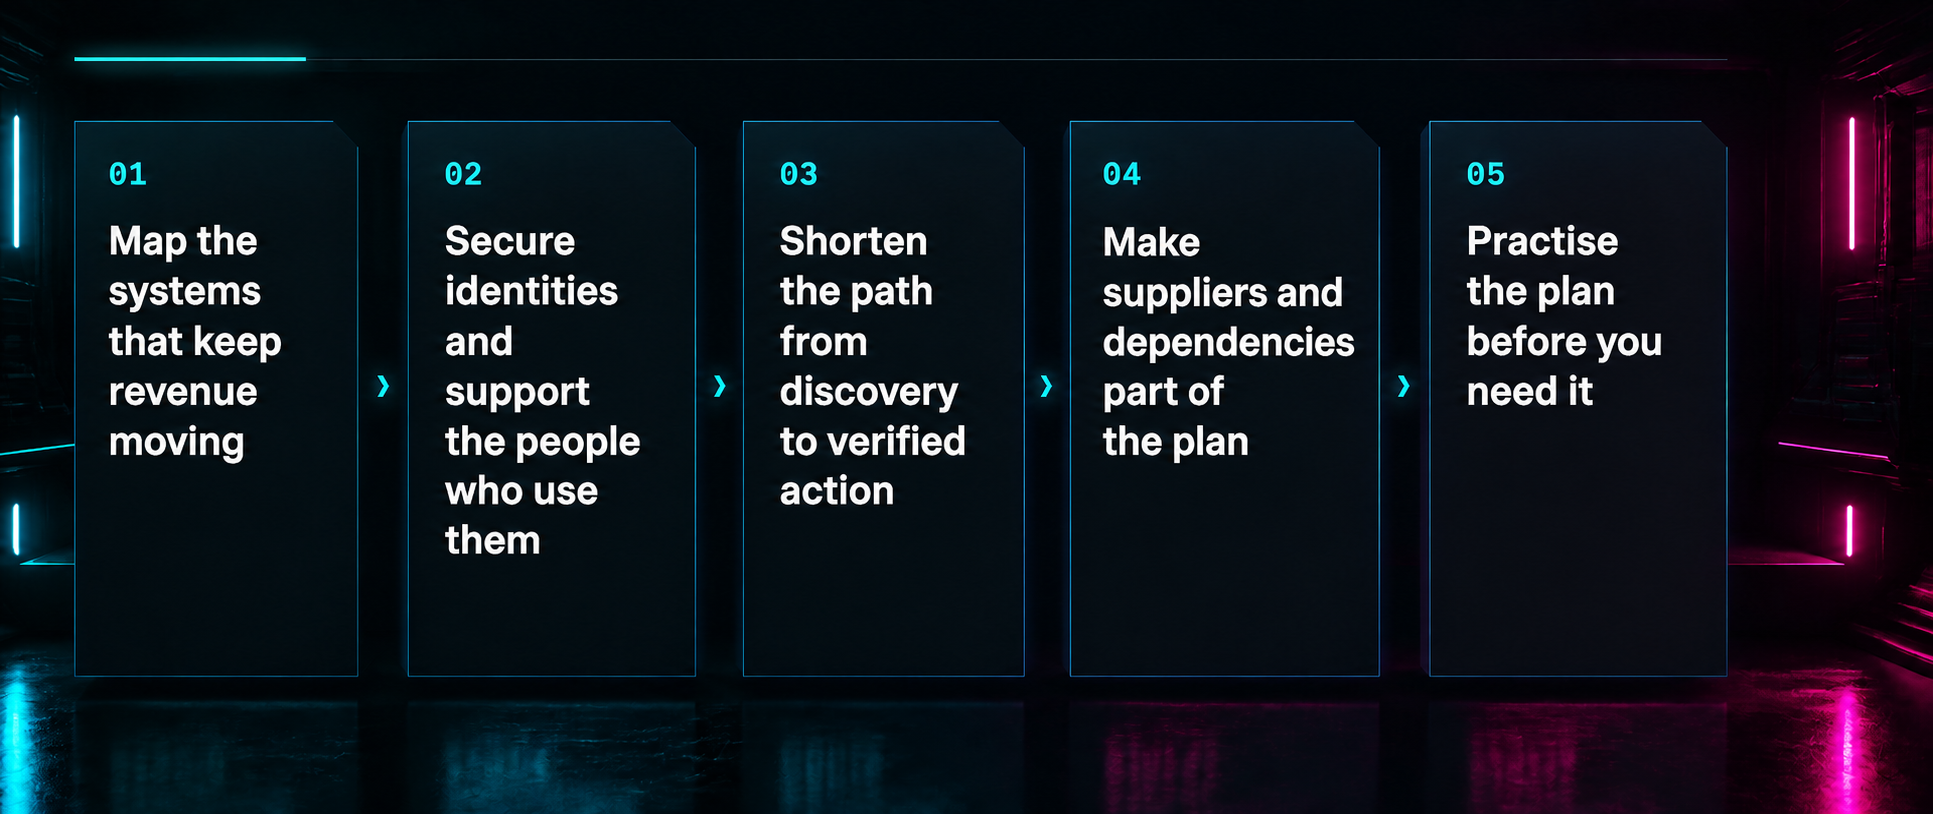
1. Mapea los sistemas que mantienen el flujo de ingresos
Crea un mapa simple de la ruta crítica: pagos, POS, pedidos en línea, inventario, cumplimiento de pedidos, identidad, correo y operaciones de tienda. Registra las dependencias entre ellos y las personas o proveedores que pueden acceder a cada uno.
Y no te detengas en la oficina central. El mapa tiene que cubrir tiendas, centros de distribución, servicios en la nube, herramientas de acceso remoto y cualquier dispositivo administrado por un tercero. Para cada sistema, responde tres preguntas:
¿Quién puede acceder a él?
¿Qué pasaría si quedara fuera de línea?
¿Cómo sabría yo si algo anda mal?
El Informe de ciberamenazas anual de ASD registró más de 84.700 reportes de cibercrimen en 2024-25. ¡Eso es aproximadamente uno cada seis minutos! Y el costo promedio autorreportado del cibercrimen para una pequeña empresa subió 14% a $56.600. Aunque ninguna de las cifras es específica del sector minorista, ambas son útiles cuando necesitas explicarle a la dirección por qué vale la pena el tiempo que lleva construir el mapa. Después de todo, el riesgo cibernético ahora forma parte de mantener disponibles las tiendas, el cumplimiento de pedidos y los canales digitales.
2. Protege las identidades y apoya a las personas que las usan
Cualquiera que tenga acceso a tus sistemas puede ser blanco de un ataque. Empleados, personal de temporada, contratistas y proveedores de confianza pueden recibir mensajes de phishing, solicitudes falsas de proveedores, intentos de redirección de pagos y mensajes de inicio de sesión convincentes.
Las personas necesitan procesos claros y una forma sencilla de reportar algo que parezca sospechoso. Verifica los cambios en los datos de pago por un segundo canal, usando un número que ya tengas y no uno que venga en el correo. Siempre cuestiona las solicitudes inusuales de acceso. Y asegúrate de que el personal sepa cómo confirmar que un mensaje de inicio de sesión es legítimo, y que los reportes reciban una respuesta oportuna.
Respalda esos procesos con MFA resistente al phishing donde sea posible, acceso con privilegio mínimo y una incorporación y baja ágiles. Revisa el acceso de administrador, las cuentas inactivas, las reglas de reenvío de correo, las aplicaciones desconocidas y los inicios de sesión que no coinciden con la persona o el rol. Separa las cuentas de administrador de las cuentas de uso diario y haz que el acceso privilegiado sea temporal siempre que sea posible.
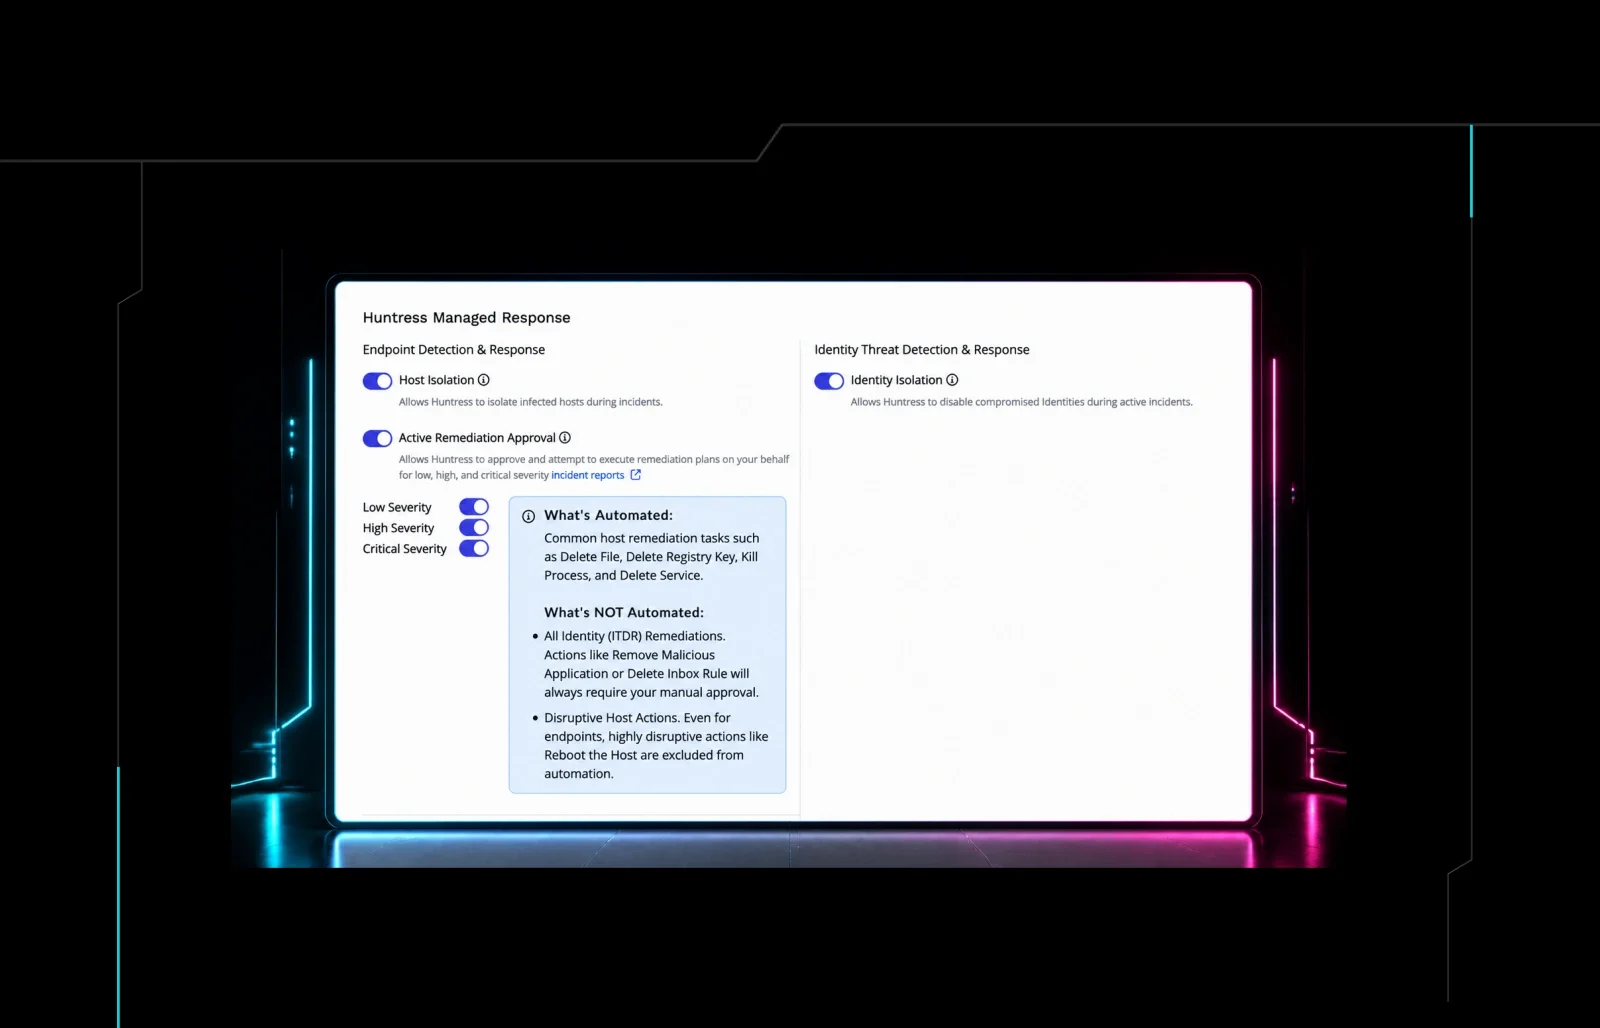
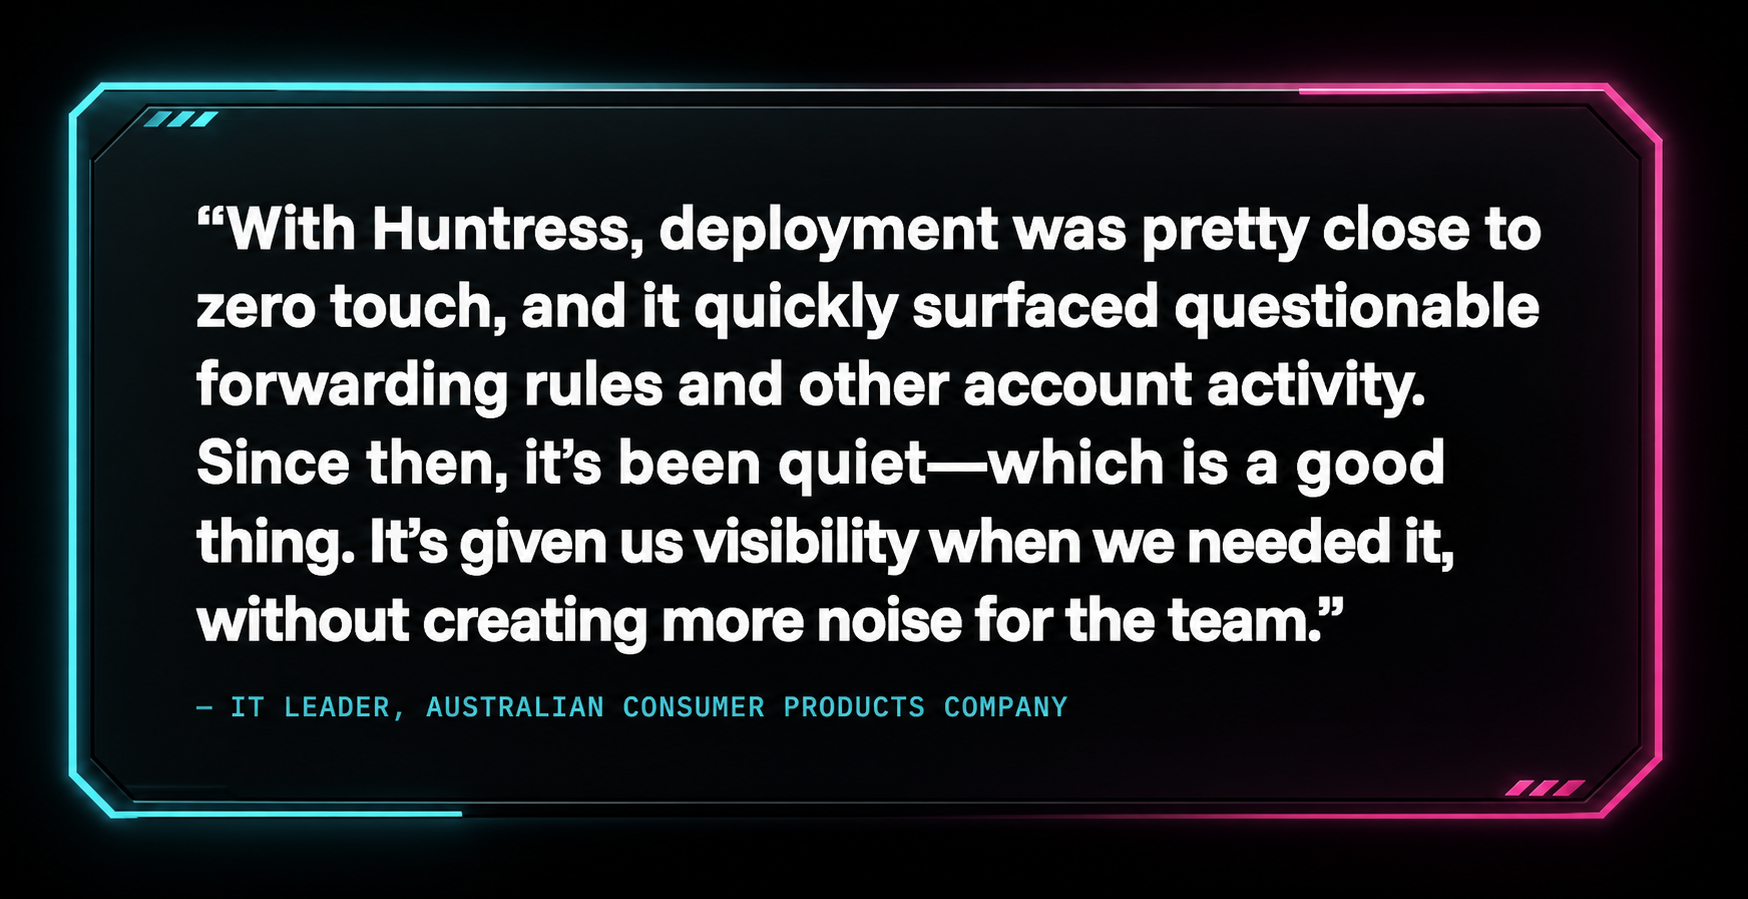
Un líder de TI australiano describió cómo se veía ese tipo de visibilidad durante una implementación de Huntress:
3. Acorta el camino entre el descubrimiento y la acción verificada
Los entornos minoristas cambian constantemente. Abren nuevas tiendas, se actualizan los sistemas POS, se reemplazan proveedores y el personal se va o cambia de función. Pero los sistemas antiguos pueden seguir en línea más tiempo del previsto porque reemplazarlos resulta costoso o disruptivo.
Crea un camino repetible desde el descubrimiento hasta la acción verificada:
Descubre: Mantén una visión precisa de los activos, identidades, proveedores y controles de seguridad. Sabe qué sistemas respaldan los pagos, las tiendas, los pedidos en línea, el inventario y el cumplimiento de pedidos.
Prioriza: Evalúa en conjunto la explotabilidad y el impacto en el negocio. Un problema en un servidor POS o en un sistema relacionado con pagos puede merecer atención antes que el mismo problema en una laptop de oficina de menor impacto.
Actúa: Asigna un responsable, establece un tiempo de respuesta esperado y toma la acción correcta: aplicar un parche, aislar, deshabilitar el acceso, rotar credenciales, aumentar el monitoreo o involucrar a un proveedor.
Verifica: Confirma que la solución funcionó y que el riesgo se redujo. Pero no cierres la tarea simplemente porque se aplicó un parche o una herramienta de seguridad informa que está instalado.
Empieza por los sistemas expuestos a internet, las VPN, las herramientas de administración remota, los dispositivos POS y los servidores. Establece expectativas de servicio claras para los problemas de alto impacto y críticos. Automatiza las acciones repetibles de bajo riesgo cuando sea seguro hacerlo, y encamina las decisiones con consecuencias operativas hacia las personas que entienden el negocio.
Si quieres un marco que tu equipo ya reconozca, el Essential Eight se ajusta bien a esto. Aplicar parches a las aplicaciones, aplicar parches a los sistemas operativos, restringir los privilegios de administrador y el MFA son cuatro de las estrategias de mayor valor para los entornos minoristas, y los niveles de madurez te dan una forma de implementar controles y describir el progreso sin reducirlo a una acumulación de herramientas de proveedores.
4. Haz de los proveedores y las dependencias parte del plan
Los proveedores de pagos, los socios logísticos, los proveedores de software, los contratistas y los franquiciados pueden tener acceso a tus operaciones. Ese acceso debe limitarse a lo que necesitan, registrarse y revisarse.
Pregunta a los proveedores si su personal completa security awareness training, cómo te notifican ante una sospecha de vulneración. Y aprende cómo contendrán el acceso y apoyarán la recuperación. Asegúrate de tener un contacto de escalamiento que responda durante un período de alta demanda o a las 10 p. m. del Boxing Day. Un cuestionario anual es útil, pero no puede reemplazar una vía de contacto probada ni una responsabilidad clara cuando algo sale mal.
Además, prepárate para el caso de que un proveedor crítico, un servicio en la nube o una conexión a internet dejen de estar disponibles. Pregúntate:
¿Qué tiendas podrían seguir usando procedimientos manuales?
¿Qué arreglos de pago alternativos existen?
¿Cómo funcionará el cumplimiento de pedidos?
¿Cómo se comunicarán los equipos?
¿Qué debe restaurarse primero?
Mantén el plan proporcional al negocio, pero pruébalo antes de que un incidente exponga las brechas.
5. Practica el plan antes de necesitarlo
Un plan de respuesta a incidentes solo sirve si la gente sabe quién es dueño de la decisión y qué pasa después. Asegúrate de documentar:
¿Quién puede declarar un incidente?
¿Quién puede aislar un sistema?
¿Quién puede aprobar una acción de recuperación?
¿Quién se comunica con el personal, los clientes y los socios?
Documenta también la decisión de notificación. Según el esquema de Brechas de Datos Notificables de Australia (Notifiable Data Breaches scheme), las organizaciones deben realizar una evaluación razonable y expedita cuando tengan motivos razonables para sospechar una brecha de datos elegible, tomando todas las medidas razonables para completarla en un plazo de 30 días calendario. Si es probable que la brecha cause un daño grave y la acción correctiva no ha evitado ese riesgo, la organización debe entregar una declaración a la OAIC y notificar lo antes posible a las personas en riesgo de sufrir un daño grave.
En Nueva Zelanda, la Privacy Act 2020 exige que una agencia notifique a la Office of the Privacy Commissioner y a las personas afectadas lo antes posible cuando tenga motivos razonables para creer que una brecha de privacidad notificable ha causado, o es probable que cause, un daño grave. La OPC espera la notificación dentro de las 72 horas desde que la organización se entera de que la brecha es notificable, pero trata ese plazo como una guía y no como un límite legal fijo.
Quien sea que aísle un servidor POS a las 2 a. m. ya debería saber quién es responsable de la escalación, la evaluación y, si corresponde, la decisión de notificación.
Prueba escenarios que reflejen cómo opera realmente un retailer. Por ejemplo, una falla de POS un sábado, una cuenta de Microsoft 365 comprometida, ransomware que afecta el cumplimiento de pedidos, un proveedor de pagos que queda fuera de servicio o un proveedor que pide un cambio urgente en los datos de pago. Para cada escenario, pregúntate cuánto tiempo puede operar el negocio, qué tiendas pueden seguir operando manualmente y qué debe restaurarse primero.
Y prueba la restauración en sí. Restaura datos críticos, configuraciones y sistemas de negocio en un ejercicio controlado. Confirma cuánto tiempo toma devolver esos sistemas a un estado utilizable, y registra las decisiones que habría que tomar durante una falla real.
Para mayor seguridad, incluye un escenario nocturno donde la primera alerta llegue a alguien que no diseñó el entorno. Los traspasos entre TI, seguridad, operaciones, legal, comunicaciones y proveedores clave deben estar claros antes de que la presión sea real.
Una nota del Centro de Operaciones de Seguridad de Huntress
Los siguientes datos provienen específicamente de socios del sector retail en APAC, predominantemente en Australia y Nueva Zelanda. En esos socios, vimos dos rutas de ataque genuinamente distintas trabajándose al mismo tiempo. Nuestra telemetría de EDR generó más de mil informes. La gran mayoría fue de baja severidad, y ese es precisamente el punto, no una salvedad: adware, programas no deseados y scripts bloqueados se interceptaron en la etapa más temprana posible, antes de que algo de eso madurara en algo peor.
Pero 60 de esos incidentes de endpoint alcanzaron severidad crítica o alta, incluidos 62 informes de puntos de apoyo y persistencia ya establecidos. Una categoría más pequeña de actividad que abarcaba varios endpoints fue crítica o alta más del 95% de las veces.
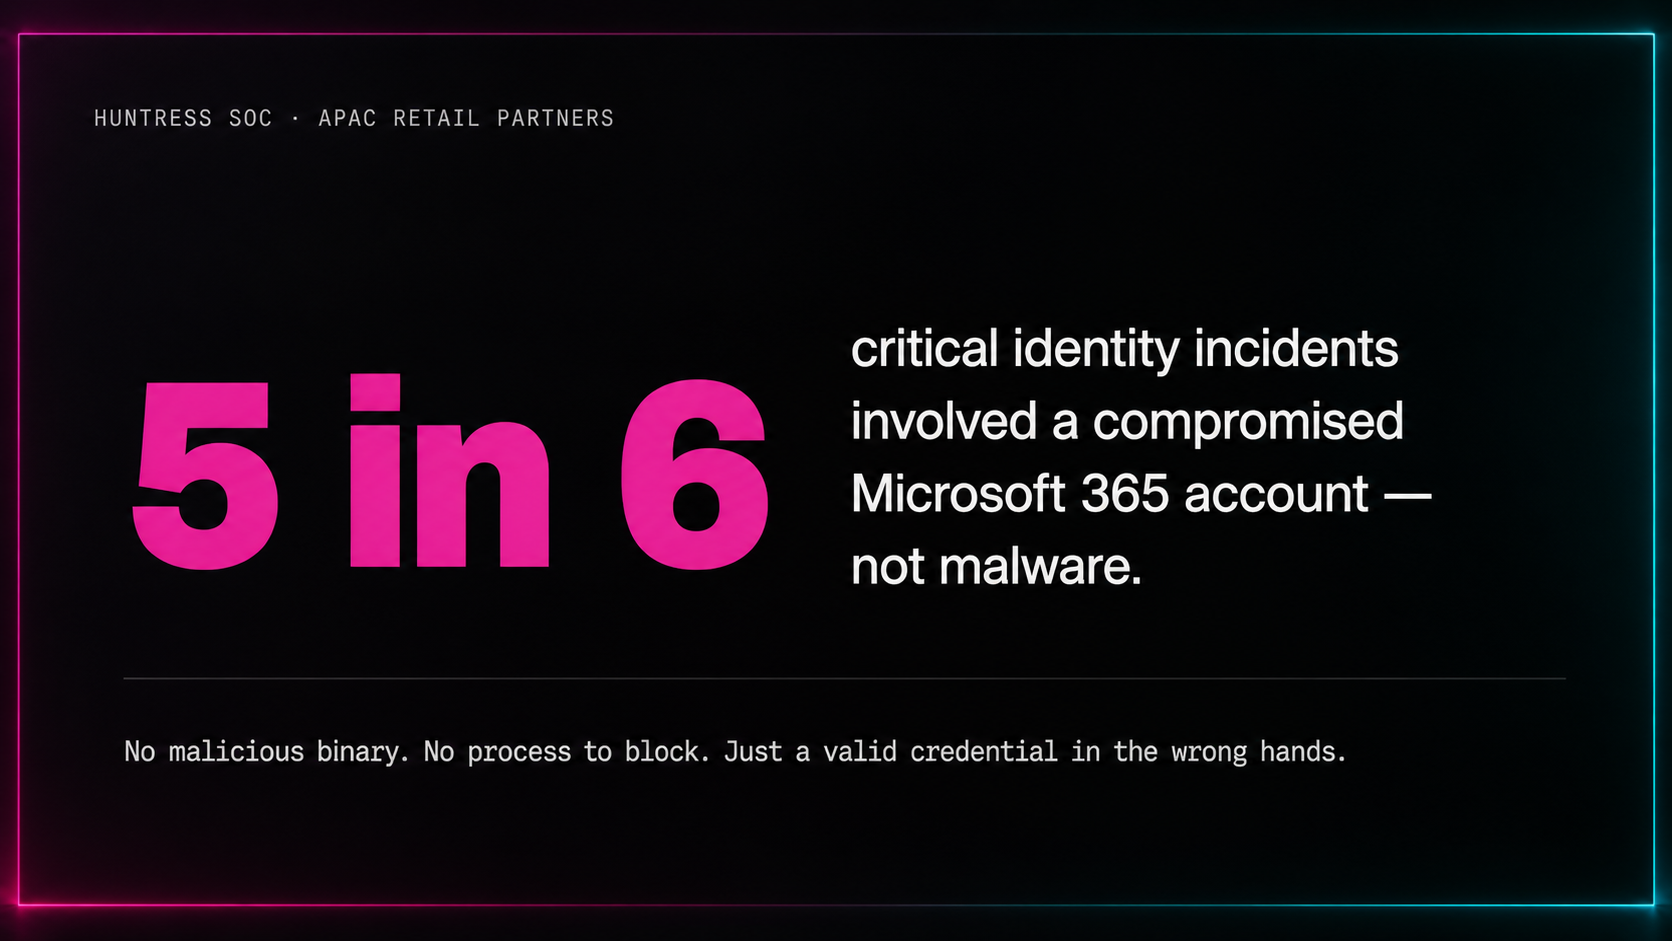
En el lado de la identidad, más de cinco de cada seis incidentes críticos involucraron una cuenta de Microsoft 365 comprometida, y no malware. Eso significa que no hubo binario malicioso ni proceso que bloquear, solo una credencial válida en manos equivocadas. El monitoreo de identidad estaba activo en aproximadamente cuatro de cada cinco de estas cuentas de socios minoristas. Eso nos da la confianza de que este hallazgo refleja el comportamiento real de los atacantes y no simplemente dónde estaba presente el monitoreo.
La razón por la que ambos caminos importan es que conducen a resultados distintos e igual de dañinos. El camino de la identidad lleva al business email compromise (BEC), y el comercio minorista es un blanco particularmente atractivo para este tipo de ataque. Un atacante dentro de un buzón puede leer la correspondencia con proveedores y clientes, interceptar una factura y alterar el BSB y el número de cuenta para que el pago llegue a su cuenta en lugar de la tuya. El problema es que tu cliente cree que ya te pagó; tú crees que te deben ese pago.
El fraude suele salir a la luz semanas después, y el daño reputacional afecta en ambas direcciones. El mismo acceso expone registros financieros, datos de pago e información de clientes, con las consecuencias regulatorias que eso conlleva. El camino del endpoint lleva a algo distinto: persistencia, movimiento lateral y, finalmente, extorsión, ya sea cifrando sistemas o robando datos y amenazando con publicarlos. Para un minorista, esto no es solo un problema de TI. Cuando el punto de venta, el comercio electrónico o el despacho de almacén se detienen, el negocio se detiene, y las pérdidas se acumulan hora tras hora, se pague o no un rescate.
Por eso la velocidad de respuesta es la métrica que importa, y vale la pena ser precisos sobre qué medimos. Desde el primer evento detectado en el entorno del cliente, la mediana de tiempo para contener una identidad comprometida fue de alrededor de ocho minutos, incluido el retraso de la telemetría antes de tener algo sobre lo cual actuar. Medido desde el momento en que nuestra plataforma generó la señal, la mediana fue de dos minutos y veinte segundos.
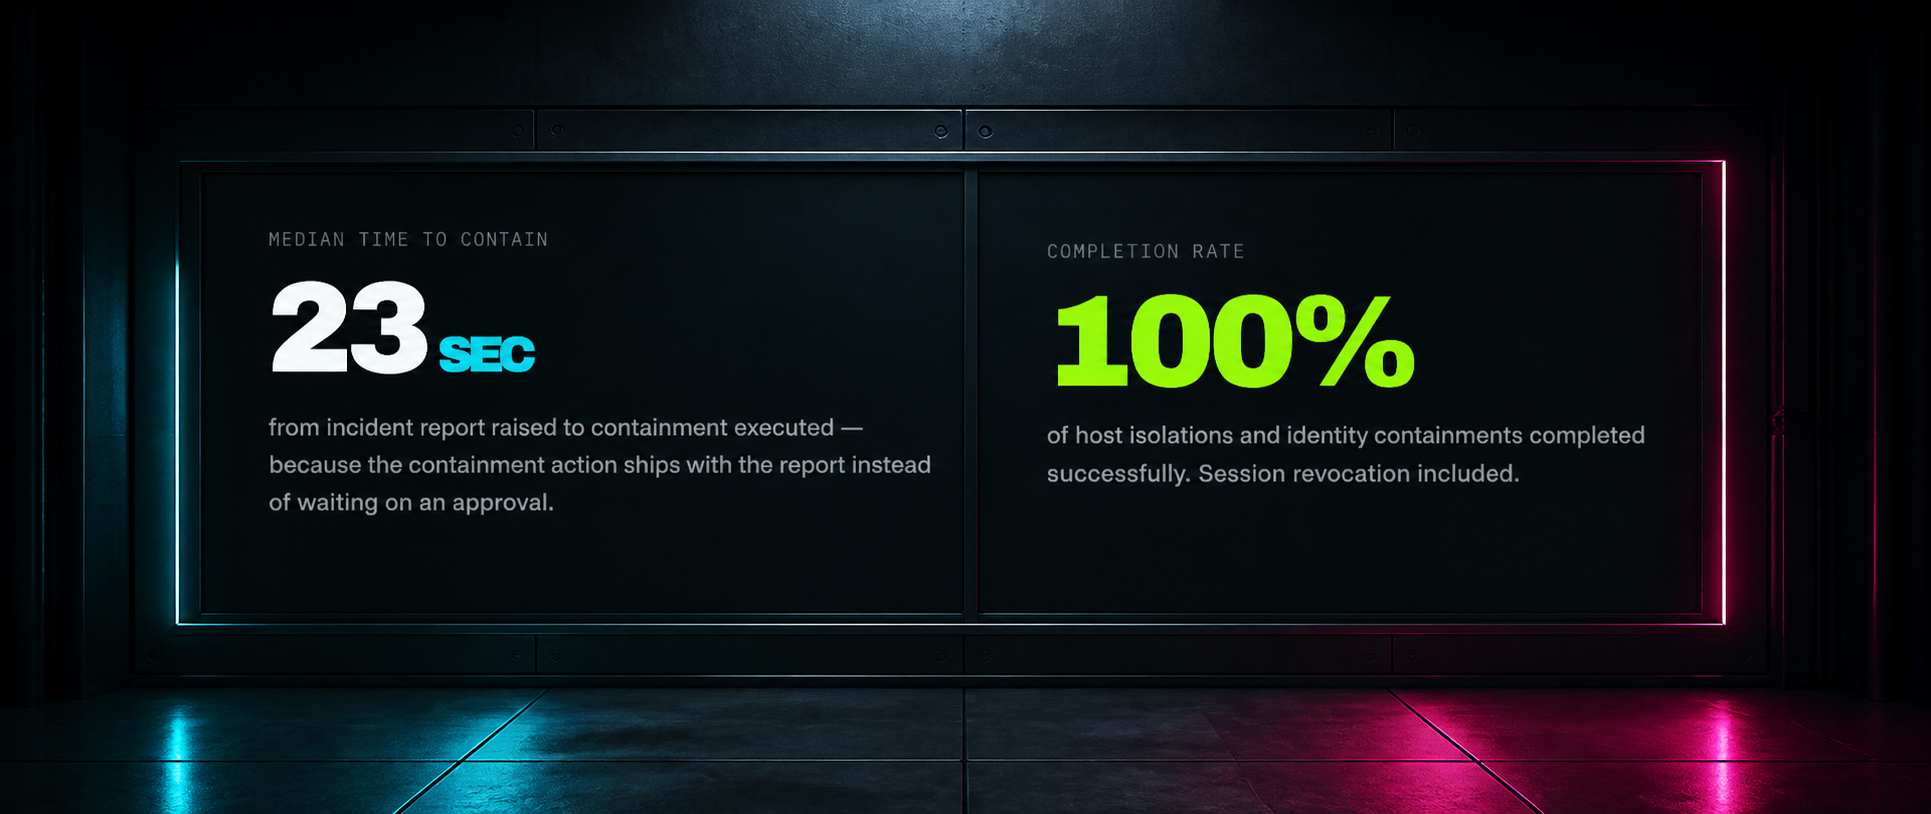
Una vez generado un reporte de incidente, la contención se ejecutó en una mediana de 23 segundos, porque la acción de contención se emitía junto con el reporte en lugar de esperar la aprobación de alguien, un beneficio práctico de las soluciones agénticas. Todos los aislamientos de equipos y todas las contenciones de identidad se completaron con éxito. La revocación de sesión es parte de esa contención. Un atacante que posee un token de sesión válido no necesita la contraseña de nuevo, así que restablecer credenciales sin cerrar las sesiones los deja conectados y trabajando.
Los datos también muestran que los atacantes rara vez se conforman con un solo intento. En 14 organizaciones, vimos múltiples incidentes críticos dentro de una sola ventana de 24 horas: un atacante trabajando en varias identidades, varios equipos, o ambos, dentro del mismo entorno en lugar de permanecer quieto en uno solo. Contuvimos cada uno de ellos. Cuando aparece este patrón, evaluamos el entorno de forma más amplia y profundizamos para entender todo el alcance de la actividad, en lugar de tratar cada alerta de forma aislada.
El patrón es claro a partir de estos datos: los usuarios y los endpoints fueron los objetivos principales. Un incidente crítico en un servidor fue el desencadenante de la escalada en solo tres organizaciones. Con mayor frecuencia, el problema fue actividad contra un usuario o endpoint, facilitada por otra credencial reutilizada, una cuenta con más privilegios de los que el rol requería, una aplicación sin parches o un servidor junto al que acabábamos de contener. La detección y la respuesta abordan la actividad una vez que se encuentra. Reducir la cantidad de rutas de ataque viables antes de que ocurra un incidente es donde la empresa tiene la mayor oportunidad de reducir el riesgo.
Si quieres un marco que tu equipo ya reconozca, el Essential Eight de la ACSC coincide con esto casi punto por punto, y su modelo de madurez lo hace útil y no solo una lista de verificación. Distintas organizaciones necesitarán aplicar distintos controles con distinta profundidad, según su entorno, su capacidad actual y el adversario que esperan enfrentar. Para algunas, la MFA y la restricción de privilegios administrativos cerrarán las brechas más inmediatas. Otras necesitarán MFA resistente a phishing, una gestión de privilegios más estricta, plazos de parcheo definidos, mejor registro y monitoreo, y procesos probados para identificar y contener la persistencia.
El punto es elegir los controles que reduzcan el riesgo que realmente enfrentas, y luego medir si marcaron una diferencia. Ahí es donde el Huntress SOC aporta valor: expertos humanos que usan su criterio para liderar soluciones agénticas que operan a velocidad de máquina, contienen la amenaza, protegen tu negocio y ayudan a tu organización a dar el próximo paso para mejorar sus controles con confianza.
Dónde encaja la seguridad gestionada
La mayoría de los minoristas no se dedican a convertirse en especialistas de operaciones de seguridad. Los equipos de TI reducidos aún necesitan entender qué sucede en los endpoints, las identidades, el correo electrónico y los sistemas críticos, pero quizás no tengan el tiempo ni la cobertura especializada para interpretar un alto volumen de señales las 24 horas.
La seguridad gestionada amplía al equipo al monitorear el entorno, agregar contexto a la actividad sospechosa, ayudar a validar si una alerta representa una amenaza real y apoyar los próximos pasos prácticos. La pregunta importante no es simplemente si un proveedor ofrece cobertura 24/7. Pregunta quién se encarga de la escalada, qué acceso necesita el proveedor, cómo se devuelven las decisiones a tu equipo y si el proceso de respuesta encaja con tu modelo operativo.
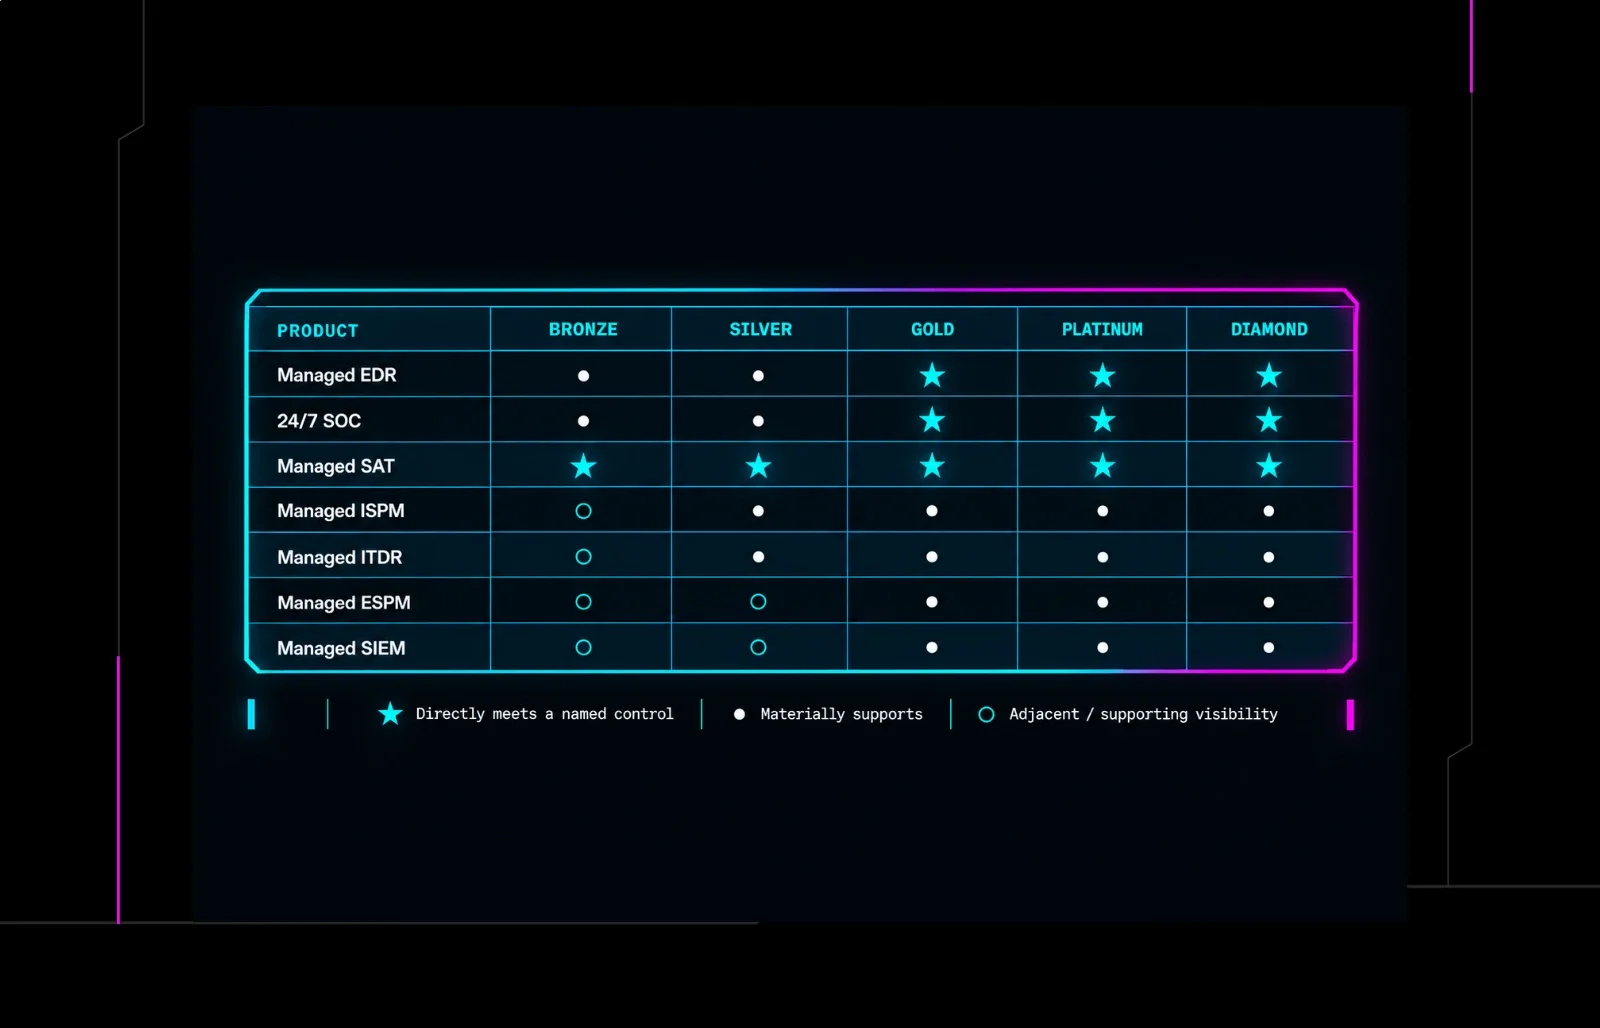
Huntress puede abordar las inquietudes mencionadas anteriormente. Protegemos tus endpoints e identidades con Managed EDR y Managed ITDR, mientras que Managed ISPM cierra las configuraciones incorrectas que buscan los atacantes. Managed SAT entrena a tu gente para detectar las amenazas que los alcanzan primero. Managed SIEM reúne registros de todo el entorno en un solo lugar, para que la actividad se pueda investigar a fondo y presentarse ante un auditor cuando llegue el momento. Y un SOC 24/7 detecta todo esto, con la IA potenciando a nuestros analistas, para que puedan actuar con rapidez y agilidad para remediar problemas, con un tiempo medio de respuesta de ocho minutos en endpoints y menos de tres minutos para amenazas de identidad. Con Huntress respaldando tu entorno minorista, tu equipo mantiene el control.
Cuatro de cada 10 de esas víctimas de ransomware en Australia se enteraron de la peor manera, cuando alguien más las llamó. La distancia entre una llamada telefónica al azar y una alerta instantánea puede marcar toda la diferencia en cómo operas tu negocio.
Reserva una demo de Huntress o inicia una prueba gratuita para ver cómo Huntress puede apoyar tu entorno minorista en Australia y Nueva Zelanda.