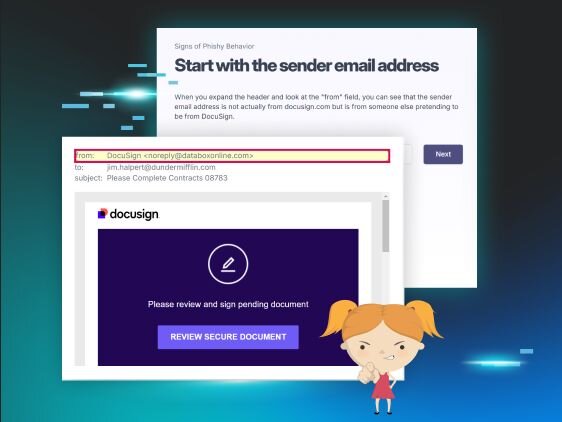


El phishing sigue siendo un tema candente y una preocupación frecuente para muchos, así que mantengamos viva esta conversación. En una entrega reciente de Tradecraft Tuesday, nuestro propio Chris Henderson, Sr. Director de Operaciones de Amenazas en Huntress, conversó con su compañero Truman Kain, Sr. Product Researcher en Huntress, para hablar de la amenaza siempre presente y en constante evolución que es el phishing. Como repaso rápido, el phishing es una táctica de ingeniería social en la que los actores de amenazas intentan engañarte para que reveles información confidencial o realices acciones que podrían poner en serio riesgo a tu organización.
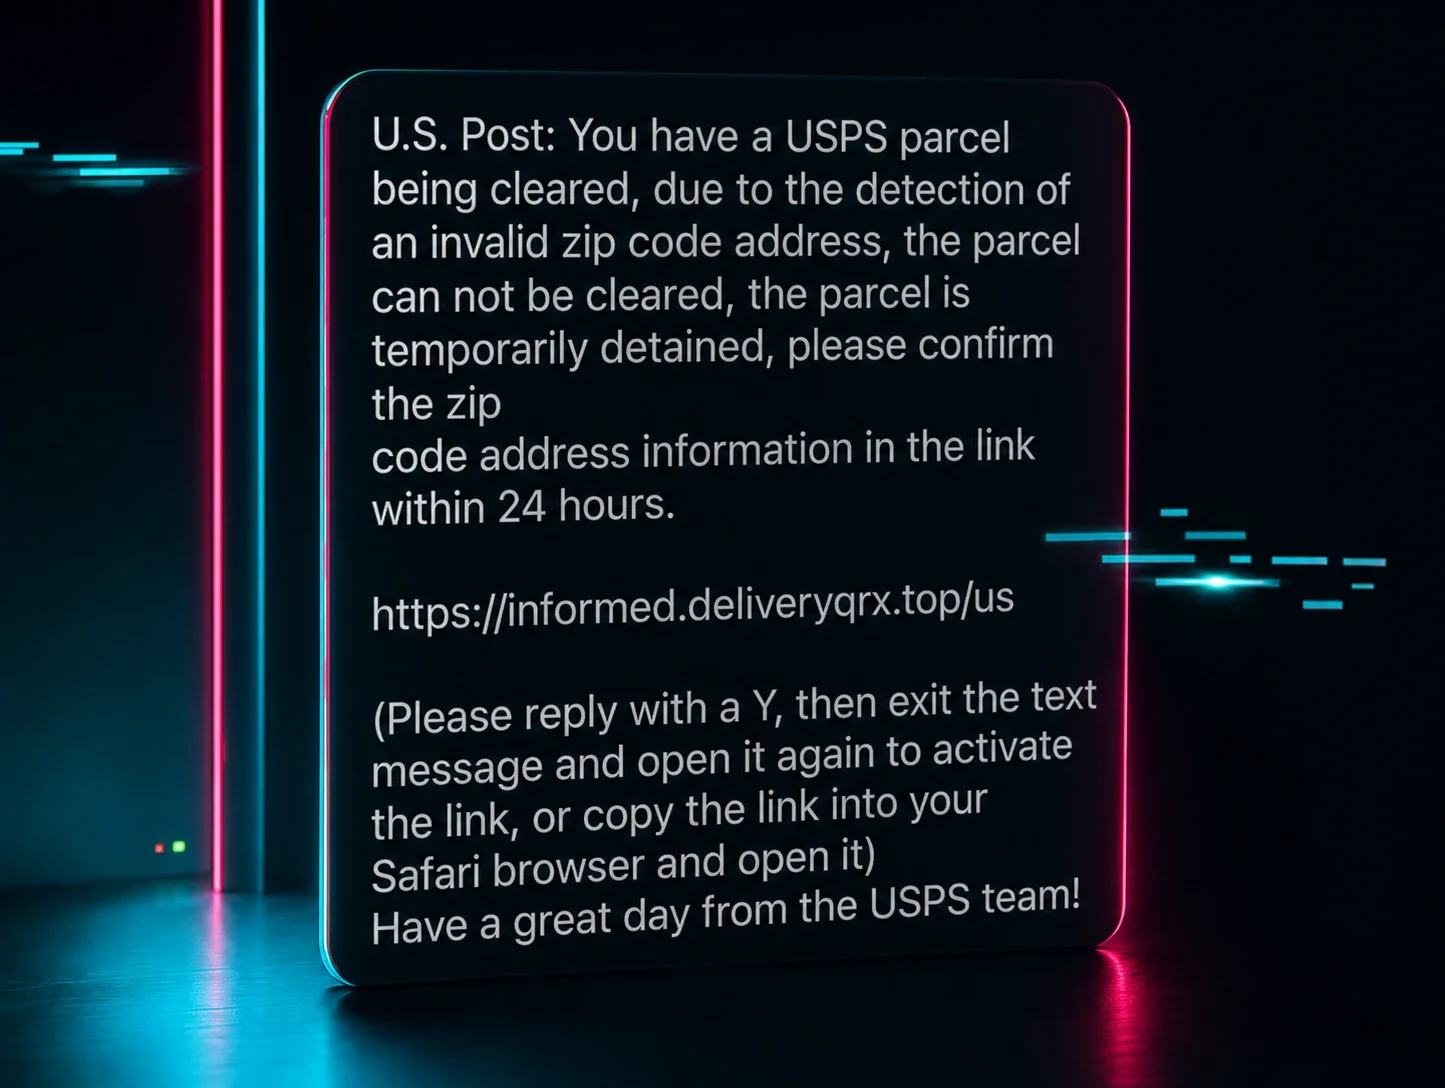
En esta entrega de Tradecraft Tuesday, los temas incluyen hechos actuales relacionados con el phishing, además de demostraciones detalladas sobre phishing, smishing ("phishing por SMS") y hasta vishing ("phishing por voz") usando IA. Así que acomódate, porque esta cobertura técnica a fondo seguramente te dará nuevas perspectivas, al nivel de un atacante, para fortalecer tus defensas.
Puedes encontrar el episodio completo (¡más las transcripciones para quienes les gusta tomar notas!) aquí. Ahora, repasemos este episodio y te damos lo más destacado sobre todo lo relacionado con el phishing.
El phishing en la actualidad se vuelve aún más engañoso
Juntos, Henderson y Kain repasan incidentes de phishing recientes y costosos, como un robo de $25 millones que usó video deepfake y voces clonadas de los propios compañeros de trabajo de la víctima para crear lo que parecía ser video y audio legítimos en tiempo real. ¿El resultado de este sospechoso esfuerzo? El empleado de finanzas en cuestión completó una transferencia bancaria a un ejecutivo deepfake que logró hacerse pasar por los compañeros de la víctima. En una palabra: increíble.
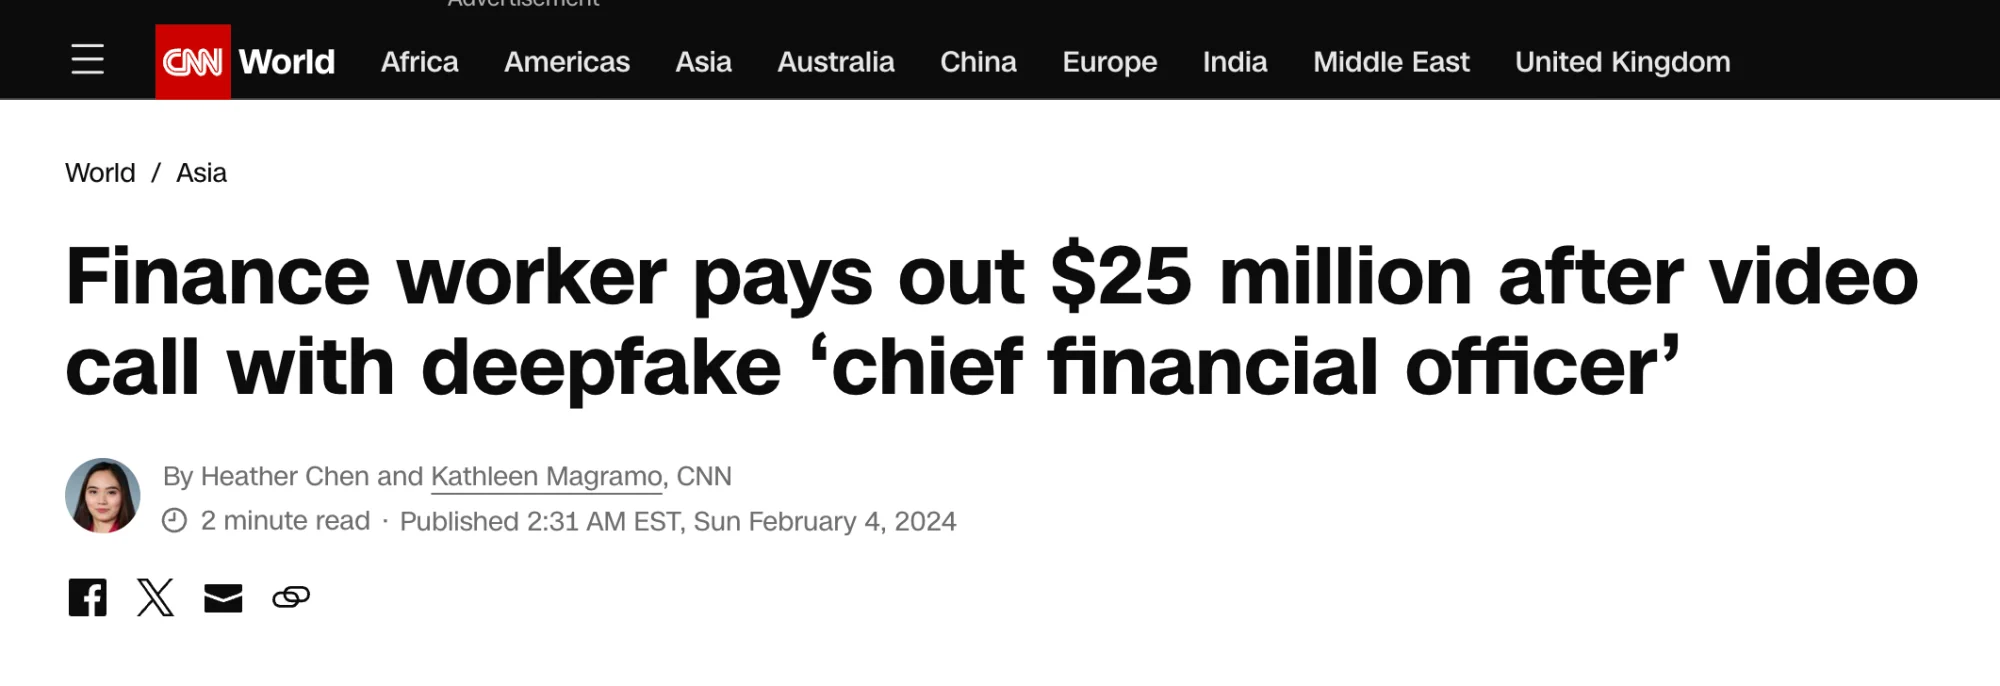
Titular de CNN
Pero en otra palabra: realidad. La dura verdad es que eventos como estos muestran que el phishing y el vishing evolucionan para aprovechar la forma en que todos nos comunicamos, en particular en el trabajo y en acciones delicadas como transferir fondos. Incidentes como estos resaltan la necesidad de medidas adicionales, como asegurar la autorización mediante un portal con autenticación multifactor (MFA) habilitada, lo cual evita que se completen acciones que podrían parecer completamente legítimas frente a un deepfake inquietantemente convincente.
En otro caso, un grupo de amenaza persistente avanzada (APT, por sus siglas en inglés) usó recientemente PDF maliciosos para abusar de protocolos de Windows y ejecutar malware en los equipos de las víctimas. Este ejemplo muestra lo fácil que es para los adversarios aprovecharse de que una víctima simplemente haga clic en un enlace, sin importar si llega a ingresar alguna credencial. Al aprovechar la forma en que funciona el software o los programas legítimos como vehículo, los ataques pueden ejecutarse fácilmente sin mucha participación del usuario.
La IA agrega una nueva capa de complejidad al phishing y al vishing
Los presupuestos de seguridad se están ajustando, y eso coincide con una barrera de entrada cada vez más baja para los actores de amenazas que quieren aprovechar el phishing o el vishing para atacar organizaciones. Y para las organizaciones que usan medidas básicas de educación y capacitación preventiva, mantenerse un paso adelante de los ataques de ingeniería social se vuelve cada vez más difícil.
A través de demostraciones rápidas, este episodio te muestra cómo el phishing ha pasado al carril rápido. Y con los modelos de lenguaje extenso (LLM), la ingeniería social se vuelve aún más fácil porque:
- Los atacantes obtienen todo el conocimiento del modelo de IA
- Los actores de amenazas pueden evadir fácilmente las barreras del idioma, y las traducciones se vuelven instantáneas
- Los atacantes pueden aprovechar análisis de datos expertos
- Este enfoque permite a los adversarios escalar fácilmente sus esfuerzos
Los atacantes ahora pueden aprovechar la IA para acelerar ataques de ingeniería social en phishing, vishing y smishing, con muy poco conocimiento o preparación antes de ejecutar estos ataques con éxito. Todo lo que necesitan es acceder a un LLM.
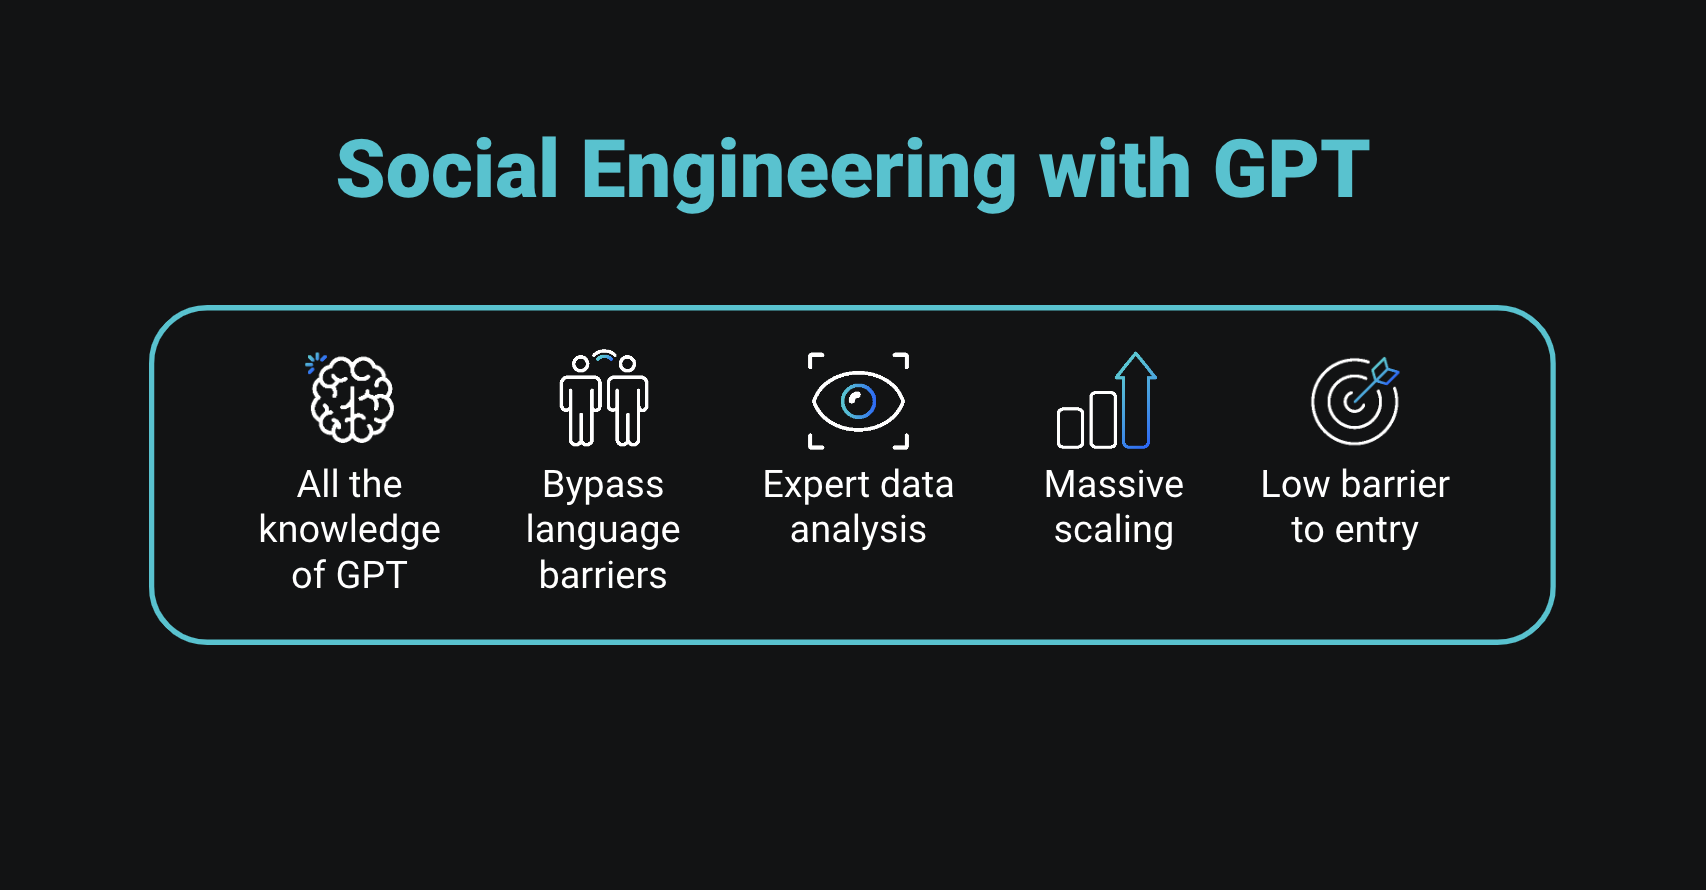
Ingeniería social con GPT
ChatGPT y otras herramientas de IA ahora dan a los actores de amenazas un nivel dinámico de flexibilidad, lo que les permite adaptar el phishing, el smishing y el vishing mucho más allá de las limitaciones anteriores. Los ataques de hoy pueden incluir conversaciones prolongadas por SMS que, de nuevo, se sienten muy legítimas y creíbles para la víctima. Combinados con funciones nuevas como la clonación de voz y la detección de emociones, estos esfuerzos empezarán a parecer cada vez más reales e indetectables para los objetivos.
Este episodio muestra demostraciones de nuestro propio ejercicio y los prompts usados para crear una campaña de phishing impulsada por GPT, con el fin de demostrar lo fácil que es hacerlo.
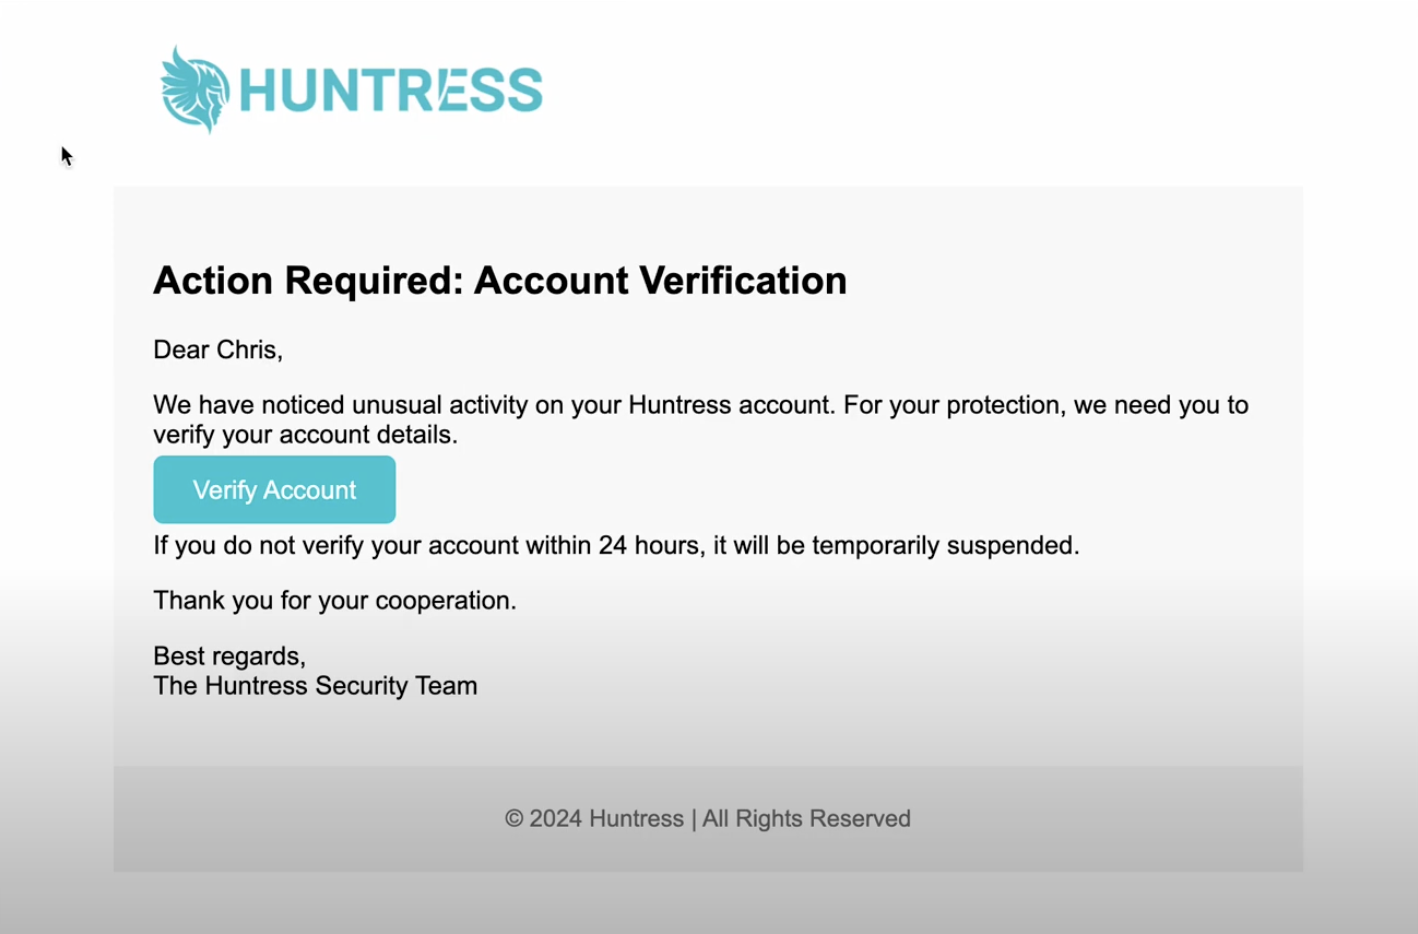
Un ejemplo de un correo de phishing. Observa el lenguaje urgente y el espaciado irregular del texto y del botón "Verify Account".
Lanzando una red amplia con ChatGPT
Con un prompt básico que incluía nombres, cargos, empresas y proveedores usados por Huntress, nuestro propio Truman Kain pudo crear una excelente aproximación de lo fácil que es para los atacantes usar un LLM para crear un phishing convincente en poco tiempo. Aunque un ojo entrenado podría notar diferencias mínimas entre el estilo y la identidad de marca internos (como el espaciado en las oraciones mostradas arriba), el resultado es una representación muy cercana a una comunicación legítima de Huntress.
Y todo se produjo usando un prompt básico de ChatGPT en unos cinco minutos.
En phishing, smishing y vishing, la IA produjo un resultado universal: a los propios expertos de Huntress les costó notar diferencias entre los ataques creados con GPT y una comunicación empresarial legítima.
Algo particularmente interesante: el LLM pudo improvisar y agregar elementos convincentes a este tipo de comunicaciones sin que el prompt los incluyera. Estos elementos iban desde el énfasis en la urgencia de un asunto que el objetivo necesitaba resolver (una cuenta vencida, por ejemplo) hasta un discurso especialmente emotivo capturado en un intento de vishing mejorado con IA. Estas capacidades intuitivas de la IA están ayudando a los atacantes a lanzar una red más amplia que nunca.
El vishing recibe un impulso de la IA
En una breve demostración de vishing con IA, Kain repasó un ejercicio usando programas económicos como ElevenLabs para adaptar voces conocidas, como la del CEO y Co-Founder de Huntress, Kyle Hanslovan. Usando controles deslizantes, Kain pudo ajustar un breve clip para crear una imitación aterradoramente cercana.
La clonación de voz actual permite a los atacantes:
- Crear una imitación prácticamente indistinguible
- Usar un clip de tan solo 15 segundos de duración
- Evadir las limitaciones en tiempo real para dejar mensajes de voz que suenan totalmente legítimos
- Acceder a capacidades multilingües para evadir las barreras del idioma
Con solo 2 MB de audio (alrededor de 70 segundos), nuestro equipo logró crear una voz imitada convincente en cuestión de minutos. Igual de impresionante y perturbador, es fácil ver cómo un actor de amenazas muy motivado podría buscar una gran ganancia usando estas herramientas intuitivas y convincentes.
La versión redux: nada es sagrado
Ni siquiera las landing pages están a salvo. Con herramientas como SingleFile, los atacantes ahora pueden convertir estas páginas en versiones clonadas que actúan como el accesorio perfecto para sumar a la caja de herramientas "impulsada por IA". Al eliminar scripts innecesarios y convertir imágenes y recursos remotos, estas herramientas de clonación generan fácilmente una descarga para el atacante que contiene el sitio web clonado de su elección.
Solo necesitan descubrir cómo lograr que muerdas el anzuelo. Desde usar el retraso de la landing page hasta aprovechar la captura de MFA con programas como Evilginx, esta ronda relámpago de demostraciones sirve como advertencia para las organizaciones que enfrentan presupuestos de ciberseguridad reducidos en un mundo lleno de métodos de ataque en constante evolución.
Y, con los LLM ayudando incluso a atacantes por debajo del promedio a perfeccionar su arsenal de herramientas y tácticas, la balanza seguirá inclinándose a favor de los actores de amenazas, poniendo en peligro a las pequeñas empresas y a los MSP.
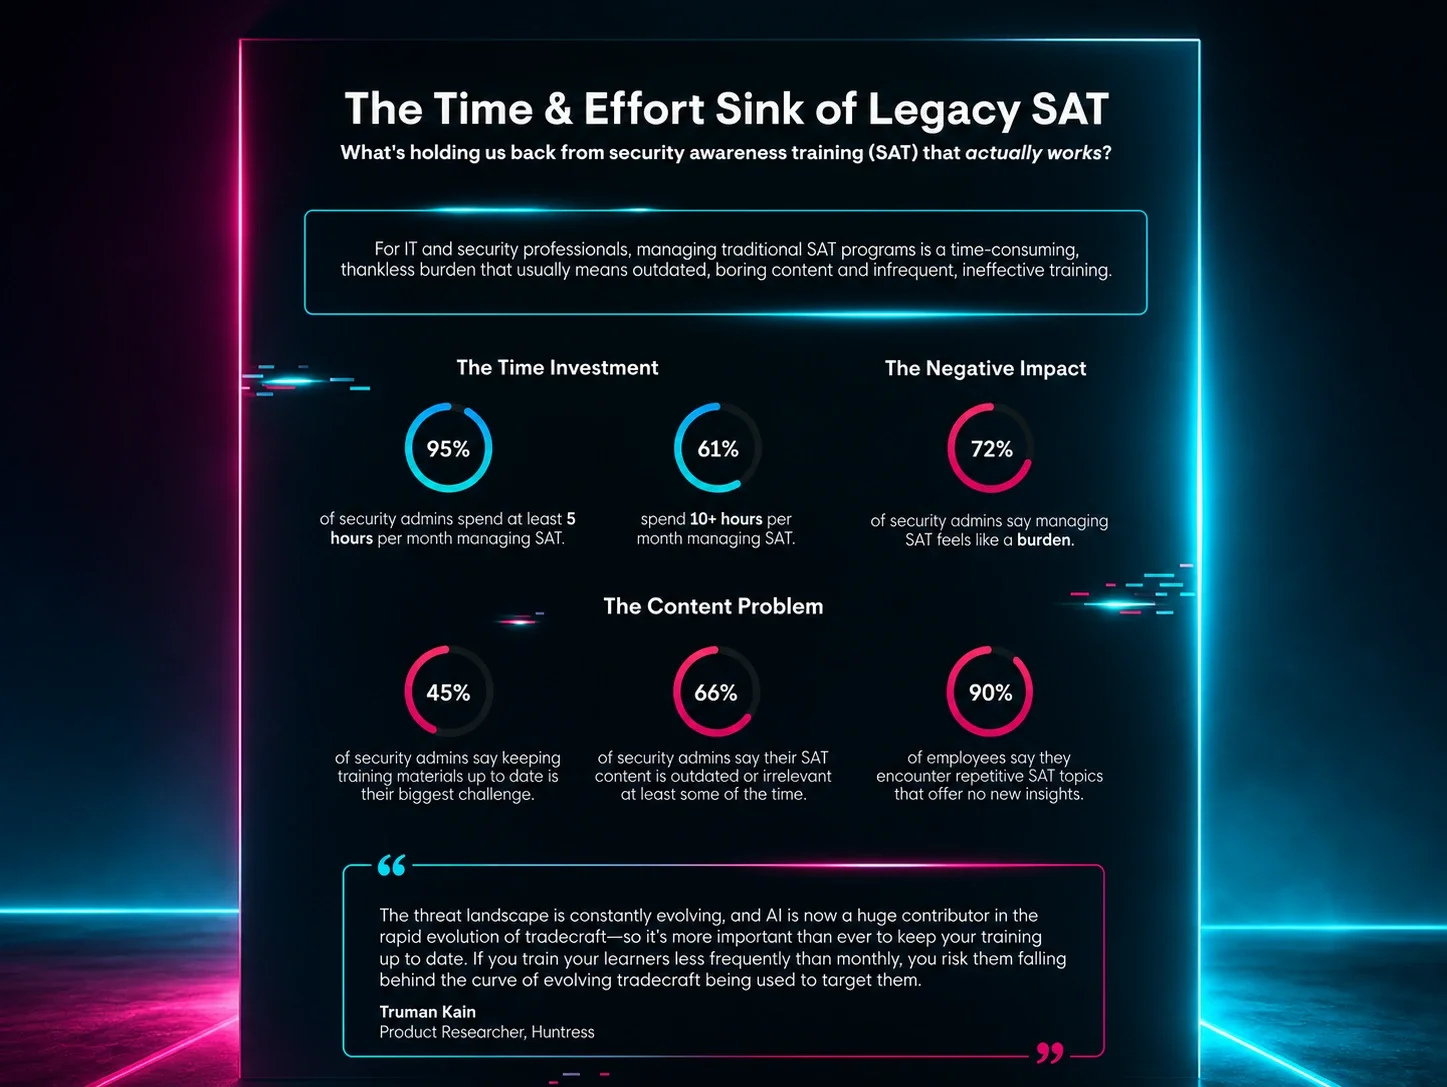
Huntress Managed SAT
Simulación de spear phishing
Ya viste cómo piensan los atacantes. Ahora mira cómo Huntress SAT entrena a los empleados para pensar de la misma manera, y detenerlos.
Para ver esta grabación u otros episodios de Tradecraft Tuesday, visita nuestra bajo demanda página y regístrate para el próximo episodio para no perderte ni un segundo de esta valiosa información.