

La ciberseguridad se parece mucho a un seguro: es difícil calcular el retorno de la inversión a menos que pase algo malo.
La primera póliza de seguro de auto se vendió en EE. UU. en 1897. Lamentablemente para nosotros, los profesionales de la ciberseguridad, no llevamos tanto tiempo vendiendo soluciones de ciberseguridad. Además, el costo de las soluciones de ciberseguridad modernas parece aumentar de forma exponencial. Entonces, ¿cómo logras que tus clientes vean el valor de soluciones relativamente nuevas, pero a menudo costosas?
Lo único que odio más que mi respuesta es con qué frecuencia la uso: depende. La forma en que alguien ve la ciberseguridad suele estar ligada a sus responsabilidades dentro de una organización. El CFO puede enfocarse en el costo, mientras que el CEO puede enfocarse en el daño reputacional y el tiempo de inactividad. Mientras tanto, los gerentes de primera línea pueden enfocarse solo en las interrupciones del negocio que generan tus soluciones.
Por eso demostrar el valor de tus soluciones de ciberseguridad depende en gran medida de a quién le estés presentando.
El lenguaje importa
Sin importar quién seas o con quién te comuniques, tienes que llegar a tu audiencia en su propio terreno. Usa el lenguaje de su negocio y relaciona tu mensaje con su rol dentro de la empresa.
Por ejemplo, querrás adoptar un enfoque distinto al hablar con un CEO que con un gerente de primera línea. Al CEO le va a importar dirigir el rumbo de la empresa con el objetivo de equilibrar el riesgo y los ingresos, logrando un negocio rentable que pueda sostener al equipo y generar ganancias. Mientras tanto, al gerente de primera línea le importará más la facilidad de uso, la capacidad del producto o servicio para cumplir y qué tan empoderado se siente para actuar si —y cuando— la tecnología falla o ocurre una brecha.
Como experto en ciberseguridad en esta ecuación, es importante que te comuniques con tus clientes no solo usando el lenguaje de su negocio, sino también de una forma alineada con las metas comerciales de su departamento o individuales. Personalizar tu lenguaje según con quién hables te servirá mucho a la hora de demostrar tu valor.
Aprovecha las evaluaciones de riesgo
Las evaluaciones de riesgo son una gran herramienta cuando se usan para establecer el punto de partida. Al fin y al cabo, no puedes saber hacia dónde vas si no sabes dónde estás.
Realizar una evaluación de riesgo detallada al menos una vez al año te dará una imagen clara de qué riesgos existen y cómo podrían impactar potencialmente tu negocio. Algunas de esas preguntas de riesgo deberían incluir cuestiones de procedimiento, como si tu negocio está preparado para seguir operando durante una interrupción tecnológica prolongada. Preguntas como esta ayudarán a tus gerentes de primera línea a identificar dónde fallan sus procesos cuando la tecnología les falla.
Pero señalar una casilla roja en una evaluación no basta para fomentar una mejor postura de ciberseguridad con líderes que no la entienden. Los equipos directivos suelen querer algo más tangible que los impulse a actuar.
Haciendo números
Aquí entra el presupuesto de TI, que puede ayudar a identificar no solo el costo de mantener el statu quo, sino también cuantificar el riesgo de no hacer nada.
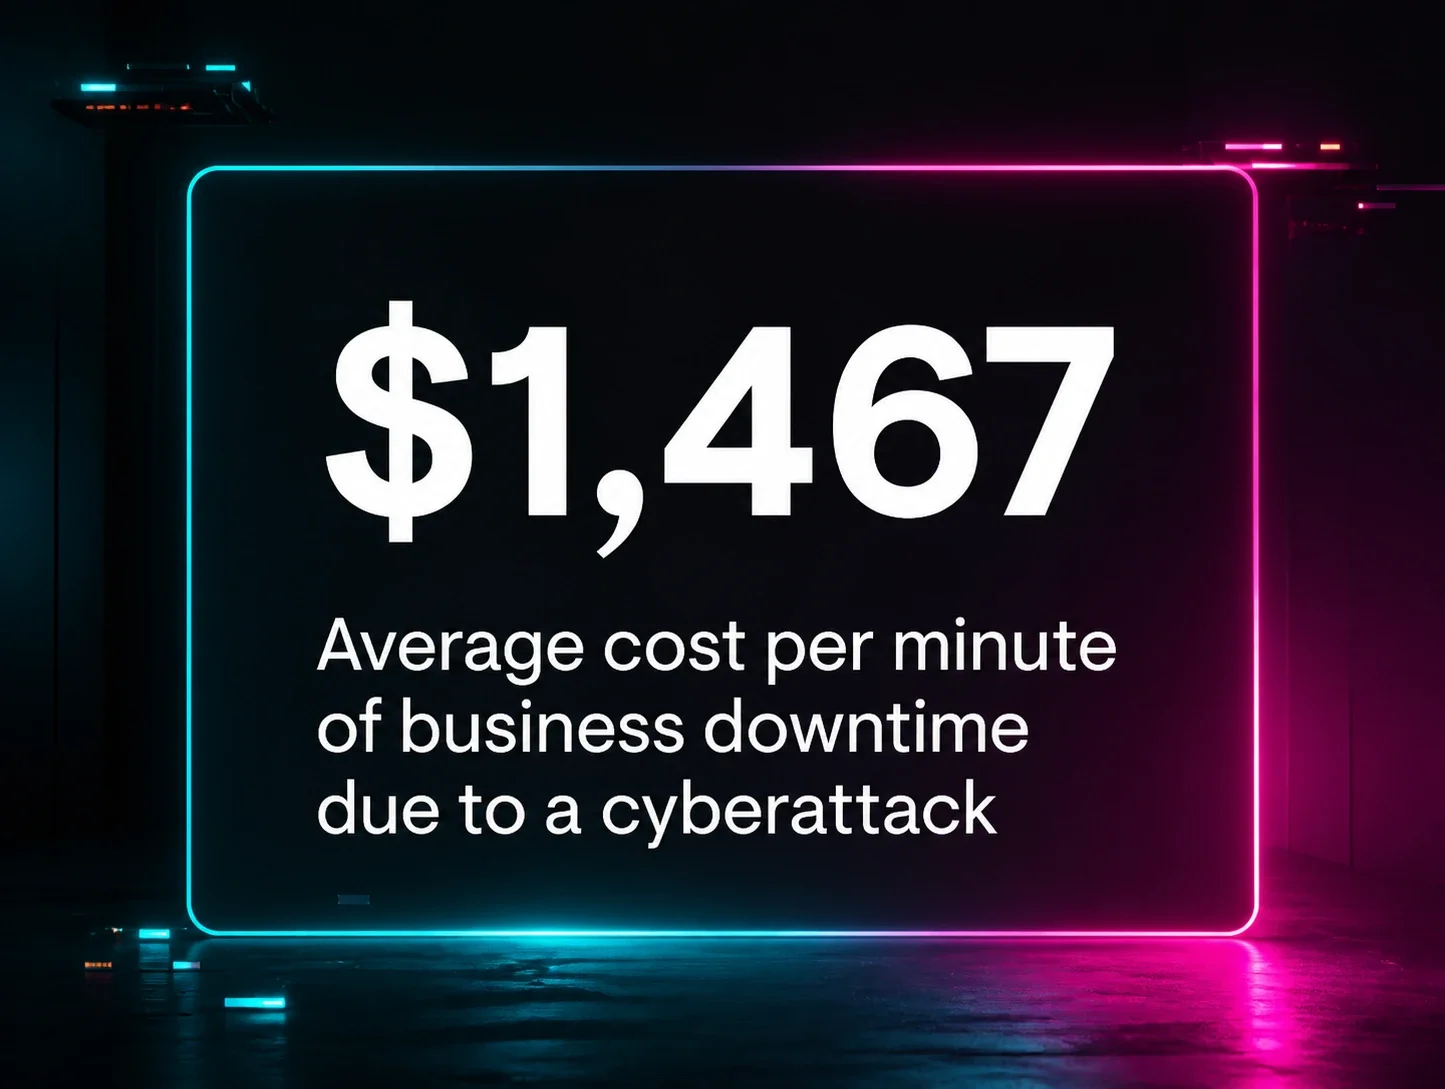
Tomemos a un cliente de 30 personas y $4 millones al año, y hagamos algunos cálculos. El negocio genera casi $20.000 al día durante aproximadamente 200 días laborables al año. El costo de cinco días de inactividad es una cifra asombrosa de $100.000, lo que equivale al 2,5% de los ingresos anuales de la empresa y una parte significativa de las ganancias anuales si las operaciones se detienen, sin mencionar el daño incalculable a la reputación y a la satisfacción de los empleados, lo cual llevará a problemas de retención de clientes y empleados.
Recorrer un ejercicio básico como este con un cliente, ayudándolo a determinar su tiempo medio de recuperación (MTTR) y poniéndole una cifra en dólares a esa inactividad, hace que los daños al negocio sean cuantificables. Con estos números y un presupuesto de costo total de propiedad tecnológica (consulta la sección de presupuesto de esta revisión de negocio de calidad de muestra), el CEO y el CFO podrían tomar decisiones completamente distintas de las que tomarían si simplemente se les dijera “seguir con el statu quo probablemente lleve a algo de inactividad”.
Esto se relaciona con lo que uno de nuestros socios consultores llama “convertir conversaciones de la sala de servidores en conversaciones de la sala de directorio”. Por ejemplo, en Lifecycle Insights, ayudamos a los MSP a entregar revisiones de negocio de calidad (QBR) a sus clientes SMB. Esto ayuda a los MSP a demostrar su valor a sus clientes al tomar conversaciones complicadas sobre riesgo de ciberseguridad y destilarlas en conversaciones estratégicas de negocio sobre presupuesto versus riesgo, ¡sin necesidad de términos técnicos!
La planificación de la remediación cierra el ciclo. ¿Alguna vez trabajaste para un jefe que se negaba a escuchar un problema a menos que también llevaras una solución a la conversación? Pocos entienden la tecnología y cómo puede impactar un negocio mejor que un MSP. Por eso, cuando identificamos un riesgo, necesitamos trabajar con nuestros clientes para encontrar soluciones que se ajusten a su negocio y a su presupuesto.
Una oficina de tres o cuatro personas quizás no pueda costear la última solución completa de SOC/SIEM/SOAR, pero sí puede costear MFA y SASE para limitar la superficie de ataque expuesta. A medida que las empresas crecen hasta convertirse en la empresa de $4 millones de la que hablamos antes, su capacidad de gastar y reducir el riesgo también crecerá.
Al presentar hechos, números y un caso de negocio convincente para la ciberseguridad en el lenguaje nativo del negocio de tu cliente, pasan cosas interesantes. Los mismos clientes que nunca le dieron una segunda mirada a tus conversaciones anteriores sobre ciberseguridad empiezan a aceptar la realidad de que no hacer nada es potencialmente la decisión menos inteligente que podrían tomar para su negocio.
Más información
A medida que tus clientes empiecen a gastar en ciberseguridad, van a querer ponerle un valor al dinero gastado. Lamentablemente, cuando estás ganando en ciberseguridad, no pasa nada… lo que te deja en la difícil posición de intentar mostrarles a tus clientes el valor de un no evento.
Las reuniones estratégicas regulares (QBR) pueden darte oportunidades de revisar el perfil de riesgo reducido con tus clientes e identificar mejoras en el statu quo a lo largo del tiempo. Estas mejoras se reflejan en puntajes de evaluación de riesgo cada vez mejores y en hojas de ruta que incluyen ir reduciendo cada vez más la deuda técnica con el tiempo.
Si no sabes por dónde empezar, o quieres mejorar las QBR que les entregas actualmente a tus clientes, revisa nuestra QBR de muestra, repleta de consejos y trucos útiles para asegurarte de que tus clientes conozcan tu valor.