

Muchos empleados usan IA en el trabajo sin capacitación formal. El 43% de los trabajadores del conocimiento —empleados de oficina cuyo trabajo se centra en la información y no en tareas manuales— dice que su empresa no les ha dado ninguna capacitación en seguridad de IA, y el 26% no tiene ninguna política de seguridad de IA por escrito.
Encuestamos a más de 500 trabajadores del conocimiento en EE. UU., excluyendo intencionalmente a profesionales de ciberseguridad, para ver qué tan amplia es esta brecha y quién termina más expuesto.
Descubrimos que muchos trabajadores con una política de IA por escrito aún no pueden identificar de forma confiable uno de los métodos de ataque más comunes de la IA, lo que deja claro que tener una política implementada o sentirse seguro sobre la IA no garantiza una comprensión real.
Los LLM tienen vulnerabilidades de privacidad, pero solo el 29% de los trabajadores ha recibido capacitación en seguridad de datos de IA
Descubrimos que el 53% de los encuestados tiene acceso a una herramienta de IA empresarial o gestionada por la empresa en el trabajo, y el 47% dice que se les anima o se les exige usar una para ciertas tareas. Pero ese acceso no ha venido acompañado de mucha capacitación.
Casi la mitad (43%) de los trabajadores del conocimiento con los que hablamos dice que su empleador no les ha dado ninguna capacitación formal en IA. Para los trabajadores a quienes sí se les dio alguna orientación, la capacitación apenas tocó lo que realmente protege los datos de la empresa.
Los tipos de capacitación más comunes que recibieron incluyeron:
Conceptos básicos de IA, como escribir prompts o usar herramientas específicas: 33%
Privacidad de los datos y ciberseguridad: 29%
Pautas éticas o de cumplimiento, como verificar la precisión o el uso adecuado de la IA: 29%
Capacitación específica para su rol: 24%
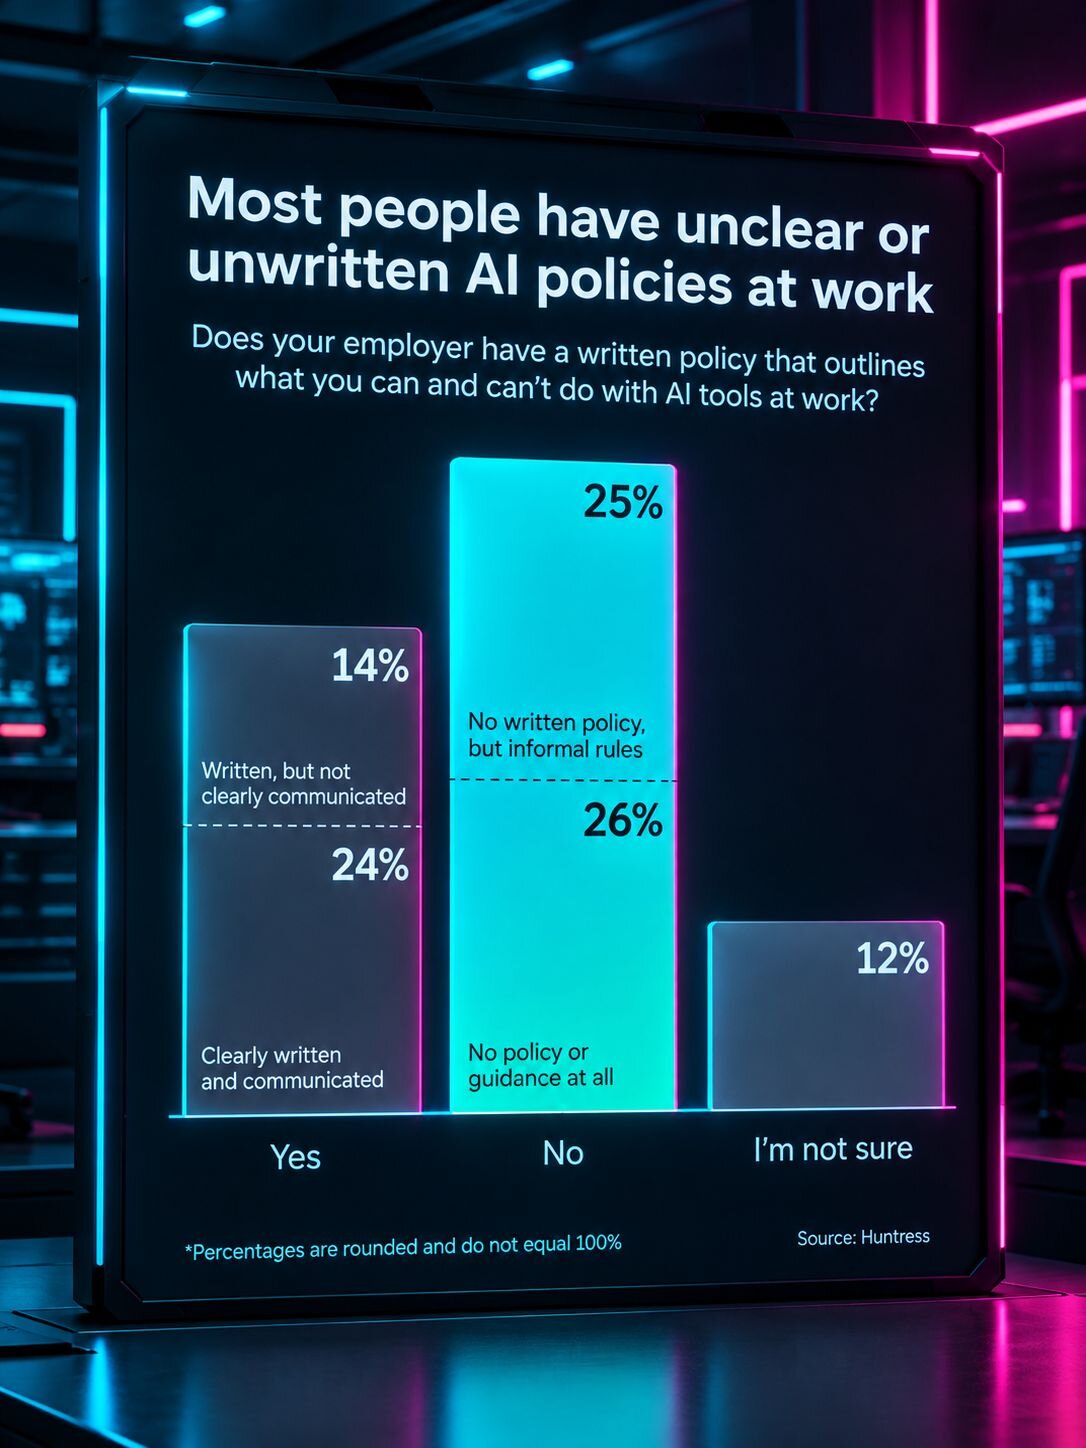
En un escenario ideal, la capacitación formal es solo la mitad de lo que guía el uso seguro de la IA en el trabajo. Una política por escrito cubre el resto, detallando qué está permitido una vez que los datos de la empresa llegan a un chatbot. Pero la mayoría de los lugares de trabajo no tienen una política que realmente cumpla esa función.
Solo el 24% de los trabajadores dice que su empresa tiene una política de IA clara que se les ha comunicado a los empleados. El resto cae en una comunicación poco clara:
El 14% tiene una política que existe en papel pero que nunca se explicó bien
El 25% trabaja con base en reglas informales, no escritas
El 26% no tiene ninguna política ni orientación de ningún tipo
La mayoría de las personas que usan IA en el trabajo hoy en día lo han hecho solo durante un par de años, y los empleadores en gran medida han estado tratando de ponerse al día con la tecnología en lugar de adelantarse a ella.
Al comparar estas cifras de capacitación y políticas, vemos que muchos trabajadores carecen de una orientación clara y por escrito justo en el momento en que necesitan decidir qué es seguro escribir en una herramienta de IA. Esa falta de supervisión es lo que separa un error honesto de una filtración de datos.
El 74% de los trabajadores no detectaría un ataque que filtra credenciales de la empresa
Un chatbot de empresa puede ser manipulado para filtrar credenciales de inicio de sesión u otra información confidencial sin que nadie entre por la puerta principal. Esto se llama inyección de prompts, un método de ataque comprobado en el que se insertan instrucciones maliciosas en los prompts de un sistema de IA.
A diferencia de la mayoría de los riesgos explorados en esta encuesta (como ingresar datos internos a la IA), la inyección de prompts no requiere que un empleado cometa un error primero. Un atacante solo necesita acceso al chatbot y el prompt adecuado.
La mayoría de los trabajadores del conocimiento nunca ha escuchado este término. Al preguntarles si es plausible que los hackers puedan explotar el chatbot de IA público de una empresa, el 26% reconoció correctamente el riesgo, lo que significa que aproximadamente tres de cada cuatro trabajadores no reconocerían este ataque específico si ocurriera frente a ellos.
Una política de IA por escrito debería enseñarle a la gente a detectar algo así, pero rara vez lo hace. Incluso los trabajadores con una política clara por escrito identificaron la inyección de prompts solo el 31% de las veces, apenas unos puntos por encima del promedio del 26%. Sea lo que sea que estas políticas sí cubran, reconocer un chatbot manipulado no parece estar incluido todavía.
La mayoría de las suposiciones incorrectas, como creer que la IA puede bloquear automáticamente a los hackers, suenan plausibles a primera vista:
El 15% creía que las herramientas de IA marcarían y bloquearían automáticamente a cualquiera que intentara hackearlas
El 13% creía que los hackers solo podían acceder a un chatbot creado con herramientas de IA gratuitas, no a versiones empresariales
El 8% creía que la IA simplemente no respondería a prompts de clientes irrelevantes
El patrón aquí es bastante consistente: los trabajadores asumen que ya existe una salvaguarda invisible que detiene a los actores maliciosos. Pero en realidad, un prompt malicioso bien elaborado no tiene que verse obviamente fuera de lugar para pasar inadvertido incluso en una herramienta de nivel empresarial.
La capacitación general en conceptos básicos de IA, el tipo de capacitación más común que ofrecen las empresas, se centra principalmente en escribir mejores prompts. Por lo general, no cubre cómo otros pueden manipular esos mismos prompts. Esa pieza faltante podría explicar por qué tantos trabajadores todavía asumen que alguna salvaguarda automática los protege.
El 25% todavía copiaría un contrato de un cliente en una cuenta personal de IA
La misma incertidumbre sobre las salvaguardas se refleja en cómo los trabajadores manejan documentos confidenciales. Al preguntarles si copiarían un contrato de un cliente en ChatGPT para generar un resumen, solo el 25% dijo que consultaría primero con su gerente o con TI, la respuesta más cautelosa disponible. El grupo más grande (36%) dijo que se apegaría a una cuenta proporcionada por la empresa, y el 25% dijo que copiaría el contrato en una cuenta personal, ya sea ocultando primero los detalles confidenciales (15%) o sin hacerlo (9%).
Las actitudes se relajan aún más cuando se trata de la decisión de un colega y no de la propia: el 21% de los trabajadores dice que usar una cuenta personal para el trabajo está bien siempre que no se comparta nada confidencial.
Las cuentas personales no cuentan con las mismas protecciones de datos que las herramientas empresariales. Pero algunos trabajadores pueden reconocer que existe una opción más segura y aun así elegir usar la cuenta personal, ya sea porque es más rápido o simplemente porque es lo que acostumbran.
Sin una política por escrito, el 28% de los trabajadores no confía en su propio criterio sobre el riesgo de la IA
Pocos lugares de trabajo tienen una política de IA clara, pero los que sí la tienen influyen en qué tan seguros se sienten sus empleados. Dado lo poca capacitación formal que recibe la mayoría de los trabajadores, podrías esperar que la confianza fuera baja en general. En cambio, la mayoría de los trabajadores todavía dice tener al menos algo de conocimiento sobre los riesgos de la IA.
El 77% dice tener cierto nivel de conciencia o comprensión de los riesgos de seguridad de la IA, aunque esa cifra se divide en niveles muy distintos al analizarla más de cerca. Solo el 20% se siente muy seguro de entender cómo se pueden explotar las herramientas de IA y cómo usarlas sin exponer los datos de la empresa. El 30% siente que tiene una comprensión sólida de los riesgos de las herramientas de IA, y el 27% sabe que los riesgos existen sin entender del todo cuáles son.
Qué tan seguras se sienten las personas sobre la seguridad de la IA depende en gran medida de si su empresa tiene una política real. Entre los trabajadores con una política de IA clara y por escrito, el 96% se siente al menos algo seguro usando la IA de forma segura. Entre los trabajadores sin ninguna política, esa cifra cae al 61%, y el 28% admite que no entiende lo suficiente los riesgos de seguridad como para confiar en su propio criterio.
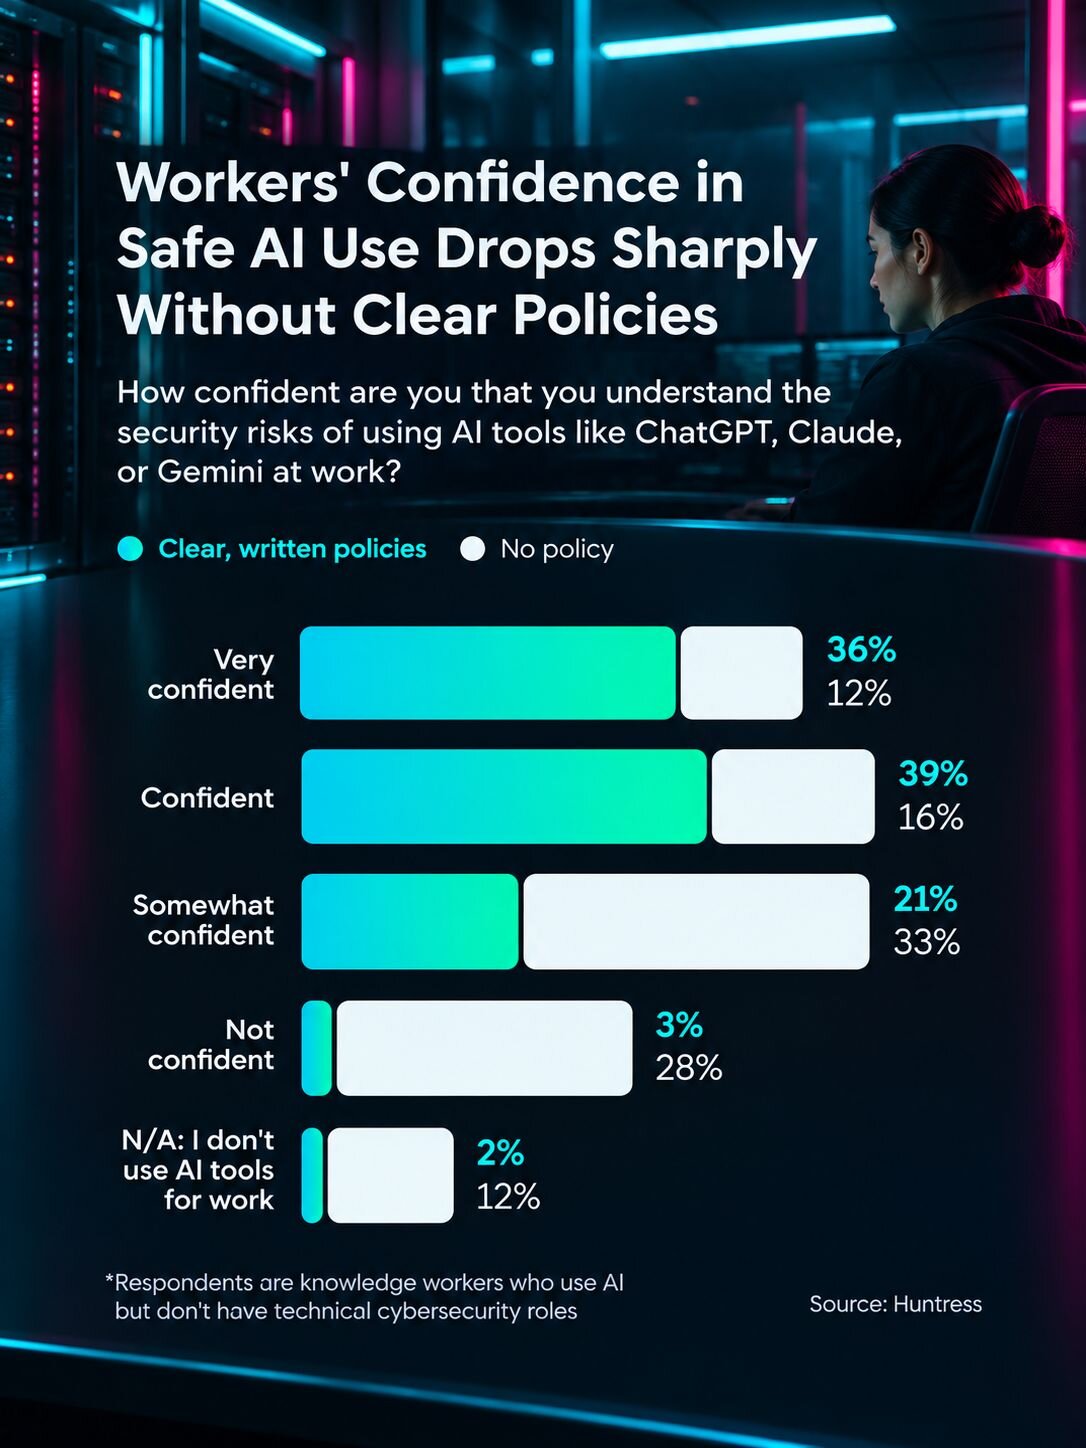
Ese es un gran cambio basado únicamente en si existe una política por escrito. Los lugares de trabajo que no han dicho mucho dejan que las personas adivinen sus propios niveles de exposición al riesgo.
Una política escrita es una de las pocas medidas de seguridad de IA que funciona de forma confiable cuando existe, lo que plantea la pregunta de quién debe implementarla realmente.
El 49% supone que su proveedor de IA es responsable de la seguridad de la empresa, pero solo los planes empresariales lo garantizan
Proteger los datos de la empresa no es solo un problema de TI, según la mayoría de los trabajadores que encuestamos. El 40% de los trabajadores encuestados dijo que es una responsabilidad compartida entre ellos, su empleador y el desarrollador de la herramienta de IA, y el 9% supone que es responsabilidad exclusiva del desarrollador. Pero los desarrolladores solo son responsables bajo ciertas condiciones.
Los proveedores de IA empresarial como OpenAI y Anthropic pueden estar contractualmente obligados a proteger los datos de una empresa, pero solo cuando la empresa ha firmado un acuerdo comercial con los términos de procesamiento de datos adecuados. Una cuenta personal de ChatGPT o Claude no viene con ninguna de esas protecciones, sin importar cuán confidencial sea la información que alguien ingrese.
Eso pone la responsabilidad de contar con el acuerdo correcto y de garantizar el uso de la cuenta adecuada tanto en el empleador como en el empleado, y específicamente en quien maneje la política de TI o de seguridad.
Cómo actualizar tu security awareness training para la era de la IA
En teoría, la capacitación en IA debería verse igual que la capacitación en phishing o seguridad de datos que la mayoría de las empresas ya realizan: estructurada, obligatoria y revisada a medida que evolucionan las amenazas. Pero en la práctica, muchos empleados no han hecho nada tan riguroso, y los empleados que no pueden identificar ataques básicos de IA potencialmente están tomando riesgos de seguridad con datos confidenciales cada vez que abren un chatbot.
Hay varias formas en que las empresas pueden fomentar un uso más seguro de la IA:
Implementar una política de IA por escrito y comunicarla realmente, en lugar de dejar que los empleados armen reglas informales por su cuenta
Capacitar para vulnerabilidades específicas, como la inyección de prompts, en lugar de enfocarse solo en lo básico de la redacción de prompts
Usar herramientas de prevención de pérdida de datos para marcar información confidencial antes de que llegue a una cuenta personal de IA
Dirigir las preguntas relacionadas con IA a TI o a un gerente antes de actuar sobre ellas
Huntress ayuda a los equipos de TI y de seguridad a gobernar el uso de LLM con controles prácticos y security awareness training enfocado en IA, mientras que su SOC experto disponible 24/7 y su monitoreo basado en comportamiento ayudan a defenderse de los ataques habilitados por IA que esas políticas están diseñadas para abordar.
Metodología
La encuesta fue realizada por Centiment en nombre de Huntress. La encuesta se realizó entre el 1 de julio de 2026 y el 16 de julio de 2026. Los resultados se basan en 501 encuestas completadas. Para calificar, los encuestados debían ser adultos de EE. UU. empleados a tiempo completo en roles de oficina o trabajadores del conocimiento en empresas con 50 o más empleados. Debían usar herramientas de IA (ChatGPT, Claude, Gemini, Copilot, etc.) al menos ocasionalmente para el trabajo. La encuesta excluyó a profesionales de ciberseguridad y roles que requieren un alto conocimiento técnico de seguridad. Los datos se equilibraron direccionalmente por edad, género, región censal y tamaño de la empresa. El margen de error es de aproximadamente ±4% para la muestra general con un nivel de confianza del 95%.