

Como TAM (Technical Account Manager), siempre estoy revisando los portales de Huntress de mis socios. Busco configuraciones incorrectas, oportunidades para alinear ajustes con las mejores prácticas y posibles riesgos de seguridad.
Desde una perspectiva de seguridad, me interesa encontrar cosas como:
- Amenazas recientes que Huntress detectó en el entorno de un socio
- External Recon informando puertos o servicios riesgosos expuestos a internet
- Credenciales potencialmente inseguras guardadas en texto claro en ubicaciones compartidas
- Autenticación multifactor (MFA) deshabilitada en cuentas críticas de Microsoft 365
- Exclusiones riesgosas de antivirus administrado
Una de mis partes favoritas de mi trabajo es identificar oportunidades para que mis socios y sus clientes finales fortalezcan sus posturas de seguridad en general. Después de realizar algunas revisiones rutinarias de cuentas, encontré un hallazgo interesante que me llevó por un camino inesperado. Este blog explica una exclusión de antivirus administrado (MAV) que encontré en el portal de mi socio, y cómo eso llevó a una búsqueda en todos los entornos de los clientes. Antes de entrar en mis hallazgos, asegurémonos de estar de acuerdo sobre qué es MAV.
¿Qué es el antivirus administrado (MAV)?
Huntress Managed Endpoint Detection and Response (EDR) es un EDR puro, lo que significa que nuestro agente no tiene un componente de AV o de Next Generation Antivirus (NGAV). Esto permite que nuestros socios y clientes combinen nuestro EDR con el AV que elijan. Aunque no es obligatorio, vemos que muchos clientes, alrededor del 50% de ellos, eligen combinar Huntress Managed EDR con Windows Defender. Y para que quede claro, hablamos de la versión gratuita e integrada de Defender que viene instalada con todo sistema operativo Windows moderno.
Esta combinación, conocida como antivirus administrado, o “MAV”, permite a los clientes reasignar su gasto en AV de terceros a otra cosa, mientras siguen administrando de forma centralizada las políticas, actualizaciones y exclusiones de AV, todo en un solo lugar: el portal de Huntress.
Antes, tenías que administrar Defender en cada equipo individual o con las molestas GPO. La otra ventaja interesante del MAV es que el centro de operaciones de seguridad (SOC) de Huntress obtiene visibilidad de las alertas nativas de Defender y puede correlacionarlas con otros hallazgos en Managed EDR y Managed Security Information and Event Management (SIEM).
¿Por qué son interesantes las exclusiones de MAV?
Una exclusión de MAV ocurre cuando Defender está configurado para NO escanear ni tomar ninguna acción sobre algo asociado con un proceso específico, dentro de una ruta de carpeta determinada, o que tenga una extensión específica. Estas exclusiones se pueden aplicar a un endpoint individual, a varios endpoints, a una organización completa o incluso a varios clientes dentro de un entorno multiinquilino de Huntress.
A menudo, los administradores de TI necesitan crear exclusiones de AV para asegurarse de que las aplicaciones críticas y legítimas del negocio no se vean interferidas por el AV. Los administradores de TI suelen deshabilitar o excluir el AV como un paso común de solución de problemas, por lo que no es raro encontrar exclusiones que quedaron de antes, especialmente cuando los proveedores de servicios administrados (MSP) toman el control de un cliente que antes tenía otro proveedor de TI.
Siempre recomiendo auditar estas exclusiones de la misma forma en que auditarías las reglas de un firewall perimetral en busca de exposiciones riesgosas de la superficie de ataque. Siempre debemos ser intencionales, específicos y explícitos al permitir que algo se ejecute en nuestros endpoints o que atraviese nuestras redes.
Exclusiones riesgosas
Si bien existen casos de uso legítimos para crear exclusiones, también sabemos que las exclusiones mal definidas pueden dejar a tu AV ciego cuando se descarga o deja caer malware. El EDR es excelente para detectar actividad posterior a la ejecución, pero los AV todavía pueden detectar binarios maliciosos escritos en el disco.
En un mundo donde la defensa en profundidad es fundamental, debemos asegurarnos de que el AV pueda cumplir su función y detectar actividad maliciosa lo antes posible dentro de la cadena de ataque. Debes asegurarte de que Defender escanee los lugares comunes donde se ejecuta el malware, los archivos con extensiones que pueden usarse con fines maliciosos, y los procesos que se pueden aprovechar para llevar a cabo un ataque.
Aquí tienes algunos ejemplos básicos de exclusiones riesgosas:
|
Exclusión de ruta |
Exclusión de extensión |
Exclusión de proceso |
|
C:\Windows\Temp\ |
*.exe |
powershell.exe |
|
%TEMP% or C:\Users\<Username>\AppData\Local\Temp\ |
*.dll |
wscript.exe |
|
%USERPROFILE%\Downloads\ |
*.ps1 |
rundll32.exe |
|
%APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\ |
*.msi |
chrome.exe |
|
C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\ |
*.vbs |
outlook.exe |
|
C:\Users\Public\ |
*.iso |
mshta.exe |
Si quieres aprender más sobre las exclusiones de MAV, ver casos de uso avanzados adicionales y entender mejor cómo Huntress usa la telemetría de las exclusiones de MAV para impulsar nuestros esfuerzos de ingeniería de detección, revisa nuestro blog, "You Can Run, but You Can’t Hide: Defender Exclusions".
Usar las exclusiones de MAV como punto de apoyo
Hacia finales de abril de 2025, me estaba preparando para una sincronización recurrente con uno de mis clientes, y encontré una exclusión de MAV interesante en su portal.
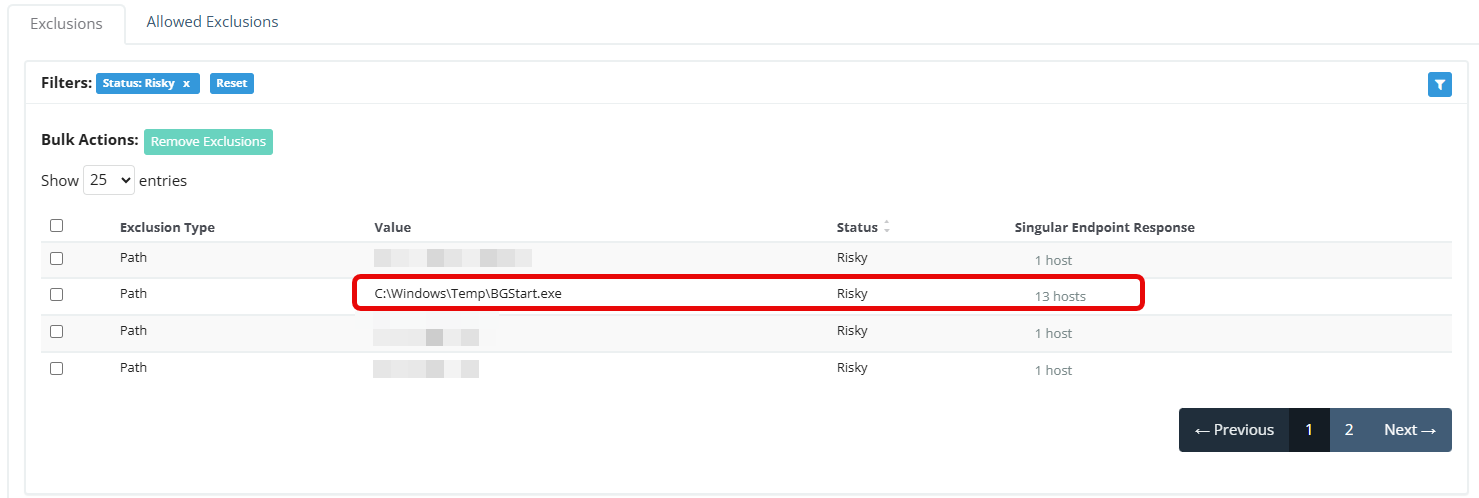 Figura 1: Captura de pantalla del portal de Huntress del socio que muestra las exclusiones de MAV activas
La exclusión es para C:\Windows\Temp\BGStart.exe y se aplica a 13 hosts. De entrada, no tenía idea de qué era “BGStart”. Era hora de buscar en Google para entender con qué aplicación se asocia este ejecutable y qué hace.
¿Qué es ActivTrak?
Descubrí que bgstart.exe se asocia con un software llamado ActivTrak. ActivTrak parece legítimo. Esto es lo que anuncia su sitio web:
ANÁLISIS E INTELIGENCIA DE LA FUERZA LABORAL:
Mejora la productividad de tu fuerza laboral. Maximiza los resultados de desempeño. Obtén la visibilidad para tomar decisiones inteligentes con monitoreo avanzado de empleados, gestión de la productividad y planificación de la fuerza laboral.
Si miras un poco más a fondo y dejas de lado el batiburrillo de términos de marketing, encontrarás que este software ofrece las siguientes funciones:
- Capturas de pantalla
- Vista en vivo de la pantalla
- Terminación de aplicaciones
- Registros de actividad
Básicamente, este es un software de monitoreo de empleados que captura capturas de pantalla, las cuales pueden contener información sensible. Las organizaciones pueden usar este tipo de software para "espiar" a sus usuarios y asegurarse de que no pierdan el tiempo en cosas no relacionadas con el trabajo (redes sociales, YouTube, etc.). No es santo de mi devoción (si no puedes confiar en las personas que contratas, ¿para qué contratarlas?), pero no parece ser intrínsecamente malicioso. Pero si el cliente acepta los riesgos de seguridad y de cultura empresarial que implica tenerlo instalado, no hay mucho que podamos hacer aquí.
Antes de seguir revisando otras partes del portal de cara a esta reunión con el cliente, debería revisar a qué hosts se aplican estas exclusiones de Defender:
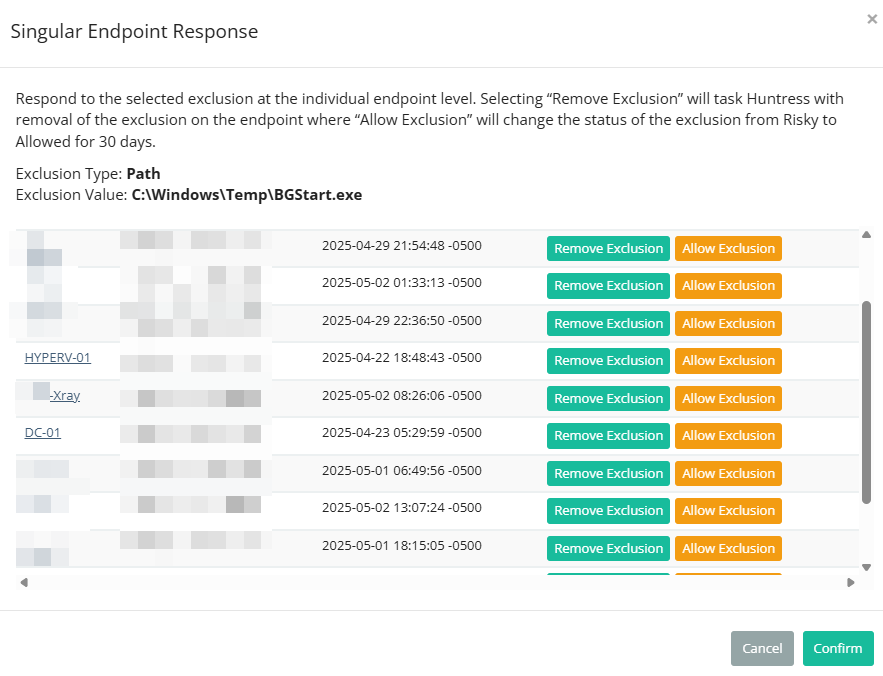 Figura 2: Captura de pantalla del portal de Huntress del socio que muestra el alcance de los endpoints a los que se aplica esta exclusión.
Eso es interesante. Lo primero que noté es que se trata de una clínica médica (el nombre del negocio está censurado en la captura de pantalla). Lo segundo que noté es que este software se excluyó en su hipervisor, su controlador de dominio y una máquina de rayos X.
¿Por qué necesitaría un software de monitoreo de empleados estar instalado en alguno de estos sistemas? Una cosa es monitorear las computadoras individuales de los empleados, pero otra muy distinta es capturar pantallas y analíticas de infraestructura crítica. Y aunque ActivTrak parece tener configuraciones para el cumplimiento de HIPAA, resulta extraño tener este tipo de software de monitoreo en una máquina de rayos X.
Riesgo del monitoreo de empleados y el stalkerware
Mi problema no es con ActivTrak como empresa, sino con esta industria de negocios de monitoreo de empleados que los actores de amenazas pueden usar como stalkerware. A finales de abril de 2025, una empresa llamada WorkComposer, que ofrece soluciones similares, dejó un bucket de AWS abierto a internet y filtró más de 21 millones de capturas de pantalla. Unos meses antes, otra empresa de software de monitoreo de empleados llamada WebWork Tracker sufrió una filtración de más de 13 millones de capturas de pantalla.
Dado lo extremadamente caros que son los costos iniciales y continuos de una filtración de registros, ¿realmente vale la pena implementar "herramientas de monitoreo de productividad"? Según el HIPAA Journal, "las sanciones por infracciones de HIPAA incluyen multas civiles que van de $141 a $2.134.831 por infracción, según el nivel de culpabilidad".
Hay riesgos de seguridad adicionales que considerar. Sabemos que a los actores de amenazas les gusta "vivir de la tierra" y aprovechar aplicaciones legítimas para llevar a cabo sus ataques. Al hacer esto, logran evadir las soluciones de antivirus basadas en reputación y firmas. Si el antivirus no clasifica el software o binario como malicioso, lo deja tranquilo. Por lo tanto, de la misma forma en que vemos a actores de amenazas abusar de las RMM, un adversario podría abusar de este tipo de software de monitoreo de empleados para espiar a una empresa y/o robar datos. La única forma de saber que está ahí es buscarlo activamente en tu EDR o auditar regularmente tu inventario de software.
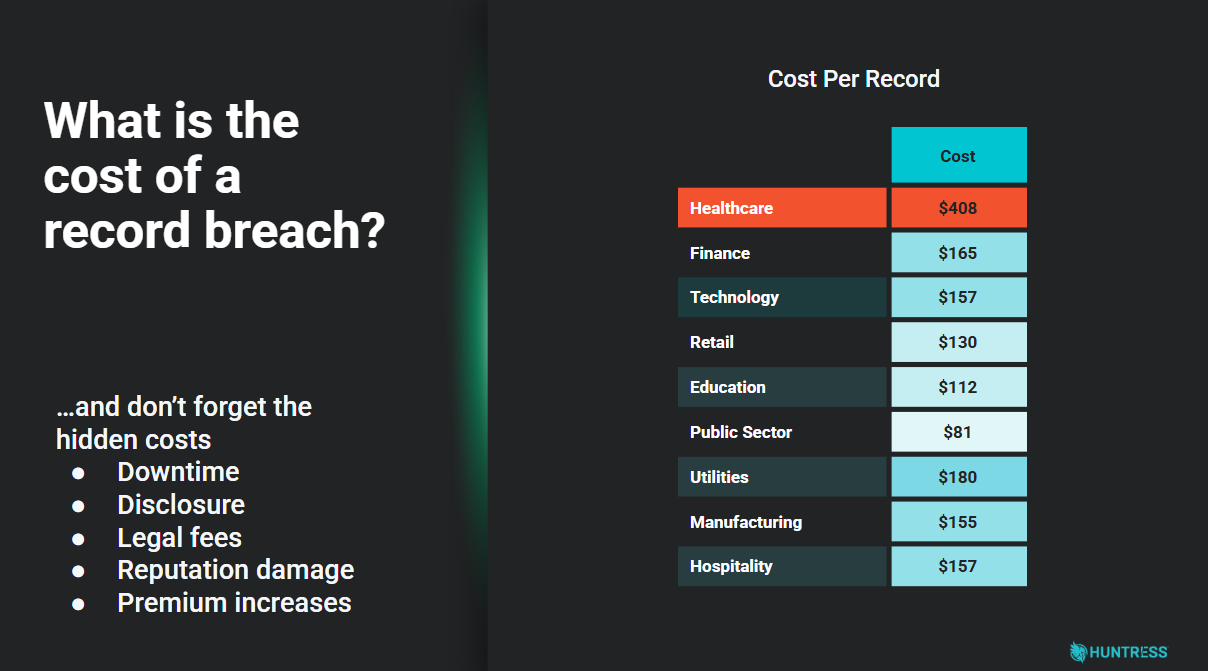 Figura 3: Costo promedio de las filtraciones de registros
Conversación con el cliente
Afortunadamente, poco después de hacer esta investigación, pude comunicarme con el socio MSP, incluidos algunos de sus líderes de seguridad. Repasé los riesgos asociados con este tipo de software. Esto es lo que les pedí que confirmaran:
- ¿El cliente tiene un contrato activo con ActivTrak? ¿O esto es totalmente desconocido para ellos?
- Si pueden dar cuenta de este software, ¿dónde quieren que se implemente? Sugerí ser muy específicos para delimitar los equipos que quieren monitorear.
- Revisar el acceso administrativo a la plataforma ActivTrak. ¿Quién puede acceder a ella mediante la GUI y mediante la API?
- Revisar la configuración de ActivTrak para capturar solo los puntos de datos que el equipo de GRC de la organización considere aceptables.
Cazando a través de Huntress
No necesariamente tiene sentido enviar informes de incidentes por cada ejecución de ActivTrak. Después de todo, Huntress solo envía alertas para amenazas significativas, relevantes y validadas por personas. Algunas organizaciones quieren usar esta aplicación, pero podemos estar atentos a implementaciones inusuales. Al igual que con la clínica médica, si lo vemos ejecutándose en equipos de dispositivos médicos o infraestructura crítica, podemos tener buenas conversaciones con el cliente para determinar si esas implementaciones son intencionales.
Si no se puede dar cuenta de la instalación del software, esto podría alertarnos sobre una campaña activa de espionaje corporativo malicioso o exfiltración de datos. También buscamos regularmente exclusiones sospechosas y maliciosas en todos los clientes. Las exclusiones maliciosas son ejemplos comunes de tácticas de evasión de defensas que detectamos con frecuencia cuando los actores de amenazas creen que están siendo sigilosos.
Conclusión
El socio se puso en contacto con la clínica médica, que ya había decidido no renovar ActivTrak debido a la falta de gestión o revisión activa. Parece que un administrador de TI anterior lo implementó ampliamente después de la compra, pero sin dar seguimiento al alcance ni al uso comercial continuo. El socio recomendó a la clínica trabajar con el soporte de ActivTrak para asegurarse de que no se hubieran creado nuevas cuentas administrativas sospechosas ni solicitudes de extracción de datos sin explicación.
Aunque actualmente no tenemos evidencia de que un actor de amenazas haya comprometido el inquilino de ActivTrak de la clínica médica, encontramos abundante evidencia de una implementación apresurada de software riesgoso y una clara falta de supervisión que podría haber derivado en problemas importantes de privacidad de los datos.
IOCs de endpoint de ActivTrak para clientes que no usan Huntress
Todas las empresas deberían auditar sus inventarios de software. No te quedes solo con mi recomendación, ya que es el segundo control más importante según el Center for Internet Security. Para las organizaciones que ejecutan una solución dedicada de inventario de software (los MSP suelen depender de su RMM para gestionar esto), puedes buscar "ActivTrak" o "Birch Grove Software".
Puedes usar los siguientes IOCs para buscar la ejecución de ActivTrak o la conexión de red a los servidores de ActivTrak:
|
Windows |
MacOS |
|
C:\Windows\SysWow64\SVCTCOM.exe |
/Library/LaunchAgents/com.bgrove.activtrak.agent.plist |
|
C:\Windows\SysWow64\SCTHOST.exe |
/Library/LaunchDaemons/com.bgrove.activtrak.daemon.plist |
|
C:\Windows\SysWow64\SCTHOSTH.dll |
/Library/PrivilegedHelperTools/svctcom |
|
C:\Windows\SysWow64\syschk.exe |
/Library/PrivilegedHelperTools/scthost |
|
C:\Windows\SysWow64\svctcr.exe |
/Library/PrivilegedHelperTools/scthostp |
|
C:\Windows\SysWow64\conmhost.exe |
/Library/PrivilegedHelperTools/scthostu |
|
C:\Windows\Temp\activtrakagent.msi |
/Library/PrivilegedHelperTools/svctcr |
|
C:\Windows\Temp\BGStart.exe |
IOCs de red
- https://agent-dl1.activtrak.net
- https://agent-dl2.activtrak.net
- https://agent-dl3.activtrak.net
- https://prod-cart-gcp-us.activtrak.net
- https://backend-master.activtrak.net
- https://backend.activtrak.net
- https://backend-gcp-us.activtrak.net
- https://ws.activtrak.net
- https://prod-frontendv2-gcp-us.activtrak.com
- https://prod-reporting-us.activtrak.com
- https://api.activtrak.com
- https://backend-gcp-eu.activtrak.net
- https://ws-gcp-eu.activtrak.net
- https://api-eu.activtrak.com
- https://backend-gcp-ca.activtrak.net
- https://ws-gcp-ca.activtrak.net
- https://api-ca.activtrak.com
- https://backend-gcp-uk.activtrak.net
- https://ws-gcp-uk.activtrak.net
- https://api-uk.activtrak.com
- https://master-backend.activtrak.net
- https://backend-gcp-au.activtrak.net
- https://ws-gcp-au.activtrak.net
- https://api-au.activtrak.com