

Probablemente ya lo viste, pero hubo una vulnerabilidad importante en ConnectWise ScreenConnect (CVE-2024-1708 y CVE-2024-1709), a la que llamamos “SlashAndGrab”, que se ha compartido en toda la comunidad de ciberseguridad. Esto es lo que necesitas saber para mantenerte protegido con los parches al día.
Las versiones con parche (23.9.8 o más reciente) están disponibles en ConnectWise. Cualquier versión anterior debe parchearse de inmediato, ya que se considera vulnerable. No esperes para implementar esta actualización. ConnectWise eliminó las restricciones de licencia, lo que permite a los partners que ya no tienen mantenimiento activo actualizar a la última versión.
¿Qué debes tener en cuenta?
Trabaja bajo el supuesto de que ya fuiste comprometido. Incluso si ya aplicaste el parche o usas otras soluciones de seguridad, sin importar qué versión de ScreenConnect uses (en la nube, en estación de trabajo o servidor), nunca asumas que estás 100 % a salvo.
Estate atento a estos posibles indicadores de compromiso (IOC):
- Los administradores o usuarios no pueden iniciar sesión en tu servidor de ScreenConnect.
- Esto puede indicar que el archivo user.xml fue borrado o modificado.
- Revisa el registro de auditoría de ScreenConnect en busca de actividad sospechosa o inesperada.
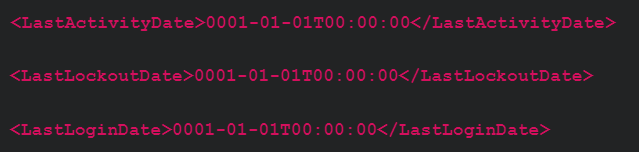
- En C:\Program Files (x86)\ScreenConnect\App_Data\ (o la ubicación de instalación, si es diferente) revisa si hay marcas de tiempo en cero (0001-01-01T00:00:00), ya que pueden indicar que se acaba de crear un nuevo usuario. Consulta los siguientes ejemplos:
- En C:\Program Files (x86)\ScreenConnect\App_Extensions\ (o la ubicación de instalación, si es diferente) puedes buscar “extensiones maliciosas” donde los actores de amenazas colocan un archivo .ashx que podría permitir la ejecución remota de código.
- Cada extensión, legítima o no, estará en un subdirectorio que coincide con el formato de un GUID.
- Puedes revisar el contenido de los archivos .ashx dentro de los subdirectorios GUID para buscar funcionalidad maliciosa o no autorizada.
- Nota: la presencia de subdirectorios por sí sola no indica que hayas sido comprometido.
- Busca SetupWizard.aspx/ con el ID de evento 4663 de Windows en el Visor de eventos de Windows
- La clave es la barra diagonal. Presta atención a cualquier actividad relacionada con este archivo aspx.
¿Qué hosts están afectados?
Esta vulnerabilidad se centra en los servidores que ejecutan instancias de ScreenConnect Server on-premises. Pero…
- Las instancias del servidor web ScreenConnect pueden ejecutarse en una estación de trabajo, por lo que algunos equipos que no son servidores también se ven afectados. Esto también se extiende a los casos en que un servidor fue comprometido, lo que expone a las estaciones de trabajo al mismo compromiso.
- Un solo equipo también puede ejecutar varias versiones de ScreenConnect, así que no supongas que un equipo está "protegido" solo porque debería estar ejecutando la versión que no es de servidor.
- Las versiones en la nube de la herramienta fueron parcheadas automáticamente por ConnectWise, por lo que no se consideran afectadas directamente, pero podrían afectar a otros equipos.
Si alguno de estos procesos existe en una de tus máquinas, se considera afectada por esta vulnerabilidad. Si estos componentes de servidor no son necesarios en una máquina específica, te recomendamos eliminarlos.
- Servidor web de ScreenConnect
- Administrador de sesiones de ScreenConnect
- Administrador de seguridad de ScreenConnect
- Relay de ScreenConnect
¿Qué debes hacer si ya has experimentado señales de compromiso?
- Aísla cualquier servidor comprometido. La herramienta de Huntress se puede usar para aislar equipos y organizaciones.
- Detén o deshabilita los siguientes servicios para eliminar cualquier sesión de ScreenConnect.
- Servidor web de ScreenConnect
- Administrador de sesiones de ScreenConnect
- Administrador de seguridad de ScreenConnect
- Relay de ScreenConnect
- Restablece cualquier credencial a la que el actor de amenazas pueda haber accedido. Si las contraseñas se compartieron con varias cuentas, considera actualizarlas también.
- Parchea el servidor con la última versión de ScreenConnect y sigue las actualizaciones en el aviso oficial de ConnectWise.
- Implementa Huntress en el entorno para un monitoreo 24/7 de actividad maliciosa conocida.
- Inicia tu proceso de respuesta a incidentes. Si no tienes uno, consulta estos recursos para comenzar.
¿Qué está haciendo Huntress por sus partners?
- Con la ayuda de muchos de los miembros de nuestro equipo interno, y también de nuestros partners, logramos reproducir la vulnerabilidad, comenzamos a alertar a nuestros partners y desarrollamos documentación con información útil para la comunidad de ciberseguridad.
- Hemos enviado más de 1.600 informes de incidentes a los partners con instrucciones y pasos para parchear equipos hasta la versión 23.9.8
- Hemos publicado documentación sobre cómo encontrar autoruns vulnerables a través de nuestro portal.
- Lanzamos una vacuna de "mitigación" para los equipos que ejecutan las versiones vulnerables; esta vacuna no pretende ser una solución a largo plazo, y recomendamos encarecidamente que de todas formas apliques el parche lo antes posible.
Recursos útiles para más detalles:
- Entendiendo el CVE-2024-1709 y el CVE-2024-1708 de ConnectWise ScreenConnect
- Guía de detección para el CVE-2024-1709 de ConnectWise
- Aplica el parche de inmediato a ScreenConnect 23.9.8
- SlashAndGrab: pos-explotación de ScreenConnect en el mundo real
Invitamos a los clientes y partners a contactarnos si necesitan ayuda. Si actualmente no usas Huntress y necesitas ayuda para monitorear la actividad relacionada con esta vulnerabilidad, puedes usar la prueba gratuita de Huntress.