

Han pasado ocho meses desde que lanzamos nuestro servicio Managed Microsoft Defender en disponibilidad general. Decenas de miles de endpoints ahora están protegidos por el antivirus de Microsoft Defender, calificado entre los mejores, y por la mirada vigilante del equipo global del SOC de Huntress. Y déjame contarte que hemos visto cosas bastante turbias. 👀
Exploramos algunas de las cosas que hemos visto y las lecciones que hemos aprendido gracias a Huntress Managed Microsoft Defender en un webinar hace poco. Hicimos un breve recorrido por la historia de Managed Antivirus y los tipos de amenazas que nos ha ayudado a descubrir en el mundo real... y no faltaron historias que contar.
Si te lo perdiste, puedes ver la grabación aquí para no perderte nada, o seguir leyendo para el resumen.
Por qué el antivirus necesita gestión activa
Aunque el antivirus no sea la herramienta más llamativa de tu arsenal, es una capa crítica para frenar ataques dirigidos a empresas pequeñas y medianas. Y como es tan importante, usar un antivirus con un componente gestionado te puede dar una capa extra de protección contra ataques que evolucionan constantemente.
El error más grande que vemos con el antivirus (aparte de no tenerlo) es asumir que es un motor autosuficiente. Tu herramienta de antivirus puede funcionar, pero no aprende. Necesita mantenimiento. Necesita optimización. Y necesita gestión activa.
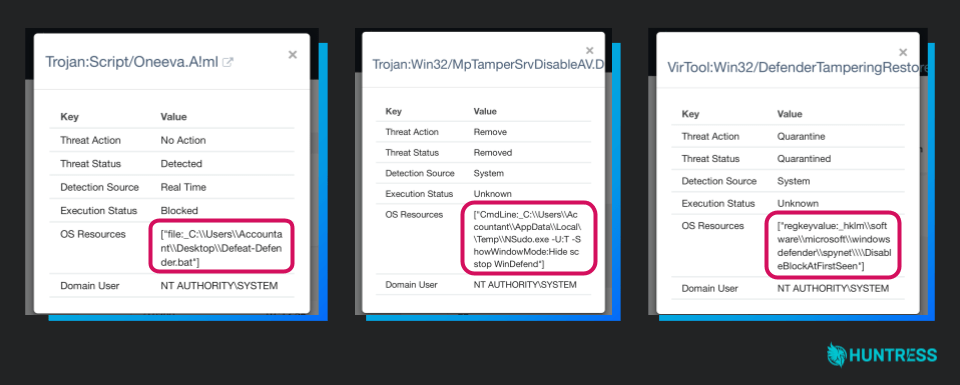
Incluso cuando el antivirus hace su trabajo, muchas veces queda un hilo que un analista de seguridad debe seguir. Mira algunos de los ejemplos a continuación. Son alertas de cuarentena exitosas de un hacker que intentaba deshabilitar o eludir el antivirus. En este caso, Windows Defender técnicamente hizo su trabajo. Sin embargo, claramente hay algo sospechoso pasando en este endpoint que requiere la revisión de un analista de seguridad.
Pero encontrar el tiempo para gestionar el antivirus es difícil. La fatiga por alertas es real, y de eso hablamos durante el webinar. Los antivirus pueden generar mucho ruido, y alguien tiene que gestionarlo si realmente quieres una protección antivirus eficaz.
Esa es una de las grandes razones por las que creamos Managed Antivirus en primer lugar.
Lidiar con esas alertas y gestionar un antivirus en general puede consumir mucho tiempo y recursos. Así que nuestro objetivo con Managed Antivirus fue realmente cumplir con la parte de "Gestionado". Queríamos aliviar esa carga de tiempo y recursos, y dar información valiosa para la protección de primera línea, todo sin agregar nuevas superficies de ataque ni la necesidad de comprar una herramienta de seguridad que reduzca tus márgenes de ganancia. Y construirlo alrededor del antivirus de Microsoft Defender fue una decisión obvia porque Defender se clasifica constantemente como uno de los mejores productos en protección, rendimiento y seguridad de endpoints.
Huntress Managed Antivirus frente a amenazas reales
Durante el webinar, exploramos cómo Microsoft Defender se ha mantenido firme frente a Cobalt Strike, Mimikatz y más. No voy a revelar todas las historias, así que para este resumen nos quedaremos con un ejemplo... la vez que una detección de Managed Antivirus alertó a nuestro SOC sobre una nueva explotación de la vulnerabilidad Log4Shell en VMware Horizon.
De hecho, nuestra respuesta temprana a la explotación de Log4j comenzó con dos alertas de Defender. Al principio, vimos una alerta que advertía a nuestro equipo sobre un implante de Cobalt Strike en la red de uno de nuestros socios. En cuestión de minutos, llegó otra alerta similar de Defender desde una organización completamente distinta.
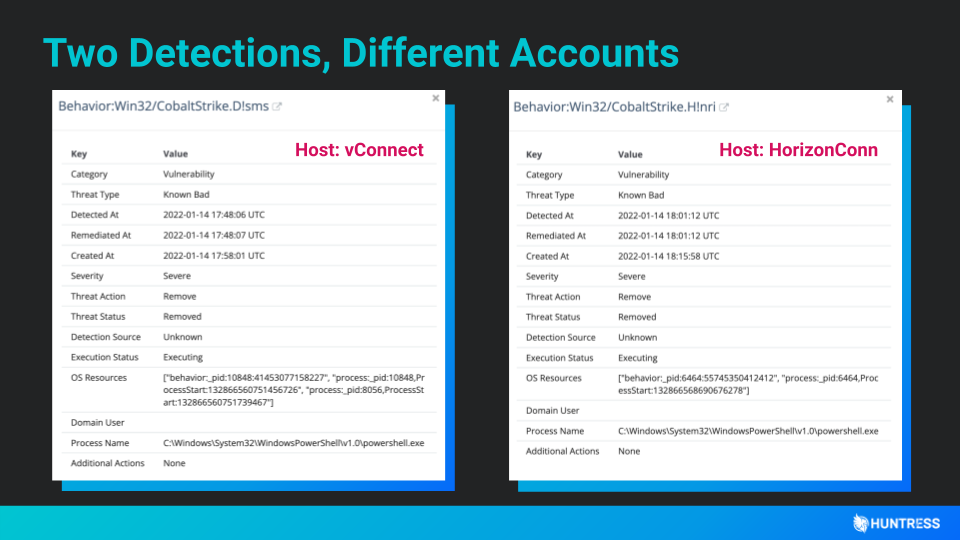
Después de investigar un poco y analizar ambas alertas, encontramos algo en común: los hackers estaban atacando servidores VMware Horizon usando vulnerabilidades de Log4Shell. Y el resto es historia (aquí tienes un repaso técnico paso a paso si te interesa esa historia).
Es difícil de creer, pero nuestro equipo del SOC se topa con cosas así todos los días. De hecho, hemos registrado más de 2,1 millones de detecciones hasta la fecha. No siempre son del calibre de Log4j, pero mientras revisamos esas alertas de antivirus, siempre estamos atentos a cualquier cosa sospechosa.
¿Quieres saber más? Mira estos ejemplos reales de socios de Huntress que han hecho el cambio a Managed Microsoft Defender.