


El equipo del Huntress SOC continúa viendo nuevos brotes de malware Emotet, Trickbot, y Qakbot dentro de las redes — sin importar las soluciones de antivirus, antispam o firewall. Como resultado, nos hemos vuelto demasiado familiarizados con los obstáculos que enfrentan los MSP y los departamentos de TI al intentar contener estos gusanos (a veces tardando meses en remediarlos).
En esta publicación de blog, veremos cómo estas familias de malware (y los atacantes) abusan de las Administrative Shares de Windows para propagarse. También compartiremos técnicas probadas en batalla que puedes aprovechar para frenar rápidamente la propagación y comenzar la remediación.
Introducción a las Administrative Shares
Una función de Windows que a menudo se pasa por alto son las administrative shares. Estos recursos compartidos, que están habilitados de forma predeterminada, brindan a los administradores y al software la funcionalidad para administrar endpoints de forma remota. Aunque la mayoría de los recursos compartidos de red son visibles dentro de la vista de red del Explorador de Windows (navega a \\localhost), las administrative shares no se muestran. Esto es resultado de una función que “oculta” cualquier recurso compartido con un nombre que termina en “$”.
Cabe señalar que la palabra “oculto” es un poco engañosa. Solo Windows oculta la visualización de estos recursos compartidos. Si te conectaras a estos recursos compartidos con un cliente SMB de Unix/Linux/macOS, todos los “recursos compartidos ocultos” serían visibles.
De hecho, incluso Windows te permite descubrir localmente y de forma remota los recursos compartidos “ocultos” usando los comandos net share y net view /all como se muestra en la siguiente imagen:
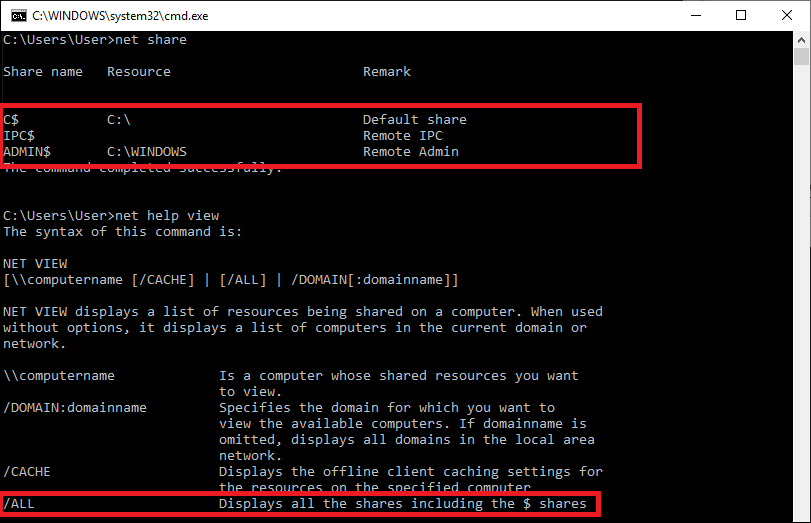
Visualización de los admin shares en un endpoint con Windows 10 con una sola partición y documentación sobre visualización remota.
Explotando las Administrative Shares
Acceder a las administrative shares requiere privilegios administrativos. Aunque son útiles en operaciones normales, las administrative shares de Windows pueden ser problemáticas cuando hay malware o un atacante en la red, ya que los recursos compartidos pueden aprovecharse para el movimiento lateral.
El malware con capacidades de gusano, como Emotet y Trickbot, roba credenciales y también usa fuerza bruta para obtener acceso a otros sistemas en la red. Una vez que el malware obtiene las credenciales, tanto Emotet como Trickbot usan una técnica similar a la de la herramienta PsExec de Microsoft para copiar y ejecutar payloads maliciosos en un endpoint víctima remoto. Esta técnica depende de la capacidad de acceder a las administrative shares.
En la mayoría de las redes, el acceso externo mediante el protocolo SMB está bloqueado por el firewall. Sin embargo, dentro de la red interna, el tráfico SMB suele estar sin restricciones — permitiendo que todos los endpoints se comuniquen entre sí. Considera el caso en que se compromete la cuenta de un administrador (ya sea robada o mediante fuerza bruta); si todas las estaciones de trabajo tienen las mismas credenciales de administrador, el malware (o el atacante) tiene efectivamente acceso a todos los sistemas.
Cómo puedes reducir tu riesgo
Alguien (o algo) con privilegios administrativos puede causar estragos en un solo sistema. Mediante el uso malicioso de las Windows Admin Shares, el resultado puede ser catastrófico si esos privilegios administrativos otorgan acceso a múltiples endpoints.
Aquí tienes algunos pasos simples que puedes tomar para minimizar tu riesgo de que los atacantes exploten las Windows Administrative Shares:
- Aleatoriza la contraseña del administrador local en los endpoints usando herramientas como la “Local Administrator Password Solution” (LAPS) de Microsoft.
- Audita regularmente las cuentas con privilegios administrativos y limita el acceso administrativo solo a aquellos usuarios que lo requieran. Mantener bajo el número de cuentas administrativas presenta menos objetivos “de alto valor” para los atacantes.
- En endpoints que no comparten recursos con otros sistemas (por ejemplo, estaciones de trabajo), considera deshabilitar las administrative shares o habilitar el firewall local para bloquear el acceso a los puertos usados por SMB.
¿Quieres defenderte de los hackers?
Miles de MSP y profesionales de TI confían en Huntress para encontrar y detener los ataques avanzados que evaden sus medidas de seguridad preventivas. Puedes obtener acceso completo a Huntress Managed Security Platform con nuestra prueba gratuita. Simplemente despliega nuestro agente en minutos en una cantidad ilimitada de endpoints, configura una integración de reportes con tu sistema de tickets, y te entregaremos procedimientos de remediación paso a paso para cada endpoint comprometido que descubramos.